Windows একটি ফিচার তৈরি করেছে: Blocking Untrusted Fonts, যা কোম্পানিগুলোকে আক্রমণকারীদের থেকে রক্ষা করতে সাহায্য করে। অট্রাস্টেড এবং আক্রমণকারী-নিয়ন্ত্রিত ফন্ট ফাইল সিস্টেমের জন্য হানিকারক হতে পারে। এই ফিচার একটি গ্লোবাল সেটিং অন করে যা কর্মচারীদের আপনার নেটওয়ার্কে Graphics Device Interface (GDI) ব্যবহার করে প্রসেস করা অট্রাস্টেড ফন্ট লোড করতে বাধা দেয়। এই আর্টিকেলে আমরা দেখাবো কিভাবে উইন্ডোজ ১০-এ অট্রাস্টেড ফন্ট ব্লক করা যায়।
অট্রাস্টেড ফন্ট ব্লক করা
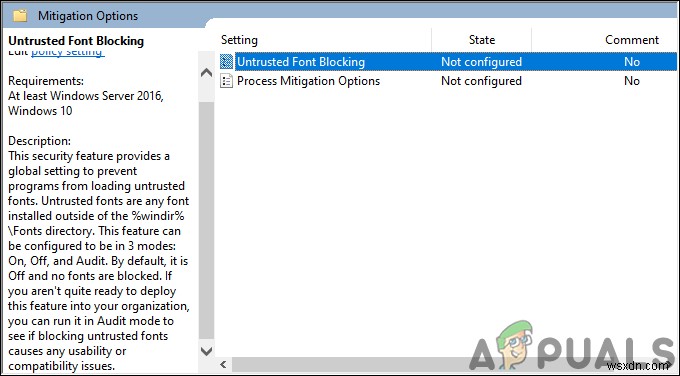
অট্রাস্টেড ফন্ট ব্লক করা কোম্পানির জন্য সিস্টেম নিরাপদ রাখতে ভালো আইডিয়া হতে পারে। তবে এটি কিছু ব্যবহারকারীর জন্য ইউজেবিলিটি ইস্যু সৃষ্টি করতে পারে। এটি একটি গ্লোবাল সেটিং যা সকল প্রোগ্রামকে অট্রাস্টেড ফন্ট লোড করতে বাধা দেয়। Internet Explorer এই সেটিংয়ের কারণে সমস্যা মোকাবিলা করতে পারে, কিন্তু অন্যান্য ব্রাউজার 괜찮 থাকবে। অট্রাস্টেড ফন্টগুলো সেটি যেগুলো ডিফল্ট ফন্ট ফোল্ডার (%windir%\Fonts) বাহিরে ইনস্টল করা হয়।
এই ফিচারটি তিন মোডে থাকে: On, Off, এবং Audit। ডিফল্টভাবে এই সেটিং "Off" থাকে এবং কোনো ফন্ট ব্লক হয় না। এটিকে "On" করলে সম্পূর্ণ অট্রাস্টেড ফন্ট ব্লক হয়ে যাবে। আপনি যদি নিশ্চিত নন এই ফিচার কোম্পানিতে পুরোপুরি ডিপ্লয় করতে, তবে "Audit" মোডে চালু করে দেখতে পারেন এটি অন করলে কোনো ইউজেবিলিটি বা কম্প্যাটিবিলিটি ইস্যু হয় কিনা। আপনি এই সেটিং ইনেবল থাকা অবস্থায় ডিফল্ট ফন্ট ফোল্ডারে ম্যানুয়ালি ফন্ট ইনস্টল করতে পারেন।
পদ্ধতি ১: Local Group Policy Editor-এর মাধ্যমে অট্রাস্টেড ফন্ট ব্লক করা
সর্বোত্তম এবং ডিফল্ট পদ্ধতি হলো Local Group Policy Editor ব্যবহার করা। সেটিংটি ইতিমধ্যে সেখানে উপলব্ধ, ব্যবহারকারীকে শুধু এডিট করে পরিবর্তন করতে হবে। সেটিং-এর তিনটি মোড লিস্ট আকারে উপলব্ধ।
Windows 10 Home edition ব্যবহারকারীদের Local Group Policy Editor নেই, তাই তারা পদ্ধতি ২-এ যান।
আপনার সিস্টেমে Local Group Policy Editor থাকলে, নিচের ধাপগুলো ফলো করুন:
- Windows + R কী একসাথে চাপুন Run ডায়লগ খুলতে। Run বক্সে "gpedit.msc" টাইপ করে Enter চাপুন Local Group Policy Editor খুলতে।
নোট: UAC (User Account Control) প্রম্পটের জন্য Yes অপশন বেছে নিন।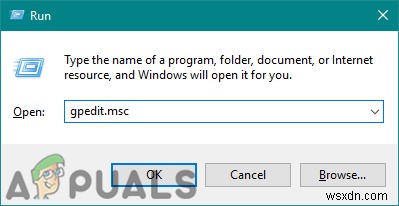
- Local Group Policy Editor-র বাম প্যানে নিচের পাথে নেভিগেট করুন:
Computer Configuration\Administrative Templates\System\Mitigation Options
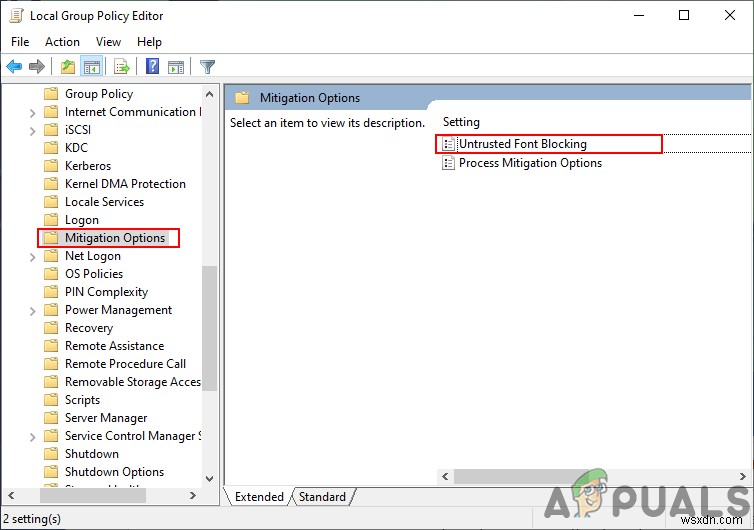
- "Untrusted Font Blocking" সেটিং-এ ডাবল ক্লিক করুন। একটি নতুন উইন্ডো খুলবে, টগল অপশন Enabled-এ পরিবর্তন করুন। Apply/Ok বাটনে ক্লিক করুন পরিবর্তন প্রয়োগ করতে।
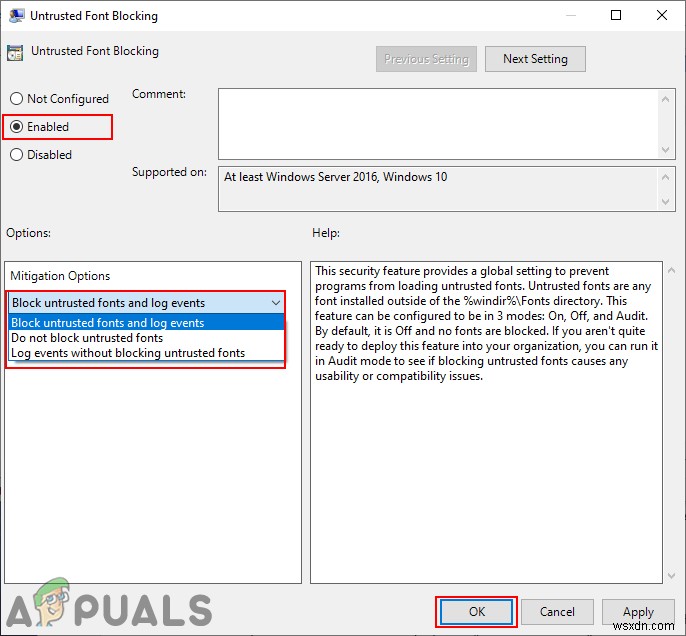
- এখন আপনার সিস্টেম প্রোগ্রামগুলিতে অট্রাস্টেড ফন্ট লোডিং ব্লক করবে।
পদ্ধতি ২: Registry Editor-এর মাধ্যমে অট্রাস্টেড ফন্ট ব্লক করা
এই নির্দিষ্ট সেটিং মডিফাই করার আরেক পদ্ধতি হলো Registry Editor ব্যবহার করা। Registry Editor-এ অধিকাংশ সেটিং ডিফল্টভাবে উপলব্ধ নেই। তাই ব্যবহারকারীকে সেই নির্দিষ্ট সেটিং-এর জন্য ম্যানুয়ালি কী/ভ্যালু তৈরি করতে হয়। অট্রাস্টেড ফন্ট ব্লকিং সেটিং-এ তিনটি ভিন্ন ভ্যালু ডেটা ব্যবহার করা যায়। আপনি নিচের যেকোনো একটি ভ্যালু ডেটা যোগ করে সেটিং প্রয়োগ করতে পারেন:
- অট্রাস্টেড ফন্ট ব্লক করুন এবং ইভেন্ট লগ করুন: 1000000000000
- অট্রাস্টেড ফন্ট ব্লক করবেন না: 2000000000000
- অট্রাস্টেড ফন্ট ব্লক না করেই ইভেন্ট লগ করুন: 3000000000000
নিচের ধাপগুলো ফলো করুন Registry Editor-এ সেটিং মডিফাই করতে:
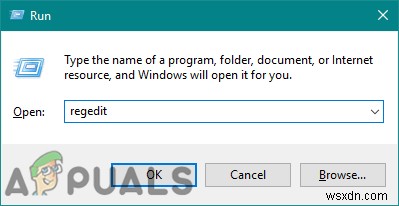
- Windows এবং R কী চাপুন আপনার সিস্টেমে Run ডায়লগ খুলতে। এখন "regedit" টাইপ করুন এবং Enter চাপুন Registry Editor খুলতে। UAC (User Account Control) প্রম্পটের জন্য Yes অপশন বেছে নিন।
- Registry Editor-র বাম প্যানে নিচের পাথে নেভিগেট করুন:
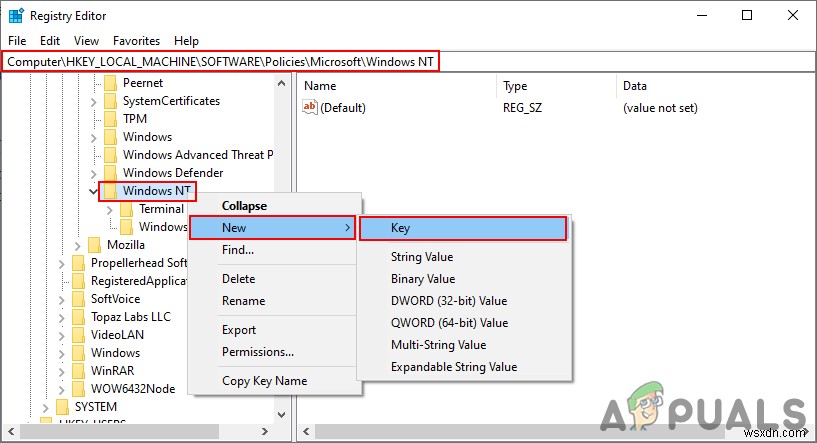
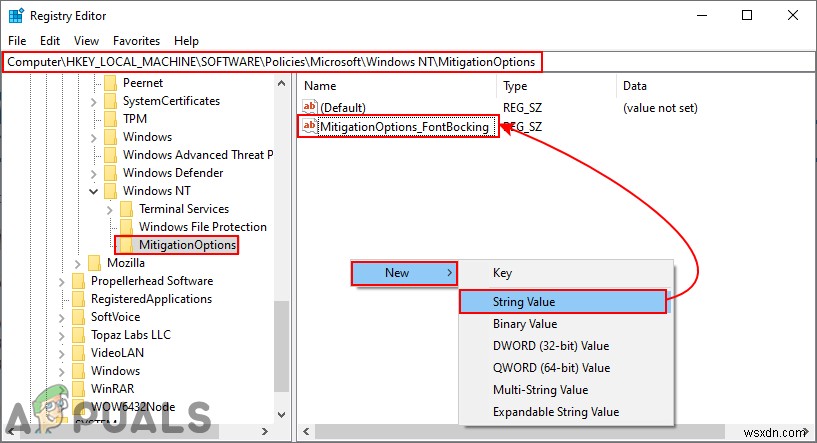
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows NT\MitigationOptions
- যদি MitigationOptions কী অনুপস্থিত থাকে, তবে Windows NT-এ রাইট-ক্লিক করে New > Key বেছে নিন। কীটির নাম দিন "MitigationOption"।
- এখন MitigationOptions কী-তে, একটি নতুন স্ট্রিং ভ্যালু তৈরি করুন ডান প্যানে রাইট-ক্লিক করে New > String Value বেছে নিন। নাম দিন "MitigationOptions_FontBocking"।
- নতুন তৈরি ভ্যালুতে ডাবল ক্লিক করুন এবং Value data হিসেবে "1000000000000" (১২টি শূন্যসহ) দিন সেটিং ইনেবল করতে।
নোট: আপনি আপনার ইচ্ছামতো অন্য ভ্যালু ডেটাও সেট করতে পারেন।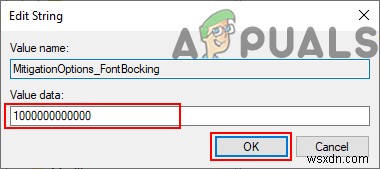
- এখন আপনার সিস্টেমে অট্রাস্টেড ফন্টের জন্য ব্লকিং ইনেবল হয়েছে।
অতিরিক্ত: ইভেন্ট লগ দেখার পদ্ধতি
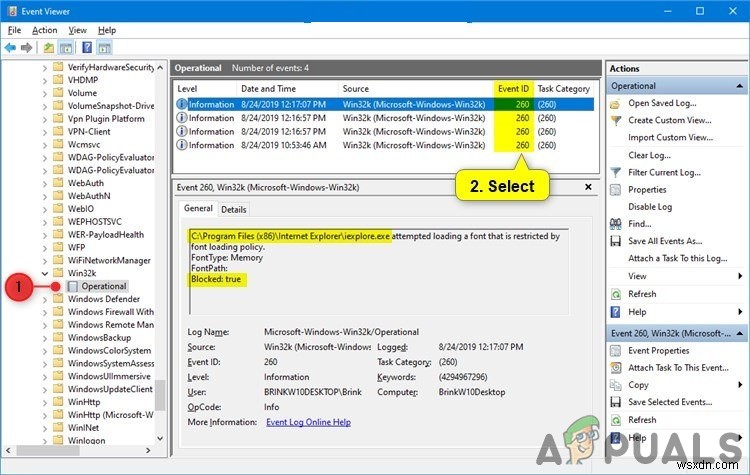
আপনি যদি অট্রাস্টেড ফন্ট ব্লকিং ফিচার জন্য Audit মোড বেছে নেন। তবে নিচের ধাপগুলো ফলো করুন জানতে কিভাবে ইভেন্ট লগ চেক করবেন বিস্তারিতের জন্য:
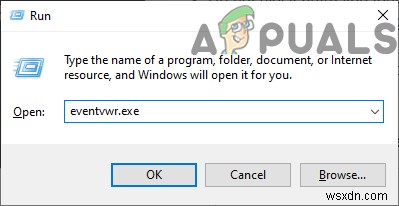
- Run ডায়লগ খুলুন Windows + R কী একসাথে চাপে। "eventvwr.exe" টাইপ করুন এবং Enter চাপুন Event Viewer খুলতে।
- Event Viewer-র বাম প্যানে নিচের লোকেশনে নেভিগেট করুন:
Application and Service Logs/Microsoft/Windows/Win32k/Operational
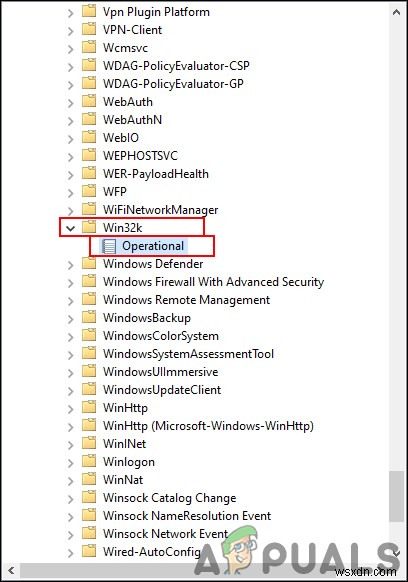
- লিস্টে যেকোনো ইভেন্টে ক্লিক করুন ডিটেইলস দেখতে নিচের মতো।