

ব্লুটুথ সিকিউরিটি আজকের সবচেয়ে অন্ডার-রেটেড সিকিউরিটি টপিক। আমাদের অধিকাংশের কাছে কমপক্ষে একটি ব্লুটুথ-ক্যাপেবল ডিভাইস থাকে, কিন্তু আমরা কদাচিৎ তাদের কী করে এবং কীভাবে কনফিগার করা হয় সেটার ওপর মনোযোগ দিই। আমাদের মোবাইল ডিভাইসে, ব্লুটুথ সাধারণত ডিফল্টভাবে অন থাকে এবং আমরা কখনো ডিফল্ট PIN কোড পরিবর্তন করতে চিন্তা করি না এর ডিফল্ট চার-ডিজিট কম্বিনেশন থেকে, সাধারণত কিছু 0000, 1234 বা এরকম।
এটি আপনাকে তাদের কথা মনে করিয়ে দেয় যারা তাদের ওয়ায়ারলেস রাউটার ডিফল্ট পাসওয়ার্ড এবং কোনো এনক্রিপশন ছাড়া রেখে দেয়। এই ডিভাইসগুলো প্রায়শই অপব্যবহার হয়, কখনো কখনো অকস্মাতও কারণ কম্পিউটার অটো-কানেক্ট হয় সবচেয়ে সুবিধাজনক নেটওয়ার্কের সাথে, যা সাধারণত অনসিকিউয়ার, আনক্রিপ্টেড, ফর-অল এক্সেস পয়েন্ট।
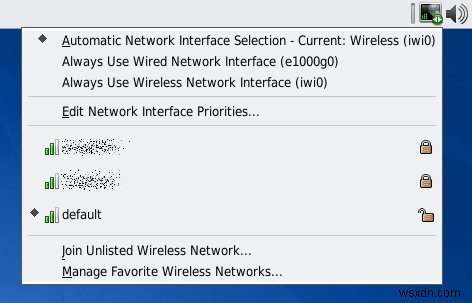
আসলে, এই দৃষ্টিভঙ্গিতে, ব্লুটুথ রাউটার সিকিউরিটির মতো, শুধু আরও বেশি। কেন? যেহেতু, আমাদের রাউটার বাসায় থাকে, কিন্তু আমাদের ফোন, পাম ডিভাইস এবং ল্যাপটপ সব জায়গায় যায়, অনেক বড় এক্সপোজার হুমকির সামনে।
এই আর্টিকেলে, আমি ব্লুটুথ সিকিউরিটির কিছু বেসিক দিক এবং কীভাবে সম্ভাব্য রিস্কগুলো অसेস এবং নেগেট করা যায় কিছু খুব সিম্পল প্র্যাকটিস ফলো করে ঠিক করার চেষ্টা করব। আমি চেষ্টা করব এটি করতে পারবिना খুব টেকনিক্যাল হওয়া।
তাহলে দেখি আপনি কী করতে পারেন আপনার ব্লুটুথ ডিভাইসগুলোর প্রোবিয়ারbial ডিজিটাল থ্রোটকে ওয়িকেড ফ্যাংস অফ দ্য وب থেকে রক্ষা করতে।
ডিভাইস পেয়ারিং
এটি ব্লুটুথ কমিউনিকেশনের সবচেয়ে গুরুত্বপূর্ণ—এবং সবচেয়ে আশ্চর্য—অংশ: দুটি ডিভাইস যারা একে অপর সাথে কথা বলতে চায় তাদের মধ্যে কী এক্সচেঞ্জের 초기 আদান-প্রদান।
একটি ভালো এনালজি করতে, আপনার রাউটারের ওয়ায়ারলেস সিকিউরিটি চিন্তা করুন। আপনি ওয়ায়ারলেস ট্রাফিক এনক্রিপ্ট করতে চান যাতে কেউ আপনার রাউটার এবং আপনার রাউটারের ইন্টারনাল নেটওয়ার্কের সাথে কানেক্টেড বিভিন্ন ডিভাইসের মধ্যে ফ্লো হওয়া ডেটার কন্টেন্ট ডিসাইফার করতে না পারে, ডেস্কটপ, ল্যাপটপ, মোবাইল ডিভাইস সহ।
আপনার রাউটারের ওয়ায়ারলেস কমিউনিকেশন সিকিউর করতে, আপনি একটি পাসওয়ার্ড তৈরি করেন। এবং এই পাসওয়ার্ডটি রাউটার ওয়েব ইন্টারফেসে প্লেইন টেক্সটে ইনসার্ট করা হয়! চিন্তা করুন। আপনি আপনার রাউটারের সাথে একটি ব্রাউজারের মাধ্যমে কানেক্ট করেন, সাধারণত 192.168.x.x বা 10.x.x.x এর মত একটি অ্যাড্রেস ব্যবহার করে এবং প্রয়োজনীয় ক্রেডেনশিয়াল দেন। এটি প্রায়শই একটি সিম্পল ওয়ায়ার্ড কানেকশন ব্যবহার করে করা হয়, আনক্রিপ্টেড।
থিওরেটিক্যালি, যদি আপনার ইন্টারন্যাল নেটওয়ার্কে ম্যালিশিয়াস হোস্ট থাকে, তবে আপনার রাউটারের সাথে কানেক্ট করতে যে অ্যাডমিনিস্ট্রেটিভ পাসওয়ার্ড ব্যবহার করেন সেটি স্নিফ আউট করা সম্ভব, সেইসাথে আপনি যা রাউটারের সাথে এক্সচেঞ্জ করেন অন্য যেকোনো তথ্য, IP রেঞ্জ, MAC ফিল্টারিং, পোর্ট ফরওয়ার্ডিং, এবং ওয়ায়ারলেস কমিউনিকেশন এনক্রিপ্ট করতে ব্যবহৃত প্রিয় পাসফ্রেজও।
কিন্তু যেহেতু অধিকাংশ মানুষের হোম নেটওয়ার্কে কোনো রগ নেই, এই ইনিশিয়াল কনফিগারেশন স্টেজ সফলভাবে হয়ে যায়, jonka পর আপনার ওয়ায়ারলেস ডিভাইসের রেডিও ট্রান্সমিশন, যেগুলো সহজে ডিটেক্ট এবং ক্যাপচার করা যায় সম্ভাব্য রগদ্বারা, এনক্রিপ্টেড এবং তাই অনরিডেবল, আপনার কমিউনিকেশনের গোপনীয়তা রক্ষা করে।
ব্লুটুথে ফিরে যাই। ইনিশিয়াল কী এক্সচেঞ্জ আপনার পুরো ব্লুটুথ সিকিউরিটির সবচেয়ে দুর্বল লিংক। এবং জিনিসটি আরও খারাপ করার জন্য, আপনি যেখানে রাউটার সিকিউর করতে ওয়ায়ার্ড কানেকশন ব্যবহার করতে পারেন, ব্লুটুথ ডিভাইসগুলো বাধ্য হয় ওয়ায়ারলেস সিগন্যাল ট্রান্সমিট করতে, যা যেকোনো ব্লুটুথ-ক্যাপেবল ডিভাইস রিসিভ করতে পারে রেঞ্জের মধ্যে।
তাই, আপনার ব্লুটুথ সিকিউরিটি শুরু হয় নিশ্চিত করে যে আপনার কী এক্সচেঞ্জ সেফ।
সেফ কী এক্সচেঞ্জ
ডিভাইস পেয়ার করার সেরা উপায় হলো পárod লোকের চোখ এবং কান থেকে দূরে আইসোলেটেড রুমে এটি করা। অধিকাংশ ব্লুটুথ ডিভাইসের খুব ছোট রেঞ্জ আছে, তাই যদি আপনার লোকেশনের কিছু মিটার আশেপাশে কোনো এন্টেনা না থাকে, আপনি ঠিক থাকবেন।
ক্রাউডেড পাবলিক প্লেস যেমন এয়ারপোর্টে ডিভাইস পেয়ার করা রিকমেন্ডেড নয়।
কোন ডিভাইসের সাথে পেয়ার করতে হবে তা জানুন
রাউটারের মত, অধিকাংশ ব্লুটুথ ডিভাইস জেনেরিক আইডেন্টিফায়ার ব্যবহার করে, সাধারণত তাদের ভেন্ডর নাম এবং মডেল টাইপের উপর ভিত্তি করে, একাধিক চয়সের উপস্থিতিতে আইডেন্টিফিকেশন একটু কঠিন করে দেয়। আপনার ব্লুটুথ ডিভাইসগুলোর অর্থবহ কিন্তু খুব ডেসক্রিপ্টিভ না এমন নাম দিন, যাতে আপনি জানতে পারেন কোনগুলো আপনার।
উদাহরণস্বরূপ, Dedo RG4453C-এর চেয়ে অনেক ভালো, যেকোনো ব্র্যান্ড এবং ফার্মওয়্যার রিভিশন এই রেফার করে। একইভাবে, আপনি মানুষকে তাদের আইডি নম্বর বা সোশ্যাল সিকিউরিটি নম্বরের মাধ্যমে অ্যাড্রেস করেন না, কারণ সেগুলো মনে রাখতে খুব জেনেরিক—আপনি নাম ব্যবহার করেন।
কী দৈর্ঘ্য গুরুত্বপূর্ণ
এটি ওভারঅল সিকিউরিটি স্কিমের আরেকটি গুরুত্বপূর্ণ ফ্যাক্টর। আপনার ব্লুটুথ ট্রাফিক এনক্রিপ্টেড হবে আপনি যেকোনো কী বেছে নিন, কিন্তু এনক্রিপ্টেড মেসেজক্র্যাক করার কঠিনতা কী দৈর্ঘ্যের ওপর নির্ভর করবে।
থিওরেটিক্যালি, প্রতিটি এনক্রিপ্টেড মেসেজ ক্র্যাক করা যায়। আপনার যা করতে হবে সেটি হলো পুরো ইউনিভার্সের টাইম নেওয়া এবং তারপর কিছু এবং যেকোনো কিবোর্ড সিম্বলের পসিবল কম্বিনেশন যেকোনো পসিবল টেক্সট কম্বিনেশনের বিরুদ্ধে এক বিশাল কম্পিউটার গ্রিডে রান করা।
বাস্তবে, যা এনক্রিপ্টেড মেসেজকে সিকিউর করে সেটি হলো তাদের অ্যালগরিদম বা ব্যবহার করা কী ক্র্যাক করার জন্য প্রয়োজনীয় টাইম। যদি এই টাইম একটি রিজনেবল পিরিয়ড অতিক্রম করে, ব্রুট ফোর্স অটেম্পটস useless হবে।
আপনি যা আপনার কমিউনিকেশনকে প্রোটেক্ট করতে চান সেটি হলো আপনার নেটওয়ার্কের বিরুদ্ধে অটোমেটেড গেসওয়ার্ক—common situations-এ reasonable exposure time, মনে করুন কিছু ঘণ্টা বা দিনের জন্য। এটাই।
একটি স্ট্রং PIN কোড বেছে নেওয়া নিশ্চিত করবে আপনার ডিভাইস কমিউনিকেশন সেফ থাকবে। SANS Institute ১২-ডিজিট PIN কোড রিকমেন্ড করে।
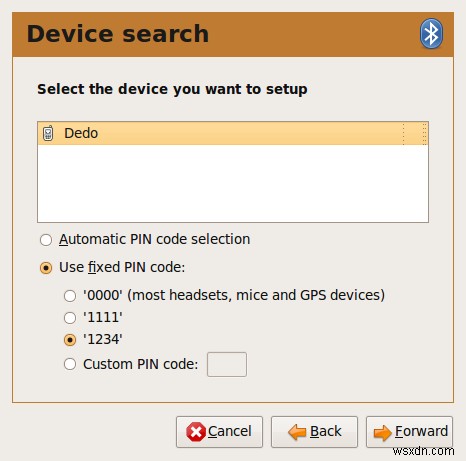
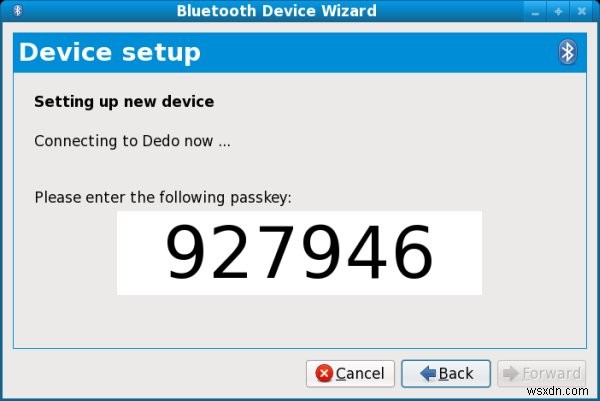
আপনার কাছে পোস্ট করা স্ক্রিনশটটি আবার একবার দেখুন:
স্ক্রিনশটটি Ubuntu Jaunty Jackalope অপারেটিং সিস্টেমে নেওয়া হয়েছিল, একটি Nokia সেল ফোনের সাথে পেয়ারিং অটেম্পটের সময়। আমি এটিকে Dedo নাম দিয়েছি, পূর্বের নিয়ম অনুযায়ী। আরেকটা জিনিস আমাকে বেছে নিতে হচ্ছে PIN কোড।
আপনি দেখতে পাচ্ছেন, Ubuntu-এ ব্লুটুথ উইজার্ড আমাকে সবচেয়ে কমন, ভেন্ডরদের ব্যবহৃত পরিচিত PIN গুলো অফার করছে, সাধারণত সহজে অনুমানযোগ্য সেট- 0000, 1111, 1234, ইত্যাদি এর চারপাশে ঘুরে। এটি রাউটারের থেকে আলাদা নয়, যেগুলো সাধারণত admin/12345 ইউজারনেম/পাসওয়ার্ড কম্বো দিয়ে শিপ করা হয়।
এই কম্বিনেশনগুলো সবসময় কোনো ব্লু আটাকের প্রথম পছন্দ, একটি সহজ পিকিং অফ লো-হ্যাঙ্গিং ফ্রুট, যদি আপনি বলতে চান। এমনকি আপনি যদি একটি নন-ডিফল্ট চার-ডিজিট কোড ব্যবহার করেন, আপনি ইনস্ট্যান্টলি আপনার সিকিউরিটি বেড়াতে পারেন, যদিও চয়স পুল ছোট এবং আটাকারদের দ্বারা সহজে ওয়ার্ক থ্রু করা যায়।
আরেকটি ইন্টারেস্টিং উদাহরণ হলো Fedora-এর অ্যাপ্রোচ, তাদের Leonidas রিলিজে। এক্সটার্নাল ডিভাইসের সাথে পেয়ার করার সময়, Fedora একটি র্যান্ডম PIN কুক করে যা আপনাকে আপনার অন্য ডিভাইসে ইনপুট দিতে হবে পেয়ারিং সফল করার জন্য। এই অ্যাপ্রোচ অটোম্যাটিক্যালি আপনার সিকিউরিটি বেড়ায়, দুটি কারণেই—কারণ কীটি র্যান্ডম এবং কারণ এটি স্ট্যান্ডার্ড চার-ডিজিট কম্বিনেশনের চেয়ে অনেক লংগার।
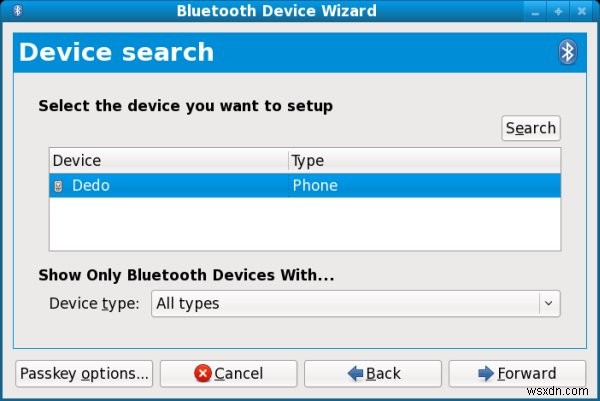
১২-ডিজিট PIN রিকমেন্ডেড। এটি মনে রাখতে বা ইচ্ছিত ডিভাইসগুলিতে ইনপুট দিতে煩わしい হতে পারে, কিন্তু প্রতিটি পেয়ারিং অটেম্পটের জন্য এটি একবার করলেই হবে।
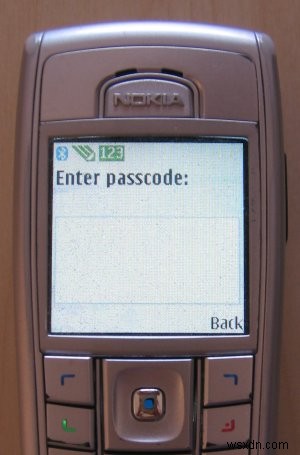
একবার আপনি সফলভাবে এবং সফলভাবে ডিভাইস পেয়ার করলেই, আপনি যেতে পারেন। এখন, আমরা দেখব আপনি কী করা উচিত একবার আপনি আপনার গ্যাজেটগুলো কনফিগার করলে।
সেফ প্র্যাকটিস
আমরা এখন কিছু সিম্পল কমন-সেন্স রুল রিভিউ করব যা আপনাকে আপনার ব্লুটুথ ডিভাইসের সিকিউরিটি মেইনটেইন করতে সাহায্য করবে। প্রিন্সিপল যেকোনো টাইপের ডেটা এক্সচেঞ্জ এবং শেয়ারিং-এর মতো। আপনি কি চান অন্য পার্টি আপনার ফাইলগুলোর অ্যাক্সেস পাবে? কতটুকু অ্যাক্সেস? রিড-অনলি নাকি রাইটও? আপনি কোন ফাইলগুলো শেয়ার করতে চান? এই সব প্রশ্ন যেকোনো টাইপের ডেটা এক্সচেঞ্জের জন্য বৈধ, ভেরিPeer-to-Peer (P2P) শেয়ারিং, Samba, NFS, Bluetooth, FTP, বা যেকোনো অন্য প্রোটোকল।
ব্লুটুথ ডিভাইস অফ রাখুন যখন ব্যবহার করছেন না
সবচেয়ে প্রথমে, এটি ব্যাটারি লাইফ বাঁচায়। দ্বিতীয়, জগতজুড়ে আপনার উপস্থিতি অ্যাডভার্টাইজ করার কোনো কারণ নেই, ঠিক আছে? ব্লুটুথ ডিভাইস এক্টিভেট করুন যখন আপনাকে ডেটা ট্রান্সমিট করতে হবে এবং তারপর এটি অফ করুন। অধিকাংশ মানুষ ব্লুটুথ খুব কম ব্যবহার করে, যদি בכלל। এটি অন রাখা শুধু unnecessory।
অনসোলিসিটেড কানেকশন ডিনি করুন
এটি সব সিকিউরিটি প্রিন্সিপলের সবচেয়ে বেসিক—ডিফল্ট ডিনি। এর মানে, ছোট একটি হোয়াইটলিস্ট ট্রাস্টেড কানেকশন ছাড়া কিছুই না দাও। এটি ব্লুটুথের জন্যও একইভাবে প্রযোজ্য।
যখনই একটি নতুন, অজানা ডিভাইস আপনার নিজের সাথে কানেক্ট করার চেষ্টা করে, আপনাকে পরিস্থিতিটি সাবধানে এক্সামিন করতে হবে। আপনি কি এই অন্য হোস্টকে জানেন? কানেকশনটি এক্সপেক্টেড? আপনি যদি এই প্রশ্নগুলোর উত্তর 'yes' দিতে না পারেন—আপনাকে অটেম্পটস ডিনি করতে হবে। এটা এতটুকু সিম্পল।
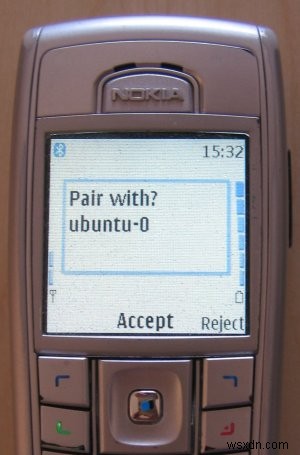
আপনি লক্ষ্য করতে পারেন অনেক সেলফোন Accept-কে ডিফল্ট চয়স হিসেবে অফার করে, বড়, বোল্ড ফন্টে। সাধারণত, এর মানে ফোনটি usability-এর দিকে গিয়েছে, কিন্তু অধিকাংশ মানুষের জন্য, এটিও কম সিকিউরিটি মানে।
একইভাবে, যখন একটি ডিভাইস আপনাকে ডেটা পাঠাতে চায়, এমনকি আপনি যদি ইতিমধ্যে সেটির সাথে পেয়ার করে থাকেন, নিশ্চিত করুন আপনি আসলে ডেটা ট্রান্সফার এক্সেপ্ট করেন। অথবা আপনার ফাইল ব্রাউজ করার অটেম্পট। ব্লুটুথ কানেকশনগুলো সাধারণত ডেলিবারেট, তাই যেকোনো আনএক্সপেক্টেড সারপ্রাইজ সম্ভবত undesired।
উদাহরণস্বরূপ, যখন আমি Send files to device-এ ক্লিক করি ...
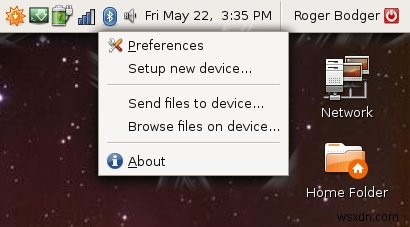
আমার ফোন আমাকে এই অটেম্পট সম্পর্কে প্রম্পট করবে। যেহেতু এটি একটি এক্সপেক্টেড কন্ট্যাক্ট, আমি এটিকে অ্যালো করব। অন্যদিকে, আপনি যদি এই টাইপের নাজ এইমধ্যে পান, তারা সম্ভবত undesired।
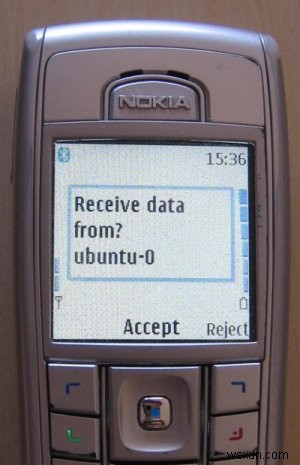
এবং তারপর আমরা একটি ফ্যান্সি স্ক্রিনশট দেখতে পাই যা আমি আমার VMware secrets আর্টিকেল লিখার সময় নিয়েছিলাম, আমার সেলফোনের ছোট ডিসপ্লে-এ।


একই কথা ডিভাইস ব্রাউজ করার চেষ্টা করার জন্যও প্রযোজ্য। আপনি যদি কানেকশন অ্যালো করেন, আপনার ফাইলগুলো অন্য পার্টির কাছে ভিজিবল হবে। এটি আপনাকে সাবধানে বিবেচনা করা উচিত। উদাহরণস্বরূপ, আপনি হয়তো একটি কলিগকে অফিসে কিছু ফটো পাঠাতে দিতে চান যা সে তার 0.1Kp ফোন ক্যামেরা দিয়ে তুলেছে, কিন্তু আপনি হয়তো আপনার ফোন কন্টেন্ট এক্সপোজ করতে চান না।

আপনার ব্লুটুথ ডিভাইসগুলো কীভাবে বিহেব করবে সেটি আপনি যেকোনো এক্স্যাক্ট মডেল এবং টাইপ ব্যবহার করছেন সেটার ওপর নির্ভর করে। আমি আপনাকে এক্স্যাক্ট রেসিপি দিতে পারি না, কিন্তু আমি নিশ্চিতভাবে জেনারেল সেটিংস রিকমেন্ড করতে পারি।
আপনি যেকোনো ডিভাইস ব্যবহার করুন, চেষ্টা করুন এটি অফ রাখা যখন ব্যবহার করছেন না, নিশ্চিত করুন আপনি সিকিউরিটি ফিচারগুলো এক্টিভেট করেছেন যদি উপলব্ধ থাকে, ইনকামিং ব্লুটুথ কানেকশন মনিটরিং (এবং রিজেক্ট) করার কিছু উপায় সহ। আপনার ডিভাইসটি আপনাকে যেকোনো ইনডিভিজুয়াল ডেটা ট্রান্সফার অটেম্পটের জন্য প্রম্পট করা উচিত, এমনকি আপনি যদি শুধু একটু আগে অ্যালো করে থাকেন। কেন? যেন, যদি আপনি যেটির সাথে পেয়ার করেছেন সেটি চুরি হয়ে যায়? কেউ আপনার বন্ধুর সেল ফোন পিন্চ করে এবং এখন যেকোনো কেই হ্যারাস করতে চায়? এখানে একটি ক্রুড উদাহরণ, কিন্তু একটি ডিফিনিট সম্ভাবনা, যেহেতু হালকা, ছোট মোবাইল ডিভাইস সহজে misplaced, forgotten, lost, এবং stolen হয়।
এটি একটি nuisance বলে মনে হতে পারে, প্রতিটি একক কানেকশন অথোরাইজ করতে হচ্ছে, কিন্তু সত্যি হলো, সেগুলো ততটুকু বেশি নয়। আপনি কতবার আপনার বন্ধুদের সাথে Blue করেন?
এই সঠিক কারণেই, ব্লুটুথ কানেকশনগুলির scarcity-এর কারণে, অধিকাংশ মানুষ এই প্রোটোকলের সাথে জড়িত সিকিউরিটি প্রিকอশনগুলো ভুলে যায়, তাদের ডেটা অনচাহিত থার্ড পার্টির সামনে এক্সপোজ করে। অধিকাংশ কেসে, আপনার ফোনে মূলত জাঙ্ক এবং কিছু গুরুত্বপূর্ণ ফোন থাকবে, কিন্তু এটিও আরও সেনসিটিভ ডেটা লিস্ট করতে পারে।
একইভাবে, আপনি আপনার কম্পিউটারগুলো ব্লুটুথ শেয়ারিং-এর জন্য কনফিগার করতে পারেন। উদাহরণস্বরূপ, Fedora 11 Leonidas-এ একটি ডেডিকেটেড মেনু আছে File Sharing Preferences-এ, যা Blue ডিভাইসগুলোকেও কভার করে।

মেনুটিতে এক নজর দিন। প্রচুর অপশন। উদাহরণস্বরূপ, আপনি শুধু bonded ডিভাইসের সাথে ফাইল শেয়ার করতে পারেন। অথবা রিমোট ডিভাইসকে ফাইল ডিলিট করতে বাধা দিয়ে, তাদেরকে রিড-অনলি মোডে ফোর্স করতে পারেন। একইভাবে, আপনি শুধু bonded ডিভাইসের জন্য ফাইল এক্সেপ্ট করতে পারেন এবং নোটিফিকেশন রিসিভ করতে পারেন।
পরবর্তী ধাপ
এই টিউটোরিয়ালের পরবর্তী ধাপ হবে বিভিন্ন ব্লুটুথ টুলস ওভারভিউ, কিছু Linux-এর জন্য, কিছু Windows-এর জন্য, যেগুলো ব্যবহার করা যায় এক্টিভ ব্লুটুথ ডিভাইস স্ক্যান করতে, কানেকশন স্নিফ করতে এবং ইত্যাদি। কিন্তু আমি এখন সেটা করব না।
আমাদের ভবিষ্যতে একটি ডেডিকেটেড নেটওয়ার্ক অ্যানালাইসিস টিউটোরিয়াল থাকবে। மேலும், এই ধরনের টুলস ব্যবহার করার জন্য এক্সপার্টাইজ এবং রেসপন্সিবিলিটি দরকার। সিকিউরিটি স্কিলস অপব্যবহার করা এমনকি মাঝামাঝি pranks-এর জন্যও খুব সহজ।
সিক্যালস জন্য বने रहুন, যেখানে আমরা এথিক্যালি সিকিউরিটি স্ক্যানিং সম্পর্কে শিখব, যাতে আমরা রিস্ক অसेস করতে পারি, নিজস্ব নেটওয়ার্ক অডিট করতে পারি দুর্বলতার জন্য এবং সম্ভাব্য হুমকির জন্য সঠিক কাউন্টারমেজার ডেভেলপ করতে পারি।
উপসংহার
এটাই সব। শুধু কিছু সিম্পল রুল এবং আপনার Bluexperience একটি joyful matter হতে পারে। অধিকাংশ মানুষের জন্য, ব্লুটুথ কিছু এই টিউটোরিয়ালের প্রথম ছবির মত, একটিরকম oral ornament র্যাপাররা বা এমন লোকরা পায়। ব্লুটুথ, জনপ্রিয় এবং প্র্যাক্টিকেল হলেও, ইউজ মডেল এবং সিকিউরিটি প্র্যাকটিসের দৃষ্টিতে খুব অস্পষ্ট। অধিকাংশ মানুষ সম্পূর্ণ অনুভবহীন যে তাদের ডিভাইসগুলো কীভাবে কাজ করে এবং তাদের হাওয়া দিয়ে জগতজুড়ে কী ছড়িয়ে দেয়।
خوشখবর, ব্লুটুথ ডিভাইস কনফিগার করা যেকোনো radio-happy ডিভাইস থেকে আলাদা নয়। বেসিক প্রিন্সিপলগুলো একই থাকে। এনক্রিপশন ব্যবহার করুন ট্রান্সমিট করা ডেটা অনরিডেবল করতে যেকোনো অন্যের দ্বারা বাদে ইন্টেন্ডেড পার্টি। নিশ্চিত করুন ইনিশিয়াল এক্সচেঞ্জ অফ এনক্রিপশন কী প্রাইভেটলি হয়েছে। স্ট্রং কী ব্যবহার করুন, অর্থাৎ স্ট্রং পাসওয়ার্ড। আপনার ডিভাইস অফ রাখুন যখন ব্যবহার করছেন না। ইনডিভিজুয়ালি ইনকামিং পেয়ারিং রিকোয়েস্ট অ্যাসেপ্ট/ডিনি করুন, অন্য ডিভাইসকে স্পষ্টভাবে আইডেন্টিফাই করুন। ফাইল শেয়ার করার সময় সতর্কতা অবলম্বন করুন, দুদিকেই।
আশা করি এই টিউটোরিয়াল আপনার জন্য উপযোগী ছিল। ফান করুন এবং আপনাদের কachi দেখব।
চিয়ার্স।
