

ওয়ার্ডপ্রেস XML-RPC দ্রুত নিষ্ক্রিয় করার উপায় খুঁজছেন? তা করার আগে বিবেচনা করুন কেন আপনি এটি করছেন।
আপনার মনে আরও অনেক প্রশ্ন থাকতে পারে:
- xmlrpc.php কী?
- এটি কত বড় সুরক্ষা ঝুঁকি?
- xmlrpc.php নিষ্ক্রিয় করলে কি হুমকি স্বয়ংক্রিয়ভাবে সমাধান হবে?
এই আর্টিকেলে আমরা এই সব প্রশ্নের উত্তর এবং আরও অনেক কিছু আলোচনা করব।
কি আপনার ওয়েবসাইট XML-RPC-এর কারণে হ্যাক হচ্ছে?
না, এমন নয়।
হচ্ছে এই যে হ্যাকাররা আপনার ওয়েবসাইটে প্রবেশ পেতে চেষ্টা করছে ইউজারনেম এবং পাসওয়ার্ডের কম্বিনেশন দিয়ে। কিন্তু চিন্তা করবেন না, আপনার সাইট এখনো হ্যাক হয়নি।
প্রায় প্রতিটি সাইটেই এই সমস্যা দেখা যায়। যদি আপনি শক্তিশালী পাসওয়ার্ড ব্যবহার করেন, তাহলে এই ধরনের আক্রমণে সাইট হ্যাক হয়ার সম্ভাবনা ন্যূনতম। ১০,০০০+ হ্যাক করা সাইটের মধ্যে ৫% এর কমই এই ধরনের আক্রমণের কারণে হ্যাক হয়েছে।
তবে এই ধরনের আক্রমণ—যাকে ব্রুট ফোর্স আক্রমণ বলা হয়—সার্ভার রিসোর্স ব্যবহার করে। আপনার লগইন এবং অ্যাডমিন পেজ সুরক্ষিত থাকলেও এই আক্রমণগুলো সেগুলো বাইপাস করে সার্ভারকে ওভারলোড করে দেয়।
এটি প্রতিরোধের জন্য একটি ভালো ফায়ারওয়াল ইনস্টল করা জরুরি।
XML-RPC কী?
XML-RPC হলো একটি ওয়ার্ডপ্রেস ফিচার যা ওয়ার্ডপ্রেস এবং অন্যান্য সিস্টেমের মধ্যে ডেটা ট্রান্সফার সক্ষম করে। এটি বর্তমানে REST API দ্বারা প্রতিস্থাপিত হয়েছে, কিন্তু ব্যাকওয়ার্ড কম্প্যাটিবিলিটির জন্য ইনস্টলেশনে এখনো অন্তর্ভুক্ত রয়েছে।
XML-RPC থার্ড-পার্টি অ্যাপ্লিকেশনগুলকে আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে কন্টেন্ট পাবলিশ করার অনুমতি দেয়। উদাহরণস্বরূপ, আপনি যদি ওয়ার্ডপ্রেস মোবাইল অ্যাপ ব্যবহার করে স্মার্টফোন থেকে পোস্ট পাবলিশ করেন, তবে XML-RPC সেটি সম্ভব করে।
শুধু এই নয়, এটি আরো অনেক কিছু করতে পারে। ওয়ার্ডপ্রেস অন্যান্য ব্লগিং প্ল্যাটফর্মের সাথে যোগাযোগের জন্যও এটি ব্যবহার করত। এতে ট্র্যাকব্যাক এবং পিংব্যাক সক্ষম ছিল।
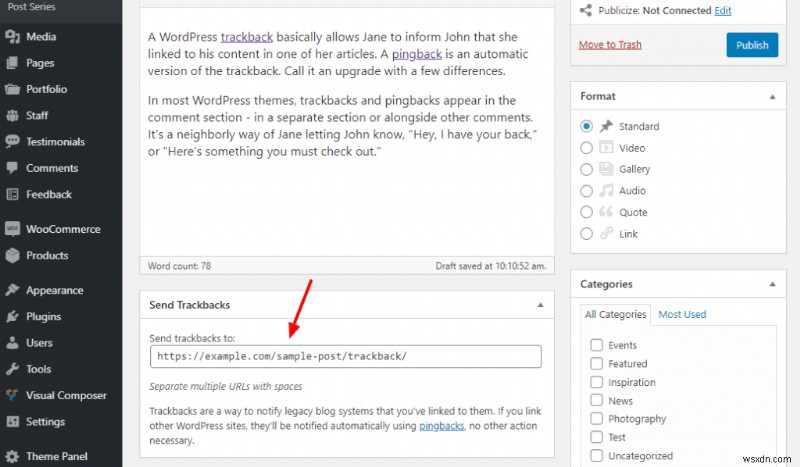
পুরানো সংস্করণের Jetpack প্লাগইনটিও এতে চালিত হতো।
ওয়ার্ডপ্রেস সাধারণত এটি ব্যবহার করে ওয়ার্ডপ্রেস মোবাইল অ্যাপের সাথে সংযোগ স্থাপন করে। আপনি যদি কখনো ওয়ার্ডপ্রেস মোবাইল অ্যাপ ব্যবহার کرده থাকেন, তবে মনে রাখবেন XML-RPC সক্রিয় করতে হতো।

সবচেয়ে আশ্চর্য ব্যাপার হলো ওয়ার্ডপ্রেস নিজেই আর XML-RPC ব্যবহার করে না। নিজস্ব REST API রিলিজ করার পর থেকেই ওয়ার্ডপ্রেস পুরানো কোডবেস ব্যবহার বন্ধ করে দিয়েছে।
আপনার ওয়ার্ডপ্রেস ইনস্টলেশনে xmlrpc.php ফাইল থাকার একমাত্র কারণ হলো ব্যাকওয়ার্ড কম্প্যাটিবিলিটি। সহজ কথায়, এটি শুধুমাত্র তাদের জন্য যারা খুব পুরানো ভার্সনের ওয়ার্ডপ্রেস চালাচ্ছে!
যদি আপনি সেগুলোর একজন হন, আমরা দৃঢ়ভাবে সুপারিশ করি আপনার ওয়েবসাইট সাক্ষাত ব্যাকআপ নিয়ে ওয়ার্ডপ্রেস কোর ফাইল, থিম এবং প্লাগইন আপডেট করার জন্য। পুরানো ওয়ার্ডপ্রেস ভার্সনে থাকা xmlrpc.php-এ হ্যাকাররা সংযোগ করার চেষ্টা করার চেয়ে বড় সুরক্ষা ঝুঁকি সৃষ্টি করে।
নিচের লাইন হলো আপনি যদি ৪.৭ বা তার উপরের ভার্সন ব্যবহার করেন তবে XML-RPC নিরাপদে নিষ্ক্রিয় করতে পারেন। এটি Jetpack-কেও প্রভাবিত করে না যদি আপনি প্লাগইনটি ব্যবহার করেন। কিন্তু XML-RPC নিষ্ক্রিয় করা নিজে থেকে নিরাপদ হলেও, এটি হ্যাকারদের বিরুদ্ধে আপনার সাইটকে সুরক্ষিত করে না।
হ্যাকাররা কেন XML-RPC-এ আক্রমণ করে?
আপনি যদি কখনো ওয়ার্ডপ্রেস মোবাইল অ্যাপ ব্যবহার করে থাকেন, তবে মনে রাখবেন এটি আপনাকে আপনার ওয়েবসাইটে লগইন করার জন্য বলেছিল যেন আপনি পরিবর্তন আনতে পারেন। এই লগইন xmlrpc.php স্ক্রিপ্টে আপনার শংসাপত্র পাঠিয়ে হয়, যা সেগুলো যাচাই এবং প্রমাণীকরণ করে।
হ্যাকাররা মূলত একই জিনিসটি করতে চেষ্টা করে: xmlrpc.php স্ক্রিপ্টে অ্যাক্সেস শংসাপত্র পাঠিয়ে আপনার ওয়েবসাইটে লগইন করার চেষ্টা। সবচেয়ে বড় ঝুঁকি হলো যদি আপনার পাসওয়ার্ড দুর্বল হয় এবং সহজে অনুমান করা যায়। তখন XML-RPC একটি সুরক্ষা সমস্যা হয়ে ওঠে।
অথচ, আপনি ওভারলোডেড সার্ভারের সম্ভাবনার দিকে তাকাচ্ছেন—যা ভালো না হলেও, ফায়ারওয়াল দিয়ে সহজে সমাধান করা যায়।
ওয়ার্ডপ্রেস ৪.৭ এবং উচ্চতর ভার্সন যেগুলো REST API ব্যবহার করে এক্সternal অ্যাপ্লিকেশনের সাথে সংযোগ করে, সেগুলো OAuth টোকেন নামক একটি প্রমাণীকরণ পদ্ধতি ব্যবহার করে। OAuth এক্সternal অ্যাপের সাথে সংযোগ করার একটি খুব নিরাপদ পদ্ধতি। XML-RPC-এর ইউজারনেম এবং পাসওয়ার্ড সরাসরি ব্যবহার করার পদ্ধতি बिलকুল নিরাপদ নয়।
যথেষ্ট সময় দিলে, একজন হ্যাকার বা বট xmlrpc.php-এ সংযোগ করার জন্য ইউজারনেম এবং পাসওয়ার্ডের ভেরিয়েন্ট পাঠিয়ে সঠিকটি অনুমান করতে পারে।
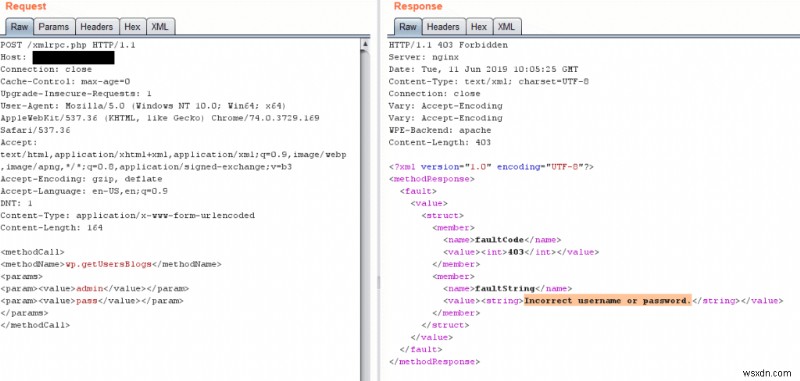
একে ব্রুট ফোর্স আক্রমণ বলা হয়।
XML-RPC-এর সাথে অন্য একটি বড় সুরক্ষা সমস্যা হলো এটি পিংব্যাকের জন্য ব্যবহৃত হতো, যা আপনার কন্টেন্টে কেউ লিংক দিলে ওয়ার্ডপ্রেসে অ্যালার্ট দেয়। হুমকি হলো একজন হ্যাকার আপনার সাইটে পিংব্যাকের জোয়ার পাঠাতে পারে।

এই ধরনের আক্রমণ, যাকে DDoS আক্রমণ বলা হয়, আপনার সার্ভারকে ওভারলোড করতে পারে, সার্ভার রিসোর্স শূন্য করতে পারে এবং আপনার ওয়েবসাইটকে ওয়েব হোস্ট দ্বারা সাসপেন্ড করা হতে পারে!
আবারও, REST API এই ফাংশনটিও প্রতিস্থাপন করেছে। তাই, আপনি যদি পিংব্যাক পছন্দ করেন, তবেও আপনি নিরাপদে ওয়ার্ডপ্রেসে XML-RPC নিষ্ক্রিয় করতে পারেন।
আপনি যদি চিন্তিত হন যে সম্ভবত আপনি সেই ৫%-এর অংশ, এবং আপনার ওয়েবসাইট হ্যাক হতে পারে, তবে আমাদের ফ্রি ম্যালওয়্যার স্ক্যানার এখনই ব্যবহার করে সেই সম্ভাবনা দূর করুন।
কি আপনাকে XML-RPC নিষ্ক্রিয় করা উচিত?
আমরা XML-RPC নিষ্ক্রিয় করার সুপারিশ করি না।
কারণ? সহজ—PHP ফাইল নিষ্ক্রিয় করলে আপনাকে কোনো লাভ হয় না। XML-RPC নিষ্ক্রিয় করলে হ্যাকার এবং বট বাদ যায় না। এটি শুধু তাদের মনোযোগ wp-login.php-এ móড়িয়ে দেয় যাতে ব্রুট ফোর্স আক্রমণ চালাতে পারেন।
দ্বিতীয়ত, প্লাগইনটি আপনার ওয়েবসাইটকে ধীর করবে, কারণ রিকোয়েস্ট ব্লক করার জন্য এটি লোড হতে হবে।
আপনার ওয়েবসাইট সুরক্ষিত করা важнее, এবং আপনি এতক্ষণ পড়লে সম্ভবত অনুমান করতে পারছেন আমরা ফায়ারওয়াল ইনস্টল করার সুপারিশ করব। হ্যাঁ, সেই পুরানো কথা।
ওয়ার্ডপ্রেসে XML-RPC কীভাবে নিষ্ক্রিয় করবেন?
সকল ওয়ার্ডপ্রেস কাজের মতো, আপনি দুটি উপায়ে XML-RPC নিষ্ক্রিয় করতে পারেন:
- প্লাগইন ব্যবহার করে
- প্লাগইন ছাড়া
বেশিরভাগ কেসে আমরা প্রায় সব কাজের জন্য প্লাগইন ব্যবহার করার সুপারিশ করি। ওয়ার্ডপ্রেস ব্যাকএন্ডে ম্যানুয়ালি কোড পরিবর্তন করলে কatashtrophe ঘটতে পারে। এটি একটি दुর্লভ উদাহরণ যেখানে আমরা দুটি পদ্ধতিই সুপারিশ করি না, কিন্তু আমরা দেখাবো দুটোই কিভাবে করতে হয়।
সাবধানতার সাথে অগ্রসর হন, এবং কিছু করার আগে আপনার ওয়েবসাইটের ব্যাকআপ নিন।
ধাপ ১: আপনার ওয়েবসাইটে XML-RPC সক্রিয় কিনা চেক করুন
আপনার ওয়ার্ডপ্রেস ইনস্টলেশনে xmlrpc.php থাকলেও, তার মানে এটি নহে যে এখনো সক্রিয়। XML-RPC নিষ্ক্রিয় করার চেষ্টা করার আগে, আপনাকে কমপক্ষে চেক করা উচিত আপনার ওয়েবসাইটে এটি সক্রিয় কিনা।
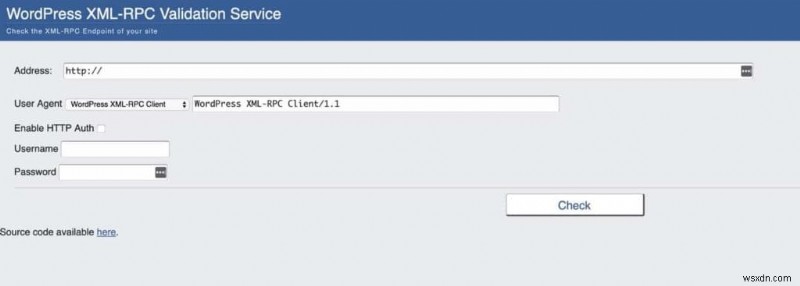
WordPress XML-RPC Validation Service ব্যবহার করুন। এই অ্যাপ আপনার ওয়েবসাইট চেক করে বলে দেবে xmlrpc.php সক্রিয় কিনা।
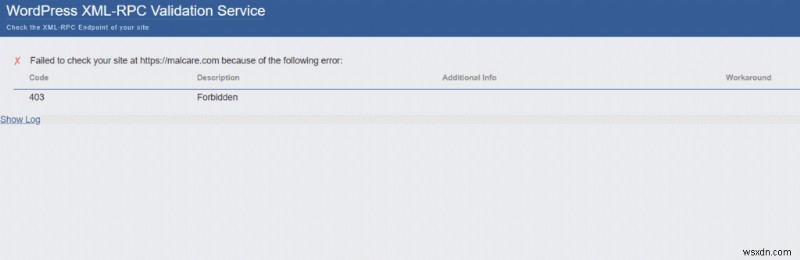
আপনি যদি MalCare-এর জন্য একই কাজ করেন, তবে ৪০৩ এরর মেসেজ দেখবেন কারণ আমাদের ফায়ারওয়াল রক্ষা করছে।
ধাপ ২: আপনার ওয়েবসাইটে XML-RPC নিষ্ক্রিয় করুন
শেষে আপনার ওয়ার্ডপ্রেসে XML-RPC একবারই নিষ্ক্রিয় করার সময় এসেছে।
আমরা দুটি পদ্ধতিতে কিভাবে করবেন তা দেখাব। আমরা ফাইল নিষ্ক্রিয় করার সুপারিশ করি না, তবুও আপনি যদি একদমই এটি করতে চান, তবে প্লাগইন ব্যবহার করার পরামর্শ দিই।
বিকল্প A: প্লাগইন ব্যবহার করে
আপনার ওয়েবসাইটে XML-RPC নিষ্ক্রিয় করার জন্য অনেক প্লাগইন রয়েছে। আমরা REST XML-RPC Data Checker প্লাগইন সুপারিশ করি।
মনে রাখবেন আপনার ওয়েবসাইট ধীর হবে কারণ প্লাগইনটি রিকোয়েস্ট ব্লক করার জন্য লোড হতে হবে। এছাড়াও, হ্যাকাররা wp-login.php ফাইলে আক্রমণ করতে শুরু করবে।
তাই, সুরক্ষার দৃষ্টিকোণ থেকে এটি কিছুই অর্জন করবে না। আপনি আসল সুরক্ষা চাইলে, আমরা MalCare-এর অ্যাডভান্সড ফায়ারওয়াল প্লাগইন ইনস্টল করার সুপারিশ করি।
প্লাগইন ইনস্টল করার পর, Settings > REST XML-RPC Data Checker-এ যান।
তারপর XML-RPC ট্যাবে ক্লিক করুন:
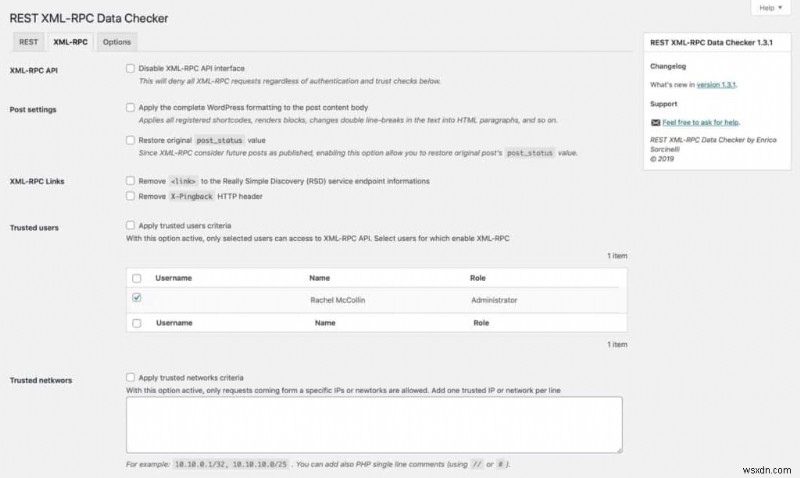
আপনি API ইন্টারফেস, ওয়ার্ডপ্রেস পোস্ট ফরম্যাট করার ক্ষমতা, পিংব্যাক এবং ট্র্যাকব্যাক নিষ্ক্রিয় করতে পারেন। একটি অতিরিক্ত সুবিধা হিসেবে, আপনি একটি বিশ্বস্ত ইউজার যোগ করতে পারেন যিনি এখনও XML-RPC ব্যবহার করতে পারবেন বা বিশ্বস্ত IP ঠিকানার তালিকা যোগ করতে পারেন যেগুলো ব্লক হবে না।
দ্রুত এবং কার্যকর! আমরা REST ট্যাবের সাথে ছেড়ছাড করার সুপারিশ করি না। সেখানে সব ডিফল্ট রেখে দিন।
বিকল্প B: প্লাগইন ছাড়া
এটি বইয়ের সবচেয়ে খারাপ বিকল্প। আমরা দৃঢ়ভাবে সুপারিশ করি পরবর্তী সেকশনে যান যেখানে আমরা XML-RPC আক্রমণের বিরুদ্ধে কীভাবে প্রতিরক্ষা করতে হয় তা শিখাব।
তবে আপনি যদি ম্যানুয়ালি XML-RPC নিষ্ক্রিয় করতে আগ্রহী হন, আমরা দৃঢ়ভাবে সুপারিশ করি প্রথমে আপনার ওয়েবসাইটের একটি ফুল ব্যাকআপ নেওয়ার জন্য।
আপনার ওয়েবসাইট কোন ধরনের সার্ভার ব্যবহার করছে তার উপর নির্ভর করে, আপনি নিচের দুটি পদ্ধতির যেকোনো একটি ফলো করতে পারেন:
.htaccess ব্যবহার করে ওয়ার্ডপ্রেস XML-RPC নিষ্ক্রিয় করা
এই কোড স্নিপেট আপনার .htaccess ফাইলে পেস্ট করুন:
# Block WordPress xmlrpc.php requests
<Files xmlrpc.php>
order deny,allow
deny from all
allow from xxx.xxx.xxx.xxx
</Files>
৫ম লাইনে 'allow from xxx.xxx.xxx.xxx'-এ x-গুলো আপনার IP ঠিকানা দিয়ে প্রতিস্থাপন করুন যদি আপনি নির্দিষ্ট IP থেকে XML-RPC রাখতে চান। অন্যথায়, আপনি সহজে এই লাইনটি ডিলিট করতে পারেন।
আপনার ওয়েবসাইট যদি Apache ব্যবহার করে হোস্ট করা থাকে, তবে আপনি cPanel বা FTP ব্যবহার করে আপনার সার্ভারের সাথে সংযোগ করতে পারবেন। যেকোনো ক্ষেত্রে, আপনি আপনার .htaccess ফাইল এক্সেস করতে পারবেন।
.config ব্যবহার করে ওয়ার্ডপ্রেস XML-RPC নিষ্ক্রিয় করা
Nginx-এ হোস্ট করা সাইটের জন্য, আপনি Nginx.config ফাইলে নিচের কোড যোগ করতে পারেন:
location ~* ^/xmlrpc.php$ {
return 403;
}
অথবা, আপনি স Wład্য আপনার ওয়েব হোস্টকে XML-RPC নিষ্ক্রিয় করার জন্য বলতে পারেন।
ফিল্টার ব্যবহার করে ওয়ার্ডপ্রেস XML-RPC নিষ্ক্রিয় করা
বিকল্পভাবে, আপনি যেকোনো প্লাগইনে একটি ফিল্টার যোগ করতে পারেন:
add_filter('xmlrpc_enabled', '__return_false');আপনি থিমের functions ফাইল থেকে একই কাজ করতে পারেন তবে প্লাগইন লিখা একটি ভালো অভ্যাস। এছাড়াও, আপনি যেকোনো ধরনের সার্ভার হোক না কেন এই পদ্ধতি ব্যবহার করতে পারেন।
আবার বলছি, এই কোনোটিই সত্যিকারের জন্যে সহায়ক নয়, এবং ম্যানুয়াল পরিবর্তন করা কখনো ভালো ধারণা নয়। তাই, যদি আপনাকে এটা করতে হয়, দয়া করে একটি ওয়ার্ডপ্রেস ব্যাকআপ প্রস্তুত রাখুন以防万一।
XML-RPC আক্রমণ কীভাবে প্রতিরোধ করবেন?
এই আর্টিকেলের সবচেয়ে গুরুত্বপূর্ণ সেকশন এবং এটি খুব বড়। তাই আমরা এটি বেশ কিছু করণীয় ধাপে ভাগ করেছি যা আপনি আপনার ওয়েবসাইটে XML-RPC আক্রমণ রোধের জন্য নিতে পারেন।
ধাপ ১: চেক করুন আপনার ওয়েবসাইট ইতিমধ্যে হ্যাক হয়েছে কিনা
সম্ভবত আপনার সাইট এখনো হ্যাক হয়নি।
তবে আপনাকে নিশ্চিত হতে হবে যেন কোনো সমস্যা নেই। আপনার ওয়েবসাইট যদি সত্যিই হ্যাক হয়ে থাকে, তবে আপনাকে প্রথমে ম্যালওয়্যার সরাতে হবে, অন্যথায় XML-RPC নিষ্ক্রিয় করা কোনো অর্থ বহন করবে না।
আপনার সাইট হ্যাক হয়েছে কিনা নিশ্চিত করার সবচেয়ে সহজ উপায় হলো MalCare-এর ফ্রি ম্যালওয়্যার স্ক্যানার ব্যবহার করা। MalCare-এর স্ক্যানার সেটআপে খুব কম সময় লাগে এবং এটি অজানা ম্যালওয়্যারও কয়েক সেকেন্ডে শনাক্ত করতে পারে।
যদি MalCare-এ হ্যাক করা সাইটের সতর্কতা দেখেন, আপনাকে শুধু 'Autoclean' বাটনে ক্লিক করতে হবে।

MalCare সম্পূর্ণ ম্যালওয়্যার রিমুভেল ৬০ সেকেন্ডে নেয়।
ধাপ ২: একটি ওয়ার্ডপ্রেস ফায়ারওয়াল ইনস্টল করুন
XML-RPC ঝুঁকি হ্যান্ডেল করার সঠিক উপায় হলো একটি ওয়ার্ডপ্রেস ফায়ারওয়াল ব্যবহার করা যা xmlrpc.php-এ সংযোগ করার চেষ্টা কর रहे বটগুলো ব্লক করতে সক্ষম।
ফাইল নিষ্ক্রিয় করা কাজ করে না। হ্যাকাররা পেরিয়ে wp-login.php-এ হ্যাক করার চেষ্টা শুরু করে।
এখানে একমাত্র সমস্যা হলো ফায়ারওয়াল সাধারণত অনেক দেরিতে কার্যকর হয়। হ্যাকার যখন xmlrpc.php বা wp-login.php-এ সংযোগ করে হ্যাক করার চেষ্টা করে, তখন পুরো ওয়ার্ডপ্রেস সাইট লোড হয়।
সেই কারণে আমরা MalCare-এর অ্যাডভান্সড ফায়ারওয়াল সুপারিশ করি যা:
- আপনার ওয়েবসাইট লোড হওয়ার আগেই বট এবং হ্যাকারদের প্রতিরোধ করে
- Cloudflare-এর মতো আপনার ওয়েবসাইটের লোডিং স্পিড ধীর করে না
- ২৫০,০০০+ ওয়েবসাইটের নেটওয়ার্ক থেকে শিখে দুর্ভাবনামূলক IP-এর ডেটাবেস liên tục আপডেট করে
যদি আপনার ওয়েবসাইট MalCare দ্বারা রক্ষিত থাকে, তবে বট এবং হ্যাকাররা XML-RPC বা WP-Login-এ সংযোগ করার চেষ্টা করলে শুধু ৪০৩ এরর পাবে। এরকম একটি এরর দ্রুত একজন হ্যাকারকে আরও এগিয়ে যাওয়ার কাছ থেকে উদাসীন করতে পারে।
লোকেরা কেন আপনাকে XML-RPC নিষ্ক্রিয় করার পরামর্শ দেয়?
কई কারণ। আসুন প্রতিটা দেখি, যাতে আপনি বুঝতে পারেন কেন কেউ (হ্যাঁ, ওয়ার্ডপ্রেস ম্যানেজমেন্ট ব্লগও) এই কোর্স অফ অ্যাকশন সুপারিশ করে। (এটি যদি কিছুটা ব্যান্ড-এড সমাধান হলেও।)
আমাদের অনেক পাঠক (আপনার মতো) তাদের ওয়ার্ডপ্রেস ওয়েবসাইটে XML-RPC নিষ্ক্রিয় করতে চান এর সবচেয়ে বড় কারণ হলো সার্ভার রিসোর্স সমস্যা। লগ देखकर, আপনি xmlrpc.php ফাইলে অনেক হিট দেখতে পেতে পারেন।
হয়তো আপনি Jetpack ব্যবহার করেন, এবং Jetpack ইনস্টল করার সময় একটি কনফিগারেশন এরর দেখেছেন। তারপর আপনি এই অদ্ভুত শব্দের ফাইল খুঁজে পেলেন, এবং পড়লেন কিভাবে এটি একটি ঝুঁকি।

অথবা আপনি একটি স্ক্যানার ব্যবহার করেছেন, যা এই ধরনের সতর্কতা দেখিয়েছে:
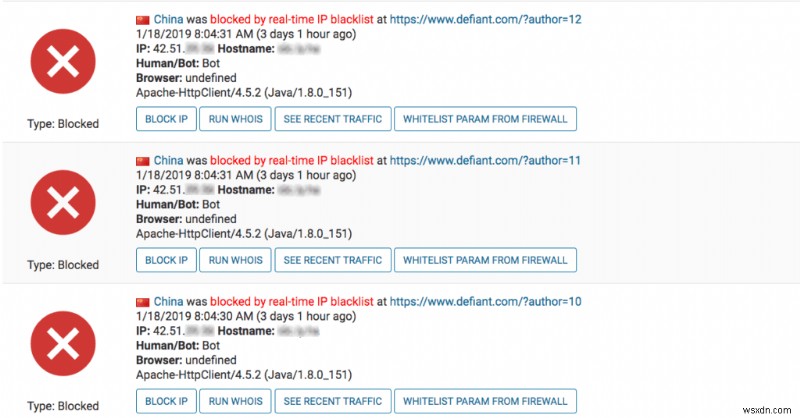
এটি একটি Wordfence ট্রাফিক লগ-এর স্ক্রিনশট।
একটি সিকিউরিটি প্লাগইন আপনাকে দেখাচ্ছে যে বটরা ওয়ার্ডপ্রেসে XML-RPC-এর মাধ্যমে আপনার সাইটে হ্যাক করার চেষ্টা করছে। তাই, আপনার স্বাভাবিক ইন্সটINCT হলো এই অপশনটি সম্পূর্ণরূপে নিষ্ক্রিয় করা।
আপনার যা করা উচিত নয় এবং কেন?
IP ঠিকানা ব্ল্যাকলিস্ট করা
আপনি ভাবতে পারেন ম্যানুয়ালি IP ব্লক করা হ্যাকারদের ব্লক করার একটি ভালো উপায়। বাস্তবে, অনেক সিকিউরিটি "গুরু" এটি সমর্থন করে। কিন্তু এটি কাজ করে না। আপনি যদি একটি IP ঠিকানা ব্লক করেন, ব্রুট ফোর্স বট সিম্পলি অন্য একটি IP ঠিকানা ব্যবহার করে আপনার সাইটে আক্রমণ শুরু করবে।
XML-RPC ডিলিট করা
আপনার ওয়ার্ডপ্রেস ইনস্টলেশন থেকে xmlrpc.php ফাইল ডিলিট করার চিন্তা করবেন না। এটি আপনার সাইট সম্পূর্ণরূপে ধ্বংস করবে এবং যদি না করেও, পরবর্তী ওয়ার্ডপ্রেস আপডেটে ফাইলটি আবার ফিরে আসবে।
এখন কী?
ওয়ার্ডপ্রেস সিকিউরিটি উন্নত করা একবার করলে হয়ে যাওয়া জিনিস নয়। হ্যাঁ, ফায়ারওয়াল ইনস্টল করা একটি ভালো শুরু, কিন্তু আমরা সুপারিশ করি আপনার ওয়েবসাইটে একটি ফুল ওয়ার্ডপ্রেস সিকিউরিটি অডিট করার জন্য যাতে বুঝতে পারেন আরও কী উন্নত করা যেতে পারে।
আপনি যদি ইতিমধ্যে MalCare ইনস্টল করে থাকেন, তবে ড্যাশবোর্ডে অনেক সুপারিশ পাবেন। শুধু সিকিউরিটি স্ক্যান করুন এবং প্রম্পট অনুসরণ করুন।
দ্রুত আপনি জানতে পারবেন, আপনার ওয়ার্ডপ্রেস ওয়েবসাইট সিকিউরিটি হার্ডেনিং করা একটি ভালো ধারণা। আবার, নির্দেশাবলী অনুসরণ করে কিছু সিম্পল ক্লিকে এটি করা যাবে।
সিকিউরিটির আরেকটি গুরুত্বপূর্ণ দিক হলো সর্বদা আপডেট থাকা।
যদি নতুন কোনো ওয়ার্ডপ্রেস ভালনারেবিলিটি আসে, আপনাকে সেটি জানতে হবে এবং আপনার ওয়েবসাইটে প্রভাব ফেলার আগে প্রি-এম্পটিভ ব্যবস্থা নিতে হবে।
প্রশ্নোত্তর
XML-RPC কী?
XML-RPC মানে XML Remote Call Procedure। এটি পুরানো ব্লগিং সিস্টেম দ্বারা ব্যবহৃত একটি প্রোটোকল যা ব্লগের সাথে HTTP সংযোগের মাধ্যমে XML এনকোডিং ব্যবহার করে সংযোগ স্থাপন করে। সহজ কথায়, এটি একটি প্রোটোকল যা ব্যবহারকারীদের ওয়ার্ডপ্রেসের মতো একটি ব্লগিং প্ল্যাটফর্মের সাথে দূর থেকে সংযোগ করার অনুমতি দেয়।
XML-RPC কিসে ব্যবহার করা হয়?
XML-RPC থার্ড-পার্টি অ্যাপ্লিকেশন যেমন ওয়ার্ডপ্রেস মোবাইল অ্যাপ থেকে ওয়ার্ডপ্রেসের সাথে দূর থেকে সংযোগ করার একটি উপায়। এটি আপনাকে একটি নোটিফিকেশনও পাঠায় যখন কেউ আপনার পোস্টে লিংক দেয় ট্র্যাকব্যাক এবং পিংব্যাকের মাধ্যমে।
XML-RPC কীভাবে নিষ্ক্রিয় করব?
আপনি REST XML-RPC Data Checker প্লাগইন ব্যবহার করে XML-RPC নিষ্ক্রিয় করতে পারেন। তবে, XML-RPC নিষ্ক্রিয় করলে হ্যাকাররা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে হ্যাক করার চেষ্টা বন্ধ করে না। আক্রমণগুলো বন্ধ করার জন্য, আপনাকে MalCare-এর অ্যাডভান্সড ফায়ারওয়াল প্লাগইন ইনস্টল করা উচিত।
আমার CAPTCHA বা 2FA আছে। কি তারা XML-RPC ব্যবহার করে পাসওয়ার্ড ক্র্যাক করতে পারে?
Captcha এবং Two-Factor Authentication (2FA) প্লাগইন অতিরিক্ত সুরক্ষার জন্য। তারা XML-RPC হ্যাকের বিরুদ্ধে আসল সুরক্ষা দেয় না।
বেশিরাগ ক্যাপচা এবং ওয়ার্ডপ্রেস 2FA প্লাগইন শুধু ওয়ার্ডপ্রেস লগইন পেজ সুরক্ষিত করে, XML-RPC স্ক্রিপ্ট নয়। আপনার সিকিউরিটি প্লাগইন এর সাথে ডাবল-চেক করুন যে এটি XML-RPC-এর মাধ্যমে লগইন প্রতিরোধ করে।
কি আমি দুর্ভাবনামূলক IP ঠিকানা ব্ল্যাকলিস্ট করতে পারি?
এটি একটিাওвид সমাধান মনে হয় — শুধু হ্যাকারের IP ঠিকানা ব্লক করলে আপনি নিরাপদ থাকবেন।
এই ধারণায় ফসলে যাবেন না। এটি হ্যাকারদের সাথে whack-a-mole খেলার মতো। তারা IP ঠিকানা পরিবর্তন করে আরেকটি IP থেকে আপনার সাইটে আক্রমণ চালাবে। এর কোনো শেষ নেই।
শুধু MalCare-এর ফায়ারওয়াল আপনাকে সাহায্য করতে পারে। এতে Bot Protection থাকে যা দেশ বা ডিভাইস অনুযায়ী স্বয়ংক্রিয়ভাবে দুর্ভাবনামূলক IP ব্লক করে। অ্যাডভান্সড ফায়ারওয়াল ২৫০,০০০+ সাইটের নেটওয়ার্ক থেকে শিখে বট এবং দুর্ভাবনামূলক IP আক্রমণ শুরু করার আগেই চিনে নেয়। এই সব আপনার সাইটকে ধীর না করেই।
তবুও, আপনি যদি সবজীবন একে একে দুর্ভাবনামূলক IP ব্লক করতে চান, এই আর্টিকেল আপনাকে সাহায্য করবে।
কি আমি শুধু XML-RPC ফাইল ডিলিট করতে পারি? ওয়ার্ডপ্রেস আর এটি ব্যবহার করে না।
এটি করবেন না। XML-RPC ফাইল অনুপস্থিত থাকলেও, বটরা এটির সাথে সংযোগ করার চেষ্টা করলে আপনার সাইট ওভারলোড হবে। বড় ঝুঁকি হলো একটি ওয়ার্ডপ্রেস কোর ফাইল ইচ্ছেমতো ডিলিট করলে আপনার সাইট সম্পূর্ণরূপে ধ্বংস হতে পারে।
সবচেয়ে খারাপ পার্ট হলো xmlrpc.php পরবর্তী ওয়ার্ডপ্রেস আপডেটে পুনরায় ইনস্টল হয়ে যাবে, যা ফাইল ডিলিট করার উদ্দেশ্য ব্যর্থ করবে।
