

ওয়েবসাইট ডিফেসমেন্ট আটাক (Website defacement attack) খাওয়া একদম খারাপ অনুভূতি।
না শুধু আপনি হ্যাক হয়েছেন, হ্যাকারও সারা বিশ্বকে দেখিয়ে দিয়েছে একটি নيون সাইন (neon sign) দিয়ে যে কেউ আপনার সাইট ভিজিট করবেন না।
সবচেয়ে খারাপ অংশ?
যে হ্যাকাররা আপনার ওয়েবসাইট ধ্বংস করেছে, তারা আপনার কাছ থেকে কিছু করার আশা রাখে না।
আপনি সম্ভবত এখানে আছেন কারণ:
- হ্যাকটি খুব দৃশ্যমান (visible)। হ্যাকার একদম জার্ক (jerk) যিনি সম্পূর্ণরূপে আপনার ওয়েবসাইট ধ্বংস করেছেন।
- আপনার সিকিউরিটি প্লাগইন একটি পটেনশিয়াল ওয়েবসাইট ডিফেসমেন্ট থ্রেট (threat) ফ্ল্যাগ (flag) করছে।
যে কোনো হয়, আপনার একটি দ্রুত সমাধান (quick solution) দরকার। ভালো খবর হলো আপনার যদি একটি ওয়ার্ডপ্রেস সাইট থাকে, আমাদের আপনার সমস্যার সমাধান আছে।
সহজ করে ফেলি।
অবশ্য, হ্যাকটি যদি খুব দৃশ্যমান হয়, তাহলে আপনার শুধু একটি কুইক ফিক্স (quick fix) দরকার।
চিন্তা করবেন না। আমরা আপনাকে দেখাবো কীভাবে আপনি আপনার বিজনেস বাড়াতে ফোকাস করতে পারবেন বরং ওয়েবসাইট ডিফেসমেন্ট আটাক আপনার বিজনেস ধ্বংস করছে সেটা দেখে।
আপনি যদি নিশ্চিত হন যে আপনি ওয়েবসাইট ডিফেসমেন্ট ম্যালওয়্যার (Website defacement malware) আক্রান্ত হয়েছেন, চলুন আপনাকে ফিরিয়ে আনি টাকা আয় করার ওপর ফোকাস করতে বরং সাইট সিকিউরিটি এবং হ্যাকারদের চিন্তা করে।
এই আর্টিকেলে, আমরা:
- আপনার সাইট একবার বা সুলব ক্লিন (clean) করতে সাহায্য করব;
- আপনার সাইট প্রথমে কীভাবে ইনফেক্টেড (infected) হয়েছিল সেটি আপনাকে বলব;
- এবং কীভাবে আপনার ওয়ার্ডপ্রেস সাইটকে আবার হ্যাক হওয়া থেকে বাঁচাবেন।
সেরা অংশ?
আমরা এটা করব পসিনা এক বোতাম ছাড়া।
চলুন শুরু করি!
আপনার সাইট কি সত্যিকারের ওয়েবসাইট ডিফেসমেন্ট ম্যালওয়্যার দ্বারা আক্রান্ত?
আপনার সিকিউরিটি প্লাগইন যদি একটি পটেনশিয়াল থ্রেট ফ্ল্যাগ করে যা এরকম দেখাচ্ছে:
Severity: enPotentiallySuspiciousThreatType File: wp-content/plugins/jetpack/changelog.txt File signature: 211c7b5d2292dcd474aaeef3bd2255f4 Threat signature: 65b0f2becffb61cb9f5fba232f7b9987 Threat name: Heur.HTML.Defacement.gen.F4248 Threat: Fatal Error... Details: Website Potentially Defaced”আপনাকে এটাকে একটু লবণ (pinch of salt) নিয়ে নেওয়া উচিত।
সম্ভাবনা বেশি যে এটা একটি ফলস পজিটিভ (false positive)। সেটি কোয়াটেরা (Quterra) দ্বারা জেনারেটেড, কিন্তু ওয়ার্ডফেন্স (Wordfence) এবং সুকুরি (Sucuri)-ও ফলস অ্যালার্ম (false alarms) দিতে পারে।
এখন সেরা কাজ হলো নিশ্চিত হওয়া এটা কোনো থ্রেট (threat) কিনা।
ম্যালকেয়ার (MalCare) ইনস্টল করুন এবং আপনার সাইটের একটি ফ্রি স্ক্যান (FREE scan) পান। যদি একটি রিয়েল থ্রেট থাকে, আপনি সাথে সাথে জানবেন। ম্যালকেয়ার-এর লার্নিং অ্যালগরিদম (learning algorithm) তখনই অ্যালার্ট পাঠায় যখন আসলে কিছু চিন্তার বিষয় থাকে। এর অপারেশন (operation) অন্যান্য ম্যালওয়্যার স্ক্যানারদের চেয়ে অনেক গভীর।
তারপর, এই আর্টিকেলে ফিরে আসুন এবং আমরা আপনাকে দেখাবো আপনি যদি সত্যিকারের ইনফেক্টেড (infected) হন তবে কী করতে হবে।
আপনি যদি নিশ্চিত হন যে ওয়েবসাইট ডিফেসমেন্টই সমস্যা, তবে শুধু পড়তে থাকুন।
ওয়েবসাইট ডিফেসমেন্ট ম্যালওয়্যার আসলে কী?
বাস্তবে, সাইট ডিফেসমেন্ট (site defacement) কারণীভূত এমন কোনো একক ম্যালওয়্যার (ONE malware) নেই।
সাইট ডিফেসমেন্ট আটাক সাধারণত অন্য একটি আটাকের ফলাফল। আপনার সাইট আক্রান্ত হয়ে থাকতে পারে:
- এসকিউএল ইনজেকশন (SQL injections)
- ক্রস-সাইট স্ক্রিপ্টিং (Cross-site scripting)
- হ্যাকড রিডাইরেক্ট ম্যালওয়্যার (Hacked redirect malware)
- ডব্লিউপি-ভিসিডি.পিএইচপি (WP-VCD.PHP) ম্যালওয়্যার-এর একটি ভ্যারিয়েন্ট (variant)
আপনি ইনফেক্টেড হতে পারেন অনেক রকমভাবে।
একটা জিনিস নিশ্চিত – এটা আপনার সাইট ধ্বংস করছে।
এখন, সাইট ডিফেসমেন্ট ম্যালওয়্যারর অনেক ভ্যারিয়েশন (variations) আছে।
আমরা এখন সাইট ডিফেসমেন্ট আটাকের কিছু সবচেয়ে সাধারণ লক্ষণগুলো দেখব।
ওয়েবসাইট ডিফেসমেন্ট আটাকের লক্ষণসমূহ
সর্বাধিক স্পষ্ট লক্ষণ হলো এমন একটি 「হ্যাকড নোটিশ (hacked notice)」:

এই ধরনের ওয়েবসাইট ডিফেসমেন্ট খুব স্পষ্ট।
যদি আপনি বর্তমানে এই সমস্যায় জুঝছেন, আপনাকে সেই সেকশনে যেতে হবে যেখানে আমরা আপনার ওয়ার্ডপ্রেস সাইট ক্লিন করার কথা বলেছি।
কিন্তু এটি একমাত্র ওয়েবসাইট ডিফেসমেন্ট নয় যা আপনি এক্সপেক্ট (expect) করতে পারেন।
আপনি আপনার সাইটে অনঅথোরাইজড (unauthorized) পপ-আপস (pop-ups), কন্টেন্ট, এবং রিডাইরেক্টস (redirects)ও পেতে পারেন:
- পোরনোগ্রাফি (Pornography)
- অবৈধ ড্রাগস (Illegal drugs) এবং স্টেরয়েডস (steroids)
- ধার্মিক ঘৃণা বিজ্ঞাপন (Religious hate ads)
- রাজনৈতিক ঘৃণা বার্তা (Political hate messages)
একটি খুব জনপ্রিয় ভার্সন হলো যখন আপনি আপনার সাইটে অন্য ভাষায় কন্টেন্ট দেখতে শুরু করেন এরকম:

এই গুলো সাধারণত কোনো একটা এসকিউএল ইনজেকশন (SQL injection) বা অন্য কোনো রূপ। এটাও হ্যাকড রিডাইরেক্ট ম্যালওয়্যার হতে পারে। যেকোনো হোক, আমাদের আপনার জন্য লাইন আপ করা ফিক্সগুলো যেকোনোভাবে কাজ করবে!
সাইট ডিফেসমেন্ট আটাক কীভাবে ক্লিন করবেন?
আপনার সাইট ডিফেসমেন্ট ইস্যু ফিক্স করার দুটি উপায় আছে:
- ম্যালকেয়ার (MalCare) ব্যবহার করে < ৬০ সেকেন্ডে ক্লিন আপ
- ম্যানুয়ালি ২ ঘন্টায় ক্লিন আপ (কাজ নাও করতে পারে)
হ্যাকারকে হারিয়ে আপনার জীবন নিজের হাতে নিন। এই সেকশনের পর, এক বা অন্য উপায়ে – আপনি আপনার বিজনেসে ফোকাস করতে পারবেন এবং না ওয়েবসাইট সিকিউরিটিতে।
ম্যালকেয়ার ব্যবহার করে < ৬০ সেকেন্ডে সাইট ডিফেসমেন্ট ক্লিন করার পদ্ধতি
ম্যালকেয়ার একটি কম্প্রিহেনসিভ সিকিউরিটি স্যুট (comprehensive security suite) যাতে রয়েছে:
- ম্যালওয়্যার স্ক্যানিং (Malware Scanning)
- ইনস্ট্যান্ট ১-ক্লিক ম্যালওয়্যার রিমুভাল (Instant 1-Click Malware Removal)
- ওয়ার্ডপ্রেস সাইট প্রোটেকশন (WordPress Site Protection)
এবং অন্যান্য নিফটি (nifty) ফিচারগুলো যা আপনার সাইটকে হ্যাকার এবং ম্যালওয়্যার থেকে রক্ষা করে।
ম্যালকেয়ার-এর অ্যাডভান্সড লার্নিং অ্যালগরিদম আটাকের উত্স (source) চিহ্নিত করে এবং আপনার সাইট ভাঙা ছাড়া দ্রুত সেটি রিমুভ করে।
অন্য ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইনদের সাথে, আপনার সাইট সম্পূর্ণরূপে ভাঙিয়ে পড়ার রিস্ক (risk) থাকে। কিছু প্রিমিয়াম প্লাগইন ভালো সার্ভিস অফার করে, কিন্তু সেগুলো সেরকম সার্ভিসই।
সহজ ভাষায়: অন্যান্য প্লাগইনগুলো একটি হিউম্যান エンজিনিয়ার (human engineer) অসাইন করে আপনার সাইট ম্যানুয়ালি ক্লিন করতে। এতে সময় লাগে এবং আপনাকে নাকদি খরচ করতে হয় সাইট ক্লিন করার জন্য।
আপনি কি জানতেন অধিকাংশ লিডিং (leading) ওয়ার্ডপ্রেস ম্যালওয়্যার রিমুভাল প্লাগইনদের সাথে আপনি প্রতিটি ক্লিনআপের জন্য আলাদা টাকা দেন?
আমরা জানি। আপনাকে সেটা প্লাগইনই হোস্টেজ (hostage) রেখেছে যেটি আপনাকে রক্ষা করতে সাপosed to!
এখানে কীভাবে আপনি ম্যালকেয়ার ব্যবহার করে আপনার সাইট ডিফেসমেন্ট ক্লিন করতে পারেন:
স্টেপ ১: ম্যালকেয়ার ইনস্টল করুন
আমাদের সাইট থেকে ম্যালকেয়ার প্লাগইন ইনস্টল করুন।
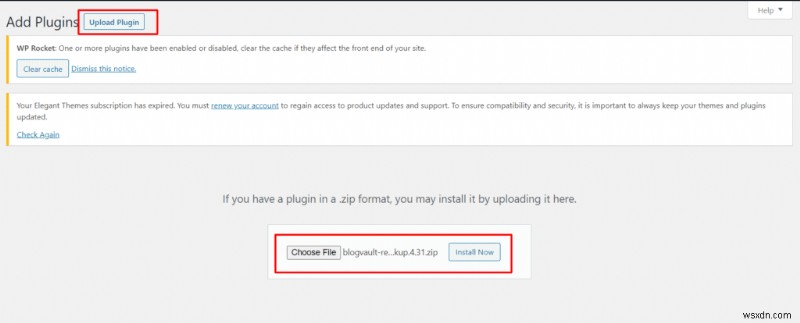
স্টেপ ২: আপনার সাইট স্ক্যান করুন
ম্যালকেয়ার ব্যবহার করে আপনার সাইট স্বয়ংক্রিয়ভাবে স্ক্যান করুন:
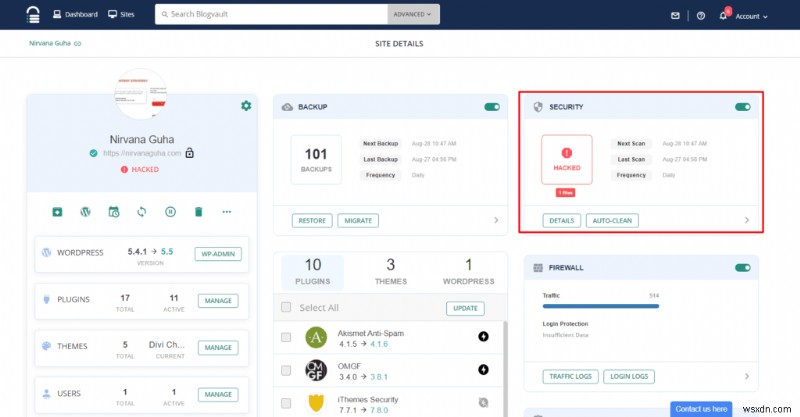
স্টেপ ৩: ১ ক্লিকে আপনার সাইট ক্লিন করুন
『Auto-clean』-এ ক্লিক করুন ইনস্ট্যান্টলি ক্লিন করতে:
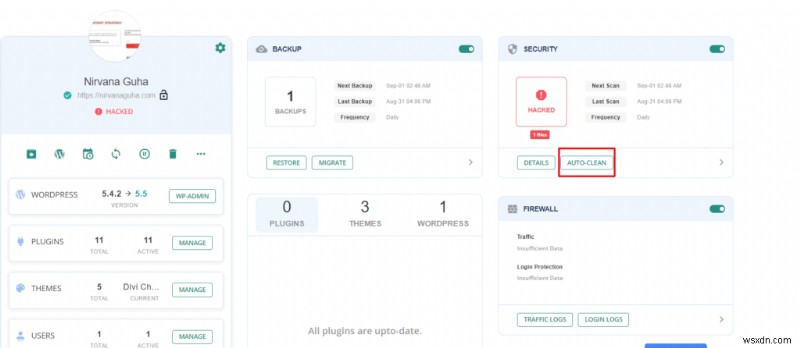
এই সব হলে, আপনাকে অবশ্যই ভবিষ্যতে আটাক থেকে আপনার সাইট রক্ষা করার আমাদের গাইড চেক আউট করা উচিত।
এই সব আপনি পাবেন মাত্র $৮৯/বছরে!
২৫০,০০০ অন্যান্য সাইটের সাথে যোগ দিন এবং আজই ম্যালকেয়ার ইনস্টল করুন।
ম্যানুয়ালি সাইট ডিফেসমেন্ট ক্লিন করার পদ্ধতি (নন-রিকমেন্ডেড)
ম্যানুয়াল ম্যালওয়্যার ক্লিনআপ (Manual malware cleanup) কখনো ভালো আইডিয়া নয়।
কেন?
সহজ – ম্যানুয়াল অ্যানালাইসিস (manual analysis) দিয়ে ইনফেকশনের উত্স (source) চিহ্নিত করা খুব কঠিন।
সাইট ডিফেসমেন্ট আটাকের সাথে, আপনার সাইটকে কোন ধরনের ম্যালওয়্যার ইনফেক্ট করেছে সেটা আরও অনালাইসিস (further examination) ছাড়া বলা যায় না।
সबচেয়ে খারাপ পার্ট হলো আপনি প্রসেসে আপনার সাইট ভাঙিয়ে ফেলতে পারেন।
そう言うと, এরপরের অংশটি কিছু ম্যানুয়াল ক্লিনআপ মেথড সম্পর্কে যা আপনার জন্য কাজ করতে পারে। আবার বলছি, এখানে কোনো গ্যারান্টি নেই।
পার্ট ১: ওয়ার্ডপ্রেস কোর ফাইলগুলো ম্যালওয়্যার জন্য চেক করুন
ওয়ার্ডপ্রেস কোর ফাইলগুলো আপনার সাইট কীভাবে behave করবে সেটি নিয়ন্ত্রণ করে। এই ফাইলগুলোর যেকোনো একটি ইনফেক্ট করা হ্যাকারর জন্য সাধারণত টপ প্রায়োরিটি (top priority)। এর দুটি কারণ আছে:
- ভালো এবং খারাপ কোড আলাদা করা খুব কঠিন
- কেউ কোর ফাইলগুলোর সাথে ছেড়াছাডি পছন্দ করে না – কিছু চেঞ্জ করলে সাইট ভাঙতে পারে
স্টেপ ১: আপনার সাইটের ওয়ার্ডপ্রেস ভার্সন চেক করুন
কিনস্টা (Kinsta)-র এই আর্টিকেলের ধাপগুলো ফলো করুন ওয়ার্ডপ্রেস ভার্সন চেক করতে।
কিছু অ্যাডভান্সড হ্যাকের কেসে, আপনি আপনার ওয়ার্ডপ্রেস ড্যাশবোর্ড এক্সেস করতে পারবেন না। চিন্তা নয়। আপনি যদি আপনার ওয়ার্ডপ্রেস অ্যাডমিন ড্যাশবোর্ড এক্সেস না করতে পারেন, তবুও আপনি আপনার ওয়ার্ডপ্রেস ভার্সন খুঁজে বের করতে পারেন।
স্টেপ ২: সিপ্যানেল (cPanel) ব্যবহার করে আপনার ওয়ার্ডপ্রেস ফাইলগুলো ডাউনলোড করুন
কলুক (Clook)-এর এই আর্টিকেল দেখাবে আপনি কীভাবে সরাসরি সিপ্যানেল থেকে আপনার ফাইলগুলো ডাউনলোড করতে পারেন। خوشকিসমতী, আপনাকে প্রতিটি ফাইল এক এক করে ডাউনলোড করতে হবে না। আপনার সাইটের সিপ্যানেলে যান এবং ব্যাকআপ উইজার্ড (Backup Wizard) ব্যবহার করে ফাইলগুলো ডাউনলোড করুন।
স্টেপ ৩: আপনার সাইটের ওয়ার্ডপ্রেস ভার্সন ডাউনলোড করুন
আপনি এখান থেকে অরিজিনাল ওয়ার্ডপ্রেস ফাইলগুলো ডাউনলোড করতে পারেন। স্টেপ ১ থেকে ভার্সন চেক করুন এবং লিস্টে সঠিকটি খুঁজে বের করুন। তারপর 『Download』-এ ক্লিক করুন।
স্টেপ ৪: একটি ডিফচেকার (Diffchecker) চালান
আমরা সবচেয়ে খারাপটা শেষে রেখেছিলাম।
এখন আপনাকে আপনার সাইটের ওয়ার্ডপ্রেস ফাইলগুলো আসল ওয়ার্ডপ্রেস ফাইলগুলোয় তুলনা (compare) করতে হবে। কোডে পার্থক্য (differences) খুঁজে বের করতে একটি ডিফচেকার (diffchecker) ব্যবহার করুন।
সাবধান (CAUTION): যেকোনো কোড ডিলিট করবেন না যদি না আপনি ১০০% নিশ্চিত হন সেটি ব্যাড কোড।
পার্ট ২: ব্যাকডোর (Backdoors) চেক করুন
ব্যাকডোরগুলো মূলত কোড স্নিপেটস (code snippets) যেগুলো একটি হ্যাকারকে আপনার ওয়ার্ডপ্রেস সাইটে অ্যাক্সেস দেয়। হ্যাকাররা ব্যাকডোর রেখে যান যাতে আপনি সেটি ক্লিন করলেও তারা আবার আপনার সাইটে রি-ইনফেক্ট (re-infect) করতে পারে। সাধারণত এগুলো ম্যালিশাস পিএইচপি (malicious PHP) কোড।
এটা করার একটি সহজ উপায় হলো আপনার ফাইলগুলোর ম্যালিশাস পিএইচপি ফাংশন (malicious PHP functions) খুঁজে বের করা যেন:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
নোট (NOTE): এই ফাংশনগুলো নিজে থেকে ম্যালিশাস নয়। ბევड़ा ওয়ার্ডপ্রেস প্লাগইন একই ফাংশনগুলো ব্যবহার করে অপরিহার্য কাজগুলো করার জন্য। তাই, যদি না আপনি ১০০% নিশ্চিত হন আপনি কী করছেন, ফাইল বা তাদের কন্টেন্ট ডিলিট করবেন না। এটি সম্পূর্ণরূপে আপনার সাইট ভাঙিয়ে দিতে পারে।
পার্ট ৩: যেকোনো অজানা অ্যাডমিন অ্যাকাউন্ট রিমুভ করুন
কিছু কেসে যেমন হ্যাকড রিডাইরেক্ট ম্যালওয়্যার, হ্যাকার নিজের জন্য বগাস (bogus) অ্যাডমিন অ্যাকাউন্ট তৈরি করে। এটা আপনার সাইটে আবার কন্ট্রোল পাওয়ার আরেকটি উপায় যদি আপনি সাইট ডিফেসমেন্ট ক্লিন করতে পারেন।
যেমন আমরা বলেছি, হ্যাকার বিশ্বাস করে না যে আপনি আসলে জিততে পারবেন।
সর্বাধিক সহজ সমাধান হলো আপনার ওয়ার্ডপ্রেস ড্যাশবোর্ডে যান এবং যেকোনো সাস্পিশাস (suspicious)-দেখানো অ্যাডমিন অ্যাকাউন্ট রিমুভ করুন।
তারপর, সতর্কতার জন্য সব ইউজারের পাসওয়ার্ড চেঞ্জ করুন।
পার্ট ৪: প্লাগইন এবং থিম ফাইল স্ক্যান করুন
আপনি ওয়ার্ডপ্রেস রিপোজিটরি (WordPress repository) থেকে প্লাগইন এবং থিম ফাইল ডাউনলোড করতে পারেন।
এরপর, আপনাকে আবার ডিফচেকার (diffchecker) চালাতে হবে প্লাগইন এবং থিম ফাইলগুলোর ওপর। প্রসেসটি কোর ফাইলগুলোর মতোই।
কিন্তু এটা আরও ইরিটেটিং (annoying)।
হয়তো এমন কোনো প্লাগইন আপডেট নেই যা ভালনারেবিলিটি (vulnerability) কভার করে।
শুধু তত নয়, আপনি ওয়ার্ডপ্রেস রিপো (WordPress repo)-এ প্লাগইনটির কোনো ভার্সন খুঁজে পাওয়া যাবে না। অধিকাংশ প্রিমিয়াম থিম এবং প্লাগইন খোলামেলা উপলব্ধ নয়।
পার্ট ৫: আপনার ডেটাবেস স্ক্যান ও ক্লিন করুন
ভাগুন (Run)।
না, সত্যিকারের। এটাই আমাদের অফিসিয়াল পরামর্শ। যদি ম্যানুয়ালি ডেটাবেস ক্লিন করার নৌবত আये, তবে ভাগুন।
একটি ক্ষুদ্র ভুল আপনার সাইট রিকভার (recover) করার যেকোনো চান্স বাতিল করে দিতে পারে।
সেটা বাদ দিয়ে, আপনি ডেটাবেসে ম্যালিশাস স্ক্রিপ্টস (malicious scripts) খুঁজে বের করতে পারেন ঠিক ফাইলগুলোর ব্যাকডোর স্ক্যান করার মতো। কনসেপ্টটি একই, কিন্তু বেশি ভোলাটাইল (volatile)।
পরিচিত ম্যালওয়্যার কীওয়ার্ডগুলো (known malware keywords) খুঁজে বের করুন যেন:
- <script>
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
সাবধান (CAUTION): এটা কিছু গ্যারান্টি দেয় না। আপনি হয় আপনার সাইট ক্লিন করতে পারবেন। হয় সম্পূর্ণরূপে আপনার সাইট ভাঙিয়ে ফেলবেন। যেকোনোভাবে খারাপ আইডিয়া।
এতটুকুই!
আপনি কি আপনার সাইট ডিফেসমেন্ট ক্লিন করতে পেরেছেন?
নিচে কমেন্ট সেকশনে জানান।
যদি ম্যানুয়াল মেথডগুলো কাজ না করে, শুধু ম্যালকেয়ার ইনস্টল করুন আপনার সাইট ডিফেসমেন্ট ৬০ সেকেন্ডে ক্লিন করতে এবং আবার টাকা আয় করতে ফিরে যান।
আপনার সাইট প্রথমে কীভাবে ইনফেক্টেড হয়েছিল?
এখানে কোনো স্পষ্ট উত্তর নেই।
দুঃখিত, কিন্তু সাইট ডিফেসমেন্ট আটাক এতটুকু পাওয়ারফুল।
বাস্তবে, সাইট ডিফেসমেন্ট ম্যালওয়্যারর একটি ব্রিড (breed) নয়।
সাইট ডিফেসমেন্ট হলো একটি ম্যালওয়্যার আটাকের ফলাফল (consequence)।
সাইট ডিফেসমেন্ট কারণীভূত হতে পারে সবচেয়ে সাধারণ ম্যালওয়্যারগুলো:
- এসকিউএল ইনজেকশন (SQL injections)
- ক্রস-সাইট স্ক্রিপ্টিং (Cross-site scripting)
- হ্যাকড রিডাইরেক্ট ম্যালওয়্যার (Hacked redirect malware)
- ডব্লিউপি-ভিসিডি.পিএইচপি (WP-VCD.PHP) ম্যালওয়্যার-এর একটি ভ্যারিয়েন্ট (variant)
কিন্তু এটি একটি 엄ব্রেলা (umbrella) ম্যালওয়্যার লিস্ট।
এই ম্যালওয়্যারের প্রতিটির সেLaren ভ্যারিয়েন্ট (variants) আছে এবং একটি ওয়ার্ডপ্রেস সাইটে যেকোনো জায়গায় লুকিয়ে থাকতে পারে।
ভালো খবর হলো এটি আবার না হয় সেটা নিশ্চিত করার উপায় আছে।
সাইট ডিফেসমেন্ট আটাক প্রতিরোধ করার উপায়?
ওয়ার্ডপ্রেস সাইট হ্যাক করার অনেক রকম উপায় আছে।
তাই, আজ আপনার সিকিউরিটি হার্ডেন (harden) করার জন্য কিছু জিনিসের তালিকা:
লিস্ট প্রিন্সিপেল (Principle of Least Privilege - POLP) ব্যবহার করুন
ওয়ার্ডপ্রেস আপনাকে আলাদা আলাদা ইউজার রোল (user roles) দিয়ে থাকার কারণ আছে। অ্যাডমিন অ্যাকাউন্টস (Admin accounts) একটি ওয়ার্ডপ্রেস সাইটে সর্বোচ্চ সিকিউরিটি ক্লিয়ারেন্স (security clearance) পায়। তাই, খুব সতর্ক থাকুন কে অ্যাডমিন হবে।
প্রো টিপ (Pro Tip): আপনার যদি অনেক গেস্ট কন্ট্রিবিউটর (guest contributors) থাকে, তাদের অথর (Author) প্রিভিলেজ দিন। তাদের কন্ট্রিবিউশন (contributions) শেষ হলে, তাদের ক্লিয়ারেন্স (clearance) অবিলম্বে রিভোক (revoke) করুন।
ডিফল্ট অ্যাডমিন মেইল (Default Admin Mail) ব্যবহার করবেন না
admin@yoursite.com আপনার অ্যাডমিনিস্ট্রেটর ইমেইল (administrator email) হিসেবে ব্যবহার করা বন্ধ করুন।
অধিকাংশ হ্যাকার এই ইমেইল ব্যবহার করে ফিশিং (phishing) আটাক এবং স্ক্যাম (scams) করে।
একবার তারা লগইন ক্রেডেনশিয়াল পেলে, আপনি শেষ।
খুব বেশি প্লাগইন কখনো ভালো নয়
প্লাগইনগুলো, বিশেষ করে পুরনো (outdated) হলে খুব সহজে এক্সপ্লয়েট (exploit) করা যায়। অধিকাংশ প্লাগইন গর্বে ঘোষণা করে যে আপনার সাইট তাদের ব্যবহার করছে তাদের ভার্সন ডিটেইলস (version details) সহ। সব প্লাগইন আপডেট করুন এবং যেগুলো দরকার নেই সেগুলো রিমুভ করুন।
লগইন পেজ থেকে এরর মেসেজ রিমুভ করুন
কখনো কীওয়ার্ড মেসেজ পেয়েছেন যেটি বলে, 「Wrong password」?
যখন একজন হ্যাকার সেটি দেখে, তারা বুঝতে পারে যে পাসওয়ার্ডটি তারা ভুল করেছেন। ইউজারনেমটি সঠিক ছিল। যদি তারা এখন সঠিক পাসওয়ার্ড অনুমান করতে পারেন, তারা আপনার অ্যাকাউন্টে ঢুকতে পারবে ঠিক সে τρόকায়!
ফাইল আপলোড লিমিট (Limit File Uploads) করুন
আপনি কী ধরনের ফাইল আপলোড অনুমতি দিচ্ছেন সেটির प्रति সতর্ক रहুন। জানে যাওয়া হ্যাক আছে যেখানে হ্যাকার একটি ফেভিকন (favicon) আপলোড করেছিলো যা ম্যালিশাস পিএইচপি (malicious PHP) বহন করছিল। আপনি মনে করবেন আপনি একটি হানিকারক ছবি আপলোড করছেন। বাস্তবে, আপনি শুধু একজন হ্যাকারকে তাদের নিজের জন্য একটি অ্যাডমিন অ্যাকাউন্ট তৈরি করতে সাহায্য করলেন।
এসএসএল/টিএলএস (SSL/TLS) ব্যবহার করুন
এখন, এসএসএল সার্টিফিকেট (SSL certificates) সিকিউরিটির শিখর (pinnacle) নয়।
তবে কিছু না থাকা থেকে ভালো।
নিশ্চিত করুন আপনার সকল পেজ এবং সকল সাইট অ্যাসেট (site assets) এর জন্য এসএসএল সার্টিফিকেট ব্যবহার করছেন। এটি মাল্টিসাইটস (multisites)-এর জন্য বিশেষভাবে সত্য।
প্রতিদিন আপনার সাইট স্ক্যান করুন
ম্যালকেয়ার-এর ফ্রি স্ক্যানার (free scanner) ইনস্টল করুন আপনার সাইটকে প্রতিদিন অটো-পাইলট (auto-pilot)-এ ম্যালওয়্যার জন্য স্ক্যান করার জন্য। ম্যালকেয়ার কম্প্রিহেনসিভ বট প্রোটেকশন (comprehensive bot protection) এবং ফায়ারওয়াল (firewalls) অফার করে ম্যালওয়্যার স্ক্যানিং এবং রিমুভাল ক্যাপাবিলিটির (malware scanning and removal capabilities) পাশাপাশি। ইमानদার hablar, আপনি এর সাথে ভুল করতে পারবেন না।
এখন কী? (What's Next?)
অধিকাংশ হ্যাকাররা সফল হয় কারণ অধিকাংশ ওয়ার্ডপ্রেস সাইট অ্যাডমিনিস্ট্রেটররা সিকিউরিটি সম্পর্কে বেশি কিছু জানে না। সেক্ষেত্রে সবচেয়ে সহজ জিনিস হলো ম্যালকেয়ার (MalCare)-এর মতো একটি পাওয়ারফুল সমাধান (powerful solution) এ ইনভেস্ট (invest) করা। কিন্তু সত্যি, আপনি যেটা কমপক্ষে করতে পারেন সেটি হলো নিজেকে বিভিন্ন ধরনের হ্যাক সম্পর্কে শিক্ষিত করা।
আমাদের ফেসবুক গ্রুপে যোগ দিন – আমরা ওয়ার্ডপ্রেসের সেরা ব্যবহার কীভাবে করবেন সেটা নিয়ে ফ্রি أدভাইস (free advice) দিই। আমরা ১,০০০ মেম্বার পার করেছি এবং এটি সম্পূর্ণ ফ্রি।
এই আর্টিকেল কতটুকু হেল্পফুল (helpful) ছিল সেটা নিয়ে কমেন্ট করুন।
আমরা আপনার সমস্যা সমাধান করলাম কিনা? আমাদের জানান!
পরেরবারের জন্য, ফলকস (folks)।
