

PHP আজáli সকল জনপ্রিয় CMS-এর باكবোন। এর সাদगी এবং লাইসেন্স-মুক্ত প্রকৃতির কারণে, PHP ডাইনামিক ওয়েবসাইট ডেভেলপমেন্টের জন্য পছন্দের পছন্দ। যাইহোক, খারাপ কোডিং স্ট্যান্ডার্ডের কারণে, PHP সাইট কম্প্রোমাইজ করা относительно সহজ হয়ে উঠেছে। ইন্টারনেট কাস্টম PHP ওয়েবসাইট হ্যাক বা PHP ওয়েবসাইট রিডাইরেক্ট হ্যাক নিয়ে সাহায্য চাওয়া ইউজারদের থ্রেডে ভরা পড়ে। এটা PHP-এর খুব негативтив পাবলিসিটি তৈরি করেছে, যেখানে PHP-এর কোনো দোষ নেই।
সুতরাং, যদি PHP দোষী না হয়, তবে PHP ওয়েবসাইট রিডাইরেক্ট হ্যাকের কারণ কী? এই আর্টিকেলটি ব্যাখ্যা করে যে কোন সিকিউরিটি ফ্লো PHP ওয়েবসাইটকে কম্প্রোমাইজ করে এবং কীভাবে সেগুলো এড়ানো যায়।
কাস্টম PHP ওয়েবসাইট হ্যাক: উদাহরণ
বেশিরভাগ সাইট মালিক শুধু ডেভেলপমেন্ট পার্টে ফোকাস করে, সিকিউরিটি দিকগুলো নয়। ফলে, PHP-তে বানানো ওয়েবসাইট হ্যাক হলে, সাইট মালিকদের কোথাও যাওয়ার পথ নেই কারণ তারা ডেভেলপারদের শুধু ডেভেলপমেন্টের জন্য পে করেছে। কষ্টপূর্ণ ব্যবহারকারীরা অনলাইন ফোরামে সাহায্য খুঁজে পান এবং এই টাইপের আর্টিকেল পড়েন। এখানে কিছু উদাহরণ দেওয়া হলো।
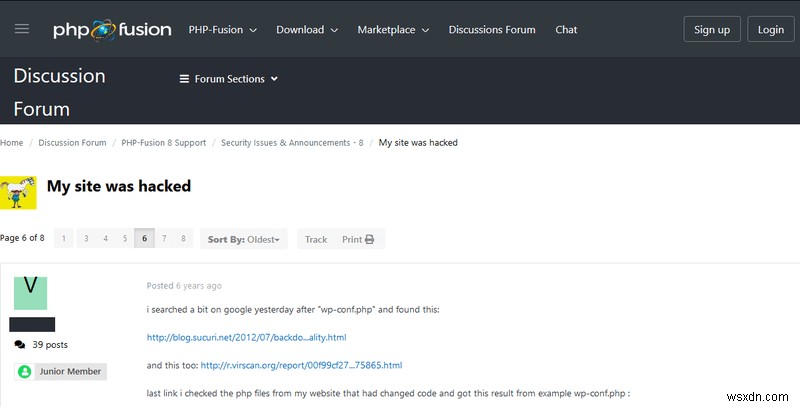
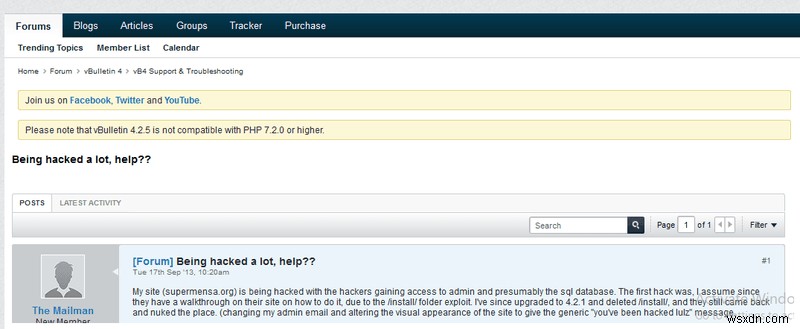
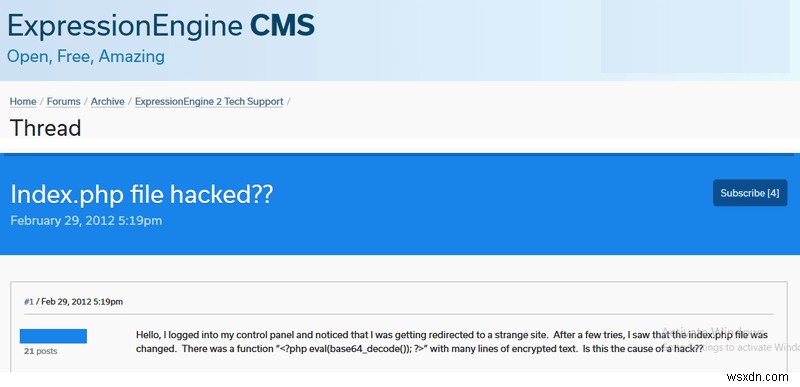
কাস্টম PHP ওয়েবসাইট হ্যাক: লক্ষণ
- আপনার PHP সাইটে ফিশিং পৃষ্ঠা প্রদর্শিত হয়, যা ব্যবহারকারীদের সংবেদনশীল তথ্য দিতে প্ররোচিত করে।
- ব্যবহারকারীরা আপনার সাইটের কিছু লিঙ্কে ক্লিক করলে অন্য ডোমেনে চলে যায়। এটি সম্ভবত খারাপ কনফিগারেশন বা PHP ওয়েবসাইট রিডাইরেক্ট হ্যাকের কারণে।
- অ্যাডব্লকার আপনার সাইটের কিছু এলিমেন্ট ক্রিপ্টোকারেন্সি মাইনিং-এর জন্য ফ্ল্যাগ ও ব্লক করে।
- অজানা PHP ফাইল ম্যানেজার সাইটে প্রদর্শিত হয় এবং PHP সাইট ম্যালিশাস বিজ্ঞাপন দেখায়।
- PHP ফাইলগুলো অজানা কোড দিয়ে মডিফাইড হয়েছে রিডাইরেক্ট করার জন্য বা ফিশিং সাইটের জন্য ব্যাকলিঙ্ক তৈরি করার জন্য।
- কাস্টম PHP ওয়েবসাইটে জিবারিশ কন্টেন্ট প্রদর্শিত হয়, যা সম্ভবত জাপানিজ কিওয়ার্ড হ্যাক বা ফার্মা হ্যাকের কারণে।
- থার্ড-পার্টি হোস্টিং ব্যবহার করে কাস্টম PHP সাইটের জন্য অ্যাকাউন্ট সাসপেনশন ওয়ার্নিং মেসেজ আসে।
- কাস্টম PHP সাইট ম্যালওয়্যার স্প্যাম ইত্যাদির জন্য Google এবং অন্যান্য সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্টেড হওয়ার ওয়ার্নিং দেখায়।
- phpMyAdmin-এ নতুন এবং অজানা ডেটাবেস অ্যাডমিন দেখা যায়।
- আপনার ওয়েবসাইটের ডোমেন থেকে পাঠানো ইমেইল স্প্যাম হিসেবে ফ্ল্যাগ করা হয়।
- সাইটে অপ্রত্যাশিত এরর মেসেজ এবং PHP সাইট ধীর ও অপ্রতিক্রিয়াশীল হয়ে যায়।
কাস্টম PHP ওয়েবসাইট হ্যাক: ১৩টি কারণ
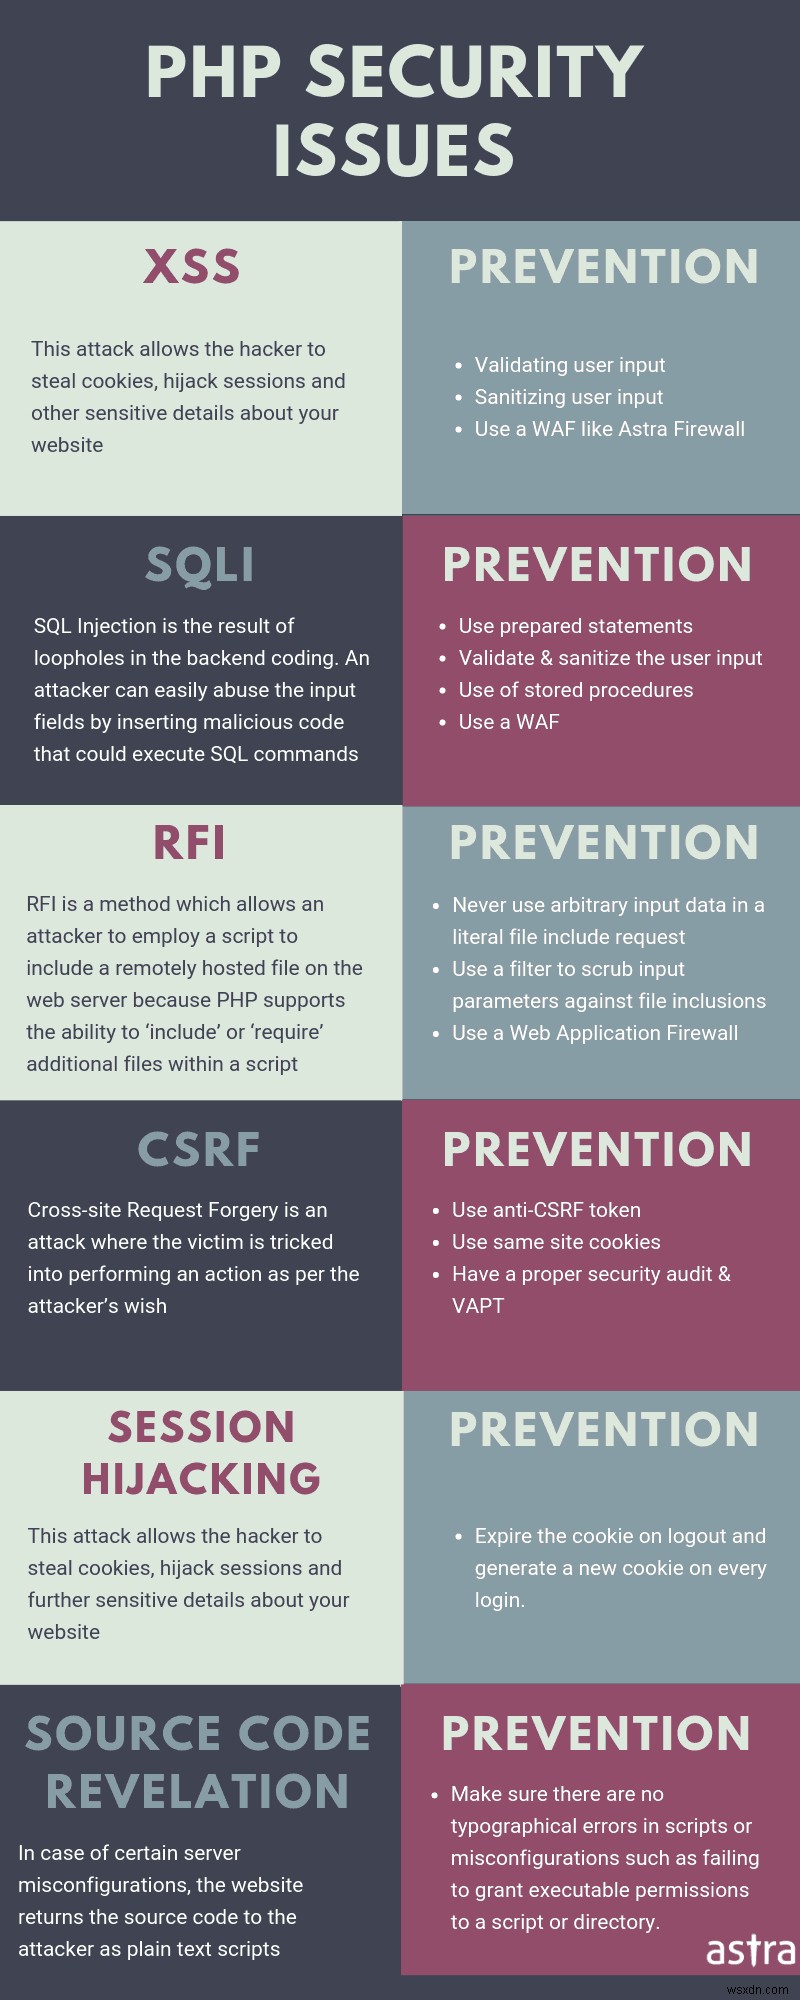
সার্ভার কনফিগারেশন এরর
১. দুর্বল ফাইল পারমিশন
ফাইল পারমিশন একটি নির্দিষ্ট PHP ফাইল মডিফাই করার সুবিধা একটি নির্দিষ্ট ধরনের ব্যবহারকারীকে দেয়। তাই, যদি PHP ফাইল পারমিশন সঠিকভাবে সেট না থাকে, তবে আক্রমণকারী আপনার PHP ফাইলগুলিকে ম্যালওয়্যার স্প্যাম ইত্যাদি ইনজেক্ট করতে পারে।
২. ডিফল্ট পাসওয়ার্ড
দুর্বল বা সাধারণত ব্যবহৃত পাসওয়ার্ড ব্যবহার করা কাস্টম PHP ওয়েবসাইট হ্যাকের একটি সাধারণ কারণ। একটি কাস্টম ডিকশনারি ব্যবহার করে সব সম্ভাব্য পাসওয়ার্ড কোম্বিনেশন ট্রাই করা যায়। একবার কম্প্রোমাইজড হলে, আক্রমণ ভেক্টর অনুযায়ী, অর্থাৎ ব্রুট ফোর্স FTP বা ব্রুট ফোর্স cPanel; আক্রমণকারী একটি কাস্টম PHP সাইটের অ্যাডমিন এরিয়া অ্যাক্সেস করতে পারে। আক্রমণকারী তারপর PHP ম্যালওয়্যার বা ব্যাকডোর আপলোড করতে পারে।
সম্পর্কিত আর্টিকেল – ওয়ার্ডপ্রেস ব্যাকডোর কীভাবে সরাবেন?
৩. ডিরেক্টরি ইন্ডেক্সিং সক্রিয়
ডিরেক্টরি ইন্ডেক্সিং সক্রিয় থাকলে আক্রমণকারী সংবেদনশীল PHP ফাইল পড়তে পারে। এটি আক্রমণকারীদের সার্ভার সম্পর্কে সংবেদনশীল তথ্য প্রকাশ করতে পারে। আক্রমণকারী এই তথ্য ব্যবহার করে আপনার কাস্টম PHP সাইটে সাইবার আক্রমণ চালাতে পারে।
৪. ওপেন পোর্ট
ওপেন পোর্ট কাস্টম PHP ওয়েবসাইট হ্যাকের কারণ হতে পারে। পাশাপাশি, ওপেন পোর্ট আক্রমণকারীদের আপনার PHP সাইটের ব্যাকএন্ড সার্ভিস ফিংগারপ্রিন্ট করতে ব্যবহার করা যেতে পারে। এই তথ্য ব্যবহার করে, আক্রমণকারী কোর সার্ভিস বা ওপেন পোর্টগুলোকেই এক্সপ্লয়েট করে কম্প্রোমাইজ করতে পারে।
৫. খারাপ হোস্টিং
সাধারণত, সাশ্রয়ী PHP হোস্টিং সিকিউরিটির জন্য উচ্চ দাম চান। খারাপ হোস্টিং সিকিউরিটি অপারেশন কমিয়ে সার্ভিস সস্তা করে। তাই, একবার এই সার্ভারগুলোতে সংক্রমণ ছড়ালে, এটি আপনার PHP সাইটসহ একাধিক সাইট কম্প্রোমাইজ করতে পারে, যদিও সেটি সরাসরি টার্গেটেড না হয়।
আপদার্থ PHP কোড
৬. PHP SQL ইনজেকশন
PHP-এ SQL ইনজেকশন मुख্যভাবে অ-স্যানিটাইজড ইউজার ইনপুটের অভাবের কারণে ঘটে। খারাপ কোডিং স্ট্যান্ডার্ডের কারণে, অ-স্যানিটাইজড ইনপুট সরাসরি ডেটাবেস সার্ভারে পৌঁছায় এবং এক্সিকিউট হয়। কাস্টম PHP পেজে SQLi-এর কিছু প্রধান কারণ হলো:
- স্পেস ক্যারেক্টারের জন্য ফিল্টারিংর অভাব।
- স্ট্রিং ডিলিমিট করার জন্য কোটেশন মার্ক ব্যবহার।
- অননুমোদিত ইউজার ইনপুট ডেটাবেসে পাস করা।
- ইউনিকোড এনকোডিং-এর ভুল ইমপ্লিমেন্টেশন।
- কোড এবং ডেটার ইন্টার-মিক্সিং।
- ভুল টাইপ ম্যানিপুলেশন।
৭. PHP ক্রস-সাইট স্ক্রিপ্টিং
SQL ইনজেকশনের পর XSS কাস্টম PHP সাইট হ্যাকের আরেকটি সাধারণ কারণ। এই দুটি আক্রমণ ওয়েবে এতটুকু ব্যাপক যে প্রতি বছর OWASP টপ ১০-এ থাকে। XSSও ইউজার ইনপুট ক্লিন করার অভাবের কারণে হয়। PHP সাইটগুলোর মধ্যে এবং সাধারণত, XSS আক্রমণ মূলত তিন ধরনের:
- স্টোরড XSS: এই টাইপের XSS ওয়েব অ্যাডমিনের ওপর নির্ভর করে একটি নির্দিষ্ট লিঙ্কে ক্লিক করার জন্য, যা তারপর একটি ক্ষতিকর স্ক্রিপ্ট লোড করে কুকি চুরি করতে।
- রিফ্লেক্টেড XSS: এটি একটি বেশ সিরিয়াস XSS এবং সাধারণত PHP সাইটে ফোরাম, ডিসকশন ইত্যাদিতে পাওয়া যায়। এই টাইপের XSS-এর একটি ক্ষতিকর কোড সার্ভারে সংরক্ষিত থাকে এবং যেকোনো ব্যবহারকারী সেই PHP পৃষ্ঠা ভিজিট করলে এক্সিকিউট হয়।
- DOM-ভিত্তিক XSS: এই টাইপের XSS উপরের দুটোর যেকোনো একটি হতে পারে। কিন্তু, এই টাইপের XSS সনাক্ত করা যথেষ্ট কঠিন এবং কোড অডিটের পরেও বাঁচতে পারে।
XSS-এ আপদার্থ সাইটগুলো সাধারণত PHP ওয়েবসাইট রিডাইরেক্ট হ্যাক বা অ্যাডমিন কুকি চুরির জন্য টার্গেট করা হয়।
৮. PHP ক্রস-সাইট রিকোয়েস্ট ফোরজারি
CSRF আক্রমণ PHP সাইটের ব্যবহারকারীদের অবাঞ্ছিত কাজ করতে বাধ্য করার জন্য তৈরি। আপনার কাস্টম PHP সাইট যদি রেজিস্ট্রেশন অনুমতি দেয়, তবে CSRF ব্যবহারকারীদের র্যান্ডম অ্যাকাউন্ট ডিলিট করতে বা অন্যান্য অ্যাকশন করতে দিতে পারে। যদিও অ্যাকশনগুলোর ইমপ্লিকেশন সরাসরি আক্রমণকারীর কাছে দৃশ্যমান নন, CSRF PHP সাইট থেকে ব্যবহারকারীদের ডিলিট করতে পারে, যা সাইট ট্রাফিক কমিয়ে দেয়।
৯. PHP লোকাল ফাইল ইনক্লুশন
ফাইল ইনক্লুশন লুকসান ঘটে যখন একজন আক্রমণকারী " www " রুট ডিরেক্টরির বাইরের ফাইল অ্যাক্সেস করতে পারে। এই লুকসানের প্রধান অপরাধী হলো খারাপ কোড করা স্ক্রিপ্ট যেগুলো ফাইল নাম প্যারামিটার হিসেবে নেয়। এই লুকসান আক্রমণকারীকে আপনার কাস্টম PHP সাইটের সংবেদনশীল কনফিগারেশন এবং পাসওয়ার্ড ফাইল পড়তে দেয়। এই ফাইল থেকে প্রাপ্ত তথ্য আক্রমণকারী অ্যাডমিন অধিকার সহ লগইন করতে ব্যবহার করতে পারে, যা একটি হ্যাক করা PHP ওয়েবসাইটে নিয়ে যায়।
PHP-এ জিরো-ডে ফ্লো
১০. বাগি প্লাগইন বা থিম
PHP-এ খারাপ কোড করা প্লাগইন বা থিম হলো সেই লুকসানগুলো যা সরাসরি আপনার সার্ভারে থাকে এক্সপ্লয়েট হওয়ার জন্য অপেক্ষা করছে। এমন কেস হয়েছে যেখানে আক্রমণকারী নির্দিষ্টভাবে বাগি প্লাগইন টার্গেট করে মাস আক্রমণ চালিয়েছে। আপনার PHP ওয়েবসাইট হ্যাক হলে, এটা সম্ভবত একটি বাগি প্লাগইন বা থিম।
১১. কম্প্রোমাইজড PHP প্যাকেজ
সম্ভব হলো PHP লাইব্রেরি এবং প্যাকেজ আপদার্থ থাকতে। একই জিনিস অন্য ভাষার জন্যও হতে পারে। সম্প্রতি, PHP প্যাকেজ ম্যানেজার PEAR আক্রমণকারীদের দ্বারা কম্প্রোমাইজড হয়েছিল। আক্রমণকারীদের ইনজেক্টেড কোড দিয়ে অরিজিনালটিকে রিপ্লেস করে দিয়েছিল যা অনসস্পেক্টিং ব্যবহারকারীদের দ্বারা ডাউনলোড করা হয়েছিল। এই প্যাকেজ তারপর তাদের দ্বারা তাদের সাইটে PHP প্রোগ্রামিং ল্যাঙ্গুয়েজে লেখা ফ্রি লাইব্রেরি খুঁজে বের করতে এবং ডাউনলোড করতে ব্যবহার করা হয়েছিল। যদিও এমন ইন্সট্যান্স दुর্লভ, কিন্তু জিরো-ডে ফ্লোর কারণে কাস্টম PHP ওয়েবসাইট হ্যাক হওয়ার সম্ভাবনা সম্পূর্ণ উপেক্ষা করা যায় না।
সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ
১২. ফিশিং
আপনার কাস্টম PHP সাইটের অ্যাডমিন কি সম্প্রতি নাইজেরিয়ান প্রিন্স থেকে ইমেইল পেয়েছেন? এই রকম আক্রমণ ওয়েব অ্যাডমিনকে ফাঁসিয়ে সংবেদনশীল PHP সাইট ইনফরমেশন প্রকাশ করতে ডিজাইন করা হয়েছে যাতে একটি হ্যাক করা PHP ওয়েবসাইটে নিয়ে যায়। তাই, ফিশিং ইমেইল PHP সাইটের ডোমেনে ফিল্টার করুন!
১৩. টেইলগেটিং
টেইলগেটিং শুধু ফিশিং আক্রমণের আরেকটি ভেরিয়েন্ট। এই আক্রমণে, আক্রমণকারী প্রথমে একটি লো-লেভেল ইউজার অ্যাকাউন্ট কম্প্রোমাইজ করে, তারপর সেটি ব্যবহার করে প্রিভিলেজ এস্কালেট করে। টেইলগেটিং আমাদের গবেষকদের একটি কেস স্টাডিতে দেখা গেছে এবং সনাক্তকরণ এড়াতে সাধারণত ব্যবহার করা হয়। টেইলগেটিংর ফলাফল ইনফরমেশন থेफট থেকে PHP সাইট হ্যাক পর্যন্ত হতে পারে।
কাস্টম PHP ওয়েবসাইট হ্যাক? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা আপনার হ্যাক করা PHP ওয়েবসাইট রিপেयर করতে খুশি হব।
কাস্টম PHP ওয়েবসাইট হ্যাক: সাইট সুরক্ষিত করা
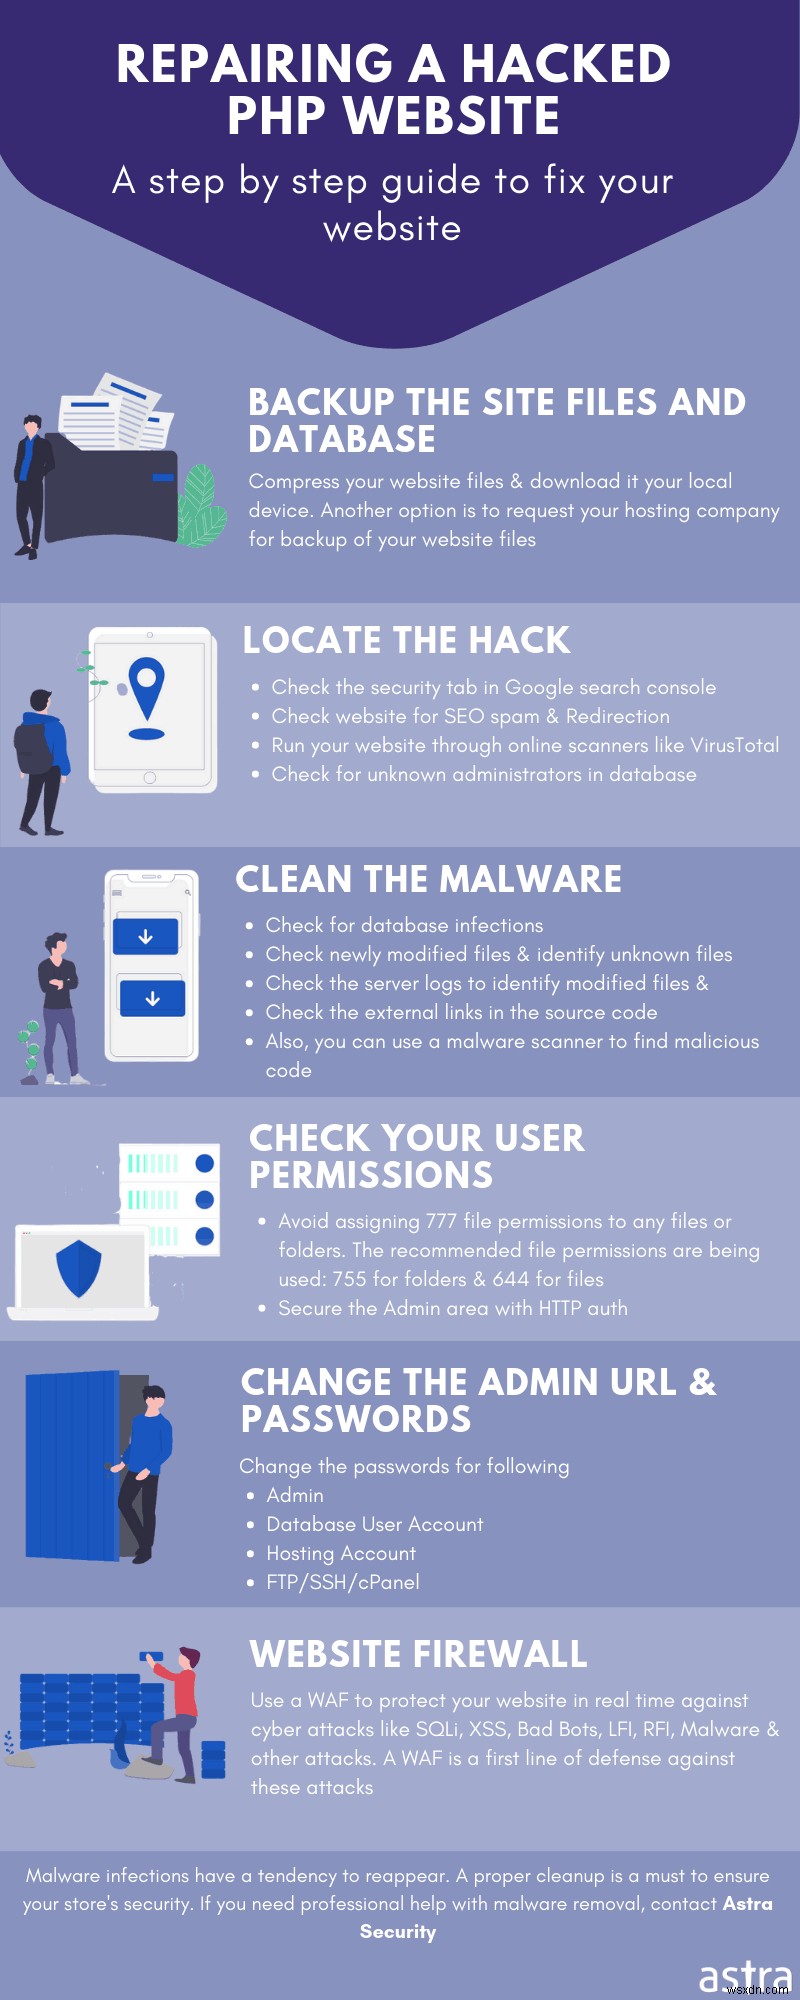
সঠিক পারমিশন সেট করুন
PHP-তে নিচের তিনটি ফাংশন আছে ফাইল পারমিশন চেক করার জন্য:
- is_readable (): এই ফাংশন বুলিয়ান true রিটার্ন করে যদি ব্যবহারকারী একটি PHP ফাইল পড়তে অনুমোদিত হয়।
- is_writable (): এই ফাংশন বুলিয়ান true রিটার্ন করে যদি ব্যবহারকারী একটি PHP ফাইলে লেখতে অনুমোদিত হয়।
- is_executable (): এই ফাংশন বুলিয়ান true রিটার্ন করে যদি ব্যবহারকারী একটি PHP ফাইল এক্সিকিউট করতে অনুমোদিত হয়।
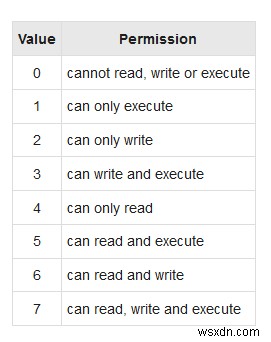
একইভাবে, PHP-এর chmod () ফাংশন ফাইল পারমিশন পরিবর্তনের জন্য ব্যবহার করা যেতে পারে। শুধু একটি ফাইল নাম দিন পারমিশনের সাথে। অর্থাৎ "chmod ($RandomFile, 0644);"। নিচের ছবিতে, আপনি ফাইল পারমিশনের একটি সম্পূর্ণ তালিকা এবং সেগুলো কী করে সেটা পাবেন। এছাড়া, ফাইল পারমিশনের আগে "0" যোগ করতে ভুলবেন না যাতে PHP ইন্টারপ্রেটার বুঝতে পারে যে ইনপুটটি অক্টাল।
সুরক্ষিত পাসওয়ার্ড সেট করুন
নিশ্চিত করুন যে আপনার কাস্টম PHP সাইটের পাসওয়ার্ড সুরক্ষিত। এটি নম্বর, আলফাবেট এবং সিম্বলের একটি ভালো মিশ্রণ করুন। এছাড়া, পাসওয়ার্ড সেট করার আগে, পপুলার পাসওয়ার্ড ডিকশনারি যেমন Rockyou.txt ব্রাউজ করে চেক করার পরামর্শ দেওয়া হয় যে আপনি যে পাসওয়ার্ড সেট করছেন সেটি সেখানে আছে কিনা। লিনাক্স ব্যবহারকারীদের জন্য, Grep কমান্ড এত বড় ফাইল সার্চ করতে সহায়ক। শুধু সার্চ করুন, grep -i '* YourNewpass *' rockyou.txt। এছাড়া, একটি নতুন পাসওয়ার্ড তৈরি করার ঝামেলা এড়াতে, অন্যান্য অনলাইন টুলও ব্যবহার করা যেতে পারে একটি সুরক্ষিত, লম্বা এবং র্যান্ডম পাসওয়ার্ড পেতে।
ডিরেক্টরি ইন্ডেক্সিং নিষ্ক্রিয় করুন
এক নির্দিষ্ট ডিরেক্টরিতে ইন্ডেক্সিং নিষ্ক্রিয় করতে, এর .htaccess ফাইলে নিচের কোড যোগ করুন (যদি .htaccess না থাকে, একটি তৈরি করুন):
Options -Indexes
সুরক্ষিত হোস্টিং ব্যবহার করুন
সাধারণত, হোস্টিং সার্ভিস খোঁজার সময়, নিশ্চিত করুন যে এটি ফায়ারওয়াল বা সিকিউরিটি সমাধান প্রদান করে যেমন Astra তার ইন্টিগ্রেটেড হোস্টিং পার্টনারদের সাথে করে। এছাড়া, নিশ্চিত করুন যে সাবনেট আপনার সাইটকে একই সার্ভারে চলমান অন্যান্য সাইট থেকে আইসোলেট করে।
PHP কোড অডিট
একবার কাস্টম PHP সাইট তৈরি হলে, অন্য একটি স্র্যাচ থেকে বানানো অর্থনৈতিকভাবে ফিজিবল নন। তাই কোড অডিট হলো আক্রমণকারীদের আগে PHP ওয়েবসাইট লুকসান সনাক্ত করার সেরা উপায়। আপনার সাইটের সিকিউরিটি অডিট এবং পেনিট্রেশন টেস্ট করার জন্য Astra-এর একটি বড় হ্যাকার কমিউনিটি রয়েছে। কোড অডিটের জন্য নয়, PHP ওয়েবসাইট হ্যাক হলে Astra ক্লিনআপ-এও সাহায্য করতে পারে।
এখন Astra ডেমো করুন!
