

ওয়ার্ডপ্রেস প্লাগইন ইউজো রিলেটেড পোস্টস (Yuzo Related Posts)-এ এক্সপ্লয়েটেশনের গুঞ্জন এখনো থামেনি যে, ওয়ার্ডপ্রেস প্লাগইন ইয়েলো পেনসিল ভিজ্যুয়াল থিম কাস্টমাইজার (Yellow Pencil Visual Theme Customizer)-এ এক্সপ্লয়েটেশনের নতুন রিপোর্ট সামনে এল। এই প্লাগইন খুব জনপ্রিয় ছিল, ৩০,০০০+ এক্টিভ ইনস্টলেশন ছিল যখন এটি ওয়ার্ডপ্রেসের অফিসিয়াল সাইট থেকে নেওয়া হল। এর দুটি সফটওয়্যারের ভালনারেবিলিটি পাবলিক করার পর একজন সিকিউরিটি রিসার্চারের দ্বারা, এক্সপ্লয়েটেশনের চেষ্টা বेतহাশা বেড়ে গেল। 그 ফলে আক্রমণের কারণে অনেক সাইট এখন অন্য ম্যালিশিয়াস সাইটে রিডাইরেক্ট হচ্ছে।
ইয়েলো পেনসিল এক্সপ্লয়েটেশনের বর্তমান স্ট্যাটাস
আমি ওয়ার্ডপ্রেসে ইয়েলো পেনসিল ভিজ্যুয়াল থিম কাস্টমাইজার খুঁজতে চেষ্টা করলাম এবং এই ফলাফল পেলাম:
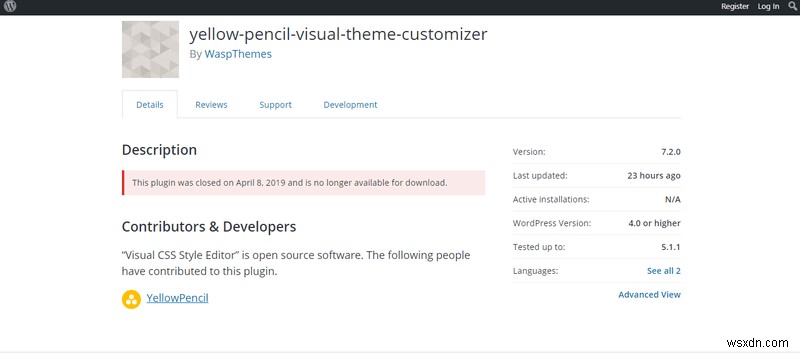
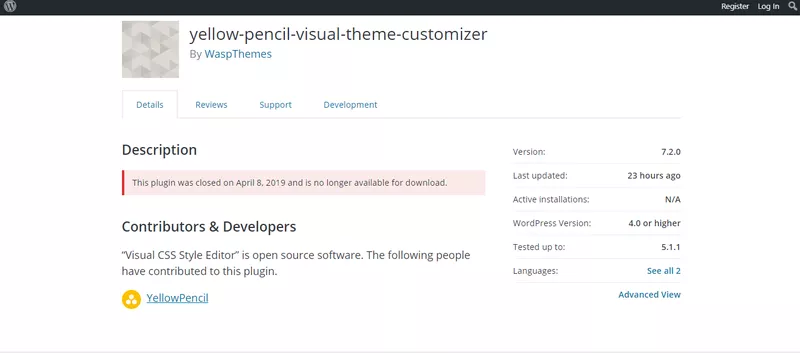
যদিও বিবরণে স্পষ্ট দেখা যাচ্ছে এটি শুধু ২৩ ঘণ্টা আগে আপডেট করা হয়েছে অর্থাৎ ১২ اپ্রিল এবং নতুন ভার্সন ৭.২.০ লাইভ করা হয়েছে, তবুও আক্রমণের ফ্রিকোয়েন্সির কারণে ওয়ার্ডপ্রেস প্লাগইনটি তার পেজ থেকে সরিয়ে ফেলেছে। আরও, ইয়েলো পেনসিল ভিজ্যুয়াল থিম কাস্টমাইজার-এর বর্তমান ব্যবহারকারীদের অবিলম্বে এটি আনইনস্টল করার পরামর্শ দেওয়া হচ্ছে যাতে আক্রমণ তাদের ওয়ার্ডপ্রেস ওয়েবসাইটে না পৌঁছাতে পারে।
সম্পর্কিত আর্টিকেল: ওয়ার্ডপ্রেস অ্যাডমিন প্যানেল হ্যাক
ইয়েলো পেনসিল প্লাগইন এক্সপ্লয়েটেশনে ভালনারেবিলিটি
এই দুটি ভালনারেবিলিটি পাবলিক হওয়ার পর একটি ব্লগে PoC (প্রুফ অফ কনসেপ্ট) کے সাথে আলোকার জগতে এল, সেগুলো নিচে দেওয়া হল:
ওয়ার্ডপ্রেস ওয়েবসাইট রিডাইরেক্ট হচ্ছে এবং অজানা ইউজার যোগ হচ্ছে? অস্ত্রা (Astra) দেখুন অথবা চ্যাট উইজেটে মেসেজ ড্রপ করুন, আমরা সাহায্য করতে খুশি হব। আপনার হ্যাক করা ওয়ার্ডপ্রেস ওয়েবসাইট এখনই ফিক্স করুন।
প্রivilেজ-এস্ক্যালেশন ভালনারেবিলিটি
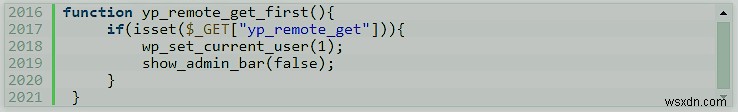
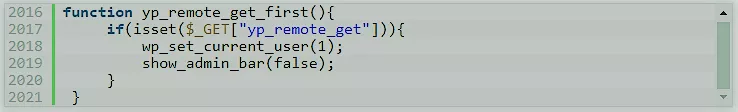
এই প্লাগইনে এক্সপ্লয়েট হওয়া প্রথম ভালনারেবিলিটি হল "প্রivilেজ-এস্ক্যালেশন ভালনারেবিলিটি"। এটি প্লাগইনের yellow-pencil.php ফাইলে একটি ফ্লোর কারণে দেখা দিয়েছে। yellow-pencil.php -এ একটি ফাংশন yp_remote_get_first( ) সেট করা আছে, যা (yp_remote_get) ফাংশন থেকে আসা রিকোয়েস্ট চেক করে। এই কারণে অনঅথেনটিকেটেড ব্যবহারকারীদের অ্যাডমিনের অধিকার পাওয়া যায়।
ক্রস-সাইট রিকোয়েস্ট ফোরজারি (CSRF) চেক অনুপস্থিত
দ্বিতীয় ভালনারেবিলিটি কোনো নির্দিষ্ট ফাংশনের উপস্থিতির জন্য নয়, বরং একটি ক্রস-সাইট রিকোয়েস্ট ফোরজারি (CSRF) চেকের অনুপস্থিতির জন্য। এই চেক থাকলে আক্রমণগুলোকে রোকার একটি অতিরিক্ত বাধা হতো। CSRF চেক না থাকা কারণে একটি অনঅথেনটিকেটেড ব্যবহারকারী এই বাগটি এক্সপ্লয়েট করতে পারে।
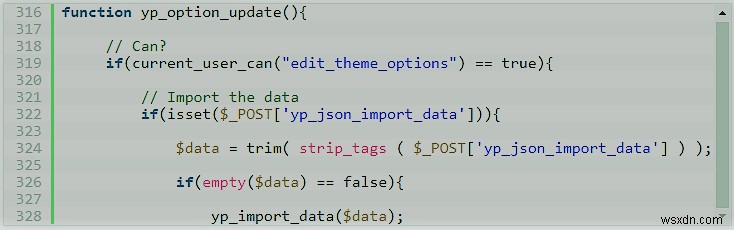
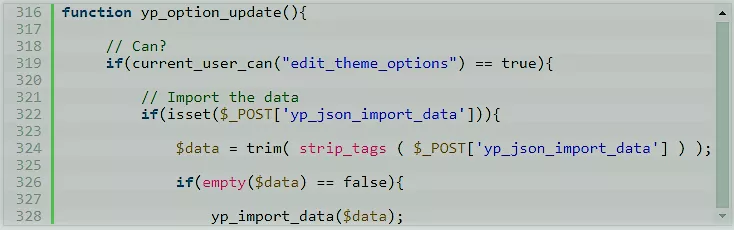
অধিকন্তু, জানা গেছে gầnসামনের সকল আক্রমণ যেন ইউজো রিলেটেড পোস্টস প্লাগইন, সোশ্যাল ওয়ারফেয়ার ইত্যাদি একই IP অ্যাড্রেস থেকে চালানো হচ্ছে। অনুমান করা হচ্ছে ওয়ার্ডপ্রেসের সাথে অসমঞ্জসyas একটি সিকিউরিটি রিসার্চার এই সিরিয়াল আক্রমণের পেছনে।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস ম্যালওয়ার রিমুভাল
উপসংহার- ইয়েলো পেনসিল প্লাগইন এক্সপ্লয়েটেশন
সাম্প্রতিক কেসগুলোতে আমরা দেখেছি, আনইনস্টল, আপডেট এবং রিসেটই চিকিৎসা। বরং, আপনার ওয়েবসাইটে অস্ত্রার (Astra) ফায়ারওয়াল থাকলে আপনার ওয়েবসাইটের সিকিউরিটি ও জিরো-ডে আক্রমণে খুব কাজ করবে। অস্ত্রা ওয়েবসাইট সিকিউরিটি স্যুট একটি ওয়েবসাইটের জন্য অল-ইন-ওয়ান সিকিউরিটি সমাধান। আমাদের ম্যালওয়ার স্ক্যানার খুব কম সময়ে আপনার ওয়েবসাইট স্ক্যান করে এবং মেনে দেয়।
এখনই অস্ত্রা ডেমো নিন!
