

আমরা সবাই অনলাইন আইডেন্টিটি চুরির প্রতি 점점 সতর্ক হচ্ছি।
প্রায় প্রতিদিন কোনো বড় ব্যবসায়িক প্রতিষ্ঠান ডেটা ব্রিচের শিকার হয়েছে এমন খবর শুনি; আমরা সবসময় इसकी তীব্রতা জানি না, যদি না এতে বড় পরিমাণে কাস্টমার ডেটা জড়িত থাকে। একইভাবে, আমরা আমাদের স্বাস্থ্য রেকর্ডগুলোও সমান গোপনীয়তায় রক্ষা করি। এতে সংবেদনশীল, ব্যক্তিগত তথ্য থাকে যা ভুল হাতে পড়লে আমাদের বিপরীত ব্যবহার করা যায়।
চিকিৎসা রেকর্ডের গোপনীয়তার প্রয়োজন আমরা 오래 দিন ধরে জানি এবং বুঝি, এবং خوشবশত আমাদের ডাক্তার ও নার্সরা সেই গোপনীয়তা রক্ষার শপথ নেন। কাগজ-ভিত্তিক যুগে, চিকিৎসা রেকর্ডে অননুমোদিত অ্যাক্সেস হাতের সাফ বা অভ্যন্তরীণ চুরির মাধ্যমে হতো।
কিন্তু এখন, গ্লোবাল মেডিক্যাল ইন্ডাস্ট্রি ডিজিটাইজড হয়ে গেছে, এবং আমাদের রেকর্ডও। ডিজিটাইজড মেডিক্যাল রেকর্ডের বিশাল সুবিধা আছে, কিন্তু আপনার ব্যক্তিগত ডেটা আক্রমণের লাইন অফ ফায়ারে রাখা কি মুল্যের?
মেডিক্যাল আইডেন্টিটি থেফট (Medical Identity Theft)
মেডিক্যাল আইডেন্টিটি থেফট বেড়ছে इसमें কোনো সন্দেহ নেই। ট্রেডিশনালি ব্যাংকিং ও অনলাইন একাউন্টের বিবরণ খুঁজে বের করতো স্ক্যামাররা, কিন্তু এখন চিকিৎসা রেকর্ডের দিকে মুখ ফেরালো। কেন? একটা কারণ হচ্ছে, এতে সবচেয়ে ব্যক্তিগত তথ্য থাকে যেটি আমরা সবাই প্রিয়ে ধরি: আমাদের জীবন।
আপনার মেডিক্যাল রেকর্ডে আপনার সব ব্যক্তিগত তথ্য থাকে: নাম, ঠিকানা, জন্ম তারিখ, সোশ্যাল সিকিউরিটি নম্বর (বা সমতুল্য), এবং কিছু কেসে বিলিং ইনফরমেশন, এবং ক্রেডিট বা ডেবিট কার্ডের বিবরণ। এটি স্বাভাবিকভাবে মেডিক্যাল রেকর্ডকে অত্যন্ত মূল্যবান করে তোলে—আপনার ব্যাংক একাউন্টের বিবরণের চেয়েও বেশি মূল্যবান (যদি আপনার একাউন্টে অনেক শূন্য না থাকে!)।
হ্যাকাররা যেভাবে সহজে মেডিক্যাল রেকর্ড অ্যাক্সেস করছে তা এটিকে আরও আকর্ষণীয় লক্ষ্য বানাচ্ছে। বছরের পর বছর মেডিক্যাল রেকর্ড ডিজিটাল হবে এমন জ্ঞান থাকা সত্ত্বেও, অনেক চিকিৎসা প্রতিষ্ঠান সাইবার অপরাধের সর্বব্যাপী হুমকি মোকাবিলার জন্য কোনো প্রস্তুতি নেই। তাই কোনো আশ্চর্য নয় যে যুক্তরাষ্ট্রের স্বাস্থ্যসেবা প্রতিষ্ঠানগুলোর সম্ভাব্য আক্রমণের রিপোর্ট ২০০৯ সালে ২০% থেকে ২০১৩ সালে ৪০% এ বেড়েছে। ২০১৫ সালে একচেটিয়া অফিসিয়ালি রিপোর্ট করা ১০৮.৮ মিলিয়ন ব্যক্তিগত রেকর্ড ব্রিচ হয়েছে পাঁচটি আলাদা স্বাস্থ্যসেবা প্রতিষ্ঠানে; প্রতিটি প্রতিষ্ঠান রিপোর্ট করল তাদের নেটওয়ার্ক সার্ভার ব্রিচ হয়েছে:
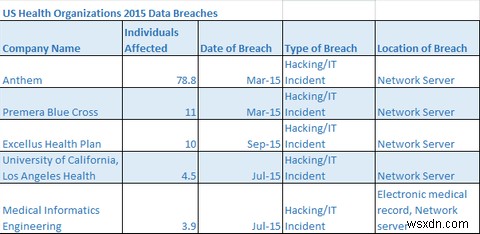
দ্রষ্টব্য: উপরের টেবিলে Individuals Affected মিলিয়নে।
আমরা কী আশা করতে পারি?
আপনার চিকিৎসা ইতিহাস অজানা হাতে পড়ার স্পষ্ট সমস্যার পাশাপাশি, আরো একটি বড় ভয়ের সਾਇ hemen আছে। চিকিৎসা হার্ডওয়্যারের সাম্প্রতিক উন্নতি চমৎকার, কিন্তু এগুলোর পূর্বপুরুষদের সাথে একটি গুরুত্বপূর্ণ পার্থক্য রয়েছে: তাদের নেটওয়ার্কযুক্ত অবস্থা। অনেক ডিভাইস এখন হাসপাতালের নেটওয়ার্কের সাথে সংযুক্ত, যা হ্যাকারদের কিছু ডিভাইস সরাসরি অ্যাক্সেস করার সুযোগ দিচ্ছে।
'Predictions 2016: Cybersecurity Swings To Prevention' শিরোনামে একটি চমকপ্রদ রিপোর্টে ভবিষ্যদ্বাণী করা হয়েছে ২০১৬ সালে মেডিক্যাল ইকুইপমেন্ট র্যানসমওয়্যার আক্রমণের শিকার হবে।
ঝুঁকিটি আসছে নেটওয়ার্ক সিকিউরিটি সম্পর্কে মৌলিক জ্ঞানের অভাব থেকে। ২০১২ সালে, এসেনশিয়া হেলথের (এখন Protiviti-এ অ্যাসোসিয়েট ডাইরেক্টর) তৎকালীন ইনফরমেশন সিকিউরিটি হেড স্কট এরভিন (Scott Erven) Midwest-এর একটি বড় হেলথকেয়ার চেইনের সিকিউরিটি মূল্যায়ন করতে নিয়োগ করা হয়েছিল। উত্থাপিত সমস্যাগুলোর মধ্যে স্পষ্ট ছিল যে মেডিক্যাল সুবিধাগুলো এখনো "admin" বা "1234" এর মতো হার্ডকোডেড নেটওয়ার্ক পাসওয়ার্ড ব্যবহার করছে, যা আগের রিপোর্ট এবং ICS-ALERT-13-164-01-কে পुष্টি করে, যেখানে গবেষক বিলি রিওস (Billy Rios) এবং টেরি ম্যাককার্কল (Terry McCorkle) সাইল্যান্স (Cylance)-এর প্রায় ৩০০টি মেডিক্যাল ডিভাইস এখনো হার্ডকোডেড পাসওয়ার্ড ব্যবহার করছে বলে জানিয়েছিলেন।
এই মৌলিক প্রমাণীকরণ পদক্ষেপগুলো বড় সিকিউরিটি সমস্যা সৃষ্টি করছে যা সহজেই এড়ানো যেতে পারে, বা কমপক্ষে আক্রমণকারীদের কাজ কঠিন করা যেতে পারে। ভালো হলে আর্থিক ابتর্জন বেড়বে।
খারাপ হলে, মানুষ মরবে।
MEDJACK
ট্রাপএক্স (TrapX), একটি ডসেপশন-ভিত্তিক সাইবার সিকিউরিটি ফার্ম, মেডিক্যাল সুবিধাগুলোর ওপর এক বড় আক্রমণের তরঙ্গ শনাক্ত করেছে, যা মূলত হাসপাতালের মেডিক্যাল ডিভাইসগুলোকেই লক্ষ্য করেছিল। তিনটি আলাদা হাসপাতালে, ট্রাপএক্স পেয়েছে "বিভিন্ন মেডিক্যাল ডিভাইসের ব্যাপক আপসারণ যার মধ্যে রয়েছে এক্স-রে ইকুইপমেন্ট, পিকচার আর্কাইভ অ্যান্ড কমিউনিকেশন সিস্টেমস (PACS) এবং ব্লাড গ্যাস এনালাইজার (BGA)।"
তবে, এটিই MEDJACK আক্রমণ ভেক্টরের সীমা নয়। ট্রাপএক্স মনে করে (সাইনআপ প্রয়োজন):
"অনেক অন্যান্য ডিভাইস আছে যা MEDJACK-এর লক্ষ্য হতে পারে। এর মধ্যে রয়েছে ডায়াগনóstিক ইকুইপমেন্ট (PET স্ক্যানার, CT স্ক্যানার, MRI মেশিন, ইত্যাদি), থেরাপিউটিক ইকুইপমেন্ট (ইনফিউশন পাম্প, মেডিক্যাল লেজার এবং LASIK সার্জিক্যাল মেশিন), এবং লাইফ সাপোর্ট ইকুইপমেন্ট (হার্ট-লাং মেশিন, মেডিক্যাল ভেন্টিলেটর, এক্সট্রাকর্পোরিয়াল মেম্ব্রেন অক্সিজিনেশন মেশিন এবং ডায়ালিসিস মেশিন) এবং আরও অনেক কিছু।"
রিপোর্টে আরও ব্যাখ্যা করা হয়েছে যে শোষিত অনেক মেডিক্যাল ডিভাইস ক্লোজড সিস্টেম ডিভাইস, যা পুরনো অপারেটিং সিস্টেম যেমন উইন্ডোজ ২০০০, বা উইন্ডোজ XP-তে চলে। অপারেটিং সিস্টেমগুলো প্রায়শই মডিফাইড থাকে, এবং সিকিউরিটি হোলস থেকে ভরা পড়েছে, যা যেকোনো হাসপাতালের নেটওয়ার্কে বিশাল ঝুঁকি সৃষ্টি করে। অধিকাংশ কেসে, এই ডিভাইসগুলো ব্যবহার ও ডিপ্লয় করতে वाले মেডিক্যাল স্টাফের অভ্যন্তরীণ কাজকর্মে কোনো অ্যাক্সেস নেই, অর্থাৎ তারা সম্পূর্ণরূপে নির্মাতাদের ওপর নির্ভরশীল যেন তারা আপ-টু-ডেট এবং প্রতিরোধী সিকিউরিটি দেয়াল ইনস্টল করুন—এবং বর্তমানে এটি হচ্ছে না।
এটি কয়েকটি হাসপাতালে সীমাবদ্ধ নয়। বিভিন্ন নির্মাতা বিশ্বব্যাপী মেডিক্যাল সুবিধাগুলোতে ব্যাপক পরিসরের ইকুইপমেন্ট সরবরাহ করে, তাই ঠিক কোথায় পরবর্তী ঝুঁকি প্রকাশ পাবে সেটি নির্দিষ্ট করা কঠিন।
উদাহরণস্বরূপ, যখন FDA মেডিক্যাল ইকুইপমেন্টে সিকিউরিটি কামräু করার সুপারিশ জারি করল, তখন ডিপার্টমেন্ট অফ হোমল্যান্ড সিকিউরিটি (DHS) ২৪টি সন্দেহजनক সাইবার সিকিউরিটি ত্রুটির জারী তদন্ত প্রকাশ করল, যার মধ্যে "হোসপিরা ইনক. (Hospira Inc.)-এর একটি ইনফিউশন পাম্প এবং মেডট্রনিক ইনক. (Medtronic Inc.) ও সেন্ট জুড মেডিকেল ইনক. (St Jude Medical Inc.)-এর ইমপ্লান্টেবল হার্ট ডিভাইস" ছিল।
DHS-এর তদন্ত চলছে।
মেডিক্যাল রেকর্ডস বিক্রি
হাইজ্যাক করা মেডিক্যাল যন্ত্রপাতির মতো জীবনজুড়ে না হলেও, ব্যক্তিগত মেডিক্যাল রেকর্ডগুলি càng giorno ডেটা-মাইনিং কোম্পানিগুলোকে বিক্রি হচ্ছে, কখনো কখনো জিপ কোডসহ যাতে ডেটা আরও কার্যকর হয়, এবং তাই আরও মূল্যবান।
তবে, একবার ডেটা মেডিক্যাল সুবিধা ছাড়া যাওয়ায়, আপনার তথ্য নেড়ার হাতে পড়ার সম্ভাবনা বেড়ে যায়। ২০১৩ সালের আগস্টตั้งতেই ১১টি হেলথ ഏজেন্সি ডেটা সংগ্রহ নীতি রিভিউ শুরু করেছিল বা ইতিমধ্যে কর चुका ছিল, যার মধ্যে ডেটা বিক্রি প্রক্রিয়া কীভাবে হয়, এবং ডেটা-মাইনিং কোম্পানিগুলোর জন্য কী দায়িত্ব বাস্তবায়ন করা উচিত।
ইন্টারমাউন্টেন হেলথকেয়ার, সল্ট লেক সিটি, সিআইও মার্ক প্রোবস্ট (Marc Probst) বলেন, "সেই ডেটা কেনার একমাত্র কারণ হচ্ছে যাতে তারা জালিয়াতি বিলিং করে" সংশ্লিষ্ট মেডিক্যাল রেকর্ডগুলো এই আশায় কেউ ভয় পেয়ে টাকা দিতে পারে। মেডিক্যাল রেকর্ডের এই জালিয়াতি ব্যবহার (মেডিক্যাল রেকর্ড প্রথমে চুরি হওয়ার পাশাপাশি, অসংখ্য সুবিধায় নীরব সিকিউরিটি, এবং পুরো হেলথকেয়ার ইন্ডাস্ট্রির ভালো সাইবার সিকিউরিটি দিতে চলমান প্রচেষ্টা) অনেক খরচের একটি যা সরাসরি আমেরিকান নাগরিকদের হেলথকেয়ার প্রিমিয়ামের মাধ্যমে হস্তান্তরিত হচ্ছে।
আপনি কি এটি রোকতে পারেন?
দুর্ভাগ্যবশত, হেলথকেয়ার প্রোভাইডারর কর্তৃক ধারিত ডিজিটাইজড মেডিক্যাল রেকর্ডের ক্ষেত্রে—আমরা কয়েকই করতে পারি না।
আপনার প্রোভাইডার আপনার ডেটা ধরে রাখে, এবং আপনি যদি একটি কপি চান (যা относительно ব্যয়বহুল হতে পারে), আপনার প্রোভাইডার কখনোই আপনার রেকর্ড ডিলিট করবে না কেবল আপনার ইচ্ছায়। কে জানে কখন আপনি জরুরি বিভাগেthird-party rushed হয়ে যাবেন, শুধু খুঁজে পাবেন তাদের কাছে আপনার পেনিসিলিন এলার্জি সংক্রান্ত কোনো মেডিক্যাল তথ্য নেই।
একটি সক্রিয় পদক্ষেপ হচ্ছে DataLossDB.org-এ একটি সতর্কতা সিস্টেম সেট আপ করা, একটি ক্যাচ-অল ওয়েবসাইট যা যতটা সম্ভব ডেটা ব্রিচের বিবরণ রাখে। আরেকটি সমাধান কৌশল হতে পারে আপনার ক্রেডিট রিপোর্ট মনিটর করা—কিন্তু এতে সাধারণত মাসিক ফি লাগে। এরপরও, আপনি অবশ্যই লক্ষ্য করবেন যদি আপনার রেটিং হঠাৎ নেমে যায়, এবং অপরাবর্তনীয় হওয়ার আগে সেটি ধরতে পারবেন। আপনি যদি কিছু বিশেষ নেড়া বিষয় লক্ষ্য করেন, এবং সময়মতো ধরতে পারেন, তবে আপনি একটি ফ্রড অ্যালার্ট জারি করতে পারেন, যা ৯০ দিনের জন্য আপনার নামে কোনো নতুন ক্রেডিট অনুরোধ বা একাউন্ট খোলা ব্লক করবে।
মেডিক্যাল রেকর্ড সিকিউরিটিতে আপনার ব্যাংকিং বিবরণের মতো সক্রিয় হওয়া কঠিন, কিন্তু এতে মানে নয় আপনি নিষ্ক্রিয় থাকবেন।
হেলথকেয়ার ফ্রড নিয়ে চিন্তিত? আপনার মেডিক্যাল রেকর্ড চুরি হয়েছে? অথবা আপনার কী সিকিউরিটি প্র্যাক্টিস আছে? নিচে জানান!
