

আপনি জানেন কীভাবে হয়: আপনি ওয়েব ব্রাউজ করছেন, অথবা একটি ইমেল চেক করছেন, হঠাৎ একটি মেসেজ পপ আপ করে। আপনার কম্পিউটার, এবং সেখানে থাকা ডেটা, লক করা হয়েছে—র্যানসমওয়্যার দ্বারা এনক্রিপ্ট করা। র্যানসম দেওয়া পর্যন্ত অ্যাক্সেস নিষিদ্ধ।
বেশির ভাগ মানুষ র্যানসমওয়্যারের প্রসিডিউর জানে, তাই এর পেছনের অপরাধী কোডাররা আপনাকে টাকা দিতে বাধ্য করার নতুন এবং সৃজনশীল উপায় খুঁজে বের করছে। এখানে কিছু নতুন ধরনের র্যানসমওয়্যার যা আপনাকে অবগত থাকা উচিত।
১. কথা বলা র্যানসমওয়্যার
যদি আপনার কম্পিউটার সারবার র্যানসমওয়্যার (সাধারণত একটি ইমেল আট্যাচমেন্টের মাধ্যমে যা মাইক্রোসফট অফিস ডকুমেন্ট বলে ধরা হয়) দ্বারা সংক্রমিত হয়, তবে আপনার ডেটা এনক্রিপ্ট হবে, প্রতিটি ফাইলকে একটি নতুন ফাইল এক্সটেনশন দেওয়া হবে: .cerber।
দ্রষ্টব্য: যদি আপনি রাশিয়া বা ইউক্রেন, বা সাবেক ইউএসএসআর রাষ্ট্রগুলো যেমন আর্মেনিয়া, আজারবাইজান, বেলারুশ, জর্জিয়া, কির্জিজস্তান, কজাখস্তান, মোলদোভা, তুর্কমেনিস্তান, তাজিকিস্তান, বা উজবেকিস্তানে না থাকেন। আপনি যদি এই লোকেশনগুলোতে থাকেন, তবে সারবার র্যানসমওয়্যার নিষ্ক্রিয় হয়ে যাবে।
আপনি বুঝতে পারবেন আপনি সারবার দ্বারা সংক্রমিত হয়েছেন কারণ আপনার ডেস্কটপে একটি নোটিশ আসবে। এর পлюস, টাকা দিয়ে কীভাবে ডিক্রিপ্ট করবেন সেটির নির্দেশনা প্রতিটি ফোল্ডারে পাওয়া যাবে, টিএক্সটি এবং এইচটিএমএল ফরম্যাটে। আপনি একটি ভিবিএস ফাইলও (ভিজুয়াল বেসিক স্ক্রিপ্ট) পাবেন যা খোলা হলে আপনাকে নির্দেশনা ডিকটেট করবে। ঠিক আছে: এই র্যানসমওয়্যার আপনাকে কথা বলে টাকা দিয়ে আপনার ডেটা ডিক্রিপ্ট করার পদ্ধতি বলবে।
২. আমাদের গেম খেলো… নাহলে
এপ্রিল ২০১৮-এ, আমরা পাবজি র্যানসমওয়্যার দেখলাম যা আপনার কম্পিউটারকে বন্দি রেখে টাকা দাবি করার একটি ভিন্ন পদ্ধতি নিয়েছিল। টাকা দাবি করার বদলে লক করা ফাইলগুলোর জন্য, এই অদ্ভুত ম্যালওয়্যারের কোডার আপনাকে একটি বিকল্প দিয়েছে:
- ভিডিও গেম প্লেয়ারঅননোউনস ব্যাটলগ্রাউন্ডস খেলুন (স্টিমে ২৯.৯৯ ডলারে উপলব্ধ)।
- অথবা শুধু স্ক্রিনে প্রদত্ত কোডটি পেস্ট করুন, আপনি মুক্ত।
এটি, কার্যকরভাবে, আনম্যালওয়্যার। যদিও সম্ভাব্য বিরক্তিকর, এবং আসল র্যানসমওয়্যার দেখাচ্ছে, পাবজি র্যানসমওয়্যার বলে মনে হয় এটি কেবল একটি لتعقيد প্রোমোশনাল টুল, নিঃসন্দেহে প্লেয়ারঅননোউনস ব্যাটলগ্রাউন্ডসের জন্য কয়েকটি কলাম ইঞ্চি পাওয়ার জন্য ধরা হয়েছে।
খুব খারাপ লাগছে না, ঠিক? কব বাদে, সেটি অবশ্যই আপনার ফাইলগুলো এনক্রিপ্ট করে, এবং ফাইল এক্সটেনশন রিনেম করে (to .pubg)। সংক্ষেপে, আপনি যদি কিছু কোড পেস্ট করা এবং একটি থ্রি-স্টার পিভিপি শুটার কিনার মধ্যে দ্বন্দ্বে পড়েন, তবে আপনাকে احتمالভাবেই কার্যক্রম নেওয়া উচিত। যদি এটি আসল র্যানসমওয়্যার হত, তবে আপনাকে কমপক্ষে দশ গুণ বেশি টাকা দিতে হত।
দুর্ভাগ্যক্রমে, এটি একমাত্র র্যানসমওয়্যার ধরন যা এতটুকু সহজে পরাজিত করা যায়।
৩. আমি এক এক করে ফাইল ডিলিট করব
জিগস অ এক এক করে আপনার ফাইল ডিলিট করে।
যেন আপনার সকল ডেটা অজানা অস্তিত্বের অবস্থায় লক থাকা যথেষ্ট খারাপ না হয়, জিগস র্যানসমওয়্যার স্ক্যামটিকে আরও এগিয়ে নিয়ে যায়। মূলত "বিটকয়িনব্ল্যাকমেইলার" নামে পরিচিত, এই র্যানসমওয়্যারের নতুন নাম পাওয়া গেল স পপেটের হাত থেকে, যেটি স "টর্চার পর্ন" মুভি সিরিজে দেখা গিয়েছিল।
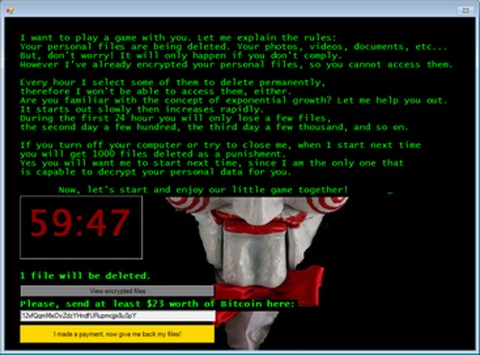
এপ্রিল ২০১৬-এ প্রথম দেখা গেল, জিগস স্প্যাম ইমেল এবং সংক্রমিত আট্যাচমেন্টের মাধ্যমে ছড়িয়ে পড়ে। এক্টিভেট হলে, জিগস ইউজারের ডেটা এবং সিস্টেম মাস্টার বুট রেকর্ড (এমবিআর) লক করে, তারপর সংযুক্ত মেসেজটি প্রদর্শন করে।
এই মূলত একটি হুমকি: যদি র্যানসম (বিটকয়িন দ্বারা) এক ঘণ্টার মধ্যে না দেওয়া হয়, আপনার কম্পিউটার থেকে একটি ফাইল ডিলিট হয়ে যাবে। প্রতিটি ঘণ্টা বিলম্বের জন্য, ডিলিট হওয়া ফাইলের সংখ্যা বেড়ে যায়, আপনার এই এনক্রিপশন লটারিতে জয়ের সুযোগ কমিয়ে দিয়ে। ওহ, এবং রিবুট করা, অথবা প্রসেস টার্মিনেট করার চেষ্টা (জিগস মজিলা ফায়ারফক্স ব্রাউজার, বা উইন্ডোজ টাস্ক ম্যানেজারে ড্রপবক্স বলে ভাব করে) ১০০০ ফাইল ডিলিট হয়ে যাওয়ার ফলাফল আনে।
একটি শেষ কথা: জিগসের পরবর্তী ভার্সনগুলো শিকারকে ডক্স করার হুমকি দিয়ে থাকে যদি তারা টাকা না দেয়। হুমকি দিয়ে শিকারকে উদ্দীপিত করে, এই ধরনের র্যানসমওয়্যার ম্যালওয়্যার গেমটি পরিবর্তন করেছে।
৪. ওহ, আপনি ইতিমধ্যে টাকা দিয়েছেন? কঠিন
র্যানসমওয়্যার কীভাবে কাজ করে সেটি আমরা জানি। আপনি ম্যালওয়্যার দ্বারা সংক্রমিত হয়েন যা আপনার حیاتی ডেটা (বা পুরো কম্পিউটার) এনক্রিপ্ট করে, তারপর আপনাকে র্যানসম দিতে বাধ্য করে আনলক করার জন্য। আপনার ফাইলগুলো তারপর একটি ডিক্রিপশন কী দিয়ে আপনার হাতে ফিরে আসে। ঠিক না?
সাধারণত, কিন্তু র্যানস্ক্যামের সাথে নয়।
ঠিক তখন আপনি মনে করলেন র্যানসমওয়্যার সহজ, একটি উদাহরণ আসে যা শুধু টাকা নিয়ে পালিয়ে যায়। ওহ, এবং তারা প্রিটেন্ড করার অংশ হিসেবে আপনার ডেটা এনক্রিপ্ট করার কষ্টও করে না—আপনার ডেটা ডিলিট হয়ে যায়।
চিরকালের জন্য হারিয়ে যাওয়া।
যদিও অধিকাংশ র্যানসমওয়্যার স্ক্যাম স্পষ্টতো এক্সপার্টদের দ্বারা লেখা, কিছু সন্দেহ করা হয়েছে র্যানস্ক্যামের পেছনের হাতের দক্ষতা নিয়ে। অন্যান্য র্যানসমওয়্যার টাইপের চেয়ে কম উন্নত, র্যানস্ক্যাম যাইহোক কার্যকর। খ্যাতি পাওয়া পেটিয়া র্যানসমওয়্যার স্ট্রেইনও ডেটা ধ্বংস করার জন্য পরিচিত ছিল, ব্যবহারকারীকে অ্যাক্সেস ফেরত দিয়ে না।
৫. হ্যাঁ, আমরা আপনার টিভি লক করেছি
জুন ২০১৬-এ আবিষ্কার হয় যে এফলকার র্যানসমওয়্যার (এন্ড্রয়েডওএস_ফলকার.এ) যা পূর্বে এন্ড্রয়েড ফোন এবং ট্যাবলেটে আক্রমণ করেছিল, এখন বিবর্তিত হয়েছে। এন্ড্রয়েড-চালিত স্মার্ট টিভি এর টার্গেট লিস্টে যোগ করা হয়েছে।
আপনি হয়তো ইতিমধ্যে এফলকারের নাম শুনেছেন, আপনি যদি এর নাম না জানেন। এটি সেই র্যানসমওয়্যার টাইপের একটি যা "কানুন রক্ষাকারী" সতর্কতা প্রদর্শন করে, আপনাকে জানিয়ে যে আপনার সিস্টেমে অবৈধ ম্যাটেরিয়াল দেখা হয়েছে। এটি পশ্চিম ইউরোপ এবং উত্তর আমেরিকান ব্যবহারকারীদের লক্ষ্য করে; আসলে, যেউই রাশিয়া, ইউক্রেন, বা অন্য সাবেক ইউএসএসআর রাষ্ট্রগুলোতে নেই।
পেমেন্ট আইটিউনস ভাউচারের মাধ্যমে দাবি করা হয় (প্রায়শই স্ক্যামারদের লক্ষ্য), এবং পাওয়ার পর, আপনার এন্ড্রয়েড ফোন বা টিভির নিয়ন্ত্রণ আপনাকে ফেরত দেয়া হয়।
৬. আমরা সত্যি আপনার ডেটা লক করেছি, ইমানদারি!
আশ্চর্য (বা হয়তো না, আপনি চিন্তা করলে) র্যানসমওয়্যার স্ট্রেইনগুলো রয়েছে যা আসলে কিছুই করে না। পাবজি র্যানসমওয়্যারের মতো নয়; না, এই উদাহরণগুলো কেবল নকল পপ-আপ, আপনার কম্পিউটারের নিয়ন্ত্রণ আছে বলে দাবি করে।
এই ধরনের র্যানসমওয়্যার হ্যান্ডল করা সহজ, কিন্তু কনসেপ্টের শক্তি এই উদাহরণগুলোর লাভজনক হওয়ার জন্য যথেষ্ট। শিকাররা টাকা দিয়ে দেয়, সম্পূর্ণ অজান্তে যে তাদের দরকার ছিল না। তাদের ডেটা এনক্রিপ্ট করা হয়নি।
এই ধরনের র্যানসমওয়্যার আক্রমণ সাধারণত ব্রাউজার উইন্ডো পপ-আপ হিসেবে আসে। মনে হয় আপনি উইন্ডো বন্ধ করতে পারছেন না, এবং "আপনার ফাইলগুলো এনক্রিপ্ট করা হয়েছে; ৩০০ ডলার বিটকয়িনে দিন" এর মতো যেকোনো মেসেজ একমাত্র সমাধান।
আপনি যদি চেক করতে চান যে আপনি যে র্যানসমওয়্যার দ্বারা আক্রমিত হয়েছেন সেটি আসল কিনা, এবং সস্তা(র) স্ক্যাম নয়, তবে উইন্ডো বন্ধ করার চেষ্টা করুন। উইন্ডোজে, অল্ট + F4 ব্যবহার করুন। ম্যাক-এ সিএমডি + W। যদি উইন্ডো বন্ধ হয়, তবে আপনার অ্যান্টিভাইরাস সফ্টওয়্যার অবিলম্বে আপডেট করুন এবং আপনার পিসি স্ক্যান করুন।
৭. ছদ্মবেশে র্যানসমওয়্যার
শেষে, র্যানসমওয়্যার চেহারার মাধ্যমে কীভাবে প্রতারিত করতে পারে সেটির কিছু পদ্ধতি দেখতে লायक। আপনি ইতিমধ্যে জানেন নকল ইমেল আট্যাচমেন্ট ব্যবহার করা হয় র্যানসমওয়্যার কম্পিউটারে ডেলিভার করার জন্য। এই পরিস্থিতিতে, আট্যাচমেন্টগুলো বৈধ ডক ফাইল হিসেবে দেখায়, স্প্যাম ইমেলের সাথে পাঠানো হয় যেগুলো দাবি করে আপনি টাকা করছেন; আট্যাচমেন্টটি ইনভয়েস। একবার ডাউনলোড হলে, আপনার সিস্টেম কমপ্রোমাইজ হয়।
অন্য ছদ্মবেশও ব্যবহার করা হয়। উদাহরণস্বরূপ, ডিটক্সক্রিপ্টো র্যানসমওয়্যার (র্যানসম.ডিটক্সক্রিপ্টো) দাবি করে যে সেটি জনপ্রিয় ম্যালওয়্যারবাইটস অ্যান্টি-ম্যালওয়্যার সফ্টওয়্যার, কিন্তু নাম কিছুটা পরিবর্তন ("ম্যালওয়্যারবাইট")। তারপর আছে ক্রিপ্টোলকার ভেরিয়েন্ট (সিটি-বি-লকার) যা উইন্ডোজ আপডেট বলে ভাব করে।
আপনি মনে করলেন আপনি র্যানসমওয়্যারের সব কিছু দেখেছেন? আবার চিন্তা করুন! স্ক্যামাররা আপনার যেতারের বিষয়বস্তু হড়পাতে কিছুই না করবে না, এবং তারা সব সময় নতুন নতুন র্যানসমওয়্যার টাইপ খুঁজে বের করছে।
আপনি যদি র্যানসম দিয়ে বন্দি রাখা নিয়ে চিন্তিত হন, তবে র্যানসমওয়্যার থেকে নিজেকে রক্ষার ধাপগুলো জানতে আমাদের গাইড দেখুন। খুব দেরি হয়ে গেল? হয়তো এই টুলগুলো ব্যবহার করে র্যানসমওয়্যার এনক্রিপশন ভাঙা যাবে।
