

WordPress brute force আক্রমণ আক্রমণ সফল হওয়ার আগেই অভিভূতকারী।
অনেক সাইট অ্যাডমিন দেখেন তাদের সার্ভার রিসোর্স দ্রুত ক্ষয় হচ্ছে, তাদের সাইট অনরেস্পন্সিভ হচ্ছে বা পুরোপুরি ক্র্যাশ করছে— যার ফলে আসল ইউজাররা লক আউট হচ্ছে। সমস্যাটি হলো আপনি বेबশ লাগতে পারেন যখন ব্রুট ফোর্স বটগুলো লগইন পেজে হামলা চালায়, আপনার wp-admin-এ প্রবেশ পেতে চেয়ে।
তবে আপনি বেবশ নন। আপনি যদি দেখেন একক ইউজারের জন্য একাধিক ব্যর্থ লগইন প্রচেষ্ঠা, সম্ভবত একাধিক IP থেকে আসছে, তবে আপনি সঠিক জায়গায় আছেন।
এই আর্টিকেলে, আমরা ভাঙন করব WordPress brute force আক্রমণ কেমন দেখে, এবং আপনার সাইটকে সেটি থেকে কীভাবে রক্ষা করবেন।
WordPress brute force আক্রমণ কী?
WordPress brute force আক্রমণ হলো বিভিন্ন(username এবং password-এর কোম্বিনেশন চেষ্টা করে আপনার wp-admin-এ অনধিকার প্রবেশ পাওয়ার চেষ্টা। হ্যাকাররা বট ডেভেলপ করেছেন যা লগইন পেজে শংসাপত্র বমবারি করে ট্রায়-অ্যান্ড-এরর বেসিসে।
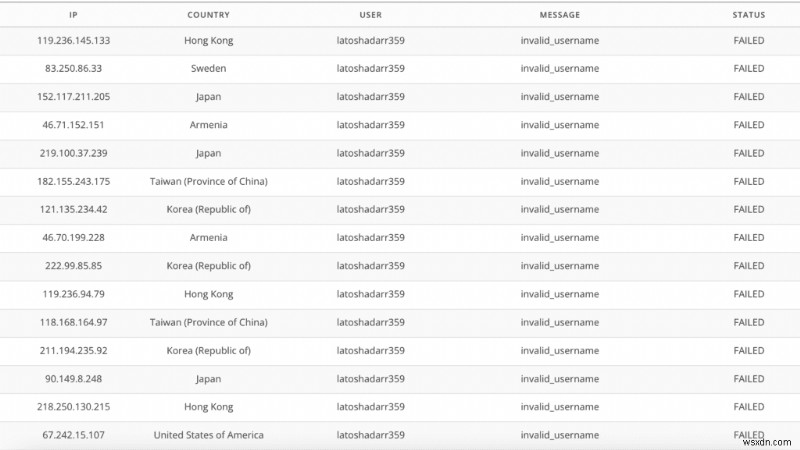
প্রায়শই, বটগুলো ডিকশনারি থেকে পাসওয়ার্ডের একটি সিরিজ চেষ্টা করে এবং তাই এগুলোকে ডিকশনারি আক্রমণ বা পাসওয়ার্ড-গেসিং আক্রমণও বলা হয়। আক্রমণগুলো ভিন্ন IP адре্স থেকে আসতে কনফিগার করা থাকতে পারে, এবং এইভাবে বেসিক সিকিউরিটি মেজার বাইপাস করা যায়। অন্যান্য টাইপের brute force আক্রমণও রয়েছে, যা আর্টিকেলের পরবর্তীতে কভার করব।
Brute force আক্রমণের লক্ষ্য হলো আপনার wp-admin-এ অ্যাক্সেস পাওয়া, এবং তারপর সাধারণত আপনার সাইটে ম্যালওয়্যার ইনস্টল করা।
WordPress brute force আক্রমণ থেকে আপনার সাইট রক্ষা করার উপায় (৯টি উপায়)
Brute force আক্রমণ অনুভব করা ভয়ঙ্কর, বিশেষ করে কারণ এটা লাগে কিছুই করা যায় না এটি বন্ধ করতে। এছাড়া, আক্রমণের প্রভাব তাৎক্ষণিক দেখা যায়। অধিকাংশ সাইটের লিমিটেড সার্ভার রিসোর্স রয়েছে, যা দ্রুত ব্যবহার হয়ে যায়, এবং প্রায়শই আক্রমণের অধীন সাইট পুরোপুরি ক্র্যাশ করে যায়।
সৌভাগ্য berat, WordPress-এ brute force আক্রমণ প্রতিরোধের জন্য আপনি অনেক কিছু করতে পারেন। এখানে WordPress brute force প্রোটেকশনের একটি তালিকা রয়েছে যা অধিকাংশ আক্রমণ ব্লক করবে, এবং সবচেয়ে খারাপ প্রভাবগুলো মিটিগেট করবে।
১. লগইন প্রচেষ্ঠা সীমাবদ্ধ করুন
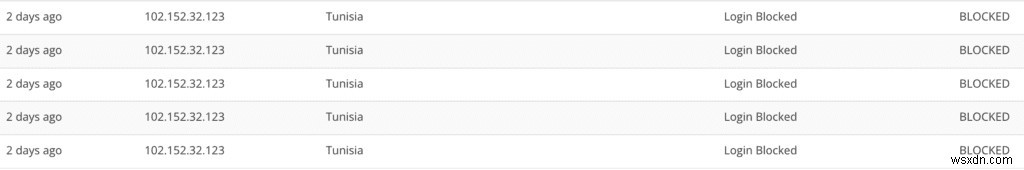
WordPress brute force আক্রমণ বন্ধ করার সবচেয়ে ভালো উপায় হলো লগইন প্রচেষ্ঠা সীমাবদ্ধ করা। যদি লগইন পেজে খুব বেশিবার ভুল পাসওয়ার্ড দিয়ে যায়, একাউন্টটি সাময়িকভাবে ব্লক হয়ে যায়। এটি brute force বট-এর কার্যকারিতা ব্লক করে, কারণ এটি ট্রায়-অ্যান্ড-এরর মেথডের ওপর নির্ভর করে শংসাপত্র গেস করতে। এর উপরে, যেহেতু বট যেকোনো হাজার কোম্বিনেশন চেষ্টা করতে পারে না, রিকোয়েস্টগুলো সার্ভারে পাঠায় না, এবং বটের অ্যাক্টিভিটি দ্বারা সার্ভার রিসোর্স ব্যবহার হয় না।

ডিফল্টভাবে, WordPress অনলিমিটেড লগইন প্রচেষ্ঠা অনুমতি দেয়, তাই এটি brute force আক্রমণের জন্য সংবেদনশীল। MalCare-এ, লিমিটেড লগইন প্রোটেকশন অটোমেটিক্যালি এক্টিভেট থাকে। ফ্যাক্ট, যদি কোনো ইউজার হয়তো তাদের পাসওয়ার্ড ভুলে গেছেন, তারা ক্যাপচা সলভ করে সহজে ব্লক পাস করতে পারে। তাই, লগইন প্রচেষ্ঠা সীমাবদ্ধ করা brute force বট বাহির রাখে বাস্তব ইউজারকে কোনো ক্ষতি ছাড়া।
আরো ডিটেইলসের জন্য, WordPress-এ লগইন প্রচেষ্ঠা সীমাবদ্ধ করার গাইড দেখুন।
২. খারাপ বট ব্লক করুন
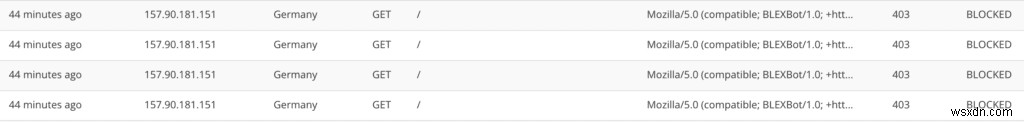
Brute force আক্রমণ почти সবসময় বট দ্বারা চালানো হয়। বটগুলো ছোট প্রোগ্রাম যা একটি সিম্পল টাস্ক বারবার করার জন্য ডিজাইন করা হয়, এবং তাই brute force আক্রমণের জন্য আদর্শ। বটটি লগইন পেজে শংসাপত্রের একটি সিরিজ চেষ্টা করবে যতক্ষণ না ম্যাচ পায়।
उसके উপরে, সমস্ত ওয়েবসাইট ট্রাফিকের ২৫% এরও বেশি বট, তাই অনেক সিকিউরিটি সিস্টেমে বট প্রোটেকশন রয়েছে। তবে এখানে একটি গুরুত্বপূর্ণ পার্থক্য রয়েছে: সব বট খারাপ নয়। সার্চ ইঞ্জিন ক্রলার এবং আপটাইম মনিটরিং বটের মতো ভালো বটগুলো রয়েছে। আপনি চান সেগুলো আপনার সাইটে অ্যাক্সেস পাবে, তাই বুদ্ধিমান বট প্রোটেকশন লাগবে যা শুধু খারাপ বটগুলো ব্লক করে, MalCare-এর মতো। অন্যান্য বট প্রোটেকশন প্লাগইনও রয়েছে, যেমন All in One, কিন্তু এটি ডিফল্টভাবে সব বট ব্লক করে, Googlebot সহ।
৩. একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করুন
লগইন প্রোটেকশন brute force আক্রমণের खिलাফ একটি প্রতিরক্ষা, тогда ফায়ারওয়াল সব ধরনের আক্রমণের বিরুদ্ধে একটি প্রতিরক্ষা; brute force আক্রমণ সহ।
ফায়ারওয়াল নিয়ম ব্যবহার করে ম্যালিশিয়াস ট্রাফিক ব্লক করে, এবং আপনার ওয়েবসাইট রক্ষায় একটা বড় 役割 পালন করে। প্লাস, ফায়ারওয়াল brute force আক্রমণের সাথে সবচেয়ে বড় সমস্যাগুলোর একটি মিটিগেট করে—সার্ভার রিসোর্সে অতিরিক্ত লোড—বারবার খারাপ রিকোয়েস্ট ব্লক করে।

Brute force আক্রমণ প্রায়শই ভিন্ন IP থেকে আক্রমণ চালাতে কনফিগার করা থাকে, এবং তাই অধিকাংশ ফায়ারওয়াল বাইপাস করতে পারে। কিন্তু MalCare-এর ফায়ারওয়ালের সাথে, আপনার ওয়েবসাইট গ্লোবাল IP প্রোটেকশনের অংশ হয়ে যায়। ফায়ারওয়াল ১০০,০০০+ সাইট থেকে রেকর্ড করা বিহেভিয়ার থেকে শিখে কোন IP গুলো ম্যালিশিয়াস এবং প্রোएक্টিভলি সেগুলো থেকে ট্রাফিক ব্লক করে। এই মেজারগুলো আপনার ওয়েবসাইটে খারাপ ট্রাফিকের পরিমাণ উল্লেখযোগ্যভাবে কমিয়ে দেয়, বট লগইন পেজে brute force চালানোর সুযোগ পাওয়ার আগেই।
৪. WordPress-এ টু-ফ্যাক্টর অথেন্টিকেশন যোগ করুন
ইউজারনেম এবং পাসওয়ার্ড গেস করা যায়, তাই টু-ফ্যাক্টর অথেন্টিকেশন—বা মাল্টি-ফ্যাক্টর অথেন্টিকেশন—ইউজার অথেন্টিকেশনের জন্য ডাইনামিক এলিমেন্ট যোগ করার একটি উপায় হিসেবে উত্থান করেছে। টু-ফ্যাক্টর অথেন্টিকেশনে, একটি রিয়েল-টাইম লগইন টোকেন যেমন OTP বা QR কোড ব্যবহারকারীর ডিভাইসের সাথে শেয়ার করা হয়। এর সীমিত ভ্যালিডিটি রয়েছে, সাধারণত ১০-১৫ মিনিট, এবং শুধু সেটি সেশনের জন্য একজন ইউজারকে অথেন্টিকেশন করতে পারে।

অতিরিক্ত টোকেনটি ইউজারনেম এবং পাসওয়ার্ডের পাশাপাশি ক্র্যাক করা কঠিন। তাই এটি লগইন পেজে নিরাপত্তার একটি আরো লেয়ার যোগ করে। আপনি WP 2FA-এর মতো প্লাগইন ইনস্টল করে সহজে আপনার সাইটে টু-ফ্যাক্টর অথেন্টিকেশন যোগ করতে পারেন।
আরো জানতে, WordPress টু-ফ্যাক্টর অথেন্টিকেশন গাইড দেখুন।
৫. শক্তিশালী এবং অনন্য পাসওয়ার্ড ব্যবহার করুন
নিরাপত্তার সবচেয়ে বড় ত্রুটি হলো ব্যবহারকারী নিজে, এবং সারিধ তাদের সেট করা পাসওয়ার্ড। পাসওয়ার্ড যেকোনো সিকিউরিটি সিস্টেমের সবচেয়ে বড় দুর্বলতা কারণ মানুষের (বুঝবোঝার লायक) সহজে মনে রাখা পাসওয়ার্ড সেট করার প্রবণতা এবং বিভিন্ন একাউন্টে একই পাসওয়ার্ড রিয়ুজ করা। এগুলো আসলে দুটি আলাদা এবং স্বতন্ত্র পাসওয়ার্ডের সাথে সমস্যা।
প্রথমত, কখনো বিভিন্ন একাউন্টে পাসওয়ার্ড রিয়ুজ করবেন না। অনেক brute force বট ডেটা ব্রিচ থেকে চুরি করা পাসওয়ার্ড ব্যবহার করে লগইন পেজে আক্রমণ চালায়। দ্বিতীয়ত, আপনি কল্পনা করতে পারেন, 'password' এর মতো পাসওয়ার্ড অনুমান করা খুব সহজ। ন্যূনতম ১২ ক্যারেক্টার গিব্বারিশ ব্যবহার করুন, অথবা আরও ভালো একটি পাসফ्रेज পাসওয়ার্ড হিসেবে ব্যবহার করুন।

আমরা LastPass বা 1Password-এর মতো পাসওয়ার্ড ম্যানেজার ব্যবহার করার পরামর্শ দিই পাসওয়ার্ড রিয়ুজ এড়াতে, এবং প্রয়োজন অনুযায়ী শক্তিশালী পাসওয়ার্ড জেনারেট করতে। যদি আপনি অনুমান করেন কোনো একাউন্ট কমপ্রোমাইজড হয়েছে, MalCare ড্যাশবোর্ডের হার্ডেনিং সেকশন থেকে সকল পাসওয়ার্ড ফোর্স রিসেট করতে পারেন।
আরো ডিটেইলসের জন্য, WordPress পাসওয়ার্ড নিরাপত্তা সম্পর্কে আমাদের আর্টিকেলটি দেখুন।
৬. WordPress-এ XML-RPC ডিজেবল করুন
XML-RPC ফাইল ইউজার অথেন্টিকেশনের আরেকটি উপায়। অন্য কথায়, আপনার অ্যাডমিন ড্যাশবোর্ডে অ্যাক্সেস পাওয়ার একটি অ্যাল্টারনেটিভ পথ, তাই এটিও brute force আক্রমণের জন্য সংবেদনশীল। এটি একটি বড় পরিমাণে ডিপ্রিকেইটেড ফাইল এবং অনেক প্লাগইন বা থিম দ্বারা সক্রিয়ভাবে ব্যবহৃত হয় না। এটি WordPress-এ ব্যাকওয়ার্ড কম্প্যাটিবিলিটির জন্য থাকে এবং তাই এটি ডিজেবল করা نسبتweise নিরাপদ।
WordPress-এ XML-RPC ডিজেবল করার আমাদের গাইডটি দেখুন।
৭. নিয়মিত অনইউজড ইউজার একাউন্ট রিভিউ এবং রিমুভ করুন
ডরম্যান্ট একাউন্টগুলো প্রায়শই হ্যাকারদের টার্গেট কারণ সম্ভাবনা রয়েছে ইউজাররা না দেখতে পাবেন তাদের একাউন্ট হাইজ্যাক হয়েছে। এছাড়া, ডরম্যান্ট একাউন্টগুলোর একই পাসওয়ার্ড দীর্ঘ সময় থাকে, যা সেগুলোকে brute force করা সহজ করে তোলে।
তাই নিয়মিত ইউজার একাউন্ট রিভিউ করুন, এবং যেগুলো সক্রিয়ভাবে ব্যবহৃত হচ্ছে না সেগুলো রিমুভ করুন। একস্ট্রা ক্রেডিটের জন্য, নিশ্চিত করুন প্রতিটি একাউন্টের তাদের একাউন্ট ম্যানেজ করার জন্য বেয়ার মিনিমাম ইউজার প্রিভিলেজ রয়েছে। সব কে অ্যাডমিন বানানো বুদ্ধিমানের কাজ নয়।
৮. WordPress-এ জিওব্লকিং বিবেচনা করুন
আপনি যদি কোনো নির্দিষ্ট লোকেশন থেকে প্রচুর বট ট্রাফিক দেখেন, আপনি সেটি পুরো দেশ ব্লক করার কথা ভাবতে পারেন। যাইহোক, জিওব্লকিং ব্যবহার করার সময় আমরা ব debióরত্ব পরামর্শ দিই। এটি শুধু তখনই উপকারী যদি আপনি সেটি লোকেশন থেকে কোনো লেজিটিমেট ইউজার আশা না করেন।
এছাড়া, সতর্ক থাকুন যে সেটি সেটি অঞ্চল থেকে ভালো বটগুলোকেও বাহির রাখতে পারে। উদাহরণস্বরূপ, Googlebot বিশ্বের যেকোনো সার্ভার লোকেশন থেকে অপারেট করতে পারে, এবং আপনি নিশ্চিতভাবেই চান Googlebot আপনার সাইটে অ্যাক্সেস পাবে।
WordPress-এ দেশ ব্লক করার স্টেপ-বাই-স্টেপ গাইডটি দেখুন।
৯. ডিরেক্টরি ব্রাউজিং ডিজেবল করুন
ডিফল্টভাবে, অধিকাংশ WordPress কোর ফোল্ডার এবং ফাইল ব্রাউজারের মাধ্যমে খোলা অ্যাক্সেসযোগ্য। উদাহরণস্বরূপ, আপনি আপনার ব্রাউজার URL বারে yourwebsite.com/wp-includes টাইপ করলে, ফোল্ডারটির সম্পূর্ণ কন্টেন্ট তাৎক্ষণিক ভিজিবল হবে।
যদিও ডিরেক্টরি ব্রাউজিং নিজে একটি ভালনারেবিলিটি নয়, এটি সাইট সম্পর্কে এমন তথ্য প্রকাশ করতে পারে যা পরবর্তীতে ভালনারেবিলিটি এক্সপ্লয়েন্ট করতে ব্যবহার করা যেতে পারে। /wp-content ফোল্ডারে প্লাগইন এবং থিম থাকে, এবং যদি হ্যাকার দেখতে পায় কোনগুলো ইনস্টল করা আছে এবং তাদের ভার্সন নাম্বার, তারা সম্ভাব্য ভালনারেবিলিটি খুঁজে বের করে এক্সপ্লয়েন্ট করতে পারে। এটি brute force আক্রমণের একটি কম জনপ্রিয় টাইপ যাকে ডিরেক্টরি brute force বলা হয়।
তাই সेफগার্ড হিসেবে ডিরেক্টরি ব্রাউজিং সম্পূর্ণভাবে ডিজেবল করা বুদ্ধিমানের কাজ।
WordPress-এ ডিরেক্টরি ব্রাউজিং ডিজেবল করার আমাদের সম্পূর্ণ গাইডটি দেখুন।
আপনি অন্যদিক পড়বেন কিন্তু করা উচিত নয় এমন জিনিসগুলো
খুব সৎ উদ্দেশ্যে কিন্তু খারাপ সিকিউরিটি পরামাশ বাইরে রয়েছে। তাই, আমাদের করা উচিত জিনিসগুলোর তালিকার পাশাপাশি, আমরা কী কী না করবেন সেটিও লিস্ট করছি।
- wp-admin ডিরেক্টরি পাসওয়ার্ড প্রটেক্ট করুন: এটি করবেন না। এটি প্রায় সব brute force প্রিবেনশন আর্টিকেলে থাকে। wp-admin ডিরেক্টরি পাসওয়ার্ড প্রটেক্ট করলে নন-লগইনড ইউজারদের জন্য AJAX ভাঙে, admin-ajax.php ফাইলে অ্যাক্সেস সীমাবদ্ধ করে।
AJAX প্রায়শই ওয়েবসাইটের ডাইনামিক দিকগুলো চালাতে ব্যবহৃত হয়। মনে করুন আপনার সাইটে একটি সার্চ বার রয়েছে। একজন ভিজিটর সেটি ব্যবহার করে প্রোডাক্ট সার্চ করলে, শুধু সার্চ রেজাল্ট রিলোড হবে, পুরো ওয়েবসাইট নয়। এটি একটি বড় রিসোর্স সেভার, এবং ওয়েবসাইটের ইউজার এক্সপেরিয়েন্স উল্লেখযোগ্যভাবে দ্রুত এবং ভালো করে।
আপনি admin-ajax.php ফাইল এক্সক্লুড করার অনেক ওয়ার্কঅরাউন্ড দেখবেন, কিন্তু সেগুলো সবসময় সিমলেসলি কাজ করে না। নিচের লাইন হলো ওয়ার্কঅরাউন্ডের যে প্রচেষ্টা লাগে সেটি সমানুপাতিক নিরাপত্তা দেয় না। তাই এটি অল্প অতিরিক্ত সুবিধার জন্য একটি বড় ধাপ। - আপনার wp-login URL পরিবর্তন করুন: আপনি WordPress হার্ডেনিং আর্টিকেলে এই পরামর্শ প্রায়শই দেখবেন। যাইহোক, আমরা লগইন URL পরিবর্তন করার একদম জোরदारভাবে পরামর্শ দিই না কারণ এটি গেয়ে গেলে রিকভার করা প্রায় অসম্ভব।
- admin ব্যবহারকারীর নাম হিসেবে ব্যবহার না করুন: যেহেতু brute force বটগুলো কার্যকরভাবে ইউজারনেম এবং পাসওয়ার্ড কোম্বিনেশন গেস করার চেষ্টা করে, admin-এর মতো স্পষ্ট ইউজারনেম এড়াতে কিছু মান রয়েছে। WordPress ড্যাশবোর্ড থেকে ইউজারনেম পরিবর্তন করার অনুমতি দেয় না, তাই আপনাকে একটি প্লাগইন ইনস্টল করতে হবে।
তবে, এই মেজারটি সীমিত মান রাখে, এবং আমরা এখানে অনেক সময় এবং প্রচেষ্টা খরচ না করার পরামর্শ দিই। কিছু টাইপের সাইট যেমন মেম্বারশিপ সাইট থেকে ইউজারনেম রিকভার করার অন্যান্য উপায় রয়েছে। মেম্বারদের জন্য অনন্য ইউজারনেম থাকতে হবে, পলিসি এনফোর্স করতে হবে, এবং তারপর লোকজন তাদের অনন্য ইউজারনেম ভুলে যাওয়ার זמן যেসব পরিণতি হবে সেগুলো হ্যান্ডেল করার প্রচেষ্টা সীমিত সুবিধার জন্য মূল্যবান নয়।
WordPress-এ brute force আক্রমণের প্রভাব
Brute force আক্রমণের প্রভাব দুটি দিক থেকে চিন্তা করা যায়। প্রথম, আক্রমণের সময় কী হয়, এবং দ্বিতীয়, আক্রমণ সফল হলে কী হয়।
সাধারণত, আক্রমণের সাথে প্রথম প্রশ্নটা প্রায়শই উঠে না, কারণ ওয়েবসাইটে আক্রমণের সময় কম বা কোনো প্রভাব নেই। পরিণতিগুলো আক্রমণ সফল হলে মাথা তুলে। কিন্তু brute force আক্রমণের ক্ষেত্রে সেটি নয়।
আপনার সাইট brute force হলে কী হয়?
আপনি সার্ভার রিসোর্সে তাৎক্ষণিক প্রভাব দেখবেন। কারণ আক্রমণ লগইন পেজে রিকোয়েস্ট বমবারি করে, সার্ভারকে প্রতিটি রেসপন্ড করতে হয়। তাই আপনি আপনার ওয়েবসাইটে বড় সার্ভার ইউজের সকল ইফেক্ট দেখবেন: স্লোওয়ার ওয়েবসাইট, কিছু ইউজার লগইন করতে পারছে না, ডাউনটাইম, ইনঅ্যাক্সেসিবিলিটি, ইত্যাদি। ওয়েব হোস্টও সার্ভার ইউজ ছাদে যাওয়ার জন্য দ্রুত সীমাবদ্ধ করে, কারণ এটি তাদের মেট্রিক্সকে প্রভাবিত করে, বিশেষ করে যদি আপনি শেয়ার্ড হোস্টিং ব্যবহার করেন।
Brute force আক্রমণ সফল হলে কী হয়?
আক্রমণ সফল হলে, আপনি যুক্তিসঙ্গতভাবে ম্যালওয়্যার বা ডিফেসমেন্ট আশা করতে পারেন। হ্যাকাররা আপনার ওয়েবসাইটে অ্যাক্সেস চাইতে পারে অনেক কারণ, এবং কোথাও ভালো নয়।
এটাও কম না, আপনার ওয়েবসাইট একটি বটনেটের অংশ হতে পারে, এবং আপনার সম্মতি ছাড়া অন্য ওয়েবসাইটে আক্রমণ চালাতে ব্যবহার করা যেতে পারে। এর বড় র্যামিফিকেশন হতে পারে কারণ অন্যান্য সিকিউরিটি সিস্টেম আপনার ওয়েবসাইটকে ম্যালিশিয়াস হিসেবে ফ্ল্যাগ করবে যদি সেটি বটনেটের অংশ হয়।
WordPress brute force আক্রমণের পরিণতি হ্যান্ডল করা
যদি brute force আক্রমণ সফল হয়, আপনাকে সবচেয়ে খারাপ ধরে নিতে হবে: আপনার ওয়েবসাইট কমপ্রোমাইজড হয়েছে। তাই আপনার প্রথম প্রায়োরিটি হলো আপনার ওয়েবসাইট সিকিউর করা। নিচে মূল ধাপগুলো দিয়ে হয়েছে যা ক্ষতি নিয়ন্ত্রণ করতে পালন করা উচিত:
- সকল ইউজারকে ফোর্স লগআউট করুন এবং সকল পাসওয়ার্ড পরিবর্তন করুন
- তৎক্ষণাৎ আপনার ওয়েবসাইট ম্যালওয়্যার স্ক্যান করুন
একবার আপনি নিশ্চিত হন আপনার সাইট ম্যালওয়্যার থেকে মুক্ত, উপরে লিস্ট করা প্রতিরোধমূলক মেজারগুলো ইমপ্লিমেন্ট করুন। আমরা أشدভাবে MalCare ইনস্টল করার পরামর্শ দিই, যা লগইন প্রোটেকশন এবং বট প্রোটেকশন হ্যান্ডেল করে, সাথে সাথে ম্যালওয়্যার স্ক্যানার, ক্লিনার, এবং একটি উন্নত ফায়ারওয়ালও প্যাক করে। MalCare ইনস্টল থাকলে, আপনি নিশ্চিন্ত থাকতে পারেন আপনার সাইট WordPress আক্রমণ থেকে সুরক্ষিত।
আপনার সাইট কি brute force আক্রমণের জন্য সংবেদনশীল?
হ্যাঁ, সব সিস্টেম brute force আক্রমণের জন্য সংবেদনশীল। তাদের কাজ করার পদ্ধতির কারণে, brute force আক্রমণ যেকোনো সিস্টেমে লঞ্চ করা যায় যাতে লগইন পেজ থাকে। WordPress ওয়েবসাইটগুলোও আলাদা নয়।
WordPress-এর জনপ্রিয়তা এটিকে হ্যাকারদের টার্গেট করে তোলে। প্রথমত, কারণ ইন্টারনেটের বড় অংশ WordPress দ্বারা চালিত, এবং দ্বিতীয়ত কারণ WordPress-এর নির্দিষ্ট দিকগুলো ভালোভাবে পরিচিত। brute force আক্রমণের জন্য বিশেষভাবে প্রাসঙ্গিক একটি উদাহরণ হলো, WordPress ভুল লগইন প্রচেষ্ঠা সীমাবদ্ধ করে না। আপনি MalCare-এর লিমিট লগইন ফিচার দিয়ে এটিকে ঠিক করতে পারেন, যেমন আমরা মেজার সেকশনে আলোচনা করেছি।
उसके উপরে, অনেক সাইট মালিক সহজে মনে রাখা ইউজারনেম এবং পাসওয়ার্ড ব্যবহার করতে পছন্দ করেন। সাধারণ موارد অন্তর্ভুক্ত: admin ইউজারনেম হিসেবে এবং password1234 বা 12345678 পাসওয়ার্ড হিসেবে।
এই ফ্যাক্টরগুলো আপনার ওয়েবসাইটকে brute force আক্রমণের জন্য সংবেদনশীল করে তোলে।
Brute force আক্রমণের ধরন
Brute force আক্রমণ অন্যান্য ধরনের হুমকি এবং আক্রমণ থেকে আলাদা, যেমন সোশিয়াল ইঞ্জিনিয়ারিং আক্রমণ বা XSS আক্রমণ। সোশিয়াল ইঞ্জিনিয়ারিং আক্রমণ, যেমন ফিশিং, লোকদের ম্যানিপুলেট করে তাদের শংসাপত্র শেয়ার করাতে, একটি বিশ্বস্ত 엔্টিটি হিসেবে ভেসে, যখন XSS আক্রমণ ওয়েবসাইটের ভালনারেবিলিটি এক্সপ্লয়েন্ট করে। Brute force আক্রমণ দুর্বল বা চুরি করা শংসাপত্রের ওপর নির্ভর করে সফল হতে।
আপনি ব্রুট ফোর্স আক্রমণের কিছু ফ্লেভার বাইরে দেখবেন। সেগুলো সব ট্রায়-অ্যান্ড-এরর একই প্যাটার্ন ফলো করে, কিন্তু সেগুলো যেসব শংসাপত্র চেষ্টা করে বা যেসব মেকানিজম ব্যবহার করে সেটি ভিন্ন হতে পারে। এখানে brute force আক্রমণের কিছু সবচেয়ে সাধারণ টাইপ রয়েছে:
- সিম্পল আক্রমণ: সিম্পল brute force আক্রমণ লজিক ব্যবহার করে শংসাপত্র অনুমান করে ব্যবহারকারীর জ্ঞান ভিত্তিক করে, যেমন পেটের নাম বা জন্মদিন সোশিয়াল মিডিয়া সাইট থেকে।
- ক্রেডেনশিয়াল স্টাফিং: এই টাইপের আক্রমণ ব্রিচ থেকে প্রাপ্ত ডেটা ব্যবহার করে, এই অনুমানের ওপর কাজ করে যে ব্যবহারকারীরা একই ইউজারনেম এবং পাসওয়ার্ড একাধিক সিস্টেমে ব্যবহার করে।
- ডিকশনারি আক্রমণ: নাম অনুযায়ী, এই বটগুলো পাসওয়ার্ডের জন্য ডিকশনারি ফাইল ব্যবহার করে। এটি একটি আসল ডিকশনারি হতে পারে, বা পাসওয়ার্ড গেস করার জন্য বিশেষভাবে তৈরি করা একটা।
- রেইনবো টেবিল আক্রমণ: ডিকশনারি আক্রমণের কনসেপ্টে সিমিলার, একটি রেইনবো টেবিল একটি স্পেশাল ধরনের ডিকশনারি লিস্ট। পাসওয়ার্ডের লিস্টের বদলে, একটি রেইনবো টেবিল হ্যাশড পাসওয়ার্ডের একটি লিস্ট ধারণ করে।
- পাসওয়ার্ড স্প্রেয়িং: এই টাইপের আক্রমণ লজিক্যালি একটি রিভার্স brute force আক্রমণ। সাধারণ brute force আক্রমণে, একটি নির্দিষ্ট ইউজারনেম টার্গেট এবং গেসিং গেম খেলা হয় পাসওয়ার্ডের সাথে। বিপরীতে, পাসওয়ার্ড স্প্রেয়িং-এ, একটি পাসওয়ার্ড লিস্ট একাধিক ইউজারনেমের বিরুদ্ধে চেষ্টা করা হয় একটি পটেনশিয়াল ম্যাচ খুঁজে বের করতে। এটি একটি টার্গেটেড আক্রমণের চেয়ে আরও ডিস্ট্রিবিউটেড আক্রমণ।
এক সাইট অ্যাডমিন হিসেবে, আপনার বিভিন্ন টাইপের brute force আক্রমণের পার্থক্য জানতে হয় না। তবে, এই টার্মগুলো প্রায়শই পরস্পর বদলে ব্যবহার করা হয়, তাই আন্ডারলাইং মেকানিজম বুঝতে সাহায্য করে।
অন্যান্য ভালো সিকিউরিটি অনুশীলন
WordPress-এ brute force আক্রমণ প্রতিরোধ করা একটি প্রশংসাযোগ্য লক্ষ্য, কিন্তু এটি ওয়েবসাইট নিরাপত্তার শুধু একটি অংশ। আপনার সাইট সুরক্ষিত এবং ম্যালওয়্যার মুক্ত রাখার জন্য আমাদের কিছু টপ রিকমেন্ডেশন:
- একটি ভালো ম্যালওয়্যার স্ক্যানার এবং ক্লিনারসহ সিকিউরিটি প্লাগইন ইনস্টল করুন
- সব কিছু আপডেট রাখুন
- ডেইলি ব্যাকআপে سرمایه করুন
পূর্ণ তালিকার জন্য, আমাদের अल्टीমেট সিকিউরিটি গাইড চেক করুন।
উপসংহার
Brute force আক্রমণ একটি ওয়েবসাইটকে ডিবিলিটেট করতে পারে, সফল না হলেও। এই সম্ভাব্য হুমকি ডিল করার সবচেয়ে ভালো উপায় হলো ইন্টিগ্রেটেড বট প্রোটেকশনসহ একটি ফায়ারওয়াল ইনস্টল করা, MalCare-এর মতো।
এমনকি যদি brute force আক্রমণ সফল হয়, MalCare আপনাকে দ্রুত ম্যালওয়্যার সনাক্ত করতে এবং রিমুভ করতে সাহায্য করবে। যেন হয় সব ইনফেকশনের ক্ষেত্রে, দ্রুত অ্যাকশন ক্ষতি উল্লেখযোগ্যভাবে সীমাবদ্ধ করে।
প্রশ্নোত্তর
WordPress-এ brute force আক্রমণ কী?
WordPress-এ brute force আক্রমণ হলো যখন একজন হ্যাকার সাইটের wp-admin-এ অ্যাক্সেস পেতে চেষ্টা করে একটি লেজিটিমেট ইউজার একাউন্টের লগইন শংসাপত্র অনুমান করে। Brute force আক্রমণ বট ব্যবহার করে wp-login পেজে সড়ক, হাজার, এবং কখনো কখনো মিলিয়ন মিলিয়ন পাসওয়ার্ড চেষ্টা করে সঠিকটি অনুমান করতে।
Brute force আক্রমণ শুধু সফল হলে সাইটের জন্য বিপজ্জনক নয়, বরং সাইট পারফরম্যান্সে এর বিশাল প্রভাব পড়ে। আক্রমণ সার্ভার রিসোর্স ব্যবহার করে এবং কখনো কখনো সাইটকে ক্র্যাশ করিয়ে দেয়।
আপনার WordPress সাইটকে brute force আক্রমণ থেকে কীভাবে রক্ষা করবেন?
আপনার সাইটকে brute force আক্রমণ থেকে রক্ষা করার সবচেয়ে কার্যকর উপায় হলো লগইন প্রচেষ্ঠা সীমাবদ্ধ করা। ডিফল্টভাবে, WordPress অনলিমিটেড লগইন প্রচেষ্ঠা অনুমতি দেয়, তাই আপনি MalCare ব্যবহার করে আপনার সাইটকে brute force আক্রমণ থেকে রক্ষা করতে পারেন। লগইন প্রোটেকশনের পাশাপাশি, MalCare-এ বট প্রোটেকশন এবং একটি উন্নত ফায়ারওয়াল রয়েছে, যারা দুটোই আপনার সাইট রক্ষা করতে সাহায্য করে, এবং brute force আক্রমণের খারাপ প্রভাবগুলো মিটিগেট করে।
