

সাধারণত, যখন একটি অ্যাপ ডেভেলপার সিকিউরিটি, প্রাইভেসি, এবং পারফরম্যান্স উন্নত করার ফিচার যোগ করে, তখন তারা তীব্র সমালোচনার শিকার হয়না। কিন্তু Mozilla-এর DNS over HTTPS (আপনার কম্পিউটারকে ওয়েব অ্যাড্রেস লুকআপ করার একটি এনক্রিপ্টেড পদ্ধতি) ইমপ্লিমেন্টেশন তাকে UK-এর ইন্টারনেট সার্ভিস প্রোভাইডার অ্যাসোসিয়েশন (ISPA)-এর চালানো "ইন্টারনেট খলনায়ক" র্যাঙ্কিং-এ ফাইনালিস্ট বানিয়ে দিয়েছে এবং সরকারি ഏজেন্সি থেকে নেতিবাচক মন্তব্য আনেছে।
কেন? কারণ এই ফিচার আপনার কম্পিউটার ওয়েবসাইট খুঁজতে পাঠায় অনুরোধগুলো এনক্রিপ্ট করে। UK ISP-রা ইন্টারনেট ব্লকিং এবং ট্র্যাকিং রেগুলেশন মেনে চলতে হয়, যার অধিকাংশ DNS লেভেলে ইমপ্লিমেন্টেড, তাই তারা লোকজনের ফিল্টার বাইপাস করার ক্ষমতা পাওয়ায় খুশি নয়।
অधিকাংশ ইন্টারনেট ISPA-এর সাথে একমত নয়, কারণ এনক্রিপ্টেড DNS প্রায় সবকিছু ভালো করে: এটি আপনার ব্রাউজিং আরও প্রাইভেট রাখে, সাইবার অ্যাটাক প্রতিরোধ করে, এবং রेگুলার DNS-র চেয়ে কিছুটা দ্রুত কাজ করে।
DNS আবার কী? এবং এতে কী সমস্যা?
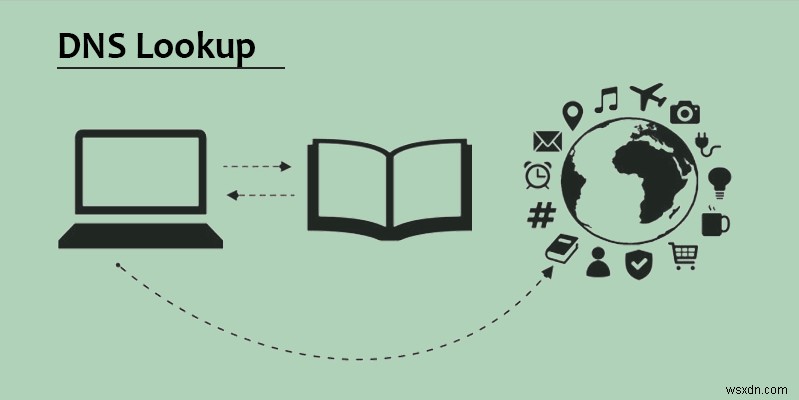
সাধারণ DNS (Domain Name Server) কীভাবে কাজ করে ভুলে গেলে, এখানে একটি কুইক ব্রেকডাউন:
- সকল ওয়েবসাইটের IP অ্যাড্রেস নম্বরের বানানো, কিন্তু আমাদের মনে রাখা কঠিন, তাই আমরা নাম ব্যবহার করি।
- আমরা যে নামটি টাইপ করি সেটিকে নম্বরের সাথে মিলাতে আমাদের অনুরোধটি একটি DNS সার্ভারে যেতে হয়, যা IP অ্যাড্রেসের নামের সাথে ম্যাপ করা একটি লিস্ট মেইনটেইন করে। এটি একটি DNS রিকোয়েস্ট—একটি "ফোনবুক" সার্ভারকে জিজ্ঞেস করা যে আমরা যে সাইটে যেতে চাই সেটির আসল নমেরিক অ্যাড্রেস কী।
- আপনার ডিফল্ট সার্ভার, যদি আপনি এটা পরিবর্তন না করে থাকেন, তাহলে আপনার ISP-এর রিকমেন্ডেড/চালানো সার্ভার হবে। আপনার রিকোয়েস্ট সেখানে যাবে, এবং সার্ভার কিছু ফ্যান্সি ফুটওয়ার্ক করবে, আপনার রিকোয়েস্টকে কয়েক জায়গায় বাউন্স করে পিসেস গুলো জোড়া দেবে।
- কয়েক মাইক্রোসেকেন্ড পর, আপনার প্রয়োজনীয় অ্যাড্রেস আপনার ডিভাইসে ফিরে আসবে, যা আপনাকে ওয়েবসাইট হোস্ট করা সার্ভারের সাথে সংযোগ স্থাপন করতে দেবে।
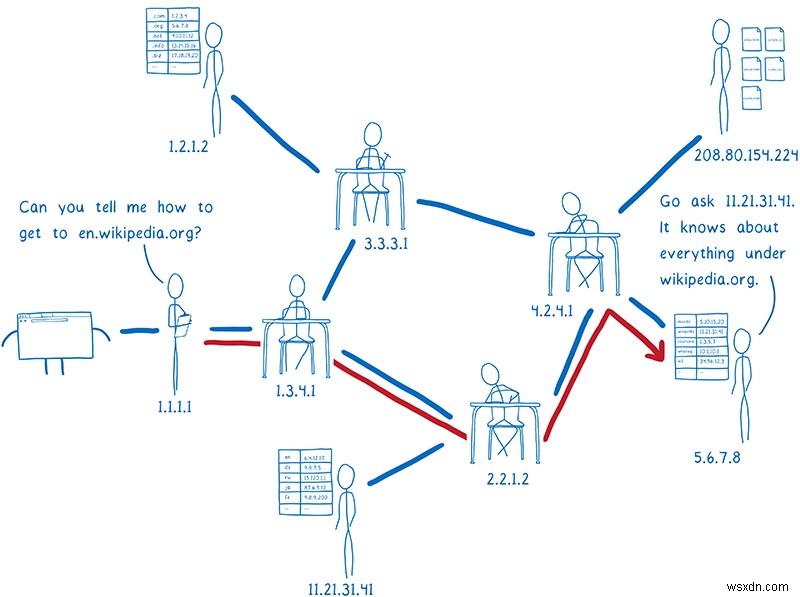
এই মূলত একটি জটিল ফোনবুক লুকআপ প্রসেস, এবং এটি সব কিছু কয়েক মিলিসেকেন্ডে হয়ে যায়, যা প্রসληাদজনক। তবে এই সব তথ্য প্লেইন টেক্সটে ঘুরে যায়, অর্থাৎ কেউ তাকালে (সাধারণত আপনার ISP, কিন্তু হয়তো একজন অ্যাটাকার) বুঝতে পারবে আপনি কোথায় যাচ্ছেন এবং সম্ভবত আপনার কানেকশন সাথে干渉 করতে পারে—ব্লক করে বা ভুল অ্যাড্রেস ফেরত দিয়ে ম্যালিশিয়াস ওয়েবসাইটে যেতে বাধ্য করতে পারে।
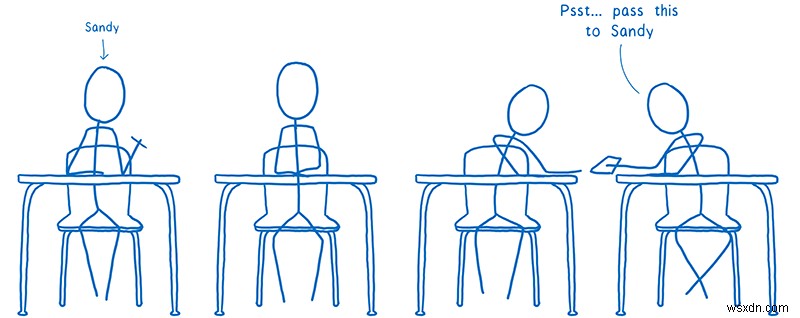
Mozilla-এর Lin Clark ক্লাসরুমে কাউকে একটি নোট পাস করার রূপক ব্যবহার করেছেন যেনার নাম লেখা থাকে—সেটি গন্তব্যে পৌঁছাতে পারে, কিন্তু এখন সবাই জানে আপনি কাকে নোট পাস করছেন, এবং চাইলে সেটি পড়তে বা টেম্পার করতে পারে। কত ভালো হতো যদি নোটগুলো একটি গোপন কোডে লেখা থাকত এবং প্রাপকের কাছে পৌঁছাতে সক্ষম হত সবাই না জানত কে প্রাপক? সেটিই DNS over HTTPS।
DNS over HTTPS কীভাবে ভিন্ন?
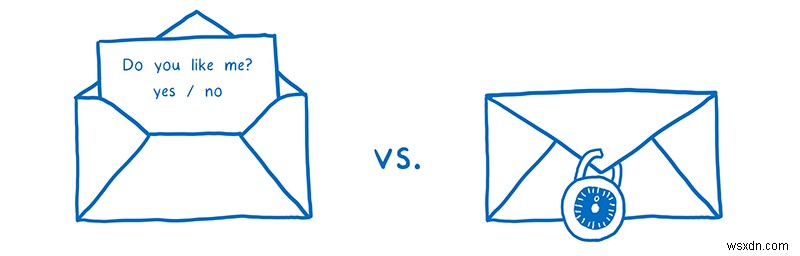
আপনি যদি HTTP (ওয়েবে ডেটা ট্রান্সমিট করার বেসিক প্রোটোকল) ব্যবহার করে ডেটা পাঠান, তবে সেটি প্লেইন টেক্সটে থাকে, যেকোনো কেউ পড়তে পারে (রেগুলার DNS-এর মত)। HTTPS, অন্যদিকে, এনক্রিপ্টেড থাকে যাতে কেউ ডেটা ইন্টারসেপ্ট করলে পড়তে না পারে। DNS over HTTPSপ্রায় সেটি যা বলে: আপনার DNS রিকোয়েস্ট নেম সার্ভারে সেই সুরক্ষিত চ্যানেলের মাধ্যমে পাঠানো হয় যা আপনার ক্রেডিট কার্ড ডেটা ট্রান্সমিট করে যখন আপনি শপিং সাইটে চেক আউট করেন।
কেউই, ISP সহ, জানে না ভিতরে কী আছে। তারা খোলার চেষ্টা করলে গিবারিশ দেখবে। রিকোয়েস্ট ব্লক বা লগ করা যাবে না, তাই UK এবং চীন-এর মতো দেশগুলো ট্রাফিক ফিল্টার ও ট্র্যাক করতে কঠিনাই পাবে। এটি সম্পূর্ণ অনট্রেসেবল নয়, কারণ আপনার ISP এখনও সেই অ্যাড্রেস দেখতে পাবে যেটিতে আপনি কানেক্ট হবেন, কিন্তু এটি ব্লকিং কঠিন করে এবং আপনার এক্টিভিটির অনেক ডিটেইল অস্পষ্ট করে।
Firefox Cloudflare-এর সাথে পার্টনারশিপ করেছেও, যা Firefox ব্যবহারকারীদের জন্য এক্সট্রা-স্ট্রিক্ট প্রাইভেসি স্ট্যান্ডার্ড মেনে চলতে সম্মত হয়েছে এবং "QNAME Minimization"ও ব্যবহার করছে, যা আপনার রিকোয়েস্টকে টুকরো টুকরো করে দেয় যাতে কোনো একক সার্ভার আপনি যে অ্যাড্রেস লুকআপ করছেন সেটির পুরো অংশ পায় না।
এটি কীভাবে পাবো?
DNS over HTTPS বর্তমানে Firefox-এ ডিফল্টলি ইনেবল্ড নয়, কিন্তু করা সহজ।
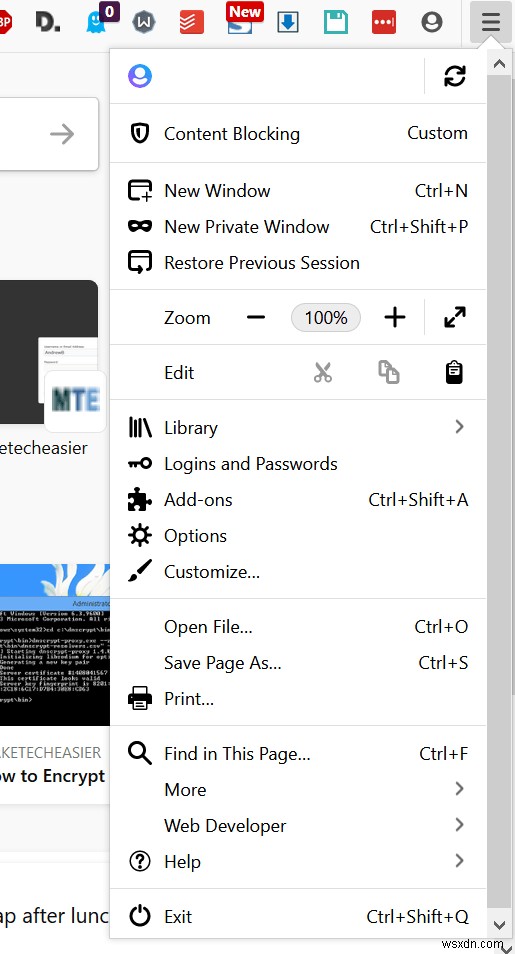
১. উপরের ডান পাশের হ্যামবার্গার মেনু খুলুন।
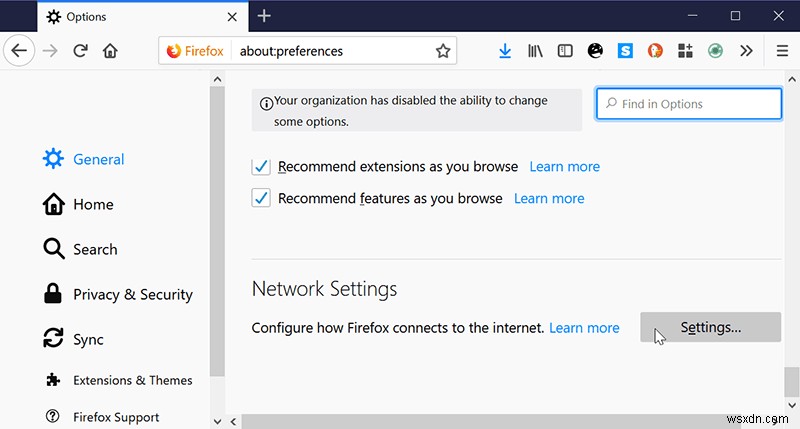
২. Options-এ যান এবং "General" সেকশন স্ক্রোল ডাউন করুন যতক্ষণ না "Network Settings" দেখতে পান।
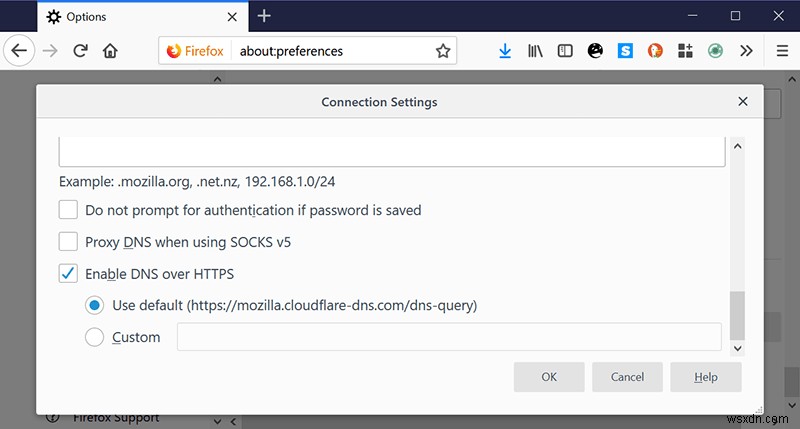
৩. "Enable DNS over HTTPS" চেক করুন। আপনি ডিফল্ট Cloudflare ব্যবহার করতে পারেন (রিকমেন্ডেড, কারণ এতে এক্সট্রা প্রাইভেসি ফিচার আছে) অথবা নিজের দিয়ে দিতে পারেন।
হয়েছে! এটি কাজ করছে কিনা DNS Leak Test-এ চেক করুন। আপনার Cloudflare DNS সার্ভার পপ আপ হয়ে উঠতে হবে। আপনি আপনার স্ট্যাট শিটে কিছু প্রাইভেসি, সিকিউরিটি, এবং সেনসরশিপ রেজিস্ট্যান্স পয়েন্ট যোগ করেছেন। অভিনন্দন!
আপনি যদি Chrome ব্যবহারকারী হন, তবে Google সেটি সেখানে ইনেবল করার വരফে অপেক্ষা করতে হবে, এবং তারা করবেনই সম্ভব, কিন্তু আপনি আপনার সিস্টেমের DNS কে আপনার ISP-এর চেয়ে কিছুটা বেশি প্রাইভেট কিছুতে পরিবর্তন করতে পারেন।
হয়তো ISPA চুপ থাকতেই ভালো হতো?
এতে Streisand Effect লেখা রয়েছে: আপনি যা পছন্দ করেন না সেটি দমন করার চেষ্টা করলে এটি আপনার চেয়ে বেশি জনপ্রিয় হয়ে যায়। ISPA Mozilla-কে লাজ্জিত করার চেষ্টা আসলে DNS over HTTPS-কে Mozilla নিজে কীভাবে ছড়িয়ে দিত তার চেয়ে ভালোভাবে ছড়িয়ে দিয়েছে।
যদি পর্যাপ্ত মানুষ এটি ব্যবহার করা শুরু করে, তবে DNS ব্যবহার করে ইন্টারনেট সেনসরশিপ করা দেশগুলোর জন্য নিশ্চিত সমস্যা সৃষ্টি হবে, কিন্তু সেটিই সাইট ব্লক করার একমাত্র পথ নয়, তাই এটি কোনো পূর্ণ সমাধান নয়। VPN এখনও সেনসরশিপ এবং/অথবা ট্র্যাকিং বাইপাস করার সেরা পথ, এবং এটি সেটাই থাকবে কারণ আরও সরকার এবং ISP তাদের সার্ভেল্যান্স কৌশল আডাপ্ট করবে।
