

জেনে রাখা দরকার
- আপনার ডিভাইস vulnérable কিনা চেক করুন, রিসিভারের পাশের দিকে نارঙ্গি স্টার থাকলে বুঝতে পারবেন।
- আপডেট ফাইল ডাউনলোড করুন এবং প্রম্পটগুলো অনুসরণ করুন।
এখানে আপনার Logitech Unifying Receiver সফটওয়্যার আপডেট করার পদ্ধতি দেওয়া হলো যাতে আপনার Logitech ওয়ারলেস মাউস, ওয়ারলেস কীবোর্ড, বা প্রেজেন্টেশন ক্লিকার নিরাপদ এবং সঠিকভাবে কাজ করে। যদিও এই ভালনারেবিলিটি অন্যান্য ওয়ারলেস ডিভাইসকে প্রভাবিত করে, এই আর্টিকেলটি শুধুমাত্র Logitech ওয়ারলেস ডিভাইসের জন্য নির্দিষ্ট; অন্যান্য ম্যানুফ্যাকচারারের জন্য তাদের ওয়েবসাইট দেখুন।
আপনার Logitech ডংগল vulnerable কিনা তা চিহ্নিত করা
এই আক্রমণের प्रति vulnerable Logitech ডিভাইসগুলোর রিসিভারের পাশের দিকে যা আপনার কম্পিউটারে প্লাগ ইন করা হয়, একটি نارঙ্গি স্টার প্রিন্টেড থাকে।
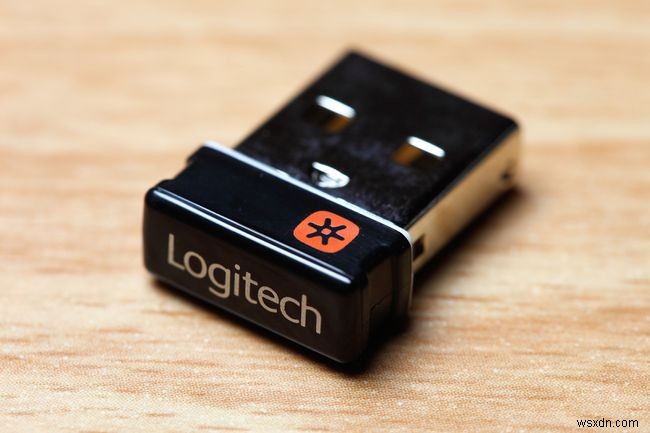
যদি আপনার রিসিভারে এই স্টার না থাকে, তাহলে আপনি সম্ভবত নিরাপদ, কিন্তু সবসময় সফটওয়্যার এবং ফার্মওয়্যার আপডেট রাখা একটি ভালো অনুশীলন যাতে আপনি সম্ভাব্য হুমকির מול exposée না হন।
Logitech Unifying Receiver আপডেট করার পদ্ধতি
এই আক্রমণ থেকে নিজেকে রক্ষা করার জন্য আপনার Logitech unifying receiver আপডেট করা তুলনামূলকভাবে সহজ। নিশ্চিত করুন যে আপনি আগস্ট ২০১৯ বা তার পরের ভার্সনে আপডেট করেছেন যখন Logitech একটি অতিরিক্ত প্যাচ রিলিজ করেছিল।
-
ব্রাউজারে Logitech-এর আপডেট ডাউনলোড পেজে নেভিগেট করুন এবং আপনার কম্পিউটারের জন্য উপযুক্ত Windows বা Mac আপডেট প্যাকেজ ডাউনলোড করুন।
-
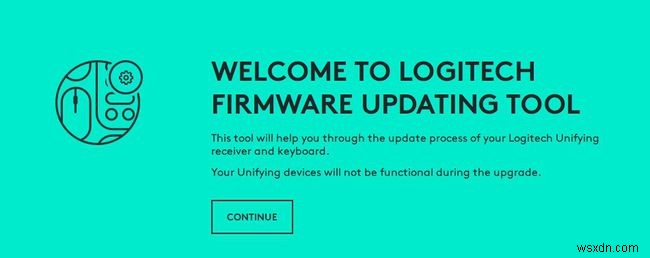
আপডেট ফাইল ডাবল-ক্লিক করুন চালু করতে (Windows) বা আনজিপ করে তারপর ডাবল-ক্লিক করুন (Mac)। Logitech Firmware Updating Tool লঞ্চ হবে।
-
Continue নির্বাচন করুন।
-
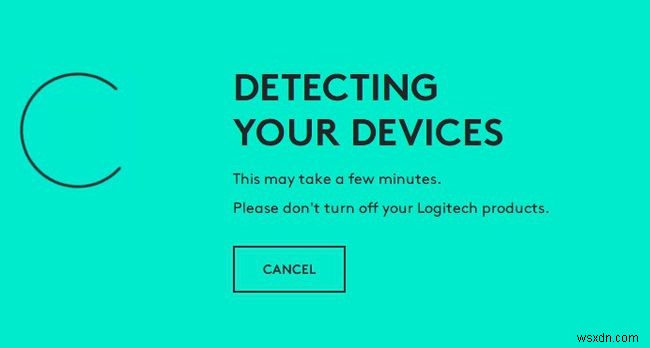
টুলটি আপনার কম্পিউটার স্ক্রিন করবে এবং আপনাকে জানাবে কোন Logitech ডিভাইস আপডেটের প্রয়োজন।
-
যদি এটি আপডেটের জন্য কোন ডিভাইস সনাক্ত করে, Update নির্বাচন করুন।
-
যদি ডিভাইসগুলো আপ টু ডেট থাকে, টুলটি আপনাকে জানাবে, এবং আপনি টুল থেকে বের হতে Close নির্বাচন করতে পারেন।
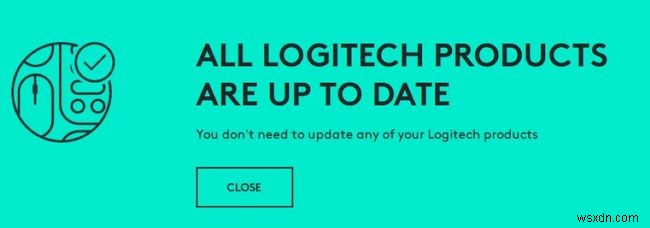
Logitech Unifying Receiver হ্যাক কীভাবে কাজ করে
প্রথম হ্যাক ২০১৬ সালে আবিষ্কৃত হয়েছিল (যাকে "MouseJack" বলা হয়েছিল), কিন্তু Logitech Unifying Receiver এখনও ঝুঁকিপূর্ণ। এটি যেকোনো সিগন্যাল পাঠাতে দেয় যেটি ওয়ারলেস মাউস হওয়া ভাব করছে ওয়ারলেস মাউস রিসিভার (ডংগল) এর সাথে সংযোগ করতে যা যেকোনো কম্পিউটারে প্লাগ ইন করা আছে। ডংগলটি নতুন সিগন্যালকে আপনার কম্পিউটারের সাথে সংযোগ করতে দেয়, কোন প্রশ্নই না করে, এবং একজন হ্যাকার আপনার কম্পিউটারের কন্ট্রোল পেতে পারে—আপনার যেসব সিকিউরিটি সিস্টেম থাকুক না কেন।
এই হ্যাক কাজ করে কারণ ওয়ারলেস মাউস ট্রাফিক সবসময় এনক্রিপ্টেড থাকে না, অধিকাংশ ওয়ারলেস কীবোর্ড কমিউনিকেশন ট্রাফিকের মতো। এটি ওয়ারলেস মাউস, কীবোর্ড, প্রেজেন্টেশন ক্লিকার, এবং অন্যান্য ওয়ারলেস ডিভাইসকে প্রভাবিত করেছিল অনেক ম্যানুফ্যাকচারারের, যেমন Logitech, Microsoft, Amazon, Dell, HP, এবং Lenovo। তবে, এটি নোট করা গুরুত্বপূর্ণ যে এই ভালনারেবিলিটি Bluetooth ডিভাইস বা USB ওয়ারলেস ডংগল যেগুলো активно ব্যবহারে নেই সেগুলোকে প্রভাবিত করে না, শুধু যেগুলো আপনার কম্পিউটারে প্লাগ ইন করা আছে সেগুলোকে।
ওয়ারলেস ডিভাইসের জন্য আরও রিস্ক
সিকিউরিটি রিসার্চাররা ভালনারেবিলিটি थोड़ा আরও গভীরে তদন্ত করলে, এই ডংগলগুলোর সাথে অতিরিক্ত সমস্যা আবিষ্কার করল। তারা আবিষ্কার করল যে আক্রমণকারী কীবোর্ড কমিউনিকেশন ট্রাফিক মনিটর করতে পারে, কীবোর্ডের সাথে সংযুক্ত ন होने에도 ডংগলের মাধ্যমে কীস্ট্রোক ইনজেক্ট করতে পারে, এনক্রিপশন কী রিকভার করতে পারে, এবং আপনার কম্পিউটার টেকওভার করতে পারে। এখন শুধু ডংগল ব্যবহার করা নয়, বরং কম্পিউটারে প্লাগ ইন করা না থাকা ডংগলও ঝুঁকিপূর্ণ।
এই ভালনারেবিলিটি এই সকল ডংগলে উপস্থিত ছিল কারণ তারা একটি একক ওয়ারলেস চিপ ব্যবহার করে। Logitech-এর কেসে, তাদের unifying টেকনোলজি একটি স্ট্যান্ডার্ড টেকনোলজি যা তারা প্রায় এক দশক ধরে ব্যাপক(Logitech ওয়ারলেস গিয়ার সাথে শিপিং করছে।
