

সেটআপের পূর্বশর্ত:
- আপনার ডোমেইন নেম সিস্টেম (DNS) এডিটর (যেমন: গোড্যাডি অ্যাডমিন যেখানে ইমেল ঠিকানাগুলো রেজিস্টার করা আছে)
- থার্ড-পার্টি ইমেল অ্যাডমিন একাউন্ট (ইমেল ব্লাস্ট সার্ভিস [মেইলচিম্প, কনস্ট্যান্টকন্ট্যাক্ট ইত্যাদি], অতিরিক্ত মেইল সার্ভার যা আপনি ব্যবহার করছেন, ইত্যাদি)
হয়তো আপনি এই আর্টিকেলটি পড়ছেন কারণ আপনিورت সাম্প্রতিক একটি ত্রুটি সমাধানের সাহায্য চান। সেই ত্রুটি সম্ভবত আপনার DMARC রেকর্ড এবং ইমেল অথেন্টিকেশন না হওয়া সম্পর্কে বলছে। এবং সম্ভবত আপনি '@gmail.com' বা '@yahoo.com' বা অন্য বড় ফ্রি ইমেল প্রোভাইডারের ঠিকানাঘরে মেইল পাঠাতে চেয়েছেন যাদের ডিফল্ট নীতিমালা আপনার কোম্পানির নিজস্ব ইমেল সার্ভারের চেয়ে কঠোর।
আমিও সেখানে ছিলাম এবং কিছুক্ষণ ধরে এই বিষয়ে জंजালে পড়েছিলাম — শুধু কী কী দরকার তা নয়, বরং সেটি সঠিকভাবে কীভাবে করব সেটাও জানতে চেয়েছিলাম।
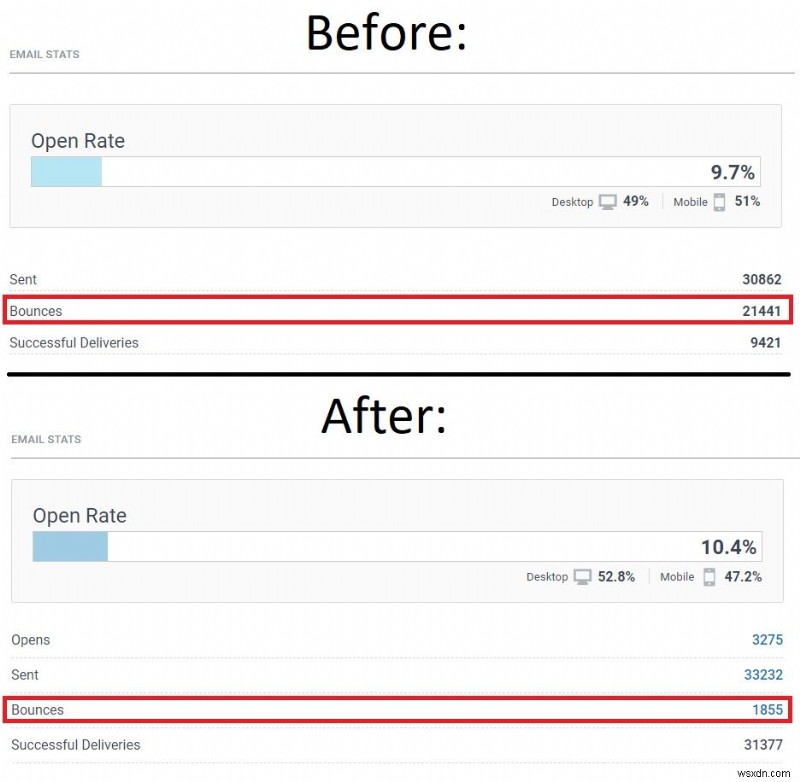
SPF, DMARC এবং DKIM কনফিগার করার আগে এবং পরের আমাদের পরিসংখ্যান:
নিচের চিত্রগুলিতে আপনি দেখতে পাবেন এই বাস্তবায়নগুলো আমাদের কী দেখিয়েছে:
- বাস্তবায়নের আগে বাউন্স রেট ছিল ৭০%, অর্থাৎ পুরো ২১,৪৪১টি ইমেল সাবস্ক্রাইবারের ইনবক্সে পৌঁছাতে পারেনি।
- বাস্তবায়নের পর বাউন্স রেট শুধু ৫.৬%, মাত্র ১,৮৫৫টি বাউন্সব্যাকে সীমাবদ্ধ।
- সব বাউন্সব্যাক শুধু নিরাপত্তার কারণেই হয় না, কিছু ইমেল ডিলিট হয়ে যায় বা সাবস্ক্রাইবারের টাইপো থাকে (gmail.com-এর বদলে mail.com লেখা একটি সাধারণ উদাহরণ)।
গল্প অনেক হয়েছে, এখন মূল কাজে লেগে যাক!
ইমেল অথেন্টিকেশনে ১০০% কমপ্লায়েন্ট হওয়ার জন্য আপনাকে ৩টি জিনিস কনফিগার করতে হবে:
- SPF (সেন্ডার পলিসি ফ্রেমওয়ার্ক): ইমেল জালিয়াতি বা স্পুফিং রোধের একটি ফ্রেমওয়ার্ক। স্পুফিং হলো কেউ আপনার ইমেল ঠিকানা থেকে মেইল পাঠানোয় ভাবাবেন।
- DKIM (ডোমেইনকিজ আইডেন্টিফাইড মেইল): এটি একটি সার্ভারকে আপনার নামে ইমেল পাঠাতে দেয় যখন সেটি অথেন্টিকেশন দিয়ে নিশ্চিত করে যে সেটি আপনারই। উদাহরণস্বরূপ, আপনি যদি মেইলচিম্প বা কনস্ট্যান্টকন্ট্যাক্ট ব্যবহার করেন নিউজলেটার ব্লাস্টের জন্য এবং বলে 'john@doecompany.com' থেকে পাঠাচ্ছেন, তবে ইমেলগুলো আসলে মেইলচিম্প বা কনস্ট্যান্টকন্ট্যাক্টের সার্ভার থেকে যাবে। কিন্তু আপনি আপনার ব্লাস্ট ইমেল সার্ভিসের সাথে যাচাই করেছেন যে সেটি আপনারই, কেউ আপনাকে ফাঁসাচ্ছে না। ব্যবসায়িক প্রতিষ্ঠানগুলির জন্য এটি সবচেয়ে গুরুত্বপূর্ণ সেটআপ, কারণ অন্যথায় বাউন্স-ব্যাক রেট বেশি হবে!
- DMARC (ডোমেইন-বেজড মেসেজ অথেন্টিকেশন, রিপোর্টিং এবং কনফরম্যান্স): একটি অ্যান্টি-স্পুফিং মেকানিজম যা SPF-এর সাথে মিলে কাজ করে। শুধু SPF বা শুধু DKIM থাকলে কাজ করে না — সঠিকভাবে সুরক্ষিত থাকতে উভয়ই দরকার।
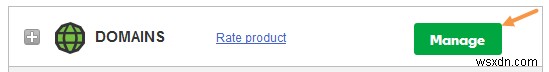
DNS এডিটর / DNS জোন এডিটর, গোড্যাডি স্ক্রিনশট উদাহরণ (প্রথমে লগইন করে অ্যাডমিন ড্যাশবোর্ডে যান):
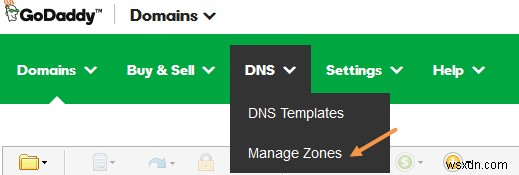
Manage Zones-এ ক্লিক করার পর আপনার স্ক্রিনে যে ডোমেইনে DNS এন্ট্রি যোগ করতে চান সেটি নির্বাচন করুন।
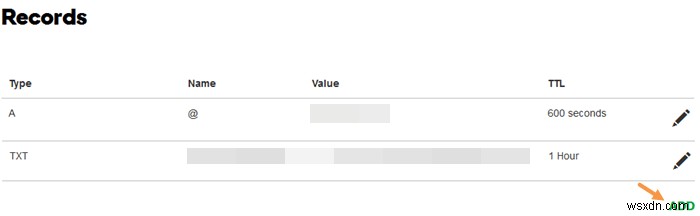
আপনার রেকর্ডের তালিকার নিচে ডান পাশে একটি 'Add' বাটন দেখবেন যা ক্লিক করলে নিচের ডায়লগ মেনু আসবে। সেখানে SPF, DMARC এবং DKIM এন্ট্রিগুলো একে একে দিন:
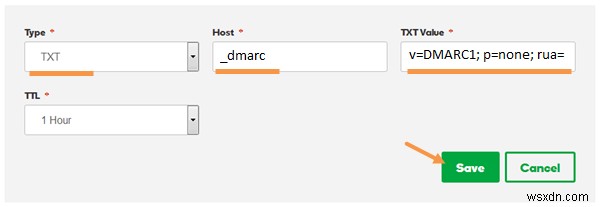
অন্য জোন এডিটরদের গাইডের জন্য আপনার ডোমেইন প্রোভাইডারের নলেজ বেস বা সাপোর্ট সেন্টারে যান।
SPF সেটআপ:
SPF তিনটির মধ্যে সবচেয়ে সহজ সেটআপ। আপনাকে ২টি জিনিস লাগবে:
- আপনার DNS এডিটর (যেমন: গোড্যাডি অ্যাডমিন পোর্টাল)
- আপনার ইমেল সার্ভারের IP ঠিকানা
DNS এডিটর অ্যাক্সেস করার পর (CPanel-এ DNS Zone Editor নামে পরিচিত), একটি নতুন TXT এন্ট্রি তৈরি করুন। এই TXT এন্ট্রিতে সাধারণত ৩টি ফিল্ড থাকে: Host, TXT Value / Value এবং TTL (Time-To-Live)। সেখানে নিচের তথ্যগুলো দিন (কিছু ডিটেইল ভিন্ন হতে পারে, এটি গোড্যাডি ইনস্টলেশনের উপর ভিত্তি করে):
Host: @
TXT Value: v=spf1 +a +mx +ip4:<আপনার ইমেল সার্ভারের IP>~all
TTL: 1 ঘণ্টা
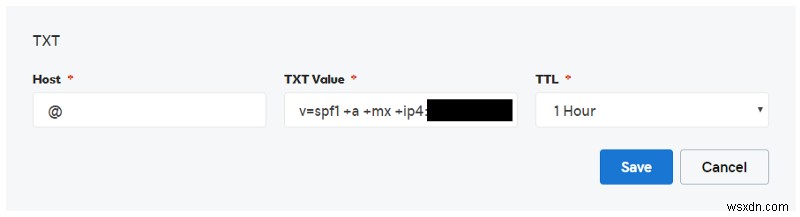
এই সেটিংসের ব্যাখ্যা / অর্থ:
'@' হলো গোড্যাডিতে যে ডোমেইনে আপনি কাজ করছেন সেটি বোঝাতে ব্যবহৃত একটি প্রতীক। যদি আপনি 'doecompany.com'-এ কাজ করেন তবে '@'-র বদলে 'doecompany.com' লিখলেও ফলাফল একই হবে। তবে গোড্যাডিতে '@' প্রতীকটি ব্যবহার করা 베스트 প্র্যাকটিস।
<আপনার ইমেল সার্ভারের IP> হলো সেটি যেখানে থেকে আপনার ইমেলগুলো পাঠানো হচ্ছে। এটি আপনার ওয়েবসাইট হোস্টিংয়ের IP-এর সাথে এক নাও হতে পারে।
+a: A রেকর্ড অন্তর্ভুক্ত করে
+mx: মেইল সার্ভার রেকর্ড অন্তর্ভুক্ত করে
+ip4: কোন IPv4 সার্ভার থেকে পাঠানো হচ্ছে তা নির্দেশ করে
~all: উপর ঘোষিত موارد বাদে অন্য সব ফেইল করবে।
TTL = 1 ঘণ্টা (বা ৩৬০০ সেকেন্ড): টাইম-টু-লাইভ, অর্থাৎ এটি কতক্ষণ পর এক্সপায়ার হবে। আপনি যদি ইমেল সার্ভার পরিবর্তন করেন, তবে শুধু ১ ঘণ্টার গ্যাপ থাকবে অথেন্টিকেশন না থাকার।
DKIM সেটআপ:
এটি তিনটির মধ্যে সবচেয়ে ঝামেলাদার এবং সবচেয়ে গুরুত্বপূর্ণ। এখানে আপনি থার্ড-পার্টিকে আপনার ইমেল নামে পাঠাতে অনুমতি দিচ্ছেন, অর্থাৎ 'john@doecompany.com'।
আমার বর্তমানে ২টি DKIM সেটআপ আছে:
- আমার মূল মেইল সার্ভারের জন্য যা আমার ওয়েবসাইটের সার্ভারের থেকে আলাদা একটি সার্ভারে আছে (এন্টারপ্রাইজ পরিবেশে এটি সাধারণ)।
- আমার ইমেল নিউজলেটার ব্লাস্ট সার্ভিস প্রোভাইডারের জন্য (এখানে কনস্ট্যান্টকন্ট্যাক্ট, আপনার কেসে মেইলচিম্প বা অন্য কিছু হতে পারে)।
দুটি পরিস্থিতিতেই আপনার কাজ একই। আপনার মেইল সার্ভার বা থার্ড-পার্টি ইমেল পাঠানোর সার্ভিসের সাপোর্ট টিমের সাথে যোগাযোগ করুন এবং তাদের আপনার একাউন্টের জন্য তাদের সাইডে DKIM ইনস্টল করতে বলুন।
এটি সম্পূর্ণরূপে তাদের হাতের বিষয় এবং সাধারণত ১-২ দিন লাগে। বেসিকলি যা হয় সেটি হলো তারা তাদের সার্ভারে কমপক্ষে ১০২৪-বিট (২০৪৮ বিট ভালো) RSA এনক্রিপশন রেজিস্টার ও ইনস্টল করে।
সেটাপ হলে তারা আপনাকে একটি পাবলিক কী দেবে যা পরবর্তী ধাপে আপনি আপনার DKIM রেকর্ড সেটআপে ব্যবহার করবেন।
SPF এবং DMARC রেকর্ডের মতোই আপনি আপনার DNS এডিটর (CPanel-এ DNS Zone Editor) অ্যাক্সেস করে একটি নতুন TXT এন্ট্রি তৈরি করুন। ফিল্ডগুলো হলো: Host, TXT Value / Value এবং TTL। সেখানে নিচের তথ্যগুলো দিন (ডিটেইল ভিন্ন হতে পারে, এটি গোড্যাডি ইনস্টলেশনের উপর ভিত্তি করে যেখানে ইমেল হোস্ট করা আছে inmotionhosting.com-এ এবং নিউজলেটার সার্ভিস কনস্ট্যান্টকন্ট্যাক্ট)। মনে রাখবেন, প্রতিটি DKIM রেকর্ডের জন্য আলাদা এন্ট্রি দিতে হবে:
Host: <থার্ড-পার্টি দ্বারা প্রদত্ত>._domainkey
TXT Value: v=DKIM1; k=rsa; p=<পাবলিক কী>
TTL: 1 ঘণ্টা
'=' চিহ্নের পর কোনো স্পেস না রেখে নিশ্চিত হন।
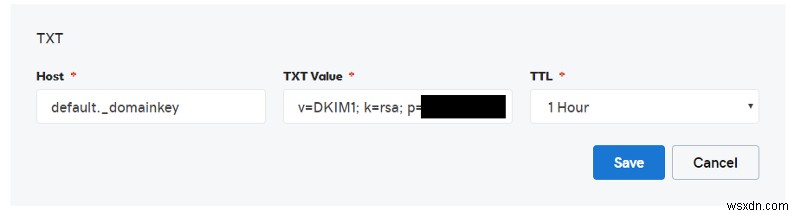
এই সেটিংসের ব্যাখ্যা / অর্থ:
হোস্ট একটি নাম বা নম্বর হতে পারে এবং এটি থার্ড-পার্টির জন্য একদম уникаল। যখন আপনার পক্ষে ইমেল পাঠানো হয়, তখন সেই ইমেলের হেডারে সেই নাম বা নম্বর থাকে। আপনার ডোমেইনের DNS-এ সেটি খুঁজে বের করা হয়।
সহজ ভাষায় এবং আমাদের উদাহরণে, প্রাপকের সার্ভার 'doecompany'-র DNS রেকর্ডে যাবে এবং দেখবে থার্ড-পার্টি যা দাবি করছে সেটি সত্য কিনা। শুধু পাবলিক কী তাদের সার্ভারের কীসহ সঠিকভাবে যাচাই হলে ইমেল পাঠানো হবে।
v=DKIM1: DKIM-এর ভার্সন নির্দিষ্ট করে।
k=rsa: RSA হলো কী (k) হিসেবে ব্যবহারের সবচেয়ে সাধারণ পদ্ধতি। আপনার থার্ড-পার্টি অন্য কিছু ব্যবহার করতে পারে। কিন্তু ২০৪৮ বিট এনক্রিপশনসহ RSA বর্তমানে সবচেয়ে সুরক্ষিত অপশন। ১০২৪ বটিও ভালো।
p=<পাবলিক কী>: '<পাবলিক কী>'-র জায়গায় আপনাকে ১০২৪ বা ২০৪৮ বিটের যাদুকরী টেক্সট এবং নম্বরের স্ট্রিং দেওয়া হবে।
TTL = 1 ঘণ্টা (বা ৩৬০০ সেকেন্ড): টাইম-টু-লাইভ। ইমেল সার্ভার পরিবর্তন করলে শুধু ১ ঘণ্টার গ্যাপ থাকবে।
DMARC সেটআপ:
স্মরণ: DMARC কাজ করার জন্য আপনাকে অবশ্যই SPF এবং DKIM আগে সেটআপ করতে হবে। কারণ DMARC SPF এবং DKIM সেটিংস যাচাই করে এবং দেখে প্রেরক সেটিংস মেনে চলেছে কিনা এবং স্পুফার কিনা। SPF এবং DKIM না থাকলে DMARC কাজ করবে না এবং ইমেল রিজেক্ট হবে।
SPF রেকর্ডের মতোই DNS এডিটর অ্যাক্সেস করে একটি নতুন TXT এন্ট্রি তৈরি করুন। ফিল্ডগুলো: Host, TXT Value / Value এবং TTL। নিচের তথ্যগুলো দিন (ডিটেইল ভিন্ন হতে পারে, এটি গোড্যাডি ইনস্টলেশনের উপর ভিত্তি করে যেখানে ইমেল হোস্ট করা আছে inmotionhosting.com-এ):
Host: _dmarc
TXT Value: v=DMARC1;p=reject;sp=none;adkim=r;aspf=r;pct=100;fo=0;rf=afrf;ri=86400
TTL: 1 ঘণ্টা
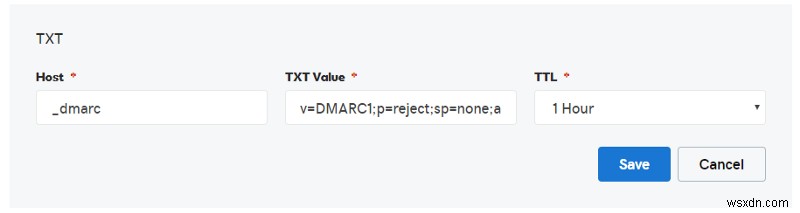
এই সেটিংসের ব্যাখ্যা / অর্থ:
হোস্ট '_dmarc' ঘোষিত করা হয়েছে কারণ গোড্যাডিতে এটি অটোমেটিক্যালি '.johndoe.com' সাবডোমেইন হিসেবে যোগ করবে। অর্থাৎ যখন ইমেল পাঠানো হবে, DMARC সবসময় সেই সিলেক্টরের অধীনে আপনার ডোমেইনের বিপরীতে চেক হবে। যদি এটি '_dmarc' হিসেবে সেট না থাকে, তবে ইমেল সার্ভারগুলো আপনার DMARC এন্ট্রি খুঁজে পাবে না এবং অটোমেটিক্যালি আপনার ইমেল ফেইল করবে।
v=DMARC1: DMARC-এর ভার্সন ঘোষণা করে।
p=reject: ইমেল DMARC রেকর্ড মেল না করলে প্রাপকের সার্ভার রিজেক্ট করবে।
sp=none: সাবডোমেইন এবং মূল ডোমেইন এলাইনড কিনা চেক করবে না; এটি অপশনাল।
adkim=r: DKIM আইডেন্টিফায়ার সেটিংসের সাথে কতটা কঠোর (s) বা শিথিল (r) থাকবে; রিল্যাক্সড ডিফল্ট।
aspf=r: SPF আইডেন্টিফায়ার সেটিংসের সাথে কতটা কঠোর (s) বা শিথিল (r) থাকবে; রিল্যাক্সড ডিফল্ট।
pct=100: ১০০% ইমেল DMARC-এর আওতাধীন থাকবে। ১ থেকে ১০০ পর্যন্ত ইন্টিজার ভ্যালু। কম ভ্যালু শুধু টেস্টের জন্য; সিকিউরিটির জন্য ১০০ থাকা উচিত।
fo=0: SPF এবং DKIM অথেন্টিকেশন ফেইল করলে DMARC এরর রিপোর্ট তৈরি হবে। ০ ডিফল্ট। অন্যান্য ১, d, s। ১ হলো যেকোনো একটি ফেইল করলে রিকোর্ড তৈরি। d হলো সিগনেচার ফেইল হলে। s হলো SPF ইভ্যালুয়েশন ফেইল হলে।
rf=afrf: মেসেজ ফেইল রিপোর্টের ফরম্যাটিং। এই লেখার 시점에서 afrf একমাত্র সাপোর্টেড ভ্যালু।
ri=86400: প্রেরকের কাছে রিপোর্ট পাঠানোর মধ্যে কত সেকেন্ড ব্যবধান থাকবে। ৮৬৪০০ ডিফল্ট যা ২৪ ঘণ্টা বা ১ দিন। জিমেইল, ইয়াহু gibi বড় মেইলবক্স প্রোভাইডাররা দিনে একাধিক রিপোর্ট পাঠায়।
TTL = 1 ঘণ্টা (বা ৩৬০০ সেকেন্ড): টাইম-টু-লাইভ। ইমেল সার্ভার পরিবর্তন করলে শুধু ১ ঘণ্টার গ্যাপ থাকবে।
এইভাবে আপনি সঠিকভাবে আপনার ইমেলগুলো অথেন্টিকেট করতে পারেন। আশা করি এই গাইডটি আপনার עבור গোপনতা এবং জটিলতা দূর করতে সাহায্য করবে। আর আপনি মেইলার-ডেমন থেকে সেই সমস্যায়ুক্ত কিকব্যাকগুলো পাবেন না!
লেখক:
আন্দ্রোস লোপেজ — https://www.linkedin.com/in/andreaslopez/
সম্পাদক:
স্টেভান পুপাভ্যাচ — https://www.linkedin.com/in/stevan-pupavac/
ফ্রেডরিক আলকান্তারা — https://www.linkedin.com/in/frederick-alcantara/
সূত্র:
- DMARCanalyzer.com-এর গোড্যাডি স্ক্রিনশট: https://www.dmarcanalyzer.com/dmarc/dmarc-record-setup-guides/dmarc-setup-guide-godaddy/
