

FBI-এর ইন্টারনেট ক্রাইম কমপ্লেইন সেন্টারের বার্ষিক প্রতিবেদন অনুযায়ী, ২০২৫ সালে ব্যবসায়িক ইমেইল আপসারণ (BEC) আক্রমণের কারণে ৩ বিলিয়ন ডলারের বেশি ক্ষতি হয়েছে। এই রকম এটি বুদ্ধিমান এবং নির্ভরযোগ্য BEC রক্ষার প্রয়োজনীয়তাকে রূড় করতে পারে।
একমাত্র একটি ইমেইল অ্যাকাউন্ট আপসার মাত্রই আপনাকে প্রতারণা, পেরল চুরি, বা গ্রাহকের তথ্য চুরির দিকে নিতে পারে।
ছোট এবং মাঝারি ব্যবসা এই আক্রমণের প্রধান লক্ষ্য যেহেতু তারা দ্রুত চলে এবং ইমেইল যোগাযোগের ওপর ভরপূর নির্ভর করে। কিন্তু যেকোনো ব্যবসা যদি অতিমুখ্য সুরক্ষা লেয়ার যেমন মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) বা উন্নত ইমেইল ফিল্টারিং না রাখে, তবে সেটি আপযতে থাকতে পারে, কারণ যাচাইকরণের বিনা আক্রমণকারী অ্যাকাউন্টে প্রবেশ করতে বা কর্মীদের নকল করতে পারে।
BEC কীভাবে কাজ করে?
ব্যবসায়িক ইমেইল আপসারণ আক্রমণ শনাক্তযোগ্য ম্যালওয়্যার বা সাধারণ রেড ফ্ল্যাগের ওপর নির্ভর করে না যা আপনি অধ্যয়ন করে শিখতে পারেন। বরং, BEC প্রপঞ্চ আস্থার ওপর খেলা করে। একজন ঠগ একটি কোম্পানি নিয়ে গবেষণা করে, কে পেমেন্ট বা সংবেদনশীল ডেটা হ্যান্ডেল করে সেটি শিখে, তারপর টাকা বা সংবেদনশীল ব্যবসায়িক তথ্য পাওয়ার জন্য একটি সম্পূর্ণ বৈধ মনে হওয়া বার্তা পাঠায়।
এখানে একটি সাধারণ BEC প্রপঞ্চ কীভাবে ঘটে তার বিস্তারিত দৃষ্টান্ত:
- গবেষণা এবং টার্গেটিং: আক্রমণকারী কোম্পানির বিস্তারিত জানकारी সংগ্রহ করে, যেমন নেতৃত্বের নাম, ভেন্ডার, বিলিং সাইকেল, এবং এমনকি ছুটির جدুল। তারা লক্ষ্য দল বা ব্যক্তি নির্বাচন করে।
- নকল করা: আক্রমণকারী অ্যাকাউন্ট স্পুফ বা আপসার করে CEO, ম্যানেজার, বা সরবরাহকারীর ভেসে घুসায়, এবং সংবেদনশীল অ্যাকাউন্ট বা আর্থিক সিস্টেমে অ্যাক্সেস পাওয়ার জন্য ফলো-আপ ফিশিং ইমেইল পাঠাতে পারে। ফিশিং আক্রমণটি হোয়েলিং আক্রমণের রূপও নিতে পারে যখন সিনియర్ নেতাদের লক্ষ্য করা হয়।
- জরুরি অবস্থা তৈরি করা: ইমেইলে জরুরি ভাষা ব্যবহার করে আপনাকে চাপ দেওয়া হয়, যেমন, "এই ওয়্যার ট্রান্সফার আজই পাঠাতে হবে" বা "এই নথি আমার এখনই লাগবে।"
- পেমেন্ট বা ডেটা চাওয়া: ঠগটি টাকা, পেরল পরিবর্তন, বা সংবেদনশীল ব্যবসায়িক তথ্য চায়।
- ফান্ড বা তথ্য পাঠানো: লক্ষ্যভুক্ত ব্যক্তি অনুরোধটিকে আসল মনে করে উত্তর দেয়, এবং টাকা বা ডেটা সরাসরি আক্রমণকারীর কাছে চলে যায়।
BEC, ফিশিং, এবং স্পিয়ার ফিশিং-এর পার্থক্য কী?
ফিশিং হল একটি বিস্তৃত প্রপಂಚ যা নকল বার্তা ব্যবহার করে শিকারদের ক্ষতিকর লিংকে ক্লিক করতে বা শংসাপত্র আত্মসমর্পণ করতে ফাঁসায়। স্পিয়ার ফিশিং হল ফিশিং-এর একটি টার্গেটেড উপ-প্রকার যা নির্দিষ্ট ব্যক্তি, ছোট গোষ্ঠী, বা প্রতিষ্ঠানকে ব্যক্তিগত আক্রমণ চালায়। BEC আক্রমণ স্পিয়ার ফিশিং-এর একটি অত্যন্ত টার্গেটেড রূপ যা ব্যবসায়িক প্রতারণার ওপর ফোকাস করে।
স্পিয়ার ফিশিং-এর মতো, BEC ফিশিং ট্যাক্টিক ব্যবহার করে, কিন্তু ব্যবসায়ের আর্থিক ও ডেটা প্রতারণার ওপর আরও তীব্র, উচ্চ-মানের ফোকাস থাকে। কিন্তু উচ্চ-মানের ব্যক্তি যেমন বিশ্বস্ত নেতা, ভেন্ডার, বা এক্সিকিউটিভ আক্রমণের লক্ষ্য না হয়ে, BEC-এ তাদের নকল করা হয়, এবং তাদের কমান্ড করার আস্থা ব্যবহার করে টাকা ট্রান্সফার বা সংবেদনশীল ডেটার জন্য অনুরোধ করা হয়।
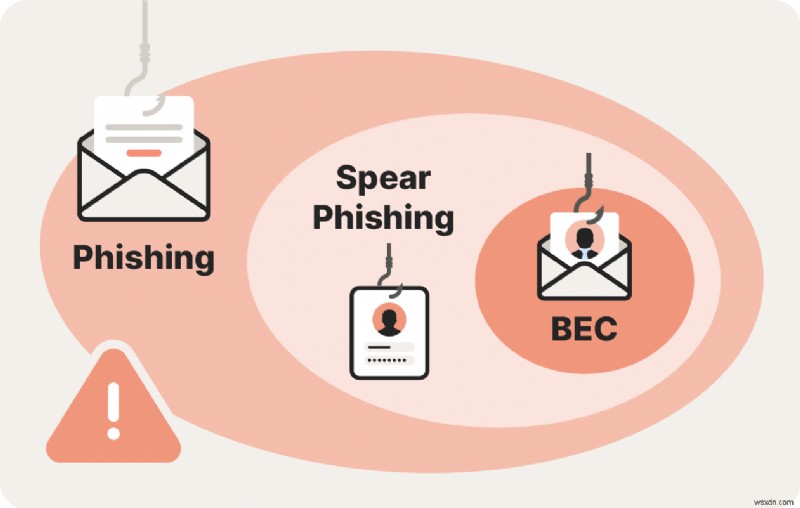
ব্যবসায়িক ইমেইল আপসারণ হল স্পিয়ার ফিশিং-এর একটি অত্যন্ত টার্গেটেড রূপ।
BEC আক্রমণের কিছু শনাক্তকরণ কী?
BEC বার্তাগুলো প্রথম দৃষ্টিতে স্বাভাবিক লাগতে পারে, কিন্তু নিকট থেকে দেখায় সুরাগ পাওয়া যায়। BEC আক্রমণ অত্যন্ত ব্যক্তিগতকৃত, তাই আক্রমণকারী কী তথ্য চায় এবং কাকে নকল করছে তার ওপর ভিত্তি করে ভিন্ন পদ্ধতি ব্যবহার করে। لكن কিছু বিষয় আছে যা দেখলে আপনাকে উত্তর দেওয়ার আগে গভীরভাবে চিন্তা করতে বলবে।
এখানে BEC আক্রমণের কিছু সাধারণ শনাক্তকরণ:
- ওয়্যার ট্রান্সফার বা সংবেদনশীল তথ্যের জন্য জরুরি অনুরোধ।
- পেমেন্ট ডিটেইল বা ব্যাংক অ্যাকাউন্ট ইনফোতে হঠাৎ পরিবর্তন।
- একটি ইমেইল যা এক্সিকিউটিভের হতে দেখাচ্ছে কিন্তু টোন বা সুযোগের দৃষ্টিতে কিছুটা ভিন্ন লাগছে।
- পাঠানকারীর ঠিকানা বা ডোমেন নেমে সূক্ষ্ম বানান ভুল, যেমন "l" বা "I" এর বদলে "১" ব্যবহার।
- সাধারণ অনুমোদন প্রক্রিয়া বাইপাস করার জন্য উপরের চাপ।
- আর্থিক লেনদেন সংক্রান্ত গোপনীয়তার অনুরোধ।
- অস্বাভাবিক সময়, যেমন রাতে বা সপ্তাহান্তে পেমেন্টের দাবি।
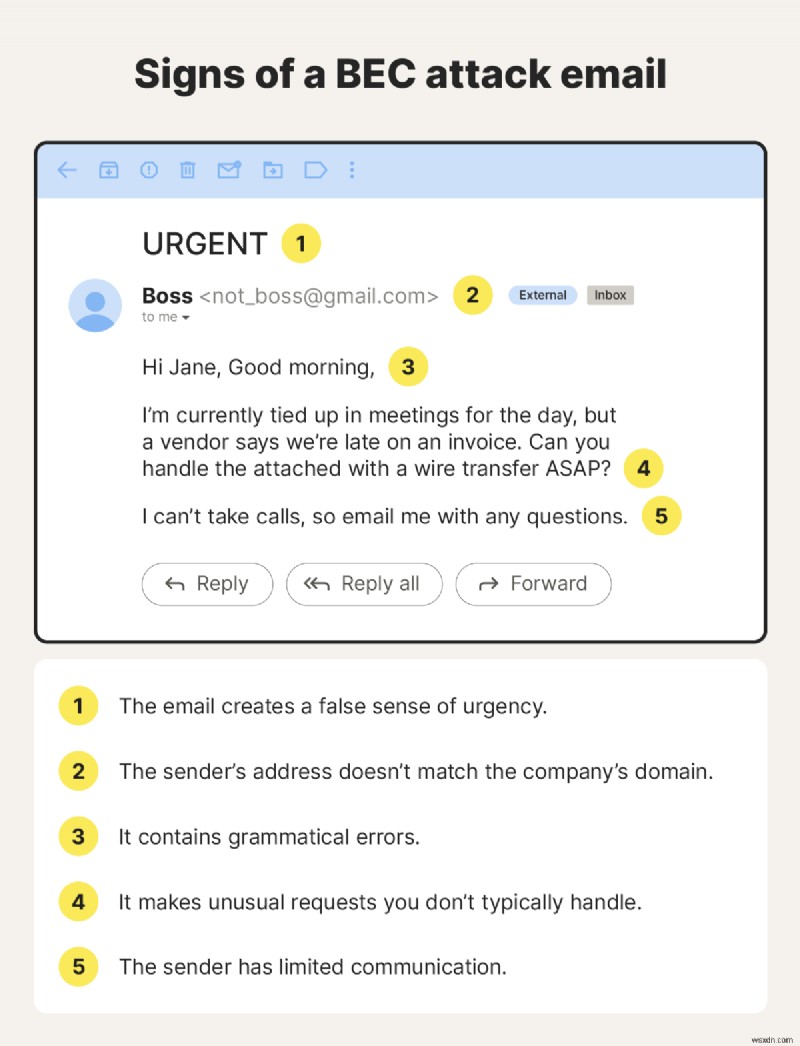
একটি BEC আক্রমণ ইমেইলের উদাহরণ, যেখানে উচ্চ চাপের ভাষা এবং যোগাযোগ সীমাবদ্ধতা போன்ற সন্দেহজনক উপাদান হাইলাইট করা আছে।
সাধারণ BEC উদাহরণ
BEC প্রপঞ্চগুলো বিভিন্ন আকার-আকৃতিতে আসে, কিন্তু সবার লক্ষ্য একই: দ্রুত আপনার আস্থা জিতা এবং আপনাকে টাকা বা ডেটা শেয়ার করতে ফাঁসানো। কিন্তু বাস্তব জীবনে এই আক্রমণগুলো কীভাবে ঘটে সেটি দেখলে সেগুলো শনাক্ত ও রোধ করা সহজ হয়।
এখানে কিছু সাধারণ BEC প্রপঞ্চের উদাহরণ:
- CEO-এর জরুরি অনুরোধ: একজন কর্মী একটি ইমেইল পায় যা CEO-এর হতে মনে হয়, যেখানে কোনো গোপন ডিলের জন্য তাৎক্ষণিক ওয়্যার ট্রান্সফার বা গিফট কার্ড কেনার জন্য বলা হয়।
- পেরল আপডেট প্রপঞ্চ: HR-কে একটি কর্মীর তরফ থেকে ডাইরেক্ট ডিপোজিটের ডিটেইল দ্রুত পরিবর্তন করার জন্য বার্তা আসে। নতুন ব্যাংক অ্যাকাউন্টটি ঠগটিরই থাকে।
- ম্যান-ইন-দ্য-মিডেল আক্রমণ: এখানে একজন হ্যাকার গোপনে দুজনের ইমেইল কথোপকথন ইন্টারসেপ্ট করে, তারপর সঠিক মুহূর্তে घুসে পেমেন্ট ডিটেইল পরিবর্তন করে বা ফান্ড রিডাইরেক্ট করে।
- ভেন্ডার ইনভয়েস ফ্রড: একজন অপরাধী বিশ্বস্ত সরবরাহকারীর ভেসে আপডেট করা পেমেন্ট ইনস্ট্রাকশন পাঠায়। পরের ইনভয়েসের পেমেন্ট সরাসরি আক্রমণকারীর কাছে চলে যায়।
- AI-চালিত নকল: কিছু আক্রমণকারী এখন ভয়েস এবং লেখার শৈলী নকল করতে AI এবং ডিপফেক ব্যবহার করে। একটি নকল ভয়েসমেইল বা বিশ্বাসযোগ্য ইমেইল প্রপঞ্চটিকে ভয়ঙ্করভাবে বাস্তব করে তুলতে পারে।
বাস্তব জীবনের BEC আক্রমণ
২০২৪ সালের শুরুর দিকে, মাইক্রোসফ্ট জানালো যে একটি নেশন-স্টেট থ্রেট এক্টর কিছু কর্মীর ইমেইল অ্যাকাউন্টে অ্যাক্সেস পেয়েছিল, যার মধ্যে সিনিয়ার নেতৃত্ব, সাইবার সিকিউরিটি, এবং লিগ্যাল টিমের সদস্যরা ছিল। কোম্পানি δραोहটি শনাক্ত করে, আক্রমণকারীর অ্যাক্সেস সরিয়ে দিয়েছিল, এবং আইনপ্রয়োগ সংস্থা ও রেগুলেটরের সাথে কাজ শুরু করেছিল।
ঘটনাটির অপারেশনাল কোনো বড় প্রভাব নেই হলেও, এটি হাইলাইট করে যে ইমেইল অ্যাকাউন্ট আপসার এমন কোম্পানিও প্রভাবিত করতে পারে যাদের সিকিউরিটি খুব পরিপক্ব।
BEC কেন বিপদজনক?
BEC আপনার প্রতিষ্ঠানের সেরেমোতাম কোণে আঘাত করে — আপনার টাকা এবং সুনাম। একটি একক ঘটনা একটি ছোট ব্যবসাকে এমন ক্ষতিতে ফেলতে পারে যা পেরল ব্যাঘাত করে, ভেন্ডার পেমেন্ট বিলম্বিত করে, এবং বৃদ্ধি রোধ করে।
আরও, চুরি করা কর্মী বা ক্লায়েন্ট ডেটা দীর্ঘমেয়াদী ফলাফল সৃষ্টি করতে পারে। আপনি ক़ানूনী দাবি, জরিমানা, ব্রিচ নোটিফিকেশন খরচ, এবং অংশীদারদের সাথে সম্পর্ক বিগড়াতে পারেন। এর ওপরจาก, আপনার টিমের সময় ক্ষতিপূরণে না যেন ব্যবসা চালাতে যায়। গ্রাহকরা دوبارہ তথ্য শেয়ার করার আগে চিন্তা করতে পারে।
এই কারণেই শক্তিশালী BEC প্রতিরোধ ব্যবস্থা, যেমন পেমেন্ট যাচাইকরণ ওয়ার্কফ্লো, নিরাপদ ইমেইল ফিল্টারিং, এবং নিয়মিত কর্মী প্রশিক্ষণ, গুরুত্বপূর্ণ। এই অনুশীলনগুলো কর্মীদের সন্দেহজনক কার্যকলাপ আগে শনাক্ত করতে এবং একটা প্রতারণামূলক ইমেইল সম্পূর্ণ সংকটে পরিণত হওয়ার আগে সাইবার অপরাধ রোধ করতে সাহায্য করে।
BEC আক্রমণ কীভাবে প্রতিরোধ করবেন
BEC প্রতিরোধের জন্য ছোট ব্যবসার জন্য স্তরবদ্ধ ইমেইল নিরাপত্তা প্রয়োজন, মানে নিরাপদ ইমেইল টুল, অ্যাক্সেস কন্ট্রোল, এবং কর্মী প্রশিক্ষণ সব মিলে কাজ করবে। স্পষ্ট আভ্যন্তরীণ প্রক্রিয়াও টিমকে সংবেদনশীল অনুরোধ, যেমন পেমেন্ট বা ডেটা পরিবর্তন, আত্মবিশ্বাসের সাথে হ্যান্ডেল করতে সাহায্য করে।
ছোট এবং মাঝারি ব্যবসায় BEC আক্রমণ দূর রাখতে:
- কঠোর পেমেন্ট যাচাইকরণ প্রক্রিয়া তৈরি করুন: ওয়্যার ট্রান্সফার এবং ভেন্ডার ব্যাংকিং পরিবর্তনের জন্য ডুয়াল অনুমোদন বাধ্যতামূলক করুন। ইমেইলে দেওয়া নম্বরের বদলে পরিচিত ফোন নম্বরে কল করে অনুরোধ যাচাই করুন।
- মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) ব্যবহার করুন: সব অ্যাকাউন্টে MFA ব্যবহার করলে পাসওয়ার্ড চুরি হলেও অ্যাকাউন্ট টেকওভার আক্রমণ ব্লক হয়।
- উন্নত ইমেইল ফিল্টারিং এবং ডোমেন সুরক্ষা স্থাপন করুন: স্পুফড ডোমেন, লুক-আলাইক ঠিকানা, এবং অস্বাভাবিক পাঠানোর আচরণ শনাক্ত করার টুল ব্যবহার করুন।
- চলমান ফিশিং অবগতকরণ প্রশিক্ষণ দিন: নিয়মিত সিমুলেশন বাস্তব ফিশিং রক্ষা উন্নত করে এবং জরুরি অনুরোধের প্রতি আবেগ-প্রবণ প্রতিক্রিয়া কমানো।
- অস্বাভাবিক লগইন কার্যকলাপ মনিটর করুন: নতুন ডিভাইস থেকে, অপরিচিত লোকেশন থেকে, বা কম সময়ে দুটি দূরস্থ জায়গা থেকে সাইন-ইন হলে সতর্কতা পাঠানো সিকিউরিটি টুল ব্যবহার করুন।
- সংবেদনশীল যোগাযোগ এনক্রিপ্ট করুন: ইমেইল এনক্রিপ্ট করলে পেরল ডেটা, কন্ট্রাক্ট, এবং আর্থিক রেকর্ড ইন্টারসেপশন থেকে বাঁচে।
- আর্থিক অ্যাক্সেস সীমিত করুন: শুধু অনুমোদিত কর্মী পেমেন্ট অনুমোদন বা ব্যাংকিং ডিটেইল পরিবর্তন করতে পারবে। প্রক্রিয়ায় কম লোক থাকলে মানব ভুল এবং প্রতারণা ফাঁসিয়ে যাওয়ার সুযোগ কম।
- নিরাপত্তা স্ট্যাক নিয়মিত রিভিউ করুন: নিশ্চিত করুন যে আপনার ছোট ব্যবসার IT এসেনশিয়ালস, যেমন নিরাপদ ইমেইল গেটওয়ে, এন্ডপয়েন্ট সুরক্ষা, ব্যাকআপ, এবং মনিটরিং, আপডেটড এবং সঠিকভাবে কনফিগারড।
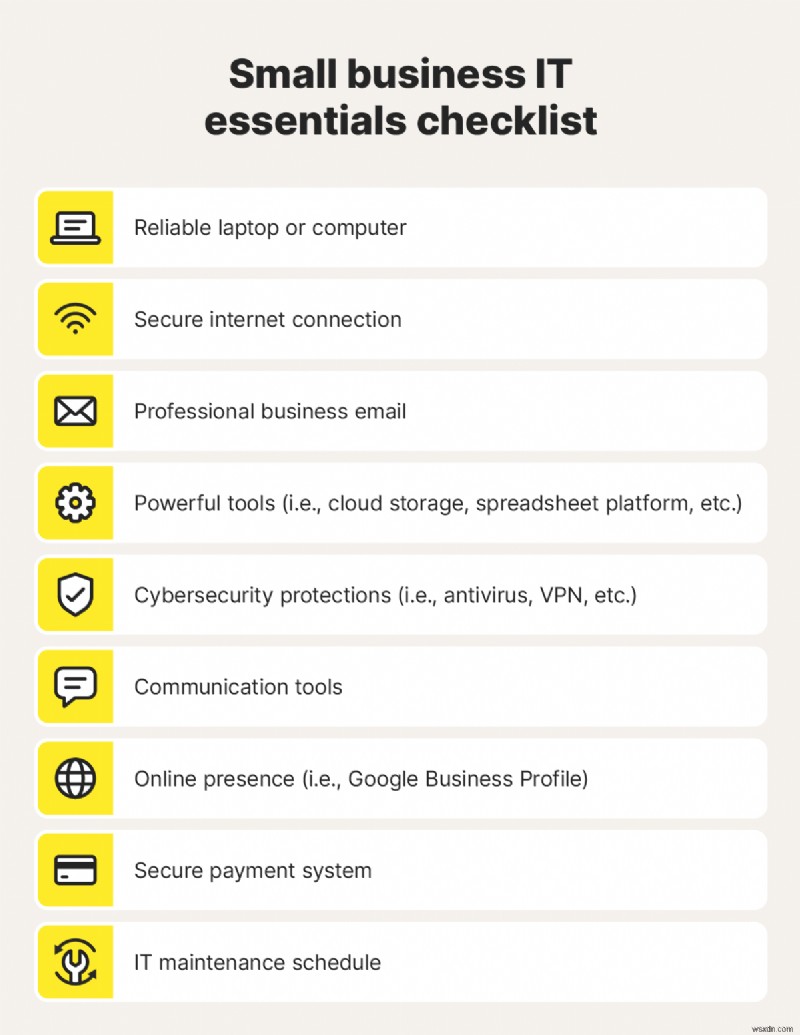
ছোট ব্যবসার IT এসেনশিয়ালস চেকলিস্ট, যার মধ্যে বিশ্বস্ত ল্যাপটপ এবং সাইবার সিকিউরিটি টুল রয়েছে।
BEC আক্রমণ সন্দেহ হলে কী করবেন
আপনি যদি BEC আক্রমণ সন্দেহ করেন, তবে অবিলম্বে লেনদেন বন্ধ করুন, বিশ্বস্ত চ্যানেল দিয়ে অনুরোধ যাচাই করুন, আপনার IT বা সিকিউরিটি টিমকে সতর্ক করুন, এবং টাকা পাঠালে থাকলে আপনার ব্যাংকে যোগাযোগ করুন। দ্রুত کار্যক্রম আপনার টাকা, ডেটা, এবং সুনাম রক্ষা করতে পারে এবং আপনার সামগ্রিক সাইবার সিকিউরিটি প্রতিক্রিয়া শক্তিশালী করতে পারে।
BEC আক্রমণ সন্দেহ হলে কী করবেন তার বিস্তারিত:
- সমস্ত সংশ্লিষ্ট কার্যক্রম অবিলম্বে বন্ধ করুন: পেমেন্ট থামান, পেন্ডিং ট্রান্সফার ফ্রিজ করুন, এবং পরিস্থিতি সমাধান হওয়া পর্যন্ত আর কোনো ডেটা শেয়ার করবেন না।
- বিশ্বস্ত পদ্ধতিতে অনুরোধ যাচাই করুন: এক্সিকিউটিভ, কর্মী, বা ভেন্ডারের সাথে পরিচিত ফোন নম্বর বা আভ্যন্তরীণ সিস্টেম দিয়ে যোগাযোগ করুন। সন্দেহজনক ইমেইলের সরাসরি রিপ্লাই করবেন না।
- নেতৃত্ব এবং আপনার IT বা সিকিউরিটি টিমকে সতর্ক করুন: দ্রুত আভ্যন্তরীণ রিপোর্টিং সমস্যাকে নিয়ন্ত্রণে রাখতে, অ্যাকাউন্ট আপসার চেক করতে, এবং কোম্পানির যেকোনো জায়গায় অনুরূপ চেষ্টা রোধ করতে সাহায্য করে।
- আপনার ব্যাংকের ফ্রড ডিপার্টমেন্টের সাথে যোগাযোগ করুন: দ্রুত রিপোর্টিং হারানো টাকা থামাতে বা ফেরত পেতে এবং আপনার ব্যবসা রক্ষা করতে সুযোগ বাড়ায়।
- প্রভাবিত অ্যাকাউন্ট সুরক্ষিত করুন: পাসওয়ার্ড রিসেট করুন, MFA চালু করুন, এবং অস্বাভাবিক কার্যকলাপের জন্য লগইন ইতিহাস রিভিউ করুন।
- সিস্টেম এবং ইমেইল লগ স্ক্যান করুন: অটোমেটিক ফরওয়ার্ডিং রুল (সেটিংস যা গোপনে ইমেইলের কপি বাহ্যিক ঠিকানাতে পাঠায়), অননুমোদিত অ্যাক্সেস, বা অন্যান্য চিহ্ন খুঁজুন যা আক্রমণকারী এখনো আপনার নেটওয়ার্কের ভিতরে থাকতে পারে।
- সব কিছু ডকুমেন্ট করুন: ইমেইল, টাইমস্ট্যাম্প, এবং লেনদেনের ডিটেইল সংরক্ষণ করুন। এটি তদন্ত এবং বীমা দাবি সাপোর্ট করে।
ব্যবসায়িক ইমেইল আপসারণ আক্রমণ প্রতারণার ওপর ভিত্তি করে তৈরি। নর্টন Смল বিজনেস আপনাকে শক্তিশালী, সহজে পরিচালনাযোগ্য সুরক্ষা দিয়ে এই হুমকি মোকাবিলা করতে সাহায্য করে। ডিভাইস সিকিউরিটি থেকে আর্থিক মনিটরিং পর্যন্ত, নর্টন অ্যাকাউন্ট টেকওভার এবং সন্দেহজনক আর্থিক কার্যকলাপের ঝুঁকি কমাতে সাহায্য করে।
সহজ সেটআপ এবং কেন্দ্রীয় কন্ট্রোলের সাথে, নর্টন আপনার টিমকে ধীর করবেনা স্মার্ট সুরক্ষা যোগ করে। মানে কম দুর্বলতা, শক্তিশালী প্রতিরক্ষা, এবং আপনার ব্যবসা পাঠানো ও প্রাপ্য প্রতি ইমেইলে বেশি আত্মবিশ্বাস।
প্রশ্নোত্তর
সবচেয়ে সাধারণ BEC উদাহরণ কোনটি?
BEC-র সবচেয়ে সাধারণ উদাহরণের মধ্যে একটি হল CEO ফ্রড প্রপঞ্চ। একজন কর্মী একটি জরুরি ইমেইল পায় যা কোম্পানির CEO-এর হতে মনে হয়, যেখানে ওয়্যার ট্রান্সফার বা গিফট কার্ড কেনার জন্য বলা হয়। দ্রুত কাজ করার চাপই এটিকে কার্যকর করে।
BEC সাইবার সিকিউরিটিকে কীভাবে প্রভাবিত করে?
BEC ইমেইল কন্ট্রোল, অভ রক্ষা, এবং আভ্যন্তরীণ প্রক্রিয়ার ফাঁক উন্মুক্ত করে। একটি সফল আক্রমণ আর্থিক ক্ষতি, ডেটা ব্রিচ, এবং আস্থা ভাঙতে পারে। এটি তা দেখায় কেন শক্তিশালী মনিটরিং এবং অ্যাক্সেস কন্ট্রোল যেকোনো সাইবার সিকিউরিটি প্ল্যানের অপরিহার্য অংশ।
আমার ব্যবসা BEC শনাক্ত করতে কোন টুলগুলো ব্যবহার করতে পারে?
আপনি সিকিউর ইমেইল গেটওয়ে, MFA, ডোমেন মনিটরিং, এবং বিহেবিয়ার-ভিত্তিক থ্রেট ডিটেকশন টুল ব্যবহার করতে পারেন। নর্টন Смল বিজনেসের মতো সমাধান ডিভাইস এবং অ্যাকাউন্ট জুড়ে দৃশ্যমানতা এবং সুরক্ষা শক্তিশালী করতে সাহায্য করতে পারে। rink কর্মী প্রশিক্ষণ এবং স্পষ্ট পেমেন্ট যাচাইকরণ প্রক্রিয়া সন্দেহজনক কার্যকলাপ আগে ধরায় একটি কী ভূমিকা পালন করে।
ব্যবসায়িক ইমেইল আপসারণের অন্য কোন নাম আছে?
ব্যবসায়িক ইমেইল আপসারণ, যাকে ইমেইল অ্যাকাউন্ট আপসারণ (EAC) ও বলা হয়, একটি সাইবার অপরাধের রূপ। এই চাপের নিচে আপনি নির্দিষ্ট প্রপ্চ টাইপ পাবেন যেমন CEO ফ্রড, ভেন্ডার ইনভয়েস ফ্রড, এবং পেরল ডাইভারশন প্রপঞ্চ, যারা টাকা বা ডেটা পাঠাতে ফাঁসাতে ভিন্ন কোণ ব্যবহার করে।
সম্পাদকদের দ্রষ্টব্য: আমাদের নিবন্ধগুলো শিক্ষামূলক তথ্য প্রদান করে এবং সাইবার সেফটি সম্পর্কে গুরুত্বপূর্ণ বিষয়ে সচেতনতা বাড়াতে লেখা হয়েছে। নর্টনের পণ্য ও সেবা আমরা যে সব হুমকি, প্রতারণা, বা অপরাধের কথা লিখি, সেগুলোর বিরুদ্ধে প্রতিটি রক্ষা দিতে পারে না। আমরা কীভাবে গবেষণা, লেখা, এবং রিভিউ করি তার বিস্তারিত জানতে আমাদের এডিটোরিয়াল পলিসি দেখুন।
