

আপনি কি এখনো Android 4.4 KitKat-এ আপগ্রেড করেননি? এখানে কিছু আছে যা আপনাকে স্যুইচ করার জন্য কিছু উৎসাহ দিতে পারে: প্রি-KitKat ফোনের স্টক ব্রাউজারে একটি গুরুতর সমস্যা আবিষ্কৃত হয়েছে, এবং এটি দূষিত ওয়েবসাইটগুলিকে অন্য ওয়েবসাইটের ডেটা অ্যাক্সেস করতে দিতে পারে। ভয়ংকর লাগছে? আপনার যা জানা দরকার সেটি পড়ুন।
সমস্যাটি – যেটি প্রথম আবিষ্কার করেছেন গবেষক রাফায় বলোচ – দূষিত ওয়েবসাইটগুলিকে অন্যান্য ফ্রেমে मनমाना জাভাস্ক্রিপ্ট ইনজেক্ট করতে দেয়, যাতে কুকি চুরি করা যায়, বা ওয়েবসাইটের কাঠামো এবং মার্কআপ সরাসরি হস্তক্ষেপ করা যায়।
নিরাপত্তা গবেষকরা এর বিষয়ে অত্যন্ত চিন্তিত, Rapid7 – পপুলার সিকিউরিটি টেস্টিং ফ্রেমওয়ার্ক Metasploit-এর নির্মাতারা – এটিকে 'প্রাইভেসি নাইটম্যার' বলে বর্ণনা করেছেন। কীভাবে এটি কাজ করে, কেন আপনাকে চিন্তিত হওয়া উচিত, এবং আপনি কী করতে পারেন সেটি জানতে পড়ুন।
একটি মৌলিক নিরাপত্তা নীতি: বাইপাস হয়েছে
সৌম্য নীতি যা এই আক্রমণটিকে প্রথমেই ঘটতে বাধা দিতে হতো, সেটিকে Same Origin Policy বলা হয়। সংক্ষেপে, এর মানে হলো একটি ওয়েবসাইটে রান হওয়া ক্লায়েন্ট-সাইড জাভাস্ক্রিপ্ট অন্য একটি ওয়েবসাইটের সাথে হস্তক্ষেপ করতে পারবে না।
এই নীতি ১৯৯৫ সালে Netscape Navigator 2-এ প্রথম পরিচিত হওয়ার পর থেকে ওয়েব অ্যাপ্লিকেশন নিরাপত্তার ভিত্তি হিসেবে কাজ করছে। প্রতিটি ওয়েব ব্রাউজার এই নীতিটি বাস্তবায়ন করেছে একটি মৌলিক সিকিউরিটি ফিচার হিসেবে, এবং ফলস্বরূপ বিল্ডে এমন ভালনারেবিলিটি দেখা খুব বিরল।
https://www.youtube.com/watch?v=WnjZJ38YEB4
SOP কীভাবে কাজ করে সে সম্পর্কে আরও জানতে, আপনি উপরের ভিডিওটি দেখতে পারেন। এটি জার্মানিতে একটি OWASP (Open Web App Security Project) ইভেন্টে নেওয়া হয়েছিল, এবং এটিই প্রোটোকলের সেরা ব্যাখ্যা যা আমি এতক্ষণে দেখেছি।
যখন একটি ব্রাউজার SOP বাইপাস আক্রমণের আওতায় পড়ে, তখন ক্ষতির অনেক সুযোগ থাকে। একজন আক্রমণকারী কী করতে পারে সেটির কোনো সীমা নেই, HTML5 স্পেসিফিকেশনের সাথে আসা লোকেশন API ব্যবহার করে শিকারটি কোথায় অবস্থান করছে সেটি খুঁজে বের করার থেকে শুরু করে কুকি চুরি করার পর্যന്ത।
সৌভাগ্যবশত, অধিকাংশ ব্রাউজার ডেভেলপার এই ধরণের আক্রমণকে গুরুতরভাবে নেন। যা এই আক্রমণটিকে 'বিল্ডে' দেখার কথা আরও উল্লেখযোগ্য করে তোলে।
আক্রমণটি কীভাবে কাজ করে
তো, আমরা জানি Same Origin Policy কতটা গুরুত্বপূর্ণ। এবং আমরা জানি স্টক Android ব্রাউজারের একটি বড় ব্যর্থতা সম্ভাব্য আক্রমণকারীদের এই গুরুত্বপূর্ণ নিরাপত্তা ব্যবস্থা অতিক্রম করতে দিতে পারে? কিন্তু এটি কীভাবে কাজ করে?
যথার্থ, রাফায় বলোচের দেওয়া প্রুফ অফ কনসেপ্ট কিছুটা এরকম দেখায়:
[NO LONGER AVAILABLE]
এখানে আমাদের কী আছে? খুবি, একটি iFrame রয়েছে। এটি একটি HTML এলিমেন্ট যা ওয়েবসাইটগুলিকে অন্য একটি ওয়েব পেজ অন্য একটি ওয়েব পেজের মধ্যে এমবেড করতে দেয়। এগুলো এখন ততটুকু ব্যবহৃত হয় না, মূলত কারণ এগুলো একটি SEO নাইটম্যার। তবে, আপনি এখনও এগুলোকে সময়ে সময়ে পাবেন, এবং এগুলো এখনও HTML স্পেসিফিকেশনের অংশ, এবং এখনো ডিপ্রিকেটেড হয়নি।
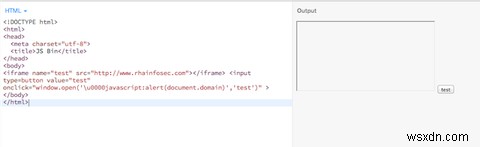
उसके পর একটি HTML ট্যাগ রয়েছে একটি ইনপুট বাটন রিপ্রেজেন্ট করে। এতে কিছু স্পেশালি ক্র্যাফটেড জাভাস্ক্রিপ্ট রয়েছে (ট্রেইলিং '\u0000' টি লক্ষ্য করুন?) যা ক্লিক করলে বর্তমান ওয়েবসাইটের ডোমেইন নাম আউটপুট করে। কিন্তু Android ব্রাউজারের একটি ত্রুটির কারণে, এটি iFrame-এর অ্যাট্রিবিউটগুলোর অ্যাক্সেস পায়, এবং 'rhaininfosec.com' প্রিন্ট করে একটি জাভাস্ক্রিপ্ট এলার্ট বক্স হিসেবে।
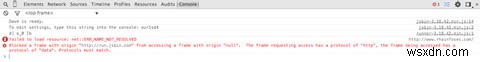
Google Chrome, Internet Explorer এবং Firefox-এ, এই ধরণের আক্রমণ শুধু এরর দিয়ে বের হয়ে যাবে। সেটি (ব্রাউজার অনুযায়ী) জাভাস্ক্রিপ্ট কনসোলে একটি লগও প্রডিউস করবে যা জানাবে ব্রাউজার আক্রমণটি ব্লক করেছে। কিন্তু কোনো কারণেই, প্রি-Android 4.4 ডিভাইসের স্টক ব্রাউজার সেটি করে না।
একটি ডোমেইন নাম প্রিন্ট করা একটু প্রভাবশালী নয়। তবে, কুকি অ্যাক্সেস পাওয়া এবং অন্য একটি ওয়েবসাইটে আয়বসকারী জাভাস্ক্রিপ্ট এক্সিকিউট করা খুব চিন্তাজনক। সৌভাগ্যবশত, এর জন্য কিছু করা যায়।
কী করা যায়?
ব্যবহারকারীদের কিছু অপশন রয়েছে। প্রথমে, স্টক Android ব্রাউজার ব্যবহার বন্ধ করুন। এটি পুরনো, অননিরাপদ, এবং বাজারে এখন আরও আকর্ষণীয় অপশন রয়েছে। Google Chrome for Android রিলিজ করেছে (যদিও, শুধু Ice Cream Sandwich এবং তার উপরের ভার্সন চলমান ডিভাইসের জন্য), এবং Firefox এবং Opera-এর মোবাইল ভারিয়েন্টও উপলব্ধ।
Firefox Mobile বিশেষভাবে লক্ষণীয়। চমৎকার ব্রাউজিং অভিজ্ঞতা অফার করার পাশাপাশি, এটি আপনাকে Mozilla-এর নিজস্ব মোবাইল অপারেটিং সিস্টেম, Firefox OS-এর অ্যাপ্লিকেশন রান করতে দেয়, এবং অসংখ্য দারুণ অ্যড-অন ইনস্টল করতে দেয়।
https://www.youtube.com/watch?v=zCe_1DxBQDc
আপনি যদি অতিরিক্ত পেরানয়েড হতে চান, Firefox Mobile-এ NoScript-এর একটি পোর্টিংও রয়েছে। যদিও, মনে রাখা উচিত যে অধিকাংশ ওয়েবসাইট ক্লায়েন্ট-সাইড সুবিধার রেন্ডারিং-এর জন্য জাভাস্ক্রিপ্টের ওপর ভরসা করে, এবং NoScript ব্যবহার করলে প্রায় সব ওয়েবসাইট ভাঙবে। এটি, সম্ভবত, কেন জেমস ব্রুস এটিকে 'trifecta of evil'-এর অংশ বলে বর্ণনা করেছিলেন।
শেষে, যদি সম্ভব হয়, আপনাকে আপনার Android ব্রাউজারকে লেটেস্ট ভার্সনে আপডেট করতে প্রোতসাহিত করা হচ্ছে, পাশাপাশি Android অপারেটিং সিস্টেমের লেটেস্ট ভার্সন ইনস্টল করুন। এটি নিশ্চিত করবে যে Google ভবিষ্যতে এই বাগের জন্য কোনো ফিক্স রিলিজ করলে, আপনি সুরক্ষিত থাকবেন।
যদিও, মনে রাখা উচিত যে এই সমস্যাটি Android 4.4 KitKat ব্যবহারকারীদের ওপরও আঘাত করতে পারে এমন অভিযোগ রয়েছে। কিন্তু, আমি পাঠকদের ব্রাউজার স্যুইচ করার পরামর্শ দিতে যথেষ্ট আঁচòl কিছু এখনো উদ্ভূত হয়নি।
একটি বড় প্রাইভেসি বাগ
ভুলে যাবেন না, এটি একটি বড় স্মার্টফোন নিরাপত্তা সমস্যা। কিন্তু, একটি আলাদা ব্রাউজার স্যুইচ করলে আপনি প্রায় অatulনীয় হয়ে যাবেন। তবে, Android অপারেটিং সিস্টেমের সামগ্রিক নিরাপত্তা সম্পর্কে অনেক প্রশ্ন বাকি আছে।
আপনি কি কিছু আরও নিরাপদ জিনিসে স্যুইচ করবেন, যেমন সুপার-সিকিউর iOS অথবা (আমার প্রিয়) Blackberry 10? নাকি Android-এ বসে থাকবেন, এবং Paranoid Android বা Omirom-এর মতো সিকিউর ROM ইনস্টল করবেন? নাকি আপনি একদম চিন্তিত নন।
আসুন এই সম্পর্কে কথা বলি। কমেন্ট বক্স নিচে আছে। আপনার মতামত শুনতে অপেক্ষা করছি।
