

স্মার্টফোনকে লক্ষ্য করে একটি নতুন ম্যালওয়্যার টাইপ প্রায় ২৫ মিলিয়ন ডিভাইস আক্রান্ত করেছে, যার ১৫ মিলিয়ন ভারতে। এই ম্যালওয়্যারকে "Agent Smith" নাম দেওয়া হয়েছে। এটি অ্যান্ড্রয়েড মোবাইল অপারেটিং সিস্টেমকে টার্গেট করে, ইনস্টল করা অ্যাপগুলিকে একটি ম্যালিশিয়াস ভার্সনে রিপ্লেস করে ইউজারকে সতর্ক করেই না।
এখানে Agent Smith সনাক্ত করার পদ্ধতি, কীভাবে এটিকে রোধ করবেন, এবং অ্যান্ড্রয়েড ম্যালওয়্যার থেকে কীভাবে রক্ষা পাবেন।
Agent Smith ম্যালওয়্যার কী?
Agent Smith একটি মডুলার ম্যালওয়্যার যা অ্যান্ড্রয়েড ভালনারেবিলিটির একটি সিরিজ এক্সপ্লয়েট করে লেজিটিমেট এক্সিস্টিং অ্যাপগুলিকে একটি ম্যালিশিয়াস নকল দিয়ে রিপ্লেস করে। (মডুলার ম্যালওয়্যার কী?) ম্যালিশিয়াস অ্যাপটি ডেটা চুরি করে না। বরং, রিপ্লেস করা অ্যাপগুলো ইউজারকে প্রচুর বিজ্ঞাপন দেখায় বা ডিভাইস থেকে ক্রেডিট চুরি করে ইতিমধ্যে দেখানো বিজ্ঞাপনের টাকা দিতে।
ম্যালওয়্যারটি "Agent Smith" উপাধি বহন করে, একই নাম Matrix-এর বিখ্যাত ক্যারেক্টারের যাকে ভাইরাস হিসেবে চরিত্রিত করা হয়েছে। Check Point গবেষণা টিম মনে করেন ম্যালওয়্যার যা পদ্ধতি ব্যবহার করে প্রসারিত হওয়ার, সেগুলো ফিল্ম সিরিজে Agent Smith-এর টেকনিকের সাথে মিলে।
"ম্যালওয়্যার ইউজার-ইনস্টলড অ্যাপ্লিকেশনগুলো নীরবে আক্রমণ করে, যা সাধারণ অ্যান্ড্রয়েড ইউজারদের জন্য такие হুমকি মোকাবিলা করা চ্যালেঞ্জিং করে তোলে," Check Point Software Technologies-এর মোবাইল থ্রেট ডিটেকশন রিসার্চের হেড Jonathan Shimonovich ব্লগ পোস্টে বলেন। "উন্নত থ্রেট প্রিভেনশন এবং থ্রেট ইন্টেলিজেন্স একসাথে 'hygiene first' পদ্ধতি গ্রহণ করা ডিজিটাল সম্পদ রক্ষার সেরা প্রোটেকশন Agent Smith-এর মতো আক্রমণাত্মক মোবাইল ম্যালওয়্যার আক্রমণের বিরুদ্ধে।"
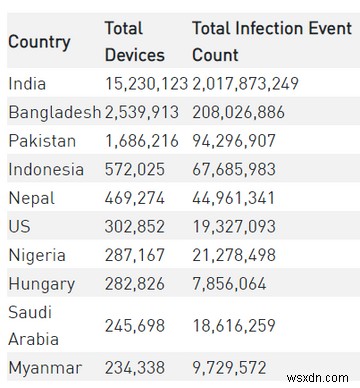
অতিরিক্তভাবে, Agent Smith বিশাল সংখ্যক ডিভাইস আক্রান্ত করেছে। ভারতে সবচেয়ে বেশি ইনফেকশন। Check Point গবেষণা ইঙ্গিত দেয় প্রায় ১৫ মিলিয়ন ডিভাইস Agent Smith বহন করছে। পরের দেশ হলো বাংলাদেশ, প্রায় ২.৫ মিলিয়ন ডিভাইস আক্রান্ত। US-এ ৩০০,০০০ এর বেশি এবং UK-এ প্রায় ১৩৭,০০০ Agent Smith ইনফেকশন।
Agent Smith ম্যালওয়্যার কীভাবে কাজ করে
Check Point Research মনে করে Agent Smith ম্যালওয়্যার একটি চীনা কোম্পানি থেকে উদ্ভূত যা চীনা অ্যান্ড্রয়েড ডেভেলপারদের বিদেশি বাজারে অ্যাপ পাবলিশ ও প্রোমোট করতে সাহায্য করে।
ম্যালওয়্যারটি প্রথমে থার্ড-পার্টি অ্যাপ স্টোর "9Apps"-এ প্রদর্শিত হয়। থার্ড-পার্টি অ্যাপ স্টোর ভারতীয়, আরবি, এবং ইন্দোনেশিয়া ইউজারদের টার্গেট করে, যা সে এলাকায় উল্লেখযোগ্য ইনফেকশনের কারণ ব্যাখ্যা করে। (এটি থার্ড-পার্টি অ্যাপ স্টোর থেকে অ্যান্ড্রয়েড অ্যাপ ডাউনলোড এড়ানোর একটি ভালো কারণ।)
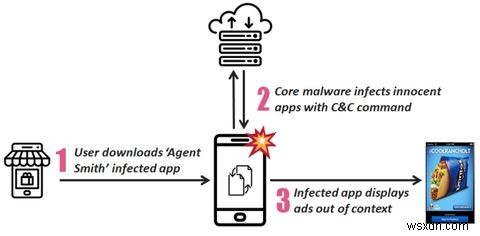
Agent Smith ম্যালওয়্যার তিন ফেজে কাজ করে।
- একটি dropper অ্যাপ শিকারকে ম্যালওয়্যার স্বেচ্ছায় ইনস্টল করার জন্য লুব্ধ করে। প্রাথমিক dropper এনক্রিপ্টেড ম্যালিশিয়াস ফাইল ধারণ করে এবং সাধারণত "বিলকুল কাজ না করvő ফটো ইউটিলিটি, গেমস, বা সেক্স-রিলেটেড অ্যাপস" রূপ ধারণ করে।
- Dropper ডিক্রিপ্ট করে ম্যালিশিয়াস ফাইলগুলো ইনস্টল করে। ম্যালওয়্যার Google Updater, Google Update for U, বা "com.google.vending" ব্যবহার করে নিজের এক্টিভিটি ছদ্মবেশ করে।
- Core ম্যালওয়্যার ইনস্টল করা অ্যাপের একটি তালিকা তৈরি করে। যদি কোনো অ্যাপ এর "প্রে লিস্ট"-এর সাথে মিলে, তবে টার্গেট অ্যাপকে একটি ম্যালিশিয়াস অ্যাডভার্টাইজিং মডিউল দিয়ে প্যাচ করে, অরিজিনালটিকে রিপ্লেস করে যেন সেটি একটি সাধারণ অ্যাপ আপডেট।
প্রে লিস্টে রয়েছে WhatsApp, Opera, SwiftKey, Flipkart, এবং Truecaller, অন্যদের মধ্যে।
দিলচস্পভাবে, Agent Smith একসাথে বেশ কিছু অ্যান্ড্রয়েড ভালনারেবিলিটি বান্ডেল করে, যেমন Janus, Bundle, এবং Man-in-the-Disk। এই সংমিশ্রণ একটি ৩-স্টেজ ইনফেকশন প্রক্রিয়া তৈরি করে যা ম্যালওয়্যার ডিস্ট্রিবিউটরকে একটি মোনেটাইজড (বিজ্ঞাপনের মাধ্যমে) বটনেট বানাতে দেয়। Check Point গবেষণা টিম মনে করে Agent Smith "সম্ভবত প্রথম ক্যাম্পেইন যা ইন্টিগ্রেট এবং weaponized করেছে" সকল ভালনারেবিলিটি একসাথে, যা ম্যালওয়্যারটিকে "যেমন যা আসে তেমন ম্যালিশিয়াস" করে তোলে।
Agent Smith ম্যালওয়্যার মডিউলস
Agent Smith ম্যালওয়্যার টার্গেট ইনফেক্ট করার জন্য একটি মডুলার স্ট্রাকচার ব্যবহার করে, যা ধারণ করে:
- Loader
- Core
- Boot
- Patch
- AdSDK
- Updater
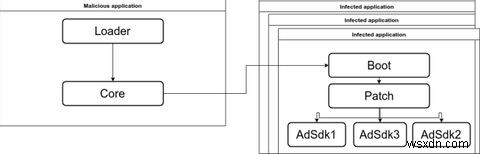
Dropper হলো একটি রিপ্যাকেজড লেজিটিমেট অ্যাপ্লিকেশন যেটি ম্যালিশিয়াস লোডারও ধারণ করে।
Loader এক্সট্র্যাক্ট করে এবং Core মডিউল চালায়, যা ম্যালওয়্যার কমান্ড অ্যান্ড কন্ট্রোল (C&C) সার্ভারের সাথে যোগাযোগ করে। C&C সার্ভার প্রে লিস্ট পাঠায়। যদি কোনো অ্যাপ মিলে, ম্যালওয়্যার একটি ভালনারেবিলিটি ব্যবহার করে Boot মডিউল ইনজেক্ট করে রিপ্যাকেজড অ্যাপ্লিকেশনে।
পরবর্তীবার ইনফেক্টেড অ্যাপ্লিকেশন স্টার্ট হলে, Boot মডিউল Patch মডিউল চালায়, যা AdSDK মডিউল ব্যবহার করে বিজ্ঞাপন আনে এবং রेवেনিউ জেনারেট শুরু করে।
Agent Smith-এর আরেকটি দিলচস্প এলিমেন্ট হলো এটা এক ম্যালিশিয়াস অ্যাপে থামে না। Agent Smith যদি প্রে লিস্টে একাধিক অ্যাপ মিল খুঁজে পায়, তবে প্রতিটিকে একটি ম্যালিশিয়াস ভার্সনে রিপ্লেস করবে। Agent Smith রিপ্যাকেজড অ্যাপগুলোকেও ম্যালিশিয়াস আপডেট প্যাচ ইস্যু করে, ইনফেকশন চলমান রাখে, এবং নতুন বিজ্ঞাপন প্যাকেজ সার্ভ করে।
Google Play থেকে Agent Smith অ্যাপস সরানো
Agent Smith-এর মূল ইনফেকশন পয়েন্ট ছিল থার্ড-পার্টি অ্যাপ স্টোর, 9Apps। য mevzus, Google Play অক্ষত ছিল না। Check Point Google Play স্টোরে ১১টি অ্যাপ আবিষ্কার করল যেগুলো Agent Smith এক্টরের সাথে সম্পর্কিত "ম্যালিশিয়াস কিন্তু ডরম্যান্ট" ফাইল সেট ধারণ করত। Google Play ভার্সনের Agent Smith কিছুটা ভিন্ন প্রোপাগেশন টেকনিক ব্যবহার করত কিন্তু একই এন্ড-গোল ছিল।
Check Point ম্যালিশিয়াস অ্যাপগুলো গুগলে রিপোর্ট করল, এবং সকল Google Play স্টোর থেকে সরানো হয়েছে।
অ্যান্ড্রয়েড থেকে Agent Smith সনাক্ত ও মুছে ফেলার পদ্ধতি
Agent Smith আপনি tương đối সহজে সনাক্ত করতে পারেন। আপনার নিয়মিত ব্যবহৃত অ্যাপগুলো হঠাৎ প্রচুর বিজ্ঞাপন দেখাতে শুরু করলে, নিশ্চিত কোনো কিছু ভুল হয়েছে। ম্যালওয়্যার যে বিজ্ঞাপনগুলো সার্ভ করে সেগুলো বন্ধ করা কঠিন বা অসম্ভব, যা আরেকটি ইন্ডিকেটর। কিন্তু Agent Smith প্রায় নীরবে কাজ করে বিজ্ঞাপনের বাইরে, আপনার অ্যাপগুলোর সূক্ষ্ম পরিবর্তনগুলো পড়তে অত্যন্ত কঠিন।
দ্রষ্টব্য: অ্যাপ হঠাৎ প্রচুর বিজ্ঞাপন দেখাতে থাকলেই Agent Smith-এর একমাত্র চিহ্ন নয়। অন্যান্য অ্যান্ড্রয়েড ম্যালওয়্যার টাইপও রেভেনিউ বাড়াতে বিজ্ঞাপন সার্ভ করে। আপনার ডিভাইসে অ্যান্ড্রয়েড ম্যালওয়্যারের অন্য টাইপ থাকতে পারে, যেমন Joker।
আপনি যদি সন্দেহ করেন কিছু ভুল হয়েছে, তবে আপনার ডিভাইসে একটি অ্যান্টিম্যালওয়্যার বা অ্যান্টিভাইরাস স্ক্যান সম্পূর্ণ করুন।
প্রথম পথ হলো Malwarebytes Security, অত্যন্ত চমৎকার অ্যান্টিম্যালওয়্যার টুলের অ্যান্ড্রয়েড ভার্সন। Malwarebytes Security ডাউনলোড করুন এবং একটি ফুল সিস্টেম স্ক্যান চালান। এটা যেকোনো ম্যালিশিয়াস অ্যাপ ধরতে এবং মুছে ফেলতে সক্ষম।
যদি Agent Smith বা অন্যান্য অ্যান্ড্রয়েড ম্যালওয়্যার বিলম্বিত থাকে, আমরা দৃঢ়ভাবে পরামর্শ দিচ্ছি আমাদের গাইড চেক করতে অ্যান্ড্রয়েড ম্যালওয়্যার ফ্যাক্টরি রিসেট ছাড়া মুছে ফেলার। এতে আরও অ্যান্ড্রয়েড ম্যালওয়্যার রিমুভাল অ্যাপ এবং ডেটা ডিলিট ছাড়া ডিভাইস ক্লিন করার ধাপে ধাপে গাইড আছে।
