

জিউস ট্রোজান কী?
জিউস ট্রোজান, জিবট, বা জিউএস—এই সব নাম একটি ধূর্ত ম্যালওয়্যার সংকলনকে নির্দেশ করে যা আপনার কম্পিউট자를 সংক্রামিত করতে পারে, আপনাকে গুপ্তভাবে পর্যবেক্ষণ করতে পারে এবং সংবেদনশীল ব্যক্তিগত তথ্য সংগ্রহ করতে পারে। জিউস আপনার কম্পিউটাকে একটি বটনেটের অংশ করে তোলে, যা দূর থেকে নিয়ন্ত্রণযোগ্য গুলাম কম্পিউটারগুলির একটি বিশাল নেটওয়ার্ক।
২০১০ के দশকের आरম্ভে জিউস শিরে رفعت পেয়েছিল, কিন্তু ২০১১ সালে এর সোর্স কোড লিক হয়ে গেলে, জিউস যেকোনো কারো জন্য তাদের নিজস্ব ম্যালওয়্যার তৈরির টেমপ্লেট হিসেবে উপলব্ধ হয়ে উঠল। জিউস-ভিত্তিক অনেক ম্যালওয়্যার স্ট্রেইন 広範囲 ক্ষতি ঘটিয়েছে এবং স্বতন্ত্ররূপে বিখ্যাত ম্যালওয়্যার উদাহরণ হয়ে উঠেছে।
জিউস ট্রোজান কীভাবে কাজ করে?
জিউস ট্রোজান একটি প্যাকেজ যাতে একসাথে কাজ করার একাধিক দূষিত কোড উপাদান থাকে। সকল ট্রোজান ম্যালওয়্যারের মতোই, জিউস আপনাকে ফাঁস দিয়ে ইনস্টল করতে বাধ্য করে—ম্যালওয়্যারটি উপকারী মনে করে আপনি এটি আপনার ডিভাইসে স্বাগত জানান। একবার ভিতর প্রবেশ করালে, এটি তার দূষিত পেলোড 방출 করে—ইতিহাসের троجان অশ্বের মতো সৈনিকদের লুকিয়ে রাখে।
জিউস আমার কম্পিউটারে কীভাবে আসে?
জিউস मुख্যভাবে দুটি পথে শিকারদের সংক্রামিত করে: ফিশিং ইমেইল এবং দূষিত ডাউনলোড। ফিশিং আক্রমণ লোকেদের ভুলভাবে দূষিত অ্যাট্যাচমেন্ট ডাউনলোড ও ওপেন করতে বাধ্য করে। একবার খুললে, অ্যাট্যাচমেন্টগুলি জিউস ম্যালওয়্যার প্যাকেজ ইনস্টল করে। অন্য ফিশিং ইমেইলে সংক্রামিত ওয়েবসাইটের লিংক থাকতে পারে।
জিউস দূষিত অনলাইন বিজ্ঞাপনে লুকিয়ে থাকতে পারে, যাতে ক্লিক করলে শিকার자의 কম্পিউটারে ম্যালওয়্যার ডাউনলোড হয়। সংক্রামিত ওয়েবসাইট আপনার ভিজিট করলেই স্বয়ংক্রিয়ভাবে জিউস ডাউনলোড করতে পারে, এবং জিউস সাদা লেজিটিমেট পণ্য ডাউনলোডে লুকিয়ে থাকতে পারে।
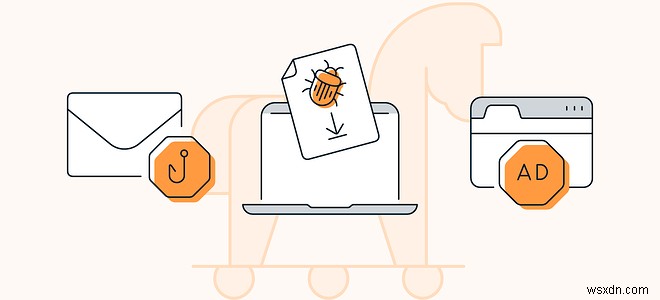 জিউস ট্রোজান প্রায়শই ফিশিং ইমেইল বা দূষিত অনলাইন বিজ্ঞাপনের মাধ্যমে শিকারদের সংক্রামিত করে।
জিউস কী করে?
জিউস ওপেন-সোর্স ম্যালওয়্যার হিসেবে উপলব্ধ হওয়ায় এর প্রভাব ব্যাপকভাবে ভিন্ন হতে পারে। ঐতিহাসিকভাবে, এর দুটি ধ্রুব ভূমিকা ছিল:
সংবেদনশীল তথ্য চুরি। জিউস একটি ব্যাংকিং ট্রোজান হিসেবে পরিচিত, কিন্তু এটি তার অপারেটর যা চায় সেটি চুরি করতে পারে: সিস্টেম তথ্য, সংরক্ষিত পাসওয়ার্ড, অনলাইন অ্যাকাউন্ট শংসাপত্র, এবং আরও অনেক কিছু।
বটনেট গঠন। জিউস একটি কমান্ড-অ্যান্ড-কন্ট্রোল (C&C) সার্ভারের মাধ্যমে তার অপারেটরের সাথে যোগাযোগ বজায় রাখে যাতে দূর থেকে অতিরিক্ত নির্দেশনা গ্রহণ করতে পারে। অপারেটর শিকার자의 কম্পিউটার হাইজ্যাক করতে পারে এবং আরও ম্যালওয়্যার ইনস্টল করতে পারে।
জিউস মূলত ইন্টারনেট এক্সপ্লোরারের পাসওয়ার্ড স্টোর ফিচারের মাধ্যমে পাসওয়ার্ড চুরি করত: ব্রাউজারে সংরক্ষিত যেকোনো পাসওয়ার্ড জিউস সহজে হাতিয়ে নিত। যদি জিউস শিকারককে ব্যাংকিং সাইটে ভিজিট করতে দেখত, তবে কিলগিং বা ফর্ম-গ্র্যাবিং পদ্ধতি ব্যবহার করে ব্রাউজারের ভিতর থেকে ইউজারনেম ও পাসওয়ার্ড ক্যাপচার করত।
কিলগিং আপনার কীস্ট্রোক রেকর্ড করে আপনি টাইপ করার সাথে সাথে, যখন ফর্ম-গ্র্যাবিং ওয়েবসাইট ফর্ম ফিল্ডে ইনপুট করা ডেটা সার্ভারে পাঠানোর আগে ক্যাপচার করে। এইভাবে জিউসের স্রষ্টারা ব্যাংকিং সাইটের সিকিউরিটি ফিচারকে কখনোও ভেদন করতে হয়নি।
জিউস লেজিটিমেট ওয়েবসাইটও ইন্টারসেপ্ট করে অতিরিক্ত ফর্ম যোগ করতে পারে যাতে অপারেটরদের আরও ব্যক্তিগত তথ্য मिलে।
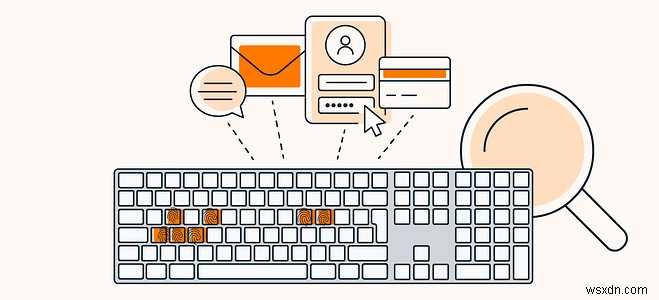 জিউস ট্রোজান কীস্ট্রোক রেকর্ড করে ওয়েবসাইট ফর্ম ফিল্ডে ইনপুট করা ডেটা চুরি করতে পারে।
জিউস কী জন্য ব্যবহৃত হতো?
জিউস মূলত সংবেদনশীল ব্যাংকিং তথ্য চুরি করার জন্য ডিজাইন করা হয়েছিল। ২০০৯ সাল পর্যন্ত জিউস ব্যাঙ্ক অফ আমেরিকা, নাসা, অ্যামাজন এবং অন্য অনেক সংস্থার কম্পিউটার আক্রমণ করেছিল, আর দরবছর প্রায় ৩.৬ মিলিয়ন কম্পিউটার সংক্রামিত করেছিল।
জিউসের পেছনে থাকা সাইবার অপরাধীরা শিকারদের অ্যাকাউন্ট থেকে টাকা ট্রান্সফার করে মানি মুল নামক বिचौলিয়ার মাধ্যমে নিজাদের কাছে ফিরিয়ে আনত। এই মুলরা চুরির টাকা গ্রহণ করে অন্যদিক ফিরিয়ে পাঠাত, টাকার চূড়ান্ত গন্তব্য গোপন রেখে।
জিউস সংক্রামিত মেশিনগুলোর রিমোট অ্যাক্সেসও দিত। এর ফলে গেমওভার জিউএস বটনেট তৈরি হল, জিউসের সবচেয়ে বিখ্যাত উত্তরাধিকারী। বটনেট প্রায়শই স্প্যাম বা ফিশিং ইমেইল পাঠাতে বা DDoS আক্রমণ চালাতে ব্যবহৃত হত।
২০১০ সালে, FBI সফলভাবে জিউস সাইবার অপরাধ গোষ্ঠীতে প্রবেশ করে আমেরিকা, ব্রিটেন এবং ইউক্রেনে ১০০ এরও বেশি ব্যক্তিকে গ্রেফতার করল। সেই সময় পর্যন্ত গোষ্ঠীটি জিউস আক্রমণের শিকারদের কাছ থেকে ৭০ মিলিয়ন ডলারেরও বেশি লুটিয়েছিল।
জিউস এবং গেমওভার জিউএস-এর পার্থক্য কী?
গেমওভার জিউএস ২০১১ সালে জিউসের সোর্স কোড পাবলিক হওয়ার পর তা থেকে তৈরি অনেক ম্যালওয়্যারের একটি। তার পূর্বসূরির বিপরীতে, গেমওভার জিউএস একটি এনক্রিপ্টেড পিয়ার-টু-পিয়ার বটনেট কাঠামো ব্যবহার করত যা আইন প্রয়োগকারী কর্তৃপক্ষের জন্য বিশ্লেষণ করা কঠিন করত।
ব্যাংকিং ফরেডের পাশাপাশি, এই নতুন জিউস বটনেট ভয়াবহ ক্রিপ্টোলকার র্যানসমওয়্যার ছড়ানোর ওপরও ব্যবহার হত। পূর্বের মতোই, শিকাররা অনিচ্ছাকৃতভাবে ফিশিং ইমেইলের শিকার হয়ে বটনেটে যোগ হত। একবার কম্পিউটারগুলো সংযুক্ত হলে, সেগুলো র্যানসমওয়্যারে সংক্রামিত হত।
অপারেশন টোভার নামে একটি আন্তর্জাতিক সাইবার সিকিউরিটি প্রচেষ্টা ২০১৪ সালে গেমওভার জিউএস ভেঙে দিল, ফলে ক্রিপ্টোলকারের ডিক্রিপশন কী পাবলিকলি ফ্রি করা হল। তবুও, র্যানসমওয়্যারের স্রষ্টারা প্রায় ৩ মিলিয়ন ডলার র্যানসাম ফি নিয়ে পালাতে সফল হল।
সংযোগবশত, এফবিআই বর্তমানে গেমওভার জিউএসের দায়ী ব্যক্তিকে গ্রেফতার করার তথ্যের বিনিময়ে একই পরিমাণ অর্থ পুরস্কার হিসেবে ঘোষণা করেছে।
জিউসের বংশধর
গেমওভার জিউএস জিউস কোড ব্যবহার করে সবচেয়ে বিখ্যাত ম্যালওয়্যার হলেও, একমাত্র নয়। এখানে জিউস-অনুপ্রাণিত অন্যান্য ম্যালওয়্যারের সংক্ষিপ্ত তালিকা দেওয়া হলো:
কথনিক (Cthonic) শিকারদের ওয়েবক্যাম এবং মাইক্রোফোনে পাশাপাশি ব্যক্তিগত তথ্যে অ্যাক্সেস করতে পারে।
সিটাডেল (Citadel) শিকারদের পাসওয়ার্ড ম্যানেজারকে লক্ষ্য করে এর মাস্টার পাসওয়ার্ড অ্যাক্সেস করার চেষ্টা করে, এবং বিভিন্ন অ্যান্টিভাইরাস প্রদানকারীর ওয়েবসাইট ব্লক করতে পারে।
অটমস (Atmos) ২০১৫ সালে উদ্ভূত হয়ে সরাসরি ব্যাংকগুলোকেই লক্ষ্য করত, আর্থিক ডেটা সংগ্রহ করত এবং র্যানসমওয়্যার ছেড়ে যাত।
টারডট (Terdot) ব্যাংকিং তথ্যের পাশাপাশি সোশ্যাল মিডিয়া এবং ইমেইল শংসাপত্রের लिए খোজ রাখত।
জিউস ট্রোজান ম্যালওয়্যার কীভাবে অপসারণ করবেন
আপনার কম্পিউটার যদি সংক্রামিত হয়, তবে জিউস ট্রোজান ম্যালওয়্যার অপসারণের সেরা উপায় হল একটি ট্রোজান রিমুভাল টুল ব্যবহার করা। অ্যান্টি-ম্যালওয়্যার সফটওয়্যার ডাউনলোড করুন, তারপর কম্পিউটার ভাইরাস অপসারণের মতোই ট্রোজান সংক্রমণ দূর করুন।
প্রতিষ্ট প্রদানকারীর কাছ থেকে শক্তিশালী অ্যান্টিভাইরাস সফটওয়্যার ডাউনলোড করুন।
ইনস্টলেশনের পর, সেফ মোডে কম্পিউটার রিস্টার্ট করুন যাতে ম্যালওয়্যার ইন্টারনেটের সাথে সংযোগ করতে না পারে।
নতুন ইনস্টল করা অ্যান্টিভাইরাস সফটওয়্যার দিয়ে কম্পিউটার স্ক্যান করুন যাতে ট্রোজান বা অন্যান্য ম্যালওয়্যার সনাক্ত হয়।
যদি কোনো ম্যালওয়্যার পাওয়া যায়, অপসারণের জন্য নির্দেশনা মেনে চলুন।
জিউস সংক্রমণ প্রতিরোধ কীভাবে করবেন?
আপনাকে মূল জিউস ট্রোজানের জন্য আর চিন্তা করতে হবে না, কিন্তু আজকের ম্যালওয়্যার ল্যান্ডস্কেপে এর স্থায়ী প্রভাব এখনো আছে। জিউস এবং এর বংশধররা আপনার তথ্য চুরি করতে না পারে তার জন্য নিচের টিপসগুলো আপনার ডিজিটাল জীবনশৈলিতে অন্তর্ভুক্ত করুন।
 ফিশিং আক্রমণ সনাক্ত করা শিখুন। সাইবার আক্রমণকারী প্রায়শই বিশ্বস্ত ব্যক্তি বা প্রতিষ্ঠান (যেমন আপনার ব্যাংক) এর ভেষে আপনাকে ফাঁসিয়ে দূষিত অ্যাট্যাচমেন্ট ডাউনলোড করাতে বা অসুরক্ষিত ওয়েবসাইটে ভিজিট করাতে চেষ্টা করে। কোনো ইমেইল নিয়ে সন্দেহ হলে, আপনার অনুভূতি বিশ্বাস করুন এবং সেটি ডিলিট করুন।
 অজানা অ্যাট্যাচমেন্ট ডাউনলোড করবেন না বা অবিশ্বস্ত লিংক ক্লিক করবেন না। অপ্রত্যাশিত অ্যাট্যাচমেন্ট পেলে বা ইমেইল/সোশ্যাল মিডিয়ায় আউট অফ দ্য ব্লু লিংক পেলে, সেগুলোর সাথে কোনো ইন্টারঅ্যাকশন না করুন। ডিলিট করে দিন।
 অনলাইন বিজ্ঞাপনে ক্লিক করবেন না। অনলাইন বিজ্ঞাপন ম্যালভার্টাইজিং নামে এক প্রথায় ম্যালওয়্যার ছড়াতে পারে। বিজ্ঞাপনে ক্লিক করলেই আপনার ডিভাইস সংক্রামিত হয়। অনলাইন বিজ্ঞাপন উপেক্ষা করুন এবং অ্যাডব্লকার বা সিকিউর ব্রাউজার ব্যবহার করুন।
 সফটওয়্যার সবসময় আপডেট রাখুন। পুরানো সফটওয়্যার ম্যালওয়্যার সংক্রমণের أمامে আড়ালহীন, আর বর্তমান সফটওয়্যারে সর্বশেষ সুরক্ষা থাকে। হ্যাকাররা পুরানো সফটওয়্যারের লুখো চেনে ডিভাইস সংক্রামিত করতে পারে।
 ব্রাউজারে পাসওয়ার্ড সংরক্ষণ করবেন না। ব্রাউজারে অ্যাক্সেস থাকলে ম্যালওয়্যার সহজে সেখানে সংরক্ষিত সকল পাসওয়ার্ড খুঁজে বের করতে পারে।
 পাসওয়ার্ড ম্যানেজার ব্যবহার করুন, কিন্তু মাস্টার পাসওয়ার্ড সংরক্ষণ করবেন না। ভালো পাসওয়ার্ড ম্যানেজার আপনার পাসওয়ার্ড নিরাপদে রাখে এবং কঠিন পাসওয়ার্ড তৈরি করতে সাহায্য করে। মাস্টার পাসওয়ার্ড আপনার সংরক্ষিত পাসওয়ার্ডের চাবি—এটি যদি সিটাডেলের মতো ম্যালওয়্যার চুরি করে নেয়, তবে সকল পাসওয়ার্ড আতঙ্কিত হয়। সেটি মনে রাখুন।
 লাইসেন্সপ্রাপ্ত সফটওয়্যার কেবল অফিসিয়াল সোর্স থেকে ডাউনলোড করুন। আনঅফিসিয়াল বা আনলাইসেন্সড সফটওয়্যার এড়িয়ে যাওয়ায় ট্রোজান পাওয়ার ঝুঁকি কমে যাবে। টরেন্ট লোভনীয় হলেও, আপনি নিশ্চিত হতে পারবেন না যে সেখানে ম্যালওয়্যার বান্ডেলড নেই।
 অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করুন। শক্তিশালী অ্যান্টিভাইরাস জিউস-ভিত্তিক ম্যালওয়্যার সংক্রমণের আগেই সনাক্ত ও ব্লক করবে। আর যদি সংক্রমণ হয়, তবে এটি কোয়ারান্টিন করে অপসারণ করবে।
পুরস্কারবিজয়ী অ্যান্টিভাইরাস দিয়ে আপনার ব্যক্তিগত তথ্য রক্ষা করুন
অ্যvast One দূষিত ডাউনলোড ব্লক করবে, সংক্রামিত ওয়েবসাইটে অ্যাক্সেস প্রতিবন্ধক করবে, এবং আপনার মেশিনে ম্যালওয়্যার সনাক্ত করবে। যদি ইতিমধ্যে সংক্রামিত হন, তবে আপনি আপনার ডিভাইস গভীরে স্ক্যান করে ম্যালওয়্যার দূর করতে পারবেন।
যখন আপনি একটি বিশ্বস্ত উদ্যোগ নেতার কাছ থেকে অ্যান্টিভাইরাস সমাধান বেছে নেন, তবে আপনি একটি কাটিং-এজ সাইবার সিকিউরিটি টুল পান যা সর্বশেষ ম্যালওয়্যার হুমকির বিরুদ্ধে folyam চেয়ে আপডেট होता থাকে। যেহেতু কেউই জিউসের সোর্স কোড ব্যবহার করে নিজস্ব ম্যালওয়্যার তৈরি করতে পারে, আপনার সেরা প্রতিরক্ষা হল একটি সাইবার সিকিউরিটি টুল যা প্রতিহিংসা করার জন্য সjoursনে থাকছে।
