

ডিফল্টভাবে শুধুমাত্র Domain Admins গ্রুপের সদস্যরা Active Directory ডোমেন কন্ট্রোলারের ডেস্কটপে রিমোট RDP অ্যাক্সেস পান। এই আর্টিকেলে আমরা দেখাব কীভাবে অ্যাডমিনিস্ট্রেটিভ সুবিধা না দিয়ে নন-অ্যাডমিন ব্যবহারকারী অ্যাকাউন্টের জন্য ডোমেন কন্ট্রোলারে RDP অ্যাক্সেস সক্ষম করা যায়।
অনেকেই যুক্তিপূর্ণভাবে প্রশ্ন করতে পারেন: সাধারণ ডোমেন ব্যবহারকারীদের DC ডেস্কটপে অ্যাক্সেস কেন দরকার? ছোট বা মাঝারি আকারের ইনফ্রাস্ট্রাকচারে, যখন কয়েকজন ডোমেন অ্যাডমিন অধিকার সম্পন্ন অ্যাডমিন রক্ষণাবেক্ষণ করে, তখন এটি কমই দরকার হয়। অধিকাংশ ক্ষেত্রে Active Directory-তে কিছু অ্যাডমিনিস্ট্রেটিভ পারমিশন ডেলিগেট করা বা PowerShell Just Enough Administration (JEA) ব্যবহার করা পর্যাপ্ত।
তবে, অনেক অ্যাডমিনিস্ট্রেটর দ্বারা রক্ষণাবেক্ষিত বড় কর্পোরেট নেটওয়ার্কে, বিভিন্ন সার্ভার অ্যাডমিন গ্রুপ, মনিটরিং টিম, অন-ডিউটি অ্যাডমিনিস্ট্রেটর বা অন্যান্য টেকনিক্যাল স্টাফের জন্য DC-এ (সাধারণত ব্রাঞ্চ অফিস DC বা RODC) RDP অ্যাক্সেস দেয়া প্রয়োজনীয় হতে পারে। সময়-सময়ে থার্ড-পার্টি সার্ভিস (যা ডোমেন অ্যাডমিনরা ম্যানেজ করে না) DC-এ ডিপ্লয় করা থাকে এবং সেগুলো রক্ষণাবেক্ষণের জন্য অ্যাক্সেস দরকার হয়।
টিপ: Microsoft একই সার্ভারে Active Directory Domain Services এবং Remote Desktop Service রোল (টার্মিনাল সার্ভার) ইনস্টল করার পরামর্শ দেয় না। যদি শুধু একটি ফিজিক্যাল সার্ভারে DC এবং RDS উভয়ই ডিপ্লয় করতে চান, তবে ভার্চুয়ালাইজেশন ব্যবহার করা ভালো, কারণ Microsoft ভার্চুয়ালাইজেশন লাইসেন্সিং নীতির মতে একই Windows Server Standard লাইসেন্সের অধীনে দুটি ভার্চুয়াল সার্ভার চালানো যায়।
রিমোট সাইন-ইনের জন্য Remote Desktop Services-এর মাধ্যমে সাইন-ইন করার অধিকার প্রয়োজন
সার্ভারটি ডোমেন কন্ট্রোলারে প্রমোট করার পর Computer Management MMC স্ন্যাপ-ইন থেকে লোকাল ইউজার এবং গ্রুপ ম্যানেজ করা যায় না। Local Users and Groups (lusrmgr.msc) কনসোল খুলতে চাইলে নিচের এরর আসে:
The computer xxx is a domain controller. This snap-in cannot be used on a domain controller. Domain accounts are managed with the Active Directory Users and Computers snap-in.
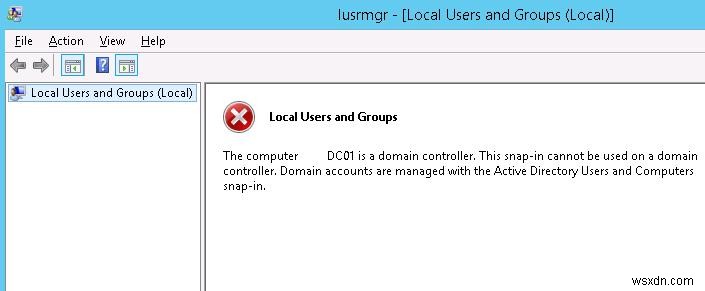
দেখুন, ডোমেন কন্ট্রোলারে কোনো লোকাল গ্রুপ নেই। লোকাল গ্রুপ Remote Desktop Users-এর পরিবর্তে DC বিল্ট-ইন ডোমেন গ্রুপ Remote Desktop Users ব্যবহার করে (যেটি Builtin কন্টেইনারে থাকে)। এই গ্রুপটি ADUC কনসোল বা DC-এ কমান্ড প্রম্পট থেকে ম্যানেজ করা যায়।
ডোমেন কন্ট্রোলারে ডোমেন গ্রুপ Remote Desktop Users-এর সদস্যদের দেখতে কমান্ড:
net localgroup "Remote Desktop Users"যোগোগে, এটি খালি থাকে। একটি ডোমেন ইউজার (উদাহরণস্বরূপ corp\it-pro, যিনি সাধারণ ডোমেন ইউজার, অ্যাডমিনיס্ট্রেটিভ সুবিধা নেই) যোগ করুন:
net localgroup "Remote Desktop Users" /add corp\it-proইউজারটি যোগ হয়েছে কিনা যাচাই করুন:
net localgroup "Remote Desktop Users"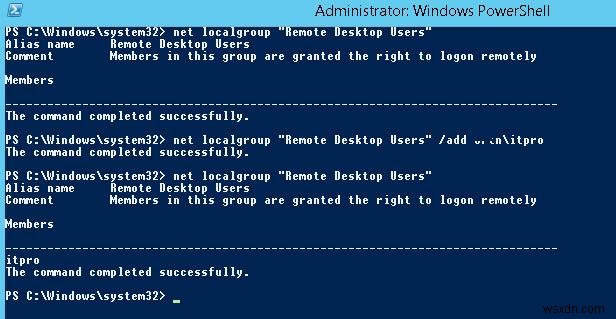
ADUC (dsa.msc) স্ন্যাপ-ইন দিয়েও যাচাই করা যায় যে ইউজারটি Remote Desktop Users ডোমেন গ্রুপের সদস্য।
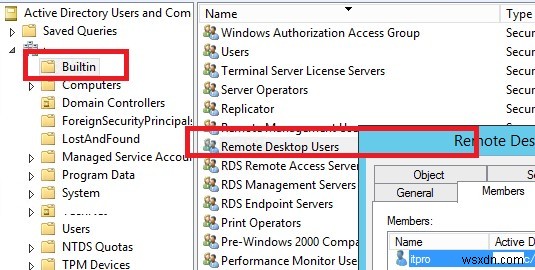
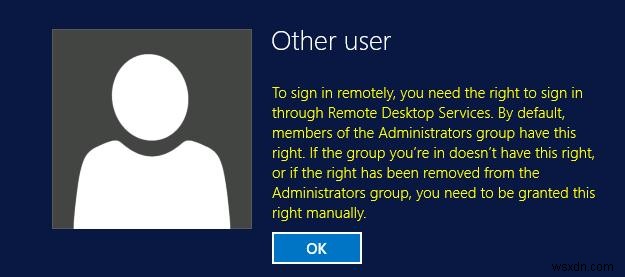
তবে, এরপরও ব্যবহারকারী রিমোট ডেস্কটপ দিয়ে DC-তে কানেক্ট করতে পারে না, নিচের এরর দিয়ে:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default members of the Administrators group have this right. If the group you're in does not have the right, or if the right has been removed from the Administrators group, you need to be granted the right manually.
Group Policy: Allow log on through Remote Desktop Services
একজন ডোমেন ইউজার বা গ্রুপকে Windows-এ রিমোট RDP কানেকশন দেওয়ার জন্য SeRemoteInteractiveLogonRight সুবিধা দিতে হয়। ডিফল্টভাবে শুধু Administrators গ্রুপের সদস্যরা এই সুবিধা পান। Allow log on through Remote Desktop Services পলিসি দিয়ে এই পারমিশন দেওয়া যায়।
Windows 2003 এবং পুরনো ভার্সনে এই পলিসিকে Allow log on through terminal services বলা হতো।
Remote Desktop Users গ্রুপের সদস্যদের ডোমেন কন্ট্রোলারে রিমোট কানেকশন দিতে আপনার ডোমেন কন্ট্রোলারে এই পলিসির সেটিংস পরিবর্তন করতে হবে:
- Local Group Policy Editor (
gpedit.msc) চালু করুন; - GPO সেকশনে যান: Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment;
- Allow log on through Remote Desktop Services পলিসি খুঁজুন; সার্ভার DC-তে প্রমোট হওয়ার পর এই লোকাল পলিসিতে শুধু Administrators গ্রুপ (এরা Domain Admins) থাকে।
- পলিসি এডিট করুন, ডোমেন গ্রুপ Remote Desktop Users (এভাবে:
domainname\Remote Desktop Users), বা সরাসরি ডোমেন ইউজার, বা একটি গ্রুপ (domain\CA_Server_Admins) যোগ করুন;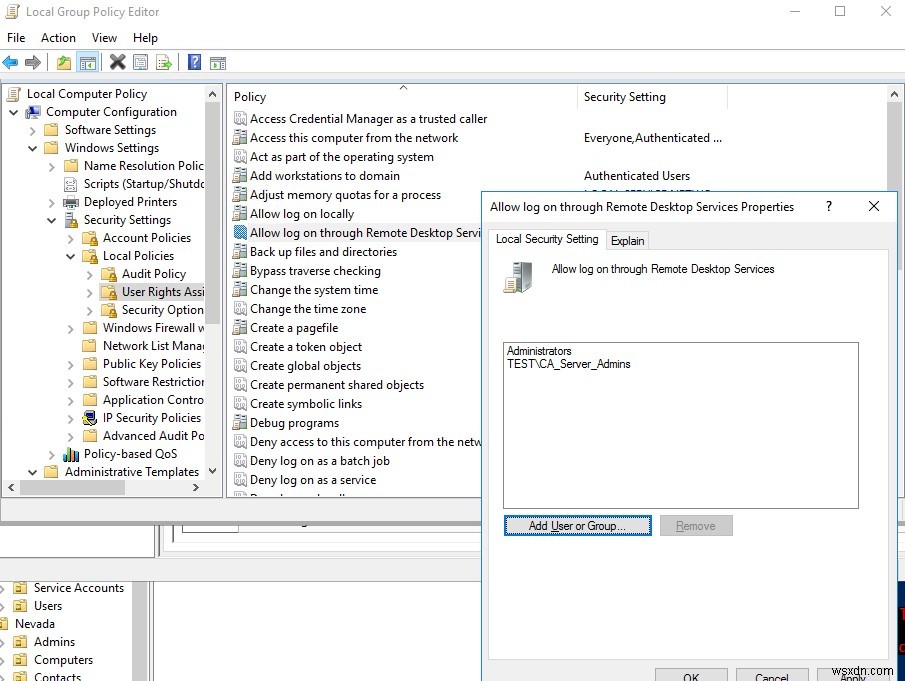
- DC-এ লোকাল গ্রুপ পলিসি সেটিংস আপডেট করুন কমান্ড দিয়ে:
gpupdate /force
লক্ষ্য করুন, Allow log on through Remote Desktop Services পলিসিতে যে গ্রুপটি যোগ করলেন, সেটি "Deny log on through Remote Desktop Services" পলিসিতে থাকা উচিত নয়, কারণ এর প্রায়োরিটি বেশি (দেখুন: Restricting Network Access under local accounts)। আপনি যদি ব্যবহারকারীদের লগ-অন করার কম্পিউটার তালিকা সীমাবদ্ধ করেন, তবে DC-এর নাম AD অ্যাকাউন্টের প্রপার্টিতে (LogonWorkstations ইউজার অ্যাট্রিবিউট) যোগ করতে হবে।
নোট: DC-এ লোকালি (সার্ভার কনসোল দিয়ে) লগ-অন করার অনুমতি দিতে, অ্যাকাউন্ট বা গ্রুপকে "Allow log on locally" পলিসিতে যোগ করতে হবে। ডিফল্টভাবে এই পারমিশন নিচের ডোমেন গ্রুপগুলোর জন্য সক্রিয় থাকে:
- Backup Operators
- Administrators
- Print Operators
- Server Operators
- Account Operators
ডোমেনে একটি নতুন সিকিউরিটি গ্রুপ তৈরি করা ভালো, যেমন AllowLogonDC এবং যেসব ইউজার অ্যাকাউন্টকে DC-এ রিমোট অ্যাক্সেস দরকার সেগুলো যোগ করুন। যদি সব AD ডোমেন কন্ট্রোলারে একসাথে অ্যাক্সেস দিতে চান, তবে প্রতিটি DC-এ লোকাল পলিসি এডিট না করে GPMC.msc কনসোল দিয়ে Default Domain Controllers Policy-এ ইউজার গ্রুপ যোগ করুন (একই সেকশন: Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment → Allow log on through Remote Desktop Services)।
সতর্কতা: Default Domain Controllers Policy পরিবর্তন করলে, ডোমেন/এন্টারপ্রাইজ অ্যাডমিনিস্ট্রেটর গ্রুপগুলোকেও Allow log on through Remote Desktop Services পলিসিতে যোগ করতে ভুলবেন না, অন্যথায় তারা DCs-এ রিমোট অ্যাক্সেস হারিয়ে ফেলবে।
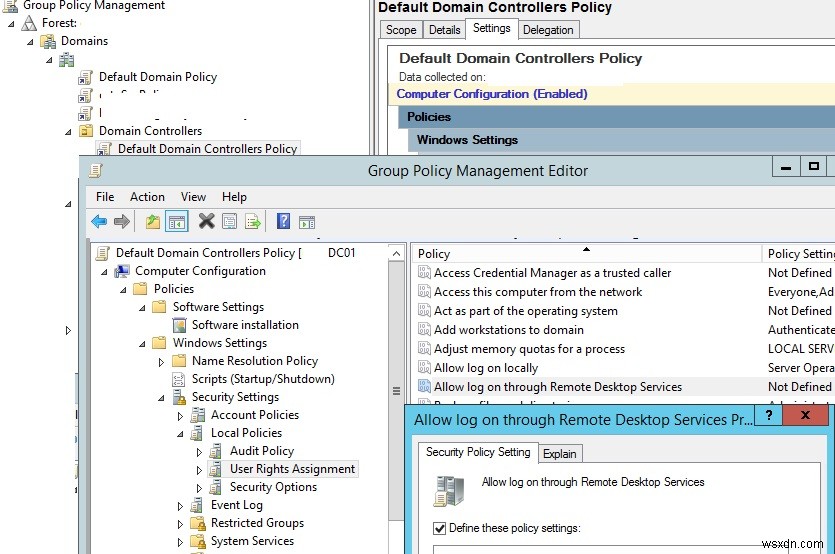
এখন আপনি যে ব্যবহারকারী/গ্রুপগুলো পলিসিতে যোগ করেছেন, তারা AD ডোমেন কন্ট্রোলারগুলিতে RDP দিয়ে কানেক্ট করতে পারবে।
যদি নন-অ্যাডমিনিস্ট্রেটর ব্যবহারকারীদের DC-এ নির্দিষ্ট সার্ভিস স্টার্ট/স্টপ করার পারমিশন দিতে হয়, তবে এই গাইডটি ফলো করুন।
The Requested RDP Session Access is Denied
কিছু ক্ষেত্রে ডোমেন কন্ট্রোলারে RDP দিয়ে কানেক্ট করার সময় নিচের এরর আসতে পারে:
The requested session access is denied.
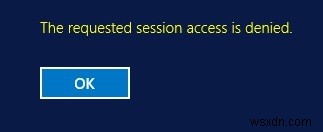
নন-অ্যাডমিন ইউজার অ্যাকাউন্ট দিয়ে DC-তে কানেক্ট করলে এই دوটি সমস্যা হতে পারে:
- আপনি সার্ভার কনসোলে কানেক্ট করার চেষ্টা করছেন (
mstsc /adminমোড ব্যবহার করে)। এই কানেকশন মোড শুধু অ্যাডমিনিস্ট্রেটরদের জন্য অনুমোদিত। নরম্যাল RDP মোডে (বिना/adminঅপশন)mstsc.exeক্লায়েন্ট দিয়ে কানেক্ট করার চেষ্টা করুন; - সার্ভারে ইতিমধ্যে দুটি এক্টিভ RDP সেশন থাকতে পারে (ডিফল্টভাবে Windows Server-এ RDS রোল ছাড়া সর্বোচ্চ দুটি সিমাল্টেনিয়াস RDP সেশন অনুমোদিত)। অ্যাডমিনিস্ট্রেটর পারমিশন ছাড়া আপনি অন্য ব্যবহারকারীদের লগ-অফ করাতে পারবেন না। অ্যাডমিনিস্ট্রেটররা একটি সেশন ফাঁকি দিতে পর্যন্ত অপেক্ষা করুন।
