

এই লেখায় আমরা দেখব Active Directory-তে FSMO রোল دار ডোমেন কন্ট্রোলার খুঁজে বের করা, এক বা একাধিক FSMO রোল অন্য (অ্যাডিশনাল/সেকেন্ডারি) ডোমেন কন্ট্রোলারে ট্রান্সফার করা এবং FSMO রোল ওনার ডোমেন কন্ট্রোলার ফেইল করলে FSMO রোল সিজ (seize) করার পদ্ধতি।
Active Directory ডোমেনে FSMO Roles বোঝা
Active Directory ডোমেনে FSMO (Flexible Single Master Operation) রোলগুলো কী? Active Directory-এ অধিকাংশ স্ট্যান্ডার্ড অপারেশন (যেমন নতুন ইউজার অ্যাকাউন্ট ও সিকিউরিটি গ্রুপ তৈরি করা বা কম্পিউটার ডোমেনে যোগ করা) যেকোনো ডোমেন কন্ট্রোলারে পারফর্ম করা যায়। AD রেপ্লিকেশন সার্ভিস এই পরিবর্তনগুলো পুরো AD ডিরেক্টরিতে বিতরণ করার দায়িত্বে থাকে। বিভিন্ন কনফ্লিক্ট (উদাহরণস্বরূপ, একাধিক ডোমেন কন্ট্রোলারে একই সাথে একটি ইউজার অ্যাকাউন্ট রিনেম করা) একটি সিম্পল প্রিন্সিপল দিয়ে রেজলভ হয় — শেষটি সঠিক। যাইহোক, কিছু অপারেশন রয়েছে য время কনফ্লিক্ট অॅনএক্সেপটেবল (উদাহরণস্বরূপ, নতুন চাইল্ড ডোমেন/ফরেস্ট তৈরি করার সময়, AD স্কিমা পরিবর্তন করা, ইত্যাদি)। ইউনিকনেস দরকারী অপারেশন পারফর্ম করার জন্য আপনাকে FSMO রোলসহ ডোমেন কন্ট্রোলার দরকার। FSMO রোলের মূল কাজ হলো এই কনফ্লিক্টগুলো প্রতিরোধ করা।
একটি Active Directory ডোমেনে পাঁচটি FSMO রোল থাকতে পারে।
দুটি রোল AD ফরেস্ট-এর জন্য ইউনিক:
- Schema master Active Directory স্কিমা পরিবর্তনের জন্য দায়বদ্ধ (উদাহরণস্বরূপ,
adprep /forestprepকমান্ড ব্যবহার করে AD স্কিমা এক্সটেন্ড করার সময়); - Domain naming master আপনার AD ফরেস্টে তৈরি হওয়া সব ডোমেন এবং অ্যাপ্লিকেশন পার্টিশনের ইউনিক নাম নিশ্চিত করে (এটি ম্যানেজ করতে “Enterprise admins” প্রিভিলেজ দরকার)।
এবং তিনটি রোল প্রতিটি ডোমেন-এর জন্য (এগুলো ম্যানেজ করতে আপনার অ্যাকাউন্ট “Domain Admins” গ্রুপের মেম্বার হতে হবে):
- PDC emulator আপনার Windows নেটওয়ার্কের প্রধান ব্রাউজার (Domain Master Browser নেটওয়ার্ক এনভায়রনমেন্টে কম্পিউটার দেখানোর জন্য ব্যবহার হয়), ভুল পাসওয়ার্ড দিয়ে ইউজার লকআউট ট্র্যাক করে, আপনার ডোমেনের মূল NTP সার্ভার, Windows 2000/NT ক্লায়েন্টের সাথে কম্প্যাটিবিলিটি প্রদান করে, DFS রুট সার্ভার নেমস্পেস ইনফরমেশন আপডেট করতে ব্যবহৃত হয়;
- Infrastructure Master ক্রস-ডোমেন অবজেক্ট লিংক আপডেট করার জন্য দায়বদ্ধ; এবং
adprep /domainprepকমান্ড এটিতে রান হয়; - RID Master — সার্ভার অন্যান্য ডোমেন কন্ট্রোলারগুলোর কাছে RIDs (৫০০ টি প্যাকে) বিতরণ করে ইউনিক অবজেক্ট আইডেন্টিফায়ার (SIDs) তৈরি করতে।
ডোমেনে FSMO Role Owners তালিকা করা
আপনার Active Directory ডোমেনে কোন ডোমেন কন্ট্রোলারগুলো FSMO রোল হোল্ডার তা কীভাবে জানবেন?
ডোমেনে সব FSMO রোল ওনার খুঁজে বের করতে কমান্ড চালান:
netdom query fsmo
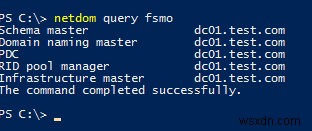
Schema master dc01.test.com Domain naming master dc01.test.com PDC dc01.test.com RID pool manager dc01.test.com Infrastructure master dc01.test.com
আপনি অন্য ডোমেনের FSMO রোল দেখতে পারেন:
netdom query fsmo /domain:woshub.com
এই উদাহরণে আপনি দেখতে পাচ্ছেন সব FSMO রোল DC01-এ অবস্থিত। একটি নতুন AD ফরেস্ট (ডোমেন) ডিপ্লয় করার সময়, সব FSMO রোল প্রথম DC-এ প্লেস করা হয়। RODC বাদে যেকোনো ডোমেন কন্ট্রোলার যেকোনো FSMO রোলের হোল্ডার হতে পারে। অনুযায়ী, ডোমেন অ্যাডমিনিস্ট্রেটর যেকোনো FSMO রোল যেকোনো অন্য ডোমেন কন্ট্রোলারে ট্রান্সফার করতে পারেন।
PowerShell দিয়ে Get-ADDomainController কমান্ডলেট ব্যবহার করে আপনার ডোমেনে FSMO রোল সম্পর্কে তথ্য পাওয়া যায় (RSAT Active Directory for PowerShell মডিউল ইনস্টল থাকতে হবে):
Get-ADDomainController -Filter * | Select-Object Name, Domain, Forest, OperationMasterRoles |Where-Object {$_.OperationMasterRoles}
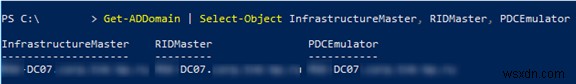
অথবা ফরেস্ট বা ডোমেন লেভেলের FSMO রোল এভাবে দেখতে পারেন:
Get-ADDomain | Select-Object InfrastructureMaster, RIDMaster, PDCEmulator
 Get-ADForest | Select-Object DomainNamingMaster, SchemaMaster
Microsoft-এর FSMO রোল প্লেসমেন্ট सम्बन्धে সাধারণ সুপারিশ:
- ফরেস্ট লেভেলের রোল (Schema master এবং Domain naming master) রুট ডোমেনে রাখুন যা একই সাথে Global Catalog সার্ভার;
- সব তিনটি ডোমেন FSMO রোল একটি উপযুক্ত পারফরম্যান্সওয়ালা ডোমেন কন্ট্রোলারে রাখুন;
- ফরেস্টের সব DC Global Catalog সার্ভার হতে হবে যেহেতু এতে AD রিলায়াবিলিটি এবং পারফরম্যান্স উন্নত হয়। তাহলে Infrastructure Master রোল আসলে প্রয়োজন নয়। আপনার কাছে যদি Global Catalog রোল ছাড়া কোনো DC থাকে, Infrastructure Master রোল সেখানে রাখুন।
- FSMO রোল ওনার DC-তে অন্য কোনো টাস্ক রাখবেন না।
Active Directory-এ FSMO রোল ট্রান্সফার করা যায় বেশ কিছু মেথড দিয়ে: AD MMC গ্রাফিক্যাল স্ন্যাপ-ইন, ntdsutil.exe বা PowerShell। FSMO রোল ট্রান্সফার প্রাসঙ্গিক হয় AD ইনফ্রাস্ট্রাকচার অপ্টিমাইজ করার সময়, বা FSMO রোল হোল্ডার একটি DC ক্যাটাস্ট্রফিক হার্ডওয়্যার/সফ্টওয়্যার ফেইলার ভুগে। FSMO রোল সরানোর দুটি পদ্ধতি রয়েছে: ট্রান্সফারিং (যখন দুটি DC উপলব্ধ) বা সিজিং (যখন একটি DC FSMO রোলসহ অনুপলব্ধ বা ভাঙা)।
PowerShell দিয়ে FSMO Roles ট্রান্সফার করা
ডোমেনে FSMO রোল ট্রান্সফার করার সবচেয়ে সহজ এবং দ্রুত পদ্ধতি হলো Move-ADDirectoryServerOperationMasterRole PowerShell কমান্ডলেট ব্যবহার করা।
আপনি এক বা একাধিক FSMO রোল একসাথে নির্দিষ্ট DC-এ ট্রান্সফার করতে পারেন। নিচের কমান্ড দুটি রোল DC02-এ সরিয়ে দেবে:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole PDCEmulator, RIDMaster
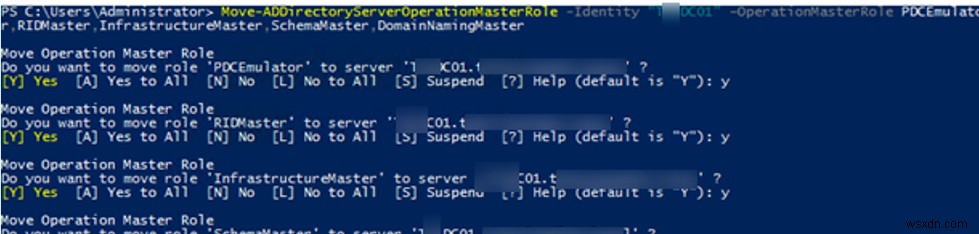
OperationMasterRole আর্গুমেন্টে আপনি FSMO রোলের নাম বা নিচের টেবিল অনুযায়ী এর ইনডেক্স নির্দিষ্ট করতে পারেন:
| PDCEmulator | 0 |
| RIDMaster | 1 |
| InfrastructureMaster | 2 |
| SchemaMaster | 3 |
| DomainNamingMaster | 4 |
পূর্বের কমান্ডটি সংক্ষিপ্ত রূপে এভাবে দেখাবে:
Move-ADDirectoryServerOperationMasterRole -Identity dc02 -OperationMasterRole 0,1
সর্ব FSMO রোল একসাথে অ্যাডিশনাল ডোমেন কন্ট্রোলারে ট্রান্সফার করতে এই কমান্ড চালান:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole 0,1,2,3,4
Active Directory গ্রাফিক্যাল স্ন্যাপ-ইন ব্যবহার করে FSMO Roles ট্রান্সফার করা
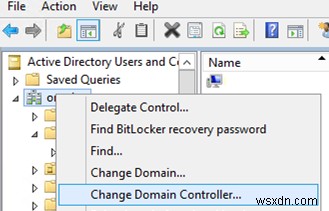
FSMO রোল সরাতে আপনি স্ট্যান্ডার্ড Active Directory গ্রাফিক্যাল স্ন্যাপ-ইন ব্যবহার করতে পারেন। ট্রান্সফার অপারেশন FSMO রোলসহ DC-এ পারফর্ম করা ভালো। যদি সার্ভার লোকাল কনসোল উপলব্ধ না থাকে, MMC স্ন্যাপ-ইনে Change Domain Controller অপশন ব্যবহার করে ডোমেন কন্ট্রোলার সিলেক্ট করুন।
RID Master, PDC Emulator & Infrastructure Master Roles ট্রান্সফার করা
ডোমেন-লেভেলের রোল (RID, PDC, Infrastructure Master) ট্রান্সফার করতে Active Directory Users and Computers (DSA.msc) কনসোল ব্যবহার করা হয়।
- Active Directory Users and Computers (ADUC) স্ন্যাপ-ইন খুলুন;
- আপনার ডোমেন নামের ওপর রাইট-ক্লিক করুন এবং Operations Master সিলেক্ট করুন;
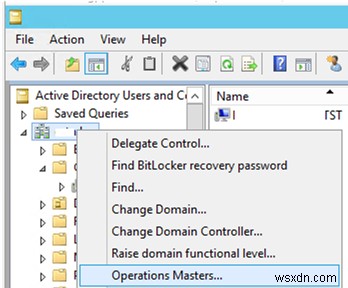
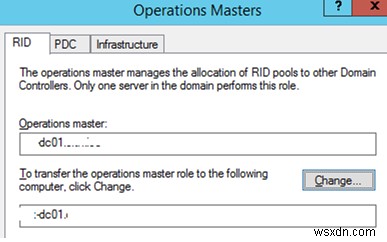
- তিনটি ট্যাব (RID, PDC, Infrastructure) সহ একটি উইন্ডো আসবে। এই ট্যাবগুলো ব্যবহার করে সংশ্লিষ্ট রোল ট্রান্সফার করুন নতুন FSMO ওনার নির্দিষ্ট করে Change বাটনে ক্লিক করে।
Schema Master Role ট্রান্সফার করা
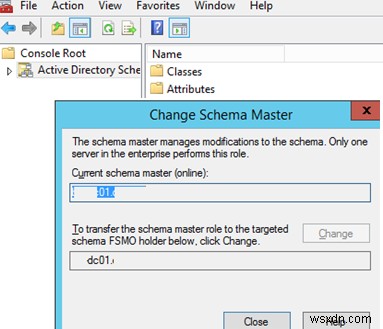
ফরেস্ট-লেভেল Schema Master FSMO ট্রান্সফার করতে Active Directory Schema স্ন্যাপ-ইন ব্যবহার করা হয়।
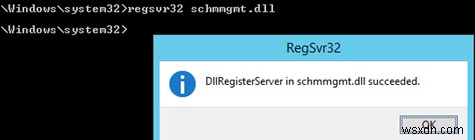
- স্ন্যাপ-ইন শুরু করার আগে, schmmgmt.dll লাইব্রেরি রেজিস্টার করতে হবে
regsvr32 schmmgmt.dllকমান্ড প্রম্পটে রান করে;
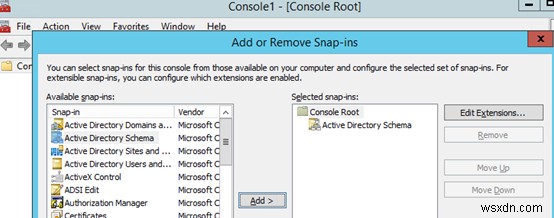
- MMC কনসোল খুলুন, কমান্ড প্রম্পটে MMC টাইপ করে;
- মেনু থেকে File → Add/Remove snap-in সিলেক্ট করুন এবং Active Directory Schema কনসোল যোগ করুন;
- কনসোল রুট (Active Directory Schema) রাইট-ক্লিক করুন এবং Operations Master সিলেক্ট করুন;
- যে ডোমেন কন্ট্রোলারে Schema Master রোল ট্রান্সফার করতে চান তার নাম দিন, তারপর Change ক্লিক করুন এবং OK। যদি বাটনটি উপলব্ধ না থাকে, নিশ্চিত হন আপনার অ্যাকাউন্ট Schema admins গ্রুপের মেম্বার।
Domain Naming Master FSMO ট্রান্সফার করা
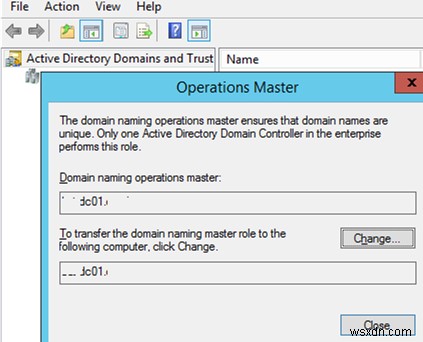
- Domain Naming Master FSMO রোল ট্রান্সফার করতে Active Directory Domains and Trusts কনসোল খুলুন;
- আপনার ডোমেনের নাম রাইট-ক্লিক করুন এবং Operations Master সিলেক্ট করুন;
- Change ক্লিক করুন, ডোমেন কন্ট্রোলারের নাম দিন এবং OK ক্লিক করুন।
Ntdsutil.exe ব্যবহার করে কমান্ড প্রম্পট থেকে FSMO Roles ট্রান্সফার করা
গুরুত্বপূর্ণ。 ntdsutil.exe টুল সতর্কতার সাথে ব্যবহার করুন এবং নিশ্চিত হন আপনি কী করছেন জানেন অথবা আপনি আপনার Active Directory ডোমেন ভাঙতে পারেন!
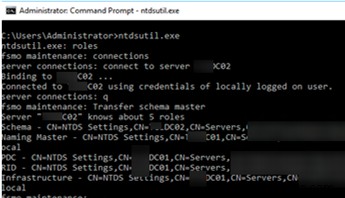
- আপনার ডোমেন কন্ট্রোলারে কমান্ড প্রম্পট চালু করুন এবং রান করুন:
ntdsutil - এই কমান্ড দিন:
roles - তারপর:
connections - তারপর আপনাকে যে DC-এ FSMO রোল ট্রান্সফার করতে চান সেটিতে কানেক্ট করতে হবে। এর জন্য লিখুন:
connect to server <servername> qটাইপ করুন এবং Enter চাপুন;- একটি FSMO রোল ট্রান্সফার করতে এই কমান্ড ব্যবহার করুন:
transfer <role>, যেখানে <role> হলো আপনি যে রোল ট্রান্সফার করতে চান। উদাহরণ:transfer schema master,transfer RID, ইত্যাদি;
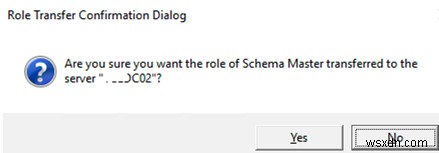
- FSMO রোল ট্রান্সফার কনফার্ম করুন;
- যখন হয়ে যাবে,
qচাপুন এবং Enter চাপুন ntdsutil.exe বের হওয়ার জন্য; - ডোমেন কন্ট্রোলার রিস্টার্ট করুন।
AD FSMO Roles সিজ (Seize) করা
যদি FSMO রোলসহ একটি DC ভাঙে যায় (এবং রিকভার করা যায় না) বা দীর্ঘ সময় অনুপলব্ধ থাকে, তবে আপনি তার যেকোনো রোল ফোর্সফুলি সিজ করতে পারেন। যাইহোক, এটি খুব গুরুত্বপূর্ণ যে যেই সার্ভার থেকে আপনি রোল সিজ করছেন সেটি অবশ্যই কখনো নেটওয়ার্কে ফিরে আসবে না যদি আপনি AD-এ নতুন কোনো সমস্যা চান না ( এমনকি আপনি পরে DC-কে ব্যাকআপ থেকে রিস্টোর করলেও)। আপনি যদি ভাঙা DC-কে ডোমেনে ফেরাতে চান, একমাত্র সঠিক পদ্ধতি হলো এর কম্পিউটার অ্যাকাউন্ট AD থেকে রিমুভ করা, নতুন হোস্টনেম সহ ক্লিন Windows ইনস্টল করা, ADDS রোল ইনস্টল করা এবং সার্ভারকে ডোমেন কন্ট্রোলার হিসেবে প্রমোট করা।
আপনি PowerShell বা NTDSUtil ব্যবহার করে FSMO রোল সিজ করতে পারেন।
FSMO রোল সিজ করার সবচেয়ে সহজ পদ্ধতি PowerShell দিয়ে। এর জন্য একই Move-ADDirectoryServerOperationMasterRole কমান্ডলেট ব্যবহার করা হয়, কিন্তু –Force প্যারামিটার যোগ করা হয়।
উদাহরণস্বরূপ, PDCEmulator রোল সিজ করে DC02-এ ফোর্সফুলি ট্রান্সফার করতে এই কমান্ড চালান:
Move-ADDirectoryServerOperationMasterRole -Identity DC2 -OperationMasterRole PDCEmulator –Force
আপনি ntdsutil.exe ব্যবহার করেও আপনার DC02 সার্ভারে FSMO রোল সিজ করতে পারেন। রোল সিজ সাধারণ ট্রান্সফারের মত। নিচের কমান্ডগুলো ব্যবহার করুন:
ntdsutil
 roles
 connections
connect to server DC02 (যে সার্ভারে রোল ট্রান্সফার করছেন)
quit
বিভিন্ন FSMO রোল সিজ করতে এই কমান্ডগুলো ব্যবহার করুন:
seize schema master
 seize naming master
 seize rid master
 seize pdc
 seize infrastructure master
 quit
