

ডিফল্টভাবে, যখন একজন ব্যবহারকারী অ্যাক্টিভ ডিরেক্টরি ডোমেনে যোগ করা সার্ভারে একটি নেটওয়ার্ক শেয়ার্ড ফোল্ডার অ্যাক্সেস করার চেষ্টা করে একটি ওয়ার্কগ্রুপ কম্পিউটার থেকে, তবে ডোমেন অ্যাকাউন্ট ক্রেডেনশিал দিতে বলা হয়। আসুন দেখি কিভাবে অনুমোদনশূন্য (অ্যানোনিমাস) অ্যাক্সেস সক্ষম করা যায় শেয়ার্ড ফোল্ডার বা প্রিন্টারের ওয়ার্কগ্রুপ কম্পিউটার থেকে ডোমেন সার্ভারে উইন্ডোজ ১০ / উইন্ডোজ সার্ভার ২০১৬-এ।
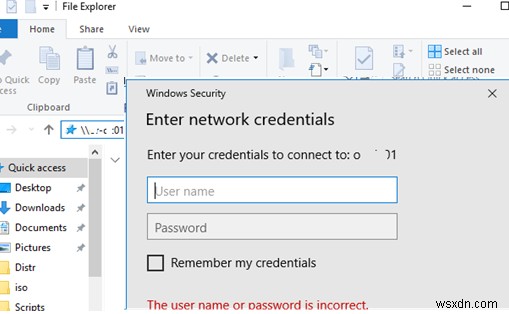
সিকিউরিটি দৃষ্টিকোণ থেকে, গেস্ট অ্যাকাউন্টের জন্য অ্যানোনিমাস নেটওয়ার্ক অ্যাক্সেস সক্ষম করা পরামর্শ দেয়া হয় না। এর अलावा, আপনাকে AD ডোমেন কন্ট্রোলার্সে এটি কখনোই করা উচিত নয়। তাই অ্যানোনিমাস অ্যাক্সেস সক্ষম করার আগে, আরও সঠিক উপায় চেষ্টা করুন – ওয়ার্কগ্রুপ কম্পিউটারকে আপনার ডোমেনে যোগ করুন বা ওয়ার্কগ্রুপের সব ব্যবহারকারীর জন্য ডোমেন অ্যাকাউন্ট তৈরি করুন।
লোকাল অ্যানোনিমাস অ্যাক্সেস গ্রুপ পলিসিস
সার্ভার/কম্পিউটারে লোকাল গ্রুপ পলিসি এডিটর (gpedit.msc) খুলুন যেটিতে আপনি অ্যানোনিমাস অ্যাক্সেস সক্ষম করতে চান।
নিচের GPO সেকশনে যান: Computer Configuration -> Windows Settings -> Security Settings -> Local Policies -> Security Options। নিচের পলিসিগুলো কনফিগার করুন:
- Accounts: Guest Account Status: Enabled
- Network access: Let Everyone permissions apply to anonymous users: Enabled
- Network access: Do not allow anonymous enumeration of SAM accounts and shares: Disabled
সিকিউরিটি কারণে**, নিশ্চিত করুন যে Guest অ্যাকাউন্ট Deny log on locally পলিসিতে নির্দিষ্ট আছে Local Policies -> User Rights Assignment-এ।
তারপর নিশ্চিত করুন যে Guest Access this computer from network পলিসিতে নির্দিষ্ট আছে একই সেকশনে, এবং Deny access to this computer from the network পলিসিতে Guest মান থাকা উচিত নয়।
এছাড়া নিশ্চিত করুন যে উইন্ডোজে নেটওয়ার্ক ফোল্ডার শেয়ারিং সক্ষম আছে ( Settings -> Network & Internet -> Ethernet -> Change advanced sharing options)। All Networks সেকশনে, Turn on sharing so anyone with network access can read and write files in the Public folders এবং Turn off password protected sharing অপশন সিলেক্ট করুন যদি আপনি আপনার নেটওয়ার্কের সব ডিভাইসে আস্থা রাখেন (নিবন্ধ “Can’t see computers on my network” রেফার করুন।)
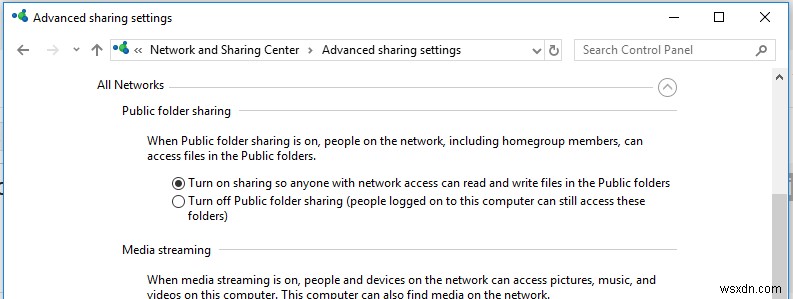
উইন্ডোজে শেয়ার্ড ফোল্ডারে অ্যানোনিমাস অ্যাক্সেস অনুমতি দেওয়া
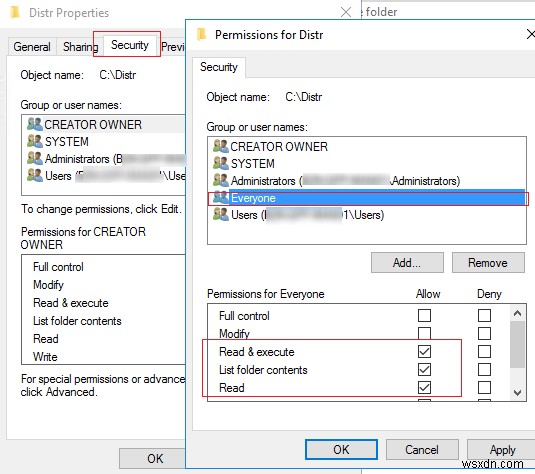
তারপর আপনি যে নেটওয়ার্ক ফোল্ডার শেয়ার করতে চান তার অ্যাক্সেস পারমিশন কনফিগার করুন। ফোল্ডার প্রপার্টিজ খুলুন, Security ট্যাবে যান এবং বর্তমান ফোল্ডার NTFS পারমিশন চেক করুন। Edit চাপুন -> এবং Everyone লোকাল গ্রুপকে Read পারমিশন (আবশ্যকতা অনুযায়ী Modify) দিন। এজন্য Edit -> Add -> Everyone ক্লিক করুন এবং অ্যানোনিমাস ব্যবহারকারীদের জন্য ফোল্ডার অ্যাক্সেস প্রivilেজ সিলেক্ট করুন। আমি রিড-অনলি পারমিশন দিয়েছি।
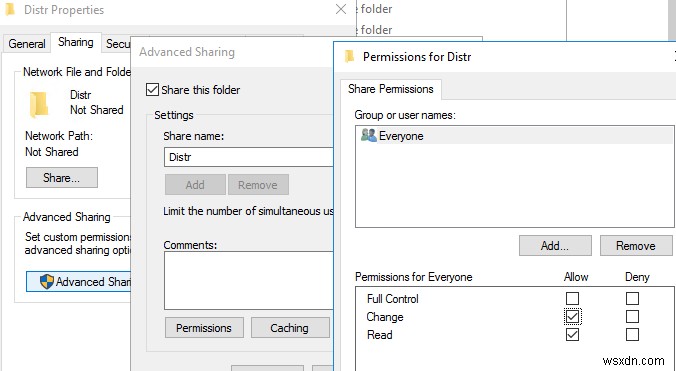
Sharing ট্যাবে, অ্যানোনিমাস ব্যবহারকারীদের শেয়ার্ড ফোল্ডার অ্যাক্সেস করার অনুমতি দিন (Share -> Advanced Setting -> Permissions)। নিশ্চিত করুন যে Everyone গ্রুপের Change এবং Read পারমিশন আছে।
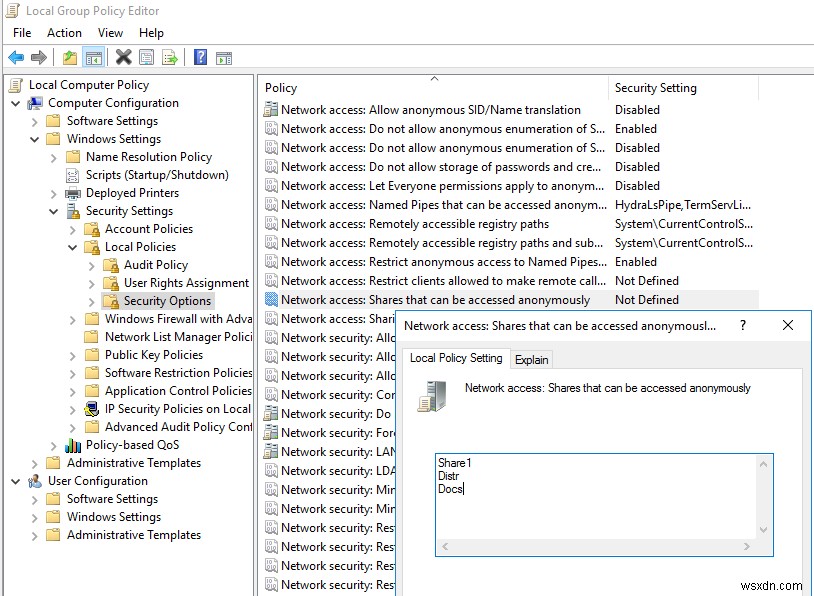
লোকাল পলিসি এডিটরের Local Policies -> Security Options সেকশনে Network access: Shares that can be accessed anonymous পলিসি সক্ষম করুন। এখানে আপনাকে অবশ্যই সেই শেয়ার্ড ফোল্ডার নামগুলো উল্লেখ করতে হবে যেগুলোতে আপনি অ্যানোনিমাস অ্যাক্সেস সক্ষম করতে চান (আমার উদাহরণে, Share1, Distr এবং Docs ফোল্ডার)।
শেয়ার্ড প্রিন্টারে অ্যানোনিমাস অ্যাক্সেস সক্ষম করা
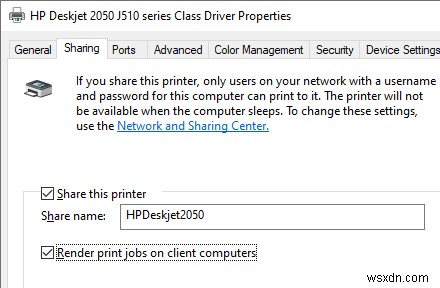
আপনার কম্পিউটারে শেয়ার্ড প্রিন্টারে অ্যানোনিমাস অ্যাক্সেস সক্ষম করতে, Control Panel -> Hardware and Sound -> Devices and Printers-এ শেয়ার্ড প্রিন্টারের প্রপার্টিজ খুলুন। Sharing ট্যাবে Render print jobs on client computers অপশন চেক করুন।
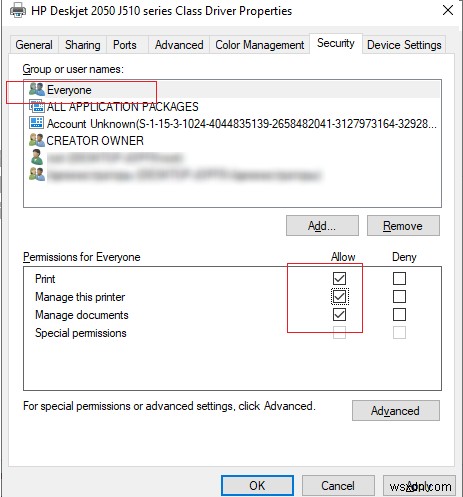
তারপর প্রিন্টারের Security ট্যাবে Everyone গ্রুপের সব পারমিশন চেক করুন।
এরপর আপনি আপনার শেয়ার্ড ফোল্ডার (\\server-name\sharedfolder) এবং প্রিন্টারের সাথে ওয়ার্কগ্রুপ কম্পিউটার থেকে ডোমেন কম্পিউটার/সার্ভারে ক্রেডেনশিাল দিয়ে বিনা কানেক্ট করতে পারবেন, অর্থাৎ অ্যানোনিমাসলি।
উইন্ডোজ ১০ ১৭০৯ বা নতুনতর সংস্করণে SMBv2 প্রোটোকল ব্যবহার করে গেস্ট অ্যাকাউন্টের অধীনে শেয়ার্ড ফোল্ডার নেটওয়ার্ক অ্যাক্সেস ডিফল্টভাবে সীমাবদ্ধ থাকে এবং আপনি নিচের এরর দেখতে পাবেন: ‘You can’t access this shared folder because your organization’s security policies block unauthenticated guest access।’ এই নিবন্ধটি দেখুন।
