

উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস হল মাইক্রোসফটের ফ্রি বিল্ট-ইন অ্যান্টিভাইরাস যা উইন্ডোজ সার্ভার ২০১৬ এবং ২০১৯-এ ডিফল্টভাবে ইনস্টল থাকে (উইন্ডোজ ১০ ২০০৪ থেকে মাইক্রোসফট ডিফেন্ডার নামটি ব্যবহৃত হচ্ছে)। এই নিবন্ধে আমরা উইন্ডোজ সার্ভার ২০১৯/২০১৬-এ উইন্ডোজ ডিফেন্ডারের ফিচারগুলো দেখব।
উইন্ডোজ সার্ভারে উইন্ডোজ ডিফেন্ডার GUI সক্ষম করা
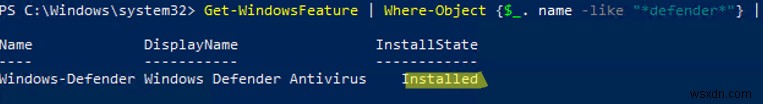
উইন্ডোজ সার্ভার ২০১৬ এবং ২০১৯ (Core এডিশন সহ) 에 উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ইঞ্জিন বিল্ট-ইন থাকে। PowerShell ব্যবহার করে উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ইনস্টল আছে কিনা চেক করুন:
Get-WindowsFeature | Where-Object {$_.name -like "*defender*"} | ft Name,DisplayName,Installstate
তবে, উইন্ডোজ সার্ভার ২০১৬-এ ডিফল্টভাবে উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস GUI নেই। সার্ভার ম্যানেজার কনসোল (Add Roles and Features → Features → Windows Defender Features → GUI for Windows Defender ফিচার) দিয়ে উইন্ডোজ সার্ভার ২০১৬-এ উইন্ডোজ ডিফেন্ডার গ্রাফিক্যাল ইন্টারফেস ইনস্টল করা যায়।
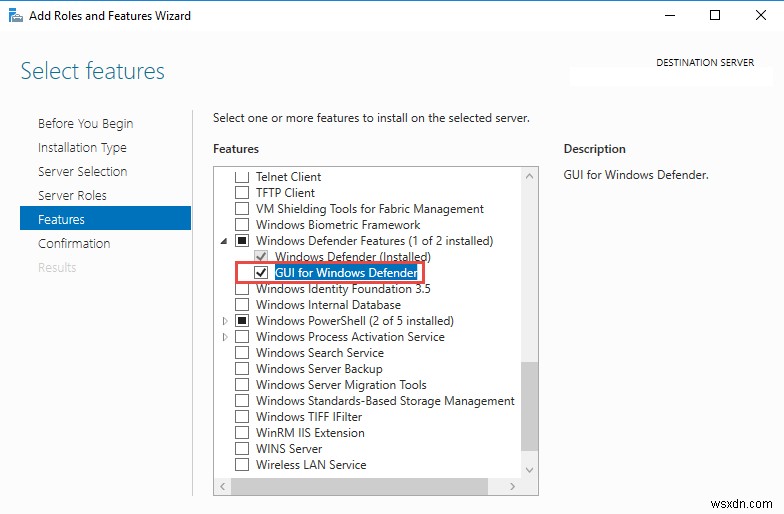
অথবা, PowerShell ব্যবহার করে উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস GUI সক্ষম করা যায়:
Install-WindowsFeature -Name Windows-Defender-GUI
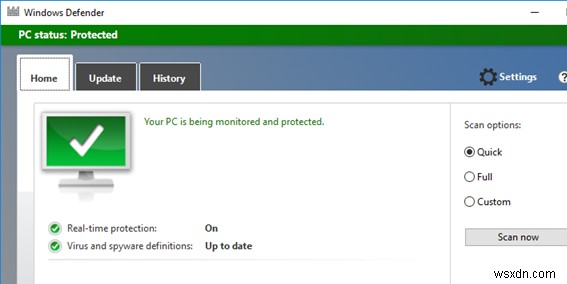
ডিফেন্ডার GUI আনইনস্টল করতে নিচের PowerShell কমান্ডটি ব্যবহার করা হয়:
Uninstall-WindowsFeature -Name Windows-Defender-GUI
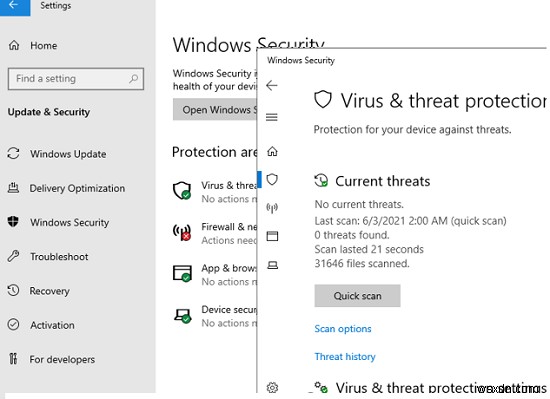
উইন্ডোজ সার্ভার ২০১৯-এ, ডিফেন্ডার GUI APPX অ্যাপ্লিকেশন ভিত্তিক এবং Windows Security অ্যাপের মাধ্যমে অ্যাক্সেসযোগ্য (Settings → Update and Security)।
উইন্ডোজ ডিফেন্ডার "Virus and threat protection" মেনু দিয়ে কনফিগার করা হয়।
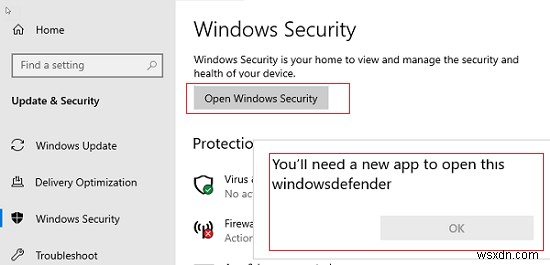
যদি আপনি ডিফেন্ডার সেটিংস মেনু খুলতে না পারেন, এবং Windows Security অ্যাপলেট চালালে "You'll need a new app to open this windowsdefender" এরর দেখায়, তবে নিচের PowerShell কমান্ড দিয়ে ম্যানিফেস্ট ফাইল ব্যবহার করে APPX অ্যাপ্লিকেশন পুনরায় রেজিস্টার করতে হবে:
Add-AppxPackage -Register -DisableDevelopmentMode "C:\Windows\SystemApps\Microsoft.Windows.SecHealthUI_cw5n1h2txyewy\AppXManifest.xml"
যদি UWP (APPX) অ্যাপ সম্পূর্ণভাবে মুছে ফেলা হয়ে যায়, তবে মাইক্রোসফট স্টোর অ্যাপ্লিকেশন রিস্টোর করার মতো ম্যানুয়ালি এটি রিস্টোর করা যাবে।
উইন্ডোজ সার্ভার ২০১৯ এবং ২০১৬-এ উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস আনইনস্টল করা
উইন্ডোজ ১০-এ, যখন আপনি যেকোনো থার্ড-পার্টি অ্যান্টিভাইরাস (McAfee, Norton, Avast, Kaspersky, Symantec, ইত্যাদি) ইনস্টল করেন, বিল্ট-ইন উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ডিসেবল হয়ে যায়। তবে উইন্ডোজ সার্ভারে এটি স্বয়ংক্রিয়ভাবে হয় না। বিল্ট-ইন অ্যান্টিভাইরাস ইঞ্জিন ম্যানুয়ালি ডিসেবল করতে হয় (অধিকাংশ কেসে, একই কম্পিউটার বা সার্ভারে একসাথে একাধিক অ্যান্টিভাইরাস প্রোগ্রাম ব্যবহার করা পরামর্শ দেওয়া হয় না)।
সার্ভার ম্যানেজার বা নিচের PowerShell কমান্ড ব্যবহার করে উইন্ডোজ সার্ভার ২০১৯/২০১৬-এ উইন্ডোজ ডিফেন্ডার আনইনস্টল করা যায়:
Uninstall-WindowsFeature -Name Windows-Defender
যদি সার্ভারে অন্য কোনো অ্যান্টিভাইরাস না থাকে তবে উইন্ডোজ ডিফেন্ডার আনইনস্টল করবেন না।
উইন্ডোজ ডিফেন্ডার সার্ভিস ইনস্টল করতে কমান্ড:
Add-WindowsFeature Windows-Defender-Features,Windows-Defender-GUI

PowerShell দিয়ে উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ম্যানেজ করা
চলুন উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ম্যানেজ করতে ব্যবহৃত কিছু সাধারণ PowerShell কমান্ড দেখি।
Windows Defender অ্যান্টিভাইরাস সার্ভিস চলছে কিনা এই PowerShell কমান্ড দিয়ে যাচাই করা যায়:
Get-Service WinDefend
দেখুন, সার্ভিসটি শুরু হয়ে আছে (Status – Running)
উইন্ডোজ ১০-এ উইন্ডোজ ডিফেন্ডার থ্রেট সার্ভিস বন্ধ হয়ে যাওয়ার কিছু কারণ অন্য একটি নিবন্ধে বর্ণনা করা আছে।
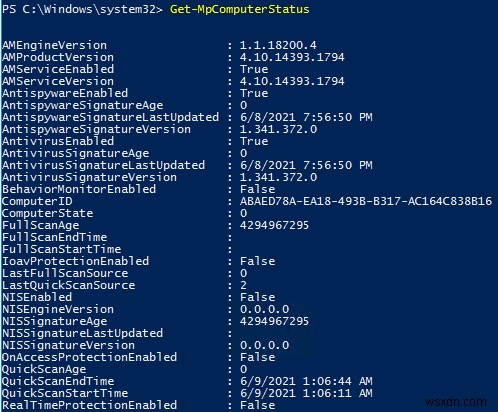
ডিফেন্ডার এর বর্তমান স্ট্যাটাস এবং সেটিংস দেখতে নিচের কমান্ডলেট ব্যবহার করুন:
Get-MpComputerStatus
এই কমান্ডলেটটি অ্যান্টিভাইরাস ডাটাবেস আপডেটের ভার্সন এবং তারিখ (AntivirusSignatureLastUpdated, AntispywareSignatureLastUpdated), সক্রিয় অ্যান্টিভাইরাস কম্পোনেন্ট, শেষ স্ক্যানের সময় (QuickScanStartTime), ইত্যাদি দেখায়।
উইন্ডোজ ডিফেন্ডার রিয়েল-টাইম প্রটেকশন ডিসেবল করতে:
Set-MpPreference -DisableRealtimeMonitoring $true
এই কমান্ড চালালে অ্যান্টিভাইরাস অপারেটিং সিস্টেম বা ব্যবহারকারীদের 의해 ওপেন হওয়া সব ফাইল রিয়েল-টাইমে স্ক্যান করবে না।
রিয়েল-টাইম অ্যান্টিভাইরাস প্রটেকশন সক্ষম করতে:
Set-MpPreference -DisableRealtimeMonitoring $false
উদাহরণস্বরূপ, আপনি এক্সটার্নাল USB স্টোরেজ ডিভাইস স্ক্যানিং সক্ষম করতে চান। বর্তমান সেটিংস পেতে কমান্ড:
Get-MpPreference | fl disable*
যদি USB ড্রাইভ স্ক্যানিং ডিসেবল থাকে (DisableRemovableDriveScanning = True), তবে নিচের কমান্ড দিয়ে স্ক্যানিং সক্ষম করুন:
Set-MpPreference -DisableRemovableDriveScanning $false
Windows Defender মডিউলে উপলব্ধ সব PowerShell কমান্ডলেটের তালিকা দেখতে:
Get-Command -Module Defender
উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস স্ক্যান থেকে ফাইল এবং ফোল্ডার বাদ দেওয়া (Exclusion)
আপনি এক্সক্লужন লিস্ট সেট করতে পারেন — এগুলো হল নাম, ফাইল এক্সটেনশন, ডিরেক্টরি যা উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাসের স্বয়ংক্রিয় স্ক্যান থেকে বাদ দেওয়া হবে। উইন্ডোজ সার্ভার ২০১৯/২০১৬-এ উইন্ডোজ ডিফেন্ডার만의 đặc điểm হল ইনস্টল করা উইন্ডোজ সার্ভার রোল এবং ফিচার অনুযায়ী স্বয়ংক্রিয়ভাবে এক্সক্লужন লিস্ট তৈরি করা।
উদাহরণস্বরূপ, যদি Hyper-V রোল ইনস্টল করা থাকে, তবে ডিফেন্ডার এক্সক্লужন লিস্টে নিচের অবজেক্টগুলো যোগ হবে: ভার্চুয়াল এবং ডিফারেন্সিং ডিস্ক, VHDS ডিস্ক (*.vhd, *.vhdx, *.avhd), স্ন্যাপশট, Hyper-V ফোল্ডার এবং প্রসেস (Vmms.exe, Vmwp.exe)।
যদি আপনি উইন্ডোজ সার্ভারে Microsoft Defender স্বয়ংক্রিয় এক্সক্লужন ডিসেবল করতে চান, তবে কমান্ড চালান:
Set-MpPreference -DisableAutoExclusions $true
নির্দিষ্ট ডিরেক্টরি ম্যানুয়ালি অ্যান্টিভাইরাস এক্সক্লужন লিস্টে যোগ করতে:
Set-MpPreference -ExclusionPath "C:\ISO", "C:\VM", "C:\Nano"
নির্দিষ্ট প্রসেস অ্যান্টিভাইরাস স্ক্যানিং থেকে বাদ দেওয়ায়:
Set-MpPreference -ExclusionProcess "vmms.exe", "Vmwp.exe"
PowerShell দিয়ে রিমোট কম্পিউটার থেকে উইন্ডোজ ডিফেন্ডার স্ট্যাটাস রিপোর্ট পাওয়া
PowerShell ব্যবহার করে রিমোট কম্পিউটার থেকে Microsoft Defender অ্যান্টিভাইরাসের স্ট্যাটাস পাওয়া যায়। নিচের সিম্পল স্ক্রিপ্টটি AD ডোমেনের সব উইন্ডোজ সার্ভার হোস্ট খুঁজে বের করবে এবং WinRM ব্যবহার করে (Invoke-Command কমান্ডলেট দিয়ে) ডিফেন্ডারের স্টেট পাবে:
$Report = @()
$servers= Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
foreach ($server in $servers) {
 $defenderinfo= Invoke-Command $server -ScriptBlock {Get-MpComputerStatus | Select-Object -Property Antivirusenabled,RealTimeProtectionEnabled,AntivirusSignatureLastUpdated,QuickScanAge,FullScanAge}
 If ($defenderinfo) {
 $objReport = [PSCustomObject]@{
 User = $defenderinfo.PSComputername
 Antivirusenabled = $defenderinfo.Antivirusenabled
 RealTimeProtectionEnabled = $defenderinfo.RealTimeProtectionEnabled
 AntivirusSignatureLastUpdated = $defenderinfo.AntivirusSignatureLastUpdated
 QuickScanAge = $defenderinfo.QuickScanAge
 FullScanAge = $defenderinfo.FullScanAge
 }
 $Report += $objReport
 }
}
$Report|ft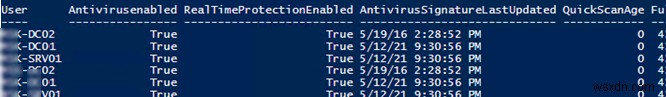
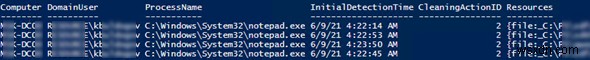
অ্যান্টিভাইরাস ডিটেকশন সম্পর্কে তথ্য পেতে নিচের PowerShell স্ক্রিপ্টটি ব্যবহার করা যাবে:
$Report = @()
$servers = Get-ADComputer -Filter 'operatingsystem -like "*server*" -and enabled -eq "true"'| Select-Object -ExpandProperty Name
foreach ($server in $servers) {
 $defenderalerts= Invoke-Command $server -ScriptBlock {Get-MpThreatDetection | Select-Object -Property DomainUser,ProcessName,InitialDetectionTime ,CleaningActionID,Resources }
 If ($defenderalerts) {
 foreach ($defenderalert in $defenderalerts) {
 $objReport = [PSCustomObject]@{
 Computer = $defenderalert.PSComputername
 DomainUser = $defenderalert.DomainUser
 ProcessName = $defenderalert.ProcessName
 InitialDetectionTime = $defenderalert.InitialDetectionTime
 CleaningActionID = $defenderalert.CleaningActionID
 Resources = $defenderalert.Resources
 }
 $Report += $objReport
 }
 }
}
$Report|ft
রিপোর্টে ইনফেক্টেড ফাইলের নাম, নেওয়া অ্যাকশন, ব্যবহারকারী, এবং মালিক প্রসেস দেখাবে।
উইন্ডোজ ডিফেন্ডার অ্যান্টিভাইরাস ডেফিনিশন আপডেট করা
Windows Defender Antivirus উইন্ডোজ আপডেট সার্ভার থেকে অনলাইনে স্বয়ংক্রিয়ভাবে আপডেট হতে পারে। আপনার নেটওয়ার্কে যদি ইন্টারনাল WSUS সার্ভার থাকে, তবে মাইক্রোসফট অ্যান্টিভাইরাস সেটি থেকে আপডেট নিতে পারে। আপনার WSUS সার্ভারে আপডেট ইনস্টলেশন অনুমোদন করা হয়েছে কিনা নিশ্চিত করুন (WSUS কনসোলে Windows Defender Antivirus আপডেটগুলো Definition Updates নামে ডাকা হয়), এবং ক্লায়েন্টগুলো GPO ব্যবহার করে সঠিক WSUS সার্ভারের দিকে টার্গেটেড আছে কিনা।
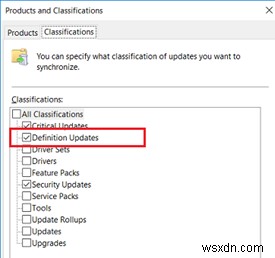
কিছু কেসে, ব্রোকেন আপডেট পাওয়ার পর উইন্ডোজ ডিফেন্ডার ভুলভাবে কাজ করতে পারে। সেক্ষেত্রে বর্তমান ডেফিনিশন ডাটাবেস রিসেট করে আবার ডাউনলোড করার পরামর্শ দেওয়া হয়:
"%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" -RemoveDefinitions -All
 "%PROGRAMFILES%\Windows Defender\MPCMDRUN.exe" –SignatureUpdate
যদি আপনার উইন্ডোজ সার্ভারের সরাসরি ইন্টারনেট অ্যাক্সেস না থাকে, তবে নেটওয়ার্ক ফোল্ডার থেকে Microsoft Defender আপডেট করা যাবে।
Windows Defender আপডেট ম্যানুয়ালি ডাউনলোড করুন (https://www.microsoft.com/en-us/wdsi/defenderupdates) এবং একটি শেয়ার্ড নেটওয়ার্ক ফোল্ডারে রাখুন। ডিফেন্ডার আপডেটের সাথে শেয়ার্ড ফোল্ডারের পাথ সেট করুন:
Set-MpPreference -SignatureDefinitionUpdateFileSharesSources \\mun-fs01\Defender
অ্যান্টিভাইরাস ডেফিনিশন আপডেট চালান:
Update-MpSignature -UpdateSource FileShares
গ্রুপ পলিসি ব্যবহার করে উইন্ডোজ ডিফেন্ডার কনফিগার করা
গ্রুপ পলিসি ব্যবহার করে কম্পিউটার এবং সার্ভারে মাইক্রোসফট ডিফেন্ডারের বেসিক সেটিংস ম্যানেজ করা যাবে। নিচের GPO সেকশন ব্যবহার করুন: Computer Configurations → Administrative Template → Windows Component → Windows Defender Antivirus।
এই সেকশনে মাইক্রোসফট ডিফেন্ডার সেটিংস ম্যানেজ করার জন্য ১০০টিরও বেশি অপশন আছে।
উদাহরণস্বরূপ, অ্যান্টিভাইরাস সম্পূর্ণভাবে ডিসেবল করতে GPO প্যারামিটার "Turn off Windows Defender Antivirus" সক্ষম করতে হবে।
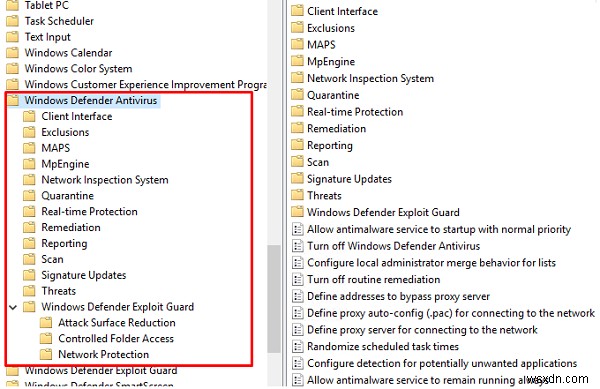
উপলব্ধ ডিফেন্ডার গ্রুপ পলিসি সেটিংস সম্পর্কে আরও জানতে এখানে দেখুন: https://docs.microsoft.com/en-us/microsoft-365/security/defender-endpoint/use-group-policy-microsoft-defender-antivirus
উইন্ডোজ ডিফেন্ডার সেন্ট্রালাইজড ম্যানেজমেন্ট Azure Security Center (ASC) পোর্টালের Advanced Threat Protection দিয়ে পেইড সাবস্ক্রিপশন (প্রতি হোস্ট/মাসে প্রায় $১৫) দিয়ে পাওয়া যায়।
