

বিল্ট-ইন SSH ক্লায়েন্ট উইন্ডোজ ১০ এবং উইন্ডোজ সার্ভার ২০১৯-এ উপস্থিত হয়েছে। Ssh.exe ব্যবহার করে লিনাক্স/ইউনিক্স সার্ভার, VMWare ESXi হোস্ট এবং অন্যান্য ডিভাইসের সাথে নিরাপদে সংযোগ করা যায় Putty, MTPuTTY এবং অন্যান্য থার্ড-পার্টি SSH ক্লায়েন্টের পরিবর্তে। উইন্ডোজের নেটিভ SSH ক্লায়েন্ট OpenSSH পোর্টের ওপর ভিত্তি করে তৈরি এবং উইন্ডোজ ১০ বিল্ড ১৮০৯ থেকে প্রি-ইনস্টলড থাকে।
সামগ্রী:
- উইন্ডোজ ১০-এ OpenSSH ক্লায়েন্ট কীভাবে ইনেবল (ইনস্টল) করবেন?
- উইন্ডোজ ১০-এ নেটিভ SSH ক্লায়েন্ট ব্যবহার
- SCP.exe ব্যবহার করে উইন্ডোজ হোস্টে SSH経由 ফাইল ট্রান্সফার
উইন্ডোজ ১০-এ OpenSSH ক্লায়েন্ট কীভাবে ইনেবল (ইনস্টল) করবেন?
OpenSSH ক্লায়েন্ট উইন্ডোজ ১০ Features on Demand-এ অন্তর্ভুক্ত (RSAT-এর মতো)। SSH ক্লায়েন্ট উইন্ডোজ সার্ভার ২০১৯, উইন্ডোজ ১০ ১৮০৯ এবং nieuwere বিল্ডে ডিফল্টলি ইনস্টলড থাকে।
SSH ক্লায়েন্ট ইনস্টলড আছে কিনা চেক করুন:
Get-WindowsCapability -Online | ? Name -like 'OpenSSH.Client*'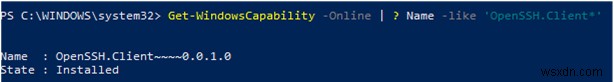
আমাদের উদাহরণে OpenSSH ক্লায়েন্ট ইনস্টলড (State: Installed)।
যদি না থাকে (State: Not Present), নিচের উপায়গুলো ব্যবহার করে ইনস্টল করুন:
- পাওয়ারশেল কমান্ড:
Add-WindowsCapability -Online -Name OpenSSH.Client* - DISM দিয়ে:
dism /Online /Add-Capability /CapabilityName:OpenSSH.Server~~~~0.0.1.0 - Settings → Apps → Optional features → Add a feature এর মাধ্যমে। লিস্টে OpenSSH client খুঁজে Install ক্লিক করুন।
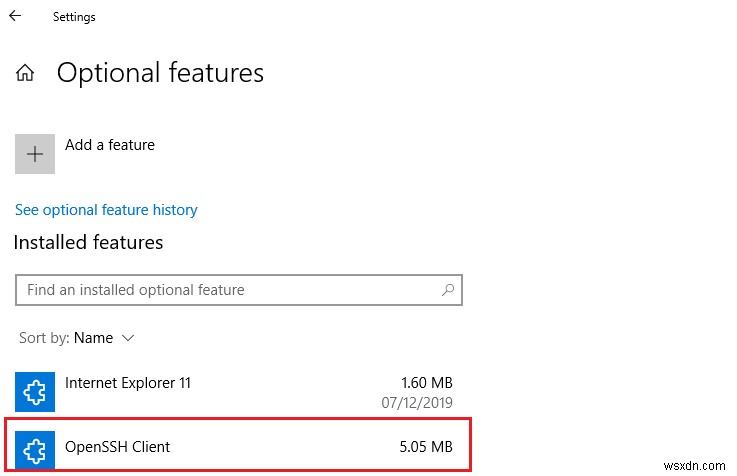
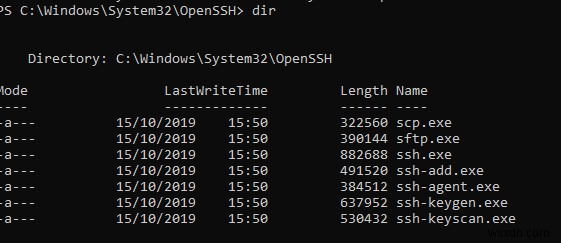
OpenSSH বাইনারি ফাইলগুলো অবস্থিত c:\Windows\System32\OpenSSH\।
ssh.exe— SSH ক্লায়েন্ট এক্সিকিউটেবল;scp.exe— SSH সেশনে ফাইল কপি করার টুল;ssh-keygen.exe— RSA SSH প্রমাণীকরণ কী জেনারেট করার টুল;ssh-agent.exe— RSA কী ম্যানেজ করতে ব্যবহৃত;ssh-add.exe— SSH এজেন্ট ডেটাবেসে কী যোগ করে।
পূর্বের উইন্ডোজ ভার্সনে OpenSSH ইনস্টল করতে পারেন: GitHub থেকে Win32-OpenSSH ডাউনলোড ও ইনস্টল করুন (উদাহরণ দেখুন আর্টিকেল: Configuring SSH FTP on Windows-এ)।
উইন্ডোজ ১০-এ নেটিভ SSH ক্লায়েন্ট ব্যবহার
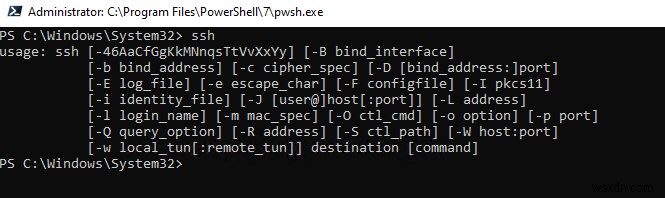
SSH ক্লায়েন্ট শুরু করতে পাওয়ারশেল বা cmd.exe প্রম্পট চালান। ssh.exe-এর উপলব্ধ অপশন এবং সিনট্যাক্স লিস্ট করতে পারেন:
sshusage: ssh [-46AaCfGgKkMNnqsTtVvXxYy] [-b bind_address] [-c cipher_spec] [-D [bind_address:]port] [-E log_file] [-e escape_char] [-F configfile] [-I pkcs11] [-i identity_file] [-J [user@]host[:port]] [-L address] [-l login_name] [-m mac_spec] [-O ctl_cmd] [-o option] [-p port] [-Q query_option] [-R address] [-S ctl_path] [-W host:port] [-w local_tun[:remote_tun]] destination [command]
রিমোট সার্ভারের সাথে SSH ব্যবহার করে সংযোগ করতে নিচের কমান্ড ব্যবহার করুন:
ssh username@hostআপনার SSH সার্ভার যদি স্ট্যান্ডার্ড TCP/22 থেকে ভিন্ন পোর্টে চলে, পোর্ট নম্বর নির্দিষ্ট করুন:
ssh username@host -p portউদাহরণস্বরূপ, IP অ্যাড্রেস 192.168.1.102-এ লিনাক্স হোস্টের সাথে root হিসেবে সংযোগ করতে এই কমান্ড চালান:
ssh root@192.168.1.102প্রথম সংযোগের সময় হোস্ট কী ট্রাস্টেড লিস্টে যোগ করার অনুরোধ দেখাবে। yes টাইপ করে ENTER চাপুন। তারপর হোস্ট কী ফিংগারপ্রिंট C:\Users\username\.ssh\known_hosts ফাইলে যোগ হবে।
পাসওয়ার্ড প্রম্পট দেখাবে। আপনার রুট পাসওয়ার্ড দিন, এবং আপনার রিমোট লিনাক্স সার্ভারের কনসোল খুলবে (আমার উদাহরণে রিমোট সার্ভারে CentOS ইনস্টলড)।
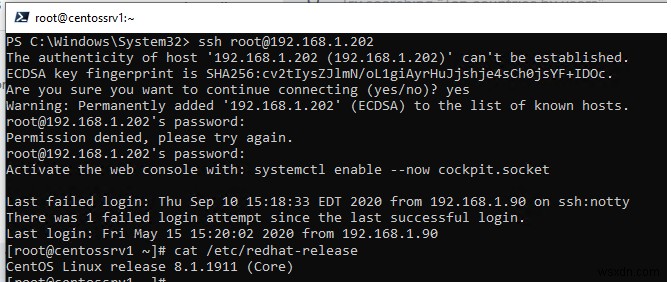
SSH ব্যবহার করে *NIX OS এবং উইন্ডোজ উভয়েই সংযোগ করা যায়। পূর্বের একটি আর্টিকেলে আমরা দেখিয়েছিলাম কিভাবে উইন্ডোজ ১০-এ OpenSSH সার্ভার কনফিগার করে উইন্ডোজ হোস্ট থেকে SSH ক্লায়েন্ট ব্যবহার করে সংযোগ করা যায়।
আপনি যদি RSA কী ব্যবহার করে SSH প্রমাণীকরণ ব্যবহার করেন (উইন্ডোজে SSH প্রমাণীকরণ কী কনফিগার করার উদাহরণ দেখুন), SSH ক্লায়েন্টে প্রাইভেট কী ফাইলের পাথ এইভাবে নির্দিষ্ট করতে পারেন:
ssh root@192.168.1.102 -i "C:\Users\username\.ssh\id_rsa"আপনি প্রাইভেট কী SSH-Agent-এও যোগ করতে পারেন। প্রথমে ssh-agent সার্ভিস সক্ষম করুন এবং অটোমেটিক স্টার্টআপ কনফিগার করুন।
set-service ssh-agent StartupType 'Automatic'
Start-Service ssh-agent
আপনার প্রাইভেট কী ssh-agent ডেটাবেসে যোগ করুন:
ssh-add "C:\Users\username\.ssh\id_rsa"তब আপনি SSH経由 আপনার সার্ভারে প্রাইভেট কীর পাথ নির্দিষ্ট না করেই সংযোগ করতে পারবেন। এটি স্বয়ংক্রিয়ভাবে ব্যবহার হবে। এখন আপনি পাসওয়ার্ড ছাড়াই নিরাপদে আপনার সার্ভারে সংযোগ করতে পারবেন (যদি আপনি আপনার RSA কী আলাদা পাসওয়ার্ড দিয়ে প্রোটেক্ট না করে থাকেন):
ssh root@192.168.1.102কিছু আরও উপকারী SSH আর্গুমেন্ট:
-C— ক্লায়েন্ট এবং সার্ভারের মধ্যে ট্রাফিক কম্প্রেস করতে ব্যবহৃত (ধীর বা অস্থির সংযোগের ক্ষেত্রে উপকারী)-v— SSH ক্লায়েন্টের সব অ্যাকশনের বিস্তারিত তথ্য প্রদর্শন করে-R/-L— SSH টানেল ব্যবহার করে পোর্ট ফরওয়ার্ডিং করতে ব্যবহার করা যায়
SCP.exe ব্যবহার করে উইন্ডোজ হোস্টে SSH経由 ফাইল ট্রান্সফার
scp.exe টুল ব্যবহার করে (উইন্ডোজ ১০ SSH ক্লায়েন্ট প্যাকেজের অংশ) আপনার কম্পিউটার থেকে SSH সার্ভারে ফাইল কপি করতে পারেন:
scp.exe "E:\ISO\CentOS-8.1.x86_64.iso" root@192.168.1.202:/home
পূর্ণ ডিরেক্টরি কন্টেন্ট রিকার্সিভলি কপি করতে পারেন:
scp -r E:\ISO\ root@192.168.1.202:/homeএবং বিপরীতভাবে, রিমোট সার্ভার থেকে আপনার কম্পিউটারে ফাইল ট্রান্সফার করতে পারেন:
scp.exe root@192.168.1.202:/home/CentOS-8.1.x86_64.iso c:\isoআপনি যদি RSA কী ব্যবহার করে প্রমাণীকরণ কনফিগার করেন, ফাইল ট্রান্সফারের সময় পাসওয়ার্ড দিতে হবে না। এটি ব্যবহারী যদি আপনি অটোমেটিক শিডিউল্ড ফাইল কপি কনফিগার করতে চান।
এভাবে আপনি আপনার উইন্ডোজ ১০ থেকে সরাসরি SSH সার্ভারগুলোতে সংযোগ করতে পারেন, যেকোনো থার্ড-পার্টি অ্যাপ বা টুল ছাড়া scp ব্যবহার করে ফাইল কপি করতে পারেন।
