

আপনি যদি কাজ বা স্কুলে কম্পিউটার ব্যবহার করেন, তবে এটি почти নিশ্চিতভাবেই একটি Windows domain-এ অংশ। কিন্তু এটার আসল মানে কী? একটি ডোমেন কী করে, এবং একটি কম্পিউটার ডোমেনে যোগ হওয়ার সুবিধাগুলো কী?
আসুন Windows domain কী, এটি কীভাবে কাজ করে, এবং ব্যবসায়িক প্রতিষ্ঠান কেন এটি ব্যবহার করে তা দেখি।
Windows Domain কী?
একটি Windows domain মূলত একটি নিয়ন্ত্রিত কম্পিউটার নেটওয়ার্ক যা ব্যবসায়িক পরিবেশে ব্যবহৃত হয়। কমপক্ষে একটি সার্ভার, যাকে domain controller বলা হয়, অন্য ডিভাইসগুলোর ইনচার্জ থাকে। এর মাধ্যমে নেটওয়ার্ক অ্যাডমিনিস্ট্রেটররা (সাধারণত IT স্টাফ) ইউজার, সেটিংস ইত্যাদি মাধ্যমে ডোমেনের কম্পিউটারগুলো নিয়ন্ত্রণ করতে পারেন।
যেহেতু ডোমেন হোম ইউজারদের জন্য নয়, শুধু Windows-এর Professional বা Enterprise ভার্সনগুলো ডোমেনে যোগ হতে পারে। ডোমেন কন্ট্রোলারের জন্য Windows Server-এর কপি লাগবে, কারণ এতে Active Directory (পরবর্তীতে আলোচনা) সহ জরুরি সফটওয়্যার থাকে। মনে রাখবেন Windows Server সাধারণ Windows থেকে আলাদা।
আপনার কম্পিউটার ডোমেনে আছে কিনা জানার উপায়
হোম কম্পিউটার হলে আপনি ডোমেনে থাকবেন না। আপনি হোম নেটওয়ার্কে ডোমেন তৈরি করতে পারেন, কিন্তু এর খুব কম ইউজ। কিন্তু কাজ বা স্কুলের দিয়া কম্পিউটার ব্যবহার করলে এটি почти নিশ্চিতভাবেই ডোমেনে থাকবে।
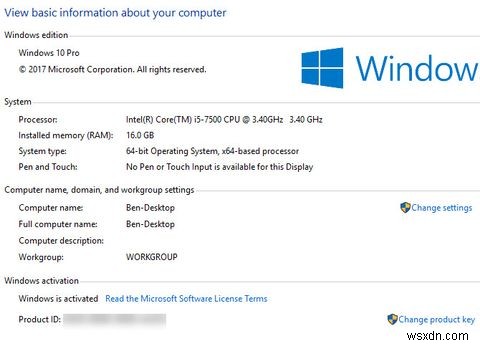
আপনার কম্পিউটার ডোমেনের অংশ কিনা চেক করতে Control Panel খুলুন System এন্ট্রিতে ক্লিক করুন। Computer name সেকশনের নিচে দেখুন। Workgroup এন্ট্রি দেখলে WORKGROUP (ডিফল্ট) বা অন্য নাম থাকলে আপনার কম্পিউটার ডোমেনে নেই। আবার Domain লেখা থাকলে আপনার কম্পিউটার ডোমেনে আছে।
এই ধাপগুলো আপনাকে আপনার কম্পিউটারে ডোমেন নাম খুঁজে বের করতে দেবে।
Domains vs. Workgroups
ডোমেন সম্পর্কে আরও আলোচনার আগে workgroup-এর সাথে তুলনা জানা দরকার। ডোমেনে না থাকলে কম্পিউটার workgroup-এ থাকে। এগুলো ডোমেনের চেয়ে অনেক ঢीজা, কারণ এর কোনো সেন্ট্রাল অথরিটি নেই। প্রতিটি কম্পিউটারের নিজস্ব নিয়ম থাকে।
আধুনিক উইন্ডোজে Workgroup কেবল ফরম্যালিটি, বিশেষ করে মাইক্রোসফ্ট HomeGroup ফিচার রিটায়ার করার পর। উইন্ডোজ কখনো কনফিগার করতে বলে না, এবং এগুলো শুধু নেটওয়ার্কের ডিভাইসগুলোর মাঝপথ ফাইল শেয়ার করতে ব্যবহৃত হয়। মাইক্রোসফ্ট এখন OneDrive ব্যবহার করার জন্য বলছে, তাই আপনি নিজের workgroup কাস্টমাইজ না করলে এเรื่องে চিন্তা করার প্রয়োজন নেই।
Domain User Account কী?
পার্সোনাল মেশিনের মত ডোমেন-কানেক্টেড পিসি লোকাল অ্যাকাউন্ট লগইন ব্যবহার করে না। বরং ডোমেন কন্ট্রোলার লগইনগুলো ম্যানেজ করে। মাইক্রোসফ্টের Active Directory, একটি ইউজার ম্যানেজমেন্ট সফটওয়্যার ব্যবহার করে নেটওয়ার্ক অ্যাডমিনিস্ট্রেটররা সহজে নতুন ইউজার তৈরি এবং পুরনো ডিজেবল করতে পারেন। তারা নির্দিষ্ট গ্রুপে ইউজার যোগ করে প্রাইভেট সার্ভার ফোল্ডার এক্সেস দিতে পারেন।
ডোমেন অ্যাকাউন্ট দিয়ে আপনি ডোমেনে থাকা যেকোনো কম্পিউটারে সাইন ইন করতে পারেন। সেটাতে আপনি একটি নতুন অ্যাকাউন্ট দিয়ে শুরু করবেন, কিন্তু এটি আপনাকে কোম্পানির যেকোনো কম্পিউটার ব্যবহার করতে দেয়। ডোমেন অ্যাকাউন্টের কারণে এক্স-এমপ্লয়িজ আবার সাইন ইন করতে পারেন না। পুরনো পাসওয়ার্ড দিয়ে লগইন করলে অ্যাক্সেস ডেনাইড মেসেজ দেখাবে।
ডোমেন-কানেক্টেড পিসিতে উইন্ডোজ লগইন স্ক্রিন একটু আলাদা দেখাবে। লোকাল ইউজারনেমের বদলে আপনাকে ডোমেন ইউজারনেম দিয়ে সাইন ইন করতে হবে। তাই আপনার লগইন দেখতে MyDomain\StegnerB01 এর মতো হবে।
উইন্ডোজে ডোমেন কন্ট্রোল এবং Group Policy
ডোমেনের সবচেয়ে বড় সুবিধা হলো একসাথে অনেক কম্পিউটার নিয়ন্ত্রণের সহজতা। ডোমেন ছাড়া IT স্টাফকে কোম্পানির প্রতিটি কম্পিউটার আলাদা আলাদা ম্যানেজ করতে হতো। অর্থাৎ সিকিউরিটি সেটিংস, সফটওয়্যার ইনস্টল, ইউজার অ্যাকাউন্ট ম্যানেজমেন্ট হাতে হাতে করতে হতো। ছোট কোম্পানির জন্য এটি চলে, কিন্তু স্কেলেবল নয় এবং দ্রুত অনম্যানেজেবল হয়ে যায়।
Active Directory-এর ইউজার ম্যানেজমেন্ট পাশাপাশি কম্পিউটার ডোমেনে যোগ করলে Group Policy ব্যবহার করা যায়। Group Policy আপনার নিজের পিসিতে কীভাবে উপকারী সেটি আলোচনা করেছি, কিন্তু এটি আসলে কর্পোরেট ব্যবহারের জন্য।
ডোমেন কন্ট্রোলার ব্যবহার করে অ্যাডমিনিস্ট্রেটররা সব কম্পিউটারের জন্য সব ধরনের সিকিউরিটি ও ইউজ পলিসি কনফিগার করতে পারেন। উদাহরণস্বরূপ, Group Policy নিচের প্র্যাকটিসগুলো সহজ করে তোলে:
- Start Menu থেকে আইটেম সরানো
- ইন্টারনেট কানেকশন অপশন চেঞ্জ থেকে ইউজার বাধা দেওয়া
- Command Prompt ব্লক করা
- নির্দিষ্ট ফোল্ডার সার্ভারের ফোল্ডার ব্যবহার করতে রিডাইরেক্ট করা
- সাউন্ড চেঞ্জ থেকে ইউজার বাধা দেওয়া
- নতুন কম্পিউটারে প্রিন্টার অটোমেটিক্যালি ম্যাপ করা
এটি Group Policy-এর ক্ষমতার ছোট একটি নমুনা। অ্যাডমিনিস্ট্রেটর একবার এই পরিবর্তনগুলো সেট আপ করলে সব কম্পিউটারে প্রয়োগ হবে, ভবিষ্যতে সেট আপ হওয়া নতুন কম্পিউটারও বাদ নয়।
উইন্ডোজে ডোমেনে যোগ দিন বা ছেড়ে দিন
সাধারণত আপনার কম্পিউটার ডোমেনে যোগ করা বা বাদ দেওয়া আপনার কাজ নয়। আপনার কোম্পানির IT স্টাফ আপনি কম্পিউটার পাওয়ার আগে যোগ দিয়ে দিবেন, এবং আপনি ছেড়ে যাওয়ার সময় কম্পিউটার ফিরিয়ে নিবেন। সম্পূর্ণতার জন্য প্রক্রিয়াটি এখানে বলা হলো।
আবার Control Panel > System-এ যান। Computer name, domain, and workgroup settings পেজে Change settings ক্লিক করুন। System Properties উইন্ডো আসবে। To rename this computer or change its domain বক্সের পাশের Change বাটনে ক্লিক করুন।
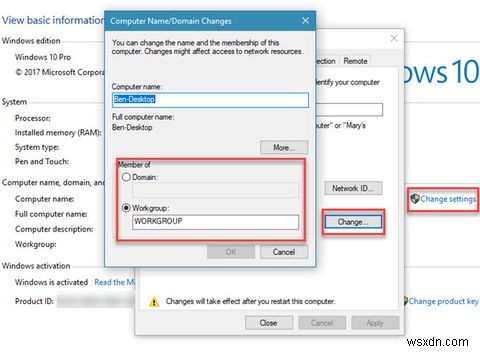
এখানে আপনার PC নাম বদলाने বক্স থাকবে (উইন্ডোজ ১০-এ এটি একমাত্র জায়গা নয়)। গুরুত্বপূর্ণ হলো নিচের Member of বক্স। Domain বাবল চেক করে ডোমেনের নাম টাইপ করুন। উইন্ডোজ অথেন্টিকেট করবে, তাই আসল ডোমেন থাকতে হবে।
PC রিবুট করার পর আপনার কম্পিউটার ডোমেনে থাকবে। ডোমেন ছেড়ে বের হতে একই প্রক্রিয়া दुহরান, কিন্তু Workgroup বাবল সিলেক্ট করুন। অবশ্য ডোমেন অ্যাডমিনিস্ট্রেটর পাসওয়ার্ড লাগবে।
The Master's Domain
আমরা Windows domain কী করে এবং কীভাবে ব্যবহৃত হয় সেটি দেখেছি। মূলত ডোমেন অ্যাডমিনিস্ট্রেটরদের একটি সেন্ট্রাল লোকেশন থেকে বড় সংখ্যক বিজনেস পিসি নিয়ন্ত্রণ করতে দেয়। লোকাল ইউজারের একটি ডোমেন-কন্ট্রোলড পিসিতে পার্সোনাল পিসির চেয়ে কম কন্ট্রোল থাকে। ডোমেন ছাড়া কর্পোরেট কম্পিউটার ম্যানেজ করা IT স্টাফের জন্য كابوس হতো।
নতুন কর্মী ও কম্পিউটার পুরনো কর্মী ও মেশিনের সাথে প্রতিটি মুহূর্তে রিপ্লেস হচ্ছে, তাই বিজনেস কম্পিউটার সুারুভাবে চালাতে সু-রেগুলেটেড সিস্টেম জরুরি। আপনার নিজের পিসি সুচারু রাখতে উইন্ডোজ ১০ ফিক্স করার বिगিনার গাইড পড়ুন।
Image Credit: kovaleff/Depositphotos
