

ম্যালওয়্যার বিভিন্ন রূপ এবং তীব্রতায় আসে এবং এখানে আমরা সবচেয়ে বিপদজনক ম্যালওয়্যারের একটি নিয়ে আলোচনা করব, যেটি হলো ফাইললেস ম্যালওয়্যার।
নামটিই অনেক কৌতূহল জাগায়, যে কীভাবে কোনো ফাইল ছাড়া এই ম্যালওয়্যার ছড়িয়ে পড়ে। আরও স্পষ্টভাবে, আপনি ভাবতে পারেন কীভাবে একটি ফাইললেস ম্যালওয়্যার আপনার পিসি আক্রমণ করতে পারে যখন উদাহরণস্বরূপ, আপনি কোনো ফাইল ডাউনলোড করলেও নেই।
অতিরিক্ত পড়ুন: ম্যালওয়্যার: একটি যুদ্ধ যা আমরা কখনো চাইনি
আক্রমণকারীর মস্তিষ্কে একটু ঢুকি যাই? একজন আক্রমণকারী সম্ভবত ফাইললেস ম্যালওয়্যার ব্যবহার করবে –
- সাধারণ পরিস্থিতিতে, এটি অ্যান্টিভাইরাস দ্বারা অundetেক্টেড থাকবে। কেন? আমরা পোস্টের পরে একটু এই বিষয়ে আলোচনা করব।
- কোনো ফাইল বা ডিজিটাল সিগনেচার ডিটেক্ট করার জন্য থাকে না।
- একজন আক্রমণকারী অধিকাংশ czasu উইন্ডোজে ইতিমধ্যে থাকা লেজিটিমেট টুলগুলো ব্যবহার করবে। একভাবে, আক্রমণকারী উইন্ডোজকে নিজের বিরুদ্ধে ঘুরিয়ে দেবে।
এখন গভীরে যাব, চলুন?
ফাইললেস ম্যালওয়্যার কী?
নামটিই ইঙ্গিত দিচ্ছে, ফাইললেস ম্যালওয়্যার হলো একটি ম্যালিশিয়াস প্রোগ্রাম যা ম্যালওয়্যার ছড়িয়ে পড়ানোর জন্য ফাইলের ওপর নির্ভর করে না। এর মানে এটি ভাইরাসের সাথে কোনো ফাইল ইনফেক্ট করে ধ্বংস নয়। তবে এটি কীভাবে একটি কম্পিউটার এক্সপ্লয়াট করে? এটি সাধারণত ব্যবহৃত অ্যাপ্লিকেশন এবং বিল্ট-ইন টুলগুলোর এক্সপ্লয়াট করে আক্রমণ চালায়। এটি লেজিটিমেট প্রোগ্রামগুলো ব্যবহার করে একটি পিসি ইনফেক্ট করে। একভাবে, এটি আপনার উইন্ডোজ পিসিকে নিজের বিরুদ্ধে ঘুরিয়ে দেয়। কিছু জিনিস ফাইললেস ম্যালওয়্যারকে একটি ট্রেডিশনাল আক্রমণ থেকে আলাদা করে – আক্রমণকারী ইনফেক্টেড পিসিতে কোনো কোড ইনস্টল করে না এবং ফলে একটি ফাইললেস ম্যালওয়্যার খুব কঠিনভাবে ডিটেক্ট হয়।
ফাইললেস ম্যালওয়্যার কীভাবে অপারেট করে?
একটি ফাইললেস ম্যালওয়্যার LOC বা low-observable characteristics attacks ক্যাটাগরিতে পড়ে। এই আক্রমণগুলো স্টিলথ আক্রমণ যা অধিকাংশ সিকিউরিটি সলিউশন থেকে নিরাপদে বাঁচে যায়। একটি ফাইললেস ম্যালওয়্যার আপনার কম্পিউটারের র্যান্ডম এক্সেস মেমরিতে অপারেট করে এবং কখনো আপনার কম্পিউটারের হার্ড ড্রাইভকে স্পর্শ করে না। একজন আক্রমণকারী বদলে একটি কম্পিউটারে ইতিমধ্যে থাকা ভালনারেবল সফটওয়্যার ব্যবহার করে কন্ট্রোল নেয় এবং আক্রমণ এক্সিকিউট করে।
আক্রমণকারী একবার আপনার কম্পিউটারে অ্যাক্সেস পেলে, উইন্ডোজ ম্যানেজমেন্ট ইনস্ট্রুমেন্টেশন (WMI) বা উইন্ডোজ পাওয়ারশেল এক্সপ্লয়াট করে ম্যালিশিয়াস কার্যকলাপ চালাতে পারে।
কোনো মুহূর্তে আপনি চিন্তা করতে পারেন, পৃথিবীতে কীভাবে এটি আমার সিকিউরিটি সলিউশন পাড়ি পায়? যেহেতু অনেক সিকিউরিটি টেকনোলজি এই ইউটিলিটিগুলোতে বিশ্বাস করে, তাই ম্যালিশিয়াস কার্যকলাপগুলো অundetেক্টেড থাকতে পারে। এর পাশাপাশি, যেহেতু একটি ফাইললেস ম্যালওয়্যার আপনার হার্ড ড্রাইভে সরাসরি কিছুই না লিখে, তাই সিকিউরিটি সফটওয়্যার স্ক্যান করার জন্য কোনো ফাইল থাকে না। এর ওপর থেকে, একটি ফাইললেস ম্যালওয়্যার কোনো ফুটপ্রিন্ট বা সিগনেচার ছাড়ে যায় না যা আপনার অ্যান্টিভাইরাস সাধারণত আইডেন্টিফাই করত।
ফাইললেস ম্যালওয়্যার-এর বিভিন্ন স্টেজ কী কী?
স্টেজ ১:
আক্রমণকারী একটি ভালনারেবিলিটি এক্সপ্লয়াট করে এবং রিমোট অ্যাক্সেস পাওয়ার জন্য ওয়েব স্ক্রিপ্টিং ব্যবহার করে।
স্টেজ ২:
অ্যাক্সেস পাওয়ার পর, সে বা তিনি আরও চেষ্টা করে কমপ্রোমাইজড এনভায়রনমেন্টের ক্রেডেনশিয়াল পাওয়ার সেটা অপর সিস্টেমগুলোর দিকে যেতে।
স্টেজ ৩:
আক্রমণকারী এখন রেজিস্ট্রি মডিফাই করে একটি ব্যাকডোর তৈরি করে।
স্টেজ ৪:
আক্রমণকারী প্রয়োজনীয় ডেটা সংগ্রহ করে এক জায়গায় কপি করে। আক্রমণকারী তারপর সহজে উপলব্ধ টুলগুলো ব্যবহার করে এবং সিস্টেম টুলস দিয়ে ডেটা কমপ্রেস করে। এবং আক্রমণকারী চূড়ান্তভাবে, এনভায়রনমেন্ট থেকে ডেটা FTP দিয়ে আপলোড করে সরিয়ে ফেলে।
ফাইললেস ম্যালওয়্যার আক্রমণের বিভিন্ন টাইপ কী কী?
ফাইললেস ম্যালওয়্যারের কিছু টাইপ দেখি –
– মেমরি কোড ইনজেকশন –
নামটিই ইঙ্গিত দিচ্ছে, এই টেকনিক ব্যবহার করে একজন আক্রমণকারী একটি লেজিটিমেট অ্যাপ্লিকেশনের মেমরিতে ম্যালিশিয়াস কোড লুকিয়ে রাখে। ম্যালওয়্যার নিজে ইনজেক্ট ও ডিস্ট্রিবিউট করে যখন উইন্ডোজ এক্টিভিটির জন্য গুরুত্বপূর্ণ প্রসেসগুলো রান হচ্ছে। লেজিটিমেট অ্যাপ্লিকেশনের কথা বললে, যেহেতু এটি উইন্ডোজ প্রোগ্রাম যেন MWI এবং PowerShell ব্যবহার করে, এক্সিকিউট হওয়া কমান্ডগুলো সেফ বিবেচিত হয়, এবং ফলে কোনো রেড ফ্ল্যাগ ট্রিগার হয় না।
– উইন্ডোজ রেজিস্ট্রি ম্যানিপুলেশন –
গতকালে, Powelike এবং Kovter একটি ভিক্টিমের সিস্টেমকে একটি ক্লিক বটে রূপান্তরিত করেছিল এবং ক্লিক-থ্রু অ্যাডস ও ওয়েবসাইটের সাথে কানেক্ট করেছিল। এই ধরনের আক্রমণে, যখন একজন ভিক্টিম একটি ম্যালিশিয়াস লিংক বা ফাইল ক্লিক করে, ম্যালওয়্যার একটি নরমাল উইন্ডোজ প্রসেস ব্যবহার করে ফাইললেস কোড রেজিস্ট্রিতে লিখে এবং এক্সিকিউট করে।
– স্ক্রিপ্ট-বেইসড টেকনিক-
নहीं বলছি যে এই টেকনিক সম্পূর্ণ লিফলেস, কিন্তু, একটা জিনিশ নিশ্চিত, এটি ডিটেক্ট করা সহজ নয়। আসুন দুইটি জনপ্রিয় আক্রমণের সাহায্যে ব্যাখ্যা করি – SamSam Ransomware এবং Operation Cobalt Kitty। সাবেকটি ছিল সেমি-ফাইললেস। এই আক্রমণে, পেলোড আNALযাইজ করা যেত না প্রাথমিক স্ক্রিপ্ট ছাড়া কারণ এটি রান-টাইমে ডিক্রিপ্টেড ছিল। প্লাস, এটি ক্রিয়েটরের দিকেও পাসওয়ার্ড দরকার ছিল। Operation Cobalt Kitty কথা বললে, এটি একটি ফাইললেস আক্রমণ ছিল যা একটি এশিয়ান কর্পোরেশনকে লক্ষ্য করে প্রায় ৬ মাস ধরে ম্যালিশিয়াস পাওয়ারশেল ব্যবহার করে আক্রমণ করেছিল। আরও স্পষ্টভাবে, একটি স্পিয়ার-ফিশিং ইমেইল ব্যবহার করা হয়েছিল ৪০টির বেশি সার্ভার এবং পিসি ইনফিলট্রেট করার জন্য।
আপনার সিস্টেমকে ফাইললেস ম্যালওয়্যার থেকে কীভাবে প্রতিরক্ষা করবেন?
একটি ফাইললেস ম্যালওয়yar একটি অ্যান্টিভাইরাস সমাধানকে (একটি দুর্বল সেটি) হারাতে সক্ষম কিন্তু তার মানে এটি নয় যে আপনার কম্পিউটারে অ্যান্টিভাইরাস রাখবেন না। অধিকাংশ অ্যান্টিভাইরাস সমাধান, মাইক্রোসফটের উইন্ডোজ সিকিউরিটি সহ, পাওয়ারশেল থেকে অনিয়মিত কার্যকলাপ (যদি থাকে) প্রতিরোধ করতে সক্ষম। নিচে আমরা কিছু সচেতন ধাপ তালিকাভুক্ত করছি যাতে আপনি ফাইললেস ম্যালওয়্যার থেকে যতটা সম্ভব দূরে থাকতে পারেন।
- প্রথম ও চূড়ান্ত, যেকোনো ওয়েবসাইটে সাসপিশাস লিংকে ক্লিক করবেন না। আপনি যেসব ওয়েবসাইটে বিশ্বাস করেন না সেগুলো ভিজিট করবেন না।
- আপনার কম্পিউটারের বিভিন্ন অ্যাপ্লিকেশন আপডেট করুন, বিশেষ করে যেগুলো মাইক্রোসফট থেকে আসে।
- আমরা দুটি অ্যান্টিভাইরাস প্রোটেকশন রাখার সুপারিশ করছি। আপনি মাইক্রোসফট ডিফেন্ডার ব্যবহার করতে পারেন এবং আপনার উইন্ডোজ অপারেটিং সিস্টেমে প্রাইমারি বা সেকেন্ডারি লেয়ার অ্যান্টিভাইরাস প্রোটেকশন হিসেবে T9 Antivirus বেছে নিতে পারেন।
এই অ্যান্টিভাইরাস অ্যাপ্লিকেশনের কিছু উললেখযোগ্য ফিচার –
- বিবিধ ম্যালিশিয়াস থ্রেটের বিরুদ্ধে রিয়েল-টাইম প্রোটেকশন।
- PUP, জিরো-ডে থ্রেট, ট্রোজান এবং আরও অনেক কিছুর বিরুদ্ধে প্রোটেকশন।
- উদ্ভবনশীল ভালনারেবিলিটি রিমুভাল।
- থ্রেট রিমুভ করার জন্য একাধিক স্ক্যান।
- আপনার ইচ্ছামতো সময়ে স্ক্যান শিডিউল করুন।
- অনজান ফাইলের বিরুদ্ধে এক্সপ্লয়াট প্রোটেকশন।
- আপনি অনাকাঙ্ক্ষিত স্টার্টআপ আইটেম মুছে ফেলতে পারেন।
- অ্যান্টিভাইরাস ইউটিলিটি হালকা।
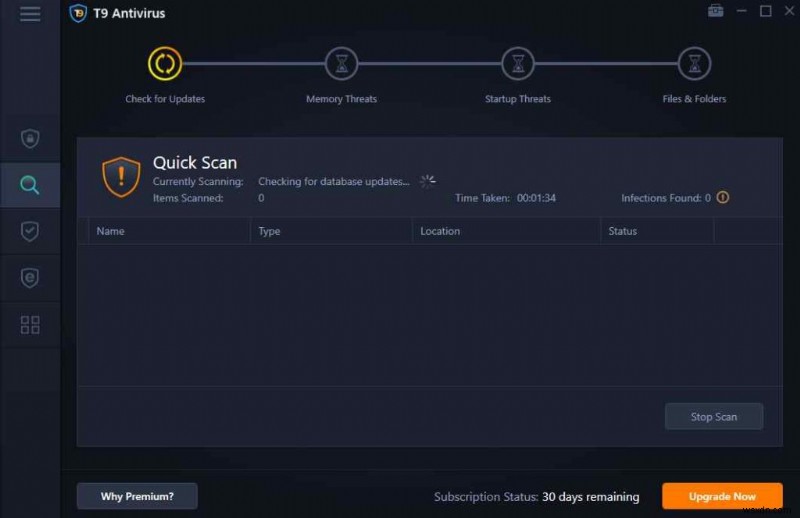
T9 Antivirus কীভাবে কাজ করে?
1. T9 Antivirus ডাউনলোড ও ইনস্টল করুন
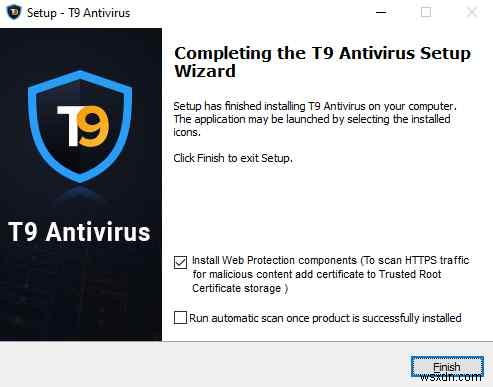
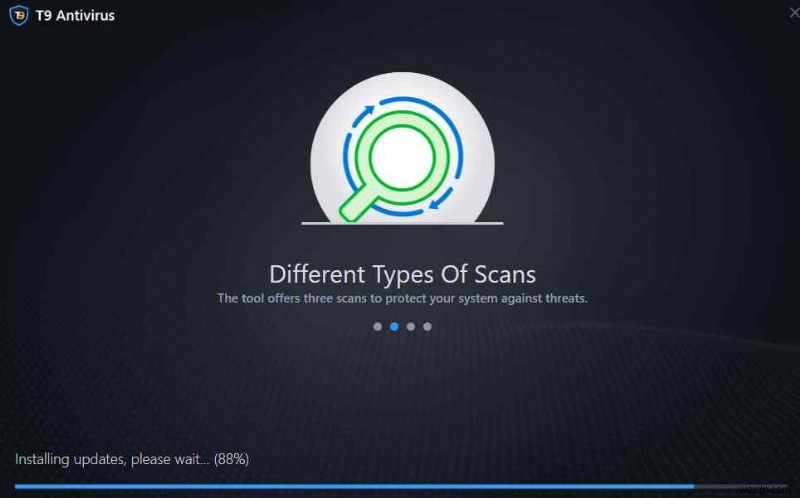
2. অ্যান্টিভাইরাস আপডেট ইনস্টল করার দিন।
3. নারাঞ্জি রঙের SCAN NOW বাটনে ক্লিক করুন।
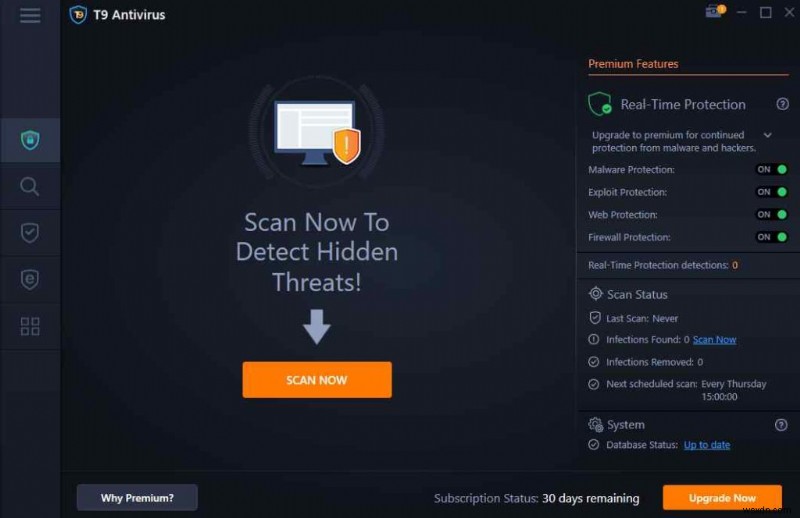
4. T9 Antivirus এখন যেকোনো আপকমিং থ্রেট খুঁজে বের করবে।
উপসংহার
ম্যালওয়্যার বিভিন্ন রূপ ও তীব্রতায় আসতে পারে, এবং ফাইললেস ম্যালওয়্যার থেকে আমরা দেখতে পাচ্ছি যে থ্রেট এক্টররা liên tục 앤ট আপ করছেন প্রতিরক্ষা ভেঙে দেয়ার জন্য। তাই গুরুত্বপূর্ণ যে আমরা কখনোই আমাদের গার্ড নিচে নামাবো না, আপনি কেউ হোক, একটি পূর্ণাঙ্গ ব্যবসায়িক কর্পোরেশন বা একটি ব্যক্তি। আপনি যা পড়েছেন তা পছন্দ হলে থাম্বস আপ দিন এবং আপনার বন্ধু ও যতজনে রক্ষা করছেন সকলের সাথে শেয়ার করুন।
প্রশ্নোত্তর
Q.1. ফাইললেস ম্যালওয়্যারের একটি উদাহরণ কী?
ফাইললেস ম্যালওয়্যারের কিছু উল্লেখযোগ্য উদাহরণ হলো Code Red Worm (2001), SQL Slammer (2003), Operation Cobalt Kitty, Stuxnet (2010), UIWIX (2017), এবং Ramnit Banking Trojan।
Q.2. ফাইললেস ভাইরাস কী?
একটি ফাইললেস ভাইরাস বা ফাইললেস ম্যালওয়্যার ট্রেডিশনাল এক্সিকিউটেবল ফাইল ব্যবহার করে না আক্রমণ চালানোর জন্য, বরং আপনার উইন্ডোজ কম্পিউটারকে নিজের বিরুদ্ধে ঘুরিয়ে দেয় অপারেটিং সিস্টেম এবং লেজিটিমেট উইন্ডোজ অ্যাপ্লিকেশন এক্সপ্লয়াট করে।
Q.3. কি ওয়ার্ম ফাইললেস ম্যালওয়্যার?
প্রথম ম্যালওয়্যার যা ফাইললেস ম্যালওয়্যার হিসেবে শ্রেণীবদ্ধ হয়েছিল সেটি Code Red Worm যা ২০০১ সালে ধুমকিত করেছিল। এটি মাইক্রোসফটের ইন্টারনেট ইনফরমেশন সার্ভিসেস (IIS) রান করা কম্পিউটার আক্রমণ করেছিল। আরেকটি জনপ্রিয় ওয়ার্ম যা মেমরি-অনلی ম্যালওয়্যার ছিল সেটি Duqu 2.0।
Q.4. কি উইন্ডোজ ডিফেন্ডার ফাইললেস ম্যালওয়্যার ডিটেক্ট করে?
মাইক্রোসফট উইন্ডোজ ডিফেন্ডারও আপগ্রেড করেছে যাতে এটি পাওয়ারশেলের মতো লেজিটিমেট প্রোগ্রাম থেকে অনিয়মিত কার্যকলাপ ডিটেক্ট করতে পারে। মাইক্রোসফট ডিফেন্ডার AntiMalware Scan Interface (AMSI, মেমরি স্ক্যানিং, বিহেভিয়র মনিটরিং, এবং বুট সেক্টর প্রোটেকশন দিয়ে আসে। এই সবের সাহায্যে আপনি ফাইললেস ম্যালওয়্যার প্রতিরোধ করতে আশা করতে পারেন।
