

অবসানহীন করোনা আউটব্রেক ইতিমধ্যে বিশ্বজুড়ে ব্যবসাকে ব্যাঘাত করেছে, কিন্তু কোনোভাবে সাইবার অপরাধীদের বাধা দিয়েছে না। তাদের ধীর হওয়ার কোনো সংকেত নেই, সাইবার অপরাধীরা এই প্যান্ডেমিক থেকে টাকা বানানোর সব সম্ভব উপায় চেষ্টা করছে।
গত জানুয়ারি হ্যাকাররা করোনা ইমেইল ব্যবহার করে Emotet ম্যালওয়্যার ছড়িয়ে দিয়েছিল এবং এখন তারা করোনা গ্লোবাল প্যান্ডেমিক ম্যাপ ব্যবহার করে AZORult ম্যালওয়্যার ছড়িয়ে দিচ্ছে।
হ্যাকাররা এইবার কী করছে?
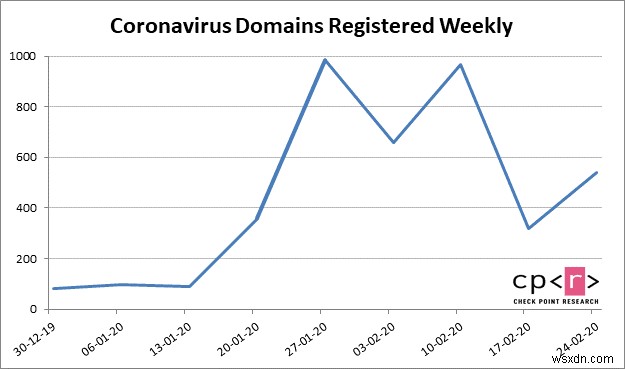
SARS-COV II-এর বিপদজনক ছড়িয়ে পড়া যা COVID-19 সৃষ্টি করে, হ্যাকারদের সাইবার আক্রমণ চালু করার সুযোগ দিচ্ছে।
করোনা প্যান্ডেমিক হলে সবাই জানতে চায়—এটি কত দ্রুত ছড়িয়ে পড়ছে এবং বিশ্বজুড়ে লোকজনকে সংক্রামিত করছে। অর্থাৎ হ্যাকাররা লোকদের টার্গেট করছে এবং নকল ম্যাপ দিয়ে তাদের টিপ্পানি দিয়ে COVID-19 সম্পর্কে ইনফরমেশন ফ্রন্ট এন্ডে দিয়ে ব্যাকগ্রাউন্ডে ম্যালওয়্যার ছড়িয়ে দিচ্ছে।
Johns Hopkins'-এর মত অনেক সংস্থা করোনা ভাইরাস COVID-19 সম্পর্কে ইনফরমেশন দিতে ড্যাশবোর্ড তৈরি করেছে। কিন্তু সাইবার অপরাধীরা নস্টি Trickbot ম্যালওয়্যার ব্যবহার করে করোনার ভয় শোষণ করছে।
হ্যাকাররা কীভাবে COVID-19 ড্যাশবোর্ড ব্যবহার করে সিস্টেম সংক্রামিত করছে?
Reason Labs-এ সিকিউরিটি রিসার্চার Shai Alfasi প্রকাশ করেছেন কীভাবে থ্রেট এক্টররা এই পরিস্থিতির সুবিধা নিচ্ছে এবং Johns Hopkins-এর মত নকল করোনা ম্যাপ বা ড্যাশবোর্ড তৈরি করছে। এতে AZORult ম্যালওয়্যার ব্যবহার করা হয়ে ইউজারনেম, পাসওয়ার্ড, ক্রেডিট কার্ড ডিটেইল এবং ব্রাউজারে সংরক্ষিত অন্যান্য ডেটা চুরি ও সংগ্রহ করা হয়।
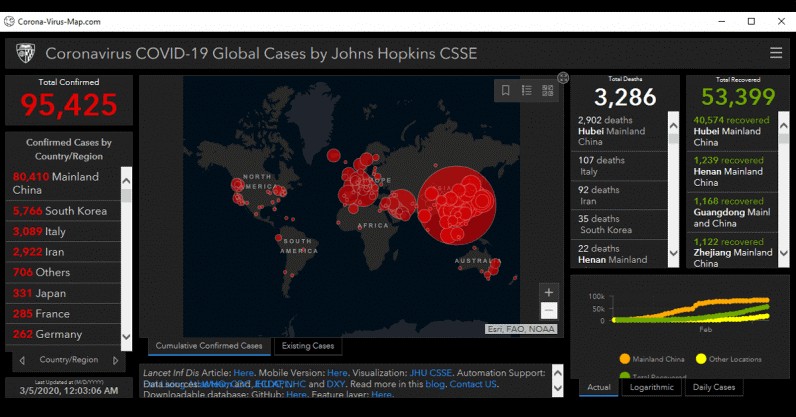
সহজ কথায়, আসল ড্যাশবোর্ডের বিপরীতে এই নকল ড্যাশবোর্ড ব্যবহারকারীদের একটি ছোট Win32 EXE ফাইল ডাউনলোড করার প্রম্পট দেয় যেটি Corona-virus-Maps.com.exe নামে একটি ফাইল এম্বেড করে রয়েছে।
ফাইলটি ডাবল-ক্লিক করলে COVID-19 সম্পর্কে ইনফরমেশন দেখায় কিন্তু সিস্টেম কমপ্রোমাইজ হয়ে যায় এবং সেভ করা সব ইনফরমেশন চুরি হয়ে যায়।
এটি আসল দেখানোর জন্য কেন্দ্রে Johns Hopkins University-এর মত ইনফেকশন ম্যাপ দেখায়।
বাম প্যানেলে কনফার্মড কেসের জিওগ্রাফিক্যাল রিপ্রেজেন্টেশন দেখায়, ডান পাশে রিকভারড কেস ও মৃত্যুর সংখ্যা দেখায়।
Img src: reason security
এই মিথ্যা উপায়গুলো ব্যবহার করে AZORult গোপন ইনফরমেশন সংগ্রহ করে। আরো, এই ম্যালিশাস বাইনারি ফাইল একটি সিক্রেট অ্যাডমিন একাউন্ট জেনারেট করতে পারে কমপ্রোমাইজড মেশিনে রিমোট ডেস্কটপ প্রোটোকল দিয়ে কানেকশন সক্ষম করে ইনফরমেশন সংগ্রহ করতে।
কী ইনফরমেশন ঝুঁকিতে?
হ্যাকাররা COVID-19 ম্যাপ ব্যবহার করে ইউজারনেম, পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর এবং ব্রাউজারে সংরক্ষিত অন্যান্য ইনফো চুরি করছে।
কোন সিস্টেমগুলো সংক্রামিত?
বর্তমানে শুধু Windows মেশিনগুলো ম্যালওয়্যার থেকে প্রভাবিত। কিন্তু কাল্পনিক চিন্তা করা হচ্ছে আক্রমণকারীরা শীঘ্রই অন্যান্য সিস্টেমেও আক্রমণ করবে কারণ হ্যাকাররা এই ম্যালওয়্যারের নতুন ভার্সনে কাজ করছে।
সংক্রামণের লক্ষণ কী?
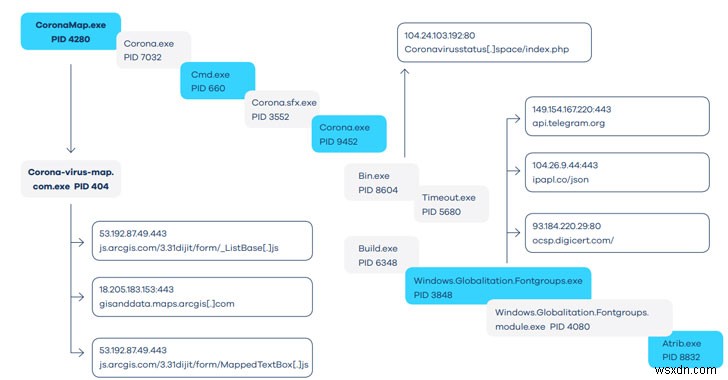
একবার Corona-virus.Map.Com.exe এক্সিকিউট হলে এটি ডুপ্লিকেট .exe ফাইল এবং একাধিক Bin.exe, Windows.Globalization.fontgroups.exe, এবং Build.exe ফাইল তৈরি করে। এর পাশাপাশি ZoneMap এবং LanguageList-এর অধীনে অনেক রেজিস্টার পরিবর্তন হয়।
এটি কি নতুন হুমকি?
তথ্য চুরির জন্য ডিজাইন করা এই হুমকিতে AZORult রয়েছে, একটি ইনফরমেশন-স্টিলিং সফটওয়্যার যা ২০১৬ সালে উৎপন্ন হয়েছিল। এই সফটওয়্যার ইউজারনেম, পাসওয়ার্ড, ব্রাউজিং হিস্টরি, আর্থিক ডিটেইল, কুকি এবং কম্পিউটারে সংরক্ষিত ক্রিপ্টোকারেন্সি কী চুরি করতে সক্ষম। এর علاয়, এটি অন্যান্য ম্যালওয়্যারের সাথে মেশিন সংক্রামিত করতে পারে।
এই সংগ্রহিত ইনফরমেশন দিয়ে সাইবার অপরাধীরা সংবেদনশীল ডেটা চুরি করে নিজেদের লাভের জন্য ব্যবহার করে।
এছাড়া, AZORult-এর একটি নতুন ভেরিয়েন্ট আবিষ্কৃত হয়েছে যা আপনার কম্পিউটারে সিক্রেট অ্যাডমিন একাউন্ট ইনস্টল করে রিমোট আক্রমণ করতে।
আক্রমণকারীরা কীভাবে ডেটা চুরি করে?
Alfasi দ্বারা nss3.dll-এর সাথে যুক্ত স্ট্যাটিক লোডিং APIs পর্যবেক্ষণ করা হয়েছে। APIs গুলো সেভ করা পাসওয়ার্ড ডিক্রিপ্ট করতে সাহায্য করে। এটি খুব সাধারণ পদ্ধতি এবং AZORult ম্যালওয়্যারের হল মার্ক। কমপ্রোমাইজড ব্রাউজার থেকে সংগ্রহিত ডেটা C:\Windows\Temp ফোল্ডারে সরানো হয় যার পর ম্যালওয়্যার ডেটা এক্সট্রাক্ট করে, ইনফেক্টেড মেশিনের জন্য ইউনিক আইডি জেনারেট করে, ডেটা এনক্রিপ্ট করে এবং তারপর C2 কমিউনিকেশনের জন্য যেতে পারে।
নিরাপদ থাকতে আপনি কী করবেন?
নিঃসন্দেহে করোনা সংক্রান্ত আপডেট রাখা গুরুত্বপূর্ণ, কিন্তু এতে ভেরিফাইড ড্যাশবোর্ড এবং Advanced System Protector-এর মত সিকিউরিটি টুল ব্যবহার করা ভুলে যাবেন না।
হ্যাকাররা আপনার ডেটা পেতে সব কিছু করবে। আপনি যে আপনার ডেটা সিকিউর করতে এবং সুরক্ষিত থাকতে পদক্ষেপ নিতে হবে।
এছাড়া, এই নকল সাইটগুলো চেনার জন্য URL বা ডিটেইল চেক করুন যদি কেউ লেজিটিমেট করোনা ড্যাশবোর্ডের সাথে মেলে না, তখনই সেগুলো বন্ধ করুন। আরো, আপনার কাছে করোনা ট্র্যাকিং-এর জন্য যেকোনো ফাইল ডাউনলোড বা অ্যাপ্লিকেশন ইনস্টল করতে বলা হলে কখনো সেই জালে নा পড়ুন। এটি ম্যালওয়্যার ছড়ানোর একটি উপায়।
এতে স্পষ্ট হয় সাইবার অপরাধীরা থামবে না, এবং তারা তথ্য চুরির জন্য প্রতিটি সুযোগ শোষণ করবে। তাই নিরাপদ থাকার একমাত্র উপায় হচ্ছে যেকোনো ইনফরমেশন খুঁজার সময় সিকিউরিটি টিপস মনে রাখা। আপনার এই সম্পর্কে মতামত কী?
আপনি কি মনে করেন সাইবার অপরাধীরা যা করছে সেটি ভুল? নাকি আপনি বলবেন যে প্রতিটি সুযোগ শোষণ করা উচিত টাকা বানানোর জন্য? কমেন্ট সেকশনে আপনার মতামত জানান।
