

অনেক র্যানসমওয়্যার আক্রমণের পরেও র্যানসমওয়্যার লেখকরা ব্যবহারকারীদের ভয় দেখাতে নতুন কৌশল অবলম্বন করছেন।
ইতিমধ্যে আমরা এমন র্যানসমওয়্যার দেখেছি যা নির্দিষ্ট সময়ের মধ্যে ফিরতি না দিলে ফাইল ডিলিট করে দেয়। আবার কিছু ভারিয়েন্ট ফাইলের নাম পরিবর্তন করে ডিক্রিপশন কঠিন করে তোলে। কিন্তু এইবার র্যানসমওয়্যার লেখকরা পপকর্ন টাইম র্যানসমওয়্যার ছড়িয়ে দিতে চাইছেন যাতে তাদের পরিশ্রম কম হয়। কিংবা বলা যেতে পারে, তারা শিকারদের প্রতি কিছুটা দয়ালু হওয়ার চেষ্টা করছেন।
সম্প্রতি MalwareHunterTeam একটি নতুন র্যানসমওয়্যার স্ট্রেন আবিষ্কার করেছে যার নাম পপকর্ন টাইম। এই ভারিয়েন্টের একটি অসাধারণ পদ্ধতি আছে টাকা অ্যাঙ্কার করার জন্য। যদি কোনো শিকার এই ম্যালওয়্যারটি আরেক দুই ব্যবহারকারীর কাছে ছড়িয়ে দিতে পারে, তবে সে ফ্রি ডিক্রিপশন কী পাবে। না পারলে টাকা দিতে হতে পারে। আরও খারাপ বিষয় হলো, এতে একটি অসমাপ্ত কোড আছে যা ভুল ডিক্রিপশন কী ৪ বার দিলে ফাইল ডিলিট করে দিতে পারে।
পপকর্ন টাইম র্যানসমওয়্যারের সন্দেহজনক দিক
এই স্ট্রেনে একটি রেফারেল লিংক আছে যা অন্য ব্যবহারকারীদের কাছে ছড়ানোর জন্য। মূল শিকার ডিক্রিপশন কী পায় যখন পরের দুজন ফিরতি चुकाয়। যদি তারা না দেয়, তবে মূল শিকারকে টাকা দিতে হয়। Bleeping Computer-এ উদ্ধৃত, “এটি সুবিধার্থে পপকর্ন টাইম র্যানসম নোটে একটি URL থাকে যা র্যানসমওয়্যারটির TOR সার্ভারের একটি ফাইলের দিকে নির্দেশ করে। এই মুহূর্তে সার্ভারটি ডাউন আছে, তাই নিশ্চিত নয় এই ফাইলটি কীভাবে দেখাবে বা কীভাবে প্রচ্ছন্ন থাকবে মানুষকে ইনস্টল করার জন্য।”

আরও একটি ফিচার যোগ হয়তে পারে যা ভুল ডিক্রিপশন কী ৪ বার দিলে ফাইল ডিলিট করবে। স্পষ্টত র্যানসমওয়্যারটি এখনও ডেভেলপমেন্ট стадииয়ে আছে, তাই এই কৌশলটি ইতিমধ্যে আছে কিনা বা কেবল হোক্স সেটা অজানা।
পপকর্ন টাইম র্যানসমওয়্যারের কর্মপদ্ধতি
সফলভাবে ইনস্টল হলে র্যানসমওয়্যারটি যাচাই করে কি এটি আগে রান হয়েছে %AppData%\been_here এবং %AppData%\server_step_one ফাইল দিয়ে। যদি সিস্টেমে ইতিমধ্যে সংক্রমণ থাকে, তবে স্ট্রেনটি নিজে থেমে যায়। পপকর্ন টাইম বুঝতে পারে সিস্টেমে ‘been_here’ ফাইল আছে কিনা। যদি না থাকে, তবে র্যানসমওয়্যারটি ছড়িয়ে পড়ে এবং এনক্রিপশন প্রক্রিয়া শুরু করে। এটি বিভিন্ন ইমেজ ডাউনলোড করে ব্যাকগ্রাউন্ড হিসেবে ব্যবহার করে।
যেহেতু পপকর্ন টাইম এখনও ডেভেলপমেন্ট стадииয়ে, এটি শুধু একটি টেস্ট ফোল্ডার Efiles এনক্রিপ্ট করে। এই ফোল্ডারটি ব্যবহারকারীর ডেস্কটপে থাকে এবং বিভিন্ন ফাইল এক্সটেনশন ধারণ করে (পুরো তালিকা নিচে দেওয়া আছে)।
.1cd, .3dm, .3ds, .3fr, .3g2, .3gp, .3pr, .7z, .7zip, .aac, .aaf, .ab4, .accdb, .accde, .accdr, .accdt, .ach, .acr, .act, .adb, .adp, .ads, .aep, .aepx, .aes, .aet, .agdl, .ai, .aif, .aiff, .ait, .al, .amr, .aoi, .apj, .apk, .arch00, .arw, .as, .as3, .asf, .asm, .asp, .aspx, .asset, .asx, .atr, .avi, .awg, .back, .backup, .backupdb, .bak, .bar, .bay, .bc6, .bc7, .bdb, .bgt, .big, .bik, .bin, .bkf, .bkp, .blend, .blob, .bmd, .bmp, .bpw, .bsa, .c, .cas, .cdc, .cdf, .cdr, .cdr3, .cdr4, .cdr5, .cdr6, .cdrw, .cdx, .ce1, .ce2, .cer, .cfg, .cfr, .cgm, .cib, .class, .cls, .cmt, .config, .contact, .cpi, .cpp, .cr2, .craw, .crt, .crw, .cs, .csh, .csl, .css, .csv, .d3dbsp, .dac, .dar, .das, .dat, .dazip, .db, .db0, .db3, .dba, .dbf, .dbx, .db_journal, .dc2, .dcr, .dcs, .ddd, .ddoc, .ddrw, .dds, .der, .des, .desc, .design, .dgc, .dir, .dit, .djvu, .dmp, .dng, .doc, .docb, .docm, .docx, .dot, .dotm, .dotx, .drf, .drw, .dtd, .dwg, .dxb, .dxf, .dxg, .easm, .edb, .efx, .eml, .epk, .eps, .erbsql, .erf, .esm, .exf, .fdb, .ff, .ffd, .fff, .fh, .fhd, .fla, .flac, .flf, .flv, .flvv, .forge, .fos, .fpk, .fpx, .fsh, .fxg, .gdb, .gdoc, .gho, .gif, .gmap, .gray, .grey, .groups, .gry, .gsheet, .h, .hbk, .hdd, .hkdb, .hkx, .hplg, .hpp, .htm, .html, .hvpl, .ibank, .ibd, .ibz, .icxs, .idml, .idx, .iff, .iif, .iiq, .incpas, .indb, .indd, .indl, .indt, .inx, .itdb, .itl, .itm, .iwd, .iwi, .jar, .java, .jnt, .jpe, .jpeg, .jpg, .js, .kc2, .kdb, .kdbx, .kdc, .key, .kf, .kpdx, .kwm, .laccdb, .layout, .lbf, .lck, .ldf, .lit, .litemod, .log, .lrf, .ltx, .lua, .lvl, .m, .m2, .m2ts, .m3u, .m3u8, .m4a, .m4p, .m4u, .m4v, .map, .max, .mbx, .mcmeta, .md, .mdb, .mdbackup, .mdc, .mddata, .mdf, .mdi, .mef, .menu, .mfw, .mid, .mkv, .mlb, .mlx, .mmw, .mny, .mos, .mov, .mp3, .mp4, .mpa, .mpeg, .mpg, .mpp, .mpqge, .mrw, .mrwref, .msg, .myd, .nc, .ncf, .nd, .ndd, .ndf, .nef, .nk2, .nop, .nrw, .ns2, .ns3, .ns4, .nsd, .nsf, .nsg, .nsh, .ntl, .nvram, .nwb, .nx2, .nxl, .nyf, .oab, .obj, .odb, .odc, .odf, .odg, .odm, .odp, .ods, .odt, .ogg, .oil, .orf, .ost, .otg, .oth, .otp, .ots, .ott, .p12, .p7b, .p7c, .pab, .pages, .pak, .pas, .pat, .pcd, .pct, .pdb, .pdd, .pdf, .pef, .pem, .pfx, .php, .pif, .pkpass, .pl, .plb, .plc, .plt, .plus_muhd, .pmd, .png, .po, .pot, .potm, .potx, .ppam, .ppj, .ppk, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prel, .prf, .prproj, .ps, .psafe3, .psd, .psk, .pst, .ptx, .pwm, .py, .qba, .qbb, .qbm, .qbr, .qbw, .qbx, .qby, .qcow, .qcow2, .qdf, .qed, .qic, .r3d, .ra, .raf, .rar, .rat, .raw, .rb, .rdb, .re4, .rgss3a, .rim, .rm, .rofl, .rtf, .rvt, .rw2, .rwl, .rwz, .s3db, .safe, .sas7bdat, .sav, .save, .say, .sb, .sd0, .sda, .sdf, .ses, .shx, .sid, .sidd, .sidn, .sie, .sis, .sldasm, .sldblk, .sldm, .sldprt, .sldx, .slm, .snx, .sql, .sqlite, .sqlite3, .sqlitedb, .sr2, .srf, .srt, .srw, .st4, .st5, .st6, .st7, .st8, .stc, .std, .sti, .stl, .stm, .stw, .stx, .sum, .svg, .swf, .sxc, .sxd, .sxg, .sxi, .sxm, .sxw, .syncdb, .t12, .t13, .tap, .tax, .tex, .tga, .thm, .tif, .tlg, .tor, .txt, .upk, .v3d, .vbox, .vcf, .vdf, .vdi, .vfs0, .vhd, .vhdx, .vmdk, .vmsd, .vmx, .vmxf, .vob, .vpk, .vpp_pc, .vtf, .w3x, .wab, .wad, .wallet, .wav, .wb2, .wma, .wmo, .wmv, .wotreplay, .wpd, .wps, .x11, .x3f, .xf, .xis, .xla, .xlam, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsb3dm, .xlsm, .xlsx, .xlt, .xltm, .xltx, .xlw, .xml, .xqx, .xxx, .ycbcra, .yuv, .zip, .ztmp
তারপর র্যানসমওয়্যার নির্দিষ্ট এক্সটেনশনवाले ফাইল খুঁজে AES-256 এনক্রিপশন দিয়ে এনক্রিপ্ট করা শুরু করে। একবার এনক্রিপ্ট হলে ফাইলের এক্সটেনশন হিসেবে .filock যোগ হয়। উদাহরণস্বরূপ ‘abc.docx’ হয়ে যায় ‘abc.docx.filock’। সংক্রমণ সফল হলে দুটি base64 স্ট্রিং র্যানসম নোট হিসেবে restore_your_files.html এবং restore_your_files.txt সেভ করে এবং HTML র্যানসম নোট দেখায়।
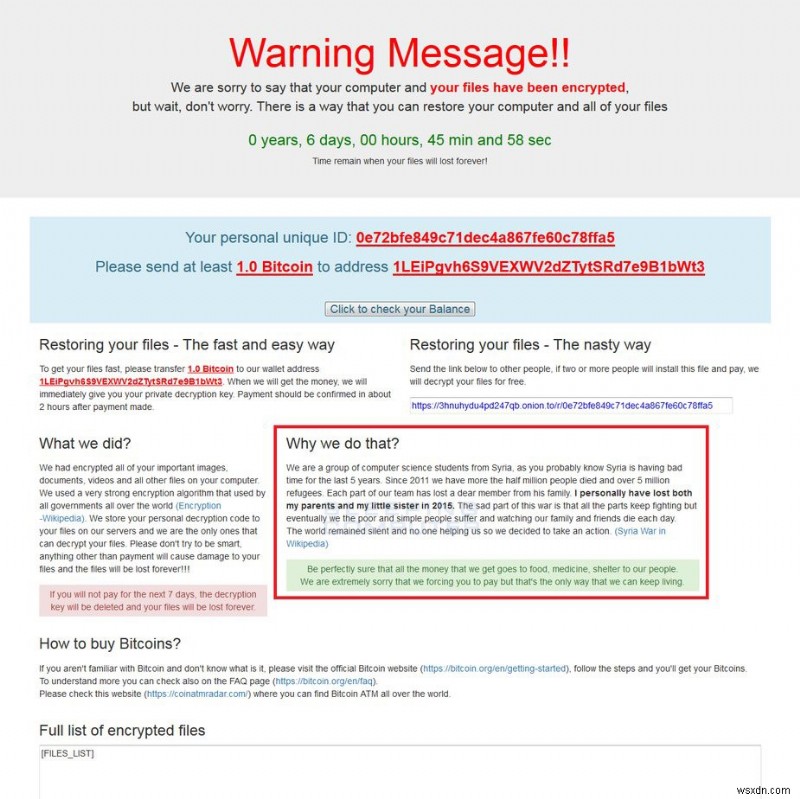
ছবির স্রোত: bleepingcomputer.com
র্যানসমওয়্যার থেকে রক্ষা
এখনো এমন কোনো ডিটেক্টর বা র্যানসমওয়্যার রিমুভার তৈরি হয়নি যা সংক্রমণের পর সাহায্য করতে পারে। তবে ব্যবহারকারীদের র্যানসমওয়্যার আক্রমণ থেকে বাঁচার জন্য কিছু সতর্কতা অবলম্বন করতে বলা হচ্ছে। সবচেয়ে গুরুত্বপূর্ণ হলো আপনার ডেটার ব্যাকআপ নেওয়া। তারপর নিরাপদ ইন্টারনেট ব্রাউজিং, অ্যাড ব্লক এক্সটেনশন ব্যবহার, বিশ্বস্ত অ্যান্টি-ম্যালওয়্যার টুল রাখা এবং সিস্টেমে ইনস্টল সফটওয়্যার, টুল, অ্যাপ এবং প্রোগ্রাম টাইমলি আপডেট করা। এর জন্য বিশ্বস্ত টুলগুলোতে নির্ভর করতে হবে। Right Backup এমন একটি টুল যা ক্লাউড স্টোরেজ সমাধান। এটি ২৫৬-বিট AES এনক্রিপশন সহ ক্লাউড সিকিউরিটিতে আপনার ডেটা সংরক্ষণ করে।
