উইন্ডোজ কম্পিউটারে যা কিছু ঘটে, অপারেটিং সিস্টেম তা অভ্যন্তরীণভাবে একটি Event হিসেবে বিবেচনা করে। তাই, যখন কোনো প্রসেস বা টাস্ক ভুল হয়, একজন ব্যবহারকারী সঠিক ব্রেকপয়েন্ট ট্রেস আউট করতে পারে। এর জন্য, প্রথমে আসুন দেখি User Profile-এর কিছু সাধারণ Service Event ID কী বোঝায়।
- Event ID 1500: একটি ব্যবহারকারী টেম্পোরারি প্রোফাইলের সাথে তাদের কম্পিউটারে লগইন করতে ব্যর্থ হলে ঘটে।
- Event ID 1511: এটি ঘটে যখন অপারেটিং সিস্টেম ব্যবহারকারীর জন্য একটি ডেডিকেটেড ইউজার প্রোফাইল খুঁজে পায় না এবং ব্যবহারকারীকে একটি টেম্পোরারি প্রোফাইলে সাইন ইন করায়।
- Event ID 1530: এটি ঘটে যখন অপারেটিং সিস্টেম শনাক্ত করে যে একটি নির্দিষ্ট ইউজার প্রোফাইলের জন্য রেজিস্ট্রি ফাইল অন্যান্য অ্যাপ্লিকেশন বা প্রসেস দ্বারা ব্যবহৃত হচ্ছে। এই আচরণ ডিজাইন অনুযায়ী।
- Event ID 1533: উইন্ডোজ 10 C:\Users\
-এ অবস্থিত ইউজার প্রোফাইল ফোল্ডার মুছে ফেলতে পারে না কারণ এটি অন্য অ্যাপ্লিকেশন বা প্রসেস দ্বারা ব্যবহৃত হচ্ছে। - Event ID 1534: প্রধানত DOMAIN-জয়েন্ড ইউজার প্রোফাইলের জন্য ঘটে।
- Event ID 1542: এটি ঘটে যখন User Profile রেজিস্ট্রি এবং ডেটা ফাইল করাপ্ট হয়ে যায়।
এখন, আমরা চেক করব কিভাবে এই ইভেন্টগুলোর সাথে সম্পর্কিত এররগুলো ট্রেস এবং ট্রাবলশুট করতে হয়।
উইন্ডোজে User Profile Service Event IDs ট্রাবলশুট করুন
উইন্ডোজ 10 কম্পিউটারে User Profile Service Event IDs ট্রাবলশুট করতে, আমরা চারটি প্রধান ধাপ বাস্তবায়ন করব। এটি উইন্ডোজ 10, উইন্ডোজ 8.1, উইন্ডোজ সার্ভার 2012, উইন্ডোজ সার্ভার 2012 R2, এবং উইন্ডোজ সার্ভার 2016-এ প্রযোজ্য। সেগুলো হল:
- Application Log-এ ইভেন্ট চেক করা।
- User Profile Service-এর Operational log দেখা।
- Analytic এবং debug লগ সক্রিয় করে এবং দেখা।
- একটি ট্রেস তৈরি এবং ডিকোড করা।
১] Application Log-এ ইভেন্ট চেক করুন
এই ধাপে, আমরা ইউজার প্রোফাইল লোড এবং আনলোড করব Event Viewer ব্যবহার করে পুরো লগ চেক করতে।
এটি করতে, Event Viewer খুলুন দিয়ে শুরু করুন। আপনি কোর্টানা সার্চ বক্সে এটি সার্চ করে খুঁজে পেতে পারেন।
Event Viewer একবার খুললে, উইন্ডোর বাম পাশের নেভিগেশন মেনু থেকে নিচের পথে নেভিগেট করুন-
Windows Logs > Application
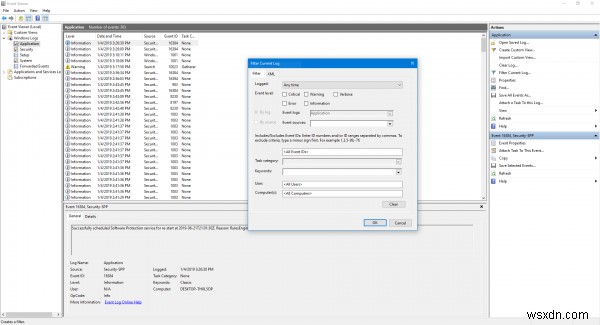
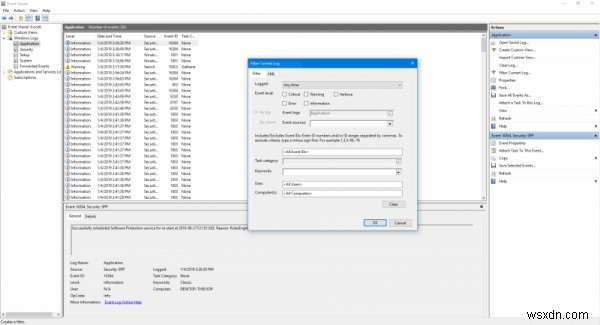
এখন, ডান পাশের Actions প্যান থেকে Filter Current Log সিলেক্ট করুন। এটি একটি নতুন ডায়লগ বক্স খুলবে।
Event sources লেবেল করা বক্সে, User Profiles Service চেকবক্স সিলেক্ট করুন এবং অবশেষে OK-এ ক্লিক করুন।
এটি শুধুই ইউজার প্রোফাইল সম্পর্কিত ইভেন্টগুলো দেখাবে।
আপনি তাদের IDs, ঘটনার তারিখ ও সময় এবং আরও ডিটেইলস ইনফরমেশন বক্সে উইন্ডোর নিচের অংশে খুঁজে পাবেন।
২] User Profile Service-এর Operational log দেখুন
এই ধাপ আপনাকে আরও গভীরে ট্রেস করতে সাহায্য করবে সমস্যাটি সৃষ্টি করার वाले প্রসেস বা টাস্কগুলোর দিকে নির্দেশ করে।
এটি করার জন্য, প্রথমে, ধাপ ১-এ করা মতো Event Viewer খুলুন।
এখন, নেভিগেশনের জন্য বাম পাশের প্যান থেকে নিচের পথে নেভিগেট করুন,
Applications and Servcies Logs > Microsoft > Windows > User Profile Service > Operational.
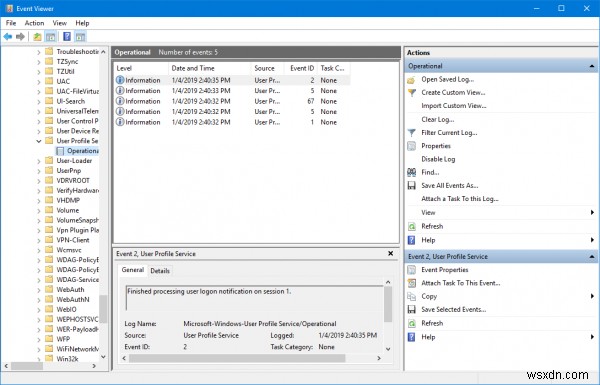
এটি আপনাকে একটি লোকেশনে নিয়ে যাবে যেখানে আপনি Application Log-এ খুঁজে পেয়었던 এররগুলোর ঘটনার মুহূর্তের আশেপাশে ঘটা ইভেন্টগুলো পরীক্ষা করতে পারবেন।
৩] Analytic এবং debugging লগ সক্ষম এবং দেখা
এখন, আপনি যদি Operational Log-ও চেয়ে গভীরে যেতে চান, তবে আপনি analytic এবং debug লগ সক্ষম করে দেখতে পারেন। এর জন্য,
View-এ ক্লিক করে শুরু করুন এবং তারপর Actions প্যানে Show Analytic and Debug Logs সিলেক্ট করুন।
তারপর Application and Services Logs > Microsoft > Windows > User Profile Service > Diagnostic-এ বাম পাশের নেভিগেশন প্যানে নেভিগেট করুন।
Enable Log-এ ক্লিক করুন এবং তারপর Yes সিলেক্ট করুন। এটি Diagnostic log সক্রিয় করবে এবং লগিং শুরু করবে।
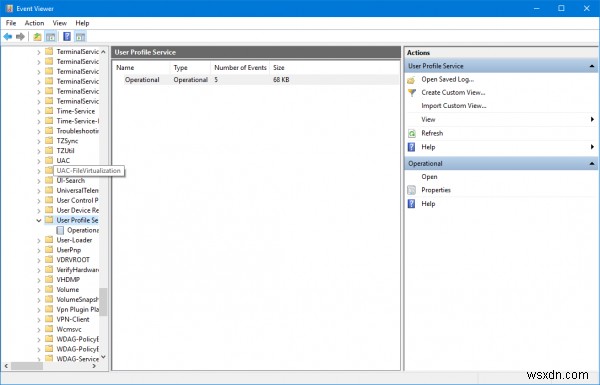
ট্রাবলশুটিং সমাপ্ত হলে, আপনি analytic এবং debug লগিং লুকানোর জন্য নিচের পথে নেভিগেট করতে পারেন,
Diagnostic > Disable Log
তারপর View-এ ক্লিক করুন এবং অবশেষে Show Analytic and Debug Logs চেক বক্স ক্লিয়ার করুন।
৪] একটি ট্রেস তৈরি এবং ডিকোড করা
যদি, অন্যান্য ধাপগুলো আপনাকে অনেক সাহায্য না করে; তবে এটি চূড়ান্ত ধাপ যা আপনি নিতে পারেন। এতে Windows PowerShell ব্যবহার করে একটি ট্রেস তৈরি এবং ডিকোড করা জড়িত।
প্রথমে, সমস্যা অনুভবকারী অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট ব্যবহার করে কম্পিউটারে লগইন করুন।
তারপর আপনাকে একটি উন্নত PowerShell উইন্ডো খুলতে হবে সেই পথে যা পূর্বে তৈরি করা একটি লোকাল ফোল্ডারের।
কমান্ড লাইন উইন্ডোতে নিচের কমান্ডগুলো লিখুন-
logman create trace -n RUP -o \RUP.etl -ets logman update RUP -p {eb7428f5-ab1f-4322-a4cc-1f1a9b2c5e98} 0x7FFFFFFF 0x7 -ets
এখন, আপনাকে একই কম্পিউটারের অন্য একটি ইউজার অ্যাকাউন্টে স্যুইচ করতে হবে। নিশ্চিত করুন যে আপনি NOT সেই ইউজার অ্যাকাউন্ট থেকে লগ অফ করেছেন।
উसी সমস্যাটি পুনরুত্পাদন করুন।
এটি করার পর, আবার লোকাল অ্যাডমিনিস্ট্রেটর হিসেবে সাইন ইন করুন।
ক্যাপচার করা লগকে ETL ফরম্যাট ফাইলে সেভ করার জন্য কমান্ড লাইন উইন্ডোতে নিচের কমান্ডগুলো লিখুন,
logman stop -n RUP -ets
এখন, অবশেষে পাঠযোগ্য করার জন্য, নিচের কমান্ডটি টাইপ করুন,
Tracerpt \RUP.etl
এখানে, পথটি পাঠযোগ্য ফাইলের লোকেশন নির্দেশ করবে।
আপনি এখন Summary.txt বা Dumpfile.xml লগ ফাইল খুলতে পারেন Notepad বা Microsoft Excel ব্যবহার করে যথাক্রমে লগগুলো পড়তে।
আপনাকে শুধু সেই ইভেন্টগুলো খুঁজে বের করতে হবে যেগুলো fail বা failed হিসেবে স্টেট করা আছে। তবে, যেগুলো Unknown হিসেবে স্টেট করা আছে সেগুলো সহজেই উপেক্ষা করা যাবে।
আপনি এই ট্রাবলশুটিং ধাপগুলো সম্পর্কে আরও জানতে পারেন Microsoft-এর অফিসিয়াল ডকুমেন্টেশন থেকে।