

Windows-এ মাল্টি-ইউজার ফাংশনালিটি স্কুল, কলেজ, অফিসের মতো পাবলিক জায়গায় সুবিধাজনকভাবে ব্যবহার করতে দেয়। সেসব জায়গায় সাধারণত একটি অ্যাডমিনিস্ট্রেটর থাকে যারা ইউজারদের এক্টিভিটি নজরদারি করে। কখনো কখনো ইউজাররা লিমিট ছাড়িয়ে Workgroup মোডে কনফিগার্ড অ্যাকাউন্ট মডিফাই করে। এর নিরাপত্তা सम्बন্ধীয় প্রভাব পড়তে পারে, তাই Windows কনফিগার করে ইউজার এক্টিভিটি ট্র্যাক করা উচিত।
Windows কনফিগার করে ইউজার এক্টিভিটি মনিটর করলে অ্যাডমিনিস্ট্রেশনের নিরাপত্তা বাড়বে এবং অপরাধের ক্ষেত্রে রেকর্ড দেখে দোষী ইউজারকে শাস্তি দেওয়া যাবে। এই আর্টিকেলে Windows 11/10/8.1/8/7-এ Audit Policy ব্যবহার করে Workgroup Mode-এ ইউজার এক্টিভিটি ট্র্যাক করার পদ্ধতি দেওয়া আছে।
Workgroup Mode-এ Audit Policy ব্যবহার করে User Activity ট্র্যাক করুন
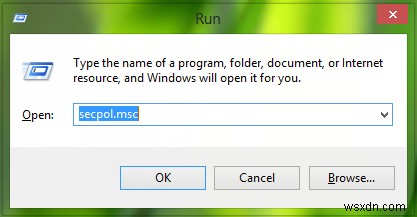
১. Windows Key + R কম্বিনেশন চাপুন, Run ডায়লগ বক্সে secpol.msc টাইপ করে Enter চাপুন Local Security Policy খুলতে।
২. Local Security Policy উইন্ডোতে Security Settings > Local Policies > Audit Policy এক্সপ্যান্ড করুন। এখন আপনার উইন্ডো এইরকম দেখাবে:
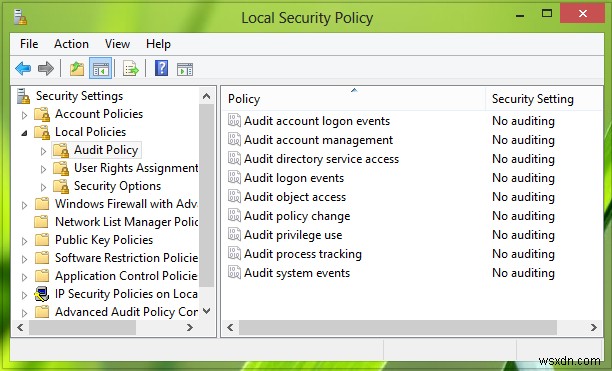
৩. ডান প্যানে ৯টি Audit…[] পলিসির No auditing হিসেবে pre-defined সিকিউরিটি সেটিং আছে। একে একে সব পলিসিতে ক্লিক করে Success এবং Failure সিলেক্ট করুন, Apply এবং OK চাপুন প্রতিটি পলিসির জন্য।
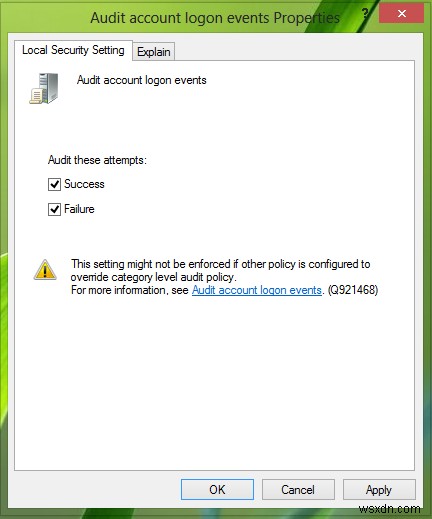
এভাবে Windows কনফিগার হয়েছে ইউজার এক্টিভিটি ট্র্যাক করার জন্য।
ট্রেস করা রেকর্ড পেতে নিচের ধাপগুলো ফলো করুন:
Event Viewer ব্যবহার করে User Activity ট্রেস করুন
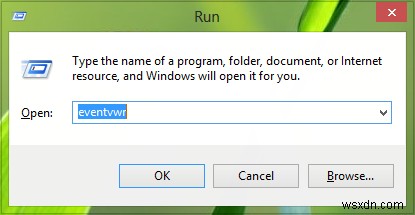
১. Windows Key + R কম্বিনেশন চাপুন, Run ডায়লগ বক্সে eventvwr টাইপ করে Enter চাপুন Event Viewer খুলতে।
২. Event Viewer উইন্ডোতে বাম প্যানেল থেকে Windows Logs > Security সিলেক্ট করুন। এখানে Windows সিকিউরিটি সংক্রান্ত সব ইভেন্টের রেকর্ড রাখে।
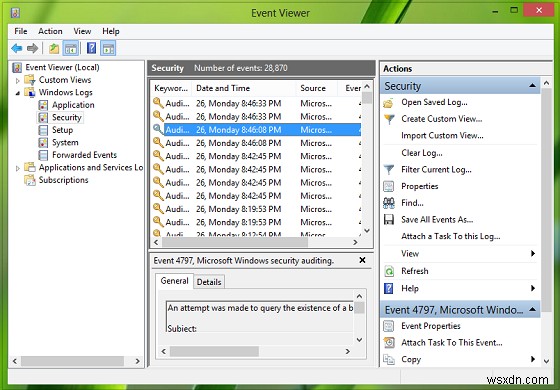
৩. মাঝ প্যানেল থেকে যেকোনো ইভেন্টে ক্লিক করলে তার ইনফো পাবেন:
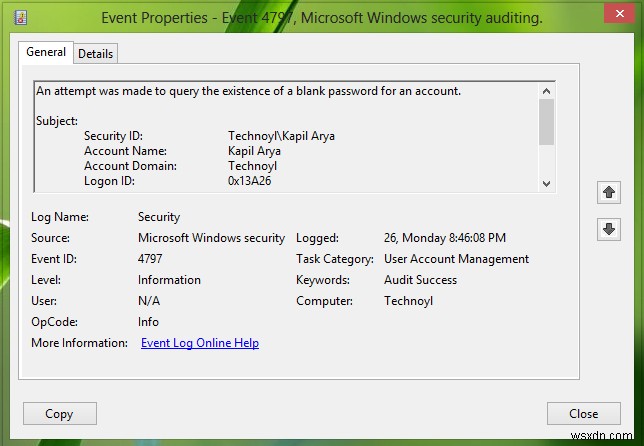
এখন Workgroup Mode-এ অ্যাকাউন্টের ইউজার এক্টিভিটি কভার করে এমন ইভেন্ট ID-এর লিস্ট:
১. Create User: ইউজার তৈরি হলে নিচের Event ID লগ হয়।
- Event ID: 4728 | Type: Audit Success | Category: Security Group Management | Description: এক মেম্বার Security-enabled global group-এ যোগ করা হয়েছে।
- Event ID: 4720 | Type: Audit Success | Category: User Account Management | Description: এক User account তৈরি হয়েছে।
- Event ID: 4722 | Type: Audit Success | Category: User Account Management | Description: এক User account ইnebল করা হয়েছে।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User account পরিবর্তন করা হয়েছে।
- Event ID: 4732 | Type: Success Audit | Category: Security Group Management | Description: এক মেম্বার Security-enabled local group-এ যোগ করা হয়েছে।
২. Delete User: ইউজার ডিলিট হলে নিচের Event ID লগ হয়।
- Event ID: 4733 | Type: Success Audit | Category: Security Group Management | Description: এক মেম্বার Security-enabled local group থেকে রিমুভ করা হয়েছে।
- Event ID: 4729 | Type: Success Audit | Category: Security Group Management | Description: এক মেম্বার Security-enabled global group-এ যোগ করা হয়েছে।
- Event ID: 4726 | Type: Success Audit | Category: User Account Management | Description: এক User account ডিলিট করা হয়েছে।
৩. User Account Disabled: ইউজার ডিজেবল হলে নিচের Event ID লগ হয়।
- Event ID: 4725 | Type: Success Audit | Category: User Account Management | Description: এক User account ডিজেবল করা হয়েছে।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User account পরিবর্তন করা হয়েছে।
৪. User Account Enabled: ইউজার ইnebল হলে নিচের Event ID লগ হয়।
- Event ID: 4722 | Type: Success Audit | Category: User Account Management | Description: এক User account ইnebল করা হয়েছে।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User account পরিবর্তন করা হয়েছে।
৫. User Account Password Reset: ইউজার অ্যাকাউন্ট পাসওয়ার্ড রিসেট হলে নিচের Event ID লগ হয়।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User account পরিবর্তন করা হয়েছে।
- Event ID: 4724 | Type: Success Audit | Category: User Account Management | Description: এক অ্যাকাউন্টের পাসওয়ার্ড রিসেট করার চেষ্টা করা হয়েছে।
৬. User Account Profile Path Set: ইউজার অ্যাকাউন্টের জন্য Profile Path সেট হলে নিচের Event ID লগ হয়।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User account পরিবর্তন করা হয়েছে।
৭. User Account Rename: ইউজার অ্যাকাউন্ট রিনেম হলে নিচের Event ID লগ হয়।
- Event ID: 4781 | Type: Success Audit | Category: User Account Management | Description: এক অ্যাকাউন্টের নাম পরিবর্তন করা হয়েছে।
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Description: এক User Account পরিবর্তন করা হয়েছে।
৮. Create Local Group: লোকাল গ্রুপ তৈরি হলে নিচের Event ID লগ হয়।
- Event ID: 4731 | Type: Success Audit | Category: Security Group Management | Description: এক Security-enabled local group তৈরি হয়েছে
- Event ID: 4735 | Type: Success Audit | Category: Security Group Management | Description: এক Security-enabled local group পরিবর্তন করা হয়েছে
৯. Add User to Local Group: ইউজার লোকাল গ্রুপে যোগ হলে নিচের Event ID লগ হয়।
- Event ID: 4732 | Type: Success Audit | Category: Security Group Management | Description: এক মেম্বার Security-enabled local group-এ যোগ করা হয়েছে
১০. Remove User from Local Group: ইউজার লোকাল গ্রুপ থেকে রিমুভ হলে নিচের Event ID লগ হয়।
- Event ID: 4733 | Type: Success Audit | Category: Security Group Management | Description: এক মেম্বার Security-enabled local group থেকে রিমুভ করা হয়েছে
১১. Delete Local Group: লোকাল গ্রুপ ডিলিট হলে নিচের Event ID লগ হয়।
- Event ID: 4734 | Type: Success Audit | Category: Security Group Management | Description: এক Security-enabled local group ডিলিট করা হয়েছে
১২. Rename Local Group: লোকাল গ্রুপ রিনেম হলে নিচের Event ID লগ হয়।
- Event ID: 4781 | Type: Success Audit | Category: User Account Management | Description: এক অ্যাকাউন্টের নাম পরিবর্তন করা হয়েছে
- Event ID: 4735 | Type: Success Audit | Category: Security Group Management | Description: এক Security-enabled local group পরিবর্তন করা হয়েছে
এভাবে আপনি ইউজারদের এক্টিভিটি দিয়ে ট্রেস করতে পারবেন। এই আর্টিকেল Windows 11/10/8.1-এ Workgroup Mode-এ প্রযোজ্য। Active Directory Domain-এ প্রসিডিউর ভিন্ন হবে।
