

আপনি অবশ্য লক্ষ্য করেছেন, আপনার মেশিনে ইনস্টল করা অনেক প্রোগ্রাম আছে যেগুলো চালু होने için অ্যাডমিনিস্ট্রেটিভ রাইটস চায়। উইন্ডোজ ১১/১০/৮/৭-এ অ্যাডমিন রাইটস থাকলে আপনি সিস্টেমে পরিবর্তন আনতে পারেন যা অন্য সব ইউজারকে প্রভাবিত করে। অন্য কথায়, আপনি যেকোনো প্রোগ্রাম রান এজ অ্যাডমিনিস্ট্রেটর ডিসাইড করলে—এটি কম্পিউটারের কাছে আরও অ্যাক্সেসযোগ্য করে তোলে যখন এটি চলে।
User Account Control আপনাকে পরিবর্তন করার আগে নোটিফাই করে—সব পরিবর্তন নয়, বরং শুধু সেগুলো যেগুলো অ্যাডমিনিস্ট্রেটর-লেভেল বা এলিভেটেড পারমিশন চায়। আপনি যখন কিছু প্রোগ্রাম চালান, তখন আপনি প্রথমে UAC Prompt দেখতে পারেন। শুধু আপনার সম্মতি দিলে প্রোগ্রাম চলবে। এটি উইন্ডোজের একটি সিকিউরিটি ফিচার। চাবিটি হলো বুঝতে পারা যে কী করা যায় এবং অ্যাডমিন রাইটস বা এলিভেটেড প্রিভিলেজের পরিবর্তন কীভাবে সিকিউরিটি কম্প্রোমাইজ না করে অর্জন করা যায়।
উইন্ডোজ ১১/১০-এ Elevated Privileges দাঁওয়া বা পাওয়া
চলুন বিভিন্ন অপশন এবং সিনেরিও দেখি।
- Elevated Command Prompt উইন্ডো খুলুন
- প্রোগ্রামকে সবসময় Run as Administrator করুন
- Secpol ব্যবহার করে Admin Approval Mode অফ করুন
- Elevated Privileges দান করুন।
এগুলো বিস্তারিত দেখি।
১] Elevated Command Prompt উইন্ডো খুলুন
CMD দিয়ে আপনি অনেক টাস্ক পারফর্ম করতে পারেন, কিন্তু কিছু টাস্ক এলিভেটেড প্রিভিলেজ চায়। Windows 8.1 আপনাকে WinX মেনু ব্যবহার করে সহজে Command Prompt (Admin) খোলতে দেয়। এই পোস্ট দেখায় কিভাবে Command Prompt অ্যাডমিনিস্ট্রেটর হিসেবে চালাতে হয়।
পড়ুন: শর্টকাট তৈরি করা এলিভেটেড প্রিভিলেজসহ একটি প্রোগ্রাম চালানোর জন্য।
২] প্রোগ্রামকে সবসময় Run as Administrator করুন
আপনি যদি একটি প্রোগ্রাম সবসময় অ্যাডমিন প্রিভিলেজসহ চালাতে চান, প্রোগ্রামের এক্সিকিউটেবল ফাইলে রাইট-ক্লিক করুন, Properties সিলেক্ট করুন। এখানে Run this program as an administrator বক্সে টিক দিন। Apply > OK চাপুন। এই পোস্ট বিস্তারিত দেখাবে কিভাবে অ্যাপ্লিকেশনগুলোকে সবসময় Run as Administrator করতে হয়।
৩] Secpol ব্যবহার করে Admin Approval Mode অফ করুন
secpol.msc চালান Local Security Policy খোলার জন্য এবং Local Policies > Security Settings-এ নেভিগেট করুন। ডান প্যানেলে আপনি একটি সেটিং দেখবেন User Account Control: Turn on Admin Approval Mode। এটিতে ডাবল-ক্লিক করুন এবং Disabled সিলেক্ট করুন।
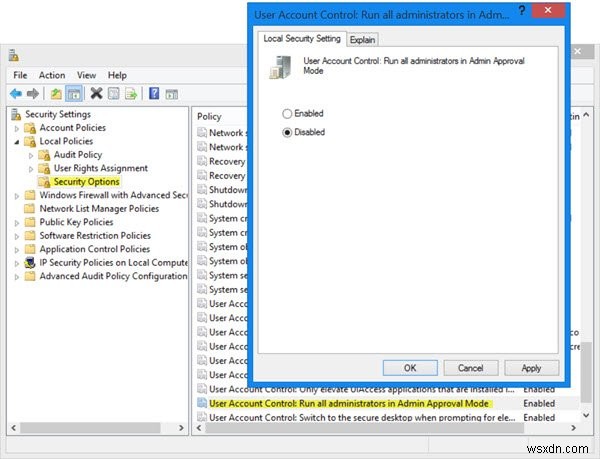
এই পলিসি সেটিং কম্পিউটারের সব User Account Control (UAC) পলিসি সেটিংসের আচরণ নিয়ন্ত্রণ করে। আপনি এই পলিসি সেটিং পরিবর্তন করলে আপনাকে আপনার কম্পিউটার রিস্টার্ট করতে হবে। অপশনগুলো: (1) Enabled. (Default) Admin Approval Mode ইনএবলড। এই পলিসি ইনএবল্ড থাকতে হবে এবং সম্পর্কিত UAC পলিসি সেটিংসও উপযুক্তভাবে সেট থাকতে হবে যাতে বিল্ট-ইন Administrator অ্যাকাউন্ট এবং Administrators গ্রুপের সব মেম্বার Admin Approval Mode-এ চালাতে পারে। (2) Disabled. Admin Approval Mode এবং সব সম্পর্কিত UAC পলিসি সেটিংস ডিজেবলড। যদি এই পলিসি সেটিং ডিজেবল করা হয়, Security Center আপনাকে নোটিফাই করবে যে অপারেটিং সিস্টেমের সামগ্রিক সিকিউরিটি কমে গেছে।
মনে রাখবেন, এটি আপনার কম্পিউটারের সামগ্রিক সিকিউরিটি ডিগ্রেড করবে!
৪] উইন্ডোজ ১১/১০-এ Elevated Privileges দান করা
A Standard user-এর সার্ভার অ্যাডমিনিস্ট্রেশনে পরিবর্তন করার জন্য কোনো স্পেশাল পারমিশন নেই। তার নিচের প্রিভিলেজগুলো নাও থাকতে পারে: ইউজার যোগ, ডিলিট, মডিফাই করা, সার্ভার শাট ডাউন করা, Group Policy Object তৈরি ও অ্যাডমিনিস্টার করা, ফাইল পারমিশন মডিফাই করা, ইত্যাদি।
কিন্তু অ্যাডমিন রাইটস থাকলে একজন ইউজার স্ট্যান্ডার্ড ইউজারের চেয়ে অনেক বেশি করতে পারে। অধিকারগুলো যাইহোক, তাকে এলিভেটেড প্রিভিলেজ দিয়ে প্রতিটি লেভেলে গ্রান্ট করা হয় গ্রুপগুলোর মধ্যে একটি, অর্থাৎ Local Server, Domain এবং Forest।
যখন একজন ইউজার গ্রুপগুলোর একটিে যোগ করা হয়, তারা স্ট্যান্ডার্ড ইউজারের চেয়ে বেশি করার জন্য এক্সট্রা পাওয়ার পায়। তারা এক্সট্রা User Rights পায়। এগুলো হলো সেই রাইটস বা কনফিগারেশন যেগুলো কন্ট্রোল করে “কে” কম্পিউটারের সাথে “কী” করতে পারে। কনফিগার্ড হলে, প্রতিটি কম্পিউটার একাধিক অ্যাডমিনিস্ট্রেটর সাপোর্ট করতে পারে যারা সেই কম্পিউটারের বিভিন্ন এলাকা কন্ট্রোল করে।
প্রতি কম্পিউটারে ৩৫টিরও বেশি ইউজার রাইটস থাকে। কম্পিউটারের ওপর এলিভেটেড প্রিভিলেজ কন্ট্রোল করা কিছু সবচেয়ে कॉमन ইউজার রাইটস নিচে লিস্ট করা হলো:
- সিস্টেম শাট ডাউন করা
- রিমোট সিস্টেম ফোর্সফুলি শাট ডাউন করা
- ব্যাচ জব হিসেবে লগ অন করা
- সার্ভিস হিসেবে লগ অন করা
- ফাইল ও ডিরেক্টরি ব্যাকআপ ও রিস্টোর করা
- ট্রাস্টেড ফর ডেলিগেশন ইনএবল করা
- সিকিউরিটি অডিট জেনারেট করা
- ডিভাইস ড্রাইভার লোড ও আনলোড করা
- অডিটিং ও সিকিউরিটি লগ ম্যানেজ করা
- ফাইল ও অন্যান্য অবজেক্টের ওনারশিপ নেওয়া
ইউজার রাইটস ডিপ্লয় করা হয় Group Policy (Local/Active Directory) ব্যবহার করে। এটি সার্ভার অ্যাক্সেস কন্ট্রোল করার একটি কনসিস্টেন্ট উপায় বানায়।
এছাড়া প্রতিটি ফাইল, ফোল্ডার, এবং রেজিস্ট্রি কী-র একটি Access Control List (ACL) থাকে। লিস্টটি স্ট্যান্ডার্ড পারমিশন দেয়, যেন-
- Full control
- Modify
- Read
এই স্ট্যান্ডার্ড পারমিশনগুলো অবজেক্টসের ওপর কনফিগারেশন সহজ করে। সংক্ষেপে, ACL হলো এক ধরনের ইউজার, গ্রুপ, এবং/অথবা কম্পিউটারের লিস্ট যারা ACL-এর সাথে জড়িত অবজেক্টের ওপর পারমিশন পায়।
এই how-to’গুলিও আপনাকে আকর্ষণ করতে পারে:
- রেজিস্ট্রি কী-র ওনারশিপ ও ফুল কন্ট্রোল নেওয়া
- ফাইল ও ফোল্ডারের ফুল ওনারশিপ নেওয়া।
