

উইন্ডোজ সার্ভারে ব্যবহারকারীদের যোগ করা যাচ্ছে না এমন পরিস্থিতিতে, কারণ User Rights Assignment-এ Add User or Group বাটন গ্রে-আউট দেখাচ্ছে Domain Controller Local Security Policy সেটিংসে, এই পোস্টে এই ইস্যু সমাধানের উপযুক্ত সমাধানগুলো দেওয়া আছে।
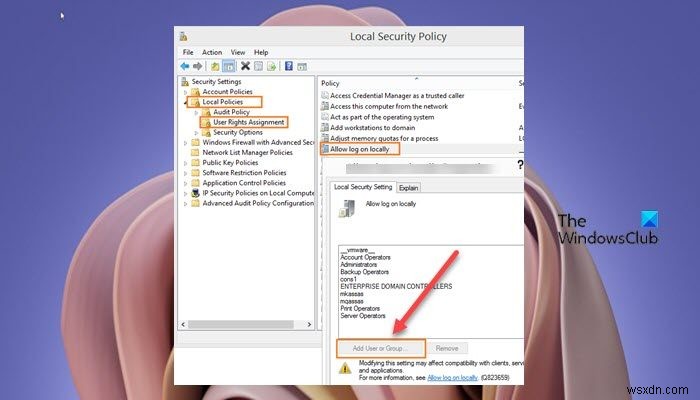
আপনি নিচের কারণে এই গ্রে-আউট বাটন ইস্যু সম্মুখীন হতে পারেন:
- ডোমেইনে কিছু গ্রুপ পলিসি ডিফাইন করা আছে যেটির এই সিকিউরিটি সেটিং সার্ভারের জন্য রয়েছে।
- কারেন্ট ইউজার Domain Admins security group বা Enterprise Admins security group-এর সদস্য নয়।
কিছু কেসে, উইন্ডোজ সার্ভারে Active Directory-এ একটি নতুন ব্যবহারকারী তৈরি করার পর, এবং নতুন তৈরি করা ব্যবহারকারী দিয়ে একটি সাইট বা উইন্ডোজে লগ ইন করার চেষ্টা করলে, আপনি নিচের ত্রুটি বার্তা পেতে পারেন;
Logon failure: The user has not been granted the requested logon type at this computer
এখন, ত্রুটি বার্তা পাওয়ার পর, এবং আপনি সার্ভার কনফিগার করতে যান যাতে নতুন ব্যবহারকারী লোকালি লগ অন করতে পারে, আপনি লক্ষ্য করবেন Add User or Group বাটন ডিসেবল আছে User Rights Assignment-এ কারেন্ট ইউজারের জন্য।
User Rights Assignment-এ Add User or Group বাটন গ্রে-আউট - সমাধান
আপনি যদি ডোমেইন কন্ট্রোলারে একজন ব্যবহারকারী যোগ করতে না পারেন কারণ User Rights Assignment-এ Add User or Group বাটন গ্রে-আউট, তবে নিচের আমাদের সুপারিশকৃত যেকোনো সমাধান চেষ্টা করুন ইস্যু সমাধান করতে।
- ডিফল্ট Domain Controller Policy সেটিং মডিফাই করুন
- User Rights Assignment-এ Add User or Group বাটন ইনেবল করুন
প্রতিটি লিস্টেড সমাধানের প্রক্রিয়ার বিবরণ নিচে দেওয়া হলো।
১] ডিফল্ট Domain Controller Policy সেটিং মডিফাই করুন
আপনি যদি লোকাল গ্রুপ পলিসিতে একটি ব্যবহারকারী অ্যাকাউন্ট যোগ করতে চান, তবে আপনাকে Add User or Group বাটন ডিসেবল করে থাকা সেই সিকিউরিটি সেটিংটি Default Domain Controller Policy থেকে সরাতে হবে, এটিকে not defined-এ সেট করতে হবে, এবং তারপর gpupdate /force চালাতে হবে সেই কম্পিউটারগুলতে যেগুলোর ওপর পলিসি প্রয়োগ করা হয়েছে।
আপনি মেশিনে gpresult /h report.html চালাতে পারেন এবং report.html-এ এই সিকিউরিটি সেটিং চেক করতে পারেন – এটি আপনাকে দেখাবে কোন GPO গুলো সার্ভারের ওপর প্রয়োগ করা হয়েছে।
মেশিনে প্রয়োগ করা পলিসি ম্যানুয়ালি চেক করতে, নিচের কাজগুলো করুন:
- এক Domain Controller-এ, Start > Run-এ ক্লিক করুন।
- gpmc.msc টাইপ করুন এবং এন্টার চাপুন GPMC কনসোল লোড করতে।
- GPMC-এর বাম পেইনে, ডোমেইন নামে ক্লিক করুন এক্সপ্যান্ড করতে।
- যে পলিসি চেক করতে চান সেটি সিলেক্ট করুন (যেমন Default Domain Policy)।
- এখন, এন্ট্রিতে ডান ক্লিক করুন এবং Edit সিলেক্ট করুন Group Policy Management Editor কনসোল লোড করতে এই গ্রুপ পলিসি অবজেক্টের জন্য।
- নিচের সেটিং-এ নেভিগেট করুন:
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\
- उस लोकেশনে, চেক করুন কিছু সেটিং কনফিগার করা আছে কিনা এর অধীনে।
- অন্যান্য GPO চেক করার জন্য উপরের ধাপগুলো রিপিট করুন।
২] User Rights Assignment-এ Add User or Group বাটন ইনেবল করুন
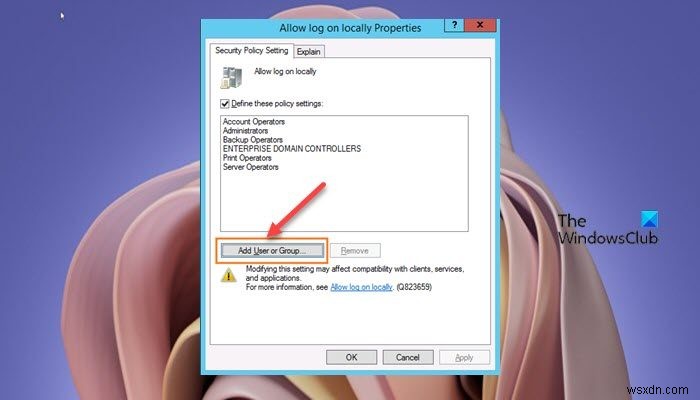
User Rights Assignment-এ Add User or Group বাটন ইনেবল করতে, নিচের কাজগুলো করুন:
- Administrative Tools অ্যাডমিনিস্ট্রেটর হিসেবে খুলুন।
- Shift চাপে ডান ক্লিক করুন Group Policy Management আপনার থেকে ভিন্ন একজন ব্যবহারকারী হিসেবে চালাতে।
- এক ডোমেইন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্টের ক্রেডেনশিয়াল লিখুন।
- Group Policy Management Editor-এ।
- নিচের পথে নেভিগেট করুন:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- ডিটেইলস পেইনে ডান পাশে, Allow Log on Locally পলিসিতে ডাবল ক্লিক করুন এর সেটিংস এডিট করতে।
- Allow log on locally Properties sheet-এ, Add User or Group বাটনে ক্লিক করুন।
- নতুন ব্যবহারকারী যোগ করার জন্য এগিয়ে যান।
- কাজ হলে OK-এ ক্লিক করুন।
- GPMC কনসোল বন্ধ করুন।
Group Policy Management-এ উপরের পরিবর্তনগুলো তৎক্ষণত প্রতিফলিত করতে, নিচের কাজগুলো করুন:
- Windows key + R চাপে Run ডায়ালগ আহ্বান করুন।
- Run ডায়ালগ বক্সে, cmd টাইপ করুন এবং তারপর CTRL + SHIFT + ENTER চাপে Command Prompt এলিভেটেড মোডে খুলুন।
- কমांड প্রম্পট উইন্ডোতে, নিচের কমান্ডটি লিখে এন্টার চাপুন Group Policy ফোর্স আপডেট করতে:
gpupdate /force
- কমান্ড এক্সিকিউট হলে CMD প্রম্পট বন্ধ করুন।
এ kadarই!
User Rights Assignment-এ কী কী সেটিং উপলব্ধ?
User Rights Assignments হলো লোকাল ডিভাইসে প্রয়োগ করা সেটিংস। সেটিংগুলো ব্যবহারকারীদের বিভিন্ন সিস্টেম টাস্ক পারফর্ম করতে দেয়, যেমন লোকাল লগঅন, রিমোট লগঅন, নেটওয়ার্ক থেকে সার্ভার অ্যাক্সেস, সার্ভার শাটডাউন, ইত্যাদি।
লোকালি লগঅন করার জন্য ইউজার কীভাবে যোগ করবেন?
এক উইন্ডোজ সার্ভার মেশিনে লোকালি লগঅন করার জন্য ইউজার যোগ করতে, নিচের ইনস্ট্রাকশন ফলো করুন:
- GPMC খুলুন।
- নিচের পথে নেভিগেট করুন:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- उस लोकেশনে, Allow Log On Locally-এ ডাবল ক্লিক করুন এবং আপনার ইউজারগুলো যোগ করুন।
User Rights Assignments কোথায় সংরক্ষিত থাকে?
আপনি User Rights Assignment সেটিংস কনফিগার করতে পারেন Group Policy Management Console (GPMC)-এ Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment লোকেশন থেকে, বা লোকাল ডিভাইসে Local Group Policy Editor (gpedit. msc) ব্যবহার করে।
Local Logon Rights কী?
যখন আপনি একটি অ্যাকাউন্টকে লোকালি লগঅন করার অধিকার দেন, তবে আপনি সেই অ্যাকাউন্টকে ডোমেইনের সকল ডোমেইন কন্ট্রোলারে লোকালি লগ অন করার অনুমতি দেন। Users group যদি Allow log on locally সেটিং-এ লিস্টেড থাকে একটি GPO-র জন্য, তবে সকল ডোমেইন ইউজার লোকালি লগ অন করতে পারবে।
