

আপনি যদি উইন্ডোজ ব্যবহারকারী হন যারা একাধিক ব্যবহারকারীর সাথে পিসি শেয়ার করেন, তবে সম্ভবত আপনি অন্য নন-অ্যাডমিন ব্যবহারকারীদের আপনার ফাইল, ফোল্ডার বা পুরো পার্টিশন থেকে বাধা দিতে চাইবেন। لتلك বিশেষ ক্ষেত্রে, ফাইল সিস্টেম পারমিশন উইন্ডোজ পার্টিশনকে অনুমতিহীন অ্যাক্সেস বা পরিবর্তন থেকে রক্ষা করার একটি ভালো উপায়। এই কুইক গাইডে দেখব কিভাবে লোকাল উইন্ডোজ অ্যাকাউন্টগুলিকে আপনার NTFS পার্টিশন থেকে অ্যাক্সেস বাধা দেওয়া যায়।
দ্রষ্টব্য: এই পদ্ধতি শুধু NTFS ফাইল সিস্টেম পার্টিশনে প্রযোজ্য। FAT এবং FAT32 পার্টিশন অ্যাক্সেস কন্ট্রোল লিস্ট (অ্যাক্সেস রস্ট্রিকশন) সাপোর্ট করে না।
পারমিশন
নির্বাচিত NTFS পার্টিশন থেকে ব্যবহারকারীদের বাধা দেওয়ার পদ্ধতি জানার আগে, বেসিক অ্যাক্সেস রাইট সম্পর্কে কিছু জানা দরকার:
ফুল কন্ট্রোল: ফুল কন্ট্রোল যাদের আছে, তারা ফাইল ও ফোল্ডার পড়তে, লিখতে, এক্সিকিউট করতে, ডিলিট করতে, মডিফাই করতে এবং যোগ করতে পারে। এছাড়া, তারা ফাইল ও ফোল্ডার পারমিশন পরিবর্তন করতে পারে। সাধারণত, এই পারমিশন লেভেল অ্যাডমিন ব্যবহারকারীদের দেওয়া হয়।
মডিফাই: মডিফাই পারমিশন যাদের আছে, তারা ফাইল ও ফোল্ডার পড়তে, লিখতে, ডিলিট করতে, এবং মডিফাই করতে পারে।
রিড অ্যান্ড এক্সিকিউট: রিড অ্যান্ড এক্সিকিউট পারমিশন যাদের আছে, তারা যেকোনো ফাইল ও ফোল্ডার এক্সিকিউট এবং পড়তে পারে, কিন্তু সেগুলো মডিফাই বা ডিলিট করতে পারবে না।
লিস্ট ফোল্ডার কন্টেন্টস: লিস্ট ফোল্ডার কন্টেন্টস পারমিশন যাদের আছে, তারা শুধু নির্বাচিত ফোল্ডারগুলোর কন্টেন্ট দেখতে এবং লিস্ট করতে পারে, কিন্তু এই ব্যবহারকারীরা পৃথক ফাইল দেখতে বা এক্সিকিউট করতে পারবে না।
রিড: এটি উইন্ডোজে পাওয়া মৌলিক অধিকার। রিড পারমিশন যাদের আছে, তারা একটি ডিরেক্টরির সব ফাইল ও ফোল্ডার দেখতে এবং লিস্ট করতে পারে।
রাইট: রাইট পারমিশন যাদের আছে, তারা ফাইল ও ফোল্ডারে তথ্য তৈরি বা লিখতে পারে কিন্তু বিদ্যমান তথ্য দেখতে পারবে না।
NTFS পার্টিশনে অ্যাক্সেস বাধা দিন
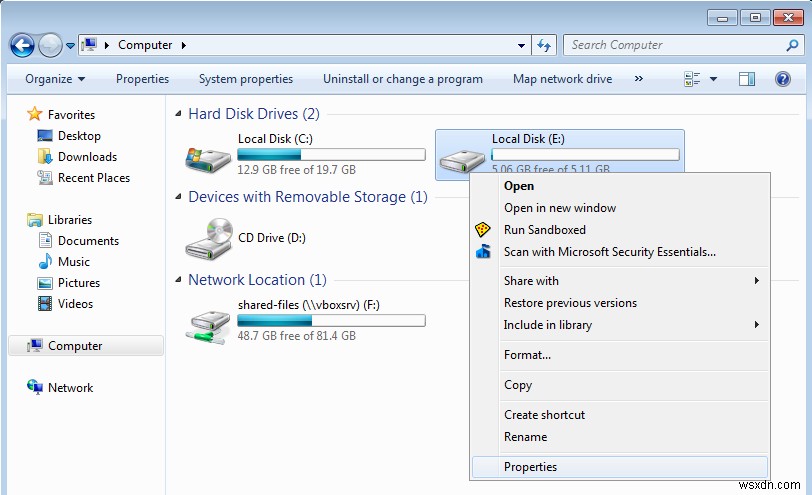
উইন্ডোজ অ্যাকাউন্টে অ্যাক্সেস বাধা দিতে, "Win + E" চাপি উইন্ডোজ এক্সপ্লোরার চালু করুন। আপনি যে ড্রাইভে অ্যাক্সেস বাধা দিতে চান সেটিতে রাইট-ক্লিক করুন এবং অপশন থেকে "প্রোপার্টিজ" সিলেক্ট করুন। আমার ক্ষেত্রে, এটি আমার E ড্রাইভ।
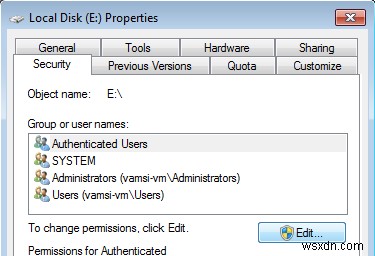
উপরোক্ত কাজটি "প্রোপার্টিজ" উইন্ডো খুলবে। এখানে "সিকিউরিটি" ট্যাবে নেভিগেট করুন।
এখন পারমিশন পরিবর্তন করতে "এডিট" বাটনে ক্লিক করুন।
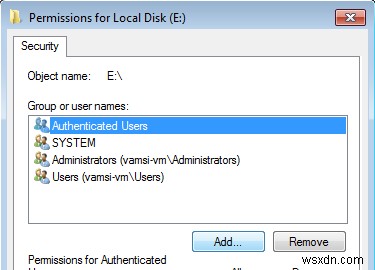
এই "পারমিশনস" উইন্ডোতে, চেক করুন যে আপনি যে ইউজারনেমকে বাধা দিতে চান সেটি "গ্রুপস অর ইউজারনেমস" সেকশনে লিস্টেড কিনা। না থাকলে, ইউজারকে লিস্টে যোগ করতে "অ্যাড" বাটনে ক্লিক করুন।
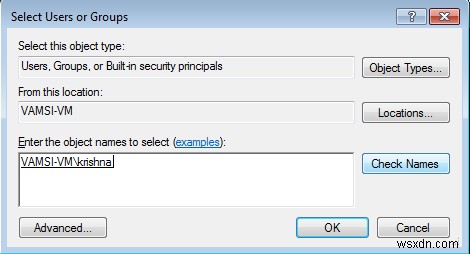
এই উইন্ডোতে, আপনি যে ইউজারনেমকে বাধা দিতে চান সেটি লিখুন এবং "চেক نیمস" বাটনে ক্লিক করুন এটি আসল ইউজারনেমে রূপান্তর করতে। হয়ে গেলে "ওকে" বাটনে ক্লিক করুন চালিয়ে যেতে।
উপরোক্ত কাজটি ইউজার অ্যাকাউন্টকে "গ্রুপস অর ইউজারনেমস" লিস্টে যোগ করবে। ডিফল্টভাবে, এই ইউজারের "রিড, লিস্ট ফোল্ডার কন্টেন্টস, অ্যান্ড রিড অ্যান্ড এক্সিকিউট" পারমিশন থাকে।
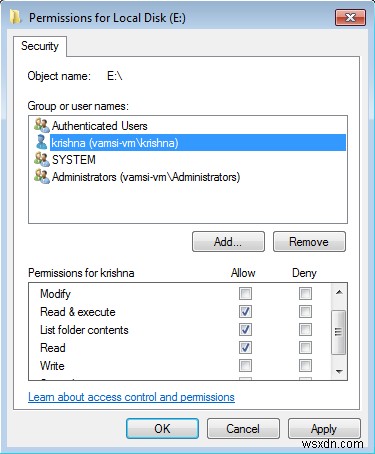
যেহেতু আমরা সম্পূর্ণরূপে ইউজারকে নির্বাচিত পার্টিশন থেকে অ্যাক্সেস বাধা দিতে চাই, ইউজারনেম সিলেক্ট করুন এবং সব "ডেনি" চেকবক্স চেক করুন। হয়ে গেলে "অ্যাপ্লাই" এবং "ওকে" বাটনে ক্লিক করুন পরিবর্তন প্রয়োগ করতে।
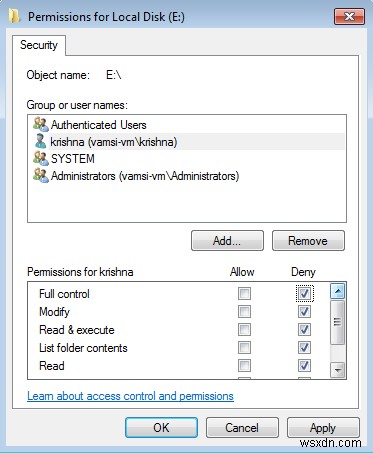
দ্রষ্টব্য: আপনি চাইলে সিলেক্টিভভাবে পারমিশন আলাউ বা ডেনি করতে পারেন প্রয়োজনীয় চেকবক্স সিলেক্ট করে।
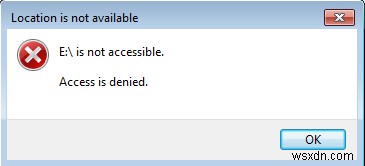
এই পয়েন্ট থেকে, ইউজার বাধা দেওয়া পার্টিশনগুলো অ্যাক্সেস করতে পারবে না। যখনই ইউজার পার্টিশনটি অ্যাক্সেস করার চেষ্টা করবে, সে নিচের এরর মেসেজ পাবে:
এতটুকুই করতে হয় এবং নির্বাচিত NTFS পার্টিশন থেকে ব্যবহারকারীদের বাধা দেওয়া ততটুকু সহজ। আশা করি এটি সাহায্য করবে, এবং নিচে কমেন্ট করুন আপনি আপনার উইন্ডোজ এনভায়রনমেন্টে এই NTFS পারমিশনগুলো কীভাবে ব্যবহার করছেন অথবা NTFS পারমিশন সেটআপ করার সময় কোনো সমস্যা হলে।
