

কি আপনি মনে করেন কেউ আপনার অনুপস্থিতিতে আপনার উইন্ডোজ পিসিতে লগ ইন করেছে? আপনার ব্লাডহাউন্ড (গুপ্তচর) যদি অপরাধী ধরে না পায়, তবে আমাদের কিছু কার্যকর উপায় আছে জানতে পারার জন্য। তারা ভয়তकिनো কোনো ভৌত улиখ ফেলেনি, কিন্তু উইন্ডোজে কোথাও প্রমাণ ফেলে যাওয়ার সম্ভাবনা বেশি। নিচের যেকোনো মেথডের কম্বিনেশন ব্যবহার করে কেউ আপনার উইন্ডোজ পিসিতে লগ ইন করেছে কিনা তা বের করুন।
Jump Lists-এ সাম্প্রতিক কার্যকলাপ
বর্তমান উইন্ডোজ ১০ ভার্সনে স্টার্ট মেনুতে সাম্প্রতিক অ্যাপস বাদে সাম্প্রতিক কার্যকলাপ দেখায় না। পুরনো উইন্ডোজ ১০ বা পুরনো উইন্ডোজ ভার্সন ব্যবহার করলে পরবর্তী সেকশনে যান।
তবে উইন্ডোজ ১১-এ স্টার্ট মেনুতে রিকমেন্ডেশন দেখায়। (ফিচারটি ডিফল্টভাবে অন থাকে, কিন্তু চতুর ব্যবহারকারী এটিকে অফ করে দিতে পারে।) এটি সাম্প্রতিক ব্যবহারের উপর ভিত্তি করে, যা কেউ আপনার পিসি ব্যবহার করেছে কিনা তা বোঝাতে পারে।
তবে স্টার্ট মেনু এবং টাস্কবারের অ্যাপে রাইট-ক্লিক করলে সাম্প্রতিক অ্যাক্সেস করা ফাইলগুলো দেখতে পারেন। কেউ Word ডকুমেন্ট খুলেছে কিনা জানতে চান? যেকোনো Word ডক খুলুন, টাস্কবারে এর আইকনে রাইট-ক্লিক করুন (এটি পিন করা শর্টকাট থাকলে ও কাজ করে), এবং Recent দেখুন।
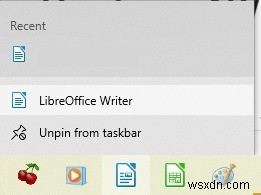
স্টার্ট মেনুতে একইভাবে করা যাবে। যেকোনো অ্যাপে রাইট-ক্লিক করুন যেটি কেউ অ্যাক্সেস করেছে হতে পারে, সাম্প্রতিক আইটেমের জন্য (ব্রাউজার আইটেম সহ)। যদি আপনার ব্রাউজার বন্ধ হলে ইতিহাস অটো ডিলিট করে, তখন কিছু দেখাতে পারে না।
বিকল্পভাবে, File Explorer খুলুন এবং Quick Access-এ নজর দিন।
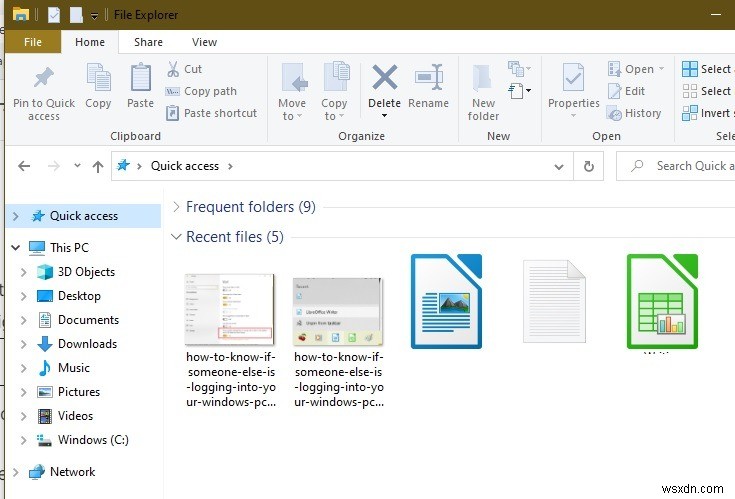
এই সেটিং অন করতে হতে পারে যদি ডিফল্টভাবে অফ থাকে। Start → Settings → Personalization → Start-এ যান।
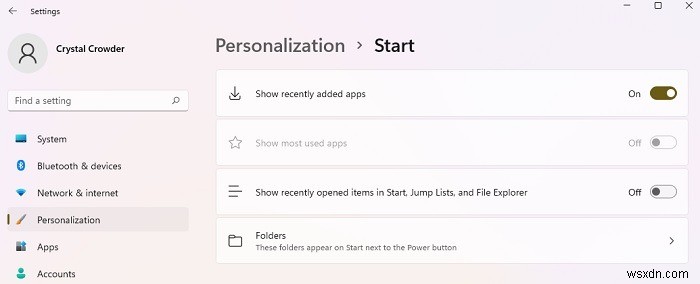
Show recently opened items in Start, Jump Lists, and File Explorer অন আছে নিশ্চিত করুন।
পুরনো উইন্ডোজ এবং উইন্ডোজ ১০-এ সাম্প্রতিক কার্যকলাপ
বেসিক থেকে শুরু করি। কেউ আপনার অ্যাকাউন্ট অ্যাক্সেস করলে সেটি যেনে কিছু করতে হয়। আপনার করা নয় এমন পিসি পরিবর্তন খুঁজুন।
শুরু হবে স্টার্ট মেনুতে দেখা সাম্প্রতিক প্রোগ্রাম। স্টার্ট মেনুতে ক্লিক করলে সবচেয়ে সাম্প্রতিক খোলা প্রোগ্রামগুলো দেখাবে। পরিবর্তন তখনই দেখবেন যদি অতিক্রমী এমন প্রোগ্রাম অ্যাক্সেস করেছে যা আপনি সাম্প্রতিক ব্যবহার করেননি।
একটি খামি হলো তারা যদি স্মার্ট হয় তাহলে এখান থেকে আইটেম ডিলিট করে দিতে পারে। 게다가, যদি আপনার পিসিতে রিসেন্ট আইটেম ভিউ ইন্যাবল থাকে, স্টার্ট মেনুর ডান পাশের Recent Items বোতামে মাউস হোভার করলে সাম্প্রতিক খোলা সব ফাইল দেখাবে। ফাইল এন্ট্রি থাকবে даже আসল ফাইল ডিলিট হয়ে গেলেও।
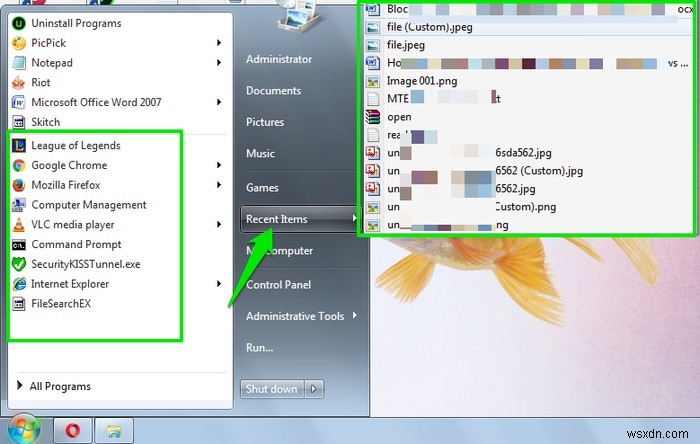
অন্যান্য সাধারণ জায়গা যেখানে পরিবর্তন খুঁজবেন: ব্রাউজার ইতিহাস, সাম্প্রতিক ডকুমেন্ট এবং কন্ট্রোল প্যানেলের Programs অপশনে সাম্প্রতিক যোগ করা প্রোগ্রাম।
উইন্ডোজ ১১-এ এটি উপলব্ধ নয়। সাম্প্রতিক আইটেম শুধু অ্যাপ আইকন রাইট-ক্লিক করলে এবং Quick Access-এ দেখাবে। তবে যদি আপনার পিসি সেটিং-এ রিসেন্ট আইটেম ফিচার অফ থাকে, তবে এখানেও দেখাবে না।
Windows Event Viewer চেক করুন
উপরের ধাপটি শুধু আপনাকে সতর্ক করবে যে কিছু অসম্ভব হয়েছে। আসুন רצינית হয়ে কেউ আপনার উইন্ডোজ পিসিতে লগ ইন করেছে কিনা তা पक্কা প্রমাণ খুঁজে বের করি। উইন্ডোজ একটি অ্যাকাউন্ট কবে সফলভাবে লগ ইন হয়েছে এবং লগ ইন ব্যর্থ হয়েছে তা সম্পূর্ণ রেকর্ড রাখে। এটি Windows Event Viewer-এ থেকে দেখা যায়।
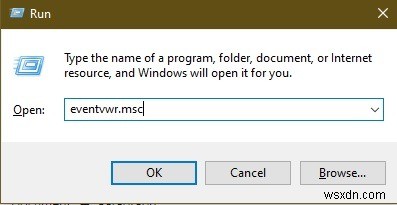
Windows Event Viewer অ্যাক্সেস করতে Win + R চাপুন এবং eventvwr.msc টাইপ করুন Run ডায়ালগ বক্সে। Enter চাপলে Event Viewer খুলবে।
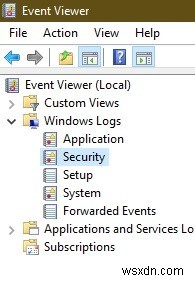
বাম প্যানেলে Windows Logs প্রসারিত করুন এবং Security বেছে নিন।
মাঝপথের প্যানেলে তারিখ ও সময়সহ একাধিক logon এন্ট্রি দেখবেন। আপনি যখন লগ ইন করেন, উইন্ডোজ দুই থেকে চার মিনিটের মোট সময়ের মধ্যে একাধিক logon এন্ট্রি রেকর্ড করে। এই এন্ট্রিগুলোর সময় ফোকাস করুন, এবং যেসময় আপনি সক্রিয়ভাবে লগ ইন ছিলেন না সেই সময়গুলো খুঁজুন।
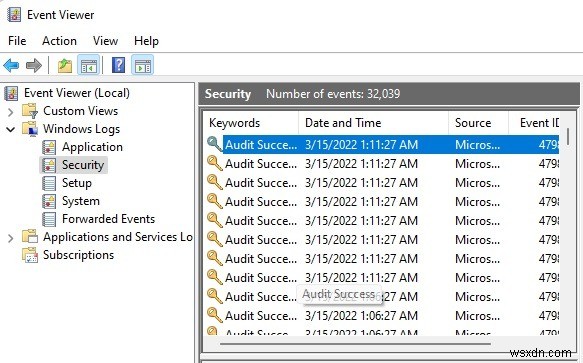
যদি কোনো এন্ট্রি থাকে, মানে কেউ আপনার পিসি অ্যাক্সেস করেছে। উইন্ডোজ নকল এন্ট্রি তৈরি করে না, তাই এই ডেটা বিশ্বস্ত। إضافیভাবে, আপনি চেক করতে পারেন সেই সময় কোন নির্দিষ্ট অ্যাকাউন্ট অ্যাক্সেস করা হয়েছে (যদি একাধিক অ্যাকাউন্ট থাকে)। চেক করতে সেই সময়ের Special Logon এন্ট্রিতে ডাবল-ক্লিক করুন, Event properties খুলবে। এখানে Account Name-এর পাশে অ্যাকাউন্টের নাম দেখাবে।
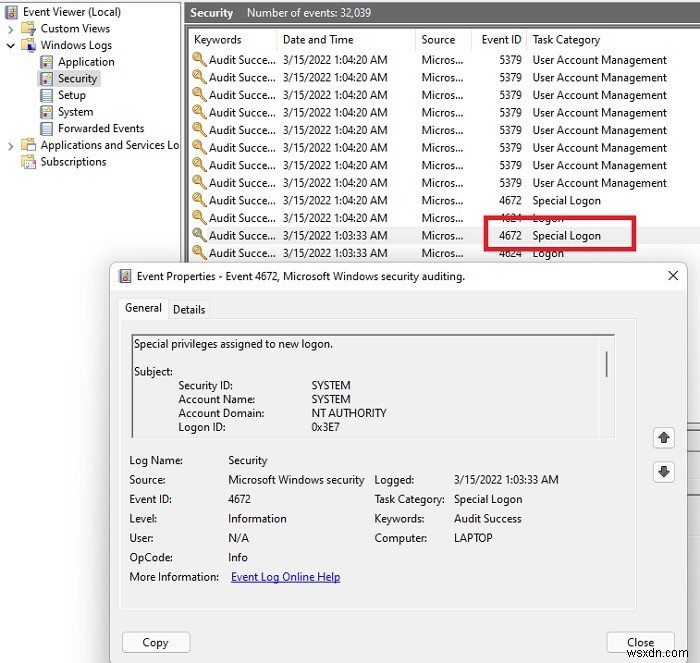
Event Viewer পিসি স্টার্টআপ ও শাটডাউন ইতিহাস চেক করারও ভালো উপায়। এটি також Sicherheitshinge করতে পারে কেউ আপনার অনুপস্থিতিতে পিসি অন করে ব্যবহার করেছে।
স্টার্টআপে লাস্ট লগইন ডিটেইলস দেখান
উপরের মেথড খুব দমদার কিন্তু যদি অতিক্রমী খুব চতুর হয় এবং সব ইভেন্ট লগ ক্লিয়ার করে দেয়, তবে স্টার্টআপে লাস্ট লগইন ডিটেইলস দেখানোর সেটআপ করুন। এটি দেখাবে অ্যাকাউন্টটি কখন শেষ লগ ইন করেছিল এবং কতবার ব্যর্থ চেষ্টা হয়েছে। এই তথ্য ডিলিট করা যায় না এবং এটি শুধু ভবিষ্যতের অননুমোদিত অ্যাক্সেসের জন্য সাহায্য করবে কারণ আপনি এখন সেটআপ করছেন।
আপনি উইন্ডোজ রেজিস্ট্রি এডিট করবেন, তাই এর ব্যাকআপ নিশ্চিত করুন। Win + R চাপুন এবং Run ডায়ালগে regedit লিখে উইন্ডোজ রেজিস্ট্রি খুলুন। রেজিস্ট্রিতে File → Export ক্লিক করুন, ব্যাকআপ ফাইলের জন্য লোকেশন বেছে নিন, তারপর Save ক্লিক করুন।
রেজিস্ট্রিতে পূর্বের লগইন তথ্য চেক করতে:
- নিচের লোকেশন-এ যান:
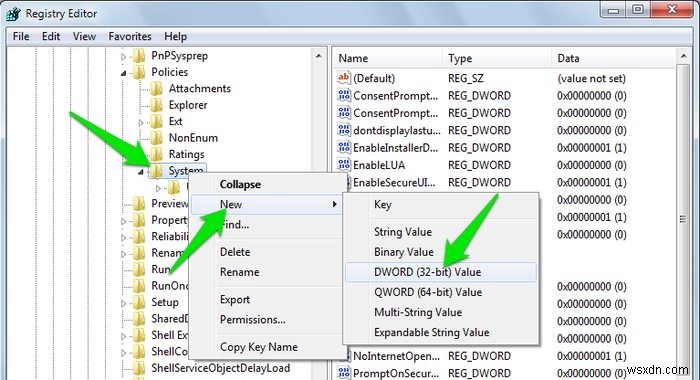
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- System ফোল্ডারে রাইট-ক্লিক করে New অপশন থেকে DWORD value বেছে নিন।
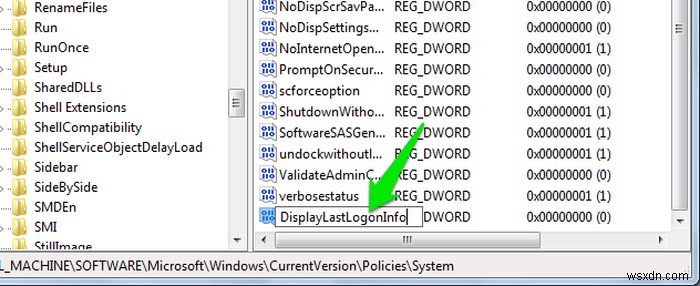
- এন্ট্রি তৈরি হবে রিনেম করার জন্য প্রস্তুত; এটিকে DisplayLastLogonInfo নাম দিন।
- এন্ট্রিতে ডাবল-ক্লিক করুন এবং এর মান ১ সেট করুন।
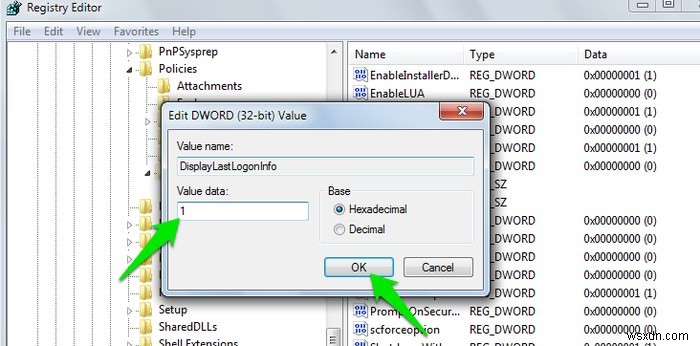
এখন থেকে আপনি (বা কেউ) যখন পিসিতে লগ ইন করবেন, আপনি প্রথমে দেখবেন আপনি কখন শেষ লগ ইন করেছিলেন এবং কোনো ব্যর্থ চেষ্টা হয়েছিল কিনা।
ব্রাউজার ইতিহাস চেক করুন
যদি আপনার ব্রাউজার বন্ধ করার সাথে সাথে ইতিহাস অটো ডিলিট করে, এটি সাহায্য করবে না। কিন্তু এমনকি যদি না করে, অন্যের পিসি অনুমতি ছাড়া ব্যবহার করার সময় অনেকেই ইতিহাস ডিলিট করতে ভুলে যায়। সादी আপনার ব্রাউজার(গুলো) খুলুন এবং আপনার নির্দিষ্ট ব্রাউজারের Settings মেনু থেকে ইতিহাস অ্যাক্সেস করুন।
রিমোট ব্যবহারকারী ধরুন
ব্যক্তিগতভাবে কেউ আপনার পিসিতে লগ ইন করলে আশান্তিকর, কিন্তু রিমোটলি কেউ লগ ইন করলে? উপরের মেথডগুলো রিমোট ইউজার পিসি ব্যবহার করেছে কিনা তা জানতে ভালো কাজ করে। সাধারণত, Event Viewer-এ আপনার উইন্ডোজ লগইন ইতিহাস রিমোট লগইন ইভেন্টও দেখাবে। রিমোট উইন্ডোজ লগইন চেক করার জন্য আরও কিছু:
- পিসিতে কোনো নতুন অ্যাপ আছে কিনা চেক করুন। আপনি ইনস্টল করেননি এমন কিছু বা আপনার অনুমতি ছাড়া gầnে ইনস্টল করা কিছু দেখলে সেটি রিসার্চ করুন এটি কী করে। সম্ভবত এটি ম্যালওয়্যার ফলাফল এবং নতুন অ্যাপটি রিমোট ইউজারকে লগ ইন করার সুযোগ দিচ্ছে।
- ফায়ারওয়াল চেক করুন। ফায়ারওয়াল ইনস্টল থাকলে রিমোট কানেকশন দেখতে পাবেন। আপনি বর্তমান সক্রিয় কানেকশনও লক্ষ্য করতে পারেন। আপনার ফায়ারওয়াল ব্যবহার করে রিমোট ইউজার ব্লক করুন। ধাপ ও সেটিং ফায়ারওয়াল টাইপ অনুযায়ী ভিন্ন, উইন্ডোজে বিল্ট-ইন ফায়ারওয়াল আছে। Settings → Privacy & security → Windows Security-এ যান, তারপর Open Security → Firewall & network protection। Advanced Settings বেছে নিন ফায়ারওয়ালের সাথে জড়িত ইভেন্ট देखने।
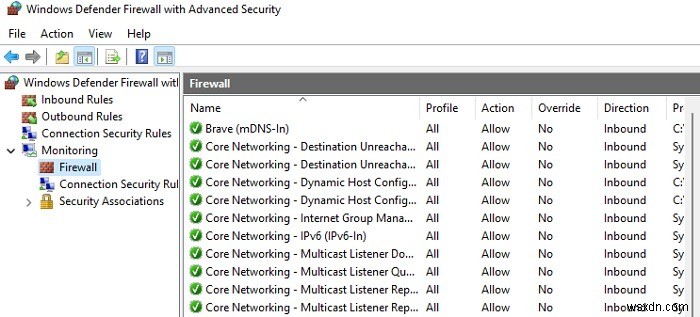
- ভাইরাস স্ক্যান করুন। কেউ আপনার অনুমতি ছাড়া রিমোটলি উইন্ডোজে লগ ইন করলে সেটি ম্যালওয়্যারের কারণে হতে পারে। নিয়মিত ভাইরাস স্ক্যান করুন ম্যালিশিয়াস অ্যাপ চেক করতে। ইনস্টল না থাকলে Windows Defender ব্যবহার করুন।
- চেক করুন আপনার এন্টিভাইরাস ও ফায়ারওয়াল নিষ্ক্রিয় হয়েছে কিনা। এগুলো নিষ্ক্রিয় থাকলে সেটি ম্যালওয়্যার এবং সম্ভাব্য রিমোট অ্যাক্সেসের লক্ষণ।
উপরের মেথডগুলো আপনাকে অননুমোদিত অ্যাক্সেস সম্পর্কে সতর্ক করতে পারবে। কিন্তু এগুলো বলবে না "কে" আপনার অ্যাকাউন্ট অ্যাক্সেস করেছে। তাই হ্যাঁ, পিসির বাইরে কিছুটা আরও তদন্ত করতে হবে।
মনে রাখবেন, কেউ আপনার অ্যাকাউন্ট ব্যবহার করে এবং তার ট্রেস ক্লিয়ার করার জন্য যথেষ্ট চতুর হলে, তাদের ধরা কঠিন। আপনার পিসি ছাড়ার সময় সবসময় অ্যাকাউন্ট থেকে লগ আউট করুন যাতে কেউ এটি ব্যবহার করতে না পারে।
প্রশ্নোত্তর
১. কিভাবে জানব কে আমার পিসি ব্যবহার করছে?
উইন্ডোজ লগইন ইতিহাস জানালো কিছু অসম্ভব হয়েছে, কিন্তু কে দায়ী তা বলে না। একাধিক সম্ভাব্য দায়ী থাকলে ক্যামেরা লুকিয়ে রাখুন বা লগইন হলে ওয়েবক্যাম অন হয়ে রেকর্ড করার সেটআপ করুন। এটি রিমোট লগইন ধরবে না, কিন্তু বাড়ি বা অফিসে লোক ধরতে সাহায্য করবে। কর্মস্থলে এটি করার অনুমতির প্রয়োজন হতে পারে।
এখন পর্যন্ত আমরা শুধু টেকনিক্যাল উপায় আলোচনা করেছি অননুমোদিত অ্যাক্সেস চেক করার জন্য। ফিজিক্যাল মেথডও ব্যবহার করতে পারেন। উদাহরণস্বরূপ, কীবোর্ড বা মাউসে একটা চুল বা পাতলা ডোরি রেখে দিন যাতে ব্যবহার হয়েছে কিনা বুঝতে পারেন। মাউসে হালকা পাউডার ছড়িয়ে দিন। যদি সেটি না থাকে বা ম্লান হয়, বুঝবেন কেউ ব্যবহার করেছে। ট্র্যাপ সেট করতে সৃষ্টিশীল হোন।
২. কিভাবে আমার পিসিতে অননুমোদিত অ্যাক্সেস রোধ করব?
যদি অননুমোদিত উইন্ডোজ লগইন খুঁজে পান, ভবিষ্যতে অ্যাক্সেস রোধের বেশ কিছু উপায় আছে, যেমন:
- পিসির জন্য লগইন সেট আপ করুন। আপনার উইন্ডোজ পাসওয়ার্ড ছাড়া অটো লগইন থাকতে পারে। কেউ অনুমতি ছাড়া ব্যবহার করলে পাসওয়ার্ড, PIN, বা বায়োমেট্রিক লগইন (যদি ডিভাইসে উপলব্ধ থাকে) ব্যবহার করুন।
- পিসি ব্যবহার না করার সময় সবসময় লগ আউট করুন। কেউ লগ অন করলে অবিলম্বে পাসওয়ার্ড পরিবর্তন করুন।
- প্রতিটি ব্যবহারকারী, শিশু সহ আলাদা অ্যাকাউন্ট যোগ করুন। শেয়ার্ড পিসি হলে প্রতিটি ব্যবহারকারীর নিজস্ব অ্যাকাউন্ট থাকতে দিন। এটি আপনার ফাইল ও সেটিংস রক্ষা করে। তবে সচেতন থাকুন শিশুরা পেরেন্টাল কন্ট্রোল বাইপাস করে অনুপযুক্ত কন্টেন্ট অ্যাক্সেস করতে পারে।
- কখনো রিমোট অ্যাক্সেস অনুমতি না দিন যদি না সেটি একটি প্রখ্যাত অ্যাপ বা সম্পূর্ণ বিশ্বস্ত ব্যবহারকারী হয়।
- পাবলিক ওয়াই-ফাই ব্যবহার করার সময় সবসময় VPN ব্যবহার করুন। হ্যাকার পাবলিকে আপনার পিসি অ্যাক্সেস করলে সেগুলো অ্যাপ ইনস্টল করে পরে রিমোটলি লগ ইন করতে পারে।
Image credit: Unsplash
