

ব্যক্তিগত ও বড় প্রতিষ্ঠানসমূহ — যার মধ্যে US মিলিটারি — বিরুদ্ধে পরিপাটি সোফিস্টিকেটেড সাইবার আক্রমণের ধারা আমাদের দেখিয়ে দিচ্ছে কত দ্রুত অ্যাডভান্সিং হুমকি শুধু কনসামারদের নয়, সবচেয়ে ভালো রিসোর্সড এবং প্রোটেক্টেড অর্গানাইজেশনগুলোকেও কতটুকু আশংকিত করছে। লেটেস্ট ভাইরাস ও ম্যালওয়্যার, কেন স্ক্যাম ও ফিশিং আক্রমণ স্থায়ী আক্রমণ ভেক্টর হিসেবে উঠেছে, এবং AI কীভাবে হুমকি ল্যান্ডস্কেপ পরিবর্তন করছে সেটি সম্পর্কে জানুন।
' }; $('[data-toggle="tooltip-published"]').tooltip({ ...tooltipConfig, container: '.js-tooltip' }); $('[data-toggle="tooltip-published-expert"]').tooltip({ ...tooltipConfig, container: '.js-tooltip-expert' }); $(document).on('click', '[data-close-tooltip]', function () { $(this).closest('.tooltip').tooltip('hide'); }); });
২০২৪ সালে বর্তমান কম্পিউটার ভাইরাস, ম্যালওয়্যার, এবং অন্যান্য হুমকি
হুমকি ল্যান্ডস্কেপ liên tục এভোলভ করছে যেহেতু সাইবার ক্রিমিনেলরা ডিভাইস ও নেটওয়ার্কে মডার্ন কম্পিউটার ভাইরাস ও অন্যান্য ম্যালওয়্যার পৌঁছানোর নতুন উপায় খুঁজে পাচ্ছে। কিন্তু একটা কনস্ট্যান্ট আছে: ম্যালওয়্যার হুমকি বেড়ছেই এবং এডভান্স করছেই।
২০২৩ সালে একটি লক্ষণীয় ডেভেলপমেন্ট হলো র্যানসমওয়্যারের ক্ষেত্রে, যেটি মার্চ মাসে র্যানসমওয়্যার আক্রমণের রেকর্ড ভাঙল ৬২% ইয়ার-ওভার-ইয়ার বেড়তির সাথে। এই ট্রেন্ড ২০২৪-এও ব্যাপকভাবে চলছে, র্যানসমওয়্যার আক্রমণ মাস-প্রতি-মাস এবং ইয়ার-ওভার-ইয়ার সর্বোচ্চ লেভেলে।
তবে র্যানসমওয়্যার হ্যাকারদের সাইবার ক্রাইম থেকে প্রফিট করার প্রিয় উপায়ের একটিই হলেও, অন্যান্য টাইপের ম্যালওয়্যার একটি ধ্রুব 플ेাগ বসে আছে, এবং ইনক্রিজিংলি সোফিস্টিকেটেড আক্রমণ ভেক্টর uključujući ট্রোজান এবং ড্রাইভ-বাই ডাউনলোড ম্যালওয়্যার সব টাইপের ডিফেন্ড করা কঠিন করে দিচ্ছে।
২০২৪ সালে সতর্ক থাকা উচিত টপ কম্পিউটার ম্যালওয়্যার হুমকিগুলো:
RaaS
LockBit 3.0
8Base
SocGholish
Clop
Akira
Windows Update Ransomware (Cyborg)
1. RaaS
অতীতে, র্যানসমওয়্যার সীমাবদ্ধ ছিল যেসব ব্যাদ আক্টরের জন্য যাদের নিজের সফটওয়্যার তৈরি করার নলেজ ও অ্যাবিলিটি ছিল। Ransomware as a Service (RaaS) এর উত্থানসহ এটা পরিবর্তন হয়েছে। এখন কেউ যেকোনো "প্রফেশনাল"কে টাকা দিয়ে তাদের জন্য সোফিস্টিকেটেড আক্রমণ করাতে পারেন।
RaaS একটি চিন্তাজনক ট্রেন্ড কারণ এটি সোফিস্টিকেটেড ম্যালওয়্যার টুল কম বা শূন্য অভিজ্ঞতাওয়ালা হ্যাকারদের উপলব্ধ করিয়ে দেয়, র্যানসমওয়্যার আক্রমণ আরও ব্যাপক এবং অনপ্রেডিক্টেবল করে তোলা। এই ম্যালওয়্যার অ্যাক্সেসের নতুন লেভেল ডেভেলপ হওয়ার সাথে সাথে, RaaS গ্রুপ দ্বারা সক্ষম অনপ্রত্যাশিত এবং এরাটিক আক্রমণের সংখ্যা আগাম বছরের সাথে সাথে বেড়তে থাকবে বলে মনে হয়।
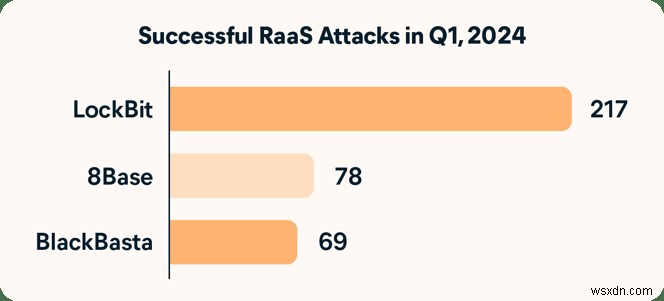
LockBit ২০২৪ সালের প্রথম কোয়ার্টারে সবচেয়ে확립ড এবং ব্যাপক RaaS ছিল, ২১৭টি ঘোষিত সফল আক্রমণ সহ, যা 8Base এবং BlackBasta — পরের দুটি সবচেয়ে বড় র্যানসমওয়্যার গ্রুপ — তাদের মিলিত RaaS এক্সটর্ষন আক্রমণের চেয়ে বেশি।
2. LockBit 3.0
LockBit র্যানসমওয়্যার গ্রুপ ২০২০ থেকে সক্রিয়। LockBit 3.0 কীভাবে পূর্বের ভার্সন থেকে আলাদা সেটি হলো এটি মডুলার হয়ে গেছে, অর্থাৎ ম্যালওয়্যারটি একটি সিস্টেমে ধাপে ধাপে ইনফেক্ট করে, পুরনো, কম স্টেথি ইটেরেশন চেয়ে অনেক বেশি কঠিন করে দিয়েছে ডিটেক্ট এবং প্রিভেন্ট করা।
সাম্প্রতিক LockBit ইন্সিডেন্টের একটি নজর:
LockBit ব্যবহার করা হয়েছিল Space X পার্টস ম্যানুফ্যাকচারার Maximum Industries থেকে ৩,০০০ ব্লুপ্রিন্ট এবং স্কিম্যাটিক চুরি করতে।
LockBit গ্রুপের দাবি যে তারা TSMC, একটি সেমিকন্ডাক্টর ম্যানুফ্যাকচারার থেকে ডেটা নিয়েছে, এবং ৭০ মিলিয়ন ডলার র্যানসম দাবি করল।
LockBit 3.0-এর একটি নতুন সাব-ভেরিয়েন্টের আবিষ্কার যেটির সেলফ-স্প্রেডিং ফিচার আছে ঐতিহ্যবাহী কম্পিউটার ভাইরাস প্রপাগেশনের মত।
UK-এর National Crime Agency (NCA), FBI, এবং Europol একটি যৌথ ডিসরাপশন সংগঠন করল LockBit অপারেশনের বিরুদ্ধে, র্যানসমওয়্যার গ্রুপ দ্বারা ব্যবহৃত ওয়েবসাইট টেকওভার করলেও, LockBit নতুন সার্ভার থেকে আপডেটেড এনক্রিপ্টর দিয়ে আক্রমণ চালু করল।
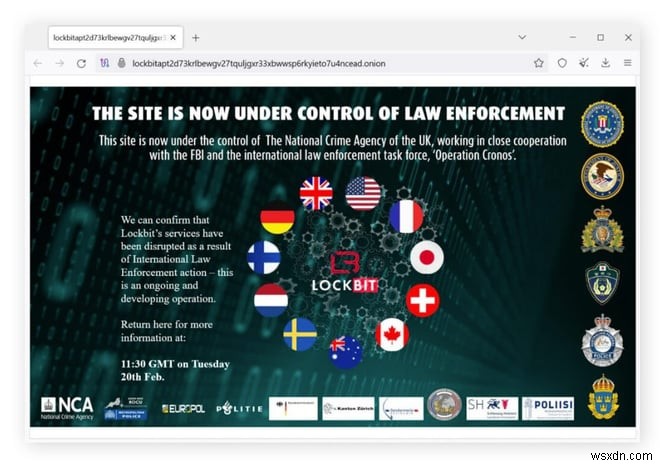 ল إنফোর্সমেন্ট এজেন্সিগুলো দ্বারা জব্দ করা LockBit সাইটে দেখানো মেসেজ। সোর্স: Avast 2024 Threat Report এবং BBC।
3. 8Base
8Base র্যানসমওয়্যার গ্রুপ মার্চ ২০২২ থেকে সক্রিয়, মে ২০২৪ পর্যন্ত ৩৫৬-এরও বেশি ভিক্টিম পড়েছে। গ্রুপটি জুন ২০২৩-এ সিগনিফিক্যান্ট অ্যাটেনশন পেয়েছিল একটিভিটিতে ড্রামাটিক বেড়তির পর।
8Base টেন্ড করে বিজনেস টার্গেট করতে ডাবল এক্সটর্ষন আপ্রোচ দিয়ে — ডেটা চুরি ও এনক্রিপ্ট করে নেম-এন্ড-শেম ট্যাকটিক ব্যবহার করে র্যানসম পেমেন্ট নিশ্চিত করতে। তারা অন্য একটি গ্রুপ, RansomHouse-এর সাথে সাদৃশ্য রেখেছে, যেটি স্পেকুলেশন তৈরি করল যে 8Base একটি অফশুট। এবং ৮বেসের উদ্দেশ্য ও আপ্রোচ সম্পর্কে এখনো অনিশ্চিততা রয়েছে।
4. SocGholish
SocGholish ২০২৪ সালের শুরুতে উইন্ডোজ ইউজারদের প্রভাবিত করা টপ টেন ম্যালওয়্যার স্ট্রেনের ৬০% একাউন্ট করেছিল, এটিকে বছরের সবচেয়ে বড় হুমকির একটি করে তুলেছে। FakeUpdates নামেও পরিচিত, SocGholish কমপক্ষে ২০১৭ থেকে রয়েছে।
এটি একটি ডাউনলোডার যা ড্রাইভ-বাই-ডাউনলোড দ্বারা ডেলিভার হয়, যেখানে ইউজার অনিচ্ছাকৃত একটি কাম্প্রোমাইজড বা ম্যালিশিয়াস ওয়েবসাইট থেকে ম্যালওয়্যার ডাউনলোড করে, ফেক সফটওয়্যার বা ব্রাউজার-আপডেট লিংকে ক্লিক করে ফেলে।
SocGhollish ম্যালওয়্যার আক্রমণ সাধারণত কীভাবে ঘটে:
ফেক ব্রাউজার আপডেট: হ্যাকাররা ম্যালিশিয়াস ওয়েবসাইট তৈরি করে বা লেজিটিমেট ওয়েবসাইট কাম্প্রোমাইজ করে ফেক সফটওয়্যার আপডেট অ্যালার্ট দেখায় যা পপুলার ব্রাউজারের আসল আপডেট নোটিফিকেশনের নিকটভাবে অনুকরণ করে।
ম্যালিশিয়াস ডাউনলোড: যদি একজন ইউজার ফেক আপডেটের জন্য ফেলে, তবে সে একটি ডাউনলোড পেজে রিডাইরেক্ট হয়, এবং মনে হয় হ্যারামলেস ফাইলটি ডাউনলোড ও এক্সিকিউট হয় যেকোনো даль ইন্টারঅ্যাকশন ছাড়া।
সেকেন্ডারি ম্যালওয়্যার: রিমোট অ্যাক্সেস ট্রোজান (RATs) মত সেকেন্ডারি ম্যালওয়্যার তখন ডিপ্লয় করা হতে পারে সিস্টেম কন্ট্রোল বা সেনসিটিভ ডেটা চুরি করতে।
5. Clop
Clop র্যানসমওয়্যার (CLOP, Cl0p, এবং TA505 নামেও পরিচিত) আজকের ডেটা সিকিউরিটির সবচেয়ে খতরনাক হুমকির একটি মনে হয়। এটি CryptoMix-এর একটি মডার্নাইজড ভার্সন, প্রথম আइডেন্টিফাইড ২০১৬, যা উইন্ডোজ PC টার্গেট করে। এই র্যানসমওয়্যারের দায়ী রাশিয়ান গ্যাং çok বড় বড় ডেটা ব্রিচের দায়িত্ব দাবি করেছে, BBC এবং British Airways-এ আক্রমণ সহ।
Clop র্যানসমওয়্যার যা হানিকর সেটি ২০২৩ 내내 হেডলাইন বানিয়েছিল, কারণ ম্যালিশিয়াস কোডটি একাধিক বিজনেস, US ফেডারেল গভర్నমেন্ট ഏজেন্সি, এবং মিনেসোটা ও ইলিনয়স স্টেট গভর্ণমেন্ট টার্গেট করেছিল। Johns Hopkins University এবং জর্জিয়ার স্টেট-ওয়াইড ইউনিভার্সিটি সিস্টেম একই সময়ে Clop আক্রমণের শিকার হয়েছিল।
"Clop-এর জন্য দায়ী রাশিয়ান গ্যাং (Clop) অনেক বড় বড় ডেটা ব্রিচের ওনারশিপ দাবি করেছে, BBC এবং British Airways-এ আক্রমণ সহ।"
প্রতিক্রিয়াস্বরূপ, CISA এবং FBI Clop র্যানসমওয়্যার গ্যাং সম্পর্কে একটি সতর্কতা পাবলিশ করেছিল, যেটি প্রকাশ করেছিল যে সাইবার ক্রিমিনেলরা SQL ইনজেকশন ব্যবহার করে MOVEit ডেটা ট্রান্সফার সফটওয়্যারের একটি ভালনারেবিলিটি এক্সপ্লয়েট করেছিল। এই ভালনারেবিলিটি তাদের সার্ভিস দ্বারা হোস্ট করা ডেটা, গভর্ণমেন্ট এজেন্সি এবং পৃথক ইউজারের সেনসিটিভ ইনফোর্মেশন সহ, অ্যাক্সেস করতে দিয়েছিল।
6. Akira
Akira লেটেস্ট র্যানসমওয়্যার হুমকির একটি যেটি ম্যাস অটেনশন পেয়েছে сотকাজের ডিমান্ডের জন্য যেটি হান্দ্রেড মিলিয়ন ডলারের র্যানসম পেমেন্ট দাবি করে। এই ভয়াবহ ফি কারণে, কর্পোরেট ভিক্টিমরা তাদের চুরি হওয়া ডেটা আবার পাবে এটি অনলিকেলি — না হলে এটি গ্রুপের ডার্ক ওয়েব সাইটে পাবলিক করা হয়।
Akira একটি গভীরভাবে চিন্তাজনক উদ্ভাবনী সাইবার হুমকি এবং এটিকে কয়েকটি হাই-প্রোফাইল আক্রমণের সাথে লিংক করা হয়েছে, যার মধ্যে:
জর্জিয়ার Mercer University-এ একটি বড় আক্রমণ।
ভার্জিনিয়ার Middlesex County Public Schools ওয়েবসাইট থেকে ৫৪৩ GB ডেটা এক্সফিল্ট্রেশন।
Development Bank of Southern Africa-এ সার্ভার, লগ, এবং কর্মচারীদের পারসোনাল ইনফোর্মেশন এনক্রিপ্ট ও র্যানসম।
7. Windows Update Ransomware (Cyborg)
সাইবারসিকিউরিটির একটি বেসিক প্রিন্সিপল হলো ডিভাইসগুলো লেটেস্ট অপারেটিং সিস্টেম ও সফটওয়্যার রান করছে তা নিশ্চিত করা। কিন্তু কিছু হ্যাকার এই সুবিধা নেয় তাদের ভিক্টিমকে ম্যালওয়্যার innehিত বোগাস আপডেট দিয়ে প্রে করায়।
যদিও উইন্ডোজ আপডেট র্যানসমওয়্যার একটি নতুন আক্রমণ ভেক্টর নয়, ইনোভেটিভ র্যানসমওয়্যার তৈরি করা থাকে মাইক্রোসফটের মত প্রতিষ্ঠিত সফটওয়্যার কোম্পানির থেকে দাবি করা ফেক ইনস্টলেশন আপডেট ইমেইল এক্সপ্লয়েট করতে।
এই আক্রমণে ব্যবহৃত সবচেয়ে কমন ম্যালওয়্যার টাইপের একটি হলো Cyborg র্যানসমওয়্যার, একটি ফেরি সাধারণ র্যানসমওয়্যার ফর্ম যা ২০১৯-এ প্রথম আবির্ভূত হয়েছিল। একবার এক্টিভ হলে, Cyborg টার্গেট PC-র মাধ্যমে সুইপ করে যেকোনো ফাইল যা পায় সেগুলো এনক্রিপ্ট করে।
গ্লোবাল হুমকি এক্টিভিটি
ম্যালওয়্যার দ্বারা उत्पন্ন হুমকির বিশাল স্কেল ব্যক্তিগত ও সংগঠন দুটিরই জন্য একটি গুরুতর চিন্তা বিষয় সারা বিশ্বে। Gen-এর Threat Report থেকে ২০২৪ সালের দ্বিতীয় কোয়ার্টার অনুযায়ী, এপ্রিল-টু-জুন পিরিয়ডে অবজার্ভড সাইবার আক্রমণে ৪৬% ইয়ার-ওভার-ইয়ার বেড়তি হয়েছে, স্ক্যাম ডোমিন্যান্ট হুমকি এবং ব্রাউজার ও ওয়েব প্রাইমারি আক্রমণ সারফেস।
ব্যাপক সাইবার আক্রমণ এক্টিভিটি SoSafe-এর Human Risk Review ২০২৪-এ প্রতিফলিত হয়েছে, যেটি পেয়েছিল যে সার্ভে করা অর্গানাইজেশনের অর্ধেক পূর্বের তিন বছরে কোনো সময় সফল আক্রমণের শিকার হয়েছিল। সিস্টেম-লেভেল ডেভাস্টেটিং আক্রমণের পটেনশিয়াল একটি ২০২৩ Studie দ্বারা অনডারস্কোর করা হয়েছে যেটি পেয়েছিল ৪৩% সকল র্যানসমওয়্যার আক্রমণ PowerShell অ্যাক্সেস করেছিল, যখন আশ্চর্য ৯১% সকল আক্রমণ ডেটা এক্সফিল্ট্রেট করেছিল।
হুমকি প্রাইভেট কোম্পানি ও অর্গানাইজেশন পর্যন্ত সীমাবদ্ধ নয়। US মিলিটারি সক্রিয়ভাবে তাদের সিস্টেম সার্চ করছে ম্যালওয়্যার যা চাইনিজ আক্টর দ্বারা প্ল্যান্ট করা মনে হয়। যদি অনচেকড রয়ে যায়, US অ্যাডমিনিস্ট্রেশন অফিসিয়ালরা ভয় করছে ম্যালিশিয়াস কোড পাওয়ার গ্রিড, কমিউনিকেশন সিস্টেম, ওয়াটার সাপ্লাই, এবং অন্যান্য ক্রিটিক্যাল মিলিটারি ও সিভিলিয়ান ইনফ্রাস্ট্রাকচার ডিসরাপ্ট করতে পারে।
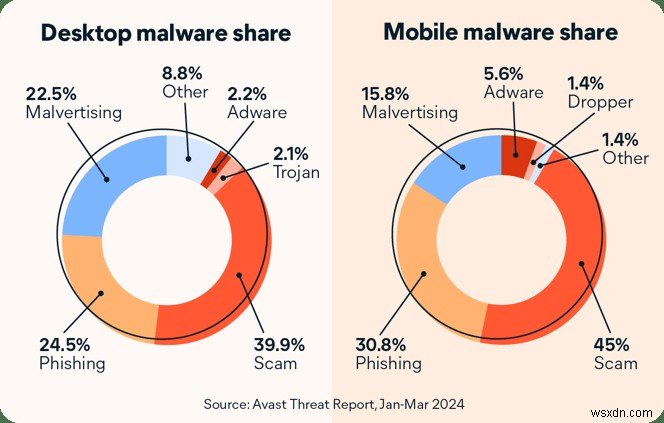
অতিরিক্তভাবে, সোশ্যাল ইঞ্জিনিয়ারিং টেকনিক এখন মোবাইল এবং ডেস্কটপ ম্যালওয়্যারের প্রাইমারি আক্রমণ ভেক্টর, অর্থাৎ স্ক্যাম এবং ফিশিং কমিউনিকেশন ট্রোজান বা অ্যাডওয়্যারের মত ট্রেডিশনাল ম্যালওয়্যারের হুমকি এক্লিপস করেছে। অন্য কথায়, সফটওয়্যার ভালনারেবিলিটির বদলে মানুষ এখন ভাইরাস এবং অন্যান্য ম্যালওয়্যারের সবচেয়ে এক্সপ্লয়েটেড গেটওয়ে।
আরও জানতে, Center for Strategic and International Studies-এর টাইমলাইন দেখুন সিগনিফিক্যান্ট সাইবার আক্রমণের যা গভর্ণমেন্ট এজেন্সি এবং অন্যান্য হাই-ভ্যালু টার্গেটকে প্রভাবিত করেছে সারা বিশ্বে।
শুক্রের কথা, লেটেস্ট সাইবারসিকিউরিটি টুলস নতুন এবং উদ্ভাবনী হুমকি থেকে আটাক প্রতিরোধ করতে সক্ষম। Avast-এর Threat Report ২০২৪ সালের প্রথম কোয়ার্টার অনুযায়ী Avast ৩ বিলিয়নও অধিক আক্রমণ ব্লক করল এবং ৫০০ মিলিয়নও অধিক ডেঞ্জারাস URL তিন মাসের পিরিয়ডে।
AI ভাইরাস এবং ম্যালওয়্যারের ভবিষ্যৎ
সাইবারসিকিউরিটির আজকের সবচেয়ে বড় চ্যালেঞ্জের একটি হলো AI-পাওয়ারড ভাইরাস এবং অন্যান্য ম্যালওয়্যার যা কাস্টম AI হ্যাকিং টুল যেমন Worm GPT-র সাহায্যে তৈরি হয়েছে।
BlackMamba
রিসার্চাররা একটি সোফিস্টিকেটেড প্রুফ-অফ-কনসেপ্ট ম্যালওয়্যার ডেভেলপ করল যার নাম BlackMamba যা আর্টিফিশিয়াল ইন্টেলিজেন্স লিভারেজ করে ডাইনামিক্যালি ম্যালিশিয়াস পেলোড জেনারেট করতে। এই ইউনিক আপ্রোচ ডিটেকশন কঠিন করে দেয়, কারণ ম্যালওয়্যারটি তার সিগনেচার চেঞ্জ করে ট্রেডিশনাল ডিফেন্স এড়াতে পারে।
BlackMamba কিপলগিং, সেনসিটিভ ইনফোর্মেশন চুরি, এবং কাম্প্রোমাইজড সিস্টেমে রিমোট অ্যাক্সেস সাধন করতে পারে। এর অ্যাডভান্সড অবফাসকেশন টেকনিক এবং অ্যাডাপ্টিভ নেচার সিকিউরিটি প্রফেশনালদের জন্য একটি সিগনিফিক্যান্ট চ্যালেঞ্জ রিপ্রেজেন্ট করে إيفলভিং হুমকির সাথে তাল মিলিয়ে রাখতে।
ফিশিং স্ক্রিপ্ট
জেনেরেটিভ AI হ্যাকারদের আরও সাহায্য করবে বেশি ভলিউমে আরও সোফিস্টিকেটেড এবং কনভিন্সিং ফিশিং স্ক্রিপ্ট তৈরি করতে। এবং সিকিউরিটি প্রফেশনালদের জন্য অনেক কঠিন হবে এই হাইলি পারসোনালাইজড ফিশিং ইমেইল শনাক্ত ও প্রোটেক্ট করা যা ডিপফেক অডিও ও ভিডিও ব্যবহার করে লেজিটিমেট কমিউনিকেশন মিমিক করে।
 AI-পাওয়ারড ফিশিং আক্রমণ আরও সোফিস্টিকেটেড এবং ডিটেক্ট করা কঠিন হচ্ছে।
এখনও, SoSafe-এর অ্যালার্মিং ফাইন্ডিংস দেখাচ্ছে যে ফিশিং ইমেইলে হানিকারক কন্টেন্টে এক-তिहাই ইউজার ক্লিক করে — এবং তাদের অর্ধেক সেনসিটিভ ইনফোর্মেশন এন্টার করে। সাইবারসিকিউরিটির ভবিষ্যৎ এর জন্য কী অর্থ রাখে সেটি এখনও অজানা।
যখন রিয়েল-লাইফ BlackMambas আমাদের ডিজিটাল ওয়ার্ল্ডে রিলিজ হবে, এবং ফিশিং মেসেজ স্পট করা কঠিন হবে, কাটিং-এজ সিকিউরিটি সফটওয়্যার থাকা আবশ্যক যাতে ব্যাড এক্টররা চেক থাকে। কিন্তু একটি হোলিস্টিক আপ্রোচ দরকার, এবং এর মানে সিকিউরিটি মেজারের একটি রেঞ্জ ইমপ্লিমেন্ট করা।
লেটেস্ট ভাইরাস এবং হুমকি থেকে প্রোটেক্ট হওয়ার উপায়
সাইবার আক্রমণের জটিলতা বেড়ার সাথে সাথে, অনলাইন সিকিউরিটি টুলস এবং প্র্যাকটিসের পূর্ণ স্পেকট্রাম ডিপ্লয় করা আবশ্যকতর হয়েছে। আপনি সেরা ইন্টারনেট সেফটি টিপস ফলো করে আক্রমণের শিকার হওয়ার রিস্ক মিনিমাইজ করতে পারেন।
অনলাইন সেফটি টিপস
মাল্টি-ফ্যাক্টর অথেন্টিকেশন: টু-ফ্যাক্টর অথেন্টিকেশন (2FA) বা মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) আপনার অ্যাকাউন্ট এবং ডিভাইসের জন্য যেকোনো সম্ভব জায়গায় এক্টিভেট করুন।
পাসওয়ার্ড ম্যানেজার: শক্তিশালী, ইউনিক পাসওয়ার্ড তৈরি করুন এবং সেগুলো ট্র্যাক রাখতে একটি পাসওয়ার্ড ম্যানেজার ব্যবহার করুন।
আপডেট ইনস্টল করুন: আপনার অ্যাপ এবং সফটওয়্যার আপডেট রাখুন লেটেস্ট সিকিউরিটি প্যাচের সুবিধা পেতে।
সাইবারসিকিউরিটি সফটওয়্যার: আ্যান্টি-ম্যালওয়্যার সফটওয়্যার, ফায়ারওয়াল, এবং VPN-এর মত বিশ্বস্ত সাইবারসিকিউরিটি টুল ইনস্টল ও ব্যবহার করুন।
Avast দিয়ে সার্বিক সিকিউরিটি ও প্রাইভেসি প্রোটেকশন পান
আপনার অনলাইন সিকিউরিটি উন্নত করতে এবং আপনার ডিভাইস লেটেস্ট কম্পিউটার ভাইরাস থেকে প্রোটেক্ট করতে চান? Avast One ডাউনলোড করুন, একটি অল-ইন-ওয়ান সিকিউরিটি সলিউশন রিয়েল-টাইম ম্যালওয়্যার ডিটেকশন ও রিমুভালসহ যা একটি এওয়ার্ড-বিনিং হুমকি-ডিটেকশন ইঞ্জিন দ্বারা পাওয়ার্ড যা নিউ ও ইমার্জিং ভাইরাস ও অন্যান্য অনলাইন হুমকি কাউন্টার করতে সাহায্য করে। আজই আইরনক্ল্যাড সিকিউরিটি পান — ফ্রিতে।
