

वायरस और खतरा सुरक्षा क्षेत्र विंडोज डिफेंडर सुरक्षा केंद्र के सात क्षेत्रों में से एक है। यह खतरों की निगरानी करता है और आपके सिस्टम को सुरक्षित रखने के लिए स्कैन चलाता है। यह आपके डिवाइस पर नवीनतम खतरों का पता लगाने के लिए अपडेट भी प्राप्त करता है। उपयोगकर्ता विभिन्न प्रकार के स्कैन भी चला सकते हैं और अपने पिछले वायरस और खतरे के स्कैन के परिणाम देख सकते हैं। हालांकि, वायरस और खतरा सुरक्षा क्षेत्रों को उपयोगकर्ताओं से छिपाया जा सकता है। एक प्रशासक के रूप में, आप एकाधिक उपयोगकर्ताओं द्वारा उपयोग किए जाने वाले सिस्टम पर इस खंड को छिपा सकते हैं। इस लेख में, हम आपको उन विधियों के माध्यम से प्रदान करेंगे जिनके माध्यम से आप विंडोज 10 में वायरस और खतरा सुरक्षा क्षेत्र को आसानी से छिपा सकते हैं।
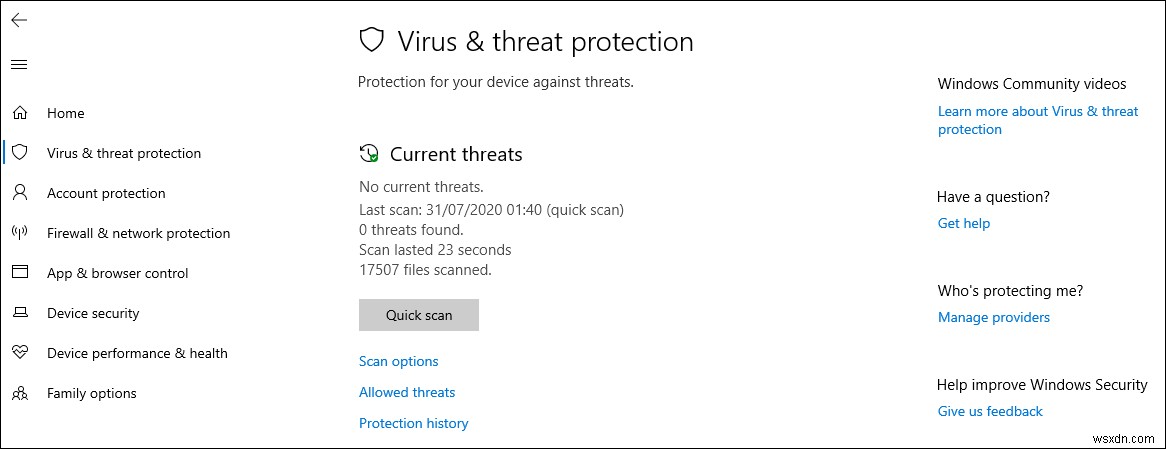
लोकल ग्रुप पॉलिसी एडिटर विधि केवल विंडोज 10 प्रो, विंडोज 10 एजुकेशन, और विंडोज 10 एंटरप्राइज पर उपयोग की जा सकती है। यदि आप विंडोज 10 होम संस्करण का उपयोग कर रहे हैं, तो रजिस्ट्री एडिटर विधि का उपयोग करने का प्रयास करें। ऐसा इसलिए है क्योंकि ग्रुप पॉलिसी एडिटर विंडोज होम संस्करण में उपलब्ध नहीं है।
विधि 1: लोकल ग्रुप पॉलिसी एडिटर का उपयोग करना
ग्रुप पॉलिसी एक विंडोज फीचर है जिसमें ऑपरेटिंग सिस्टम के लिए सभी प्रकार की सेटिंग्स होती हैं। अधिकांश सेटिंग्स जो सेटिंग्स ऐप और कंट्रोल पैनल में उपलब्ध नहीं हैं, ग्रुप पॉलिसी एडिटर में पाई जा सकती हैं। इसमें विंडोज डिफेंडर सुरक्षा केंद्र के लिए सभी सेटिंग्स होती हैं। आप ग्रुप पॉलिसी एडिटर में सेटिंग्स में से एक का उपयोग करके वायरस और खतरा सुरक्षा क्षेत्र को छिपा सकते हैं। सेटिंग को संशोधित करने के लिए नीचे दिए गए चरणों का पालन करें:
यह सेटिंग कम से कम विंडोज सर्वर 2016 और विंडोज 10 संस्करण 1709 पर समर्थित है।
नोट: यदि आप विंडोज 10 होम संस्करण का उपयोग कर रहे हैं, तो इस विधि को छोड़ दें, और रजिस्ट्री एडिटर विधि पर जाएं।
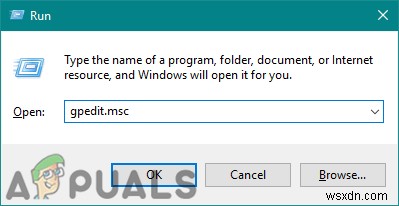
- Windows कुंजी दबाए रखें और R दबाएं एक Run डायलॉग खोलने के लिए। बॉक्स में "gpedit.msc" टाइप करें और लोकल ग्रुप पॉलिसी एडिटर खोलने के लिए Enter दबाएं।
- अब लोकल ग्रुप पॉलिसी एडिटर में निम्नलिखित स्थान पर नेविगेट करें।
Computer Configuration\Administrative Templates\Windows Components\Windows Security\Virus and threat protection\
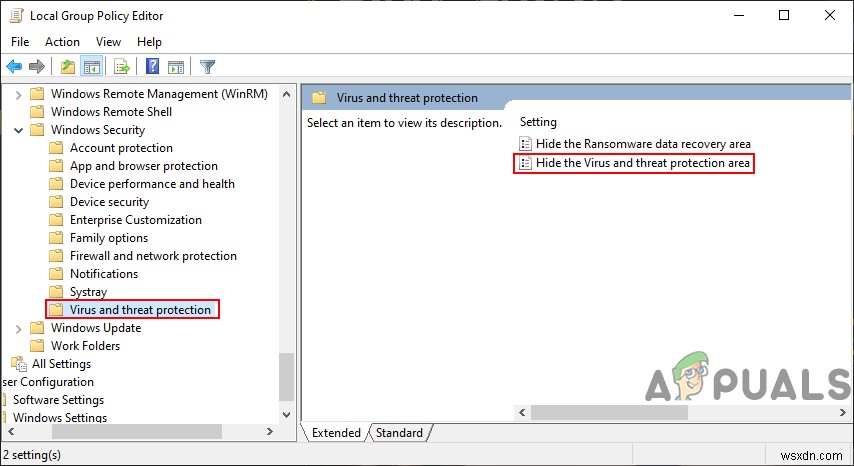
- Hide the Virus and threat protection area नामक सेटिंग पर डबल-क्लिक करें और यह दूसरी विंडो में खुलेगा। अब आपको टॉगल विकल्प को Not Configured से Enabled में बदलने की आवश्यकता है।
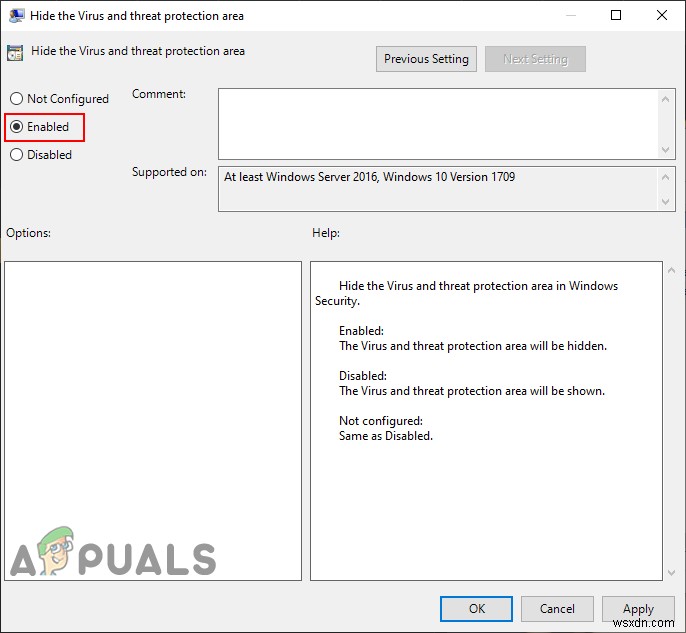
- Apply और Ok बटन पर क्लिक करें परिवर्तनों को सहेजने के लिए। मूल रूप से, ग्रुप पॉलिसी स्वचालित रूप से नई कॉन्फ़िगरेशन को अपडेट करेगी।
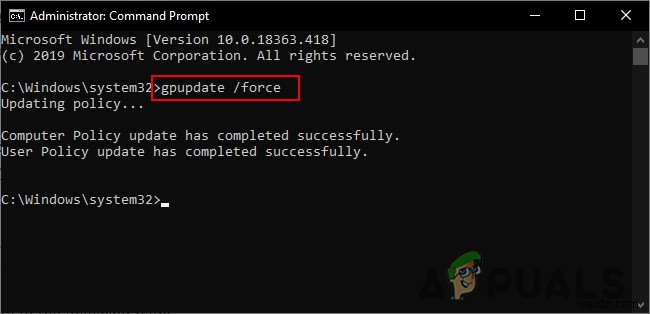
- हालांकि, यदि यह स्वचालित रूप से अपडेट नहीं होता है, तो आपको इसे बलपूर्वक अपडेट करना होगा। विंडोज सर्च फीचर में CMD खोजें और इसे एडमिनिस्ट्रेटर के रूप में चलाएं।
- CMD (Admin) विंडो में निम्नलिखित कमांड टाइप करें और Enter दबाएं।
gpupdate /force
- आप चरण 3 में टॉगल विकल्प को Not Configured या Disabled में बदलकर वायरस और खतरा सुरक्षा क्षेत्र को फिर से सक्षम कर सकते हैं।
विधि 2: रजिस्ट्री एडिटर का उपयोग करना
वायरस और खतरा सुरक्षा क्षेत्र को छिपाने की एक और विधि रजिस्ट्री एडिटर का उपयोग करके है। यह ग्रुप पॉलिसी एडिटर विधि के समान सेटिंग को कॉन्फ़िगर करता है। यदि आपने पहले से ही लोकल ग्रुप पॉलिसी एडिटर विधि का उपयोग किया है, तो आपकी कुंजियां और मान उस विशिष्ट सेटिंग के लिए स्वचालित रूप से अपडेट हो जाएंगे। हालांकि, यदि आप इसे सीधे उपयोग कर रहे हैं, तो आपको इसके लिए लापता कुंजी और मान बनाने की आवश्यकता है। विंडोज 10 होम उपयोगकर्ताओं के लिए, वायरस और खतरा सुरक्षा क्षेत्र को छिपाने के लिए यह एकमात्र उपलब्ध विकल्प है। यह थोड़ी तकनीकी विधि है, इसलिए नीचे दिए गए चरणों का ध्यानपूर्वक पालन करने का प्रयास करें:
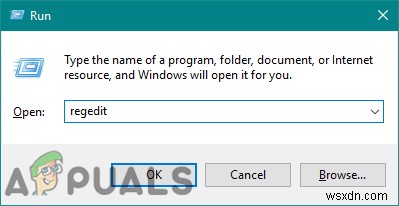
- Windows + R कुंजी को एक साथ दबाकर एक Run डायलॉग बॉक्स खोलें। अब "regedit" टाइप करें और रजिस्ट्री एडिटर खोलने के लिए Enter कुंजी दबाएं। यदि UAC (User Account Control) डायलॉग द्वारा संकेत दिया जाता है, तो Yes बटन पर क्लिक करें।
- आप कोई भी नया परिवर्तन करने से पहले रजिस्ट्री बैकअप बना सकते हैं। File मेनू पर क्लिक करें और फिर Export विकल्प चुनें। अब फ़ाइल का नाम दें और इसके लिए स्थान चुनें। इसे सहेजने के लिए Save बटन पर क्लिक करें।
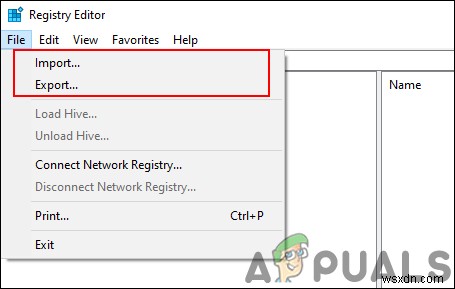
नोट: आप File > Import विकल्प पर क्लिक करके और फिर आपके द्वारा पहले बनाई गई फ़ाइल का चयन करके बैकअप पुनर्प्राप्त कर सकते हैं।
- आपको रजिस्ट्री एडिटर विंडो में निम्नलिखित पथ पर नेविगेट करने की आवश्यकता है:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender Security Center\Virus and threat protection
नोट: यदि कुछ कुंजियां गायब हैं, तो आप उपलब्ध कुंजी पर राइट-क्लिक करके और New > Key विकल्प चुनकर उन्हें बना सकते हैं।
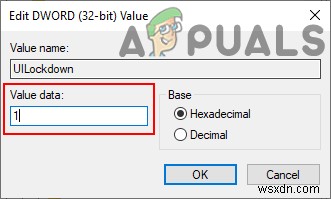
- Virus and threat protection कुंजी के दाएं फलक पर राइट-क्लिक करें और फिर New > DWORD (32-bit) Value विकल्प चुनें। अब कुंजी का नाम "UILockdown" रखें।
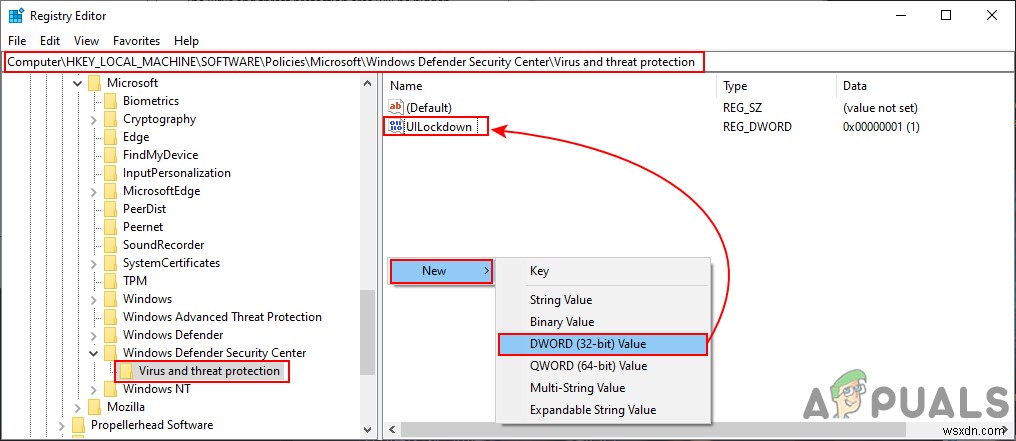
- नव निर्मित मान पर डबल-क्लिक करके इसे खोलें। अब मान डेटा को 1 में बदलें।
- अंत में, सभी परिवर्तन करने के बाद, सुनिश्चित करें कि आप इन परिवर्तनों को लागू करने के लिए अपने कंप्यूटर को रिबूट करें।
- आप मान डेटा को 0 में बदलकर वायरस और खतरा सुरक्षा क्षेत्र को हमेशा सक्षम कर सकते हैं। आप रजिस्ट्री एडिटर से नव निर्मित मान को केवल हटाकर भी इसे वापस सक्षम कर सकते हैं।
