

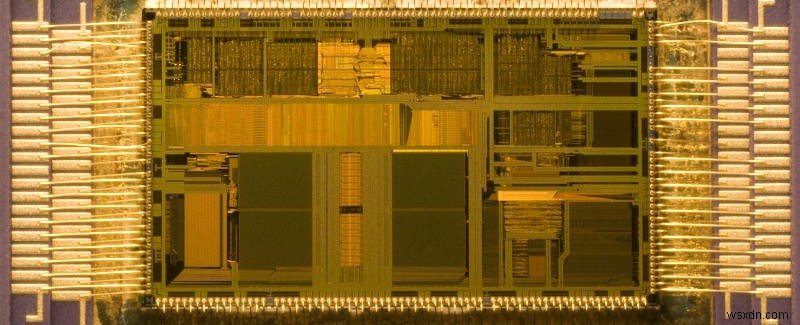
একটি কম্পিউটার ব্যবহার করার সময়, আপনি সাধারণত এক্সপেক্ট করেন যে হুমকিগুলো সবচেয়ে বেশি সফটওয়্যার লেভেলে আসবে। আমাদের মনে হয় এমনকি নয় যে হার্ডওয়্যার নিজে ভাইরাস এবং অন্যান্য নাস্টি ম্যালওয়ারের একটি কন্ডুট হতে পারে।
সত্যি হলো হ্যাকাররা যেকোনো সুযোগ নিবেন আপনার সিস্টেমে ইনফিল্ট্রেট করার জন্য, এবং CPU সেটাতে একটি ভূমিকা পালন করতে পারে। ২০১৮ সালের শুরুতে, Intel-এর CPU-গুলোর একটি সেট ভালনারেবিলিটি প্রকাশ পেয়েছিল যাকে Meltdown এবং Spectre নামে ডাকা হয়েছিল। সেটার কয়েক মাস পর একই বছরের মার্চ ১৪-এ, AMD-এর লেটেস্ট লাইন অফ প্রসেসরগুলোর আরেকটি সেট ভালনারেবিলিটি আবিষ্কার করা হয়েছিল CTS-Labs নামে একটি কোম্পানির দ্বারা। এই বার, যedoch, রিপোর্টগুলো হ্যান্ডল করা হয়েছিল একটু অনঅর্থোডক্সভাবে।
ভালনারেবিলিটিগুলো
CTS-Labs দ্বারা আবিষ্কার করা তেরোটি ভালনারেবিলিটির তালিকা এই রিপোর্টে সারমর্ম করা আছে।
এগুলো চারটি ক্যাটাগরিতে গোষ্ঠীবদ্ধ:
- Ryzenfall
- Fallout
- Masterkey
- Chimera
এই ক্যাটাগরির প্রতিটিই একটি মেথডকে রিপ্রেজেন্ট করে যা এক্সপ্লয়িটটি ব্যবহার করবে CPU-এর সিকিউর এরিয়া অ্যাক্সেস করার জন্য যা সেনসিটিভ ডেটা স্টোর করে যেন পাসওয়ার্ড এবং অন্যান্য ক্রেডেনশিয়াল। Chimera সবচেয়ে পাওয়ারফুল দেখাচ্ছে যেহেতু এটা হ্যাকারদের ম্যালিশিয়াস কোড সরাসরি প্রসেসরে ইনজেক্ট করতে দেয়, পুরো সিস্টেমকে সম্পূর্ণরূপে আটাকের জন্য আপার কানেক্টেড রেন্ডার করে।
Microsoft-এর নতুন Credential Guard টেকনোলজিও এই টাইপের আটাকের বিরুদ্ধে প্রোটেক্ট করতে পারে না, মানে অধিকাংশ সফটওয়্যার ফিক্স বেজায় যদি না AMD সেগুলো সরাসরি অড্রেস করে। Chimera-এর কেসে, CTS-Labs অনুমান করে এটি "ফিক্স করা যাবে না এবং [একটি ওয়ার্কঅরাউন্ড] দরকার।"
"একটি ওয়ার্কঅরাউন্ড তৈরি করা কঠিন হতে পারে এবং অনিচ্ছাকৃত সাইড-ইফেক্টস সৃষ্টি করতে পারে," কোম্পানিটি যোগ করে।
এটা একদম স্পষ্ট নয় CTS-Labs ওয়ার্কঅরাউন্ড বলতে কী বুঝাচ্ছে, কিন্তু আমি অনুমান করছি সে মানে হয় প্রসেসরের একটি অংশ উপেক্ষা করে একটি নতুন কার্নেল-লেভেল ড্রাইভার লিখা বা এই ভালনারেবিলিটিগুলো ফিক্স করে নতুন CPU তৈরি করা।
অন্যান্য ভালনারেবিলিটি ক্যাটাগরিগুলো, একসাথে মিলে, ইন্ডাস্ট্রিয়াল স্পায়েজের জন্য ব্যবহার করা যেতে পারে একটি হ্যাকার পারসিস্টেন্ট ম্যালওয়ার ইনজেক্ট করে সিকিউর প্রসেসরে, তাদের হোয়াইটপেপারের মতে।
এই রিলিজের কিছু অদ্ভুত বিষয়
CTS-Labs, এই রিপোর্ট করার আগে পর্যন্ত, খুব বেশি একটি নো-নেম সিকিউরিটি ফার্ম, তাই সব কিছু একটু লবণ নিয়ে নেওয়া উচিত। তিনটি অন্য ফ্যাক্টর আছে যা আমার ভ্রু ভাঙিয়ে দিয়েছে এই নির্দিষ্ট কোম্পানির সম্পর্কে:
- সেগুলো AMD-কে তাদের রিপোর্ট পাঠাননি বরং প্রেসে রিলিজ করল। হোয়াইটপেপারের অরিজিনাল কপিগুলো খুব কঠিনেই খুঁজে পাওয়া যায় এবং প্রেস দ্বারা সম্পূর্ণরূপে ডিসক্লোজ করা হয়নি। (এখানে হোয়াইটপেপার, বарыeway।) AMD ও একটি স্টেটমেন্ট রিলিজ করল এই নির্দিষ্ট আচরণটি পয়েন্ট আউট করে। "কোম্পানিটি AMD-কে পূর্বে অজানা ছিল, এবং আমরা এটাকে অনুসুইচার মনে করি একটি সিকিউরিটি ফার্মের জন্য তার রিসার্চ প্রেসে পাবলিশ করার জন্য компанير에게 যাচাই এবং অড্রেস করার জন্য যুক্তিসঙ্গত সময় না দিয়ে," স্টেটমেন্টে বলা ছিল।
- ওয়েবসাইটটি ২০১২ থেকে একটি পার্কড ডোমেন ছিল যতক্ষণ না এটি জানুয়ারি ১৭, ২০১৮-এ একটি আরও অফিসিয়াল-দেখানো সাইট হয়ে উঠল। তাদের "About Us" পেজটি রিলিজ করার দিন আগে পর্যন্ত একজিস্ট করতো না "amdflaws.com" নামে একটি ডোমেনে।
- ইন্টারনেটে একটি ইমেজ দিয়েছে যে About Us সেটি Catenoid Security-এর সাথে সাদৃশ্য, একটি কোম্পানি যা বলে এটি একসময় "Flexagrid Systems, Inc." নামে পরিচিত ছিল যা CrowdCores অ্যাডওয়ারের পেছনে। এটা কিছুই নাও হতে পারে, যedoch।
এটা বলা হচ্ছে না CTS-Labs-র 의해 আনা ইনফরমেশন ইনভ্যালিড, কিন্তু ট্রান্সপারেন্সির জন্য, এগুলো কিছু জিনিস যেগুলো পয়েন্ট আউট করা দরকার ছিল।
আমরা কি চিন্তিত হওয়া উচিত?
তারা যারা এখনও Ryzen চিপ পাওয়ার পরিকল্পনা করছেন, এই রিপোর্ট আপনাকে রোকতে দেন না। হ্যাঁ, প্রসেসরগুলো আটাকের জন্য আপারেবল হতে পারে, কিন্তু হ্যাকাররাও আপনার ওপর নির্ভর করে সেসব আপারেবিলিটি এক্সপোজ করতে। CPU এক্সপ্লয়িট করার ইচ্ছুক সফটওয়্যার এখনো আপনার অ্যাডমিনিস্ট্রেটিভ সাপোর্ট দরকার। এখন যেহেতু আমরা জানি উভয় প্রসেসর ফ্যামিলি কত আপারেবল, তাই সম্ভবত সতর্ক থাকা সেরা যে আপনি কোন অ্যাপ্লিকেশনকে রুট অ্যাক্সেস দিচ্ছেন।
না, আপনি এক সকাল ঘুম থেকে উঠলে দেখবেন না যে প্রতিটি সিস্টেম (আপনারসহ) একটি CPU মন্স্টার দ্বারা আটাক করা হয়েছে। এই ধরণের প্রোগ্রামগুলো এখনো আপনার অনুমোদন দরকার এক্সিকিউট করার জন্য। CPU সিকিউরিটি মেজারগুলো শুধু ফেইলসेफ হিসেবে বানানো হয়েছে, যতটা কি ইনফেক্টিভ হোক।
আপনি যদি একটি অ্যাপ্লিকেশনের আপনার কম্পিউটারে রুট অ্যাক্সেস দেন, তবে আপনার খারাপ সময় আসবে আপনার CPU কী প্রোটেস্ট করে সেটা মানে না। রুট অ্যাক্সেস দিয়ে আপনার সিস্টেম নষ্ট করার টন অন্য উপায় আছে যেগুলো প্রসেসরের ম্যাকিনেশনগুলোর সাথে জড়িত নয়।
এটা কি আপনাকে নতুন CPU কেনার জন্য আরও সতর্ক করে? কমেন্টে সব বলুন!
