

ক্রিসমাস চাকরি হারানোর সময় নয়। আপনার চাকরি বরখাস্তগির ইমেইল পেলে সতর্ক থাকুন, এটা নতুন ড্রাইডেক্স ফিশিং ক্যাম্পেইন হতে পারে। ২০১১-২০১২ সালের দিকে প্রথম আবির্ভূত, ড্রাইডেক্স একটি ট্রোজান যা ওয়েব ইনজেকশন এবং ডাইনামিক কনফিগারেশন ফাইল গ্রহণ করে টাকা চুরি করতে সক্ষম।
পূর্বে ক্রাইডেক্স নামে পরিচিত, এই ম্যালওয়্যার জিউস ট্রোজান হর্স ম্যালওয়্যারের ওপর ভিত্তি করে তৈরি। তখন থেকে এটি বিবর্তন করছে, এবং gần میں এটি log4j দুর্বলতাকে সুযোগ করে নেওয়া পাওয়া গেছে।
এই পোস্টে ড্রাইডেক্স ব্যাখ্যা করা হয়েছে এবং কীভাবে আপনি এর হাত থেকে বাঁচতে পারেন সেটিও।
সিকিউরিটি রিসার্চার এবং টুইটার ইউজার @ffforward 의해 আবিষ্কৃত, এটি হতাহত সৃষ্টি করে এবং ব্যবহারকারীদের ফাঁদে ফেলে।
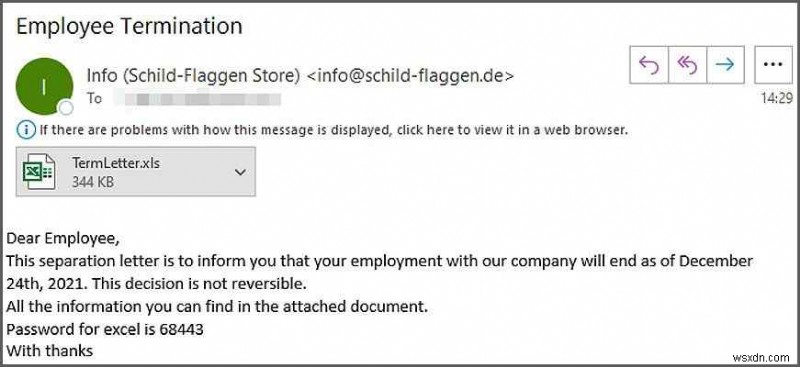
হ্যাকার চাকরি বরখাস্তগির ইমেইল পাঠিয়ে ব্যবহারকারীকে ধোকা দেয়, যা ইউজার অ্যাটাচমেন্ট খুলে ডাউনলোড করার সাথে সাথে ম্যালওয়্যার ছড়িয়ে দেয়। ফোল্ডারটি ProgramData ফোল্ডারের নিচে লুকিয়ে থাকে এবং সেখান থেকে ম্যালওয়্যার ছড়িয়ে।
ড্রাইডেক্স ম্যালওয়্যার কী?
ট্রোজান হিসেবে শ্রেণিবদ্ধ, ড্রাইডেক্স ২০২১ সালের সবচেয়ে ভীতিকর ম্যালওয়্যার। শিকারদের ব্যাংকিং ইনফরমেশন লক্ষ্য করেই তৈরি, ড্রাইডেক্স সংবেদনশীল তথ্য—ব্যাংকিং ক্রেডেনশিয়াল ও আর্থিক অ্যাক্সেস—শিকারের ব্যাংক একাউন্টের ভেতর থেকে চুরি করে। গত ১০ বছরে ট্রোজানটি আপডেট হয়েছে আরও উইন্ডোজ ব্যবহারকারীকে লক্ষ্য করার জন্য। ম্যালওয়্যার ইনস্টল করতে হ্যাকার স্প্যাম ইমেইল পাঠায়, ব্যবহারকারীকে ইমেইল আটাচমেন্ট খুলতে ফাঁসিয়ায় যাতে ড্রাইডেক্স ম্যালওয়্যার এক্সেল বা ওয়ার্ড ফাইলের ভেতরে লুকিয়ে থাকে। ড্রাইডেক্স বিশ্বব্যাপী ৩%-৪% প্রতিষ্ঠানকে প্রভাবিত করেছে।
ড্রাইডেক্স কীভাবে কাজ করে?
ম্যালওয়্যার ছড়াতে সাইবার অপরাধী অফিশিয়াল হতে আপনাকার ইমেইল পাঠায়। এই ফিশিং ইমেইলে ওয়ার্ড ও এক্সেল ফাইল আটাচমেন্ট থাকে। ফাইলটি খোলার সাথে সাথে এই ফাইলে এম্বেডেড ম্যাক্রো ট্রিগার হয় এবং ড্রাইডেক্স ডাউনলোড শুরু হয়। তারপর ম্যালওয়্যার ব্যাংকিং ডিটেইল চুরি শুরু করে এবং ফরাজুল আর্থিক ট্রানজেকশন ঘটে।
এই তথ্য চুরি করতে ম্যালওয়্যার একটি কিলগার ইনজেক্ট করে যা প্রতিটি কীবোর্ড ইনপুট মনিটর ও রেকর্ড করে, ফলে আক্রমণকারী ব্যাংকিং ক্রেডেনশিয়াল, লগইন ও পাসওয়ার্ড ডিটেইল চুরি করতে পারে। এর পাশাপাশি, ড্রাইডেক্স ইনজেকশন আক্রমণ অনুমতি দিয়ে আরও ম্যালওয়্যার ডাউনলোড করতে, রিমোট কমান্ড ট্রিগার করতে বা নির্দিষ্ট প্রোগ্রামে ম্যালওয়্যার কোড ইনজেক্ট করতে পারে। সংগৃহীত সকল তথ্য এনক্রিপ্ট হয়ে একটি প্যাকেজে রূপ নেয় এবং P2P নেটওয়ার্কের মাধ্যমে XML বা বাইনারি ফরম্যাটে পাঠানো হয় (ভার্সন অনুযায়ী)।
ড্রাইডেক্স কেন খুঁতিনাতি এবং কি এটা শনাক্ত করা যায়?
ট্রোজান হর্স হওয়ায় ড্রাইডেক্স সহজেই অ্যান্টিভাইরাস সফ্টওয়্যার ডিটেকশন এড়িয়ে যেতে পারে। কিন্তু আপনি যদি সিস্টওয়েক অ্যান্টিভাইরাসের মতো রেগুলারلی ডেটাবেস ডেফিনিশন আপডেট করার অ্যান্টিভাইরাস প্রোগ্রাম ব্যবহার করেন, তবে ড্রাইডেক্স এবং এইরকম دائماً বিবর্তনশীল হুমকি শনাক্ত করা সহজ হয়।
তবে, আপনার সিকিউরিটি টুল যদি সিগনেচার-বেসড থ্রেট ডিটেকশনে কাজ করে, তবে ড্রাইডেক্স শনাক্ত করা সম্ভব নয়।
সিস্টওয়েক অ্যান্টিভাইরাস সম্পর্কে জানতে রিভিউ পড়ুন।
ড্রাইডেক্স থেকে রক্ষা পাওয়ার উপায়
শুভ সందেশ হলো, ড্রাইডেক্স থেকে রক্ষা পাওয়া এর শনাক্ত করার চেয়ে সহজ। এর জন্য নিচের পয়েন্টগুলো মনে রাখুন:
- অজানা প্রেরক থেকে আটাচমেন্টসহ ইমেইল খোলার সময় সতর্ক থাকুন।
- সন্দেহজনক ইমেইল বা বেনামী ঠিকানা থেকে প্রাপ্ত ফাইল খুলবেন না।
- বিশ্বস্ত উৎস থেকে ফাইল ডাউনলোড করুন।
- অ্যাপ্লিকেশন, অপারেটিং সিস্টেম এবং ব্রাউজার সর্বদা আপডেটেড রাখুন।
- সিগনেচার-বেসড থ্রেট ডিটেকশন ব্যবহার না করে ম্যালওয়্যার ডিটেকশন সফ্টওয়্যার ব্যবহার করুন।
- স্টাফকে প্রশিক্ষণ দিন যাতে তারা ফিশিং ও স্প্যাম ইমেইল শনাক্ত করতে পারে।
ড্রাইডেক্স ম্যালওয়্যার কীভাবে সরাবেন
আপনি ম্যানুয়ালি ড্রাইডেক্স সরাতে পারেন; তবে এটা সুপারিশ করা হয় না। তাই ম্যালওয়্যার হুমকি থেকে বাঁচতে এবং ড্রাইডেক্সের মতো লেটেস্ট হুমকি শনাক্ত ও সরাতে পারা অ্যান্টিভাইরাস প্রোগ্রাম ব্যবহার করা ভালো। সিস্টওয়েক অ্যান্টিভাইরাস দিয়ে ড্রাইডেক্স শনাক্ত ও সরানো যায়। সিকিউরিটি টুল দিয়ে স্ক্যান চালালে হুমকি শনাক্ত হলে সফ্টওয়্যার কোয়ারেন্টাইন করার অপশন দেবে। তারপর সিস্টেম রিস্টার্ট করতে হবে চেঞ্জেস অ্যাপ্লাই করতে। ড্রাইডেক্স বা যেকোনো ম্যালওয়্যার শনাক্ত হলে ব্যাংকিং এবং অন্যান্য ক্রেডেনশিয়াল পরিবর্তন করে সুরক্ষিত থাকা সুপারিশ করা হয়।
সমাপ্তি —
ড্রাইডেক্স, ব্যাংকিং ম্যালওয়্যার, ম্যালিশিয়াস ইমেইলের মাধ্যমে দ্রুত ছড়িয়ে পড়ছে। তাই সুরক্ষিত থাকতে হ্যাকাররা কীভাবে অপারেট করে সেটি জানা জরুরি। এই পোস্টে আমরা ব্যাখ্যা করার চেষ্টা করেছি কীভাবে ইভিল কর্প হ্যাকিং গ্রুপ ম্যালওয়্যার ব্যবহার করে আর্থিক ক্রেডেনশিয়াল চুরি করে এবং কীভাবে বাঁচা যায়।
তাই, আপনি যদি ক্রিসমাসের আগে চাকরি বরখাস্তগির ইমেইল পান, তবে সিকিউরিটি পারসনেলের সাথে যোগাযোগ করুন ইমেইল খোলার আগে। সে ধরনের আক্রমণ থেকে বাঁচার সেরা উপায় হচ্ছে অজানা প্রেরক থেকে প্রাপ্ত ইমেইল খোলা না এবং আটাচমেন্ট ডাউনলোড ও খোলা না।
আমরা আশা করি আমরা যা তথ্য শেয়ার করেছি তা আপনার ভালো লেগেছে। কমেন্ট সেকশনে আপনার মতামত শেয়ার করুন।
