

মাইক্রোসফট ধাপে ধাপে তার ইকোসিস্টেমের নিরাপত্তা বাড়াচ্ছে। উইন্ডোজ ১১ টিপিএম (TPM) ২.০ চিপ আপগ্রেড এবং ইনস্টলেশনের জন্য বাধ্যতামূলক করে দিয়ে সুর ফूंক দিয়েছে। এক ধাপ আগে বেড়ে, পিসি দিগ्गজটি প্লুটন সিকিউরিটি প্রসেসর (Pluton Security Processor) পরিচয় করিয়েছে। তাহলে PSP বা প্লুটন সিকিউরিটি প্রসেসর কী, আপনার কি এটি দরকার, এবং কীভাবে বা কোথায় আপনি এটি পাবেন? চলুন জানি।
প্লুটন সিকিউরিটি প্রসেসর কী?
মাইক্রোসফট জনপ্রিয় চিপ মেকাররা যেমন ইন্টেল (Intel), এএমডি (AMD), এবং কোয়ালকম (Qualcomm) এর সাথে партনারশিপ করে একটি নতুন সিকিউরিটি চিপ তৈরি করেছে যার নাম প্লুটন সিকিউরিটি প্রসেসর। এটি একটি হার্ডওয়ার ইউনিট হিসেবে ডিজাইন করা হয়েছে যা আগামী কম্পিউটারদের সিপিইউ (CPU)-তে সরাসরি রোপণ করা হবে। কেন?
এই চিপ হার্ডওয়ার (মাদারবোর্ড) এবং সফটওয়ার (উইন্ডোজ ওএস এবং অ্যাপ) এর মধ্যে ঘনিষ্ঠ ইন্টিগ্রেশন প্রদান করে। প্লুটন লক্ষ্য করে হ্যাকারদের জন্য কম্পিউটারে সেঁধমারি করে ডেটা চুরি করা বা সিস্টেম অ্যাক্সেস আড় কর देना কঠিন করা, এমনকি কম্পিউটারের ফিজিক্যাল অ্যাক্সেস থাকলেও।
কিন্তু কি আমাদের কাছে এই কাজের জন্য TPM চিপ নেই?
TPM এবং PSP-এর পার্থক্য
TPM বা ট্রাস্টেড প্রসেসর মডিউল (Trusted Processor Modules) হলো হার্ডওয়ার কম্পোনেন্ট যা আপনার কম্পিউটারে থাকে কিন্তু মাদারবোর্ড থেকে আলাদা। সেগুলো ডেটা এনক্রিপ্ট করে এবং ব্যবহারকারীকে বিভিন্ন ধরণের আক্রমণ থেকে রক্ষা করে, কিন্তু সেগুলো উন্নত আক্রমণের একটি সম্পূর্ণ স্পেকট্রাম বা ভেক্টর থেকে রক্ষা দিতে ব্যর্থ। উদাহরণস্বরূপ, যখন হ্যাকারের কম্পিউটারের ফিজিক্যাল অ্যাক্সেস থাকে, TPM চিপস ডেটার ইন্টিগ্রিটি রক্ষা করতে অক্ষম।
একটি অন্য সমস্যা হলো TPM মাদারবোর্ডের অংশ না হওয়ায়, ডেটা ট্রান্সফারের জন্য একটি কমিউনিকেশন চ্যানেল দরকার হয়। এতে হ্যাকাররা সেই চ্যানেল ইন্টারসেপ্ট ও ম্যানিপুলেট করতে পারে।
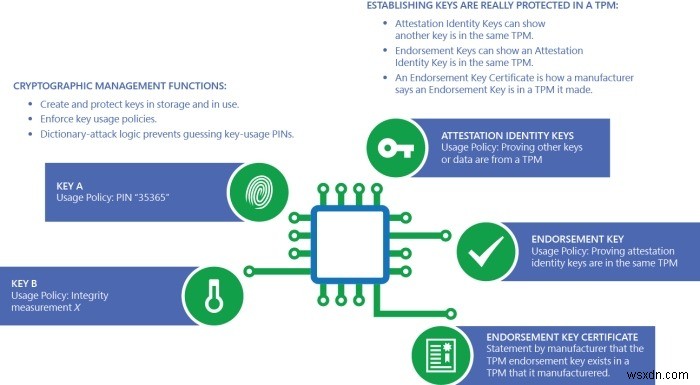
TPM চিপস, উইন্ডোজ দ্বারা সাপোর্ট করা এবং উইন্ডোজ বিটলকার (BitLocker) এবং হ্যালো (Hello) এর মতো সিকিউরিটি সমাধান চালানোর باড়ে, অধিকাংশ কম্পিউটারে ডিফল্ট নয়। প্লুটন সিকিউরিটি প্রসেসর দিয়ে মাইক্রোসফট এই সমস্যাগুলো সমাধান করতে চায় বড় বড় ম্যানুফ্যাকচারারের সাথে পার্টনারশিপ করে এবং প্লুটনকে ডিফল্ট স্ট্যান্ডার্ড বানাতে চায়।
কারণ সিকিউরিটি চিপটি মাদারবোর্ডের অংশ এবং ঘনিষ্ঠভাবে ইন্টিগ্রেটেড, বাহ্যিক চ্যানেলের ওপর নির্ভর করে নির্দেশনা বা ডেটা ট্রান্সফার করার প্রয়োজন নেই। এটি বাহ্যিক নির্ভরতা কমিয়ে দেয়।
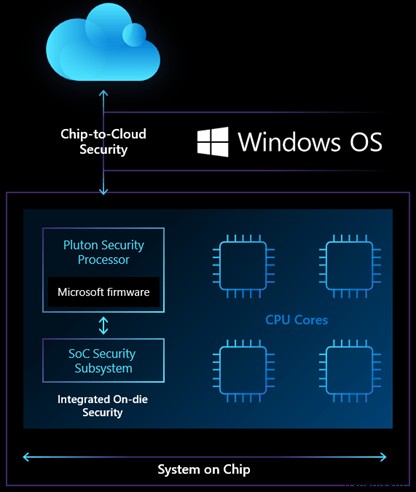
PSP ক্লাউড-টু-চিপ (cloud-to-chip) টেকনোলজিও ব্যবহার করে যেখানে মাইক্রোসফট চিপটি আপডেট করতে পারবে। এতে নতুন এবং উদ্ভাবনী হুমকি ব্যবহারকারীকে হুমকি দেওয়ার আগে মিটিগেট (mitigate) করতে সাহায্য করবে।
প্লুটন প্রোটেকশন ফিচার
প্লুটন API ব্যবহার করে TPMকে অনুকরণ (emulate) করতে পারে, যা ইন্টিগ্রেশনকে সিমলেস করে দেয়, মূলত TPM-এর প্রয়োজনই অপসারণ করে। তাই, উদাহরণস্বরূপ, এনক্রিপশন কী, ইউজার প্রোফাইল, ইউজারদের আইডেন্টিটি, ক্রেডেনশিয়াল ইত্যাদি সবকিছু এখন প্লুটন দ্বারা সিকিউর করা যাবে।
উইন্ডোজ ইউজাররা সরাসরি ব্যবহার করে যেসব সিকিউরিটি সার্ভিস আপনার কম্পিউটার অ্যাক্সেস এবং সিকিউর করতে, যেমন উইন্ডোজ হ্যালো, বিটলকার, এবং সিস্টেম গার্ড, সেগুলোও এখন প্লুটন ব্যবহার করবে।
মাদারবোর্ডের কোর হার্ডওয়ার অংশ হলোম, প্লুটন সিকিউর হার্ডওয়ার ক্রিপ্টোগ্রাফি কী (Secure Hardware Cryptography Key বা SHACK) ব্যবহার করে তার ভিতরের ডেটা আইসোলেট করে। যেহেতু এটি স্বাধীনভাবে কাজ করতে পারে, একটি প্লুটন সিকিউরিটি প্রসেসরকে নিজস্ব ফার্মওয়্যার দরকার, যদিও একটি হালকা ভার্সন, যাতে সেটি রান করতে পারে এবং বিভিন্ন টাস্ক পারফর্ম করতে পারে।
ফার্মওয়্যারটির একটি বড় সুবিধা হচ্ছে এটি সময়ে সময়ে আপগ্রেড করা যায় (ক্লাউড আপডেট ব্যবহার করে উইন্ডোজ আপডেট ফিচারের মাধ্যমে) নতুন এবং উদ্ভাবনী হুমকি মিটিগেট করার জন্য। হ্যাকাররাও তো উন্নত হচ্ছে।
PSP কখন উপলব্ধ হবে
টেকনিক্যালি, এটি ইতিমধ্যে এসেছে। লেনোভো (Lenovo) ইতিমধ্যে AMD Ryzen Pro 6000 প্রসেসর চালিত দুটি নতুন থিংকপ্যাড (ThinkPads) ঘোষণা করেছে যার সাথে প্লুটন সিকিউরিটি প্রসেসর বিল্ট-ইন আছে। achiever, HP, ROG, Lenovo, Dell, Acer, এবং Razer এর প্রিমিয়াম ল্যাপটপগুলো প্লুটন সহ এই বছর লঞ্চ করা নির্ধারিত।
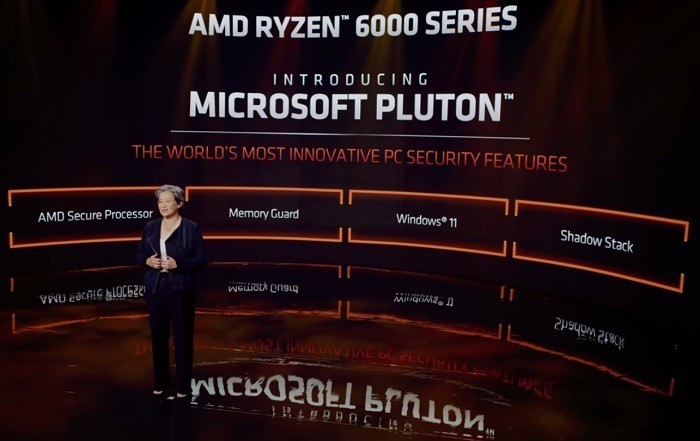
দ্রষ্টব্য, ম্যানুফ্যাকচারাররা প্লুটনকে ডিফল্টভাবে ইনেবল বা ডিজেবল করতে পারেন। যাইহোক, ইউজাররা সেটি ইনেবল/ডিজেবল করার অপশন পাবেন। TPM-এর মত এই ফাংশন BIOS বা UEFI-তে উপলব্ধ থাকবে।
প্রশ্নোত্তর
১. প্লুটন প্রথম কখন পরিচয় করানো হয়েছিল?
প্লুটন প্রথমে ২০১৩ সালে এক্সবক্স (Xbox) লঞ্চের সাথে পরিচয় করানো হয়েছিল এবং পরে অ্যাজুর স্ফয়ার (Azure Sphere) এর সাথে, এবং এটি প্রাথমিকভাবে গেমারদের হ্যাকিং থেকে রোধ করতে এবং অনফেয়ার সুবিধা নেওয়া বা অন্যথায় পেইড ইন-অ্যাপ আইটেম আনলক করতে ডিজাইন করা হয়েছিল। এটি কম্পিউটারের হার্ডওয়ারে সিকিউরিটি চিপ ইন্টিগ্রেট করে সেন্সিটিভ ডেটা সিকিউর করার জন্য ডিজাইন করা হয়েছিল। মাইক্রোসফট ২০২০ সালে পিসি (PC) এর জন্য প্লুটন ঘোষণা করেছিল।
২. এখন TPM-এর কী হবে?
মাইক্রোসফট বা অন্যান্য পিসি ম্যানুফ্যাকচারারর দিক থেকে কোনো বক্তব্য নেই, কিন্তু আমরা মনে করি এটি ধীরে ধীরে প্লুটনের পক্ষে ফেজ আউট (phase out) হবে কারণ এটি बेटার হার্ডওয়ার-লেভেল সিকিউরিটি দেয় এবং ক্লাউডের মাধ্যমে আপডেট করা যায়। আপনি প্লুটন সিকিউরিটি প্রসেসরকে TPM 3.0 বলে ভাবতে পারেন।
৩. কি প্লুটন এক্সবক্সের মতো DRM (ডিজিটাল রাইটস ম্যানেজমেন্ট) সীমাবদ্ধতা আনবে?
সত্যি যে প্লুটন প্রায় পাইরেসি এক্সবক্স প্ল্যাটফর্মে শেষ করে দিয়েছে। কিন্তু একটি মাইক্রোসফট অফিসিয়াল অনুযায়ী, প্লুটনকে উইন্ডোজের সাথে ইন্টিগ্রেট করার উদ্দেশ্য ছিল সিকিউরিটি উদ্দেশ্যে, DRM নয়। কিন্তু এখনো এর ওপর মন্তব্য করা খুব অকাল, এবং ভবিষ্যতে কিছুই পরিবর্তন হতে পারে।
