

গুগল gầnে Google Play Store থেকে ১১টি অ্যাপ দূর করলো যখন জানতে পারলো যে সেগুলো গোপনে ব্যবহারকারীদের সংবেদনশীল ডেটা যেমন ফোন নম্বর, কপি-পেস্ট ডেটা, এবং ইমেইল ঠিকানা সংগ্রহ করছিল। Wall Street Journal অনুযায়ী, এই অ্যাপগুলো Google Play Store থেকে ৪৬ মিলিয়নেরও বেশি বার ডাউনলোড হয়েছিল।
পता चला যে পানামার একটি কোম্পানি Measurement Systems অ্যান্ড্রয়েড অ্যাপ ডেভেলপারদের টাকা দিয়ে তাদের অ্যাপগুলিতে একটি SDK (Software Development Kit) অন্তর্ভুক্ত করতে বলেছিল। এই SDKটি ব্যবহারকারীদের ফোন থেকে সংবেদনশীল ডেটা সংগ্রহ করতে সক্ষম ছিল। কোম্পানিটি দাবি করেছে যে এটি তার পার্টনারদের US$ ২.১ মিলিয়ন প্রদান করেছে এবং হাজার হাজার অ্যাপ ইতিমধ্যে এই SDK ব্যবহার করেছে। কোম্পানির অ্যালেজড টাইর আছে একটি ভার্জিনিয়ান ডিফেন্স কন্ট্র্যাক্টরের সাথে যা US ন্যাশনাল-সিকিউরিটি এজেন্সির জন্য সাইবার-ইন্টেলিজেন্স কাজ করে। যদিও, এটি অভিযোগ অস্বীকার করেছে।
এই অ্যাপগুলো কীভাবে ডেটা হার্বেস্ট করত
AppCensus, অনুযায়ী, যখনই একজন ব্যবহারকারী কপি এবং পেস্ট করার চেষ্টা করে, ডেটাটি SDK-এর সার্ভারে আপলোড হয়। AppCensus আরও যোগ করে যে SDKটি ফোন নম্বর, ইমেইল ঠিকানা, এবং এক্সাক্ট GPS লোকেশনও খুঁজে বের করতে সক্ষম। আরও ভয়ঙ্কর বিষয় হলো, SDKটি অনন্য MAC ঠিকানা রাউটারের সাথে যা ফোনটি সংযুক্ত, সেটিও পুল করতে পারে। এইভাবে এটি ব্যবহারকারীদের কার্যকলাপ এক্সপোজ করতে পারে।
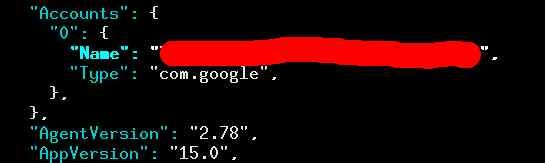
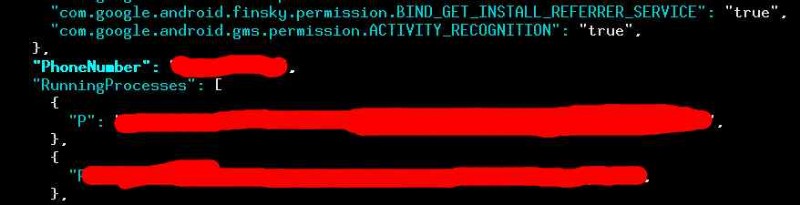
এই SDK ব্যবহার করা অ্যাপের ধরন
সিকিউরিটি গবেষকরা পেয়েছেন যে QR এবং বার কোড স্ক্যানার, স্পিড ট্র্যাপ ডিটেক্টর, ওয়েদার অ্যাপ, হাইওয়ে রাডার অ্যাপ, এবং আরও অনেক অ্যাপ 있었다। এই অ্যাপগুলোতে এমন কোড ছিল যা ব্যবহারকারীর ডেটা যেমন ইমেইল, লোকেশন, ফোন নম্বর, এবং আরও অনেক কিছু হার্বেস্ট করতে পারত।
এই ধরনের অ্যাপ কী হুমকি তৈরি করে?
একজন সাধারণ ব্যবহারকারীর দৃষ্টিকোণ থেকে চিন্তা করুন — অ্যাপের মাধ্যমে ডেটা হারভেস্টিং ঠিক কি? Joel Reardon, যিনি এই ডেটা হারভেস্টিং কোড আবিষ্কার করেছেন, AppCensus রিসার্চ ব্লগে বলেছেন যে এটি ভয়ঙ্কর যদি একটি ডেটাবেস ব্যবহারকারীর ফোন নম্বর এবং ইমেইলকে তাদের এক্সাক্ট GPS লোকেশন ইতিহাসের সাথে ম্যাপ করতে পারে কারণ তখন, শুধু ইমেইল ঠিকানা এবং ফোন নম্বরের ভিত্তিতে একজন ব্যবহারকারীকে টার্গেট করা সম্ভব। এটি রাজনৈতিক প্রতিযোগী, সাংবাদিক, এবং বিপক্ষীদের টার্গেট করতে ব্যবহার করা যেতে পারে।
আপনি কি মনে করেন এই ধরনের ডেটা হারভেস্টিং সাধারণ ব্যবহারকারীদের জন্যও হুমকি সৃষ্টি করে? নিচে কমেন্ট সেকশনে আপনার মতামত জানান।
কী করা উচিত
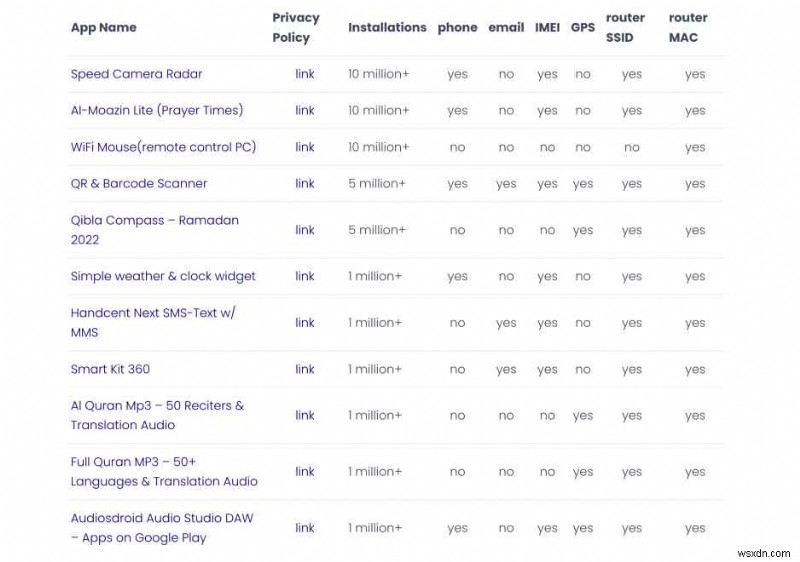
১. উপরের স্ক্রিনশটটি দেখুন, আপনি যদি উপরের যেকোনো অ্যাপ ইনস্টল করে থাকেন, তবে অবিলম্বে সেগুলো আনইনস্টল করুন।
২. আপনি যদি যেকোনো অ্যাপ খারাপ কারণে খবরে পান, প্রথমে, সেটি ইনস্টল করবেন না এবং যদি ইতিমধ্যে থাকে তবে অবিলম্বে আনইনস্টল করুন। উপরের অ্যাপগুলোর ক্ষেত্রে, গুগল সেগুলো Play Store থেকে দূর করলেও আপনার ডিভাইসে থাকলে আপনি রিস্কে আছেন।
৩. অ্যাপ আনইনস্টল করার পরেও, নিশ্চিত করুন আপনার স্মার্টফোনে একটি অ্যান্টিম্যালওয়্যার অ্যাপ আছে যা অ্যাপটি রেখে দিয়ে যেকোনো ম্যালওয়্যার ট্র্যাক করতে পারে বা আনইনস্টল করা অ্যাপ ইনস্টল করা যেকোনো অন্য ম্যালওয়্যার অ্যাপ ট্র্যাক করতে পারে।
উদাহরণস্বরূপ, আপনি Systweak Software-এর Smart Phone Cleaner ইনস্টল করতে পারেন যা আপনার ফোনকে সব ধরনের ইনফেকশন এবং ম্যালওয়্যার আক্রমণ থেকে রক্ষা করে।
৪. নকল Play Store অ্যাপ চিহ্নিত করার পদ্ধতি এবং কীভাবে সেগুলো থেকে বাঁচবেন সেটি সম্পর্কে আমাদের পোস্ট চেক করুন। এই পোস্টে উল্লিখিত ধাপগুলো শুধু সেই স্কেচি অ্যাপগুলোর বিরুদ্ধে আপনাকে সতর্ক রাখবে না যারা Play Store অ্যাপ হেনে চेष্টা করে, বরং যেসব গুগল Play Store-এর প্রতিরক্ষা ভেদে প্রবেশ করেছে সেগুলোর বিরুদ্ধেও কাজ করবে।
সমাপ্তি
আমার সব ডেভেলপার বন্ধুদের জন্য, একটি অফার কতটুকু লুক্রেটিভ হোক, কি আপনি আপনার অ্যাপে একটি SDK অন্তর্ভুক্ত করবেন যা ব্যবহারকারীদের ডেটা কম্প্রোমাইজ করবে এবং যা সম্ভবত আপনাকে তাদের আস্থা হারিয়ে ফেলাবে একবার আপনার ব্যবহারকারীরা জানলে যে আপনি তাদের ডেটা সংগ্রহ করছেন? কমেন্ট সেকশনে আপনার মতামত জানান।
সোশ্যাল মিডিয়ায় আমাদের ফলো করুন — ফেসবুক, ইনস্টাগ্রাম এবং ইউটিউব।
