

২০১৭ থেকে ২০১৮ পর্যন্ত সাইবারস্পেসের ল্যান্ডস্কেপে র্যানসমওয়্যার আধিপত্য জমিয়েছে। বिजনেস ছোট হোক বা বড়, এই আক্রমণগুলো কোনো ক Vũ বাকি রাখেনি ব্যবহারকারীদের তাদের নিজস্ব হাইজ্যাক করা এনক্রিপ্টেড ফাইল আনলক করার জন্য মিলিয়ন ডলার টাকা দিতে বাধ্য করার জন্য। বিটকয়েনের মত ভার্চুয়াল কারেন্সির বিস্ফোরণ কোনো ট্রেস ছাড়াই র্যানসমওয়্যারকে ব্যক্তিগত ও ব্যবসায়িক প্রতিষ্ঠানের জন্য একটি বাস্তব হুমকিতে পরিণত করেছে ডিজিটাল অভিশাপ এবং লাভের পিরামিড তৈরি করে। রিপোর্ট অনুযায়ী, ব্যক্তিদের প্রতি ১০ সেকেন্ডে আক্রমণ हो रहा এবং ব্যবসায়িক প্রতিষ্ঠানগুলো প্রতি ৪০ সেকেন্ডে আক্রমণের শিকার হচ্ছে। gần đây, কম টেকনিক্যাল নলেজ 가진 লোকেও কপিক্যাট র্যানসমওয়্যার ভেরিয়েন্ট তৈরি করে অনলাইন আতঙ্ক ছড়িয়ে দিচ্ছে।
যেহেতু এই হুমকি কমতে যাচ্ছে না, আসুন 역대 সবচেয়ে ভয়াবহ কিছু র্যানসমওয়্যার আক্রমণ দেখে নেওয়া যাক।
সবচেয়ে বড় র্যানসমওয়্যার আক্রমণগুলো
-
GandCrab
এটি ২০১৮ সালের সবচেয়ে প্রখ্যাত র্যানসমওয়্যার এবং এটি প্রচুর পরিমাণে ছড়িয়ে পড়েছে। ব্যবহারকারীকে তার নিজস্ব ডেটা অ্যাক্সেস করতে বাধা দেওয়ার ট্রেডিশনাল পদ্ধতির পাশাপাশি, GandCrab একটি নতুন টেকনিক নিয়ে এল। ম্যালওয়ার আপনার সিস্টেমে প্রক্রিয়া হয়ে গেলে, এটি সকল ফাইলকে .GDCB এক্সটেনশন দিয়ে এনক্রিপ্ট করে (উদাহরণস্বরূপ beach.jpg এনক্রিপ্ট হয়ে beach.jpg.GDCB হয়ে যাবে) এবং এনক্রিপশন প্রক্রিয়া সম্পূর্ণ হওয়ার সাথে সাথে GandCrab একটি ডিক্রিপশন ফাইল GDCB-DECRYPT.txt জেনারেট করে, যাতে বর্তমান পরিস্থিতি এবং পরবর্তী ধাপ অর্থাৎ ডিক্রিপশনের নির্দেশনা থাকে। ডেটা ডিক্রিপ্ট করতে, ভিক্টিমকে একটি TOR ব্রাউজার ওয়েবপেজে যেতে হয়, GandCrab-এর ডেভেলপাররা যেসব রিমোট সার্ভার হ্যান্ডেল করে সেখানে সংরক্ষিত ডিক্রিপশন কী প্রাপ্ত করতে হয় প্রায় ১.৫ Dash (ক্রিপ্টোকারেন্সি) র্যানসম দিয়ে যা প্রায় $৩০০-$৫০০। সফল পেমেন্টের পর, ডিক্রিপশন কী রিলিজ হওয়া উচিত।
-
WannaCry
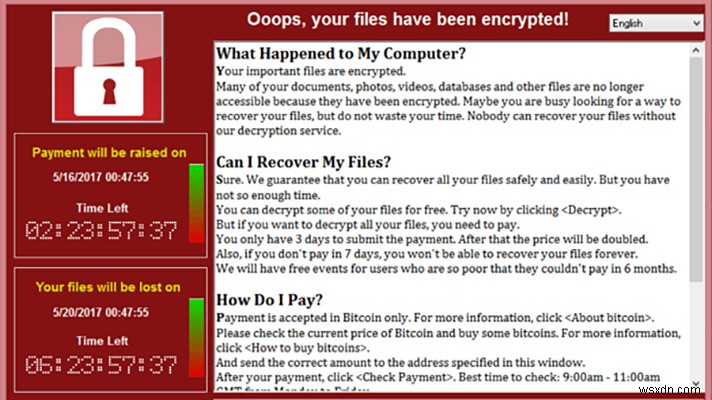
WannaCry হয়তো আজকের পর্যন্ত সবচেয়ে বিখ্যাত র্যানসমওয়্যার আক্রমণ, এর বিস্তৃত প্রভাব ১৫০ দেশে এবং হাই-প্রোফাইল টার্গেট uključujući ব্রিটেনের National Health Service-এর কারণে। WannaCry ম্যালওয়ার আপনার সিস্টেমে একটি 'dropper' আকারে প্রবেশ করে যাতে রয়েছে বেশ কিছু কম্পোনেন্ট যেমন, ফাইল এনক্রিপ্ট/ডিক্রিপ্ট করার অ্যাপ্লিকেশন, এনক্রিপশন কী নিয়ে ফাইল এবং IP ঠিকানা অট্রেসেবল করার জন্য tor ব্রাউজারের একটি কপি। হ্যাকাররা সেকেন্ডের মধ্যে সैकड़ો বিটকয়িন র্যানসম চাইবেন একটি সীমিত টাইমলাইনের মধ্যে, ডেটা হারানোর হুমকি দিয়ে জরুরি অবস্থা সৃষ্টি করবেন। এই র্যানসমওয়্যারের প্রাথমিক ছড়িয়ে পড়াMicrosoft-এর SMB (Server Message Block)-এ ঘটেছিল, যা সাধারণত একটি ক্লোজড নেটওয়ার্কে কানেক্টেড কম্পিউটারের মধ্যে ফাইল শেয়ার করতে ব্যবহৃত হয় কিন্তু এক্সপ্লয়িট হতে পারে যদি একটি কম্পিউটার পাবলিক নেটওয়ার্কে কানেক্টেড থাকে। এইভাবে, SMB-এর নোডসহ কানেক্টেড সকল সিস্টেম এই আক্রমণের জন্য savunনাযোগ্য হয়ে ওঠে।
আরও দেখুন: SpriteCoin-র সতর্কতা: এটি র্যানসমওয়্যার!
-
GoldenEye
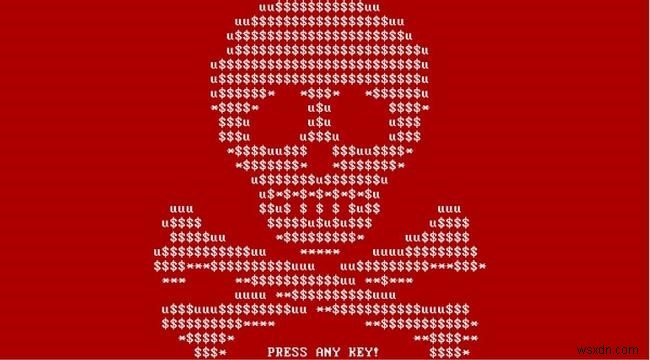
NotPetya নামে পরিচিত, GoldenEye র্যানসমওয়্যার আক্রমণ মিলিয়ন ডলারের কোম্পানিগুলোর সিস্টেমে ছড়িয়ে পড়েছিল যেমন FedEx, Merck, Cadbury, AP Moller-Maersk। এই কোম্পানিগুলোর সম্মিলিত নেটওয়ার্থ $১৩০ বিলিয়ন, আমাদের মনে প্রশ্ন উঠে হ্যাকাররা হাইজ্যাক করা প্রতিটি কম্পিউটারের জন্য $৩০০-এর বেশি চেয়েছিল কিনা, কিন্তু এই হ্যাকারদের মূল লক্ষ্য ছিল ডেটা ধ্বংস করা। GoldenEye Petya পরিবারের 일원 (তাই নাম NotPetya), যা আপনার কম্পিউটারের গুরুত্বপূর্ণ ফাইল এনক্রিপ্ট করে, আপনার সংবেদনশীল শংসাপত্র চুরি করে এবং আপনার হার্ড ড্রাইভ ও আটকায়। WannaCry-এর সাথে তুলনা করলে GoldenEye khá উন্নত, GoldenEye শুধু আপনার ডেটা আটকায় না, বরং এটি আপনার কম্পিউটারকে রিবুট বাধ্য করে এবং একই সাথে সকল লগ ডিলিট করে যা এই হ্যাকারদের ট্রেস ডাউন করা অসম্ভব করে তোলে। এই ম্যালওয়ারের 침투 কেউ আপনার নেটওয়ার্কে থেকে করতে পারে ইমেইল বা লোডেড ওয়ার্ড ডকুমেন্ট দিয়ে আপনাকে ফাঁসিয়ে। শেষ পর্যন্ত, এটি আজকের দিন পর্যন্ত সবচেয়ে স্মার্ট ম্যালওয়ার।
-
CryptoLocker
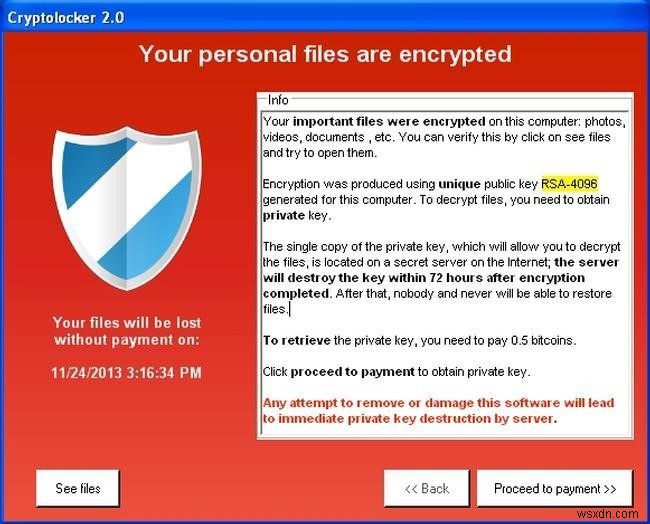
Cryptolocker র্যানসোমওয়্যারের ট্রেডিশনাল মডেলে অপারেট করে, যেখানে ট্রোজান আপনার সিস্টেমে প্রবেশ করে এবং আপনার সিস্টেমের সকল ভাইটাল ফাইল এনক্রিপ্ট করে দেয় এবং হ্যাকাররা ডিক্রিপশন কী প্রদানের জন্য $৩০০ চেয়েছিল যা ফাইলগুলো রিস্টোর করতে প্রয়োজন। আসল প্রক্রিয়াটি একটি সোশ্যাল ইঞ্জিনিয়ারিং টেকনিক ব্যবহার করেছিল যা ব্যবহারকারীকে একটি পাসওয়ার্ড প্রোটেক্টেড ZIP ফাইল চালানোর জন্য ফাঁসায় যা ইমেইল অ্যাটাচমেন্ট হিসেবে বাস্তব বলে মনে হতো। ব্যবহারকারী এই ফাইলটি খোলার সাথে সাথে, ট্রোজান পটভূমিতে স্বয়ংক্রিয়ভাবে চলে, প্রতিটি ফাইল যা এনক্রিপ্ট করে তার জন্য আলাদা একটি সিমেট্রিক কী জেনারেট করে। এনক্রিপশন মোড ছিল RSA 2048 বিট।
-
zCrypt
zCrypt একটি র্যানসমওয়্যার যা ভাইরাসের মতো আচরণ করে। অন্যান্য র্যানসমওয়্যার আক্রমণের মত ইমেইল বা ডাউনলোডের মাধ্যমে ছড়িয়ে না পড়ে, এটি USB স্টিকের মাধ্যমে বিভিন্ন কম্পিউটারে ছড়িয়ে পড়ে। টার্গেটে পৌঁছানোর সাথে সাথে, এটি একটি ফাইল জেনারেট করে autorun.inf যাতে সংক্রমিত USB স্টিকটি অন্য একটি সিস্টেমে প্লাগ ইন করলে অটোমেটিক্যালি এক্সিকিউট হয়। আক্রমণকারী সকল ডেটা এনক্রিপ্ট করার পর, ৪ দিনের মধ্যে পেমেন্ট করার জন্য বলেন। এই নির্দিষ্ট সময়ের পর র্যানসম বাড়বে এবং হ্যাকারর সার্ভারে সংরক্ষিত ডিক্রিপশন কী নষ্ট হয়ে যাবে যদি ৭ দিনের মধ্যে পেমেন্ট না করা হয় (জানুয়ারি ২০১৬ সালের আক্রমণ অনুযায়ী)।
zCrypt-এর সাথে বড় ডিসঅ্যাডভান্টেজ হলো এমনকি ব্যবহারকারী যদি আক্রমণকারী দ্বারা চুরি করা ডেটা ছেড়ে দে, তারা তার সিস্টেম ব্যবহার করতে পারবে না। কারণ zCrypt বিদ্যমান ডেটা এনক্রিপ্ট করার পর থেমে না, এটি মনিটর করে থাকে কোনো ফাইল পরিবর্তন হলে বা ব্যবহারকারী কোনো নতুন ফাইল তৈরি করলে সেটিও এনক্রিপ্ট করতে পারে। ম্যালওয়ার সম্পূর্ণভাবে সরানো না হওয়া পর্যন্ত কেউ মুক্ত হতে পারবে না।
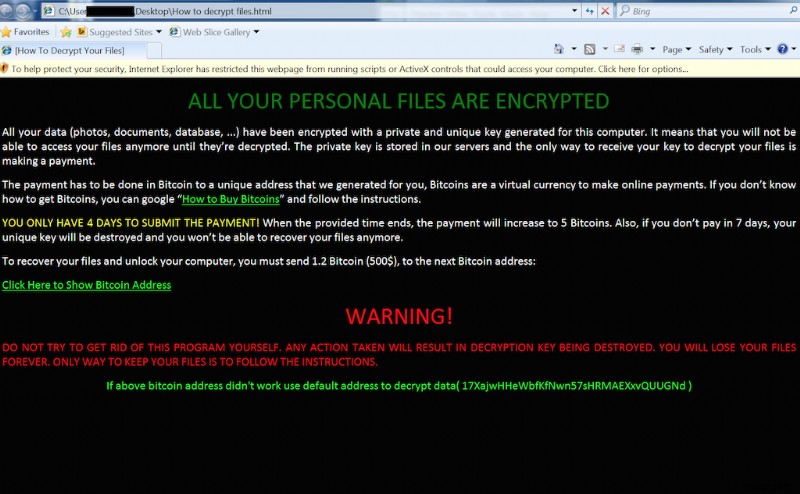
উপরে উল্লিখিত সকল আক্রমণের পাশাপাশি, সবচেয়ে সাম্প্রতিক ইমেইল আক্রমণ যা ম্যালিশিয়াস অ্যাটাচমেন্ট ডেলিভার করে যাতে হুমকি বা ট্রোজান থাকে যাকে Quant Loader নামে পরিচিত। এটি র্যানসমওয়্যার এবং পাসওয়ার্ড-স্টিলিং সফটওয়্যার ইনস্টল করতে সক্ষম। এই নতুন আক্রমণ ইন্টারনেট এক্সপ্লোরারের দুই বছরের পুরনো একটি লুকসান ভাঙছে যা হ্যাকারকে গেটওয়ে সিকিউরিটি ফিচার লঙ্ঘন করতে দেয়।
তবে এই বার আক্রমণকারীরা অন্য একটি পদ্ধতি নিয়েছে Samba-র ওপর নির্ভর করে ফাইল বা ডকুমেন্ট ডাউনলোড করতে, ওয়েব ব্রাউজার ছাড়া। তাই, সম্পূর্ণভাবে সিকিউরিটি ফিচার বাইপাস করছে। এই ইমেইলটি বিলিং স্টেটমেন্ট এবং ব্ল্যাঙ্ক ইমেইল হিসেবে ডিটেক্ট হয়েছে শুধু একটি অ্যাটাচমেন্টসহ যাতে .zip ফাইল থাকে। সেই zip ফাইলগুলিতে Windows Script Files (.wsf) থাকে যা Quant Loader-কে ফাইল ইনস্টল করতে দেয় কিন্তু Samba ব্যবহার করে ইনস্টল করতে file:// ব্যবহার করে https:// ঠিকানার বদলে।
IT অ্যাডমিনরা তাদের প্রতিষ্ঠান নিরাপদ রাখতে কী করতে পারে?
নিচে কিছু টিপস দেওয়া হলো আপনার প্রতিষ্ঠানকে প্রোएक্টিভলি রক্ষা করার জন্য যাতে র্যানসমওয়্যার আক্রমণের রিস্ক ন্যূনতম হয়:
- টু-স্টেপ ভেরিফিকেশন ব্যবহার - ফিশিং ক্যাম্পেইন এখনও খুব কার্যকর, এটি কর্মচারীদের ক্ষতি সীমাবদ্ধ করতে বড় সাহায্য করবে। এমনকি শংসাপত্র হারানো বা চুরি হলে, টু-স্টেপ ভেরিফিকেশন কিছুটা ক্ষতি ক্যাপ করতে পারে।
- আপনার সকল সংবেদনশীল ডেটা এনক্রিপ্ট করুন - প্রতিটি কোম্পানির অন্তত একবার ডেটা ব্রিচের সমস্যা থাকে, আপনার সব গুরুত্বপূর্ণ ইনফরমেশন এনক্রিপ্ট করলে যদি সেটি চুরি হয়, হ্যাকার সেটি ব্যবহার করতে পারবে না।
- ফিজিক্যাল সিকিউরিটির ওপরও মনোযোগ দিন - ডেটা অফলাইনেও চুরি হতে পারে। আপনার প্রতিষ্ঠানে সার্ভেল্যান্স ক্যামেরা ব্যবহার করা জরুরি। যাতে কেউ রিস্ট্রিক্টেড এরিয়ায় প্রবেশ করে ডেটা চুরি বা টেম্পার করতে না পারে।
- সবसे কনফিডেনশিয়াল আক্রমণের উৎস সুরক্ষিত করুন - ইমেইল র্যানসমওয়্যার আক্রমণের সবচেয়ে ব리자েবল উৎস। অধিকাংশ সময়, এই আক্রমণগুলো সাধারণ ইমেইল দিয়ে ইনফেক্টেড অ্যাটাচমেন্ট দিয়ে ট্রিগার হয়। ফটো, ভিডিও, ডকুমেন্ট, ইউটিউব লিংক বা অন্যান্য ফাইল যাতে ম্যালওয়ার থাকে। না খোলেন যতক্ষণ না আপনি জানেন যে মেইলটি আসলে আপনার বা আপনি প্রেরককে ব্যক্তিগতভাবে জানেন। অজানা মেইল পেলে, সادরে আপনার কোম্পানির ডেটা সিকিউরিটি অ্যাডভাইজারের জানান। এবং সেই মেইলটি অবিলম্বে ডিলিট করুন।
- আপনার কর্মচারীদের স্মার্ট করুন - আপনার ও আপনার প্রতিষ্ঠানের জন্য সাইবারসিকিউরিটির গুরুত্ব সম্পর্কে আপনার কর্মচারীদের প্রশিক্ষণ দিন। এবং সবচেয়ে গুরুত্বপূর্ণ, আক্রমণের চিহ্ন দেখে কীভাবে প্রতিক্রিয়া জানাতে হয় তা শিখান।
- সতর্ক থাকুন - কোনো আক্রমণ হওয়ার জন্য অপেক্ষা করবেন না, সতর্ক থাকুন এবং ল إنফোর্সমেন্ট থেকে ডেটা ব্রিচ সম্পর্কে জানুন। লগ ফাইল ব্যবহার করুন এবং আক্রমণ বা সিকিউরিটি ইশুর প্রাথমিক চিহ্ন চেনা চেষ্টা করুন।
আক্রমণ খুলে ফেলা?
গত সমাধানগুলো যেমন আপনার সকল ডেটার একটি ক্লোন লোকাল ব্যাকআপ সার্ভারে সংরক্ষণ করা আউটডেটেড। যদিও এটি অধিকাংশ ক্ষেত্রে কোম্পানিগুলোকে দ্রুত ডেটাবেস রিকভার করতে সাহায্য করে, যতক্ষণ না সমস্যাটি একটি বড় সাইট আউটেজ না হয়। বর্তমানে, ক্লাউড এই শিল্পে বিপরীত প্রভাব ফেলছে, কারণ এটি খুব সহজ করে দেয় যদি আপনি ব্যাকআপ সার্ভার এবং আপনার মেইন সার্ভারের মধ্যে ফাইল শেয়ার করতে চান। আপনাকে আসলে ইন্টারনেট কানেকশনের মাধ্যমে ফাইল শেয়ার করার চিন্তা করতে হবে না যা ইনফিল্ট্রেটেড হতে পারে। যাইহোক, র্যানসমওয়্যার সময়ের সাথে সাথে পরিণত হয়ে নিজস্ব পদ্ধতি ও تاکটিকস নিয়ে এসেছে যা শুধু আপনার মেইন সার্ভারকে ही নয়, আপনার ব্যাকআপ সার্ভারকেও করাপ্ট করে।
এই নির্দিষ্ট সমস্যার আজকের সমাধান হলো আর্টিফিশিয়াল ইন্টেলিজেন্স ভিত্তিক মেশিন লার্নিং প্রযুক্তি গ্রহণ করা। ML-এর সাহায্যে, ডেভেলপাররা গত র্যানসমওয়্যার আক্রমণের ডাটাবেসের অধীনে প্রশিক্ষণ দিতে পারেন। এবং তারপর সব কিছু মেশিন লার্নিং প্রসেসের ওপর ছেড়ে দিলে সেটি সেই গত আক্রমণগুলো থেকে সংযোগ স্থাপন করে নতুন ভেরিয়েন্ট দ্রুত বুঝতে এবং প্রতিরোধ করতে পারবে।
আমরা যা পর্যন্ত দেখেছি, র্যানসমওয়্যার আক্রমণগুলো যা সময়ের সাথে বাড়বে এবং প্রভাবও বেশি হবে। প্রতিষ্ঠানগুলো এই হ্যাকারদের টাকা দিতে থাকবে, তাদের নিয়মিত ব্যবস্থা যেমন ইমেইল স্ক্যান করা, ডাউনলোড ফিল্টার করা, এবং সিস্টেম আপডেট করার পরvaise নিবে।
