

এই ট্যাক্স সিজনে শুধু বাঁচানোর ওপর ফোকাস করবেন না, বরং আরও সতর্ক থাকুন কারণ আপনি স্পিয়ার ফিশিং-এর পরবর্তী শিকার হতে পারেন। সাইবার অপরাধীরা আমাদের ট্যাক্স বাঁচানোর ফোকাস এবং সরকার থেকে টাকা ফেরত পাওয়ার আশায় সুযোগ নিচ্ছে।
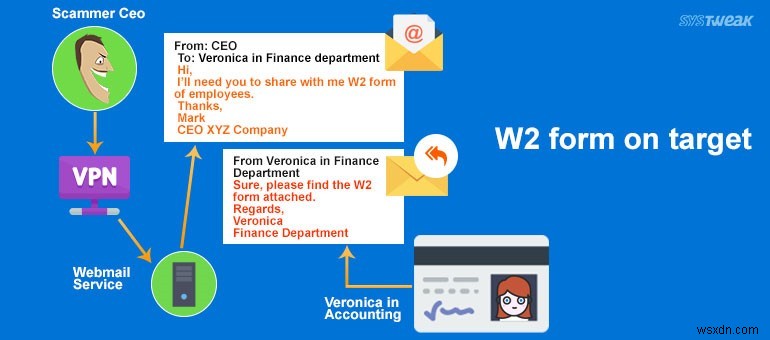
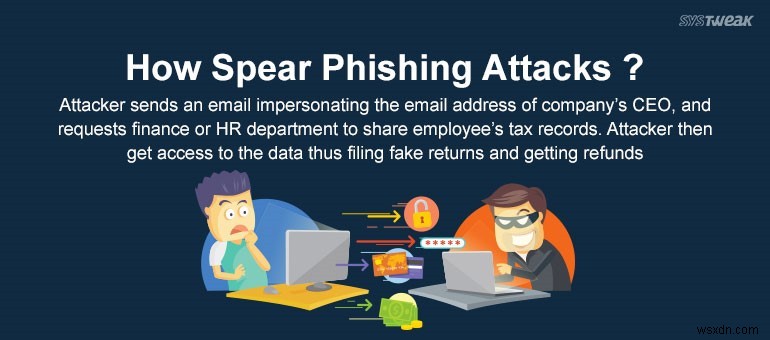
আক্রমণকারীরা কর্মচারীদের একটি ইমেইল পাঠায়, কোম্পানির সিইওর ইমেইল ঠিকানা নকল করে তাদের কর্মচারীদের W-2s ফর্ম শেয়ার করার জন্য বলায়। এটি আক্রমণকারীদের কর্মচারীদের পারসোনাল ডেটায় অ্যাক্সেস দেয়, যা তাদের নকল ট্যাক্স রিটার্ন ফাইল করে রিফান্ড পেতে সাহায্য করে।
আপনি যদি ইউকে-এ থাকেন, তবে আপনি HM Revenue & Customs সfline ফিশিং আক্রমণ দেখতে পারেন, রিফান্ডের আশ্বাস দিয়ে। মেইলে থাকা লিংকে ক্লিক করলে আপনাকে একটি লেজিটিমেট সাইটে রিডাইরেক্ট করবে যা আপনার নাম, ঠিকানা, ফোন, ক্রেডিট কার্ড ডিটেইলস, মায়ের কন্যা নাম এবং আইডি নম্বর চাইবে। এইভাবে, আক্রমণকারীদের সকল গোপনীয় ইনফরমেশনে অ্যাক্সেস মেলে, পুরো আইডি থেফটের দিকে নিয়ে যায়।
আরও দেখুন: Gmail ফিশিং আক্রমণের লেটেস্ট শিকার!
ফ্রান্স, অস্ট্রেলিয়া এবং আমেরিকাতেও একই ধরণের প্রলোভন রিপোর্ট করা হয়েছে।
অনেক ব্যবসা এবং তাদের কর্মচারীরা এই স্পিয়ার-ফিশিং আক্রমণের শিকার হচ্ছে। এটি HR বা ফাইন্যান্স ডিপার্টমেন্টের একজন কর্মচারিকে কোম্পানির W-2s ফর্ম সিইও বা সিনিয়র ম্যানেজারের কাছে পাঠাতে ফাঁসায়, যিনি ফাইন্যান্সিয়াল ইমার্জেন্সির কারণে ফর্মটি চেয়ে থাকেন বলে ব্যাখ্যা করেন।
W-2s ফর্ম
W-2s ফর্ম কী?
W-2s ফর্ম একটি যুক্তরাষ্ট্র ফেডারেল ট্যাক্স ফর্ম যা নियोক্তা ইস্যু করে বলে দেওয়া হয় একজন কর্মচারী বছরে কত ট্যাক্স দিয়েছে। এতে কর্মচারীর নাম, SSN, এবং অন্যান্য গোপনীয় ডেটা থাকে। এটিকে ইনফরমেশনাল রিটার্নও বলা হয়।
শুধু অনুমোদিত কর্মী, HR বা ফাইন্যান্স ডিপার্টমেন্টের এই ডেটায় অ্যাক্সেস থাকে।
স্পিয়ার ফিশিং কী?
স্পিয়ার ফিশিং একটি ইমেইল স্পুফিং আক্রমণ যা নির্দিষ্ট সংগঠন বা ব্যক্তিকে টার্গেট করে গোপনীয় তথ্যে অ্যাক্সেস পাওয়ার জন্য। এটি চতুর কৌশল ব্যবহার করে শিকারর লক্ষ্য আকর্ষণ করে যেন: সvaarি ধারণ, অ্যাক্সেস-কন্ট্রোল বাইপাস টেকনিক।
স্পিয়ার ফিশিং কীভাবে কাজ করে?
স্পিয়ার ফিশিং নির্বাচিত ব্যক্তি বা কর্মচারীদের ওপর ফোকাস করে। অধিকাংশ ক্ষেত্রে, আক্রমণকারীদের বেশি পরিশ্রম করতে হয় না, কারণ অধিকাংশ কোম্পানি তাদের এক্সিকিউটিভদের পূর্ণ নাম, টাইটেল এবং ইমেইল ঠিকানা পোস্ট করে রাখে, তাই ডেটা অ্যাক্সেস করা সহজ হয়। এইভাবে, বুরা লোকদের জন্য এটি একটি ট্রেজার ট্রে변身 করে যা ফিশিং মেইল পাঠাতে এবং কাউকে সvaarি ধারণ করতে।
আরও দেখুন: আগামী বছরে ট্রেন্ড করবে যেসব সাইবার হুমকি!
স্পিয়ার ফিশিংর বিরুদ্ধে প্রতিরক্ষা
ফিশিং-এর যেকোনো রূপ শেষ পর্যন্ত সংবেদনশীল ডেটা কামপ্রোমাইজে নিয়ে যায়। যদি উপেক্ষা করা হয়, একটি কোম্পানি ডেটা ব্রিচ, আইডেন্টিটি থেফটের সাক্ষী হবে। কিছু ملحوظة ঘটনা যেখানে কোম্পানি হাজার হাজার ডলার হারিয়েছে এবং কাস্টমার রেকর্ড কামপ্রোমাইজ করতে বাধ্য হয়েছে: JP Morgan, Home Depot, এবং Target।
আক্রমণকারীরা শুধু বড় ব্যবসাকে টার্গেট করে না বরং ছোট ও মাঝারি ব্যবসাগুলোকেও ফোকাস করে। ছোট কোম্পানিগুলোর কম সিকিউরিটি ইনফ্রাস্ট্রাকচার থাকে কম スタッフের কারণে, তাই সেগুলো সহজে টার্গেট হয়।
যেহেতু ইমেইল সংগঠনগুলোর সবচেয়ে সাধারণ যোগাযোগ মাধ্যম, তাই এটি সম্ভাব্য স্পিয়ার ফিশিং আক্রমণের বিরুদ্ধে সিকিউর করা গুরুত্বপূর্ণ। কর্মচারীদের শেখানো উচিত ভিন্ন ফিশিং টেকনিক মোকাবিলা করতে।
তারা জানতে হবে কীভাবে একটি আসল এবং একটি ফিশিং মেইলের পার্থক্য করা যায়।
এখানে কিছু পয়েন্টার দেওয়া হলো যা আপনাকে এবং অন্যদের এই স্ক্যাম থেকে রক্ষা করতে পারে:
১. একটি সাস্পিশিয়াস ইমেইলে প্রথম এবং সবচেয়ে সাধারণ জিনিসটি হলো এতে মিসপেল্ড টেক্সট, অদ্ভুত ভোকাবুলারি থাকবে।
- একটি শক্তিশালী সিকিউরিটি নেটওয়ার্ক থাকা উচিত যাতে কেউ এটিকে বাইপাস করতে না পারে।
- আপনি যদি কোনো ইমেইল পান যা গোপনীয় তথ্য চাইছে, প্রথমে সেটি নিশ্চিত করুন সেই ব্যক্তিকে যোগাযোগ করুন যিনি rzekে চেয়েছেন তথ্যটি। কখনো সাস্পিশিয়াস মেইলে দেওয়া টেলিফোন নম্বর বা ইমেইল দিয়ে যোগাযোগ করার চেষ্টা করবেন না। বরং, একটি বিশ্বস্ত সোর্সের সাথে ক্রস চেক করুন।
- শেয়ার/পাঠাবেন না গোপনীয় তথ্য অনএনক্রিপ্টেড ইমেইল দিয়ে।
- আপনার ট্যাক্স রিটার্ন ফাইল করুন এবং ডেটা আপনার মেশিনে সেভ করবেন না।
- পাবলিক/অফিসিয়াল সিস্টেমে ইউজারনেম বা পাসওয়ার্ড সেভ করবেন না।
- শেষে, ক্লিক করার আগে চিন্তা করুন!
