

MyBB, আগে MyBulletinBoard নামে পরিচিত, PHP এবং My SQL-ভিত্তি একটি ফ্রি ও ওপেন সোর্স ফোরাম সফটওয়্যার। gần đây এটি ভার্সন ১.৮.২০ এবং তার পুরানো ভার্সনগুলিতে একটি ক্রিটিক্যাল স্টোরড XSS (ক্রস-সাইট স্ক্রিপ্টিং) এবং RCE (রিমোট-কোড এক্সিকিউশন) এর শিকার হওয়ার কথা জানা গেছে। এর কারণে ফোরামে শুধু একটি ইউজার অ্যাকাউন্ট থাকলেও কোনো ম্যালফ্যাক্টর অ্যাডমিনিস্ট্রেটরকে একটি ম্যালিশিয়াস প্রাইভেট মেসেজ পাঠিয়ে বা একটি ম্যালিশিয়াস পোস্ট তৈরি করে যেকোনো বোর্ড হাইজ্যাক করতে পারে।
কারণবাচক ভালনারেবিলিটিসমূহ
নিচে MyBB-এ মূল سببభূত ভালনারেবিলিটিগুলো দেওয়া হলো:
পোস্ট এবং প্রাইভেট মেসেজে পার্সিং এরর
প্রথমটি হল অনপ্রপার পার্সিং এরর যা JavaScript ডিটেক্ট করে না। তাই, টার্গেটেড ফোরামে একজন ব্যাড এক্টর যখন অ্যাডমিনকে একটি ম্যালিশিয়াস JavaScript কোড ধারণকারী প্রাইভেট মেসেজ পাঠায়, এটি সিকিউরিটি বাইপাস করে। আরও, এই ভালনারেবিলিটি অ্যাডমিনিস্ট্রেটরের মেইল খোলা ছাড়া আর কিছুই অপেক্ষা করে না। হ্যাকার বোর্ডের ফুল কন্ট্রোল পেতে অন্য কোনো অ্যাকশন প্রয়োজন নেই। আক্রমণকারী যতক্ষণ PM খোলে, সে বোর্ডের ডেটাবেসে সংরক্ষিত সকল ইউজার অ্যাকাউন্ট, প্রাইভেট থ্রেড এবং মেসেজে ফুল অ্যাক্সেস পায়।
রিমোট কোড এক্সিকিউশন ভালনারেবিলিটি
দ্বিতীয় ভালনারেবিলিটি যা ফোরাম MyBB-এ আছে সেটি হল একটি স্টোরড রিমোট কোড এক্সিকিউশন (RCE)। এটি যדםাত্র, তবে অ্যাডমিন পারমিশন থাকা একজন দ্বারা এক্সপ্লয়েট করা সম্ভব। কিন্তু পার্সিং এরর প্রাইভেট মেসেজে একটি হ্যাকারকে ওয়েবসাইটের রিমোট কন্ট্রোল নেওয়া এবং ম্যালিশিয়াস PHP কোড ডেটাবেসে স্টোর করতে দেয়।
আপনার ওয়েবসাইট হ্যাক করা হয়েছে? অস্ত্রার PHP ম্যালওয়ার স্ক্যানার এখনই চেক করুন
টেকনিক্যাল ডিটেইলস
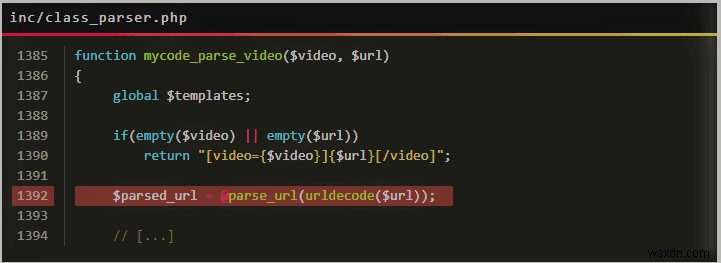
'Parsing' শব্দটির অর্থ স্ট্রিং অ্যানালাইসিস। মূলত, পার্সিং হল ইউজার ইনপুট স্যানিটাইজ করা এবং সেগুলো mycodes বা bbcodes-এ কনভার্ট করা। আরো, bbcodes হল ফোরাম-স্পেসিফিক একটি পদ্ধতি পোস্টে ইমেজ, লিংক এবং ভিডিও এম্বেড করার।
পার্সিং শুরু হয় সকল HTML ট্যাগ এবং ডবল কোটেশন উপেক্ষা দিয়ে। তারপর bbcode কে iframe-এ কনভার্ট করতে থাকে।

কিন্তু এই কারণে যে bbcodes HTML মার্কআপ-এ কনভার্ট হয় একটি আলাদা স্টেপে, [url] bbcode iframe-এর src করাপ্ট করে HTML মার্কআপ এবং ডবল কোটেশনে কনভার্ট করে। এবং এই ফলাফল রেন্ডার হয়।

যদি ভালনারেবিলিটি নেই থাকত, bbcode অন্য bbcode-এর ভিতরে ইনজেক্ট করা সম্ভব হত না। এর ফলে একটি onload ইভেন্ট হ্যান্ডলার <iframe> ট্যাগে ইনজেক্ট হয়। এই ইভেন্ট হ্যান্ডলার iframe-এ পেজ লোড হওয়ার সাথে সাথে ট্রিগার হয়, তাই ম্যালিশিয়াস JavaScript কোড ট্রিগার করার জন্য কোনো ইউজার ইন্টারঅ্যাকশন প্রয়োজন নেই।
আপনার ওয়েবসাইট হ্যাক করা হয়েছে? অস্ত্রার PHP ম্যালওয়ার স্ক্যানার এখনই চেক করুন
লেটেস্ট ভার্সনে আপডেট করুন
MyBB ভার্সন ১.৮.২১-এ ভালনারেবিলিটি প্যাচ করেছে। এই ভার্সনে আপডেট করুন তাৎক্ষণিক স্টেপ আপনি নিতে পারেন। এছাড়া, নিশ্চিত করতে আপনি এই আক্রমণগুলোর শিকার না হন, একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করুন। একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল একটি নিরন্তর মনিটরিং সিস্টেম এবং আপনার ওয়েবসাইটের জন্য একটি অতিরিক্ত সুরক্ষা প্রদান করে।
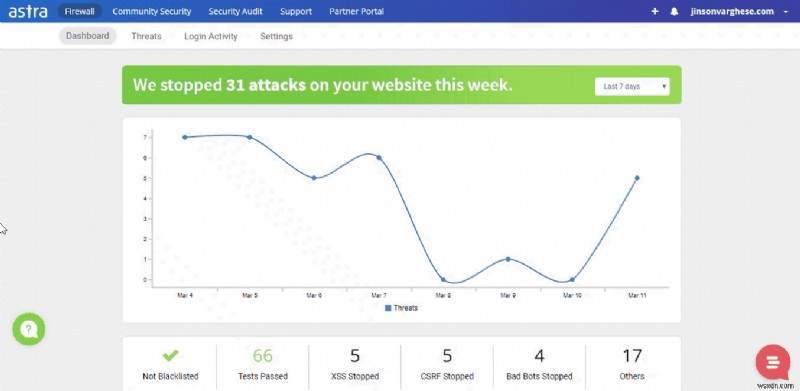
অস্ত্রা ফায়ারওয়াল (Astra Firewall) এমন একটি ফায়ারওয়াল যা একটি ওয়েবসাইটকে XSS, SQLi, CSRF, ব্যাড বটস, OWASP টপ ১০ এবং ১০০+ অন্যান্য সাইবার আক্রমণ থেকে রক্ষা করে। এখানে অস্ত্রা ড্যাশবোর্ড কেমন দেখায়-
এখনই অস্ত্রা ডেমো নিন!
