

আপনাদের অধিকাংশ কম্পিউটারের অনলাইন সিকিউরিটি বাড়ানোর সাধারণ উপায়গুলো ভালোভাবে জানেন। আপনি হাই-রেটেড অ্যান্টি-ভাইরাস স্যুইট ইনস্টল করতে পারেন, পাসওয়ার্ড ম্যানেজার ব্যবহার করতে পারেন, অপারেটিং সিস্টেমের প্রাইভেসি সেটিংস পরিবর্তন করতে পারেন, এবং আরও অনেক কিছু।
তবে, আপনার সিকিউরিটি বাড়ানোর কম পরিচিত উপায়ও রয়েছে। এমন একটি পদ্ধতি হলো আপনার DNS প্রোভাইডার পরিবর্তন করা।
DNS পরিবর্তন করা কেন ভালো আইডিয়া? এটি কী সিকিউরিটি সুবিধা আনে? জানতে পড়তে থাকুন।
DNS কী?
DNS কেন পরিবর্তন করা উচিত তা ব্যাখ্যা করার আগে, DNS কী সেটি স্পষ্ট করি। আপনি যদি ইতিমধ্যে টার্মটি জানেন, তবে এই সেকশন বাদ দিতে পারেন।
DNS stads for Domain Name System। আপনি এটি ইন্টারনেটের ফোন বুক হিসেবে ভাবতে পারেন। এটি হলো টেকনোলজি যা সহজে মনে রাখা একটি ওয়েবসাইটের URL (www.[name].com) কে একটি সংখ্যাসূচক IP অ্যাড্রেসে রূপান্তর করে। IP অ্যাড্রেস হলো ডিভাইস, কম্পিউটার, এবং সার্ভিস নেটওয়ার্কে কীভাবে লোকেট করা হয়।
আপনার ISP স্বয়ংক্রিয়ভাবে আপনার ট্রাফিক নিজস্ব DNS সার্ভারের মাধ্যমে রাউট করে, কিন্তু অনেক থার্ড-পার্টি অফারিং আছে থেকে বেছে নেওয়া যায়। সিকিউরিটি দৃষ্টিকোণ থেকে, থার্ড-পার্টি অপশনগুলো প্রায়শই ISP-এর DNS সার্ভারের চেয়ে অনেক ভালো।
১. DNSSEC
DNS টেকনোলজি প্রধানত দুটি প্রধান অ্যাটাক ভেক্টরের chốngে savunারহীত: স্পুফিং অ্যাটাক এবং ডিনায়াল-অফ-সার্ভিস (DoS) অ্যাটাক।
স্পুফ অ্যাটাকের লক্ষ্য হলো আপনাকে লেজিটিমেট সাইট থেকে ম্যালিশিয়াস ওয়েবসাইটে রিডাইরেক্ট করা। এতে ক্যাশে পয়েজনিং হয়; করাপ্ট ডেটা একটি DNS রিজলভারের ক্যাশে ঢুকায় এবং আপনি বারবার ভুল IP অ্যাড্রেসে নিযুক্ত হয়েন।
মিডিয়া ঘন ঘন DoS অ্যাটাক কভার করে এবং পাবলিকের তাদের প্রতি ভালো বোঝাপড়া আছে। হ্যাকাররা জালি সোর্স IP অ্যাড্রেস ব্যবহার করে বিশাল পরিমাণ ট্রাফিক একটি ওয়েবসাইটে পাঠায়। প্রশ্নে থাকা সাইট সাধারণত অ্যাক্সেসIBLE হয় না।
DNSSEC এই হুমকিগুলোর ডি ফ্যাক্টো সমাধান—তবে প্রোভাইডাররা সার্বজনীনভাবে ইমপ্লিমেন্ট করেনি। লেখার সময়ে, অধিকাংশ ISP তাদের DNS সার্ভারে DNSSEC অফার করে না। অনেক থার্ড-পার্টি, Google এবং OpenDNS সহ, এটি প্রদান করে।
এই টেকনোলজি কার্যকরভাবে মানে আপনার মেশিন স্পুফ অ্যাটাক বা DoS অ্যাটাকে আটকে যাবে না; প্রাইভেট কী ছাড়া সিগনেচার জালিয়ে তোলা অসম্ভব এবং রিজলভাররা ভুল কী সম্বলিত যেকোনো রেসপন্স রিজেক্ট করবে।
২. DNS-over-HTTPS
থার্ড-পার্টি DNS সার্ভারগুলো DNS-over-HTTPS টেকনোলজিও চালু করেছে।
অধিকাংশ DNS কোয়েরি UDP বা TCP কানেকশন ব্যবহার করে এনক্রিপশন ছাড়া পাঠানো হয়। স্বভাবিকভাবেই এর সিকিউরিটি ইমপ্লিকেশন রয়েছে: আপনি ইভসড্রপিং, স্পুফিং, এবং টেম্পারিংয়ের chốngে আক্রান্ত থাকবেন। আপনি বিশেষভাবে ঝুঁকিতে থাকবেন যদি আপনি রিকার্সিভ DNS রিজলভার থেকে রেসপন্স পাওয়া বেশি থাকেন।
DNS-over-HTTPS DNS কোয়েরি রেজলভ করতে দেয় একটি এনক্রিপ্টেড HTTPS কানেকশন ব্যবহার করে। এটি DNSSEC-এর সাথে মিলিত হয়ে ব্যবহারকারীদের অথেন্টিকেটেড এন্ড-টু-এন্ড DNS লুকআপ দেয়। ফলে, একটি ক্লায়েন্ট এবং একটি রিকার্সিভ রিজলভার মাঝপথে সিকিউরিটি খুব বেশি বেড়ে যায়।
Google-এর DNS সার্ভারগুলো এপ্রিল ২০১৬ থেকে এই টেকনোলজি ব্যবহার করছে।
৩. ফিশিং প্রোটেকশন
আপনার ফিশিং স্ক্যামের সাথে পরিচয় থাকা উচিত। সংক্ষেপে, সাইবার অপরাধীদের চেষ্টা আপনাকে অত্যন্ত সংবেদনশীল তথ্য উজাগর করানোর। সাধারণত, একটি ইমেইল বা ওয়েবসাইট একটি লেজিটিমেট ব্যবসা হিসেবে পেশ আসে এবং আপনাকে আপনার ব্যাংক ডিটেইলস, ঠিকানা, বা অন্যান্য ব্যক্তিগত ডেটা দিতে বলে।
কিছু থার্ড-পার্টি DNS সার্ভার—OpenDNS সহ—ফিশিং প্রোটেকশন অফার করে। যদিও সত্য যে অধিকাংশ আধুনিক ব্রাউজার এখন বিল্ট-ইন ফিশিং প্রোটেকশন অন্তর্ভুক্ত করে, OpenDNS ফিচারটি উপকারী যদি আপনাকে অফিস নেটওয়ার্কে পুরনো ব্রাউজার ব্যবহার করতে হয় বা আপনি উইন্ডোজ XP চালাচ্ছেন এবং ইন্টারনেট এক্সপ্লোরার ৬-এর বাইরে কোনো ব্রাউজার ব্যবহার করতে পারেন না।
সতর্ক থাকুন, ফিশিং প্রোটেকশন মানের ফিচারগুলো ট্রেড-অফ: আপনার DNS তত বেশি এক্সট্রা সার্ভিস অন্তর্ভুক্ত করবে, তত ধীরে চলবে।
৪. পেরেন্টাল কন্ট্রোল
উইন্ডোজের নেটিভ পেরেন্টাল কন্ট্রোল ফিচারগুলো উইন্ডোজ ১০ লঞ্চ করার পর থেকে অনেক উন্নত হয়েছে, যখন ম্যাকের অফারিং সবসময় আপনাকري ফোর্ট ছিল।
তবে, উভয় অপারেটিং সিস্টেমের টুলগুলো ইউজার-বাই-ইউজার বেসিসে কন্ট্রোল ম্যানেজ করার ওপর নির্ভরশীল। আপনার শিশু যদি আপনার মেশিন একটি অ্যাডাল্ট একাউন্টে ব্যবহার করা শুরু করে, তবে তারা অকস্মাত স্যালেশিয়াস কন্টেন্টের সামনে যেতে পারে।
কিছু DNS সার্ভার এই প্যারাডক্সের সমাধান অফার করে। উদাহরণস্বরূপ, OpenDNS আপনাকে ব্ল্যাকলিস্টেড এবং হোয়াইটলিস্টেড সাইট কনফিগার করতে দেয় তাদের ওয়েবসাইট থেকে। আপনি পুরো ক্যাটাগরি অফ সাইট ব্লক করতে পারেন—শিশুদের সোশ্যাল মিডিয়া থেকে দূরে রাখতে হোমওয়ার্ক করার সময়।
সবচেয়ে ভালো পার্ট: OpenDNS আপনাকে নেটওয়ার্ক লেভেলে পেরেন্টাল কন্ট্রোল সেট করতে দেয়: এটি আপনার সব ফোন, ল্যাপট্যাপ, ট্যাবলেট, এবং গেম কনসোলকে প্রোটেক্ট করবে।
আপনার DNS কীভাবে পরিবর্তন করবেন
আপনি কীভাবে আপনার DNS সার্ভার পরিবর্তন করবেন সেটি নির্ভর করে আপনি কোন অপারেটিং সিস্টেম ব্যবহার করছেন। আমি শুধু উইন্ডোজ এবং Mac-এর জন্য প্রক্রিয়া বিস্তারিত করব (খুব সारे লিনাক্স ভেরিয়েন্ট আছে সেগুলো কভার করা সম্ভব নয়)। আপনি আপনার রাউটারের DNS সেটিংসও পরিবর্তন করতে পারেন, কিন্তু আবার পারমুটেশনগুলো অনেক বেশি সেটি এখানে কভার করা যাবে না।
Windows
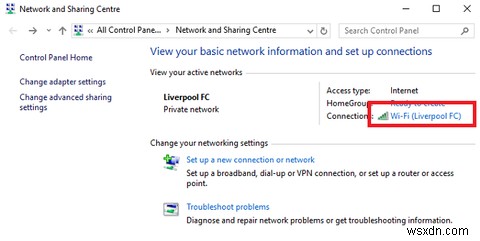
আপনি যদি উইন্ডোজ চালাচ্ছেন, তবে Network and Sharing Center-এ যেতে হবে পরিবর্তন করার জন্য। আপনার টুলবারের Wi-Fi আইকনে Right-click করুন এবং Open Network and Sharing Center সিলেক্ট করুন। এরপর আপনার Wi-Fi নেটওয়ার্কের নামে ক্লিক করুন।
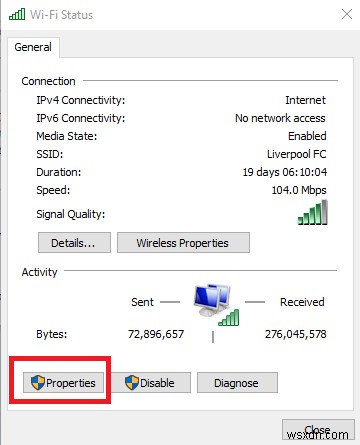
নতুন উইন্ডোতে, Properties ক্লিক করুন।
Internet Protocol Version 4 (TCP/IPv4) হাইলাইট করুন এবং Properties ক্লিক করুন।
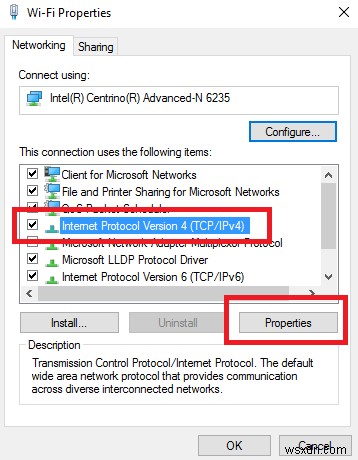
শেষে, Use the Following DNS Server Addresses চেকবক্সে টিক দিন এবং আপনার পছন্দের প্রোভাইডার দিন। দুটির বেশি যোগ করতে চাইলে Advanced ক্লিক করুন।
Mac
আপনি যদি Mac ব্যবহার করেন, প্রক্রিয়া ভিন্ন।
শুরু করতে, Apple menu খুলুন এবং System Preferences-এ ক্লিক করুন।
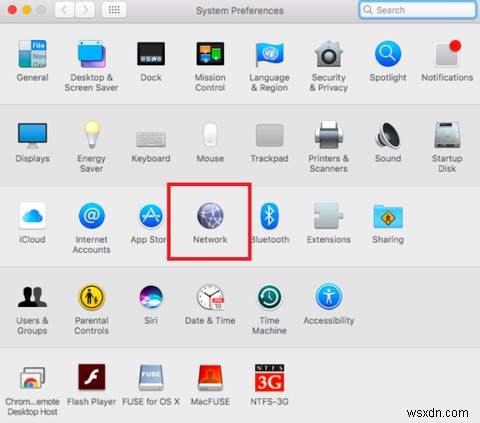
এরপর Network > Advanced > DNS-এ যান।
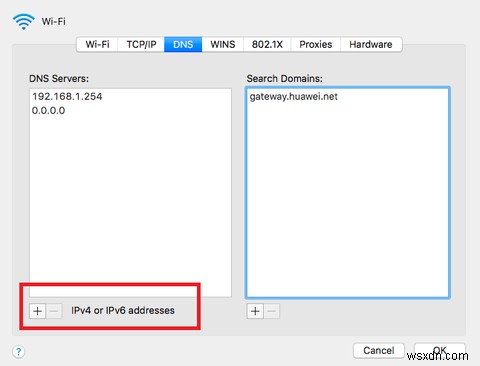
শেষে, বাম কলামের নিচে + আইকনে ক্লিক করুন এবং আপনার নতুন DNS সার্ভার অ্যাড্রেস দিন।
আপনি কি আপনার DNS প্রোভাইডার পরিবর্তন করেছেন?
আর্টিকেল পড়ার পর, আশা করি আপনার কাছে স্পষ্ট ধারণা আছে DNS সার্ভার কী, এটি পরিবর্তন করে আপনি কী সুবিধা পাবেন, এবং কীভাবে পরিবর্তন করবেন।
এখন আপনার বاری কিছু ইনপুট দিতে। আমি জানতে চাই আপনি কোন DNS প্রোভাইডার ব্যবহার করেন। কেন আপনি প্রতিযোগীদের চেয়ে এটিকে বেছে নিয়েছেন? এটি কী ফিচার অফার করে?
সদা ভাবেই, আপনার গল্প ও মতামত কমেন্ট সেকশনে রেখে যান।
