

এক দিন আপনি một চিন্তামুক্ত ব্লগার। পরের দিন, আপনি হঠাৎ এই বড়, ভয়ঙ্কর জিনিস GDPR-র সাথে মুখোমুখি হয়েন। ইউরোপিয়ন ইউনিয়ন একটি নতুন গোপনীয়তা-কেন্দ্রিক রেগুলেশন, GDPR আনে, যা পার্সোনাল ডেটা হ্যান্ডলিংকারী ওয়েবসাইটের জন্য গুরুত্বপূর্ণ গোপনীয়তা, সিকিউরিটি এবং ডেটা ট্রান্সপেরেন্সি सम्बन्धी প্রয়োজনীয়তা নির্ধারণ করে। আপনি নিজে থেকে প্রশ্ন করছেন, এটি কি আমার ওপর প্রযোজ্য? এবং আপনি চিন্তিত। আজ এই নিবন্ধ আপনাকে কে, কী, কখন এবং কীভাবে—বুঝতে সাহায্য করবে, এবং আশা করি আপনাকে জ্ঞান এবং সরঞ্জাম দুটোই দেবে যাতে আপনি আবার একজন চিন্তামুক্ত ব্লগার হয়ে ওঠেন এবং আনন্দের সাথে কমপ্লায়েন্ট হন।
এখন, আপনার মনে যে একটা অতিরিক্ত প্রশ্ন আসতে পারে: এটি কেন এখন প্রকাশ করা হয়ছে, রেগুলেশন কার্যকর হওয়ার পর? উত্তর হলো, বিশ্বাস করুন বা না করুন, অধিকাংশ টুল এবং সার্ভিস গত সপ্তাহে GDPR-কমপ্লায়েন্ট আপডেট রিলিজ করেছে, এবং তभी আমি এই গাইড একসাথে করতে পারলাম। চলুন দেখি কী থাকে।
বিষয়সূচি
- ডিসক্লেমার
- ৬০ সেকেন্ডে GDPR
- যদি আপনি পার্সোনাল ডেটা প্রসেস করেন?
- এটি জরিমানার বিষয়ও নয়
- ডেটা ফ্লো অনুসরণ করুন
- ওয়েবসাইটের সাথে কানেকশন
- পেজ লোড হচ্ছে
- গুগল অ্যানালিটিক্স
- গুগল অ্যানালিটিক্স ও পার্সোনাল ডেটা
- গুগল অ্যানালিটিক্স ও লোকাল স্টোরেজ (কুকি)
- আইপি অ্যাড্রেস আনোনিমাইজেশন
- যদি আপনি কিছু ডেটা সংগ্রহ করতে চান (অথবা কুকি ব্যবহার)?
- অতিরিক্ত গুগল অ্যানালিটিক্স পড়া
- গুগল কাস্টম সার্চ ইঞ্জিন
- গুগল অ্যাডসেন্স
- শেয়ারদিস বাটন
- ম্যাচড কন্টেন্ট
- অন্যান্য ধরণের ডেটা
- ই-কমার্স ফর্ম ও বাটন (পেপ্যাল)
- ইউজার রেজিস্ট্রেশন
- কমেন্টস
- ইমেইল (এবং মেইলিং লিস্ট)
- এমবেডেড ভিডিও (ইউটিউব)
- এমবেডেড স্ক্রিপ্ট
- কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (সিএমএস): ওয়ার্ডপ্রেস
- ডেটা সংগ্রহ = প্লাগইন
- গুগল অ্যানালিটিক্স
- কমেন্টস (ডিসকাস)
- ডিসকাস ও ওয়ার্ডপ্রেস ডেটাবেস ইন্টিগ্রেশন
- জেনারেল স্ক্রিপ্ট কন্ট্রোল
- Wp_enqueue_script
- Wp_deregister_script
- সেশন কুকি
- ওয়ার্ডপ্রেস ৪.৯.৬ - GDPR পরিবর্তন
- ডেটা ব্যাকআপ
- এনক্রিপশন টুলস
- ডকুমেন্টেশন
- উপসংহার
- রিসোর্স
ডিসক্লেমার
চলুন কিছু গুরুত্বপূর্ণ স্পষ্টীকরণ দিয়ে শুরু করি:
আমি একজন আইনজীবী নই, এবং আপনি এই নিবন্ধটিকে কোনো প্রকারে আইনি পরামর্শ হিসেবে বিবেচনা করবেন না।
আমি ভুল বা বিভ্রান্ত হতে পারি, তাই নিচের তথ্যকে ব্লাইন্ডলি আস্থা করবেন না।
এই নিবন্ধটি মূলত ওয়েবসাইট ও ব্লগ চালানো indywidualদের জন্য, কোম্পানিগুলোর জন্য নয়।
৬০ সেকেন্ডে GDPR
আপনি যদি ইতিমধ্যে GDPR সম্পর্কে শুনে বা পড়ে না থাকেন, তবে সারসংক্ষেপটি: জেনারেল ডেটা প্রোটেকশন রেগুলেশন (GDPR) ডেটা সুরক্ষা ও গোপনীয়তা নিয়ে একটি নতুন ইউ রেগুলেশন। এটি ২৫ মে, ২০১৮-এ কার্যকর হয়েছে। এটি ইউ/ইইএ নাগরিক ও অধিবাসীদের পার্সোনাল ডেটা হ্যান্ডলিং-এ অতিরিক্ত ট্রান্সপেরেন্সি এবং পছন্দের সুযোগ প্রদানের জন্য ডিজাইন করা হয়েছে। রেগুলেশন ব্যবসায়ের ऊपर অতিরিক্ত সফগার্ড এবং স্পষ্টীকরণ আনার চাপ দিয়েছে কীভাবে তারা পার্সোনাল ডেটা হ্যান্ডল, স্টোর ও ব্যবহার করে। জোর পার্সোনালের ওপর। পার্সোনাল নয় = সমস্যা নয়।
GDPR যেকোনো কে প্রযোজ্য যারা পার্সোনাল ডেটা হ্যান্ডল, স্টোর বা ব্যবহার করে। তাই যদি আপনি প্রশ্ন করতে যান যে রেগুলেশনটি কি আপনার ওপর প্রযোজ্য (আপনি, যিনি রান্না, ভ্রমণ বা আইটি রিপেয়ারের ওপর একটি ছোট ব্লগ চালান), উত্তরটি নিচের প্রশ্নে নিহিত: কি আপনি ইইউ/ইইএ নাগরিক ও অধিবাসীদের পার্সোনাল ডেটা হ্যান্ডল, স্টোর বা ব্যবহার করেন?
এই প্রশ্নের উত্তর সহজ নয়।
যদি আপনি পার্সোনাল ডেটা প্রসেস করেন?
হ্যাঁ বা না বলার আগে, একমুহূর্তের জন্য হ্যাঁ ধরে নিই।
GDPR ডেটা প্রসেসিং বাধা দেয় না—এটি ট্রান্সপেরেন্সি এবং অতিরিক্ত সুরক্ষা দাবি করে। অন্য কথায়, পার্সোনাল ডেটা ব্যবহারের কারণ আপনাকে জাস্টিফাই করতে হবে, কেন এবং কীভাবে করছেন তা ব্যাখ্যা করতে হবে, এবং ডেটা রক্ষার মেকানিজম থাকতে হবে। এই প্রয়োজনীয়তাগুলো বড়ভাবে তিনটি ভাগে ভাগ করা যায়:
- জানতে হবে—যদি আপনি ডেটা হ্যান্ডল করেন, তার একটি কারণ থাকা উচিত।
- গোপনীয়তা—যদি আপনি ডেটা হ্যান্ডল করেন, সেটিকে কম পার্সোনাল করার চেষ্টা করুন।
- সিকিউরিটি—যদি আপনি ডেটা হ্যান্ডল করেন, সেটি সুরক্ষিত হতে হবে।
অনলাইন পড়লে দেখলাম অনেক লোক ডেটা হ্যান্ডলিং নিয়ে খুব المضطرب হয়ে যাচ্ছে। তারা তৎক্ষণাৎ অনুমান করে যে ডেটা হ্যান্ডলিং ভুল এবং এটিকে এড়াতে হবে। সঠিক পদ্ধতি হলো—অতিরিক্ত এবং অপ্রয়োজনীয় ডেটা হ্যান্ডলিং এড়ানো উচিত।
আপনার যদি কিছু নির্দিষ্ট পার্সোনাল ডেটা প্রয়োজন হয়, তাহলে সেটি আপনার প্রয়োজন। এতে কোনো সমস্যা নেই। আপনার যদি বৈধ ব্যবসায়িক স্বার্থ হয়, তবে আপনি সেটি ও উপভোগ করবেন। বিষয়টি হলো, GDPR অস্তিত্বে এলো কারণ অনেক ব্যবসা পার্সোনাল ডেটা নিয়ে খেলা করতো সত্যিকারের, আসল, কোর বিজনেস প্রয়োজন ছাড়া—তাই আপনি যে সব গোপনীয়তা স্ক্যান্ডেল পড়েছেন। ধরুন আপনার একটি প্লাম্বিং ব্যবসা আছে। কি আপনার কাস্টমারদের বয়স বা সোশাল ইন্টারেস্ট জানতে হবে? না। কিন্তু যদি আপনি টি-শার্ট বेचেন, তবে তাদের লিঙ্গ এবং সম্ভবত বয়স ও ফিজিক্যাল অ্যাড্রেস জানতে হবে পণ্য শিপ করার জন্য? হ্যাঁ, জানতে হবে।
আপনি যদি ডেটা হ্যান্ডল করেন, তবে সেটি সম্পর্কে ট্রান্সপারেন্ট থাকুন (জানতে হবে)। এবং তারপর সেটি রক্ষা করুন। এই নিবন্ধে আমি আনোনিমাইজেশন (পার্সোনাল জিনিসকে নন-পার্সোনাল করা) এবং এনক্রিপশন (পার্সোনাল ডেটাকে কম দৃশ্যমান/অ্যাক্সেসযোগ্য করা) এর মতো কনসেপ্ট ব্যবহার করব।
এটি জরিমানার বিষয়ও নয়
রেগুলেশনের এটি আরেকটি গরম উপাদান। ভয়ঙ্কর জরিমানা। সংখ্যাগুলো ভয়ঙ্কর। কিন্তু এগুলোর ওপর ফোকাস করা ভুল পদ্ধতি। আপনি আইন এবং সংশ্লিষ্ট শাস্তি দেখে সিদ্ধান্ত নেন না যে আপনি কিছু সঠিক বা ভুল করবেন। আপনি চুরি এড়ানেন না কেনカー কারাগার দন্ড দীর্ঘ হতে পারে। আপনি এটা এড়ানেন, কারণ এটি ভুল। এখানেও একই। আপনি GDPR মেনে চলবেন না কারণ এর সাথে জরিমানা জড়িত। এটিকে একটি সুযোগ হিসেবে দেখুন একটি ভালো, ট্রান্সপারেন্ট অনলাইন উপস্থিতি তৈরি করার।
এই প্রসেস কষ্টসাধ্য এবং খরচবহুল হতে পারে, তাই সব কিছু আবার আমাদের মূল প্রশ্নে ফিরে যায়—পার্সোনাল ডেটা। আপনি কি হ্যান্ডল করছেন?
ডেটা ফ্লো অনুসরণ করুন
উপরের প্রশ্নের উত্তর দিতে কিছু পর্যায়ের স্পষ্টীকরণ দরকার:
- কী পার্সোনাল ডেটা হিসেবে গণ্য হয়?
- আপনার ওয়েবসাইটে পার্সোনাল ডেটা সংগ্রহের মেকানিজম আছে কি?
প্রথম উপ-প্রশ্নের উত্তরও সহজ নয়। পার্সোনাল ডেটা হলো যেকোনো কিছুর মাধ্যমে একজন ব্যক্তিকে চিহ্নিত করা যায়। অধিকাংশ আইনি টার্মিনোলজির মতো, সংজ্ঞাটি অস্পষ্ট। সেরা উত্তর হলো, আপনি যদি নিশ্চিত নন হন, অথবা সন্দেহ থাকে, তবে সেটি ধরে নেওয়া ভালো যে একটি "অস্পষ্ট" তথ্যটুকরোই পার্সোনাল ডেটা হিসেবে ব্যবহার করা যেতে পারে।
একটি ভালো উদাহরণ হলো কম্পিউটারের আইপি অ্যাড্রেস। টেকনিক্যাল ভাষায়, এটি আপনার ফোন নম্বরের মতো। এটি একটি নম্বর (অ্যাড্রেস) যা কম্পিউটারগুলোর একে অপরের সাথে যোগাযোগ করতে দেয়, এবং এটি আপনার ডিভাইসকে অনন্যভাবে চিহ্নিত করে। তাই হ্যাঁ, নির্দিষ্ট পরিস্থিতিতে, এটি একজন ব্যক্তিকে চিহ্নিত করতে ব্যবহার করা যেতে পারে, ঠিক আপনার ফোন নম্বর আপনার কন্ট্রাক্ট বা বিলের সাথে ট্রেস করা যেতে পারে সেইভাবে।
এটি ইন্টারনেট যোগাযোগের একটি অভিন্ন অংশ। এবং ইহানেই টেকনোলজি বনাম আইনের লড়াই শুরু হয়। এটিই কারণ গোপনীয়তা রেগুলেশন (অথবা হওয়া উচিত) অস্পষ্ট। এটি একটি মাথাব্যথা এবং চিন্তা তৈরি করে, বিশেষ করে কম টেক-সেভি মানুষের মধ্যে। এক দিন কেউ শুধু তার খাবারের রেসিপি শেয়ার করতে চেয়েছিল। পরের দিন, তাকে আইপি অ্যড্রেস নিয়ে চিন্তা করতে হচ্ছে।
এটি আমাদের দ্বিতীয় উপ-প্রশ্নে আনে। কিছু (হয়তো অধিকাংশ) ব্লগার তাদের নিজস্ব ইনফ্রাস্ট্রাকচার সেটআপ করে নাই, বরং কেউ অন্যের তৈরি করা একটি প্ল্যাটফর্ম ব্যবহার করে—একটি ব্লগিং প্ল্যাটফর্ম, কোনো কন্ট্রাক্টর দ্বারা তৈরি ওয়েবসাইট, ইত্যাদি। তারা পেছনে কী হচ্ছে সেটাও জানতে পারে না।
এটিই কারণ আমাদের ডেটা ট্রেল অনুসরণ করতে হবে।
আপনি যদি বুঝতে চান GDPR আপনার সাইট/ব্লগে প্রযোজ্য কিনা—এবং যদি হয়, তবে কমপ্লায়েন্ট থাকতে আপনাকে কী করতে হবে—তাহলে চলুন ইন্টারনেট ট্রাফিকের যাত্রা অনুসরণ করি—একটি কৌতূহলী ব্যবহারকারী থেকে আপনার সাইট পর্যন্ত।
ওয়েবসাইটের সাথে কানেকশন
টেকনিক্যাল ডিটেইলস না দিয়ে, আপনি যখন একটি ওয়েবসাইটে যান, ধরুন dedoimedo.com, কী হয়: আপনার ব্রাউজার ইন্টারনেটের অ্যাড্রেস বুক (DNS বলে ডাকা হয়) ব্যবহার করে বের করে dedoimedo.com বিস্তৃত ইন্টারনেটে কোথায় পাওয়া যায়, এবং তারপর সেই অ্যাড্রেসের সাথে যোগাযোগ করে। সব ঠিক থাকলে, একটি সফটওয়্যার যাকে ওয়েব সার্ভার বলে, এই কানেকশন রিকোয়েস্ট গ্রহণ করে এবং তথ্য ফেরত পাঠায় ওয়েব পেজের রূপে, যেটি আপনি এখন পড়ছেন।
আপনি যখন একটি ওয়েব সার্ভারের সাথে কানেকশন শুরু করেন, আপনার ব্রাউজার কিছু ضرুরী তথ্য পাঠায়, যার মধ্যে আপনার আইপি অ্যাড্রেস, অপারেটিং সিস্টেম, ব্রাউজার ভার্সন, এবং কিছু অতিরিক্ত ডেটা। প্রতিটি ব্রাউজারের নিজস্ব সিগনেচার থাকে (ইউজার এজেন্ট), যা ওয়েব সার্ভারকে সেরা কন্টেন্ট প্রদান করতে সাহায্য করে।
ওয়েব সার্ভার কানেকশন লগ করে তার ডেটা লগে। অনেক সময় এটি বাধ্যতামূলক: ১) সিকিউরিটি কারণ, কারণ হ্যাকিং, ফ্রডের ক্ষেত্রে ট্রেল দরকার ২) টেকনিক্যাল সমস্যা ৩) ওয়েব ট্রাফিক ব্যালেন্সিং ৪) কমপ্লায়েন্স এবং অডিটিং।
আইপি অ্যাড্রেসের কথা বললাম। তাই আমরা জানি ইতিমধ্যে একটি পার্সোনাল ইনফরমেশন সার্ভারের সাথে লগ হচ্ছে, তাই GDPR প্রযোজ্য হয়। কিন্তু অপেক্ষা করুন। আমাদের পুরোপুরি বুঝতে হবে এটি সত্যিকারের প্রযোজ্য কিনা। তাই নিচের প্রশ্নগুলো:
- আপনার ওয়েব সার্ভার লগে অ্যাক্সেস আছে কি?
- আপনার যদি থাকে, তবে আপনার ওয়েব সার্ভার লগ কীভাবে তৈরি, আর্কাইভ ইত্যাদি হয় সেটির ওপর কোনো কন্ট্রোল আছে কি?
এই প্রশ্নগুলো করার কারণ হলো মূলত দুটি ধরণের ওয়েব সার্ভিস লোকদের জন্য উপলব্ধ। তাদের নিজস্ব সার্ভার থাকতে পারে অথবা কেউ অন্যের সার্ভার ব্যবহার করতে পারে। পরেরটিকে হোস্টিং বলা হয়, এবং আপনি কোনো হোস্টিং প্রোভাইডারকে টাকা দিয়ে আপনার ওয়েব সার্ভার সেটআপ ও মেইনটেইন করাতে পারেন। অনেক সময় এটি শেয়ার্ড সার্ভিস। আপনি গোড্যাডি, ডিজিটাল অশান, মিডিয়া টেম্পল ইত্যাদির সাথে হোস্টিং নিতে পারেন।
আপনার যদি নিজস্ব ওয়েবসাইট হয়, বিষয়টি আরও জটিল। কিন্তু এটাও মানে আপনি একটি টেক-সেভি ব্যক্তি, কারণ ওয়েব সার্ভার সেটআপ করা কখনো সহজ নয়।
আপনি যদি হোস্টিং কোম্পানিকে টাকা দিয়ে আপনার ব্লগের জন্য ইনফ্রাস্ট্রাকচার নেন, তবে GDPR-এর পুরো দায় আপনার একমাত্র নয়। আপনার হোস্টিং প্রোভাইডারও দায়বদ্ধ, কারণ তাদের ইনফ্রাস্ট্রাকচারের ওপর কন্ট্রোল আছে।
আপনার যদি সার্ভার লগে অ্যাক্সেস না থাকে, তবে এটি আপনার চিন্তার বিষয় নয়। আপনার যদি অ্যাক্সেস থাকে—কিছু হোস্টিং প্রোভাইডার সীমিত অ্যাক্সেস দেয়—আপনার কন্ট্রোল আছে কি? সম্ভবত, আপনি এই লগ থেকে কোনো ডেটা মুছে ফেলতে পারবেন না বা কী এবং কীভাবে লগ হবে সেটি পরিবর্তন করতে পারবেন না। আবার, এটি মূলত সিকিউরিটির জন্য, এবং এটি ঠিক আছে।
কিন্তু তারপর, আপনি কি ওয়েব সার্ভার লগ ব্যবহার করছেন?
আপনি সার্ভার লগ তৈরি করতে পারেন না—অথবা কী লগে যাবে সেটি সিদ্ধান্ত নিতে পারেন না—কিন্তু আপনার হোস্টিং প্রোভাইডার আপনাকে রিড অ্যাক্সেস দিয়ে থাকতে পারে। কিছু ব্লগার AWStats-এর মতো অটোমেটেড টুল ব্যবহার করে ওয়েব সার্ভার পরিসংখ্যান বিশ্লেষণ করে। এই ওপেন-সোর্স লগ অ্যানালাইজার ওয়েব সার্ভার লগ থেকে ডেটা পড়ে এবং পার্স করে ঘন্টা, দিন, সপ্তাহ, মাসিক ট্রাফিক গ্রাফ ও চার্ট তৈরি করে, ভিজিট সংখ্যা এবং ডিউরেশন, ডোমেন, দেশ, টপ-হিটিং ট্রাফিক ইত্যাদি দেখায়। অন্য چیزগুলোর পাশাপাশি, AWStats আইপি অ্যাড্রেসও পড়ে এবং পার্স করে।
আপনি যদি এটা করেন, তবে আপনি পার্সোনাল ডেটা প্রসেস করছেন—তাই আপনাকে GDPR কমপ্লায়েন্ট হতে হবে।
AWStats একটি ভালো উদাহরণ, কারণ এটি একটি জনপ্রিয় টুল। কিন্তু এটি একটি পুরো শ্রেণির ফলো-আপ প্রশ্ন খুলে দেয়। আপনি যদি পার্সোনাল ডেটা প্রসেস করেন, তবে ডেটা সুরক্ষার চারপাশে আপনার কী সফগার্ড আছে? আপনি কি আপনার সাইট পরিসংখ্যান পাবলিকলি শেয়ার করেন?
AWStats সহজ এবং বান্ধব—কিন্তু এটি ডেটা প্লেইন টেক্সট হিসেবে সংরক্ষণ করে। এটি একটি সমস্যা হতে পারে, কারণ GDPR উন্নত গোপনীয়তা ও ডেটা সুরক্ষা মেকানিজম নির্দেশ করে। আমরা আনোনিমাইজেশন এবং এনক্রিপশন কথা বলেছি, এবং AWStats এদের সन्तুষ্ট করে না।
তাই আপনি যদি AWStats (বা অনুরূপ) টুল ব্যবহার করেন, তবে দেখতে হবে কি তাদের কোনো (তুলনামূলকভাবে সহজে) কনফিগারেবল অপশন আছে কিছু নির্দিষ্ট তথ্য, যেমন আইপি অ্যাড্রেস, ডি-সিলেক্ট করার, এবং পার্সড ডেটা এনক্রিপ্টেড ফাইলে রাখার। না থাকলে, আপনার যদি সার্ভার লগে অ্যাক্সেস থাকে, তবে আপনাকে সেগুলো বিশ্লেষণ করা উচিত নয়, কারণ আপনি তখন আপনার হোস্টিং প্রোভাইডারের হাত থেকে GDPR দায়ের একটি অংশ নিজের হাতে নিয়ে নিচ্ছেন। মজার না, কিন্তু আমরা অন্য ধরণের সাইট পরিসংখ্যান সম্পর্কে পরে কথা বলব।
পেজ লোড হচ্ছে
একবার সার্ভারের সাথে কানেক্ট হলে, আপনি পেজ পাবেন এবং সেটি আপনার ব্রাউজারে দেখাবে। এখন অন্য দিক থেকে দেখুন। একজন ব্যবহারকারী আপনার সাইটের সাথে কানেক্ট হবে, এবং সেটি তাদের ব্রাউজারে দেখাবে। আপনি যদি না জানেন আপনার সাইট কী করছে, তবে আপনি এখন টপ-ডাউন কাজ করে বুঝতে পারেন পেছনে কী হচ্ছে।
প্রতিটি প্রদর্শিত ওয়েব পেজের একটি দৃশ্যমান অংশ (আপনি যা দেখেন) এবং একটি অদৃশ্যমান অংশ—ওয়েব ল্যাঙ্গুয়েজ ডাইরেক্টিভ ও ডিক্লেরেশন এবং বিভিন্ন স্ক্রিপ্ট। ওয়েব পেজ HTML/CSS ল্যাঙ্গুয়েজে লেখা হয় এবং সেগুলো প্রায়শ জাভাস্ক্রিপ্ট ল্যাঙ্গুয়েজে লেখা স্ক্রিপ্ট লোড করে।
আপনি যেকোনো পেজের লোডিং আধুনিক ব্রাউজারের অ্যাডভান্সড ডেভেলপার টুলস ব্যবহার করে ফলো করতে পারেন। উদাহরণস্বরূপ, ফায়ারফক্স এবং ক্রোম উভয়েই এই টুলস অফার করে। রাইট-ক্লিক > Inspect। এটি একটি আলাদা পেজ খুলবে টেক জিনিসগুলোর সাথে, যার মধ্যে একটি কনসোল আছে যা লোড হওয়া রিসোর্সের ক্রম দেখাতে পারে। এটি আপনার পেজের ব্যাকএন্ড, এবং এটি দৃশ্যমান অংশ থেকে সম্পূর্ণ ভিন্ন।
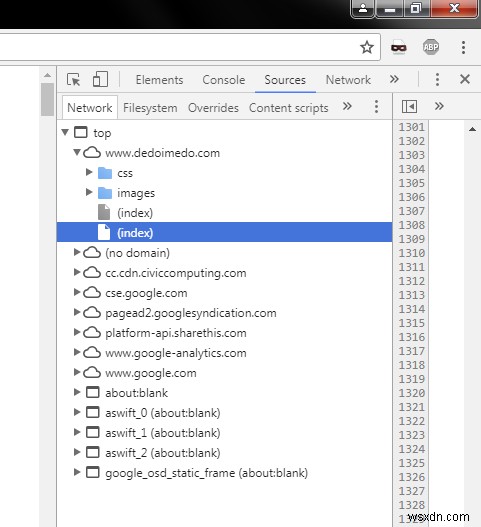
দ্রষ্টব্য: আপনি যদি কখনো এটি করেননি, তবে আপনার সাইটের এক্সিকিউশন ফ্লো বুঝতে পারবেন না। আপনি যদি টেক-সেভি না হন, তবে আপনি কষ্ট পাবেন। যাইহোক, আপনি যদি GDPR-কমপ্লায়েন্ট হতে চান, তবে আপনাকে জানতে হবে আপনার সাইট কী করছে যাতে আপনি সিদ্ধান্ত নিতে পারেন রেগুলেশন প্রযোজ্য কিনা। আপনি যদি ইতিমধ্যে জানেন, তবে চমৎকার, কারণ তখন আপনি আসল ডেটার ওপর ফোকাস করতে পারবেন।
আমি আমার নিজের ওয়েবসাইটকে উদাহরণ হিসেবে দিচ্ছি। এটি সেরা বা সবচেয়ে প্রতিনিধিত্বমূলক উদাহরণ নয়, কারণ dedoimedo.com মূলত একটি স্ট্যাটিক সাইট যেখানে কোনো ইউজার ইন্টারঅ্যাকশন নেই। আমার কোনো রেজিস্টার্ড ইউজার নেই, আমি কমেন্ট ব্যবহার করি না, এবং ডেটা এক্সচেঞ্জ অংশ খুব সীমিত। তবুও, আমি মনে করি এটি একটি উপযোগী এক্সারসাইজ, কারণ একটি মিথ্যা নিরীহ সাইটেও কিছু ডেটা-কালেকশন ভেক্টর থাকতে পারে যা বিবেচনা করা দরকার।
আমার পেজ লোডিং দেখলে, সাধারণত, ফ্লো (দৃশ্যমান এবং অদৃশ্যমান এলিমেন্ট দুটোই) হবে কিছু এই রকম (ফিলহাল নির্দিষ্ট ডিটেইলস নিয়ে চিন্তা করবেন না, আমরা প্রাসঙ্গিকগুলো বিস্তারিত আলোচনা করব):
- পেজ হেডার (টাইটল, ডেসক্রিপশন, ইত্যাদি)।
- গুগল অ্যানালিটিক্স (ওয়েবসাইট ট্রাফিক অ্যানালিসিস)।
- গুগল কাস্টম সার্চ ইঞ্জিন (লোকেদের আমার সাইটে কন্টেন্ট সার্চ করার সুবিধা)।
- মেইন কন্টেন্ট (আর্টিকেল টেক্সট এবং চিত্র, যেটি আপনি এখন পড়ছেন)।
- গুগল অ্যাডসেন্স (ইনলাইন বিজ্ঞাপন ব্লক)।
- আরও মেইন কন্টেন্ট (আরও টেক্সট ও সুন্দর চিত্র)।
- শেয়ারদিস বাটন (শেয়ারিং বাটন যা লোকেদের আমার কন্টেন্ট সোশ্যাল নেটওয়ার্কে শেয়ার করতে দেয়)।
- ম্যাচড কন্টেন্ট (গুগল কোড চলে যা আমার সাইটের সম্পর্কিত আর্টিকেল এবং কিছু গুগল অ্যাড দেখায়)।
- কুকি কন্ট্রোল স্ক্রিপ্ট (ওভারলে অ্যাপলেট যা ব্যবহারকারীদের কুকি সেট করতে চায় কিনা সেটি বেছে নেওয়ার সুবিধা দেয়)।
গুগল অ্যানালিটিক্স
ওয়েব সার্ভার লগ মনে আছে? খैर, কিছু লোকের অ্যাক্সেস থাকতে পারে, কিছুর নাই, কিছুর টেকনিক্যাল নলেজ থাকতে পারে ম্যানুয়াল অ্যানালিসিস টুল সেটআপ করার। এখানেই আসে গুগল অ্যানালিটিক্স। এটি সম্ভবত সবচেয়ে জনপ্রিয় সাইট ট্রাফিক স্ট্যাটিস্টিক্স টুল। কনফিগারেশন সহজ—আপনি শুধু প্রতিটি ওয়েব পেজে একটি কোড স্নিপেট যোগ করুন, আর কি! আপনি জিতলেন, এবং গুগলও জিতলেন, কারণ তাদের ডেটা পছন্দ।
গুগল অ্যানালিটিক্সের কয়েক ধরনের কোড আছে। অতীতে, গুগল অ্যানালিটিক্স Urchin নামক একটি টুলের ওপর ভিত্তি করে তৈরি ছিল, এবং আপনি আপনার পেজে যে কোড স্নিপেট যোগ করতেন সেটি এটি রিফলেক্ট করত। তারপর, কয়েক বছর আগে, গুগল Urchin ডিপ্রিকেট করল, যদিও ফাংশনালিটি এখনো এক্টিভ (ফিলহাল) ব্যাকওয়ার্ড কমপ্যাটিবিলিটির জন্য যেসব ওয়েবসাইট এখনও এটি ব্যবহার করছে। Urchin-এর সাক্সেসর হলো Universal Analytics। gầnে, গুগল গ্লোবাল সাইট ট্যাগও আনে যেটি অতিরিক্ত ফিচার এবং সাইট মেজারমেন্ট ক্যাপাবিলিটি দেয়। কিছু অন্যান্য মেথডও আছে। তিনটি প্রধান কোড স্নিপেট নিচের রকম:
Urchin (urchin.js):
<script src="https://www.google-analytics.com/urchin.js" type="text/javascript"></script>
<script type="text/javascript">
_uacct = "UA-xxxxxx";
urchinTracker();
</script>
Universal Analytics (analytics.js):
<script>
(function(i,s,o,g,r,a,m){i['GoogleAnalyticsObject']=r;i[r]=i[r]||function(){
(i[r].q=i[r].q||[]).push(arguments)},i[r].l=1*new Date();a=s.createElement(o),
m=s.getElementsByTagName(o)[0];a.async=1;a.src=g;m.parentNode.insertBefore(a,m)
})(window,document,'script','https://www.google-analytics.com/analytics.js','ga');
ga('create', 'UA-xxxxxx', 'auto');
ga('send', 'pageview');
</script>
Global Site Tag (gtag.js):
<script async src="https://www.googletagmanager.com/gtag/js?id=UA-xxxxxx"></script>
<script>
window.dataLayer = window.dataLayer || [];
function gtag(){dataLayer.push(arguments);}
gtag('js', new Date());
gtag('config', 'UA-xxxxxx');
</script>
এই গুলো ডিফল্ট কোড স্নিপেট, এবং এদের কাজ করাতে হলে আপনাকে xxxxxx লেটারগুলো আপনার গুগল অ্যানালিটিক্স কোড দিয়ে বদলাতে হবে। ডিফল্টরূপে, গুগল অ্যানালিটিক্স কুকি সেট করে এবং কিছু তথ্য সংগ্রহ করে। তাই আমাদের বুঝতে হবে: ক) কুকি কী? খ) সংগ্রহ করা তথ্য কি পার্সোনাল?
এই প্রশ্নের উত্তর দিতে, আমাদের দুটি জিনিসে ফোকাস করতে হবে: আপনি যে কোড রান করছেন এবং গুগল অ্যানালিটিক্সের ভিতরে যা হচ্ছে। সহজ উত্তর হলো: ডিফল্টরূপে, গুগল অ্যানালিটিক্স আইপি অ্যাড্রেস ছাড়া পার্সোনাল ডেটা বিশ্লেষণের জন্য কনফিগার করা নেই। অবশ্য, গুগল তাদের টুলগুলোক GDPR-কমপ্লায়েন্ট করার জন্য অনেক কাজ করেছে, এবং এটি গুগল অ্যানালিটিক্স অ্যাডমিন ড্যাশবোর্ডে উপলব্ধ অপশনে প্রতিফলিত হয়েছে। এটা থেকে শুরু করি।
পার্সোনাল ডেটা সংগ্রহ কয়েকটি ভেক্টরের মাধ্যমে হয়—এবং আপনি যদি এগুলো ব্যবহার করেন, তবে আপনাকে আপনার ইইউ ইউজারদের অবগত করতে হবে এবং তাদের অনুমতি (consent) নিতে হবে ডেটা সংগ্রহের জন্য। এর মানে হলো অ্যানালিটিক্স স্ক্রিপ্টের এক্সিকিউশন ইউজার চয়েসের ওপর নির্ভরশীল। অন্য কথায়, কেউ যদি চান তাদের পার্সোনাল ডেটা সংগ্রহ করা না হোক, তবে অ্যানালিটিক্স স্ক্রিপ্ট রান করবে না, এবং আপনি সেই নির্দিষ্ট ইউজারের কোনো স্ট্যাটিস্টিক্স সংগ্রহ করবেন না।
তাই আপনার একটা চয়েস আছে:
- ইউজার কনসেন্ট পেন্ডিং থাকাকালীন পার্সোনাল ডেটা সংগ্রহ করুন; সম্ভবত কম সংগ্রহ হবে (তাত্ত্বিকভাবে ইইউ থেকে কিছুই না)।
- পার্সোনাল ডেটা সংগ্রহ করবেন না—যে ক্ষেত্রে GDPR ক্লজগুলো প্রযোজ্য হবে না।
গুগল অ্যানালিটিক্স ও পার্সোনাল ডেটা
আপনি গুগল অ্যানালিটিক্স একটি নন-পার্সোনাল সাইট ট্রাফিক স্ট্যাটিস্টিক্স টুল হিসেবে চালাতে পারেন। এর মানে আপনার কাছে ভিজিট ও পেজের সংখ্যা, রিয়েল-টাইম ট্রাফিক এবং কিছু অন্যান্য মেট্রিক থাকবে, কিন্তু আপনার ইউজারদের বিষয়ে কিছুই থাকবে না। চলুন দেখি গুগল অ্যানালিটিক্স ড্যাশবোর্ডে অনলাইনে আপনাকে কী করতে হবে। গুগলের একটি খুব বিস্তারিত FAQ আছে যা ব্যাখ্যা করে আপনি কী করতে পারেন এবং কী করতে পারবেন না—এবং কী অবশ্যই করতে হবে।
গুগল অ্যানালিটিক্স আপনাকে অ্যাডভার্টাইজিং এবং রিমার্কেটিং ব্যবহার করতে দেয় = পার্সোনাল ডেটা। এগুলো অফ করে দিন।
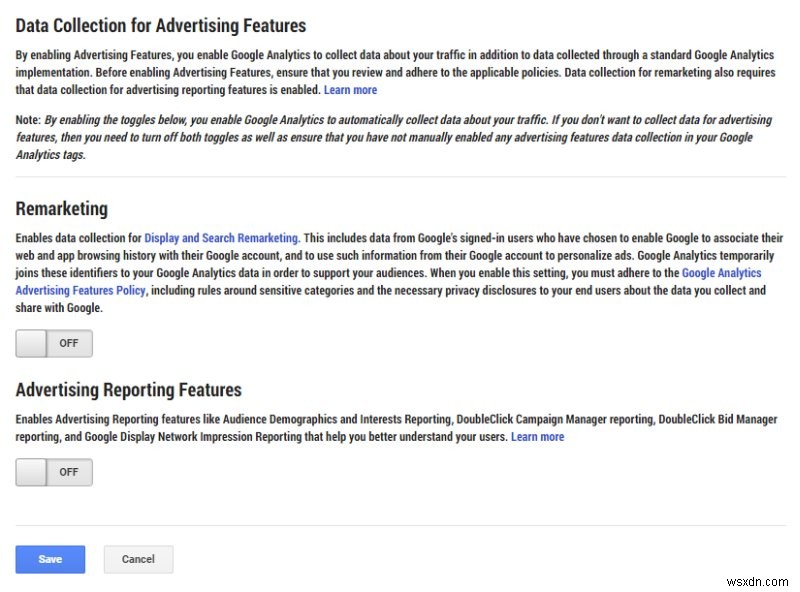
আপনাকে একটি রিটেনশন পলিসি সেট করতে হবে (পুরানো ডেটা ডিলিট হয়ে যাবে)। এর মানে আপনি সেট করা রিটেনশন পিরিয়ডের আগের ঐতিহাসিক ডেটা দিয়ে অ্যানালিসিস করতে পারবেন না, কিন্তু এটি ডেটা প্রসেসিং মিনিমাইজ করতে সাহায্য করে, যা আমরা চাই (যদি আপনি পরবর্তী ধাপটি ফলো করেন তবে এটি প্রাসঙ্গিক নয়)। সবসময় সতর্কতা আচরণ করা এবং গোপনীয়তা সচেতন থাকা ভালো।
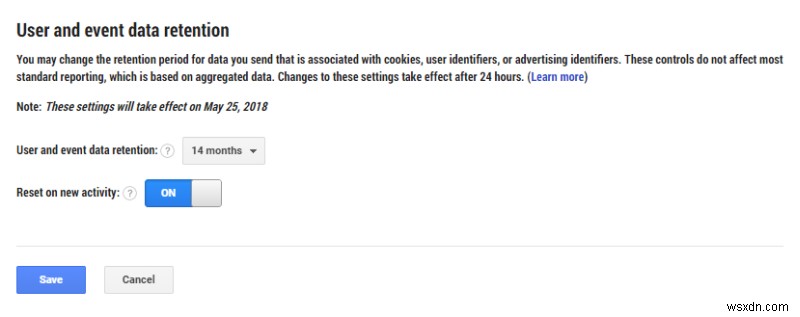
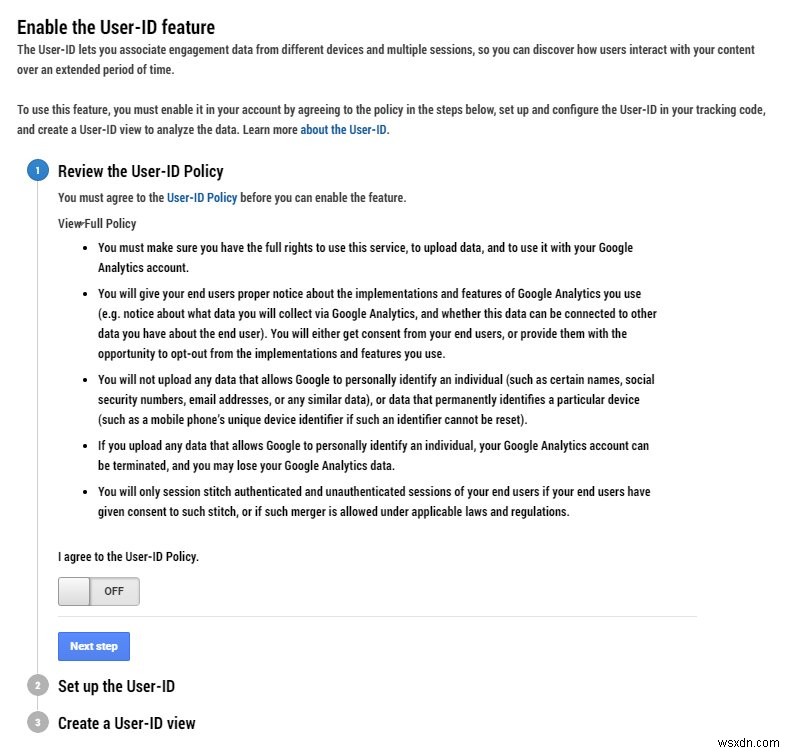
তারপর User-ID স্টেপও আছে। গুগল ইতিমধ্যে মানুষকে চিহ্নিত করতে পারে এমন যেকোনো ডেটা ব্যবহার নিষিদ্ধ করেছে, কিন্তু আপনি যদি এই ফিচারটি ব্যবহার করেন, তবে আপনাকে কনসেন্ট নিতে হবে। অতএব, এই ফিচারটি অফ রাখতে হবে।
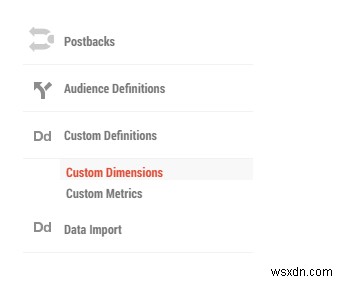
আপনাকে নিশ্চিত করতে হবে আপনার কোনো কাস্টম ডাইমেনশন এবং মেট্রিক্স নেই যা সম্ভাব্য মানুষকে চিহ্নিত করতে পারে। কারণ যদি সেগুলো থাকে, তবে আপনি নন-পার্সোনাল স্পেস থেকে পার্সোনাল স্পেসে চলে যাচ্ছেন। আবার, সেগুলো থাকলে কোনো সমস্যা নয়, কিন্তু এটি আলাদা বিষয়। ফিলহাল, আমরা গুগল অ্যানালিটিক্স ব্যবহার করে অনোনিমাস, নন-পার্সোনাল ডেটা সংগ্রহের ওপর ফোকাস করছি।
এটি ড্যাশবোর্ডের অনলাইন অংশ কভার করে। কিন্তু আমরা এখনো আইপি অ্যাড্রেস এবং কুকি সম্পর্কে কথা বলিনি। তাহলে, erstesটা স্পষ্ট। এখন, কুকি...
কুকি হলো আপনার কম্পিউটারে লোকালি সংরক্ষিত টেক্সট ফাইল যা ওয়েবসাইটগুলো আপনার অনলাইন এক্টিভিটিতে নিরन्तরতা তৈরি করতে ব্যবহার করে। কুকিকে ছোট লগ ফাইল হিসেবে ভাবুন যা ওয়েবসাইটগুলোর আপনার শেষ ভিজিট, লগইন ইত্যাদি সম্পর্কে বলে। এটি সাইটগুলোর আপনাকে মনে রাখার একটি পদ্ধতি, যেমন যখন আপনি ফিরে আসেন এবং আপনি এখনো লগইন করা থাকেন। ওয়েবসাইট কুকি সেট করতে পারে, এবং তাদের এক্সপেরেশন ডেট থাকে, যারপর কুকি ডিলিট হয়ে যায় এবং তাদের কন্টেন্ট ইরেজ হয়ে যায়, কার্যকরভাবে আপনার ওয়েবসাইটের সাথে এক্টিভিটি হিস্টরি মুছে ফেলে।
টেকনিক্যালি, কুকিতে সংরক্ষিত কিছু তথ্য সম্ভাব্যভাবে মানুষকে চিহ্নিত করতে পারে, যার মানে, আপনাকে কুকি সেট করার জন্য ইউজারদের অনুমতি নিতে হবে। যদি তারা রাজি না হন, তবে কুকি সেট করা যাবে না।
গুগল অ্যানালিটিক্স কয়েকটি কুকি সেট করে। তাই আপনাকে ইউজারের অনুমতি নিতে হবে। কিন্তু এটি একটু বেশি জটিল। যদি আপনি কুকির প্রাথমিক সেটের জন্য কনসেন্ট নেওয়া থাকেও, ওয়েবসাইট পেজ লোড হলে, যদি গুগল অ্যানালিটিক্স চালানোর অনুমতি দেয়া থাকে, তবে এটি ব্রাউজিং সেশনের време কুকি সেট করবে, তাই আপনাকে আসলে ইউজারদের কুকি সেট করার জন্য নয়, বরং প্রথমেই গুগল অ্যানালিটিক্স চালানোর জন্য কনসেন্ট নিতে হয়। এটি সাইট স্ট্যাটিস্টিক্স-এ ফিরে যায়। যদি ইউজাররা কনসেন্ট না দেন, তাদের ভিজিট কাউন্ট হবে না (নন-পার্সোনাল অংশটিও), এবং আপনি কম (ইইউ) ট্রাফিক আপনার স্ট্যাটিস্টিক্সে দেখবেন।
তাই আপনি যদি গুগল অ্যানালিটিক্স কোনো পার্সোনাল ডেটা সংগ্রহ ছাড়া চালাতে চান, তবে আপনাকে কুকি ডিজেবল করতে হবে, এবং আইপি অ্যাড্রেস অংশটিও হ্যান্ডল করতে হবে—অনলাইন কাজের পাশাপাশি।
গুগল অ্যানালিটিক্স ও লোকাল স্টোরেজ (কুকি)
গুগল অ্যানালিটিক্সের ডেভেলপার টুলস সেকশনে প্রচুর তথ্য আছে, যার মধ্যে লোকাল স্টোরেজ ডিজেবল করার সেটিংস, যার মানে কোনো কুকি সেট হবে না। অবশ্য, Universal Analytics-এর জন্য, আপনাকে নিচের লাইনটি পরিবর্তন করতে হবে:
ga('create', 'UA-xxxxxx', 'auto');
এটিতে:
ga('create', 'UA-xxxxxx', { 'storage': 'none' });
এবং তারপর, কোনো কুকি সেট হবে না।
আইপি অ্যাড্রেস আনোনিমাইজেশন
গুগল অ্যানালিটিক্স আইপি অ্যাড্রেস ক্যাপচার করে = পার্সোনাল ইনফরমেশন। কিন্তু আপনি আইপি অ্যাড্রেস আনোনিমাইজ করতে পারেন। এটি করলে, আইপি অ্যাড্রেস, যেটি দেখতে aaa.bbb.ccc.ddd এর মতো, সেটি aaa.bbb.ccc.0 হয়ে যাবে। টেকনিক্যাল ডিটেইলস ছাড়া, এটি ইউনিক আইডেন্টিফায়ার (আইপি অ্যাড্রেস)-কে লাস্ট সেগমেন্ট (অক্টেট)-এর ২৫৪ টি উপলব্ধ অ্যাড্রেসের সাথে অভিন্ন করে দেবে, مما کاربرের ইন্টারনেট উপস্থিতি গুগল অ্যানালিটিক্স দিয়ে দেখা হলে অনোনিমাস হয়ে যাবে। এটি গুগল অ্যানালিটিক্স ইভেন্ট সার্ভারে পাঠানোর আগে একটি লাইন যোগ করে করা হয়। 'create' লাইন এবং 'send' লাইনের মাঝখানে (Universal Analytics):
ga('set', 'anonymizeIp', true);
এমন কিছু:
ga('create', 'UA-xxxxxx', { 'storage': 'none' });
ga('set', 'anonymizeIp', true);
ga('send', 'pageview');
এখন আপনার কাছে গুগল অ্যানালিটিক্সের মাধ্যমে অনোনিমাস, নন-পার্সোনাল ডেটা সংগ্রহ আছে।
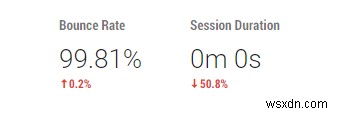
এই পদ্ধতির ডাউনসাইড হলো আপনার ইউজার লয়াল্টির কোনো জানकारी থাকবে না। আপনার বাউন্স রেট (কতজন লোক আপনার সাইটে শুধু এক পেজ দেখে চলে যায়) ১০০% এ চলে যাবে, এবং গড় সেশন ডিউরেশন (সাইটে বিতরণ করা সময়) ০ সেকেন্ডে নেমে যাবে। কিন্তু এটি ঠিকই, কারণ আমরা এটাই চাই। আমরা শুধু সমষ্টিগত, নন-পার্সোনাল ট্রাফিক ডেটা চাই।
যদি আপনি কিছু ডেটা সংগ্রহ করতে চান (অথবা কুকি ব্যবহার)?
সেক্ষেত্রে, আপনাকে গুগল অ্যানালিটিক্স স্ক্রিপ্টের লোডিংকে স্পষ্ট ইউজার কনসেন্টের ওপর নির্ভরশীল করতে হবে। এবং সেই উদ্দেশ্যে, আপনাকে এক ধরনের টুল (আসলে অন্য একটি স্ক্রিপ্ট) দরকার হবে যা গুগল অ্যানালিটিক্স এবং কুকি সেট করার এক্সিকিউশন ব্লক করবে যতক্ষণ না (যদি) ইউজার কনসেন্ট দেয়।
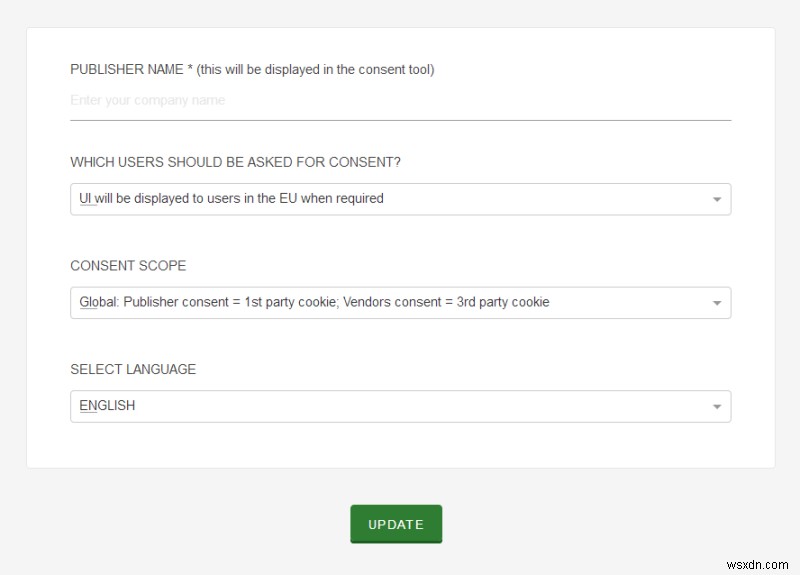
আমি Civic Cookie Control ইমপ্লিমেন্ট করলাম, একটি টুল যা spesifically GDPR প্রয়োজনীয়তা মিটাতে কুকি কমপ্লায়েন্স অফার করার জন্য ডিজাইন করা হয়েছে। এই টুল, এবং অন্যান্য কয়েকটি, গুগল কুকি চয়েসে লিস্ট করা আছে। কিছু উপলব্ধ সমাধান টেস্ট করার পর, আমি এটি আমার প্রয়োজনের জন্য সবচেয়ে উপযুক্ত টুল বলে সিদ্ধান্ত নিলাম।
Cookie Control-এ যা আমার পছন্দ (স্পষ্ট টেকনিক্যাল বিটগুলো বাদে) সেটি হলো PRO ভার্সন আপনাকে নন-ইইউ কান্ট্রি ফিল্টার আউট করতে দেয়, যাতে অ্যাপলেটটি সেই ইউজারদের দেখানো হয় না যারা GDPR-র আওতাধীন নন। অন্য কথায়, আপনি সিলেক্টিভলি আপনার ইউজারদের কুকি কনসেন্ট অ্যাপলেট দেখাতে পারেন। ফ্রি ভার্সন আছে, তবে সেটি আরও সীমিত, এবং PRO ভার্সন সস্তা নয়, যা আবার আমি শুরুতে যা বলেছিলাম সেটি প্রমাণ করে: GDPR কমপ্লায়েন্স টাকা, সময় এবং দক্ষতা খরচ করতে পারে, যা অধিকাংশ indywidual ব্লগার বা সাইট ওয়ানারের জন্য নাও হতে পারে।
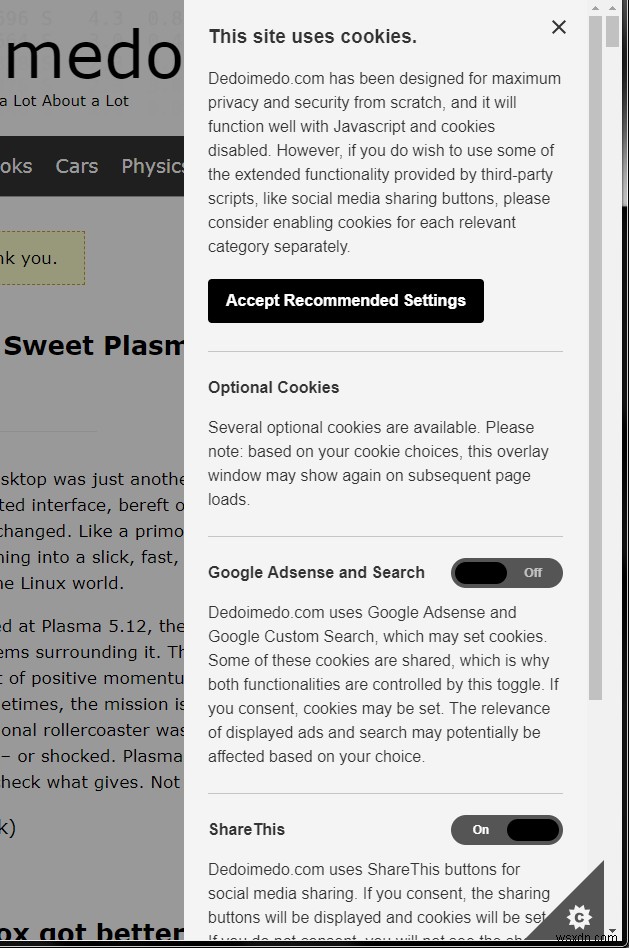
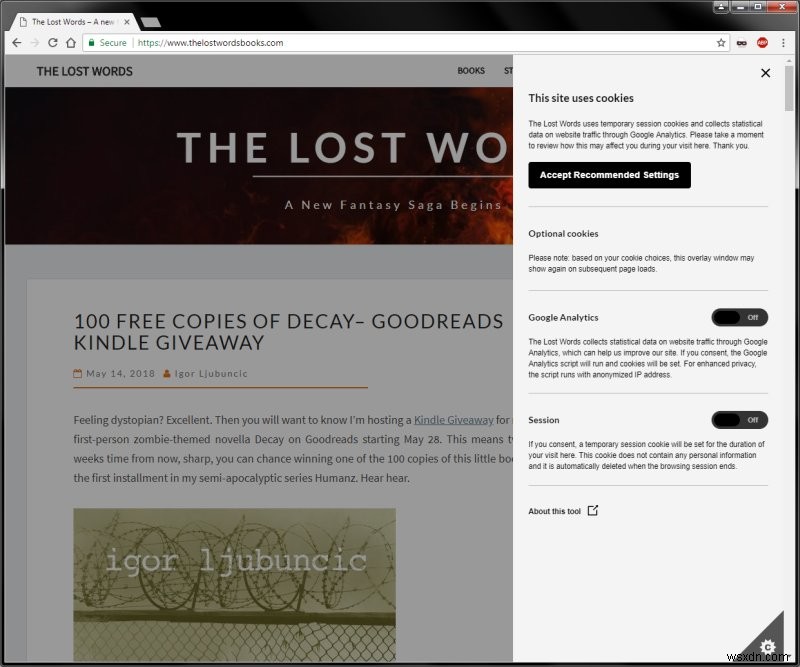
আমি আমার সাইটের প্রতিটি পেজে Cookie Control ইমপ্লিমেন্ট করলাম—আপনি ওয়ার্ডিং, স্টাইলিং বেছে নিতে পারেন, এবং প্রয়োজনীয় ক্যাটেগরি তৈরি করতে পারেন। সবচেয়ে গুরুত্বপূর্ণ, প্রতিটি ক্যাটেগরির জন্য আপনার দুটি ফাংশন থাকে: onAccept এবং onRevoke। ফার্মারটি কিছু কোড রান করবে (এবং কুকি সেট করবে) শুধু যদি ইউজার কনসেন্ট দেন। এবং ল্যাটারটি কুকি ডিলিট করবে এবং সম্ভবত স্ক্রিপ্ট বন্ধ করবে যদি কনসেন্ট না থাকে। এই নির্দিষ্ট টুলের এক্স্যাক্ট কনফিগারেশন এই নিবন্ধের সুযোগের বাইরে।
তাই আপনি যদি প্রতিটি পেজে গুগল অ্যানালিটিক্স + কুকি চালাতে চান, তবে Cookie Control-এর মতো একটি টুলের সাথে, ইইউ-তে, ডিক্লেরেশনটি দেখাবে কিছু এই রকম (Universal Analytics আমাদের উদাহরণ হিসেবে ব্যবহার করে):
onAccept : function(){
(function(i,s,o,g,r,a,m){i['GoogleAnalyticsObject']=r;i[r]=i[r]||function(){
(i[r].q=i[r].q||[]).push(arguments)},i[r].l=1*new Date();a=s.createElement(o),
m=s.getElementsByTagName(o)[0];a.async=1;a.src=g;m.parentNode.insertBefore(a,m)
})(window,document,'script','https://www.google-analytics.com/analytics.js','ga');
ga('create', 'UA-xxxxxx', 'auto');
ga('send', 'pageview');
},
onRevoke: function(){
window['ga-disable-UA-xxxxxx'] = true;
}
এটি দেখাচ্ছে যে আমাদের पास স্ক্রিপ্ট ব্লক করার অপশনও আছে, যদি প্রয়োজন হয়, কুকি কন্ট্রোলের পাশাপাশি। আমরা এটি পরে আরও দেখব, যখন আমরা কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (সিএমএস) যেমন ওয়ার্ডপ্রেস নিয়ে আলোচনা করব।
Cookie Control স্ক্রিপ্ট আমার সাইটের প্রতিটি পেজে ডিক্লেয়ার করা আছে—এটি থার্ড-পার্টি কন্টেন্ট কন্ট্রোল করে, গুগল অ্যানালিটিক্স নয়, কারণ আমি আনোনিমাইজড, নন-পার্সোনাল পথ বেছে নিলাম। প্রতিটি পেজে যোগ করা কোডটি দেখতে কিছু এই রকম (আমি কোডটিকে একটি লাইনে রেখেছি, কারণ এটি সার্চ এবং রিপ্লেস করা সহজ করে):
<script src="https://cc.cdn.civiccomputing.com/9/cookieControl-9.2.min.js"></script>
<script>var config = { apiKey: '3d26a534992cc77791b5baf9525828de5a1213b9', product: 'PRO_MULTISITE', text: { title: 'This site uses cookies.', intro: 'Dedoimedo.com has been designed for ...
LINES REMOVED FOR BREVITY
... onRevoke: function(){}, thirdPartyCookies: [{"name": "ShareThis", "optOutLink": "https://www.sharethis.com/privacy/"}]}], initialState: "OPEN", position: 'RIGHT', theme: 'LIGHT'}; CookieControl.load( config );</script>
অতিরিক্ত গুগল অ্যানালিটিক্স পড়া
রিসোর্স সেকশনে আরও আছে, কিন্তু এখানে কিছু অতিরিক্ত জিনিস আছে যা আপনি বিবেচনা করতে পারেন। এবং বিবেচনা করার মানে, আপনার ইউজারদের জানাতে যে তাদের পছন্দ আছে তাদের ব্রাউজিং আরও প্রাইভেট করতে এবং ডেটা সংগ্রহ থেকে অপ্ট-আউট করতে, শুধু আপনার সাইটে না, সাধারণত।
Google Analytics Opt-Out Browser Add-on
গুগল কাস্টম সার্চ ইঞ্জিন
গুগল কাস্টম সার্চ ইঞ্জিন (CSE) একটি কোড স্নিপেট যা আপনি আপনার পেজে যোগ করতে পারেন, যাতে লোকেরা আপনার সাইটে এবং/বা গ্লোবালি কন্টেন্ট সার্চ করতে পারে। ভিজ্যুয়ালি, এটি একটি সার্চ বক্স তৈরি করবে, এবং লোকেরা এটি যেকোনো গুগল সার্চের মতো ব্যবহার করতে পারবে। এখানে, আমাদের নিজেদের থেকে প্রশ্ন করতে হবে: এখানে কি কোনো পার্সোনাল ডেটা সংগ্রহ জড়িত?
<script>
(function() {
var cx = 'partner-pub-123456789:123456789';
var gcse = document.createElement('script');
gcse.type = 'text/javascript';
gcse.async = true;
gcse.src = 'https://cse.google.com/cse.js?cx=' + cx;
var s = document.getElementsByTagName('script')[0];
s.parentNode.insertBefore(gcse, s);
})();
</script>
<div class="gcse-searchbox-only"></div>
এখন, ট্রিকি অংশ, গুগল CSE বিজ্ঞাপনও দেখাতে পারে—এবং এটি গুগল অ্যাডসেন্সের সাথে জড়িত, যা আমরা এখনো আলোচনা করিনি। কিন্তু সাধারণত, গুগল CSE একটি অ্যাড ফিচার হিসেবে বিবেচনা করা হয়, কারণ এটি আসলে গুগল অ্যাডসেন্স ড্যাশবোর্ড থেকে জেনারেট হয়। তাই নিঃসন্দেহে একটি পার্সোনাল ডেটা দিক আছে—এবং কুকি। আমরা কুকি হ্যান্ডল করা জানি। আমাদের অ্যাডস সম্পর্কে কথা বলতে হবে।
গুগল অ্যাডসেন্স
গুগল অ্যাডসেন্স সম্ভবত বিশ্বে সবচেয়ে জনপ্রিয় বিজ্ঞাপন নেটওয়ার্ক। আবার, অন্য অধিকাংশ গুগল টুলের মতো, এটি ব্যবহার করা খুব সহজ। আপনি শুধু আপনার পেজে কোড স্নিপেট যোগ করুন, এবং যখন ইউজাররা আসবে এবং ভিজিট করবে, তারা বিজ্ঞাপন দেখতে পাবে। আবার, আমাদের জিজ্ঞাসা করতে হবে, কি আমরা পার্সোনাল ডেটা হ্যান্ডল করছি?
দুই ধরণের অ্যাড আছে—নন-পার্সোনাল (শুধু র্যান্ডম জিনিস) এবং পার্সোনাল (বিশেষভাবে একজন ব্যবহারকারীর সাথে টার্গেটেড তাদের আগের আচরণ এবং সংগৃহীত মেট্রিক্সের ওপর ভিত্তি করে)। আপনি যদি গুগল অ্যাডসেন্সের মাধ্যমে আপনার সাইটে পার্সোনাল অ্যাড অনুমতি দেন, তবে প্রক্সি দিয়ে, আপনি পার্সোনাল ডেটা হ্যান্ডল করছেন। কিন্তু গুগল অ্যাডসেন্স স্ক্রিপ্ট চালানোর জন্য কনসেন্ট দেয়া গুগল অ্যানালিটিক্সের চেয়ে অনেক কঠিন। এক, অ্যাড প্লেসমেন্ট গুরুত্বপূর্ণ, অ্যানালিটিক্সের মতো নয়, যেখানে আপনি কোড কোথাও রাখেন, এবং অ্যাকশন ইউজারের জন্য অদৃশ্য। দুই, যদি ইউজার কনসেন্ট না দেন, অ্যাড রান করবে না এবং দেখাবে না, এবং কনসেন্ট কার্যকরভাবে একটি অ্যাড ব্লকারে পরিণত হয়, যার মানে পাবলিশারের জন্য কম রेवেনিউ।
গুগল বুঝতে পারল, তাই তারা বুঝল যে তাদের ইউজারদের জন্য একটি সেন্ট্রাল টুল দরকার যা কনফিগার করতে দেবে অ্যাড কীভাবে ইইউ ইউজারদের সার্ভ করা হচ্ছে। অবশ্য, GDPR এনফোর্সমেন্টের মে ২৫ ডেডলাইনের ঠিক আগে, গুগল অ্যাডসেন্স ড্যাশবোর্ডে একটি আলাদা সেকশন আনা, যা শুধু নন-পার্সোনাল অ্যাড ইইউ ইউজারদের সার্ভ করার অনুমতি দেয়। এটি আদর্শ পদ্ধতি যেভাবে প্রতিটি টুল এবং সার্ভিসকে হ্যান্ডল করা উচিত, তবে সেটি সবসময় সম্ভব নয়।
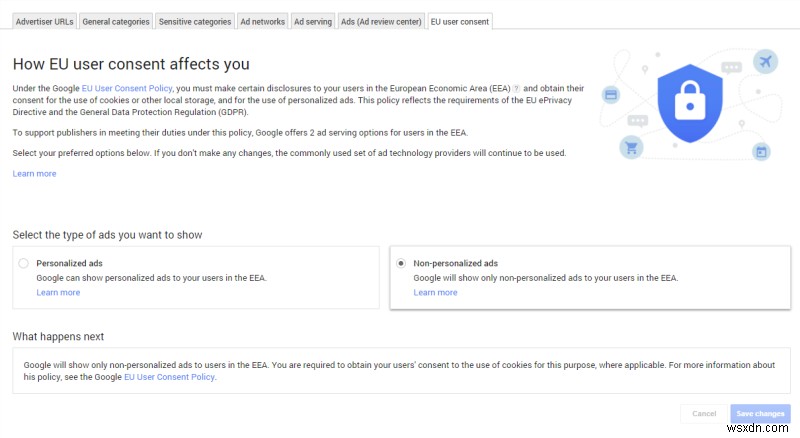
ইইউ ইউজার কনসেন্ট ট্যাব ব্যাখ্যা করে, আপনাকে এখনো ইউজারদের কুকির জন্য কনসেন্ট দিতে হবে। এটি সার্চ ইঞ্জিন ইমপ্লিমেন্টেশনও কভার করে, কারণ কিছু কুকি শেয়ার্ড, যেহেতু CSE অ্যাড দেখাতে পারে। তাই আমাদের প্রশ্নে ফিরে যাওয়া যাক, আমরা ইইউ-তে নন-পার্সোনাল অ্যাড ব্যবহার করি, এবং আমরা ইউজারদের কুকির জন্য কনসেন্ট চাই, যা এই সেকশন কভার করে।
শেয়ারদিস বাটন
যখন আমি ২০১৮-এর শুরুর দিকে আমার ওয়েবসাইট ভিজুয়ালি রিভ্যাম্প করলাম, আমি আমার পেজে শেয়ারদিস ইনলাইন বাটন স্ক্রিপ্ট যোগ করলাম, ইউজার এনগেজমেন্ট বাড়ানোর উপায় হিসেবে। মূলত, ফাংশনালিটি দুটি অংশে আসে, একটি HTML এলিমেন্ট যা বাটনগুলো দেখায় এবং একটি স্ক্রিপ্ট যা পেছনে চলে:
<script src="//platform-api.sharethis.com/js/sharethis.js#property=
5a3a29849d192f001374331f&product=inline-share-buttons"></script>
দুর্ভাগ্যবশত—এবং আমরা এটিকে নিবন্ধটি সম্পূর্ণে দেখব—শেয়ারদিস মাত্র ২৫ মে, ২০১৮-এ GDPR কমপ্লায়েন্সের জন্য আপডেট রিলিজ করল, এবং আমার জন্য এটা খুব লেট হয়ে গেল। আমি তখন পর্যন্ত অপেক্ষা করতে পারিনি। আমি কনডিশনাল লোডিং ব্যবহার করে Cookie Control-এর মাধ্যমে ফাংশনালিটি ইমপ্লিমেন্ট করলাম, আমার গুগল অ্যানালিটিক্স (কুকি সহ) উদাহরণের মতো। তাই যদি ইউজার কনসেন্ট দেন, বাটনগুলো দেখাবে এবং কুকি সেট হবে, এবং না দিলে, না হবে। আমি কিছু শেয়ারিং/এনগেজমেন্ট ট্রাফিক হারাব, কিন্তু ইমপ্লিমেন্টেশন কমপ্লায়েন্ট।
উপরোক্ত স্ক্রিপ্টটি onAccept ফাংশনে সরাসরি রাখলেই কাজ করবে না। আপনার যা সিনট্যাক্স দরকার সেটি কিছুটা আলাদা, কিন্তু এটি যেকোনো জাভাস্ক্রিপ্ট স্ক্রিপ্টের জন্য প্রযোজ্য:
onAccept : function(){var file=document.createElement('script');
file.setAttribute("type","text/javascript");
file.setAttribute("src", "//platform-api.sharethis.com/js/sharethis.js#property=
5a3a29849d192f001374331f&product=inline-share-buttons");
document.getElementsByTagName("head")[0].appendChild(file);},
আমূর্ত রূপে:
function(){
var file=document.createElement('script');
file.setAttribute("type","text/javascript");
file.setAttribute("src", "SCRIPT HERE");
document.getElementsByTagName("head")[0].appendChild(file);
}
আমি নতুন শেয়ারদিস ফাংশনালিটিও টেস্ট করলাম। আমি এটি আদর্শ পেলাম না, কারণ এটি নিজস্ব ওভারলে উইন্ডো দিয়ে আসে (যা আমার কুকি অ্যাপলেটের সাথে ক্ল্যাশ করে), এবং কনসেন্টের জন্য ইউজারকে দেওয়া গ্রানুলারিটি অফ কন্ট্রোল পর্যাপ্ত নয় (আমার মতামতে)। আমি কমপ্লায়েন্সের জন্য শেয়ারিং ট্রাফিকের ক্ষতি গ্রহণ করতে পারি। কিন্তু এটি আরেকটি ভালো উদাহরণ যেখানে নতুন রেগুলেশন আপনার চলমান কার্যকলাপের সাথে হস্তক্ষেপ করতে পারে, যেমন গুগল অ্যানালিটিক্স কুকি ছাড়া ব্যবহার করলে বাউন্স রেট এবং সেশন ডিউরেশন।
ম্যাচড কন্টেন্ট
এটি CSE এবং অ্যাডসেন্সের সাথে খুব মিলتی জুলটি। আবার, ম্যাচড কন্টেন্টের কোড গুগল অ্যাডসেন্স ড্যাশবোর্ড থেকে জেনারেট করা হয়, তাই একই নিয়মগুলো প্রযোজ্য। আপনাকে ইইউ-তে নন-পার্সোনাল অ্যাড ব্যবহার করতে হবে এবং তাদের কুকির জন্য কনসেন্ট নিতে হবে। আমরা এখানে সেট হয়ে গেলাম।
অন্যান্য ধরণের ডেটা
উপরোক্ত উদাহরণগুলো কেবল এমবেডেড কন্টেন্ট এবং স্ক্রিপ্টের সম্ভাব্য ধরণের একটি ছোট সংখ্যা ইলাস্ট্রেট করে। আপনার শপিং কার্টও থাকতে পারে। এবং এটি আমি আলোচনা করতে চাই পরবর্তী ধরণের ডেটা।
আপনি শব্দ এবং ছবি দেখানোর পাশাপাশি আপনার ইউজারদের সাথে ইন্টারঅ্যাক্ট করতে পারেন। আমরা অদৃশ্য স্ক্রিপ্ট দেখেছি (তারা পেছনে চলে), কুকি দেখেছি, আমরা দৃশ্যমান থার্ড-পার্টি কন্টেন্ট যেমন সার্চ এবং অ্যাড এবং শেয়ারিং বাটনও হ্যান্ডল করেছি, আমরা বুঝতে পারি কোনো जानবুঝकर পার্সোনাল ইনফরমেশন প্রসেস করিনি।
ই-কমার্স ফর্ম এবং বাটন (পেপ্যাল)
এই সেকশনে আমার উদাহরণ হবে পেপ্যাল। অবশ্য, পেপ্যাল সবচেয়ে জনপ্রিয় অনলাইন পেমেন্ট সার্ভিসের একটি। ওয়েব পেজের সাথে ইন্টিগ্রেশন মরদেহ সহজ। আপনি কপি-পেস্ট করুন কোড আপনার পেজে, এবং তারপর ইউজাররা Buy বাটন বা Donate বাটন ব্যবহার করে আপনাকে টাকা পাঠাতে পারেন। তারা তাদের ইউজারনেম এবং পাসওয়ার্ড দিয়ে অথেন্টিকেট করে, এবং একটি ট্রানজ্যাকশন হয়। পার্টিগুলোর মধ্যে ডেটা এবং টাকা এক্সচেঞ্জ হয়।
GDPR শর্তে, আমাদের অনেক কিছু বিবেচনা করতে হবে:
- পেপ্যাল ফর্ম লোড করা কমপ্লায়েন্ট কি?
- কি পেপ্যাল কুকি সেট করে? ইঙ্গিত: হ্যাঁ। কিন্তু তারপর কি আপনাকে সেগুলো টেম্পার করার অনুমতি আছে?
- যদি ইউজাররা আপনাকে পেমেন্ট পাঠান, তারা পার্সোনাল ইনফো দেয়, তাহলে এরপর কী হয়?
কমপ্লায়েন্স দৃষ্টিতে, সংক্ষিপ্ত উত্তর হ্যাঁ। আরও, লোকেদের পেপ্যাল টার্মস অ্যান্ড কন্ডিশনস মেনে চলতে হয়, যার মানে যদি তারা আপনার পেজে পেমেন্ট ফর্ম বা বাটন ব্যবহার করে, তারা ইতিমধ্যে পেপ্যালকে তাদের কিছু ইনফরমেশনের অ্যাক্সেস দেয়ে দিয়েছে। আপনি এই ডেটার কোনো অংশ জানতে পারবেন না UNLESS একটি ট্রানজ্যাকশন হয়, এবং তারপরও, শুধু এই ডেটার একটি ছোট অংশ আপনার সাথে শেয়ার করা হয়—যেটি আপনার স্পষ্ট ব্যবসায়িক কারণাবশ্যাক জরুরি, ট্যাক্স ডিক্লেরেশন সহ। প্রয়োজনটি বিতর্কে নয় (যেকোনো রিসিপ্ট বা ইনভয়েসের মতো), কিন্তু তারপর আমরা ডেটা হ্যান্ডলিং-এ কিছু আরো স্পর্শ করব।
একটি জিনিস বলতে হবে যে পেপ্যাল একটি ফাইন্যানশিয়াল ইনস্টিটিউশন, তাই কিছু ডেটা সংগ্রহ বাধ্যতামূলক, সিকিউরিটি এবং ফ্রाड-প্রিভেনশনের কারণে। এবং আপনি যদি তাদের সার্ভিস (অথবা অন্য কোনো ই-কমার্স প্ল্যাটফর্ম) ব্যবহার করেন, তবে আপনার বিষয়ে বলতে কম থাকে।
একবার ফর্ম বা বাটন লোড হলে, একটি স্ক্রিপ্ট রান করবে—এবং এই স্ক্রিপ্ট সম্ভবত কিছু গুরুত্বপূর্ণ সিকিউরিটি-রিলেটেড ইনফরমেশন লগ করবে। ফর্মটিও একটি কুকি সেট করবে—আপনার নিজস্ব ডোমেনের জন্য নয়, বরং paypal.com-এর জন্য। এবং এখানে, আমাদের একটি পরিস্থিতি আছে যেখানে আমাদের একটি নন-অপশনাল পরিস্থিতি। আমরা এতক্ষণ ইউজারের কনসেন্ট চাইতে পারতাম বা আমাদের স্ক্রিপ্টগুলো নন-পার্সোনাল مانNER-এ ব্যবহার করতে পারতাম। কিন্তু এখানে, আমরা এটি কন্ট্রোল করতে পারি না। একটি ضرুরী কুকি আছে যা ফর্মটি সঠিকভাবে কাজ করার জন্য এবং পেপ্যাল তাদের কাজ করার জন্য জরুরী। আপনার একমাত্র অপশন হলো ফর্মটি লোড হওয়া দিন (কোনো টেম্পারিং বা পরিবর্তন ছাড়া) বা এটি না রাখুন, কিন্তু এটাও মানে সমস্ত ব্যবসা হারানো।
এটি একটি পরিস্থিতি সৃষ্টি করে যেখানে ضرুরী ডেটা সংগ্রহ হচ্ছে—সিকিউরিটি কারণাবশ্য। কুকি কন্ট্রোল টুলসও পেপ্যাল অবজেক্ট ডিলিট করতে পারবে না আপনি যদি চান। ব্রাউজার কীভাবে কাজ করে, সিকিউরিটি কারণাবশ্য, ডোমেনগুলো শুধু নিজেদের কুকি ডিলিট করতে পারে আর কিছুই না। তাই আপনি যদি একটি সাইট পেজ খুলেন, এটি অন্য সাইটের কুকি টেম্পার করতে পারবে না। এটা বুঝতেও পারা যায়, কারণ আপনি চান না কেউ আপনার সেশন লগইন ডেটা চুরি করতে পারে।
তাই এমন পরিস্থিতিতে আপনি কী করবেন? খैर, ট্রান্সপারেন্ট থাকুন। আপনি এখনো একটি সার্ভিস ব্যবহার করছেন, কিন্তু আপনার ইউজারদের ব্যাখ্যা করুন আপনি কীভাবে করছেন, কী ডেটা সংগ্রহ হচ্ছে—এবং সবচেয়ে ভালো, তাদের সম্পর্কিত প্রাইভেসি পলিসিতে রেফার করুন যাতে তারা পড়ে বুঝতে পারে কী হচ্ছে।
আমরা দুটি প্রশ্নের উত্তর দিয়েছি। শেষটি হলো—আপনার এখন আপনার সাইটে করা ফাইন্যানশিয়াল ট্রানজ্যাকশনের সাথে সরাসরি সম্পর্কিত কিছু পার্সোনাল ডেটা আছে। এটি ضرুরী ডেটা (ই-কমার্স প্ল্যাটফর্ম দ্বারা সেট করা ضرুরী কুকির মতো), এবং আপনাকে এই ডেটা ব্যবহার করতে হবে যখন আপনি ট্যাক্স রিপোর্ট সাবমিট করবেন এবং অন্য। অন্য কথায়, আপনি এই ডেটা পেপ্যাল থেকে, যার নিজস্ব সিকিউরিটি মেজার আছে ডেটা সফগার্ড করার জন্য, আপনার নিজস্ব মেশিনে ট্রান্সফার করবেন, সম্ভবত একটি ডেস্কটপ, ল্যাপটপ বা ফোন। এখন কী?
মনে আছে আমরা ডেটা সংগ্রহ সম্পর্কে দুটি প্রধান দিক নিয়ে আলোচনা করেছি: আনোনিমাইজেশন এবং এনক্রিপশন। पहला ডেটা সংগ্রহ মিনিমাইজ করার চেarcha (নন-পার্সোনাল করার পর্যায়ে)। আমরা উপরের অধিকাংশ ধাপে এটা করেছি, কিন্তু আমরা কিছু ডেটা পাই যা কোর বিজনেসের সাথে সম্পর্কিত। আমরা এটিকে আর আনোনিমাইজ করতে পারি না (এটা সম্ভবত ট্যাক্স অথরিটির সাথে ফ্ল্যাগ তুলবে)। কোনো সমস্যা নেই। তাহলে আপনাকে এই ডেটা রক্ষা করতে হবে।
একবার আপনি পেপ্যাল (অথবা অন্য কোনো ই-কমার্স প্ল্যাটফর্ম) থেকে একটি ফর্ম বা রিপোর্ট ডাউনলোড করলে, আপনি সেটির জন্য দায়বদ্ধ হয়েন। তাই আপনাকে নিশ্চিত করতে হবে ডেটা সবসময় সুরক্ষিত। এর মানে, আপনি যদি ভুলে এটিকে হারিয়ে দেন, বা এটি চুরি হয়, তবে আপনাকে পার্সোনাল ইনফরমেশন রিট্রিভ করা কঠিন করতে হবে। এখানেই এনক্রিপশন আসে।
এনক্রিপশন একটি গাণিতিক প্রসেস যা মানব-পঠনযোগ্য ডেটাকে র্যান্ডম বিট টেক্সটে রূপান্তর করে যার কোনো অর্থ নেই এবং যা প্রপার এনক্রিপশন কি ছাড়া ডিসিফার করা যাবে না। ভালো এনক্রিপশন પરম্পরাগত কম্পিউটিং মেথড দিয়ে ব্রেক করা প্রায় অসম্ভব। আরো, GDPR-কমপ্লায়েন্ট করার জন্য, আপনাকে এনক্রিপশন কির একমাত্র মালিক হতে হবে যাতে শুধু আপনি ডেটা খুলতে পারেন। অন্য কথায়, কেউ যদি এই ডেটার अधिकार পায়, তবে সেটি বেকার হবে।
তলশিরা: আপনি যদি ডেটার একটি অফলাইন কপি রাখেন এর মূল উৎসের বাইরে (যেমন পেপ্যাল অনলাইন কনসোল), তবে সেটি এনক্রিপ্ট করুন। শুধু প্রয়োজনীয় এক্সচেঞ্জের উদ্দেশ্যে খুলুন, যেমন অ্যাকাউন্ট্যান্ট, ট্যাক্স অথরিটি, ইত্যাদির সাথে। শেষ ধাপে কখনও কখনও পার্সোনাল ডেটা ইমেইল বা ফিজিক্যাল মেইল দিয়ে পাঠাতে হয়। আবার, এটি আইনি উদ্দেশ্যে জরুরী, এবং এটিকে এড়ানো যায় না। কিন্তু ঠিক আছে, কারণ অন্য ব্যবসা এবং এন্টিটি যারা পার্সোনাল ডেটা হ্যান্ডল করে, তাদেরও GDPR কমপ্লায়েন্সের তাদের অংশ থাকবে, এবং এতে আপনার ইমেইল প্রোভাইডার, আপনার অ্যাকাউন্ট্যান্ট, আপনার সরকার অন্তর্ভুক্ত। ধারণা হলো এই অ্যাকশনগুলো মিনিমাইজ করা এবং উচ্চ সিকিউরিটি মেইনটেইন করা (এটি একটি অস্পষ্ট টার্ম, কিন্তু আমরা এটিকে নিচে আরো ইলাস্ট্রেট করব)। এনক্রিপশন সেকশন দেখুন।
ইউজার রেজিস্ট্রেশন
আপনার সাইটে একটি ইউজার রেজিস্ট্রেশন ফর্ম থাকতে পারে। সাধারণত, এবিধ ফর্মে কমপক্ষে নাম এবং ইমেইল ফিল্ড থাকে। রেজিস্ট্রেশন ফর্মে দেওয়া ডেটা তারপর কোনো রকম ডেটাবেসে সংরক্ষিত হয়। আপনার সাইটে এই ফাংশনালিটি থাকলে, আপনাকে নিজেদের থেকে কিছু প্রশ্ন করতে হবে:
- আপনার সত্যিকারের রেজিস্টার্ড ইউজার দরকার কি? উত্তরটি সহজে হ্যাঁ হতে পারে।
- আপনার ইউজারদের থেকে কী ইনফরমেশন দরকার? আপনার রেজিস্ট্রেশন ফর্ম কি 'স্লিম' পর্যাপ্ত?
- আপনার ডেটাবেস কোথায় অবস্থিত, কীভাবে অ্যাক্সেস, এডিট এবং সিকিউর করতে হয় সেটি জানেন কি?
আমরা যা ইতিমধ্যে আলোচনা করেছি তার দিকে ফিরে যাই—আনোনিমাইজেশন এবং এনক্রিপশন। আপনি যদি আপনার হ্যান্ডল করা ইউজার ডেটাকে কম পার্সোনাল করতে পারেন (আপনার ব্লগ/সাইট এক্টিভিটি হামলা ছাড়া), তবে করুন। আপনি যদি এই ডেটা কোথাও রাখেন, এনক্রিপ্ট করার চেষ্টা করুন। অধিকাংশ মানুষের জন্য, শেয়ার্ড প্রোভাইডারের সাথে হোস্ট করা একটি SQL ডেটাবেস কীভাবে এনক্রিপ্ট করতে হয় সেটি খুব জটিল। কিন্তু। আপনি এই গেমে একা নন। আপনার প্রোভাইডার তাদের সার্ভিসের_case_ গোপনীয়তা সম্পর্কে তাদের নিজস্ব দায়িত্ব রক্ষা করে: তাদের সিকিউর এবং রবাস্ট হতে হবে।
আপনার অতিরিক্ত GDPR দায়িত্ব আসে যখন আপনি ইউজার ডেটা হ্যান্ডল করেন। অন্য কথায়:
- আপনাকে জানতে হবে ইউজার ডেটা কোথায় স্টোর করা হয়।
- আপনাকে জানতে হবে কীভাবে এই ডেটা অ্যাক্সেস করতে হয় (এবং প্রয়োজনে ডিলিট করতে হয়)।
- আপনি যদি এই ডেটা ব্যাকআপ নেন (আপনার কম্পিউটার, ক্লাউড, অন্য সার্ভার), তবে ব্যাকআপের জন্য এনক্রিপশন দরকার।
আপনি যদি এর সাথে কষ্ট পান, তবে আপনাকে একজন পেশাদারকে এই কাজটি করার জন্য ভাড়া দিতে হবে (টাকা, আস্থা, সতর্ক থাকুন স্ক্যামের বিপরীতে)। অন্যথায়, আপনি GDPR কমপ্লায়েন্সের দৃষ্টিতে সেরা পজিশনে নাও থাকতে পারেন। এটি কঠোর এবং নিষ্ঠুর শোনা যাবে, কিন্তু চিন্তা করুন: আপনি যদি আপনার ইউজার ডেটা হ্যান্ডলিং মেকানিজম কীভাবে কাজ করে সেটি সম্পর্কে ক্লুহীন হন, তবে কি আপনি সত্যিকারের চাইবেন লোকেরা আপনার সার্ভিস ব্যবহার করুক? অথবা তাদের জায়গায় নিজেকে রাখুন। কি আপনি এমন একটি সাইটে আস্থা করবেন যার কোনো 'আইডিয়া' নেই তারা ইউজার ডেটার সাথে কী করছে?
তারপর, শেষ টুকরো: ডেটা ট্রান্সফার। আপনার যদি পার্সোনাল ডেটা থাকে, তবে আপনি তার সুরক্ষিত রাখার দায়বদ্ধ। ইউজারদের স্পষ্ট অনুমতি ছাড়া ডেটা বিক্রি করা বা অন্য এন্টিটিতে দেওয়া বড় no-no। এখানেও সবচেয়ে খারাপ জিনিস হলো, আপনি 'দুর্ঘটনাজনিতভাবে' ডেটা দিয়ে দিতে পারেন অজান্তে। আপনার সাইটে একটি সার্ভিস আপনার ইউজার ডেটাবেস ক্রল বা ইনডেক্স করতে পারে, এবং আপনি সেটি জানতেও পারবেন না।
সক্রিয় ইউজার ডেটা সংগ্রহের দিকটি নিঃসন্দেহে প্যাসিভ সার্ভিসগুলো থেকে বেশি জটিল যেগুলো আপনি ব্যাকগ্রাউন্ডে অন করছেন। এর জন্য অনেক বেশি প্রচেষ্টা দরকার। আমরা কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (সিএমএস) আলোচনা করার সময় এটিকে আরও কিছু আলোচনা করব।
কমেন্টস
ইউজার রেজিস্ট্রেশনের মতো একই লজিক কমেন্টসে প্রযোজ্য। মূলত, দুটি ফাংশনালিটি একই। আপনার ইউজাররা পার্সোনাল ইনফরমেশন দিবে। সত্যি, রেজিস্টার করা এবং কমেন্ট লেখা তাদের পছন্দ, কিন্তু আপনার দায়িত্ব তাদের জানানো যে আপনি ডেটার সাথে কী করতে চান। আমরা এই টপিকটি পরে বিস্তারিত পুনর্বিচার করব।
ইমেইল (এবং মেইলিং লিস্ট)
ডেটা গোপনীয়তার দৃষ্টিতে এটি একটি খুব আকর্ষণীয় দিক, অনেক অনেক কারণের জন্য। প্রথম, ইমেইল প্রায় অনিবার্য যখন অনলাইন সাইট/ব্লগের কথা আসে। আপনার অবশ্যই কিছু কান্ট্যাক্ট ইনফরমেশন থাকবে, এবং লোকেরা আপনাকে যোগাযোগ করার জন্য এটি ব্যবহার করবে। এবং আপনি যে প্রতিটি ইমেইল পাবেন, সেটি আপনার কালেকশনে নতুন ডেটা পয়েন্ট যোগ করবে।
ইমেইলেও অনেক পার্সোনাল ডেটা থাকে। একটি সাধারণ ইমেইল থাকবে:
- লাস্ট মেইল সার্ভারের আইপি অ্যাড্রেস (সেন্ডার থেকে আপনার কাছে মেইল সার্ভারের চেইনে)।
- কিছু ক্ষেত্রে, সেন্ডারের আইপি অ্যাড্রেস।
- সিস্টেম/মেইল ক্লায়েন্ট সিগনেচার।
- ইউজারের ইমেইল অ্যাড্রেস (স্পষ্ট)।
- নাম বা আলিয়াস (আসল বা কাল্পনিক)।
- আসল কন্টেন্ট, যাতে যেকোনো ধরনের পার্সোনাল ডেটা থাকতে পারে।
আরও, ইমেইল সাধারণত এনক্রিপ্টেড নয়, তাই যদি আপনার কাছে আসল মেইল মেসেজ থাকে, তবে মেসেজটি পঠনযোগ্য। অপেক্ষা করুন। প্যানিক করবেন না। এটি ভয়ঙ্কর শোনা যাচ্ছে, কিন্তু এটি নয়। যেহেতু মেসেজগুলো প্লেইন টেক্সটে লেখা হয়, বলতে গেলে, অধিকাংশ মেইল সিস্টেম কানেকশন স্থাপন এবং ডেটা পাঠাতে অতিরিক্ত এনক্রিপশন ব্যবহার করে। আমরা এটিকে একটু পরেই আলোচনা করব।
ঠিক আছে, এখন আমরা কী করব?
আমাদের দুটি প্রধান বিষয় অড্রেস করতে হবে: ১) ইমেইল রিসিভ ও সেন্ড করা ২) ইমেইল ইনফরমেশন স্টোর করা।
প্রথম, আপনার কিছু ডেটা যা আপনি ইমেইলে পাবেন সেটির ওপর আপনার কোনো কন্ট্রোল নেই। মেইল প্রোটোকল কিছু বেসিক ফিল্ড নির্দেশ করে (ফাংশনালিটি এবং সিকিউরিটির জন্য)। আরও, আপনার যদি পাবলিকলি উপলব্ধ/অ্যাক্সেসযোগ্য ইমেইল অ্যাড্রেস থাকে, তবে কে আপনাকে কান্টাক্ট করছে বা কেন সেটির ওপর আপনার কোনো কন্ট্রোল নেই। এটি ইউজারদের পক্ষ থেকে কনসেন্ট構成 করে।
GDPR কমপ্লায়েন্স আসে যখন আপনি অন্য লোকের সাথে ইমেইল দিয়ে যোগাযোগ শুরু করেন। আপনাকে আপনার ইউজারদের কনসেন্ট দরকার এটি করার জন্য। আপনার যদি ইউজার রেজিস্ট্রেশন এবং কমেন্ট থাকে, তবে আপনি অবশ্যই কিছু রেজিস্টার্ড ইউজারের সাথে শেষ হবে, এবং আপনার তাদের ইমেইল অ্যাড্রেসের অ্যাক্সেস থাকবে।
এই ডেটা অধিকার আপনাকে আপনার ইউজারদের ইনফরমেশন পাঠাতে অধিকার দেয় না (সাধারণত মার্কেটিং, অ্যাডভার্টাইজিং এবং প্রোমোশন) যদি না তারা অনুমোদন করে। এর ওপর চিন্তা করুন। কেউ কমেন্ট লিখতে সাইন ইন করলে, এটাই মানে না যে তারা চায় আপনি তাদের স্প্যাম করবেন আপনার নিউজলেটারের সাথে। তাদের আলাদাভাবে নিউজলেটারের জন্য সম্মতি দিতে হবে।
সহজ করতে: আপনাকে ইমেইল উদ্দেশ্যানুসারে ব্যবহার করতে হবে:
- কেউ আপনাকে লিখলে, আপনি ফেরত লিখবেন; পুরোপুরি ঠিক, যোগাযোগ এক্সচেঞ্জ।
- কেউ রেজিস্টার করলে, তবে আপনি তাদের ইমেইল ইউজার ম্যানেজমেন্ট উদ্দেশ্যে ব্যবহার করতে পারেন—ইমেইল ভেরিফিকেশন, তাদের অ্যাকাউন্ট সম্পর্কে নোটিফিকেশন, কমেন্ট সম্পর্কে নোটিফিকেশন, পাসওয়ার্ড রিসেট, ইত্যাদি।
- আপনি যদি আপনার ইউজারদের অন্য ইনফরমেশন পাঠাতে চান, তবে আপনাকে তাদের কনসেন্ট নিতে হবে। কুকির মতো।
এই ইমেইল এক্সচেঞ্জের কালো জাদু। আপনি মেইলিং লিস্ট ব্যবহার করতে পারেন। আপনি নিউজলেটার ব্যবহার করতে পারেন। আপনাকে এই লিস্টগুলো আপনার স্পষ্ট ইউজার অনুমোদন দিয়ে বানাতে হবে। সহজ।
দ্বিতীয় অংশ: ডেটা হ্যান্ডলিং। ইমেইল ডেটা অন্য যেকোনো পার্সোনাল ডেটার মতো। আপনাকে নিশ্চিত করতে হবে আপনি সেটি নিরাপদে রাখছেন। এটি ই-কমার্স ডেটার খুব মিলتی জুলটি। আপনি সম্ভবত ইমেইল রাখবেন, আইনি এবং অ্যাকাউন্টিং কারণাবশ্য। নিশ্চিত করুন আপনি সেটি সুরক্ষিত ও অডিটযোগ্য পদ্ধতিতে রাখছেন:
- অ্যাক্সেস: আপনি মূলত দুটি পথে ইমেইল অ্যাক্সেস করবেন: ১) ওয়েব ব্রাউজার দিয়ে ২) ডেডিকেটেড মেইল ক্লায়েন্ট ব্যবহার করে যেমন মাইক্রোসফট আউটলুক বা মোজিলা থান্ডারবার্ড, উদাহরণস্বরূপ। উভয় ক্ষেত্রে, নিশ্চিত করুন আপনি সিকিউর লেয়ার ব্যবহার করে কানেক্ট করছেন (ব্রাউজারে https:// এবং মেইল ক্লায়েন্ট কনফিগারেশনে সিকিউর পোর্ট, যেমন পোর্ট ৪৬৫ TLS/SSL)। কিছু কেসে, আপনার টু-ফ্যাক্টর অথেন্টিকেশন (২FA) অপশনও থাকবে, যা আপনার লগইন অगेन्स্ট হ্যাকিং অটেম্পটকে আরও কঠিন করে দেবে।
- স্টোরেজ: আপনার ইনবক্স সুরক্ষিত থাকা উচিত। আপনি যদি অনলাইন প্রোভাইডার ব্যবহার করেন (আপনার হোস্টিং প্রোভাইডার সহ), তাদের তাদের ডিউ ডিলিজেন্স এবং দায়িত্ব আছে ডেটা সফগার্ড করার। আপনার নিজস্ব সিকিউরিটি যোগ করুন যখন পারেন, যেমন ২FA, যদি সম্ভব হয়। সবচেয়ে গুরুত্বপূর্ণ, আপনি যদি আপনার ইনবক্সের একটি অফলাইন কপি রাখেন (যেকোনো মেইল ক্লায়েন্ট), তবে মেইলবক্সটি একটি এনক্রিপ্টেড লোকেশনে রাখুন (আপনাকেই একমাত্র এনক্রিপশন কির মালিক হিসেবে)। এনক্রিপশন সম্পর্কে পরে আরো।
সংক্ষেপে:
- ইমেইল উদ্দেশ্যানুসারে ব্যবহার করুন (রিপ্লাই, অ্যাকাউন্ট সাপোর্ট, মেইলিং লিস্ট—প্রতিটির নিজস্ব কনসেন্টসহ)।
- ইমেইল রক্ষা করুন (সিকিউর কানেকশন, এনক্রিপ্টেড লোকাল স্টোরেজ, সম্ভব হলে অতিরিক্ত অনলাইন সফগার্ড)।
এমবেডেড ভিডিও (ইউটিউব)
এটি একটি আকর্ষণীয় একটা। ইউটিউব আপনাকে আপনার পেজে ভিডিও এমবেড করার অনুমতি দেয়। খারাপ নয়। কিন্তু এখানে বিষয়ের একটি পুরো স্রেণি আসে। ইউটিউব ভিডিও বিভিন্ন এলিমেন্ট কম্বাইন করে: ট্র্যাকিংয়ের একটি এলিমেন্ট থাকতে পারে, যা ইউটিউবে ভিডিও রিকমেন্ডেশন অফার করতে দেয়; ইউজারদের বিজ্ঞাপন দেখানো হতে পারে, আবার বিভিন্ন পছন্দের ওপর ভিত্তি করে; কুকি থাকতে পারে; এবং আরও।
আপনি যদি ভিডিও এমবেড করতে চান, তবে আপনাকে বুঝতে হবে কীভাবে এই ভিডিওগুলো সম্ভাব্যভাবে ব্যবহার করা যেতে পারে এই ভিডিও দেখার ইউজারদের প্রোফাইল করার জন্য, এবং যদি পার্সোনাল ডেটার কোনো এলিমেন্ট থাকে, তবে আপনাকে ইউজারদের কনসেন্ট নিতে হবে। மேலும், মূলত, এমবেডেড ভিডিও দুটি ধরণের—ফ্ল্যাশ-বেসড ক্লিপ (পুরনো) এবং নেটিভ HTML5 ভিডিও (নতুন)। এটিও বড় পার্থক্য করে।
একটি ফ্ল্যাশ-বেসড ভিডিও দেখতে এই রকম হতে পারে:
<object width="680" height="412">
<param value="https://www.youtube.com/v/EWrJqUtYW7Y" name="movie" />
<param value="window" name="wmode" />
<param value="true" name="allowFullScreen" />
<embed width="680" height="412" wmode="window" allowfullscreen="true" type="application/x-shockwave-flash" src="https://www.youtube.com/v/EWrJqUtYW7Y"></embed>
</object>
HTML ভার্সনটি দেখতে এই রকম হবে:
<iframe width="560" height="315" src="https://www.youtube.com/embed/KHG6fXEba0A" frameborder="0" allow="autoplay; encrypted-media" allowfullscreen></iframe>
তাহলে প্রশ্ন হলো—ভিডিওগুলো কীভাবে GDPR-কমপ্লায়েন্ট করা যাবে?
প্রথম, ফ্ল্যাশ ক্লিপের सम्बन्धে (নির্দিষ্টভাবে Adobe Flash Player)। সাধারণত, ফ্ল্যাশ একটি টেকনোলজি হিসেবে সম্ভবত সেরা পথ নয় এগিয়ে যাওয়ার, কমপক্ষে অনলাইন ভিডিওর ক্ষেত্রে। এক দশকও বেশি সময়, এই টেকনোলজি ওয়েব পেজে ইন্টারেক্টিভ মাল্টিমিডিয়া কন্টেন্ট এমবেড করার প্রিয় পদ্ধতি হিসেবে অত্যধিক জনপ্রিয় ছিল, কিন্তু সাম্প্রতিক বছরে এটি নরমে ফেজ আউট হয়েছে, ফ্ল্যাশ প্লেয়ারের সাথে জড়িত সিকিউরিটি ইস্যু এবং এই 이유로 যে সকল আধুনিক ব্রাউজার নেটিভ HTML5 ভিডিও সাপোর্ট করে।
ফ্ল্যাশ ক্লিপ কুকিও সেট করতে পারে—শুধু সাধারণ কুকি নয়—ফ্ল্যাশ কুকি। সেগুলো সাধারণ ওয়েব কুকির মতো প্রাকৃতিক কিন্তু আলাদা স্টোর হয় এবং এক্সক্লুসিভলি Adobe Flash Player দ্বারা ব্যবহার হয়। এবং আপনার কুকি কন্ট্রোল টুলস দিয়ে সেগুলো কন্ট্রোল করার একটি সহজ পথ নাও থাকতে পারে। তাই আপনাকে কী করতে হবে:
- পুরনো ফরম্যাটের সব বিদ্যমান ক্লিপ রি-এমবেড করুন এবং নতুন ফরম্যাটে কনভার্ট করুন।
তারপর, এটি আমাদের পরিচিত ডেটা সংগ্রহ এবং কুকির দিকগুলো রেখে দেয়। সৌভাগ্যয়, ইউটিউব শেয়ারিং-এর জন্য একটি এনহ্যান্সড প্রাইভেসি ফিচার অফার করে। আপনি যখন অনলাইনে যেকোনো ভিডিওর শেয়ার অপশনে ক্লিক করেন, আপনার ভিডিও এমবেড করার অপশন থাকে। তারপর, আপনাকে Enable privacy-enhanced mode বক্সে টিক দিতে হবে। এটি একটি ভিন্ন এমবেড কোড জেনারেট করবে, এবং কুকি সেট করবে না।
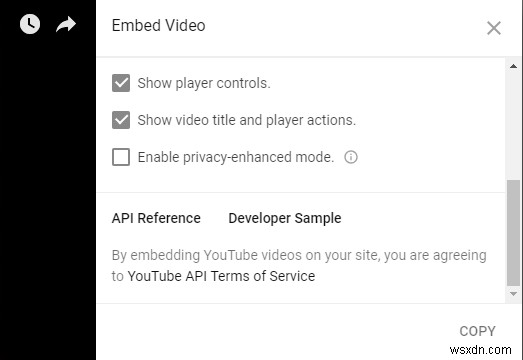
প্রাইভেসি-এনহ্যান্সড কোডটি তাহলে এই রকম দেখাবে:
<iframe width="560" height="315" src="https://www.youtube-nocookie.com/embed/KHG6fXEba0A" frameborder="0" allow="autoplay; encrypted-media" allowfullscreen></iframe>
এই পদ্ধতিতে—যেহেতু ইউটিউব (গুগল) GDPR কমপ্লায়েন্সের অংশ হিসেবে থার্ড-পার্টি অ্যাড সার্ভিং এবং পিক্সেল ট্র্যাকিং আর ব্যবহার করে না, এবং আমরা নো-কুকি সহ প্রাইভেসি-এনহ্যান্সড মোড ব্যবহার করি—আমাদের এখন ইউজার-ফ্রেন্ডলি এমবেডেড ভিডিও আছে। অন্যথায়, আপনাকে পূর্বের মতো কনসেন্ট নিতে হবে।
শেষে, আপনার পেজে অন্যান্য নন-স্ট্যান্ডার্ড, নন-ইউটিউব ফ্ল্যাশ ক্লিপও থাকতে পারে। উদাহরণস্বরূপ:
<object classid="clsid:D27CDB6E-AE6D-11cf-96B8-444553540000" codebase=
"https://active.macromedia.com/flash5/cabs/swflash.cab#version=5,0,0,0" height="550" width="690">
<param name="movie" value="video.swf">
<param name="play" value="true">
<param name="loop" value="false">
<param name="quality" value="low">
<embed src="video.swf" quality="low" loop="false" type=
"application/x-shockwave-flash" pluginspage=
"https://www.macromedia.com/shockwave/download/index.cgi?P1_Prod_Version=
ShockwaveFlash" height="550" width="690">
</object>
এই مواردের জন্য কোনো সহজ সমাধান নেই। আমি ফ্ল্যাশ ক্লিপ লিমিট করার বা ডিজাইন অনুযায়ী কুকি ডিজেবল করার কোনো তुच্ছ পদ্ধতি জানি না। যদি সেগুলো পাবলিকলি উপলব্ধ থাকতে হয়, সেরা সুপারিশ হলো এই ভিডিওগুলো ইউটিউবে আপলোড করুন এবং তারপর নতুন, প্রাইভেসি-এনহ্যান্সড এমবেড অপশন দিয়ে অফার করুন। সম্ভবত এই ভিডিওগুলো ইউটিউব বা অনুরূপ শেয়ারিং প্ল্যাটফর্মে ব্যবহার করা যাবে না বিভিন্ন লিগ্যাল/কন্টেন্ট কারণাবশ্য। সেক্ষেত্রে, আপনি একটি আলাদা ডিসক্লেমার রাখতে চাইবেন, অথবা এই ক্লিপগুলো সম্পূর্ণ মুছে ফেলবেন।
এমবেডেড স্ক্রিপ্ট
আপনি ভিডিও ছাড়া অন্যান্য কন্টেন্টও আপনার পেজে এমবেড করতে পারেন। উদাহরণস্বরূপ, پول, ম্যাপ, ইত্যাদি। এগুলো যেকোনো রকম স্ক্রিপ্ট হিসেবে আসবে, অধিকাংশ ক্ষেত্রে জাভাস্ক্রিপ্ট (something.js)। এগুলো হ্যান্ডল করার সেরা পদ্ধতি, আপনি যদি চান বা প্রয়োজন হয়, তবে ইউজারদের কনসেন্ট নেওয়া, শেয়ারদিস বাটনের সাথে আমরা যেভাবে করেছিলাম সেভাবে। আপনি যেকোনো টুল ব্যবহার করুন, onAccept ফাংশনে থাকবে:
function(){
var file=document.createElement('script');
file.setAttribute("type","text/javascript");
file.setAttribute("src", "SCRIPT HERE");
document.getElementsByTagName("head")[0].appendChild(file);
}
কন্টেন্ট ম্যানেজমেন্ট সিস্টেম (সিএমএস): ওয়ার্ডপ্রেস
এই সেকশনটি সম্ভবত এই নিবন্ধ পড়া অধিকাংশ মানুষের জন্য সবচেয়ে আকর্ষণীয়। ওয়ার্ডপ্রেস বিশ্বে সবচেয়ে জনপ্রিয় ওয়েবসাইট ও ব্লগিং ম্যানেজমেন্ট সিস্টেম। এটি ব্যবহার করা খুব সহজ, তুলনামূলকভাবে সহজ কনফিগার করা যায়, এবং এটি নমনীয়, উপযোগী প্লাগইনের ভান্ডার অফার করে। আমি অবশ্য ওয়ার্ডপ্রেস দিয়ে ডেমো করব, কিন্তু মনে রাখবেন অন্যান্য সিএমএসও আছে, যেমন Drupal, Joomla!, Magento, phpWiki, এবং আরও অনেক।
ওয়ার্ডপ্রেস তার প্রথম GDPR-রেডি ভার্সন, ৪.৯.৬, ১৭ মে, ২০১৮-এ রিলিজ করল। Wpbeginner.com ২৩ মে, ২০১৮-এ GDPR-র ওপর একটি খুব উপযোগী গাইড রিলিজ করল, রেগুলেশন কার্যকর হওয়ার মাত্র দু দিন আগে। আমার নিজের টেস্টিং এবং প্রয়োজনীয় পরিবর্তন ইমপ্লিমেন্টেশন কিছু পার্থক্য দেখিয়েছে এই গাইডের সাথে, তাই আমি বিস্তারিত পরিবর্তন এবং সেটিংস শেয়ার করতে চাই যেগুলো আমি আমার বুক-রাইটিং সাইট, The Lost Words-কে রেগুলেশনের সাথে লাইন আপ করার জন্য করলাম।
The Lost Words একটি αρκোনা সিম্পল ওয়ার্ডপ্রেস সাইট—কোনো ইউজার রেজিস্ট্রেশন নেই। আমার কমেন্টস অন করলে ছিল ডিসকাস প্লাগইন ব্যবহার করে (অর্গানিক কমেন্টসের বদলে) এবং ডেটা অ্যানালিটিক্স সংগ্রহ করতাম Google Analytics for WordPress by MonsterInsights প্লাগইন দিয়ে (যেটি উপরের গাইডটিও মেনশন করেছে)। আমি GDPR এনফোর্সমেন্ট ডেটার আগে এই দুটি প্লাগইন ডিজেবল করলাম এবং কমপ্লায়েন্সের জন্য বিকল্প পদ্ধতি ইমপ্লিমেন্ট করলাম, এবং আমি এক্সাক্টলি কী এবং কীভাবে করলাম সেটি ব্যাখ্যা করব।
তাহলে, যাত্রাটি আগের মতো—শুধু আমরা এখন এটি ওয়ার্ডপ্রেসের সাথে করব। আপনার সাইটের সাথে কানেকশন স্থাপন করুন। ডেটা ফ্লো বুঝতে চেষ্টা করুন। ড্যাশবোর্ড খুলুন এবং আপনার ইনস্টলড এবং এক্টিভেটেড প্লাগইনগুলো পরীক্ষা করুন।
ডেটা সংগ্রহ = প্লাগইন
আপনি যদি এক বা একাধিক ওয়ার্ডপ্রেস প্লাগইন ব্যবহার করেন, তবে খুব সম্ভব আপনি ডেটা সংগ্রহ করছেন, সম্ভবত পার্সোনাল ডেটা। আপনার প্লাগইনগুলো ডেটা সংগ্রহ করছে কিনা যাচাই করার সবচেয়ে সহজ পথ হলো তাদের প্রাইভেসি পলিসি পড়া, যদি থাকে। তারপর, আপনাকে কিছুটা টেক নলেজ দরকার হতে পারে ভালোভাবে বুঝতে কী হচ্ছে। এবং মনে রাখবেন, কোর ওয়ার্ডপ্রেস GDPR-কমপ্লায়েন্ট হলে এই মানে নয় আপনার প্লাগইন—অথবা আপনার কার্যকলাপ—ও সেটি।
আমার কেসে, আমার বেশ কিছু প্লাগইন ইনস্টল করা আছে। এদের কিছু কোনো পার্সোনাল ডেটা সংগ্রহ করে না। এগুলো অধিকাংশ সিকিউরিটি হার্ডেনিং টুল, যেগুলো ওয়েবসাইটকে আরও রবাস্ট बनाने জন্য ডিজাইন করা। কিছু প্লাগইন ডেটা সংগ্রহের কনফিগারেবল অপশন দেয় (এটি ওয়েব সার্ভার লগ এবং গুগল অ্যানালিটিক্স অপশনের সাথে আলোচনা করা বিষয়ের মতো)। কিছু নিঃসন্দেহে পার্সোনাল ডেটা সংগ্রহ করে। তাই আমাদের তিনটি গ্রুপ আছে:
- প্লাগইন যেগুলো পার্সোনাল ডেটা সংগ্রহ করে না (আলোচনা থেকে বাদ)।
- প্লাগইন যেগুলো ডেটা সংগ্রহ করতে পারে—আমরা সেগুলো নন-পার্সোনাল ইউজের জন্য কনফিগার করতে পারি, অথবা পার্সোনাল ডেটা সংগ্রহ করি কিন্তু তাহলে ইউজারদের জানাতে হবে এবং কনসেন্টের অপশন দিতে হবে। কিছু পরিস্থিতিতে, ডেটা ضرুরী হতে পারে। আমরা তা শীঘ্রই আবিষ্কার করব।
- প্লাগইন যেগুলো ডেটা সংগ্রহ করে—আমাদের ইউজারদের কনসেন্ট নিতে হবে।
গুগল অ্যানালিটিক্স
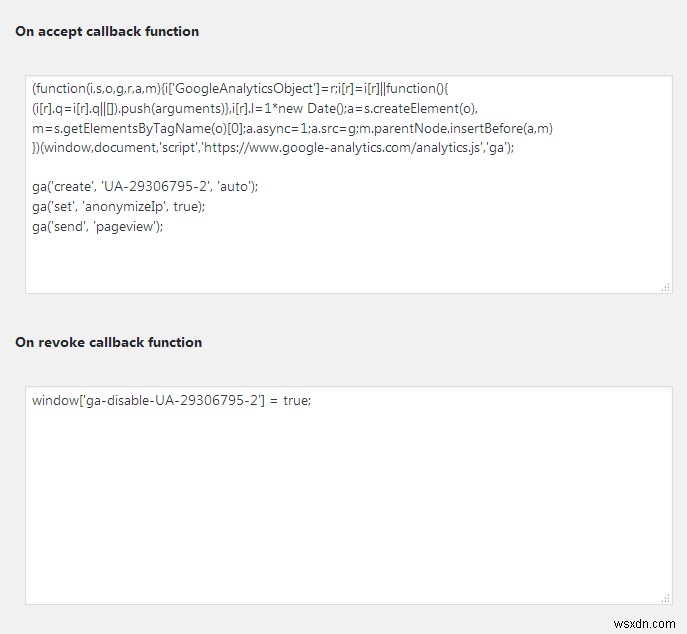
গুগল অ্যানালিটিক্স দিয়ে ওয়েবসাইট ট্রাফিক স্ট্যাটিস্টিক্স সংগ্রহ দ্বিতীয় গ্রুপে পড়ে। আমরা ইতিমধ্যে দেখেছি কীভাবে গুগল অ্যানালিটিক্স অনোনিমাস, নন-পার্সোনাল ডেটা সংগ্রহের পদ্ধতিতে ব্যবহার করা যায়। এখানে, আমি আপনাকে দেখাব কীভাবে স্ক্রিপ্টটি পার্সোনাল ডেটা ছাড়া কিন্তু কুকি সহ চালাতে হয়। আমরা দুটোই কম্বাইন করব।
আমি Cookie Control ব্যবহার করে ইউজার কনসেন্টের ওপর ভিত্তি করে গুগল অ্যানালিটিক্স কনডিশনাল লোডিং ইমপ্লিমেন্ট করলাম, যেমন আমি আগে দেখিয়েছিলাম। মূলত, আমরা ইউজারদের কনসেন্ট চাই, এবং যদি তারা দেয়, স্ক্রিপ্টটি রান করবে এবং কুকি সেট হবে। আমরা এখনও আইপি অ্যাড্রেস আনোনিমাইজেশন ব্যবহার করি। Cookie Control, আমার পছন্দের টুল, আসলে এই উদ্দেশ্যে একটি হেল্পফুল উদাহরণ দেয়, তাই এটি সেটআপ করা সহজ হবে। কপি-পেস্টযোগ্য কোড স্নিপেটের জন্য আগের অংশটি দেখুন।
কেন না MonsterInsights?
একটি সহজ প্র্যাক্টিক্যালিটি এবং টাইমলাইন বিষয়। মূলত, আমি আসলে Google Analytics for WordPress by MonsterInsights প্লাগইন কনফিগার করেছিলাম নন-পার্সোনাল ডেটা সংগ্রহের জন্য (কুকি বাদে), তাদের GDPR-রেডি আপডেট রিলিজ করার আগেও। অবশ্য, প্লাগইনটি এখন একটি আলাদা EU Compliance টুলের সাথে আসে যা এই বিষয়ে সব কিছু অটোমেটিক্যালি কনফিগার করবে। এই অ্যাডঅন টাকা খরচ করে—এবং আমি ইতিমধ্যে একটি ভিন্ন কুকি কন্ট্রোল সমাধানে টাকা দিয়ে বসে ছিলাম (যেটি স্ক্রিপ্টও হ্যান্ডল করে)।
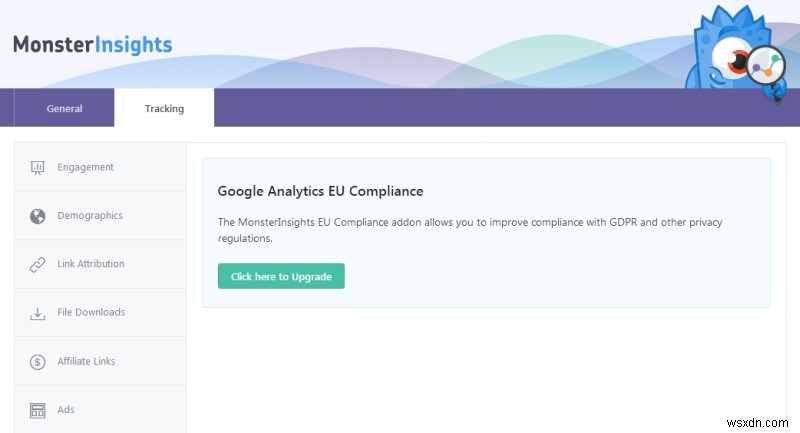
এটি কী করে সেটি পড়লে, প্লাগইন আইপি আনোনিমাইজেশন হ্যান্ডল করে, UserID ট্র্যাকিং ডিজেবল করে এবং Author ট্র্যাকিং ডিজেবল করে, যা একটি কাস্টম ডাইমেনশন। আপনি ম্যানুয়ালি এগুলো হ্যান্ডল করতে পারেন, কিন্তু এই প্লাগইন দিয়ে করার সুবিধা হলো এই পরিবর্তনগুলো শুধু আপনার ইইউ ভিজিটরদের প্রযোজ্য হবে। আপনি যদি আপনার গুগল অ্যানালিটিক্স একাউন্টের মাধ্যমে পরিবর্তন করেন, সেগুলো গ্লোবাল হবে। Google Analytics for WordPress by MonsterInsights কুকি প্লাগইনদের সাথে ইন্টিগ্রেটও করে। আমি নিশ্চিত নই কোনো কনডিশনাল লোডিং অফ স্ক্রিপ্ট আছে কিনা।
আমার জন্য, আনা পরিবর্তনগুলো একটু লেট হয়ে গেল—বেশিরভাগ GDPR টুলের মতো, এগুলো এনফোর্সমেন্ট ডেটার মাত্র এক সপ্তাহ আগে হয়েছে, যা পর্যাপ্ত টেস্ট করার জন্য কঠিন। மேலும், যেহেতু আমাকে ইউজারদের কুকির জন্য কনসেন্ট নিতে হয়ত (যদিও আমি নো লোকাল স্টোরেজ অপশন ব্যবহার করতে পারতাম), তবে আমি Cookie Control-এর মাধ্যমে গুগল অ্যানালিটিক্স কনডিশনালি লোড করতাম, এবং আমি ইতিমধ্যে এই টুলের মাল্টি-সাইট লাইসেন্স কিনে নিয়েছিলাম।
তাই এটি প্র্যাক্টিক্যালিটির বিষয়। আপনি MonsterInsights ব্যবহার করতে পারেন (কিছু এক্সট্রা খরচে) এবং কয়েকটি কুকি কন্ট্রোল প্লাগইন کے সাথে ইন্টিগ্রেট করতে পারেন। অথবা আপনি আপনার টাকা একটি ভিন্ন টুলে (যেমন আমি করলাম) বিনিবেশ করতে পারেন, এবং এই পদ্ধতিতে হ্যান্ডল করতে পারেন, সুবিধা হলো আপনি অতিরিক্ত স্ক্রিপ্ট এবং কুকি কন্ট্রোল করতে পারবেন এবং শুধু গুগল অ্যানালিটিক্স নয়, যেমন শেয়ারদিস বাটন, যা আমরা ইতিমধ্যে দেখেছি।
কমেন্টস (ডিসকাস)
আমি কমেন্টের জন্য ডিসকাস চালাতাম। দুর্ভাগ্যবশত, ডিসকাস ২৫ মে, ২০১৮-এ আপডেট রিলিজ করল, এবং আমার জন্য এটি খুব লেট হয়ে গেল। এই মুহূর্তে, আমি ব্লগে কমেন্টস ডিজেবল করেছিলাম। আমি সিদ্ধান্ত নিলাম بعدে পুনরায় আনার, যের করেই আমি নিশ্চিত হয়ে যাই যে অর্গানিক ওয়ার্ডপ্রেস কমেন্টস বা ডিসকাস কমপ্লায়েন্ট।
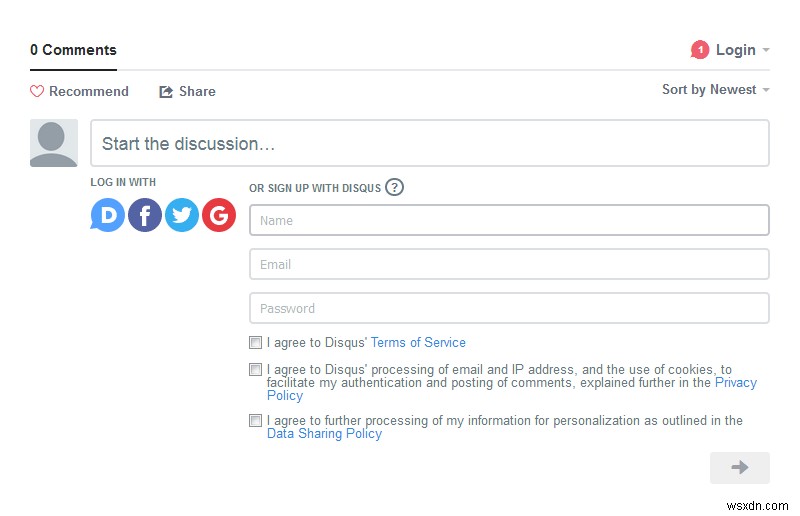
ডিসকাসের জন্য GDPR আপডেটের আগে, আমি Cookie Control এবং এর onAccept ও onRevoke ফাংশন ব্যবহার করে ডিসকাসকে 'ইন্টারসেপ্ট' করার চেষ্টা করেছিলাম। এটি একটি মূল্যবান পাঠ ছিল যা আমরা শীঘ্রই আলোচনা করব। এখন, ডিসকাস প্রয়োজনীয় GDPR মেজারস আনা। আপনি যদি লগইন করে কমেন্ট পোস্ট করতে চান, আপনাকে প্রথমে তাদের নতুন প্রাইভেসি পলিসির সাথে সম্মত হতে হবে। আপনি যদি ইতিমধ্যে লগইন করা থাকেন, তবে আপনি কমেন্ট ফিল্ড দেখতে পাবেন না যতক্ষণ না আপনি সম্মত হন। এবং আপনার ট্র্যাকিং থেকে অপ্ট-আউট করার অপশনও আছে। একজন ইউজার হিসেবে (কেউ ডিসকাস ব্যবহার করছে), এই চয়েসের ডাউনসাইড হলো আপনার শুধু টেম্পোরারি সেশন লগইন থাকবে, এবং আপনাকে প্রতিবার নতুন করে লগইন করতে হবে।
ডিসকাস ও ওয়ার্ডপ্রেস ডেটাবেস ইন্টিগ্রেশন
মনে রাখবেন ডিফল্টরূপে, ডিসকাস ইউজার কমেন্ট আপনার ডেটাবেসে লিখে না। আপনাকে ম্যানুয়ালি কনফিগার করতে হবে। আপনি যদি করেন, কমেন্টগুলো আপনার ডেটাবেসে যোগ হবে, এবং আপনার যদি এখন পর্যন্ত নন-পার্সোনাল ডেটাবেস থাকে, তবে এখন সেটিতে পার্সোনাল ডেটা থাকবে, এবং তাই আপনাকে সেটিকে অনুরূপভাবে বোঝাতে হবে। উদাহরণস্বরূপ, আপনি যদি নন-এনক্রিপ্টেড ডেটাবেস ব্যাকআপ রাখতেন, এখন সেগুলো এনক্রিপ্টেড হতে হবে। আমরা এটি ব্যাকআপ সেকশনে নিচে অড্রেস করব।
জেনারেল স্ক্রিপ্ট কন্ট্রোল
আপনার ওয়ার্ডপ্রেস সাইটে অতিরিক্ত প্লাগইন বা স্ক্রিপ্ট থাকতে পারে, যাদের কোনো GDPR 액সেসরি নেই। যদি এই প্লাগইন বা স্ক্রিপ্ট পার্সোনাল ডেটা সংগ্রহ করে, তবে আপনাকে তাদের এক্সিকিউশন ব্লক করতে হবে যতক্ষণ না ইউজার কনসেন্ট দিয়েছে। এটি শেয়ারদিস বাটনের সাথে আমি যেভাবে আউटलাইন করেছিলাম সেভাবে। সেই উদ্দেশ্যে, আমাদের ওয়ার্ডপ্রেসের দুটি ফাংশন—wp_enqueue_script() এবং wp_deregister_script()—বিষয়ে কথা বলতে হবে।
Wp_enqueue_script
এই ফাংশন আপনাকে ডিমান্ড-অন স্ক্রিপ্ট রান করার অনুমতি দেয়। ব্যবহার করা সহজ নয়, কিন্তু আপনি যদি জানেন কী স্ক্রিপ্ট রান করতে হবে, তবে আপনি এটিকে wp_enqueue_script-এ র্যাপ করে আপনার কুকি কন্ট্রোল টুলের onAccept সেকশনে রাখতে পারেন, যেমন আমরা আগে করেছিলাম।
কঠিন অংশ হলো আসলে সেই স্ক্রিপ্টটি খুঁজে বের করা যা আপনাকে রান করতে হবে। এটি আবার ব্রাউজারের ওয়েব কনসোল চেক করার এবং আপনার সাইট কী করছে সেটি বুঝতে চেষ্টা করার দিকে ফিরে যায়। এটার কোনো সহজ পথ নেই, বিশেষ করে আপনার প্লাগইনগুলোর আচরণ যদি অদ্ভুত, অডকুমেন্টেড হয়। Justin Tadlock ২০০৯-এ তাদের সাইটে এই বিষয়ে আলোচনা করেছিলেন, এবং এটি অত্যন্ত মূল্যবান পরামর্শ। আপনার কনডিশনাল স্ক্রিপ্ট দেখতে এই রকম হতে পারে:
wp_enqueue_script( 'contact-form-7', wpcf7_plugin_url( 'contact-form-7.js' ), array('jquery', 'jquery-form'), WPCF7_VERSION, $in_footer );
Wp_deregister_script
এই ফাংশন enqueue-এর বিপরীত কাজ করে; এটি একটি স্ক্রিপ্ট রিমুভ/স্টপ করে। কিছু এই রকম:
add_action( 'wp_print_scripts', 'my_deregister_javascript', 100 );
function my_deregister_javascript() {
wp_deregister_script( 'contact-form-7' );
}
সেশন কুকি
ওয়ার্ডপ্রেস (এবং আপনার প্লাগইন এবং থিম) সেশন কুকি সেট করতে পারে। আবার, আমাদের কনসেন্ট দরকার, পূর্বের মতো।
ওয়ার্ডপ্রেস ৪.৯.৬ - GDPR পরিবর্তন
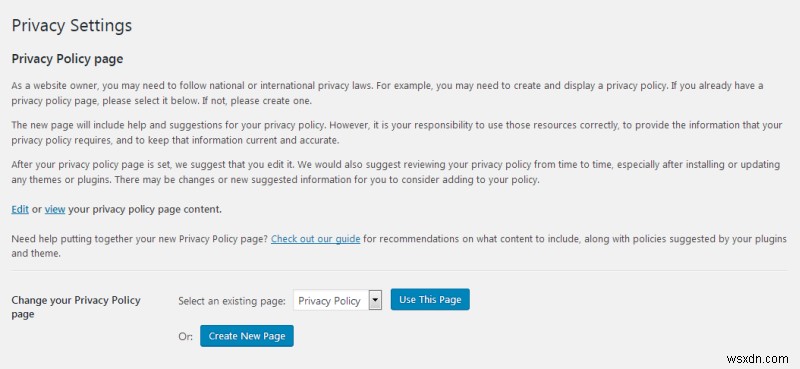
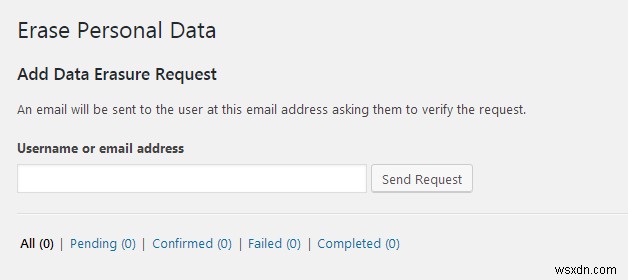
যে কথা লক্ষ লক্ষ বার বলা হয়েছে সেটি রিপিট করার কোনো ফায়দা নেই। খুব সংক্ষেপে, ওয়ার্ডপ্রেস এখন কিছু অতিরিক্ত টুল 갖고 যা আপনাকে ইউজার ডেটা ম্যানেজ করতে সাহায্য করতে পারে। আপনার যদি রেজিস্টার্ড ইউজার থাকে, তবে আপনি সেগুলো ডিলিট করতে পারবেন, এবং প্রাইভেসি পলিসির জন্য একটি টেমপ্লেটও আছে।
ডেটা ব্যাকআপ
আমরা আগে ব্যাকআপ নিয়ে কথা বলেছিলাম—ইমেইল এবং ডেটাবেসের চারপাশে। সাধারণত, খুব ভালো সম্ভাবনা আছে আপনি আপনার সাইট ডেটা (সহ ইউজার ডেটা) ব্যাকআপ নেবেন। এটি একটি স্বাস্থ্যকর, সুপারিশকৃত প্র্যাকটিস। আপনার ব্যাকআপ থাকা উচিত। সব উপায়ে। আপনাকে নিশ্চিত করতে হবে: আনোনিমাইজেশন এবং এনক্রিপশন।
আপনার ইতিমধ্যে আনোনিমাইজেশন অংশটি কভার করা উচিত (ডিজাইন অনুযায়ী)। এনক্রিপশন পরবর্তী ধাপ। আপনি যে যেকোনো ডেটা ব্যাকআপ নেন সেটি যেতে হবে:
- সিকিউর, বিশ্বস্ত এবং ডকুমেন্টেড লোকেশন।
- আপনার বাদে কারোও অ্যাক্সেসযোগ্য নয়।
এটি অর্জন করার সেরা পথ হলো এনক্রিপশন—এবং আমি আপনি স কিছু ব্যাকআপ প্রোভাইডার (প্রায়শ ক্লাউড) এনক্রিপশন অফার করে সেটি বলছি না। উদাহরণ: আপনি হয়তো Dropbox-এ ডেটা ব্যাকআপ নিচ্ছেন। সার্ভিসটি সিকিউর, এটি ২FA এবং এনক্রিপশন অফার করে। তাই কেউ যদি আসলে Dropbox সিস্টেমে হ্যাক করে, তারা চুরি করা যেকোনো ডেটা পড়তে পারবে না। কিন্তু এটি যথেষ্ট নয়। কারণ আপনি এনক্রিপশন মেথড কন্ট্রোল করেন না।
সমাধান হলো আপনার নিজস্ব টুল এবং কি (পাসওয়ার্ড যদি বলতে চান) দিয়ে ব্যাকআপ এনক্রিপ্ট করা, এবং তারপর, যেকোনো কারণে, কেউ যদি এই ডেটার অ্যাক্সেস পায়, তারা আসলে কন্টেন্ট অ্যাক্সেস করতে পারবে না। এবং আমরা অবশেষে এই টেকনোলজি যাকে এনক্রিপশন বলা হয়, সেটি আলোচনা করতে পারি।
এনক্রিপশন টুলস
খুব, আমরা এনক্রিপশন নিয়ে উপরে অনেক কথা বললাম। এখন এটিকে কিছু ভালো কাজে লাগাই।
ডেটা এনক্রিপ্ট করার অনেক পথ আছে। আমি এখন কয়েকটি সম্ভাব্য টুল ইলাস্ট্রেট করব। দ্রষ্টব্য যে এনক্রিপশন টুলসের কোয়ালিটি এবং সিকিউরিটি ভিন্ন হতে পারে। এছাড়া, বিভিন্ন ডেটা টাইপের জন্য বিভিন্ন ধরণের এনক্রিপশন এবং স্ট্যান্ডার্ড দরকার হতে পারে। কিছু কেসে, কমপ্লায়েন্ট হতে হলে আপনাকে নির্দিষ্ট মেথড ব্যবহার করতে হতে পারে। সাধারণ ব্লগারদের জন্য, অধিকাংশ টুল যথেষ্ট। কিছু লেভেলের টেকনিক্যাল নলেজ দরকার।
সবচেয়ে বেসিক এনক্রিপশন মেথড হলো পাসওয়ার্ড-প্রোটেক্টেড ZIP আর্কাইভ তৈরি করা। এটি ফুলপ্রুফ নয়, কিন্তু 7-Zip-এর মতো টুল তার নেটিভ 7z ফরম্যাটে (ফাইলনেম এনক্রিপশন সহ) AES-256 মেথড ব্যবহার করে এনক্রিপ্টেড ফাইল তৈরি করতে পারে, যা ইউএস গভর্মেন্ট দ্বারা গ্রহণ করা একটি এনক্রিপশন স্ট্যান্ডার্ড। লিনাক্সে, আপনি GPG (GnuPG) ব্যবহার করতে পারেন, OpenPGP স্ট্যান্ডার্ডের একটি ফ্রি ইমপ্লিমেন্টেশন, ফাইল 뿐만 নয় ইমেইলও এনক্রিপ্ট করার জন্য। বেশ কিছু ফ্রন্টএন্ড টুল উপলব্ধ।
আপনি এনক্রিপ্টেড কন্টেইনারও তৈরি করতে পারেন—বড় ফাইল যেগুলো আপনি তারপর ভার্চুয়াল ফোল্ডার হিসেবে ব্যবহার করতে পারেন অনেক আলাদা ফাইল স্টোর করার জন্য। একটি ক্যাজুয়াল অবজার্ভারের কাছে, একটি এনক্রিপ্টেড কন্টেইনার দেখতে একটি র্যান্ডম ফাইলের মতো লাগবে, কিছু Documents.bin, ৬০৩ এমবি সাইজের মতো। আপনি যখন এটি মাউন্ট করবেন (এনক্রিপ্টেড ফরম্যাট পড়তে এবং ডিক্রিপ্ট করতে সক্ষম একটি স্পেশাল প্রোগ্রামে খুলবেন), এটি আপনার ফাইল ম্যানেজারে একটি ফোল্ডার বা আলাদা ড্রাইভ হিসেবে দেখাবে, এবং আপনি আপনার ডিস্কের যেকোনো অন্য লোকেশনের মতো এর সাথে ইন্টারঅ্যাক্ট করতে পারবেন।
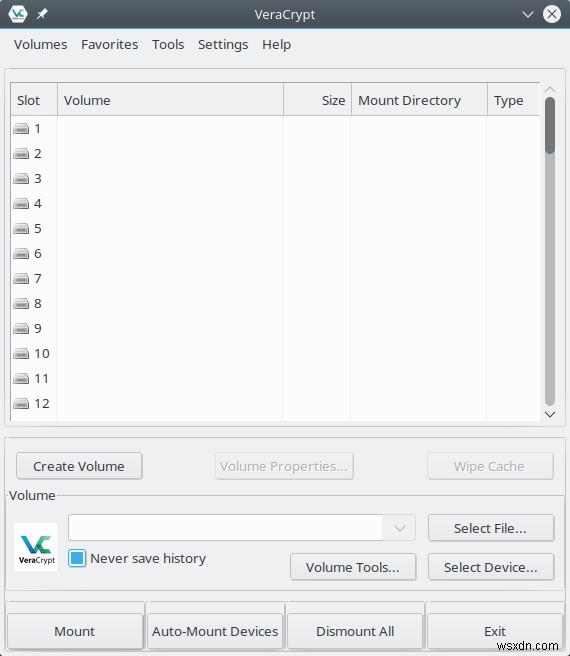
ফ্রেন্ডলি GUI টুলস যেগুলো এনক্রিপ্টেড কন্টেইনার তৈরি করতে পারে সেগুলো হলো TrueCrypt এবং VeraCrypt, যেখানে পরবর্তীটি TrueCrypt-এর একটি ফর্ক, যা ২০১৫-এ ডিসকন্টিনিউ হয়েছিল। এই শেষ তথ্যটি আপনাকে একটু বিরক্ত করতে পারে, কারণ আপনি অনুমান করতে পারেন এতে একটি固有 সিকিউরিটি রিস্ক আছে। যাইহোক, প্রোগ্রামটির একটি স্বতন্ত্র অডিট কোনো উল্লেখযোগ্য সিকিউরিটি রিস্ক খুঁজে পায়নি (ফিলহাল)। এই দুটি প্রোগ্রামও কয়েকটি এনক্রিপশন স্ট্যান্ডার্ড ব্যবহার করে, AES সহ।
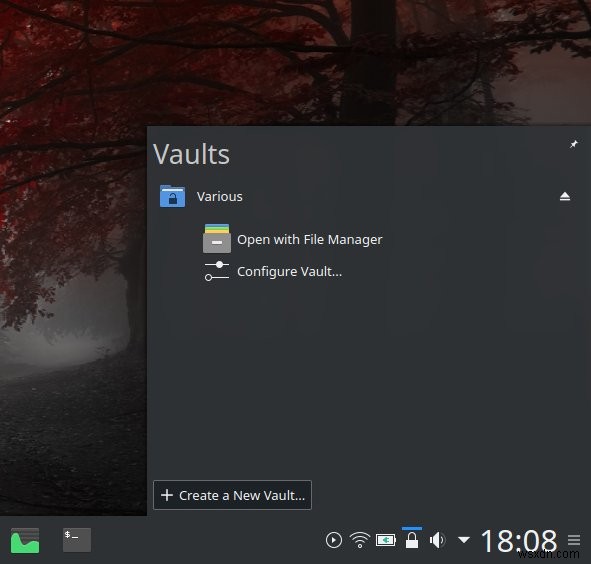
আরেকটি লিনাক্স টুল—Vault, প্লাজমা-বেসড ডিস্ট্রিবিউশন যেমন KDE neon বা কুবুন্টুতে। এই প্রোগ্রামটি ডেস্কটপের সাথে ইন্টিগ্রেটেড এবং আপনাকে অন-দ-ফ্লাই এনক্রিপ্টেড কন্টেইনার তৈরি করতে দেয়। এনক্রিপশন ব্যাকএন্ড হলো CryFS, যা AES-256 প্লাস অন্য একটি সিফার ব্যবহার করে।
ডকুমেন্টেশন
একবার আপনি আপনার সাইট কমপ্লায়েন্ট করালে, শেষ টুকরো হলো সব কিছু খATAM করা। সব কিছু ডকুমেন্ট করুন, এবং এটিও মানে একটি প্রাইভেসি পলিসি লিখা। এটাকে দীর্ঘ বা ফ্যান্সি হতে হবে না। আসলে, ছোট এবং মিষ্টি সেরা পথ। আপনি কী করছেন এবং কেন, সেটি সম্পর্কে ট্রান্সপারেন্ট থাকুন, এবং পরিবর্তনগুলো ব্যাখ্যা করুন। সন্দেহ থাকলে, সবসময় সতর্কতার পাশে ভুল করুন। আপনার ইউজারকে একটি চয়েস দিন বরং অনুমান করুন যে এটি ঠিক আছে। শেষ পর্যন্ত, এটি আপনার অ্যাকশনের ট্রান্সপেরেন্সি, ইউজার ডেটা আনোনিমাইজেশন (যদি সম্ভব হয়) এবং সুরক্ষিত হ্যান্ডলিং (এনক্রিপশন) সম্পর্কে।
শেষে, অডিট। ওয়েবসাইট লে আউট এবং কন্টেন্ট সময়ের সাথে সাথে পরিবর্তন হয়। আসলে, সেগুলো সবসময়, অবশ্যই পরিবর্তন হয়। আপনাকে নিশ্চিত করতে হবে আপনি কমপ্লায়েন্ট থাকছেন। যেকোনো সময়, এটা হতে পারে মাসে একবার বা কোয়ার্টারে একবার বা যে ক্যাডেন্সই হোক, আপনার ওয়েব স্ট্যাকে এক নজর দিন। জিনিসগুলো যদি বদলায়, সেগুলো ডকুমেন্ট করুন, এবং যদি সেগুলো আপনার ইউজারদের প্রভাবিত করে, সেগুলো প্রাইভেসি পলিসি এবং/অথবা আপনার ইউজাররা যেসব টুল এবং সার্ভিসের সাথে ইন্টারঅ্যাক্ট করে সেগুলোতে রিফলেক্ট করুন।
উপসংহার
এখানে আছি আমরা, শেষে। আমি চাই এই নিবন্ধটি উপযোগী হয়েছে বলে বিশ্বাস করি। সহজ, স্পষ্ট এবং প্র্যাক্টিক্যাল। আমি যতটা সম্ভব ম্যাটেরিয়াল কভার করার চেষ্টা করলাম, অস্পষ্ট ভাষা এড়িয়ে, এবং আমার নিজের ব্লগিং অভিজ্ঞতা থেকে রিয়েল-লাইফ, রিলেটেবল উদাহরণ দিয়ে। GDPR কমপ্লায়েন্স একটি তুচ্ছ জিনিস নয়। এতে মানসিক এবং টেকনিক্যাল প্রচেষ্টা লাগবে, ঘন্টার পর ঘন্টা কাজ লাগবে, এবং এতে আপনাকে টাকা খরচ করতে হতে পারে, ডাইরেক্ট ইনভেস্টমেন্ট এবং পোস্ট-কমপ্লায়েন্স ট্রাফিক পরিবর্তন দুভায়। কিন্তু আপনার একটি সুন্দর, সুশোভন সাইট থাকবে যা আপনার ইউজারদের জন্য বান্ধব এবং মজাদার।
কোনো শর্টকাট নেই। এই যাত্রার সবচেয়ে গুরুত্বপূর্ণ জিনিস হলো শিক্ষা। অজ্ঞতা ভয় জন্মায়। কিন্তু আপনি যদি সময় দিয়ে বুঝতে পারেন আপনি কী করছেন—এবং আপনার সাইট কী করছে—আপনি আপনার কাজ এবং ফলাফল দুটোই উপভোগ করবেন। এর মানে দ্রুত প্রতিশ্রুতি এবং সিল्वर-বুলেট সমাধানগুলো থেকে সতর্ক থাকা। হড়বড়ি করবেন না, আপনার সময় নিন, আপনার সাইটকে কমপ্লায়েন্ট করার সবচেয়ে ভালো, সবচেয়ে ইলিগ্যান্ট পদ্ধতি বুঝতে চেষ্টা করুন। শেষে, আপনার এই টপিক সম্পর্কে যেকোনো ফিডব্যাক, সুপারিশ বা অনুরোধ থাকলে, আমার সাথে যোগাযোগ করুন, আমি এই গাইড আপডেট করার চেষ্টা করব। খেয়াল রাখুন, ইন্টারনেটের সন্তানরা।
রিসোর্স
উপস্থিতি এবং প্রাসঙ্গিকতার ক্রমে (অধিকাংশ নিবন্ধ জুড়ে লিঙ্ক করা আছে):
GDPR টপিক:
EU GDPR Information Portal
GDPR-র ওপর উইকিপিডিয়া আর্টিকেল
ওয়েবসাইট স্ট্যাটিস্টিক্স এবং অ্যানালিটিক্স টুলস:
AWStats
Google Analytics
Google Analytics Measurement options for Web pages
Policy requirements for Google Analytics Advertising Features
Google Universal Analytics IP Anonymization
Google Analytics Opt-Out Browser Add-on
কুকি কন্ট্রোল টুলস:
Google Cookie Choices
Civic Cookie Control
Types of cookies used by Google
Google Analytics Cookie Usage on Website
Google Universal Analytics Cookies and User Identification
Google Adsense, Custom Search Engine & Matched Content:
Google Adsense
Google CSE
শেয়ারিং বাটন:
ShareThis opt-out page
ই-কমার্স:
PayPal privacy policy
এমবেডেড ভিডিও ও ফ্ল্যাশ প্লেয়ার:
Local Shared Objects (Flash cookies) ওপর উইকি পেজ
Adobe Flash Player settings manager
Youtube Embed videos & playlists
ওয়ার্ডপ্রেস:
WordPress home page
WordPress version 4.9.6
The Ultimate guide to WordPress and GDPR compliance
Google Analytics for WordPress by MonsterInsights EU compliance plugin add-on
Disqus opt-out policy
How to disable WordPress scripts and styles
WordPress developers tools reference: wp_enqueue_script
WordPress developers tools reference: wp_deregister_script
এনক্রিপশন টুলস:
7-Zip homepage
The GNU Privacy Guard
OpenPGP encryption standard
Wiki page on Advanced Encryption Standard (AES)
TrueCrypt (GRC page)
TrueCrypt audit report
VeraCrypt
