

Facebook ইন্টারনেটের সবচেয়ে বিখ্যাত সোশ্যাল মিডিয়া সাইটগুলোর এক, এবং এতে প্রচুর পারসোনাল ইনফরমেশন রয়েছে। এই নতুন যুগে যেখানে ইনফরমেশন অনেক টাকা মান করে, এন-ম্যাসে হারভেস্ট করলে টিডি প্রফিট হয় – চায় লিগ্যাল উপায়ে চায় কম অননourable মেনস! Facebook الماضية অনেক অ্যাটাক ফেস করেছে, কিন্তু недавির অ্যাটাক, যাকে "Nigelthorn" বলা হচ্ছে, Chrome ব্যবহারকারীদের জন্য বিশেষভাবে নাস্তিক।
Nigelthorn কীভাবে কাজ করে
Nigelthorn অ্যাটাক শুরু হয় একটি ফেক YouTube পেজের লিংক হিসেবে। যখন ইউজার সেটি ক্লিক করে, তারা একটি ফেক ভিডিও দেখবে প্লে হওয়ার জন্য অপেক্ষায়। Chrome তখন ইউজারকে জানাবে যে ভিডিও देखने জন্য তাদের একটি এক্সটেনশন ইনস্টল করতে হবে। ইউজার এই আহ্বান قبول করলে, তারা তাদের PC-তে ম্যালওয়্যার ইনস্টল করবে।
নলেজবল রিডাররা চিন্তা করবেন Chrome কেন এমন কিছু হয়তে দেবে, যেহেতু ম্যালিশিয়াস এক্সটেনশন ইনস্টলেশন রোধের জন্য সিকিউরিটি মেজার রয়েছে। আক্রমণকারীদের ব্যবহৃত মেথডটি একই কারণ যার জন্য এর নাম "Nigelthorn"।
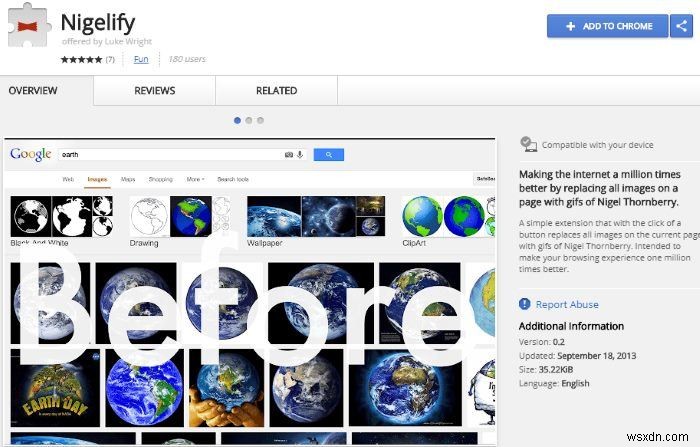
Chrome-এর সিকিউরিটি চেক ডজ করার জন্য, একটি লেজিটিমেট এবং অ্যাকসেপ্টেড এক্সটেনশন নেওয়া হয়, এবং সেটিতে ম্যালিশিয়াস কোড ইমপ্লান্ট করা হয়। এই এক্সটেনশনটি তারপর পাবলিকের মধ্যে ছড়িয়ে দেওয়া হয়। যখন একজন ইউজার ইনফেক্টেড এক্সটেনশন ইনস্টল করার রিকোয়েস্ট পায়, এটি Chrome-এর সিকিউরিটি চেক বাইপাস করে এবং ইনস্টল হয়ে যায়। ম্যালওয়্যারটি আপনার জীবন "Nigelfy" এক্সটেনশন ইনফেক্ট করলে শুরু করেছিল যা কার্টুন ক্যারেক্টার "Nigel Thornberry"-র ছবি দিয়ে ছবিগুলো রিপ্লেস করত।
Nigelthorn কী করে
Nigelthorn-এ কয়েকটি নাস্তিক ট্রিক রয়েছে। সেগুলো নিচে দেওয়া হলো।
ডেটা চুরি
অবশ্যই, একটি Facebook এক্সটেনশন হলে, Nigelthorn উপলব্ধ ডেটা তার সুবিধায় ব্যবহার করতে চাবে। যেন, Nigelthorn-এ ইনফেক্টেড ব্যবহারকারীদের Facebook ডিটেইলস হারভেস্ট হয় এবং ম্যালওয়্যার ডেভেলপারদের কাছে পাঠানো হয়।
ক্রিপ্টোমাইনিং
ক্রিপ্টোমাইনিং ম্যালওয়্যার ডেভেলপারদের জন্য একটি হট টপিক, এবং Nigelthorn সেটি বাদ দিয়ে নয়! ম্যালওয়্যার ভিক্টিমের কম্পিউটারে একটি ক্রিপ্টোমাইনিং প্রোগ্রাম রান করাবে ডেভেলপারদের কিছু এক্সট্রা টাকা বানানোর জন্য। Nigelthorn-এর মাইনিং এক্টিভিটির একটি ছয় দিনের উইন্ডোতে ডেভেলপাররা $1000 ওয়ার্থ ক্রিপ্টোকারেন্সি বানাল!
খুদকে ছড়িয়ে দেয়
Facebook ইনফরমেশন শেয়ার করা খুব সহজ করে দিয়েছে, যা ম্যালওয়্যার ডেভেলপাররা তাদের সুবিধায় ব্যবহার করে। যখন একজন ইউজার ইনফেক্টেড হয়, ম্যালওয়্যার Facebook Messenger-এ লিংক পাঠিয়ে বা টেক্সট পোস্টে ইউজারদের ট্যাগ করেই নিজের আপনাকে ছড়িয়ে দিতে চায়। ইনফেকশন প্রক্রিয়া একই, অর্থাৎ যতক্ষণ না ইউজাররা লিংক ক্লিক করে এক্সটেনশন ইনস্টল করে, ম্যালওয়্যার নিজের আপনাকে রেপ্লিকেট করতে থাকে।
YouTube ম্যানিপুলেশন
কোডটি ব্যবহারকারীদের YouTube ভিডিও এবং চ্যানেল ভিউ, লাইক, এবং সাবস্ক্রাইব করাও দিয়ে পারসুয়েড করতে পারে। এটা সম্ভবত ম্যালওয়্যার ডেভেলপাররা ইনফেক্টেড PC থেকে ভিউ লগ করে YouTube-এ রেভিনিউ জেনারেট করার একটি অ্যাটেমপ্ট।
খুদকে প্রোটেক্ট করে
এক্সটেনশন ইনস্টল হলে, ম্যালওয়্যার সেটি ডিলিট হওয়া থেকে বাঁচানোর জন্য তৎপর থাকে। এক্সটেনশন প্যানেল খোলা হলে, ম্যালওয়্যার সেটি তৎক্ষণে আবার বন্ধ করে দেবে। একইভাবে, এটি ভিক্টিমকে Facebook এবং Chrome ক্লিনআপ টুলস থেকে ব্লক করবে যাতে সেটি ভালো থেকে সংরক্ষিত থাকে।
ইনফেকশন এড়ানো
NigelThorn দিয়ে আঘাত খাওয়া থেকে বাঁচার সেরা উপায় হলো Chrome ব্যবহার না করা। এই ম্যালওয়্যার শুধু Chrome-এ হিট করে, তাই অন্যান্য ব্রাউজার ব্যবহারকারী এই অ্যাটাক থেকে সেফ। কিন্তু একজন ইউজার Chrome ব্যবহার চালিয়ে থাকলে, তাদের Facebook পেজে ফিশি লিংক এর জন্য চোখে রাখা উচিত। তারা যদি নিজেদের একটি YouTube ভিডিও পেজে পান যেটা একটি স্ট্র্যাঞ্জ-লুকিং এক্সটেনশন ইনস্টল করার প্রম্পট দেয়, তারা যেকোনো পরিস্থিতিতে সেটি ইনস্টল করা উচিত নয়!
আপনি যদি একটি NigelThorn-ইনফেক্টেড এক্সটেনশন ইনস্টল করে থাকেন, তাহলে সেটি আনইনস্টল করার পরামর্শ দেয়া হয়, প্রিয়রবেদ চাইলে Chrome নিজে আনইনস্টল করলে যদি NigelThorn এক্সটেনশন লিস্টে অ্যাক্সেস ডিনাই করছে। এছাড়া, আপনার Facebook একাউন্টের পাসওয়ার্ড চেঞ্জ করুন যদি অ্যাটাকে সেটি চুরি হয়ে যাওয়া থাকে।
গোলাপের কাঁটাও NigelThorn থাকতে পারে
NigelThorn একটি নাস্তিক কিট হলেও, এটি টোটালি অনঅভয়েডেবল নয়। শুধু Chrome ব্যবহারকারীদের চিন্তা করার কিছু আছে, এবং সেটাও যতক্ষণ না আপনি উপরের জ্ঞান ব্যবহার করছেন, আপনি কখনো এই ম্যালিশিয়াস অ্যাটাকের শিকার হবেন না যা Chrome-এর সিকিউরিটি মেজার ঘুরিয়ে বেড়ানো।
আপনি কি Facebook-এ NigelThorn নিজে দেখেছেন? নিচে জানান।
