

প্রকাশিত: জানুয়ারি ৮, ২০২৬, ৬:০০ PM EST
জ্যাক জুন ২০২৪ থেকে MakeUseOf-এ অবদানকারী লেখক, যিনি এন্টারটেইনমেন্ট এবং সংশ্লিষ্ট প্রযুক্তিতে বিশেষজ্ঞ। তিনি ২০১০ থেকে SlashGear, BestReviews, এবং Ezvid Wiki-এর মতো প্রখ্যাত অনলাইন রিসোর্সে নিবন্ধ এবং রিভিউ প্রকাশ করেছেন।
জ্যাকের কাজ তাকে দক্ষিণ আমেরিকা থেকে ইউরোপ, দক্ষিণ এশিয়া এবং সূর্যোদয় দেশগুলোর সফরে নিয়ে গেছে, এবং এই অভিজ্ঞতাগুলো তার লেখনাকে প্রভাবিত করছে। সঙ্গীত প্রযুক্তিতে BA ডিগ্রি থাকায় তিনি এই ক্ষেত্রের নতুন উন্নতিতে বিশেষ আগ্রহী—সঙ্গীত হার্ডওয়্যার, সৃষ্টি সফটওয়্যার এবং স্ট্রিমিং সেবা।
লেখালেখির পাশাপাশি জ্যাক মোটরসাইকেল চালিয়ে দূরস্থ স্থানগুলোর সফর করেন, গিটার বাজান, এবং Mac-এ Logic Pro ও Final Cut Pro ব্যবহার করে সঙ্গীত ও ভ্লগ তৈরি করেন।
Google এবং Microsoft সিকিউরিটি এক্টিভিটি পেজ
আমার লগইন ইতিহাস অপ্রত্যাশিত প্যাটার্ন প্রকাশ করল
Google এবং Microsoft উভয়ই বিস্তারিত সিকিউরিটি এক্টিভিটি ড্যাশবোর্ড প্রদান করে, এবং প্রম্পট দেখলে চেক করার সિવা আমি প্রায় এগুলোর দিকে লক্ষ্য করতাম না। যখন আমি শেষে মনোযোগ দিলাম, আমি কিছু লগইন অটেম্পট লক্ষ্য করলাম যা আমার রুটিনের সাথে মেলেনি—অপরিচিত লোকেশন থেকে IP। অন্যান্য ঝুঁকি যা আমি খুঁজেছিলাম: অপরিচিত ডিভাইস এবং অদ্ভুত সময়ে সাইন-ইন।
якটি ঘটনা নিজে থেকে কোনো নিশ্চিত ব্রিচ ছিল না। কিছু সম্ভবত সফর-সম্পর্কিত, VPN ব্যবহার, বা ব্যাকগ্রাউন্ড সার্ভিস। তবুও, এই ড্যাশবোর্ডগুলো আমার স্বাভাবিক আচরণ হাইলাইট করে, তাই নিয়মিত চেক করলে আমি সহজে আমার প্যাটার্নে যেকোনো পরিবর্তন সনাক্ত করতে পারি যা সংকেত দিতে পারে যে আমার একাউন্ট কমপ্রোমাইজড হয়েছে।
Have I Been Pwned-র ব্রিচ ألার্ট
ব্রিচে আমার ইমেল দেখে আমার মাইন্ডসেট বদল গেল
সবচেয়ে বড় ওয়েক-আপ কল এলো ডেটা-ব্রিচ-চেকিং ওয়েবসাইট Have I Been Pwned-থেকে। এই প্রসঙ্গে, স্ল্যাং টার্ম "Pwned" মানে আপনার অনলাইন একাউন্ট (ইমেল, ইউজারনেম, পাসওয়ার্ড) কমপ্রোমাইজড হয়েছে। আমার ক্ষেত্রে, আমার একাউন্টের সাথে জুড়ে ইমেল ঠিকানা টাইপ করলে ডেটা ব্রিচের ভয়াবহ সংখ্যা প্রকাশ পেল।
এটি আপনার ডেটা কীভাবে কমপ্রোমাইজড হয়েছে তা প্রকাশ করার জন্য একটি কার্যকর টুল। ব্রিচড ইমেল ঠিকানা, ইউজারনেম, এবং মেটাডেটা ফিশিং, ক্রেডেনশিয়াল স্টাফিং, এবং সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণে পুনরায় ব্যবহার করা যেতে পারে। আমার তথ্য কোথায় লিক হয়েছিল সেটি সম্পর্কে কনটেক্স্ট দেওয়া হয়েছিল, যা আমাকে সিদ্ধান্ত নিতে সাহায্য করলো কীভাবে প্রতিক্রিয়া জানাব—আদত পরিবর্তন করে এবং প্রয়োজনে লগইন শংসাবলী আপডেট করে।
অপরিচিত লোকেশন থেকে নতুন লগইন অ্যালার্ট
অ্যালার্ট শুধু তখন ফायदেমন্দ যখন আপনি এগুলো উপেক্ষা করবেন না
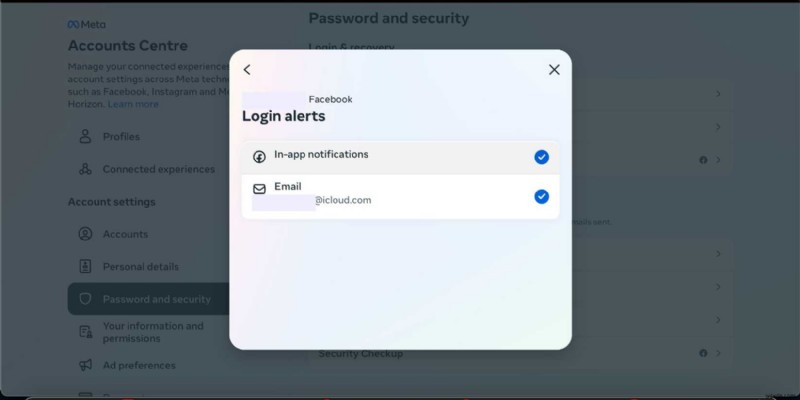
আমরা সবাই "ভালুক চিৎকার করলে কেউ আশা করবে না" উপাখ্যান জানি, এবং একইভাবে, লগইন অ্যালার্টস, আশ্বস্ততা দেওয়ার বদলে, ব্যাকগ্রাউন্ড নয়জ হয়ে যায়। আমি সবসময় অ্যালার্ট অন রাখি, কিন্তু আমি এগুলো স্কিম করে যাই। সব কিছু বদল গেল সেই দিন যখন আমি একটি লগইন নোটিফিকেশন পেলাম এমন একটি দেশ থেকে যেটি আমি কখনো ভিজিট করিনি, একটি ডিভাইস থেকে যা আমার নয়, এবং একটি একাউন্টের জন্য যা আমি কদাচিৎ ব্যবহার করি।
এই मौকায় অ্যাক্সেস ব্লক করা হলেও, অটেম্পটটি নিজে থেকে σημαντিক, কারণ এটি দেখালো যে আমার শংসাবলী কোথাও টেস্ট করা হচ্ছে। এখন, আমি যেকোনো অসামঞ্জস্য দেখলে সাম্প্রতিক এক্টিভিটি চেক করি, সকল সেশন থেকে লগ আউট করি, এবং শংসাবলী আপডেট করার কথা ভাবি। লগইন অ্যালার্ট মূল্যবান টুল, বিশেষ করে লগইন স্ক্যাম বৃদ্ধি পাচ্ছে, কিন্তু প্রতিক্রিয়ার গতি এবং প্রকৃতি নির্ধারণ করে যে এটি পূর্ণাঙ্গ ব্রিচে পরিণত হবে কিনা।
অপ্রত্যাশিত পাসওয়ার্ড রিসেট ইমেল
কখনো কখনো রিসেট রিকোয়েস্টের পেছনে সিনিস্টার উদ্দেশ্য থাকে
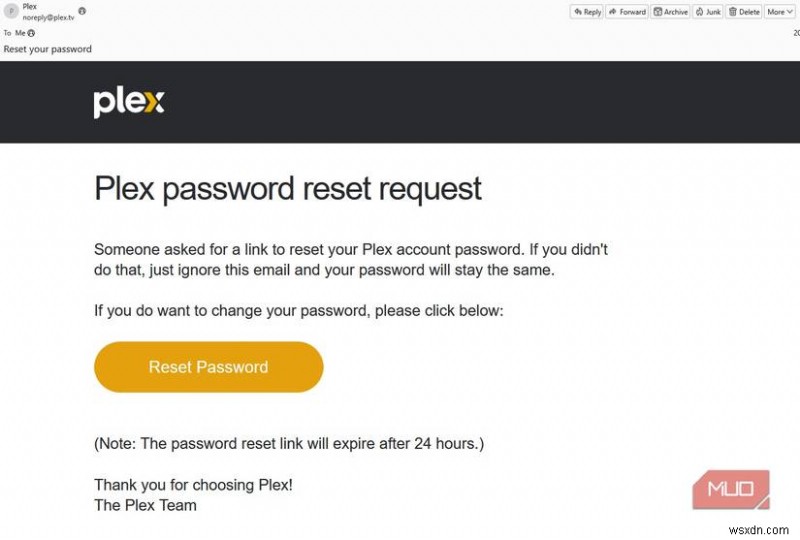
সাময়িকভাবে পাসওয়ার্ড রিসেট ইমেল পাওয়া স্বাভাবিক, রুটিন ডিজিটাল হাউসকিপিং হিসেবে, অথবা একাউন্ট কমপ্রোমাইজড হলে। কিন্তু আমি একটি সময় একাধিক সার্ভিসে একসাথে ছোট সময়ের মধ্যে একাধিক রিসেট রিকোয়েস্ট পেয়েছিলাম।
এটি গুরুত্বপূর্ণ কারণ এটি অন্য জায়গা থেকে ডেটা ব্যবহার করে ক্রেডেনশিয়াল টেস্টিং ইঙ্গিত দিতে পারে। আক্রমণকারী সাফল্য পেলেও না, অটেম্পটটিই মানে যে আমার ইমেল ঠিকানা একটি লিস্টে আছে যা সক্রিয়ভাবে ব্যবহার করা হচ্ছে। এই উদাহরণে, আমাকে বিচার করতে হয়েছিল যে এটি একটি হরমলেস ভুল, বট-জেনারেটেড নয়জ, অথবা আক্রমণের পূর্বাভাস। আমি শেষে সিদ্ধান্ত নিলাম যে বারবার রিসেট ইমেল পাসওয়ার্ড পরিবর্তন এবং একাউন্ট সুরক্ষা রিভিউ করার যথেষ্ট কারণ।
অনুরোধ করা হয়নি এমন একাউন্ট রিকভারি ইমেল
রিকভারি অটেম্পট দুর্নীতির সংকেত, অকস্মাত নয়
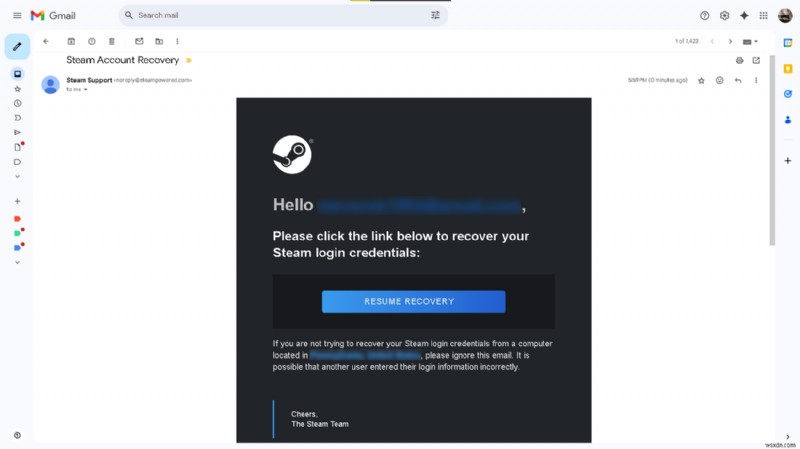
একাউন্ট রিকভারি ইমেল পাসওয়ার্ড রিসেটের চেয়ে বেশি গম্ভীর, কারণ এটি ইঙ্গিত দেয় কেউ আপনার সাধারণ লগইন বাইপাস করার চেষ্টা করছে। প্রথমবার অনুরোধ না করা রিকভারি ইমেল পেলাম সময় আমি ভাবলাম এটি একটি ভুল। দ্বিতীয়বার মনোযোগ দিলাম।
রিকভারি প্রোসিজার প্রায়শই আক্রমণকারী ডেটা ব্রিচ বা পাবলিক সোর্স থেকে ব্যক্তিগত বিবরণ সংগ্রহ করার পর অনুরোধ করা হয়। এই ধরনের ইমেল পাওয়া আমাকে বোঝালো কেউ শুধু পাসওয়ার্ড অনুমান করছে না; তারা আমার একাউন্ট নিয়ন্ত্রণে আনতে চেষ্টা করছে।
এই ক্ষেত্রে, সব উপায় কাজে লাগানো উচিত। রিকভারি সেটিংস রিভিউ করুন, পুরনো ফোন নম্বর বা ইমেল ঠিকানা সরান, এবং নিশ্চিত করুন যে টু-ফ্যাক্টর অথেন্টিকেশন সক্রিয় এবং সকল ডিভাইসে কাজ করছে। আপনি যদি এలার্ট উপেক্ষা করেন, তবে আপনি সেটি এবং অন্যান্য লিংক করা একাউন্টের অ্যাক্সেস হারাতে পারেন।
এই নীরব সতর্কতা থেকে আমি যা শিখলাম
আমি মনে করি এটি পড়া সবাই কমপক্ষে একবার এই সতর্কতাগুলোর একটিকে অভিজ্ঞতা করেছেন। কনো একটি খুব নাটکیয় নয়। কোনো স্পষ্ট "আপনি হ্যাক হয়েছেন" মুহূর্ত নেই। শুধু টুলস ডেটা এবং সংকেত দেখাচ্ছে যেগুলো ব্যাখ্যা প্রয়োজন।
আমি যা শিখলাম সেটি হলো: সিকিউরিটি শুধু পাসওয়ার্ড ম্যানেজার ব্যবহার করা, অ্যালার্ট অন করা, এবং 2FA অন করা নয়। ব্রিচ ডেটাবেস, এক্টিভিটি ড্যাশবোর্ড, এবং ইমেল নোটিফিকেশন শুধু তখন কার্যকর যখন সচেতনতার সাথে আপনাকে সম্মুখীন করা হয় এবং যথাযথ ব্যবস্থা নেওয়া হয়। আসল সিকিউরিটি আসে ছোট সংকেতগুলো বড় সমস্যা হওয়ার আগে সম্ভাব্য হুমকি হিসেবে চিনতে পারলে।
